

Halten Sie archivierte RequireJS -Versionen auf dem neuesten Stand, während Sie Ihre Migration planen
RequireJS ist ein archiviertes Projekt der OpenJS Foundation. Dank des „Endless Lifecycle Support“ werden die Versionen 2.1.22 und 2.3.6 im Rahmen eines SLA weiterhin mit Patches versorgt, sodass eine Migration zu AMD eher ein geplanter Schritt als eine Notmaßnahme bleibt.
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


Unterstützte RequireJS-Versionen
 Version |
 Status |
 Erfassungsbereich |
|---|---|---|
 RequireJS 2.1.22 |
Aufgehoben im März 2016 |
 Von ELS abgedeckt |
|
RequireJS 2.3.6
|
Ersetzt im Juli 2024 |
Von ELS abgedeckt
|
*RequireJS ist ein archiviertes Projekt der OpenJS Foundation, für das keine EOL-Termine veröffentlicht wurden; daher geben diese Daten an, wann die jeweilige Version im Upstream-Projekt abgelöst wurde.
Was Sie bei ELS erhalten

Sicherheitskorrekturen für ein archiviertes Projekt
CVE-2024-38999 ist ein Beispiel für „Prototype Pollution“, das alle Versionen bis einschließlich 2.3.6 betrifft. TuxCare portiert entsprechende Korrekturen auf die betroffenen Versionen zurück und beobachtet, welche Änderungen als Nächstes in einem Projekt umgesetzt werden, bei dem zwischen den letzten beiden Versionen sechs Jahre lagen, bevor der letzte Sicherheitspatch veröffentlicht wurde.
Am ersten Tag
Bereits bereitgestellte RequireJS-Korrekturen stehen sofort zur Verfügung, sobald Ihr Projekt eine Verbindung zur ELS-Registrierung herstellt.

RequireJS patchen, ohne den Code zu überarbeiten
ELS ersetzt Ihr abgedecktes RequireJS-Paket durch ein von TuxCare gepflegtes Äquivalent, wobei die Version und das Ladeverhalten, die Ihre Anwendung bereits erwartet, beibehalten werden.
Die gepatchten Pakete werden über die TuxCare-npm-Registry bereitgestellt und fügen sich nahtlos in Ihren bestehenden npm-Workflow ein – von Überschreibungen in der `package.json` bis hin zu Docker- und CI/CD-Builds.

Unterstützung, die einer Überprüfung standhält
Bereitstellung von Patches im Rahmen des SLA
Wenn Auditoren fragen, wie eine archivierte Abhängigkeit weiterhin behoben wird, verweisen Sie auf ein vertraglich vereinbartes SLA und einen Patch-Verlauf, die Sie den SOC-2- und PCI-DSS-Prüfern vorlegen können.
Garantien für den Unternehmens-Support
ELS ist für den Einsatz in Unternehmen konzipiert und bietet kommerzielle Konditionen, die über die „Best-Effort“-Wartung durch die Community hinausgehen.
Geänderte RequireJS-Pakete über npm hinzufügen, ohne den Anwendungscode neu zu schreiben
Konfigurieren Sie die TuxCare-npm-Registry, aktualisieren Sie die Paketverweise und installieren Sie die Abhängigkeiten Ihres Projekts neu.
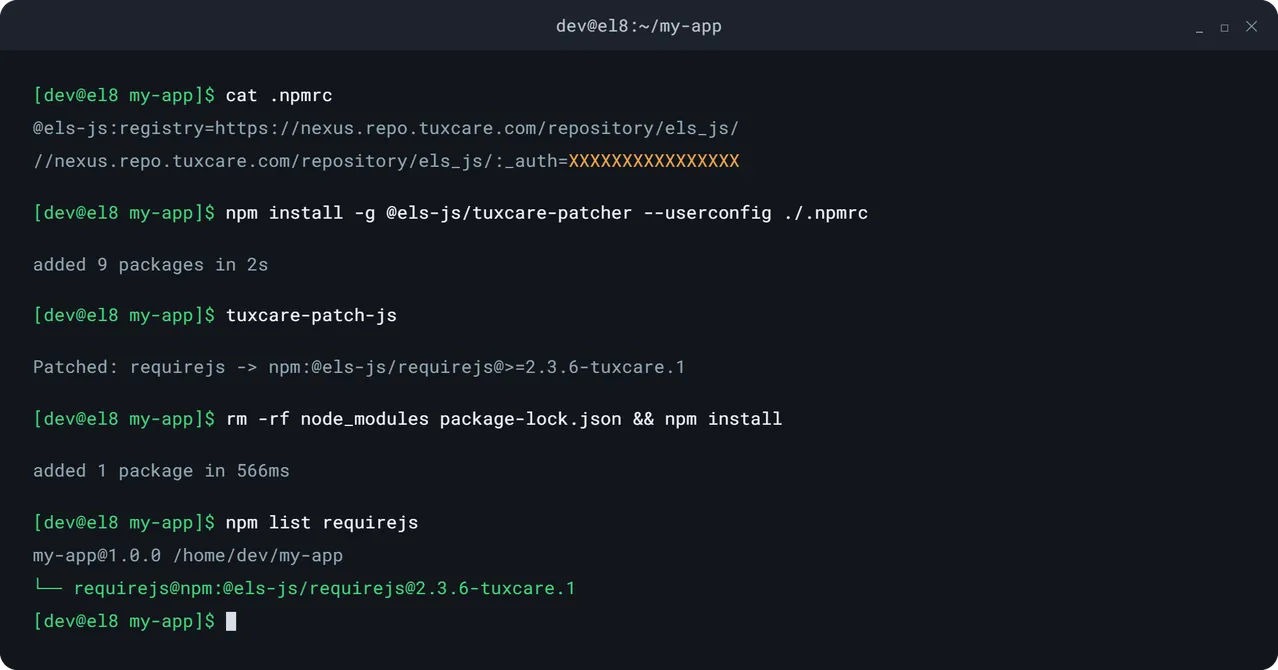
Fragen Sie einen Experten für CVE-Patches bei RequireJS
Erörtern Sie, welche der unterstützten Versionen Sie einsetzen und wie Sie diese auf dem neuesten Stand halten können, ohne die Migrationsarbeiten vorzuverlegen.

Wie funktioniert es?

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.
Wie Teams ELS nutzen

Scanner leeren
⚠️ Die Bindung:
Eine Produktionsanwendung läuft nach wie vor mit RequireJS 2.1.22, wobei der Fix für CVE-2024-38999 bereits zwei Nebenversionen früher verfügbar ist.
🔄 Die Wende:
ELS patcht die Version, die Sie bereits ausführen, sodass das Schließen des Fehlers nicht mit einem Loader-Upgrade und einem vollständigen Regressionsdurchlauf verbunden ist.

Einen offenen Prüfungsbefund schließen
⚠️ Die Bindung:
Die interne Revision, SOC 2 und Kundenfragebögen weisen auf eine archivierte RequireJS-Version hin, und ein Migrationsplan ist kein Termin für die Behebung des Problems.
🔄 Die Wende:
ELS bietet herstellerunterstützte Pakete im Rahmen eines vertraglichen SLA mit dokumentiertem Patch-Verlauf an, wodurch Prüfer einen konkreten Lösungsweg für eine Abhängigkeit erhalten, die von keinem Upstream-Entwickler mehr gepflegt wird.

Steigen Sie auf ES-Module um, sobald Sie dazu bereit sind
⚠️ Die Bindung:
Die Umstellung von RequireJS betrifft die Loader-Konfiguration, AMD-Wrapper, Optimierungsschritte sowie Annahmen bezüglich älterer Browser in einem ausgereiften Frontend.
🔄 Die Wende:
ELS sorgt dafür, dass betroffene Versionen gepatcht werden, während die Teams Abhängigkeiten aufbereiten, native Module testen und Modernisierungen nach einem Zeitplan durchführen, der die Stabilität gewährleistet, anstatt dies der CVE-Uhr zu überlassen.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach Ablauf des Supports durch die ursprünglichen Entwickler geschützt bleiben – vom Linux-Kernel über Sprach-Laufzeitumgebungen bis hin zu Bibliotheken wie RequireJS. Ein Partner, umfassende Open-Source-Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in das Open-Source-Ökosystem, das es schützt – von RequireJS bis Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Die 5 besten Patch-Management-Tools im Jahr 2026: Umfassender Testbericht
Das Wichtigste auf einen Blick: Patch-Management-Tools sehen in der Funktionsübersicht oft ähnlich aus, aber sie…

CVE-2026-98276 wurde im Upstream behoben. Daraufhin stürzte ein Server zwölf Mal ab.
KernelCare-Patches für CVE-2026-98276 ohne Neustart sind für EL 8 und 9 verfügbar. TuxCare hat…
Die Umgehung der SSH-Authentifizierung zwischen OpenSSH und musl (CVE-2026-123158)
Das Wichtigste auf einen Blick: Mit einem Passwort von 257 bis 1024 Byte kann man sich bei jedem rein schlüssbasierten System anmelden…
RequireJS wurde eingestellt. Ihre Apps können weiterhin aktualisiert werden.
Erhalten Sie fortlaufende CVE-Korrekturen für unterstützte RequireJS-Bereitstellungen der Versionen 2.1.22 und 2.3.6 über den npm-Workflow, den Sie bereits nutzen.
Frage stellen
Häufig gestellte Fragen
Nein. Die OpenJS Foundation führt RequireJS in ihrer Liste der archivierten Projekte auf, und auf requirejs.org wird weiterhin 2.3.7 als aktuellste Version zum Download angeboten. Bei npm ist zwar 2.3.8 verfügbar, es gibt jedoch weder eine Roadmap noch ein Sicherheitsteam, und der Sicherheitspatch von 2024 war die erste Veröffentlichung des Projekts seit sechs Jahren. TuxCare ELS deckt ältere Versionen ab, die noch in der Produktion im Einsatz sind.
Verwenden Sie einen mit Sicherheitspatches versehenen Ersatz für die von uns unterstützte Version, die Sie bereits einsetzen. TuxCare ELS stellt gepflegte RequireJS-Pakete über seine npm-Registry bereit. Fügen Sie die Registry zu Ihrer .npmrc hinzu, verweisen Sie in der Datei package.json manuell oder mithilfe des TuxCare Patcher auf das ELS-Paket und führen Sie anschließend „npm install“ aus. Es sind keine Änderungen an AMD-Modulen oder der Loader-Konfiguration erforderlich.
ELS deckt RequireJS 2.1.22 und 2.3.6 ab, beides langlebige Versionen, die in ausgereiften AMD-Anwendungen zum Einsatz kommen. Die Abdeckung ist versionsspezifisch, sodass das von Ihnen installierte Paket mit der Version übereinstimmt, die Ihr Build bereits erwartet. Falls Ihre Anwendung eine andere Version festlegt, wenden Sie sich bitte an TuxCare, um die Abdeckungsoptionen zu besprechen.
Wenn möglich, ja. Die Behebung für CVE-2024-38999 besteht aus einer einzigen Schutzmaßnahme innerhalb des Loaders, und die Umstellung auf die Patch-Level 2.3.6 bis 2.3.8 erfordert keine Änderungen seitens AMD. ELS ist für Builds gedacht, die durch Validierung, Herstellerzertifizierung oder eine festgelegte Toolchain eingefroren sind, sowie für Teams, die eine SLA-gestützte Abdeckung für alle zukünftigen Entwicklungen wünschen.
Bei CVE-2024-38999 handelt es sich um eine Prototyp-Verunreinigung über `s.contexts._.configure`, die alle RequireJS-Versionen bis einschließlich 2.3.6 betrifft. Der Upstream-Entwickler hat das Problem in Version 2.3.7 behoben. ELS stellt diese Korrektur für die betroffenen Versionen für Teams bereit, bei denen ein Wechsel auf Version 2.3.7 oder höher nicht möglich ist.
Ja. ELS-Pakete stammen aus der TuxCare-npm-Registry und werden überall dort aufgelöst, wo eine abgedeckte RequireJS-Version in Ihrem Verzeichnisbaum vorkommt – einschließlich Kopien, die von Paketen eingebunden wurden, über die Sie keine Kontrolle haben. npm-Überschreibungen in der Datei „package.json“ leiten jede Instanz auf das gepflegte Äquivalent um.
Nein. ELS behält die betroffene Version und ihr erwartetes Ladeverhalten bei. Bestehende „define“- und „require“-Aufrufe, die Loader-Konfiguration, Pfade und die Shim-Konfiguration sowie die r.js-Build-Schritte bleiben unverändert, während das Paket die entsprechenden Sicherheitskorrekturen erhält.
Ja. ELS-Pakete werden über npm aus dem TuxCare-Registry geladen, sodass sie sich für Docker-Builds, CI/CD-Pipelines und Deployment-Workflows eignen, bei denen RequireJS bereits über npm installiert wird. Das Registry-Token wird aus der Datei .npmrc Ihres Projekts ausgelesen.
ELS wurde entwickelt, um die Anforderungen zur Behebung von Sicherheitslücken im Rahmen von Rahmenwerken wie SOC 2, PCI DSS, HIPAA, NIS2, DORA und CRA zu unterstützen. Es sorgt nicht allein dafür, dass eine Anwendung konform ist. Was es bietet, sind ein namentlich genannter Anbieter, ein vertraglich festgelegtes SLA und ein dokumentierter Patch-Verlauf, den Auditoren überprüfen können.
Das hängt von der Anwendung und den Migrationskosten ab. Der Wechsel von AMD- zu ES-Modulen kann Auswirkungen auf Moduldefinitionen, die Loader-Konfiguration, die Bündelung und die Browserunterstützung haben. ELS sorgt dafür, dass die abgedeckten Versionen auf dem neuesten Stand bleiben, während Sie die Modernisierung schrittweise vorantreiben oder eine Anwendung weiterbetreiben, bei der eine Migration nur sehr geringe Vorteile bringt.