

Veillez à ce que les versions archivées de RequireJS soient mises à jour pendant que vous planifiez votre migration
RequireJS est un projet archivé de l'OpenJS Foundation. Le programme « Endless Lifecycle Support » assure la prise en charge des déploiements des versions 2.1.22 et 2.3.6, pour lesquels des correctifs sont fournis dans le cadre d'un contrat de niveau de service (SLA) ; la migration vers AMD reste donc un projet à long terme plutôt qu'une urgence.

Parlez-nous
N'hésitez pas à nous poser vos questions concernant la couverture, les accords de niveau de service (SLA), les tarifs ou tout autre sujet.


Versions de RequireJS prises en charge
 Version |
 Statut |
 Couverture |
|---|---|---|
 RequireJS 2.1.22 |
Remplacé en mars 2016 |
 Couverture assurée par ELS |
|
RequireJS 2.3.6
|
Remplacé en juillet 2024 |
Couverture assurée par ELS
|
*RequireJS est un projet archivé de l'OpenJS Foundation pour lequel aucune date de fin de vie (EOL) n'a été publiée ; ces dates indiquent donc à quel moment chaque version a été remplacée en amont.
Ce que vous offre ELS

Corrections de sécurité pour un projet archivé
La vulnérabilité CVE-2024-38999 est un cas typique de « pollution des prototypes » qui touche toutes les versions jusqu’à la 2.3.6. TuxCare rétroporte les correctifs applicables aux versions concernées et surveille les évolutions à venir d’un projet dont la dernière mise à jour de sécurité remontait à six ans.
Le premier jour
Les correctifs RequireJS déjà publiés sont disponibles dès que votre projet se connecte au registre ELS.

Modifier RequireJS sans avoir à remanier votre code
ELS remplace votre package RequireJS couvert par un équivalent géré par TuxCare, tout en conservant la version et le comportement de chargement auxquels votre application est déjà habituée.
Les paquets corrigés sont mis à disposition via le registre npm de TuxCare et s'intègrent parfaitement au workflow npm que vous utilisez déjà, qu'il s'agisse de modifications du fichier package.json ou de builds Docker et CI/CD.

Un soutien qui résiste à l'examen
Livraison des correctifs dans le cadre du SLA
Lorsque les auditeurs vous demandent comment une dépendance archivée fait toujours l'objet d'une mesure corrective, vous pouvez leur présenter un accord de niveau de service (SLA) et un historique des correctifs que vous pouvez soumettre aux auditeurs SOC 2 et PCI DSS.
Garanties d'assistance aux entreprises
ELS est conçu pour un usage professionnel, avec des conditions commerciales allant au-delà d'une simple maintenance communautaire « au mieux ».
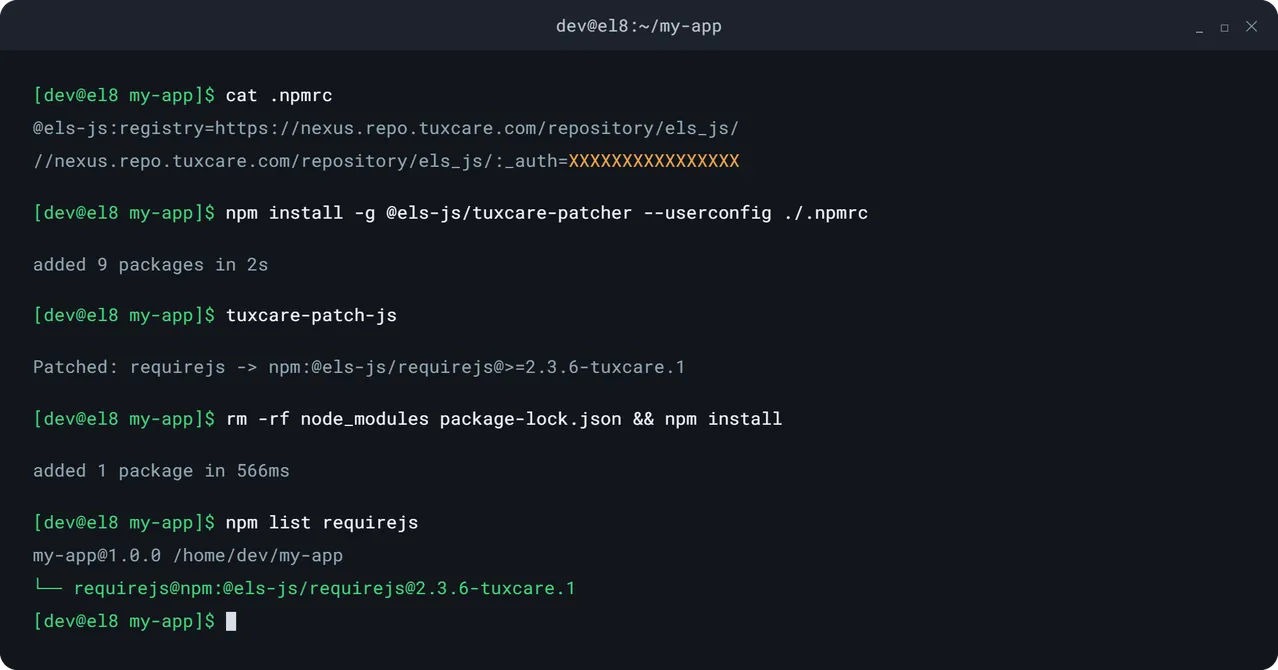
Ajouter des paquets RequireJS modifiés via npm sans réécrire le code de l'application
Configurez le registre npm de TuxCare, mettez à jour la référence du paquet, puis réinstallez les dépendances de votre projet.
Demandez conseil à un expert en correctifs CVE pour RequireJS
Discutez de la version prise en charge que vous utilisez et de la manière de la maintenir à jour sans devancer le travail de migration.

Comment cela fonctionne-t-il ?

Nous intégrons de nouveaux projets et mettons en place un suivi automatisé des CVE 24 heures sur 24, 7 jours sur 7, en surveillant les avis de sécurité de la NVD, des fournisseurs, de GitHub et d'autres sources.

Une fois les CVE détectés, nous rétroportons les correctifs en amont à l'aide d'une automatisation algorithmique assistée par l'IA, accompagnée d'une validation par un expert.

Les correctifs sont compilés dans un format binaire, testés de manière approfondie (intégrité, fonctionnalité et régression), signés et déployés dans les dépôts ELS.

Vos gestionnaires de paquets, outils de construction ou orchestrateurs vérifient la présence de mises à jour, puis les extraient et les installent automatiquement.
Comment les équipes utilisent ELS

Vider le scanner
⚠️ Le problème :
Une application en production utilise toujours RequireJS 2.1.22, alors que le correctif pour la vulnérabilité CVE-2024-38999 se trouve deux versions mineures en amont.
🔄 Le tour :
ELS applique des correctifs à la version que vous utilisez déjà ; ainsi, la résolution du problème n'implique pas une mise à niveau du chargeur ni un cycle complet de tests de régression.

Clôturer une constatation d'audit en cours
⚠️ Le problème :
L'audit interne, la norme SOC 2 et les questionnaires clients signalent une version archivée de RequireJS, et un plan de migration ne constitue pas une date de mise en conformité.
🔄 Le tour :
ELS propose des packages pris en charge par les éditeurs dans le cadre d'un accord de niveau de service (SLA) contractuel, assortis d'un historique documenté des correctifs, ce qui offre aux responsables de la vérification une véritable solution pour remédier au problème posé par une dépendance dont aucun développeur en amont n'assure plus la maintenance.

Passez aux modules ES lorsque vous serez prêt
⚠️ Le problème :
Le remplacement de RequireJS a des répercussions sur la configuration du chargeur, les wrappers AMD, les étapes d'optimisation et les hypothèses relatives aux navigateurs hérités au sein d'un front-end bien établi.
🔄 Le tour :
ELS assure la mise à jour des versions concernées pendant que les équipes recensent les dépendances, testent les modules natifs et procèdent à la modernisation selon un calendrier qui garantit la stabilité, plutôt que de laisser le compte à rebours des CVE en décider.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux environnements d'exécution des langages de programmation, en passant par des bibliothèques telles que RequireJS. Un seul partenaire, une couverture étendue de l'open source.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans l'écosystème open source qu'il sécurise, de RequireJS à Linux, et bien au-delà.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes
Les 5 meilleurs outils de gestion des correctifs en 2026 : analyse complète
Points clés à retenir : les outils de gestion des correctifs se ressemblent souvent au premier abord, mais ils…

La vulnérabilité CVE-2026-98276 a été corrigée en amont. Puis, un serveur a planté à 12 reprises.
Les correctifs KernelCare sans redémarrage pour la vulnérabilité CVE-2026-98276 sont désormais disponibles pour les versions EL 8 et 9. TuxCare a…
La faille d'authentification SSH qui existait entre OpenSSH et musl (CVE-2026-123158)
Points clés : un mot de passe de 257 à 1024 octets permet de se connecter à n'importe quel système fonctionnant uniquement avec une clé…
RequireJS est désormais archivé. Vos applications peuvent continuer à bénéficier des correctifs.
Bénéficiez de correctifs CVE réguliers pour les déploiements RequireJS 2.1.22 et 2.3.6 pris en charge via le workflow npm que vous utilisez déjà.
Une question ?
Foire aux questions
Non. La Fondation OpenJS classe RequireJS parmi ses projets archivés, et le site requirejs.org indique toujours la version 2.3.7 comme étant la dernière disponible au téléchargement. npm propose la version 2.3.8, mais il n'y a ni feuille de route ni équipe de sécurité, et le correctif de sécurité de 2024 était la première version publiée par le projet depuis six ans. Le service ELS de TuxCare couvre les anciennes versions encore en production.
Utilisez une version de remplacement, dotée des correctifs de sécurité, pour la version prise en charge que vous utilisez déjà. TuxCare ELS fournit des paquets RequireJS mis à jour via son registre npm. Il vous suffit d’ajouter ce registre à votre fichier .npmrc, de pointer le fichier package.json vers le paquet ELS (manuellement ou à l’aide du TuxCare Patcher), puis d’exécuter la commande npm install. Aucune modification n’est nécessaire au niveau des modules AMD ou de la configuration du chargeur.
ELS prend en charge RequireJS 2.1.22 et 2.3.6, deux versions à longue durée de vie couramment utilisées dans les applications AMD matures. La couverture est spécifique à chaque version ; le package que vous installez correspond donc à la version attendue par votre build. Si votre application utilise une version différente, contactez TuxCare pour discuter des options de couverture.
Si vous le pouvez, oui. Le correctif pour la vulnérabilité CVE-2024-38999 consiste en un simple contrôle de sécurité intégré au chargeur, et le passage des versions 2.3.6 à 2.3.8 s'effectue au niveau des correctifs et ne nécessite aucune modification de la part d'AMD. ELS est destiné aux versions gelées en raison de la validation, de la certification fournisseur ou d'une chaîne d'outils verrouillée, ainsi qu'aux équipes qui souhaitent bénéficier d'une couverture garantie par un SLA pour toute évolution future.
La vulnérabilité CVE-2024-38999 est liée à une pollution de prototypes via la fonction `s.contexts._.configure` et affecte toutes les versions de RequireJS jusqu'à la version 2.3.6 incluse. Le développeur en amont a corrigé ce problème dans la version 2.3.7. ELS fournit cette correction pour les versions concernées aux équipes qui ne peuvent pas passer à la version 2.3.7 ou à une version ultérieure.
Oui. Les paquets ELS proviennent du registre npm de TuxCare et s'appliquent partout où une version prise en charge de RequireJS apparaît dans votre arborescence, y compris les copies importées par des paquets que vous ne contrôlez pas. Les remplacements npm définis dans le fichier package.json redirigent chaque occurrence vers l'équivalent maintenu.
Non. ELS conserve la version concernée ainsi que son comportement de chargement prévu. Les appels « define » et « require » existants, la configuration du chargeur, les chemins d'accès et la configuration du shim, ainsi que les étapes de compilation de r.js restent inchangés, tandis que le package bénéficie des correctifs de sécurité applicables.
Oui. Les paquets ELS sont installés via npm à partir du registre TuxCare ; ils s'intègrent donc parfaitement aux builds Docker, aux pipelines CI/CD et aux workflows de déploiement qui utilisent déjà npm pour installer RequireJS. Le jeton du registre est lu à partir du fichier .npmrc de votre projet.
ELS est conçu pour répondre aux exigences en matière de correction des vulnérabilités dans le cadre de normes telles que SOC 2, PCI DSS, HIPAA, NIS2, DORA et la CRA. Il ne garantit pas à lui seul la conformité d’une application. Il fournit toutefois le nom d’un fournisseur, un accord de niveau de service (SLA) contractuel et un historique documenté des correctifs que les auditeurs peuvent examiner.
Cela dépend de l'application et du coût de la migration. Le passage des modules AMD aux modules ES peut avoir des répercussions sur les définitions de modules, la configuration du chargeur, le regroupement de modules et la prise en charge par les navigateurs. ELS assure la mise à jour des versions prises en charge pendant que vous procédez à une modernisation de manière progressive, ou pendant que vous continuez à exploiter une application pour laquelle la migration n'apporte que très peu d'avantages.