

Mantenha as versões arquivadas do RequireJS atualizadas enquanto planeja sua migração
O RequireJS é um projeto arquivado da OpenJS Foundation. O suporte de ciclo de vida ilimitado garante que as implantações das versões 2.1.22 e 2.3.6 continuem recebendo correções sob um SLA; assim, a migração para AMD permanece como um plano e não como uma emergência.

Fale conosco
Pergunte sobre a cobertura, os SLAs, os preços ou qualquer outra coisa.


Versões do RequireJS compatíveis
 Versão |
 Status |
 Cobertura |
|---|---|---|
 RequireJS 2.1.22 |
Substituída em março de 2016 |
 Coberto pela ELS |
|
RequireJS 2.3.6
|
Substituído em julho de 2024 |
Coberto pela ELS
|
*O RequireJS é um projeto arquivado da OpenJS Foundation sem datas de fim de vida útil (EOL) publicadas; portanto, essas datas indicam quando cada versão foi substituída no projeto original
O que você ganha com a ELS

Correções de segurança para um projeto arquivado
A vulnerabilidade CVE-2024-38999 é um caso de “contaminação de protótipos” que afeta todas as versões até a 2.3.6. A TuxCare adapta as correções aplicáveis às versões abrangidas e monitora o que será implementado a seguir em um projeto que ficou seis anos sem lançar novas versões antes de sua última correção de segurança.
No primeiro dia
As correções do RequireJS já disponibilizadas ficam acessíveis assim que seu projeto se conecta ao registro ELS.

Corrija o RequireJS sem precisar refazer seu código
O ELS substitui o pacote RequireJS coberto pelo serviço por um equivalente mantido pela TuxCare, preservando a versão e o comportamento de carregamento que seu aplicativo já espera.
Os pacotes corrigidos são disponibilizados por meio do registro npm da TuxCare e se adaptam ao fluxo de trabalho do npm que você já utiliza, desde substituições no arquivo package.json até compilações no Docker e em CI/CD.

Suporte que resiste à análise
Entrega de patches de acordo com o SLA
Quando os auditores perguntarem como uma dependência arquivada ainda está sendo corrigida, você pode indicar um SLA contratual e um histórico de patches que possa ser apresentado aos revisores do SOC 2 e do PCI DSS.
Garantias de suporte empresarial
O ELS foi desenvolvido para uso corporativo, com condições comerciais que vão além da manutenção comunitária baseada no princípio do “melhor esforço”.
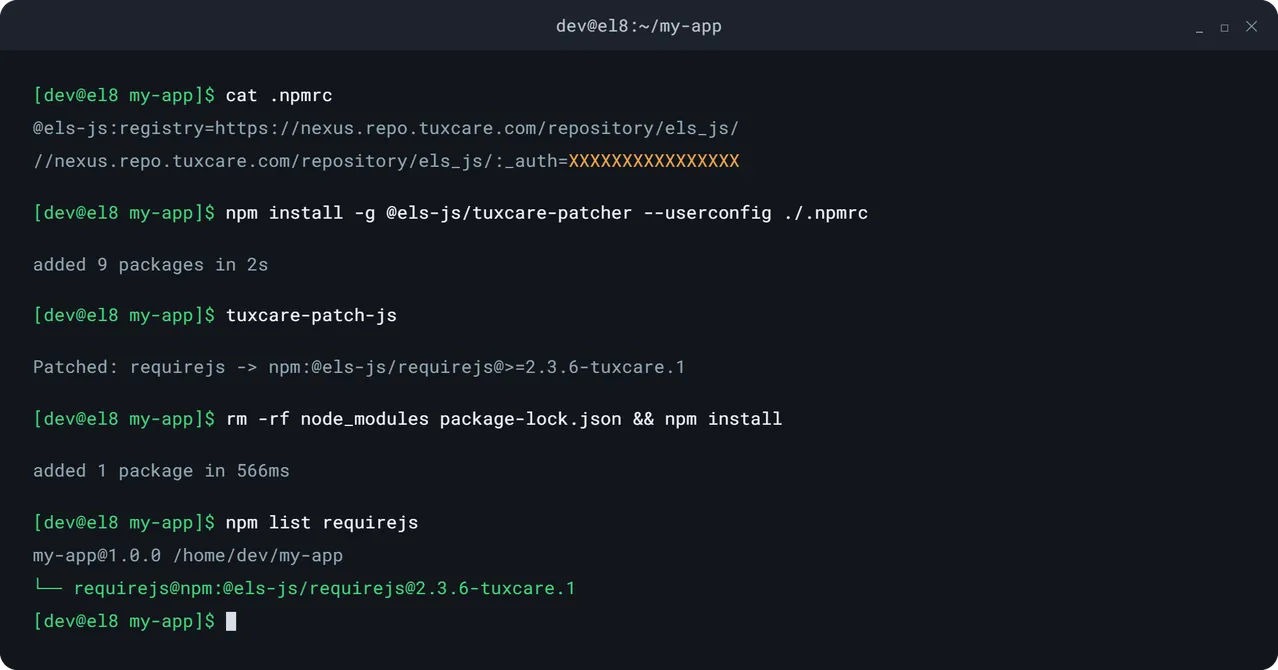
Adicionar pacotes do RequireJS com correções por meio do npm sem reescrever o código do aplicativo
Configure o registro npm do TuxCare, atualize a referência do pacote e reinstale as dependências do seu projeto.
Consulte um especialista em correções de vulnerabilidades CVE do RequireJS
Discuta qual versão coberta você utiliza e como mantê-la atualizada sem antecipar o trabalho de migração.

Como funciona?

Incorporamos novos projetos e disponibilizamos o rastreamento automatizado de CVEs 24 horas por dia, 7 dias por semana – monitorando os alertas de segurança do NVD, dos fornecedores, do GitHub e de outras fontes.

Assim que as vulnerabilidades (CVEs) são detectadas, implementamos as correções do código-fonte original por meio de automação algorítmica e assistida por IA, com validação por especialistas para garantir a precisão.

Os patches são compilados em formato binário, passam por testes exaustivos (de integridade, funcionalidade e regressão), são assinados e implantados nos repositórios do ELS.

Seus gerenciadores de pacotes, ferramentas de compilação ou orquestradores verificam se há atualizações e, em seguida, as baixam e instalam automaticamente.
Como as equipes utilizam o ELS

Limpar o scanner
⚠️ A restrição:
Uma aplicação em produção ainda executa o RequireJS 2.1.22, sendo que a correção para o CVE-2024-38999 está disponível duas versões menores anteriores.
🔄 A vez:
O ELS aplica correções à versão que você já está executando; portanto, fechar o bug não implica em uma atualização do carregador nem em uma verificação completa de regressão.

Encerrar uma constatação de auditoria em aberto
⚠️ A restrição:
A auditoria interna, o SOC 2 e os questionários aos clientes apontam uma versão arquivada do RequireJS, e um plano de migração não constitui uma data para correção.
🔄 A vez:
A ELS oferece pacotes com suporte do fornecedor por meio de um SLA contratual, com um histórico documentado de patches, o que proporciona aos revisores um caminho concreto para a correção de uma dependência que ninguém no upstream mantém mais.

Mude para os módulos ES quando estiver pronto
⚠️ A restrição:
A substituição do RequireJS envolve a configuração do carregador, wrappers AMD, etapas do otimizador e premissas relacionadas a navegadores legados em um front-end maduro.
🔄 A vez:
A ELS mantém as versões cobertas atualizadas enquanto as equipes mapeiam dependências, testam módulos nativos e realizam a modernização de acordo com um cronograma que garante a estabilidade, em vez de deixar que o prazo do CVE determine isso.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém os componentes essenciais protegidos muito tempo depois que o suporte do desenvolvedor original chega ao fim, desde o kernel do Linux até os ambientes de execução de linguagens de programação e bibliotecas como o RequireJS. Um único parceiro, ampla cobertura de código aberto.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe no ecossistema de código aberto que protege, desde o RequireJS até o Linux, e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
As 5 melhores ferramentas de gerenciamento de patches em 2026: análise completa
Principais conclusões: As ferramentas de gerenciamento de patches costumam parecer muito semelhantes quando se analisa a lista de recursos, mas elas…

A vulnerabilidade CVE-2026-98276 foi corrigida no código-fonte original. Em seguida, um servidor travou 12 vezes.
Os patches sem reinicialização da KernelCare para o CVE-2026-98276 já estão disponíveis para o EL 8 e 9. A TuxCare...
A falha de autenticação SSH que existia entre o OpenSSH e o musl (CVE-2026-123158)
Principais conclusões: Uma senha de 257 a 1.024 bytes permite o acesso a qualquer sistema que utilize apenas chave…
O RequireJS foi arquivado. Seus aplicativos podem continuar sendo atualizados.
Obtenha correções contínuas de vulnerabilidades CVE para as implantações do RequireJS 2.1.22 e 2.3.6 abrangidas por meio do fluxo de trabalho do npm que você já utiliza.
Faça uma pergunta para nós
Perguntas frequentes
Não. A OpenJS Foundation lista o RequireJS entre seus projetos arquivados, e o site requirejs.org ainda apresenta a versão 2.3.7 como a mais recente disponível para download. O npm disponibiliza a versão 2.3.8, mas não há um roteiro de desenvolvimento nem equipe de segurança, e a correção de segurança de 2024 foi o primeiro lançamento do projeto em seis anos. O TuxCare ELS oferece cobertura para versões mais antigas que ainda estão em operação.
Utilize uma versão substituta, com correções de segurança, da versão coberta que você já executa. O TuxCare ELS fornece pacotes RequireJS mantidos por meio de seu registro npm. Basta adicionar o registro ao arquivo .npmrc, apontar o arquivo package.json para o pacote ELS manualmente ou com o TuxCare Patcher e, em seguida, executar o comando `npm install`. Não é necessário alterar os módulos AMD nem a configuração do carregador.
O ELS oferece cobertura para o RequireJS 2.1.22 e 2.3.6, ambas versões de longa duração em aplicativos AMD maduros. A cobertura é específica para cada versão; portanto, o pacote que você instala corresponde à versão que sua compilação já espera. Se o seu aplicativo estiver vinculado a uma versão diferente, entre em contato com a TuxCare para discutir as opções de cobertura.
Se for possível, sim. A correção para o CVE-2024-38999 consiste em uma única verificação de segurança dentro do carregador, e a atualização das versões 2.3.6 a 2.3.8 é uma mudança no nível do patch que não requer alterações por parte da AMD. O ELS destina-se a compilações congeladas por validação, certificação de fornecedor ou uma cadeia de ferramentas fixada, e a equipes que desejam cobertura respaldada por SLA para o que vier a seguir.
A vulnerabilidade CVE-2024-38999 consiste em poluição de protótipos por meio de `s.contexts._.configure` e afeta todas as versões do RequireJS até a 2.3.6, inclusive. O desenvolvedor original corrigiu a falha na versão 2.3.7. O ELS oferece essa correção nas versões abrangidas para equipes nas quais a migração para a versão 2.3.7 ou posterior não é uma opção.
Sim. Os pacotes ELS vêm do registro npm da TuxCare e são aplicados sempre que uma versão coberta do RequireJS aparecer em sua árvore de dependências, incluindo cópias incorporadas por pacotes que você não controla. As substituições do npm no arquivo package.json redirecionam todas as instâncias para o equivalente mantido.
Não. O ELS preserva a versão abrangida e seu comportamento esperado de carregamento. As chamadas existentes de `define` e `require`, a configuração do carregador, os caminhos e a configuração do shim, bem como as etapas de compilação do `r.js`, permanecem inalteradas enquanto o pacote recebe as correções de segurança aplicáveis.
Sim. Os pacotes ELS são instalados via npm a partir do registro da TuxCare, portanto, são compatíveis com compilações do Docker, pipelines de CI/CD e fluxos de trabalho de implantação que já instalam o RequireJS via npm. O token do registro é lido no arquivo .npmrc do seu projeto.
O ELS foi projetado para atender aos requisitos de correção de vulnerabilidades em conformidade com estruturas como SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA. Por si só, ele não torna um aplicativo em conformidade. O que ele oferece é um fornecedor identificado, um SLA contratual e um histórico documentado de correções que os auditores podem analisar.
Isso depende da aplicação e do custo da migração. A mudança dos módulos AMD para os módulos ES pode afetar as definições dos módulos, a configuração do carregador, o agrupamento de pacotes e a compatibilidade com navegadores. O ELS mantém as versões cobertas atualizadas enquanto você realiza a modernização de forma gradual ou enquanto continua executando uma aplicação em que a migração traz poucos benefícios.