Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Angular effectue l'échappement du contenu interpolé, nettoie les valeurs HTML et URL non fiables dans les liaisons de modèles et gère par défaut la partie client de la protection contre les attaques CSRF ; toutefois, une protection complète dépend de la génération et de la validation du jeton par votre serveur.
- Les failles XSS, CSRF, les problèmes d'autorisation et les dépendances non mises à jour constituent les risques qui affectent le plus souvent les applications Angular, et la plupart d'entre eux se produisent en dehors des protections par défaut du framework.
- La politique de sécurité du contenu (CSP), les types de confiance et l'intégrité des sous-ressources appliquées aux scripts tiers permettent de couvrir des surfaces d'attaque sur lesquelles Angular n'a aucun contrôle.
- Les versions 19 et antérieures d'Angular ont atteint leur fin de vie et ne bénéficient plus de correctifs de sécurité officiels ; les équipes qui ne peuvent pas encore effectuer la migration doivent mettre en place un plan pour continuer à bénéficier d'une protection.
Les applications Angular sont rarement compromises en raison d'une faille dans le framework lui-même. Elles sont compromises parce qu'un développeur a utilisé bypassSecurityTrustHtml pour permettre l’affichage correct d’un widget tiers et a désactivé la protection XSS d’Angular pour cette valeur. Ou parce que le backend n’a jamais validé un jeton XSRF. Ou encore parce qu’une dépendance située trois niveaux plus bas est restée deux ans sans correctif. C’est le schéma qui se cache derrière la plupart des problèmes de sécurité d’Angular : le framework est solide ; les solutions de contournement et la configuration environnante ne le sont pas.
Ce guide présente les pratiques de sécurité Angular qui comblent le fossé entre ce que le framework protège automatiquement et ce que votre équipe doit mettre en œuvre manuellement.
Comment Angular gère la sécurité
Avant de pouvoir sécuriser une application Angular, il est utile de savoir ce qu’Angular fait déjà pour vous. Et il s’avère que c’est déjà beaucoup.
Par défaut, Angular considère que toutes les valeurs ne sont pas fiables. Lorsqu’une valeur est insérée dans le DOM via une interpolation ou une liaison de modèle, Angular la soumet à un échappement ou à une validation. Le contenu interpolé est toujours soumis à un échappement, donc {{ }} affiche le balisage sous forme de texte visible au lieu de l'analyser. Les liaisons de propriétés font l'objet d'une validation en fonction du contexte, et les règles dépendent de ce dernier. Angular définit quatre contextes de sécurité – HTML, style, URL et URL de ressource – et nettoie les valeurs HTML et URL non fiables. Les URL de ressource ne peuvent pas être nettoyées, car par définition elles chargent et exécutent du code ; Angular refuse donc de les lier à moins que vous ne les marquiez explicitement comme fiables. Ce comportement bloque la majorité des tentatives de XSS simples.
Angular compile également les modèles à l'avance par défaut dans les applications CLI, ce qui élimine la catégorie de bogues liés à l'injection de modèles, et son HttpClient intègre la gestion des jetons XSRF côté client ainsi que la suppression automatique des préfixes de réponse XSSI.
Ces protections ne fonctionnent que tant que vous restez à l'intérieur de celles-ci. Écrivez directement dans le DOM via ElementRef, transmettez une valeur non validée à une liaison ou autorisez votre serveur à ignorer la validation XSRF, et ces garanties cessent de s’appliquer. Les sections ci-dessous traitent des lacunes qu’Angular ne comble pas automatiquement.
| Retour à la réalité : « Angular est sécurisé par défaut » est une affirmation à moitié vraie. Angular effectue une échappement et une désinfection des données de sortie des modèles et fournit des aides côté client pour la protection contre les attaques CSRF et XSSI, mais il ne fait rien contre les fuites de jetons, les paquets npm vulnérables, les authentifications faibles ou une version en fin de vie exposée à des vulnérabilités CVE publiques. Le framework protège certaines parties spécifiques du rendu côté client et des couches HTTP, mais pas l’ensemble de votre application. |
Vulnérabilités de sécurité courantes dans Angular
Voici la vérité qui dérange : la plupart des vulnérabilités des applications Angular ne sont pas des failles inhérentes à Angular lui-même. Il s'agit de points où un développeur a contourné les protections du framework, généralement pour déployer une fonctionnalité plus rapidement, sans mettre en place de mesure de sécurité équivalente en contrepartie.
| Vulnérabilité | Comment cela se produit-il dans Angular ? | Ce qu'Angular couvre et ce qu'il ne couvre pas |
| XSS | Données non fiables marquées comme sûres avec bypassSecurityTrust*, ou écrites directement dans le DOM via ElementRef ou element.innerHTML | La validation contextuelle s'applique aux liaisons de modèles, et non aux écritures directes dans le DOM |
| CSRF | Le serveur ne définit ni ne valide jamais le jeton XSRF | HttpClient envoie le jeton ; le serveur doit le générer et le vérifier |
| Dépendances vulnérables | Des paquets npm obsolètes ou une version d'Angular en fin de vie | Les correctifs en amont ne sont plus fournis à la fin du cycle de vie |
| Contrôle d'accès défaillant | Autorisation côté serveur manquante ou incohérente ; gardes de route absents ou mal configurés | Les mécanismes de protection côté client ne permettent pas d'appliquer le contrôle d'accès côté serveur |
| Injection de scripts tiers | Scripts externes chargés sans contrôles SRI ou CSP | Angular n'isole pas le code tiers dans un environnement sandbox |
Scripts intersites (XSS)
Le XSS est la vulnérabilité que le modèle de sécurité d’Angular est le plus explicitement conçu pour prévenir. C’est précisément parce que l’injection de contenu non fiable dans le DOM est si facilement exploitée que le système de validation a été mis en place – et c’est aussi pour cette raison que la validation d’Angular est la protection que les développeurs désactivent le plus souvent par inadvertance lorsqu’ils cherchent à contourner une restriction.
Le rapport 2024 de Synopsys sur la sécurité et l’analyse des risques liés à l’open source, qui a analysé plus de 1 000 bases de code commerciales, a révélé que huit des dix principales vulnérabilités open source correspondaient à la catégorie CWE-707, une catégorie générale intitulée « neutralisation inappropriée » qui couvre les failles résultant d’un traitement non sécurisé des données d’entrée non fiables, y compris le cross-site scripting. Le traitement inapproprié des données d’entrée n’est pas un cas isolé ; il s’agit de l’une des sources les plus fréquentes de vulnérabilités graves dans l’écosystème open source.
Dans les applications Angular, les failles XSS sont généralement dues à l'une des trois causes suivantes : une appel de la méthode DomSanitizer.bypassSecurityTrustHtml() sur des données qu’un attaquant peut manipuler, un contenu qui a été incorrectement marqué comme fiable en amont, ou un code qui écrit directement dans le DOM via ElementRef, des API natives du navigateur ou une bibliothèque tierce fonctionnant hors du contrôle d’Angular. Un simple [innerHTML] est, en revanche, nettoyée.
La solution n’est pas compliquée. Ne faites pas transiter de données non fiables par un bypass, et lorsque vous devez impérativement afficher du code HTML fourni en externe, nettoyez-le à l’aide d’un outil de nettoyage bien entretenu avant qu’il n’atteigne le modèle. Traitez chaque appel bypassSecurityTrust* de votre base de code comme un point méritant un examen plus approfondi.
| Attention : Chaque méthode bypassSecurityTrust* fait exactement ce que son nom indique : elle désactive la validation d’Angular pour cette valeur. DomSanitizer.sanitize() ne nettoiera pas une valeur qui a déjà été marquée comme fiable ; par conséquent, encapsuler un « bypass » dans un appel à « sanitize » ne sert à rien. Il suffit d’un seul de ces éléments sur un champ accessible à un attaquant pour créer une vulnérabilité XSS stockée. Recherchez-les avant chaque mise en production. |
Falsification de requête intersite (CSRF)
Les failles CSRF dans Angular sont généralement dues à une lacune de configuration, et non à un bug dans le code. Par défaut, HttpClient lit le cookie XSRF-TOKEN et le renvoie sous la forme d’un en-tête X-XSRF-TOKEN lors des requêtes modifiant des URL relatives ou de même origine. Il n'ajoute pas cet en-tête aux requêtes GET ou HEAD , qui n'en ont pas besoin, ni aux requêtes inter-origines. La gestion côté client est assurée.
Le problème réside dans l’autre partie. Angular ne peut pas définir ce cookie ni valider le jeton renvoyé à votre place. Si votre backend n’émet jamais ce cookie ou accepte des requêtes dont l’en-tête est manquante, la protection n’est que de pure forme. La documentation d’Angular elle-même est très claire à ce sujet : si le serveur n’est pas correctement configuré, la protection par défaut devient inefficace. C’est l’un des problèmes les plus courants dans les applications monopages : le front-end semble protégé, alors que le serveur n’effectue aucun contrôle.
Dépendances vulnérables et obsolètes
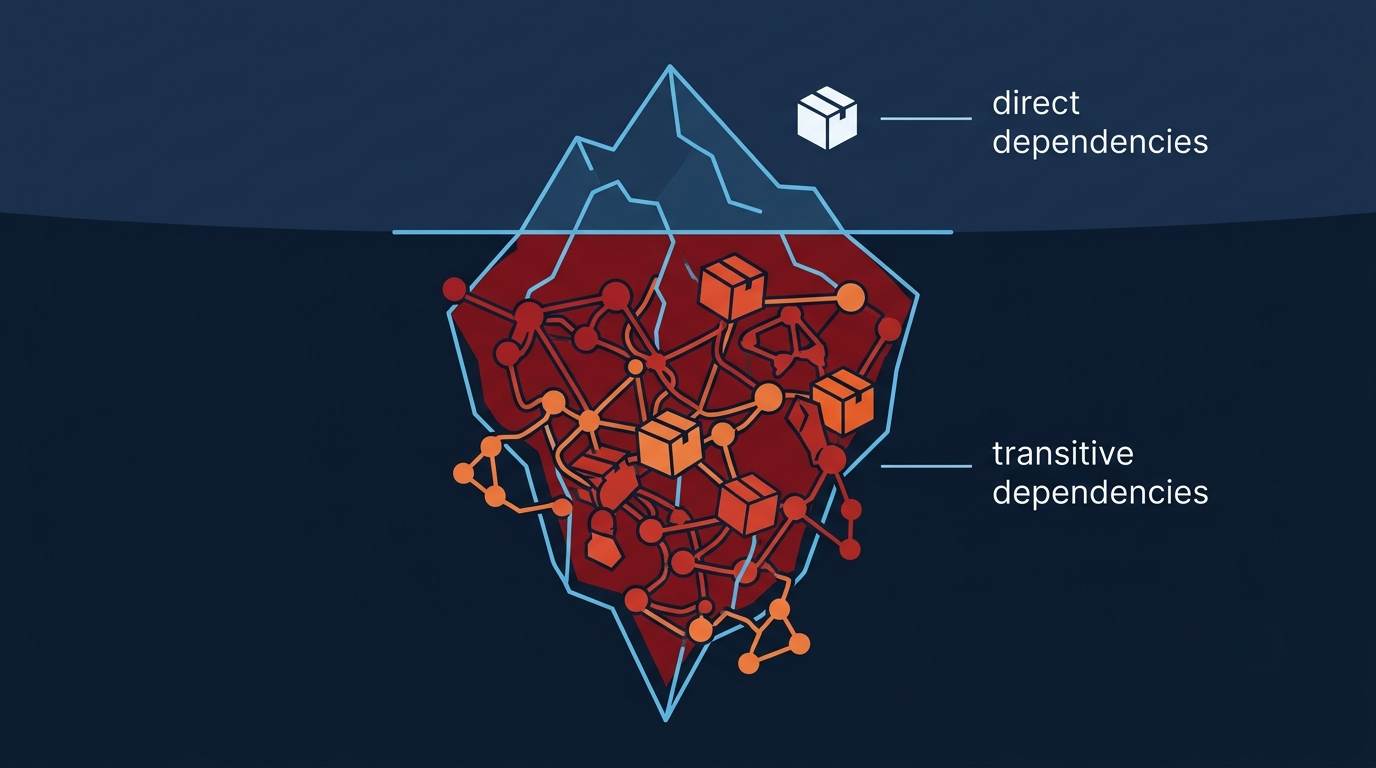
C’est la plus grande surface cachée, et celle que les équipes négligent le plus longtemps. Le code de votre application est peut-être propre, mais vos répertoire « node_modules » ne vous appartient pas, et une grande partie de ce qui s’y trouve provient de dépendances indirectes et transitives que personne dans votre équipe n’a choisies.
Le rapport 2026 de Black Duck sur la sécurité et l’analyse des risques liés à l’open source, qui a passé au crible 947 bases de code commerciales dans 17 secteurs d’activité, chiffrent ce que la plupart des équipes pressentent déjà mais sur quoi elles agissent rarement. Parmi ces bases de code, 93 % contenaient des composants n’ayant fait l’objet d’aucune activité de développement depuis au moins deux ans, 92 % comportaient des composants dont la version était en retard de 10 versions ou plus par rapport aux versions actuelles, et seuls 7 % des composants étaient à la dernière version disponible. Le nombre moyen de vulnérabilités par base de code a plus que doublé d’une année sur l’autre, atteignant 581. Les conclusions concernant jQuery sont particulièrement révélatrices : quatre des dix CVE les plus courantes dans les bases de code auditées étaient des vulnérabilités jQuery corrigées il y a des années, et entre 25 % et 28 % des bases de code en comportaient encore au moins une.
Deux compteurs tournent. Le premier correspond à votre arborescence de dépendances npm, qui accumule des CVE, que vous y touchiez ou non. Le second concerne Angular lui-même.
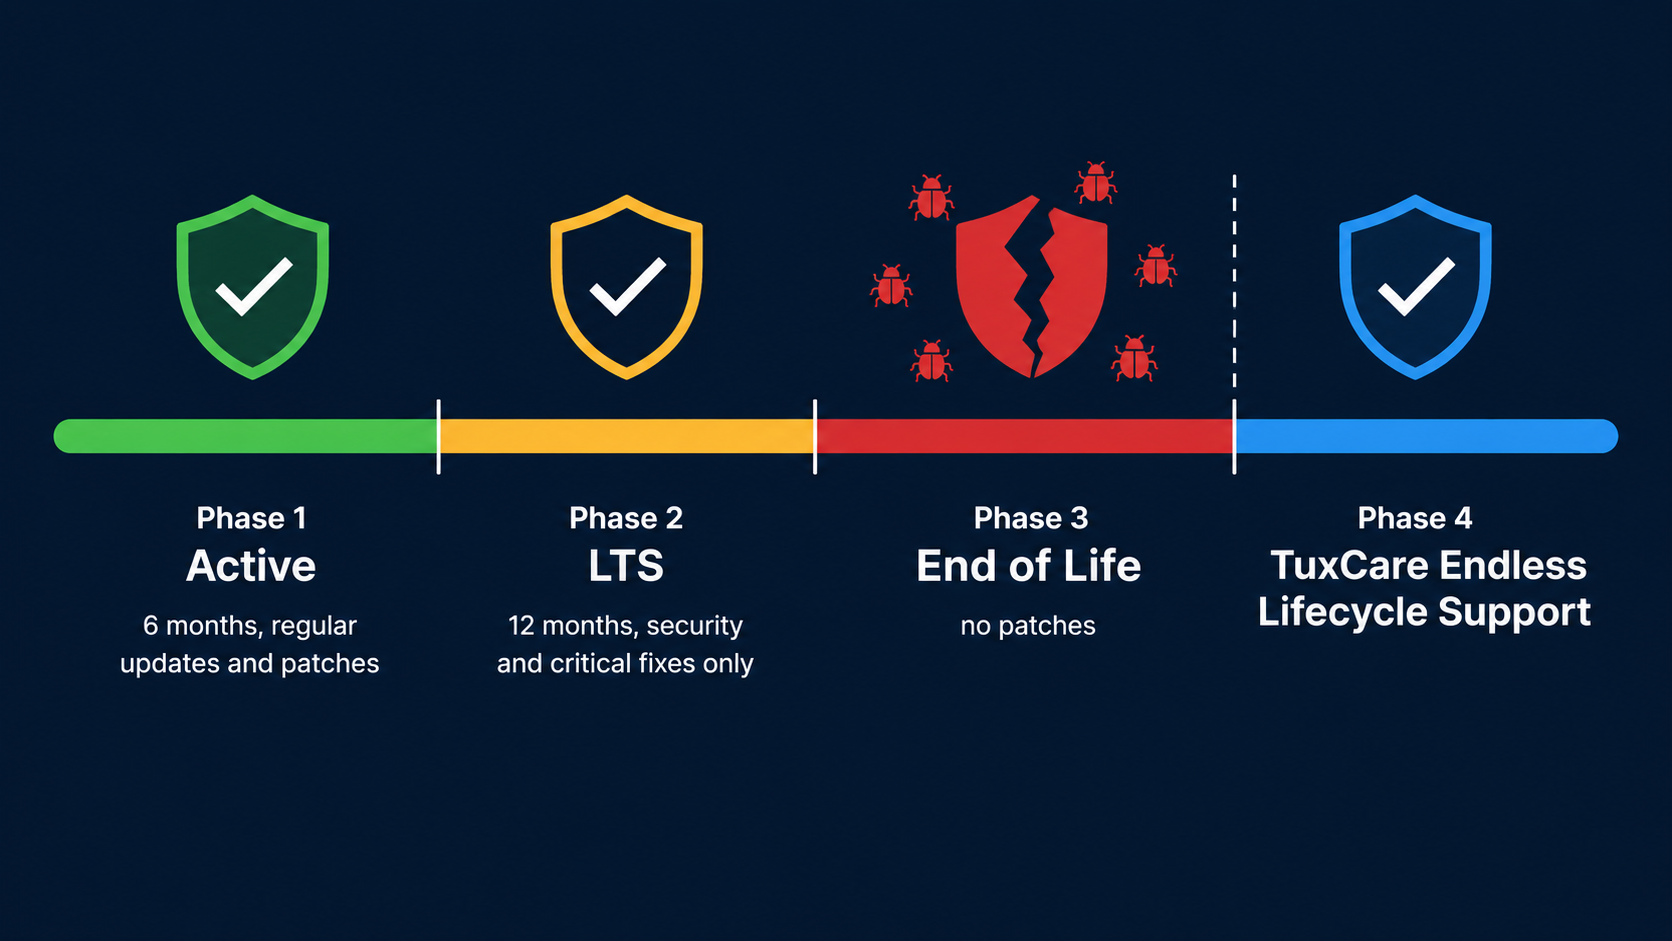
Angular a modifié son rythme de publication à partir de la version 22. Les versions majeures sont désormais publiées chaque année et sont généralement prises en charge pendant 24 mois: 12 mois de support actif suivis de 12 mois de support à long terme (LTS), durant lesquels seules les corrections critiques et les correctifs de sécurité sont déployés. Toutes les versions jusqu’à la version 21 incluse suivaient l’ancien rythme semestriel et une période de 18 mois : 6 mois de support actif, puis 12 mois de support à long terme (LTS). Dans tous les cas, le support prend fin.
| Version Angular | Situation (août 2026) | Fin du soutien actif | Fin du support de sécurité (LTS) |
| 22 | Actif | Juin 2027 | Juin 2028 |
| 21 | LTS | Fin le 3 juin 2026 | Juin 2027 |
| 20 | LTS | Fin le 19 novembre 2025 | Novembre 28, 2026 |
| 19 ans et moins | Fin de vie | - | Pas de correctifs officiels |
Les dates suivent le calendrier de prise en charge publié par Angular, que l'équipe fournit à titre indicatif et qui est susceptible d'être modifié.
Une fois que vous utilisez une version en fin de vie (EOL), celle-ci ne bénéficie plus des correctifs de sécurité réguliers fournis par l'amont. Par conséquent, toute nouvelle vulnérabilité CVE affectant le framework ou son arborescence restera non corrigée, à moins que vous ne procédiez à une mise à niveau ou que vous fassiez appel à l'assistance du fournisseur. Nous reviendrons plus tard sur les mesures à prendre à ce sujet.
Meilleures pratiques en matière de sécurité Angular pour les équipes de développement
1. Faites confiance au désinfectant, ne le contournez plus
La meilleure pratique consiste à laisser la fonctionnalité de nettoyage d’Angular activée. Privilégiez par défaut l’interpolation et la liaison de propriétés, qui effectuent automatiquement l’échappement et le nettoyage. Un élément [innerHTML] est sanitisée ; elle n’est donc pas dangereuse en soi, mais n’utilisez-la que lorsque vous avez réellement besoin d’afficher du balisage, et ne la combinez jamais avec du contenu contrôlé par un attaquant et une faille de contournement.
Si vous devez absolument afficher du code HTML provenant d'une source externe, nettoyez-le à l'aide d'un outil de nettoyage HTML fiable et adapté à votre modèle de menace, et n'oubliez pas que DomSanitizer.sanitize() ne nettoiera pas une valeur déjà encapsulée par un bypassSecurityTrust* . Rendez les appels de contournement vérifiables : une règle de lint ou un grep en CI qui les signale tous oblige une personne à justifier chaque cas. Si un audit de sécurité détecte un contournement sur des données accessibles à un attaquant, considérez-le comme un obstacle à la mise en production, et non comme un élément du backlog.
| Conseil de pro : Recherchez dans votre base de code la balise bypassSecurityTrust avant chaque version majeure. Si vous en trouvez une et que vous ne pouvez pas expliquer en une phrase pourquoi cette valeur spécifique est sûre, c'est probablement qu'elle ne l'est pas. |
2. Ajouter une politique de sécurité du contenu (CSP)
Une politique de sécurité du contenu (CSP) constitue votre deuxième ligne de défense contre les attaques XSS qui parviennent à contourner la validation. La CSP limite les sources et les modes d’exécution autorisés par le navigateur ; ainsi, les scripts injectés qui ne respectent pas la politique ne s’exécuteront pas. L’efficacité réelle du blocage dépend de la politique que vous définissez : origines larges, « unsafe-inline »ou des modèles de chargement de scripts trop permissifs laisseront passer de nombreux éléments.
Angular définit une politique minimale pour une nouvelle application :
| Content-Security-Policy : default-src « self » ; style-src « self » « nonce-randomNonceGoesHere » ;
script-src ‘self’ ‘nonce-randomNonceGoesHere’ ; |
The nonce matters. Angular inserts <style> elements at runtime, and a strict policy without a nonce will block them and break your styling. Generate a fresh, unpredictable nonce for every response and hand it to Angular in one of three supported ways: set autoCsp to true in your workspace configuration, set the ngCspNonce attribute on the root application element, or provide it through the CSP_NONCE injection token. Serve the policy as a response header from your web server or CDN, not as a meta tag. If your HTML is cached at a CDN, generate the nonce at the edge – a nonce baked into a cached response is the same value for every visitor, which defeats the point.
Associez CSP à Trusted Types. Angular recommande vivement d’utiliser les deux, car ils opèrent au niveau du DOM, où ils ne peuvent pas être contournés via des API de navigateur de niveau inférieur. Les applications qui appellent n’importe quelle méthode méthode bypassSecurityTrust* ont besoin de la balise angular#unsafe-bypass , tandis que les applications comportant des chunks chargés de manière différée nécessitent angular#bundler.
| Conseil de pro : Commencez par déployer la CSP en mode « rapport uniquement » avec Content-Security-Policy-Report-Only. Vous recevrez ainsi des rapports de violation sans perturber le fonctionnement de l’application, ce qui vous permettra d’identifier tous les scripts intégrés, les styles injectés et les origines tierces avant d’appliquer la politique. Les équipes qui sautent cette étape rencontrent presque toujours des dysfonctionnements en production. |
3. Configurer la protection XSRF/CSRF de bout en bout
Ne croyez pas que la gestion XSRF côté client d'Angular soit la seule solution. Angular envoie le jeton ; c'est à votre serveur de l'émettre et de le vérifier.
API « Same-origin » : vérifiez que le backend définit le XSRF-TOKEN par session dans un cookie lisible par JavaScript et rejette toute requête éligible dont l'en-tête est manquant ou ne correspond pas. Si votre backend utilise des noms différents, configurez-les avec withXsrfConfiguration() plutôt que de désactiver l’intercepteur.
API inter-origines : Angular n'ajoute pas d'en-tête aux requêtes inter-origines ; par conséquent, le schéma par défaut basé sur les cookies ne s'applique pas. Mettez en place une protection réfléchie aux deux niveaux : attributs des cookies, gestion des identifiants, liste explicite des origines de confiance dans votre configuration CORS, ainsi que validation des jetons ou des origines côté serveur. À lui seul, le CORS ne constitue pas une protection contre les attaques CSRF.
Cela vaut vraiment la peine de tester cette voie par des tests d'intrusion. Les scanners Web détecteront les failles CSRF évidentes, mais il est facile de s'assurer que le cookie est correctement défini tout en contournant discrètement la validation sur un sous-ensemble de routes.
4. Sécurisation des gardes de parcours et des autorisations
Le routeur d'Angular est puissant, et c'est précisément pour cette raison que les erreurs d'autorisation sont si coûteuses dans ce contexte – même si ce n'est pas toujours de la manière dont les équipes l'imaginent. Angular n'assure pas le contrôle d'accès ; c'est à vous et à votre backend de vous en charger.
L'absence de protection expose les vues côté client et les chemins de navigation à toute personne connaissant l'URL. On parle alors de fuite de données lorsque l'API sous-jacente à ces vues ne vérifie pas non plus l'autorisation. Ces deux aspects sont importants, et seul l'un d'entre eux relève d'Angular.
Quelques points à ne pas oublier :
- Chaque chemin protégé doit être associé à un garde ; ne comptez pas sur l'interface utilisateur pour masquer les liens vers les sections non autorisées. Angular moderne utilise des gardes fonctionnels – CanActivateFn pour la navigation et canMatch pour la correspondance des routes – plutôt que les interfaces basées sur des classes, désormais obsolètes.
- Les gardes peuvent consulter l'état d'authentification ou d'autorisation issu du serveur, mais ils ne doivent en aucun cas se substituer aux contrôles d'autorisation effectués au niveau de l'API. Un indicateur dans localStorage que n'importe quel utilisateur peut modifier ne constitue pas un contrôle d'accès.
- Utiliser canMatch sur les routes à chargement différé afin que le routeur ne fasse pas correspondre ni ne charge la configuration de la route pour les utilisateurs non autorisés.
- Testez explicitement les conditions de garde. Il est courant d’avoir une condition de garde qui renvoie true dans des cas limites alors qu’elle ne devrait pas.
| Attention : le chargement différé ne garantit pas la confidentialité. Les Route Guards s'exécutent dans le navigateur et contrôlent la navigation ; ils ne peuvent empêcher personne de récupérer directement un bundle JavaScript mis à disposition publiquement ou de le consulter dans DevTools. Ne placez jamais de secrets, de points de terminaison non divulgués ou de logique d'autorisation sensible dans le code côté client, qu'il soit chargé de manière différée ou non, et appliquez l'autorisation à chaque requête backend protégée. |
5. Considérer les scripts tiers comme une surface d'attaque
Chaque script tiers que vous chargez (outils d'analyse, widgets de chat, outils de tests A/B, réseaux publicitaires) s'exécute avec les mêmes privilèges que votre propre code. Le système de nettoyage d'Angular protège vos modèles, mais il ne met pas en bac à sable les scripts chargés en dehors de ceux-ci.
Il s’agit là d’un problème concret, et non théorique. En septembre 2025, une attaque par hameçonnage visant le compte d’un seul responsable de maintenance npm a permis d’injecter du code malveillant dans 18 paquets largement utilisés, dont chalk et debug, qui totalisent à eux deux des milliards de téléchargements hebdomadaires. Quelques jours plus tard, le ver Shai-Hulud, capable de s’autoreproduire, a récupéré les identifiants de développeurs et s’est propagé à travers le registre ; GitHub a supprimé plus de 500 paquets compromis et la CISA a publié une alerte. L’OSSRA 2026 précise cette tendance : parmi les paquets malveillants identifiés par Black Duck dans les écosystèmes open source, 66 % avaient été spécialement conçus pour causer du tort à l’aide de tactiques telles que le typosquatting et la confusion des dépendances, tandis que 34 % étaient des paquets légitimes détournés après avoir gagné la confiance de la communauté.
Voici quelques contrôles qu'il serait utile de mettre en place :
- La fonctionnalité « Subresource Integrity » (SRI) génère des hachages pour les scripts hébergés en externe dont le contenu est stable et versionné. Si le fichier récupéré ne correspond plus au hachage déclaré, le navigateur refuse de l'exécuter. Pour fonctionner, la fonctionnalité SRI nécessite également une configuration CORS appropriée sur l'hébergeur.
- Règles CSP qui autorisent explicitement des origines tierces plutôt que de permettre * ou « unsafe-inline ».
- Réaliser régulièrement des audits pour identifier les scripts tiers chargés en environnement de production. Les outils de marketing et d'analyse s'accumulent au fil du temps et entraînent souvent leurs propres sous-dépendances.
- Dans la mesure du possible, hébergez vous-même des copies épinglées des bibliothèques tierces. Cela permet de supprimer le CDN de votre chaîne de confiance, mais cela transfère également la responsabilité des correctifs à votre équipe ; veillez donc à associer cette approche à un processus de suivi des correctifs en amont.
6. Veillez à ce qu'Angular et ses dépendances soient toujours à jour
L'application de correctifs est une tâche que les équipes ont tendance à repousser jusqu'à ce qu'elle devienne une migration. Exécutez npm audit dans votre environnement de CI et examinez attentivement les résultats, plutôt que d’ignorer les avertissements sous prétexte qu’il n’existe pas de solution immédiate. Considérez-le comme une source d’information parmi d’autres plutôt que comme une évaluation exhaustive : il signale les avis de sécurité connus concernant les paquets déclarés dans vos manifestes et fichiers de verrouillage. De plus, l’OSSRA 2026 a révélé que 17 % des composants open source sont intégrés dans les bases de code en dehors des gestionnaires de paquets standard – extraits copiés-collés, code vendored, code généré par l’IA – où les scanners basés sur les manifestes ne les détectent jamais.
Ce même rapport cite une autre enquête menée par Black Duck en 2025, dans laquelle 65 % des organisations ayant répondu ont déclaré avoir subi une attaque de la chaîne logistique logicielle au cours de l’année précédente. Ce chiffre mérite qu’on s’y attarde : les attaques visant la chaîne d’approvisionnement ne constituent plus un risque marginal, mais un problème courant pour les entreprises. Parmi les bases de code auditées, 87 % contenaient au moins une vulnérabilité open source connue et 78 % comportaient au moins une vulnérabilité à haut risque.
| audit npm
Mise à jour de ng @angular/core @angular/cli |
Veillez à ce qu’Angular reste dans sa fenêtre de version prise en charge, automatisez les demandes de modification (PR) relatives aux dépendances à l’aide de Dependabot ou de Renovate, et prenez au sérieux les CVE transitives, même lorsqu’aucun correctif direct n’est disponible. Une vulnérabilité peut rester exploitable à plusieurs niveaux en aval dans l’arborescence des dépendances ; évaluez donc si votre application accède réellement au code vulnérable plutôt que de l’écarter sous prétexte qu’il s’agit d’une vulnérabilité indirecte.
La version la plus complexe de ce problème concerne les cas où une mise à niveau n'est pas possible. La migration vers une nouvelle version majeure peut s'avérer coûteuse, l'application est stable et il est difficile de justifier économiquement une réécriture. C'est là que se creuse le fossé lié à la fin de vie (EOL).
Outils et solutions pour la sécurité Angular
La sécurisation d'Angular ne se résume pas à une mise en œuvre ponctuelle. Elle implique une application continue de correctifs, une surveillance des vulnérabilités et une couverture technique. La plupart des équipes ont besoin de plusieurs outils pour y parvenir.
| Solution | Ce qu'il couvre | Idéal pour |
| Audit Snyk / Dependabot / npm | Avis connus affectant les dépendances déclarées dans les manifestes et les fichiers de verrouillage, qu'elles soient directes ou transitives | Équipes en phase de livraison active, intégrées à la chaîne de développement continu (CI) |
| CSP, Trusted Types et ZAP | Renforcement de la sécurité contre les attaques XSS en temps d'exécution et analyse au niveau de la couche applicative | Des équipes spécialisées dans la sécurité renforcent la sécurité des environnements de production |
| Assistance à vie (ELS) de TuxCare pour les logiciels libres | Correctifs rétroportés pour Angular en fin de vie (versions 4 à 19) et ses dépendances prises en charge, fournis via npm | Les équipes qui utilisent encore des versions non prises en charge et qui ont besoin d'un logiciel conforme aux exigences d'audit sans devoir procéder à une réécriture forcée |
Outils d'analyse des dépendances (Snyk, Dependabot, npm audit)
Les outils d’analyse de la composition logicielle (SCA) surveillent votre arborescence de dépendances et signalent les vulnérabilités CVE connues, y compris celles présentes dans des paquets que vous n’avez jamais installés directement. Snyk et Dependabot de GitHub remplissent tous deux très bien cette fonction, et npm audit est fourni gratuitement avec npm. Snyk dispose d’une vaste base de données commerciale sur les vulnérabilités, tandis que les pull requests automatisées de Dependabot facilitent le maintien à jour des applications. Idéal pour les équipes de développement actives qui souhaitent intégrer la détection des CVE dans leur processus d’intégration continue (CI) avant la fusion du code.
Renforcement de la sécurité à l'exécution
Les scanners de dépendances détectent les problèmes connus dans les paquets. Ils ne détectent pas l’absence d’une politique de sécurité du contenu (CSP) ni une écriture DOM exploitable dans votre propre code. Les outils de test dynamique de la sécurité des applications (DAST) – notamment l’outil open source Zed Attack Proxy, anciennement OWASP ZAP et désormais maintenu sous le nom de ZAP par Checkmarx – testent l’application en exécution à la recherche de failles d’injection, d’en-têtes faibles et de failles CSRF. Idéal pour les équipes soucieuses de la sécurité qui souhaitent renforcer la sécurité d’une application en production plutôt que de se contenter d’auditer des bibliothèques.
Le support à vie proposé par TuxCare pour Angular
Le problème le plus difficile à résoudre est celui lié à la fin de vie (EOL). Lorsque votre version d'Angular ne bénéficie plus de correctifs et qu'aucune migration n'est prévue à court terme, les outils d'analyse continueront de signaler des problèmes que vous ne pourrez pas corriger via les canaux officiels.
Angular moderne ne résout pas ce problème, il ne fait que repousser l'échéance. Chaque version majeure finit par ne plus être prise en charge, et dès lors, elle ne bénéficie plus des correctifs de sécurité réguliers fournis par l'éditeur. TuxCare assure le portage des correctifs de sécurité vers les versions non prises en charge du framework et des dépendances qu'il couvre.
Les versions 4 à 19 ont toutes atteint leur fin de vie à compter de mi-2026. Si votre équipe utilise l'une de ces versions et ne peut pas effectuer de mise à niveau dans un délai court, le service « Endless Lifecycle Support for Angular » de TuxCare fournit en continu des correctifs de sécurité via npm, le même gestionnaire de paquets que votre équipe utilise déjà. La couverture inclut les paquets Angular essentiels dont dépend votre application – @angular/core, @angular/platform-browser, @angular/common, @angular/router, @angular/forms, @angular/cli, @angular/compiler, @angular/compiler-cliet @angular/platform-browser-dynamic – ainsi que leurs dépendances prises en charge, sans frais supplémentaires.
L'avantage concret est évident : vous restez protégé tout en planifiant la mise à niveau selon votre propre calendrier, plutôt que de procéder à une migration précipitée pour lever les blocages liés à un audit de sécurité.
Sécurisez Angular avec TuxCare
Angular vous offre une base solide, mais il ne protège que certaines parties de l'application côté client. Le reste dépend de votre équipe : respect des règles de nettoyage des données, CSP et Trusted Types, configuration XSRF des deux côtés, autorisation des routes s'appuyant sur des vérifications côté serveur, contrôle des scripts tiers et correction des dépendances.
L'aspect que la plupart des équipes sous-estiment, c'est ce qui se passe après une version d’Angular arrive en fin de vie et que les correctifs officiels cessent d’être fournis. C’est là que réside la lacune que le « Endless Lifecycle Support » de TuxCare a été conçu pour combler
TuxCare ne se limite pas à Angular. Si votre pile technologique comprend des versions non prises en charge d’autres frameworks ou bibliothèques JavaScript – React, Vue, AngularJS, jQuery, Next.js, Express, etc. –, TuxCare propose également une assistance pour celles-ci. Consultez la liste actuelle des technologies prises en charge à l’adresse Assistance à vie pour les bibliothèques et les frameworks.
FAQ
En grande partie. Angular effectue une échappement du contenu interpolé, nettoie les valeurs HTML et URL non fiables dans les liaisons de modèles, et fournit d’emblée des aides XSRF et XSSI côté client. Il ne peut toutefois pas protéger contre les fuites d’identifiants, les dépendances vulnérables, l’absence d’autorisation côté serveur, ni contre les développeurs qui contournent son processus de nettoyage.
Exécutez la commande « ng version » dans le répertoire de votre projet. Elle affiche les versions de l'Angular CLI, du framework principal et des paquets clés, ce qui vous permet de vérifier si vous vous situez dans une période de prise en charge.
Ce n'est pas systématique, mais le risque augmente avec le temps. Les versions en fin de vie (EOL) ne bénéficient plus des correctifs de sécurité réguliers ; ainsi, une nouvelle vulnérabilité CVE affectant le framework ou son arbre de dépendances restera non corrigée en amont jusqu'à ce que vous effectuiez une mise à niveau ou que vous bénéficiez d'un support assuré par l'éditeur. Plus vous restez sur cette version, plus le risque est grand qu'une vulnérabilité récemment révélée affectant votre version ne soit pas corrigée.
Les attaques XSS constituent l'une des catégories de vulnérabilités les plus courantes dans les applications web. Dans les applications Angular, elles sont généralement dues à un contournement des mécanismes de validation, à du contenu incorrectement marqué comme fiable ou à une manipulation directe du DOM qui contourne complètement le framework.
Le HttpClient d’Angular gère la partie client : il lit le cookie XSRF-TOKEN et l’ajoute en tant qu’en-tête aux requêtes de modification de données provenant de la même origine. Une protection CSRF complète nécessite également que votre serveur émette ce cookie à chaque session et valide l’en-tête à chaque requête éligible entraînant un changement d’état. Angular ne peut pas se charger de la partie serveur à votre place.
Les deux options consistent à migrer vers une version prise en charge ou à obtenir des correctifs de sécurité fournis par l'éditeur. Si la migration n'est pas envisageable à court terme, le service « Endless Lifecycle Support for Angular » de TuxCare couvre les versions 4 à 19 d'Angular et propose des correctifs de sécurité rétroportés via npm, sans nécessiter de migration de version.