Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Angular escapa el contenido interpolado, depura los valores HTML y URL no fiables en los enlaces de las plantillas y se encarga, de forma predeterminada, de la parte del cliente de la protección contra CSRF; sin embargo, la protección completa depende de que tu servidor emita y valide el token.
- Los riesgos que afectan con mayor frecuencia a las aplicaciones de Angular son los ataques XSS y CSRF, los fallos de autorización y las dependencias sin parches, y la mayoría de ellos se producen al margen de las protecciones predeterminadas del marco.
- La Política de Seguridad de Contenidos (CSP), los «Trusted Types» y la Integridad de Subrecursos en los scripts de terceros cubren las superficies de ataque sobre las que Angular no tiene visibilidad.
- Las versiones 19 y anteriores de Angular han superado su fin de vida útil y ya no reciben parches de seguridad oficiales; los equipos que aún no puedan migrar necesitan un plan para seguir estando protegidos.
Las aplicaciones Angular rara vez se ven comprometidas debido a una vulnerabilidad del propio marco de trabajo. Se ven comprometidas porque un desarrollador ha recurrido a bypassSecurityTrustHtml para que un widget de terceros se mostrara correctamente y desactivó la protección XSS de Angular para ese valor. O porque el backend nunca validó un token XSRF. O porque una dependencia tres niveles más abajo estuvo dos años sin un parche. Ese es el patrón que subyace a la mayoría de los problemas de seguridad de Angular: el marco es sólido; las soluciones provisionales y la configuración circundante, no.
Esta guía aborda las prácticas de seguridad de Angular que cubren la brecha entre lo que el marco protege automáticamente y lo que tu equipo debe aplicar manualmente.
Cómo gestiona Angular la seguridad
Antes de poder proteger una aplicación de Angular, conviene saber qué es lo que Angular ya hace por ti. Resulta que es bastante.
Por defecto, Angular considera que todos los valores son poco fiables. Cuando se inserta un valor en el DOM mediante interpolación o un enlace de plantilla, Angular lo escapa o lo depura. El contenido interpolado siempre se escapa, por lo que {{ }} muestra el código de marcado como texto visible en lugar de analizarlo. Los enlaces de propiedades se someten a una depuración que tiene en cuenta el contexto, y las reglas dependen de este. Angular define cuatro contextos de seguridad —HTML, estilo, URL y URL de recurso— y depura los valores HTML y URL no fiables. Las URL de recurso no se pueden depurar, ya que, por definición, cargan y ejecutan código, por lo que Angular se niega a enlazarlas a menos que se marquen explícitamente como fiables. Este comportamiento bloquea la mayoría de los intentos de XSS directos.
Angular también compila las plantillas por adelantado de forma predeterminada en las aplicaciones CLI, lo que elimina el tipo de errores relacionados con la inyección de plantillas, y su HttpClient incluye gestión de tokens XSRF del lado del cliente y eliminación automática de los prefijos de respuesta XSSI.
Estas protecciones solo funcionan mientras te mantengas dentro de ellas. Escribe directamente en el DOM a través de ElementRef, pasas un valor manipulado a un enlace o permites que tu servidor omita la validación XSRF, las garantías dejan de ser válidas. Las secciones siguientes tratan sobre las lagunas que Angular no cubre automáticamente.
| Una visión realista: La afirmación «Angular es seguro por defecto» es solo parcialmente cierta. Angular escapa y depura la salida de las plantillas y proporciona ayudantes del lado del cliente para CSRF y XSSI, pero no hace nada respecto a la filtración de tokens, los paquetes npm vulnerables, la autenticación débil o una versión al final de su vida útil (EOL) expuesta a vulnerabilidades CVE públicas. El marco protege partes específicas de la representación del lado del cliente y de las capas HTTP, pero no toda la aplicación. |
Vulnerabilidades de seguridad habituales en Angular
Esta es la incómoda realidad: la mayoría de las vulnerabilidades de las aplicaciones de Angular no son fallos del propio Angular. Son puntos en los que un desarrollador se ha saltado las protecciones del marco, normalmente para lanzar una función más rápido, sin implementar una medida de seguridad equivalente.
| Vulnerabilidad | Cómo surge en Angular | Lo que cubre y lo que no cubre Angular |
| XSS | Datos no fiables marcados como seguros con bypassSecurityTrust*, o que se escriben directamente en el DOM mediante ElementRef o element.innerHTML | La desinfección contextual se aplica a los enlaces de plantillas, no a las escrituras directas en el DOM |
| CSRF | El servidor nunca establece ni valida el token XSRF | HttpClient envía el token; el servidor debe generarlo y verificarlo |
| Dependencias vulnerables | Paquetes de npm obsoletos o una versión de Angular al final de su ciclo de vida | Las actualizaciones de código fuente dejan de estar disponibles al final de su ciclo de vida |
| Control de acceso defectuoso | Falta de autorización del lado del servidor o inconsistencias en la misma; guardias de ruta ausentes o mal configuradas | Las medidas de seguridad del lado del cliente no pueden garantizar el control de acceso del lado del servidor |
| Inyección de scripts de terceros | Scripts externos cargados sin controles SRI ni CSP | Angular no aísla el código de terceros en un entorno de prueba |
Secuencias de comandos en sitios cruzados (XSS)
El XSS es la vulnerabilidad que el modelo de seguridad de Angular está diseñado de forma más explícita para prevenir. Todo el sistema de saneamiento existe precisamente porque la inyección de contenido no fiable en el DOM es un método de explotación muy habitual, y eso también hace que el saneamiento de Angular sea la protección que los desarrolladores desactivan con mayor frecuencia por error cuando buscan una forma de eludirla.
El Informe de Synopsys sobre seguridad y análisis de riesgos del código abierto de 2024, que analizó más de 1.000 bases de código comerciales, reveló que ocho de las diez principales vulnerabilidades de código abierto se correspondían con la CWE-707, la amplia categoría de «neutralización inadecuada» que abarca las debilidades derivadas de un manejo inseguro de entradas no fiables, incluido el cross-site scripting. El manejo inadecuado de las entradas no es un caso aislado, sino una de las fuentes más fiables de vulnerabilidades graves en todo el ecosistema del código abierto.
En las aplicaciones de Angular, los ataques XSS suelen deberse a una de estas tres causas: un DomSanitizer.bypassSecurityTrustHtml() en datos que un atacante puede manipular, contenido que se ha marcado erróneamente como de confianza en algún punto anterior del proceso, o código que escribe directamente en el DOM a través de ElementRef, las API nativas del navegador o una biblioteca de terceros que opera fuera del control de Angular. Un simple [innerHTML] , por el contrario, sí se depura.
La solución no es complicada. No pases datos no fiables a través de un bypass y, cuando sea realmente necesario mostrar código HTML procedente de fuentes externas, límpialo con un sanitizador bien mantenido antes de que llegue a la plantilla. Trata cada bypassSecurityTrust* de tu código como un hallazgo que merece una segunda revisión.
| Atención: Cada método bypassSecurityTrust* hace exactamente lo que su nombre indica: desactiva el filtrado de Angular para ese valor. DomSanitizer.sanitize() no limpiará un valor que ya haya sido marcado como de confianza, por lo que envolver un «bypass» en una llamada a «sanitize» no te aporta nada. Basta con uno de estos en un campo al que un atacante pueda acceder para que se produzca una vulnerabilidad XSS almacenada. Búscalos antes de cada lanzamiento. |
Falsificación de solicitudes entre sitios (CSRF)
El CSRF en Angular suele deberse a un fallo de configuración, no a un error en el código. Por defecto, HttpClient lee el XSRF-TOKEN y la reenvía como un X-XSRF-TOKEN en las solicitudes que modifican datos dirigidas a URL relativas y del mismo origen. No añade el encabezado a GET ni HEAD , que no lo necesitan, ni a las solicitudes de origen cruzado. Se gestiona desde el lado del cliente.
El problema está en la otra mitad. Angular no puede establecer esa cookie ni validar el token devuelto por ti. Si tu backend nunca emite la cookie o acepta solicitudes a las que les falta un encabezado, la protección es meramente decorativa. La propia documentación de Angular es muy clara al respecto: si no se configura correctamente el servidor, la protección predeterminada resulta ineficaz. Este es uno de los problemas más habituales en las aplicaciones de página única: el front-end parece protegido, mientras que el servidor no está realizando ninguna comprobación.
Dependencias vulnerables y obsoletas
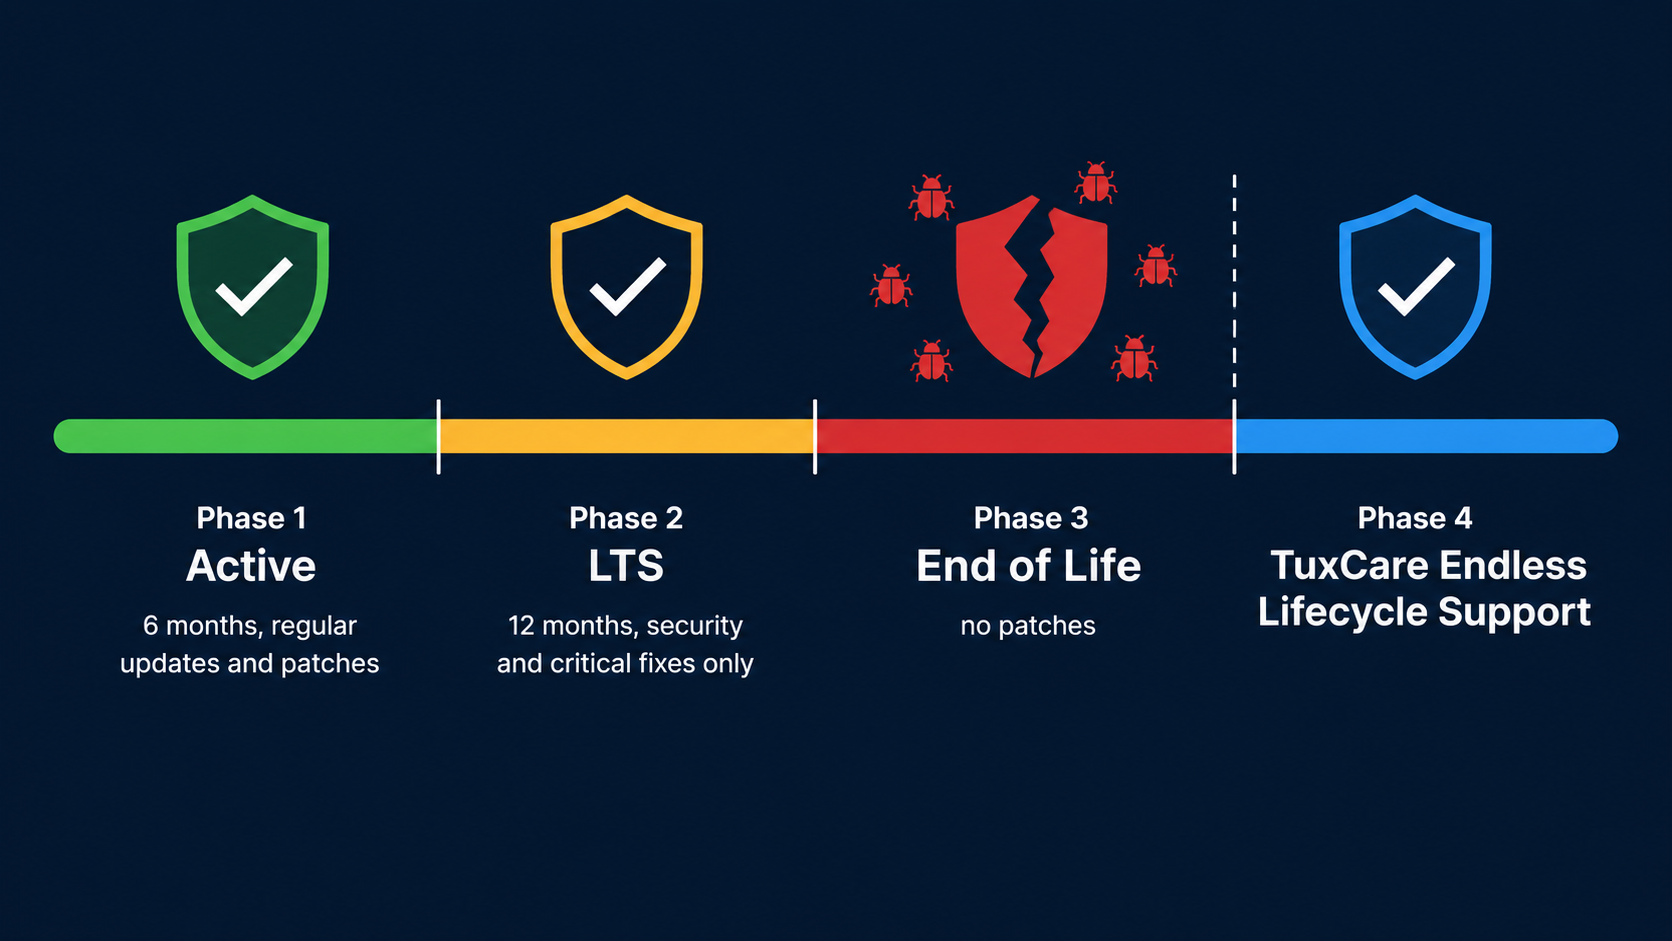
Esta es la mayor superficie oculta y la que los equipos tardan más en tener en cuenta. Puede que el código de tu aplicación esté bien organizado, pero tus directorio «node_modules» no es tuyo, y una gran parte de lo que acaba en él llega en forma de dependencias indirectas dependencias transitivas que nadie de tu equipo ha elegido.
El Informe de Black Duck sobre seguridad y análisis de riesgos del código abierto de 2026, que ha auditado 947 bases de código comerciales de 17 sectores, cuantifica lo que la mayoría de los equipos ya intuyen, pero sobre lo que rara vez toman medidas. Entre esas bases de código, el 93 % contenía componentes sin actividad de desarrollo desde hacía al menos dos años, el 92 % tenía componentes que funcionaban con versiones 10 o más antiguas respecto a los lanzamientos actuales, y solo el 7 % de los componentes se encontraba en la última versión disponible. El número medio de vulnerabilidades por código fuente se duplicó con creces respecto al año anterior, alcanzando las 581. Los resultados relativos a jQuery son especialmente reveladores: cuatro de las diez CVE más comunes en los códigos fuente auditados eran vulnerabilidades de jQuery corregidas hace años, y entre el 25 % y el 28 % de los códigos fuente aún presentaban al menos una de ellas.
Hay dos relojes en marcha. El primero es tu árbol de dependencias de npm, que acumula CVE independientemente de si lo modificas o no. El segundo es el propio Angular.
Angular cambió su cadencia de lanzamientos con la versión 22. Las versiones principales se lanzan ahora anualmente y suelen contar con soporte durante 24 meses: 12 meses de soporte activo seguidos de 12 meses de LTS, durante los cuales solo se publican correcciones críticas y parches de seguridad. Todas las versiones hasta la 21, incluida esta, seguían la antigua cadencia de seis meses y un periodo de 18 meses: 6 meses de soporte activo y, a continuación, 12 meses de LTS. En cualquier caso, el soporte finaliza.
| Versión de Angular | Situación (agosto de 2026) | Finaliza el apoyo activo | Finalización del soporte de seguridad (LTS) |
| 22 | Activo | Junio 2027 | Junio 2028 |
| 21 | LTS | Finalizó el 3 de junio de 2026 | Junio 2027 |
| 20 | LTS | Finalizó el 19 de noviembre de 2025 | Noviembre 28, 2026 |
| 19 años o menos | Fin de la vida | - | No hay parches oficiales |
Las fechas se ajustan al calendario de soporte publicado por Angular, que el equipo ofrece a título orientativo y que puede estar sujeto a modificaciones.
Una vez que se utiliza una versión al final de su ciclo de vida (EOL), esta ya no es elegible para recibir correcciones de seguridad rutinarias del desarrollador original, por lo que cualquier nuevo CVE que afecte al marco de trabajo o a su árbol de código permanecerá sin parchear, a menos que se actualice o se recurra al soporte técnico del proveedor. Volveremos más adelante sobre qué hacer al respecto.
Buenas prácticas de seguridad en Angular para equipos de desarrollo
1. Confía en el desinfectante, deja de saltártelo
La práctica más recomendable es mantener activada la sanitización de Angular. Utiliza por defecto la interpolación y el enlace de propiedades, que realizan el escape y la sanitización automáticamente. Un elemento [innerHTML] se sanitiza, por lo que no es insegura en sí misma, pero utilízala solo cuando realmente necesites renderizar código de marcado, y nunca la combines con contenido controlado por un atacante y una vía de elusión.
En los casos en los que sea realmente necesario mostrar código HTML procedente de fuentes externas, depúralo con un sanitizador de HTML bien mantenido y adecuado a tu modelo de amenazas, y recuerda que DomSanitizer.sanitize() no depurará un valor que ya esté envuelto en un bypassSecurityTrust* . Haz que las llamadas de bypass sean revisables: una regla de lint o un grep de CI que las señale todas obliga a una persona a justificarlas. Si una auditoría de seguridad detecta un bypass en datos accesibles para un atacante, trátalo como un impedimento para el lanzamiento, no como una tarea pendiente.
| Consejo de experto: Busca en tu código bypassSecurityTrust antes de cada lanzamiento importante. Si encuentras alguno y no puedes explicar en una sola frase por qué ese valor concreto es seguro, probablemente no lo sea. |
2. Añadir una política de seguridad de contenidos (CSP)
Una Política de Seguridad de Contenidos (CSP) es tu segunda línea de defensa contra los ataques XSS que logran eludir la sanitización. La CSP restringe las fuentes y los patrones de ejecución que el navegador permitirá, por lo que los scripts inyectados que no cumplan con la política no se ejecutarán. El grado de bloqueo real depende de la política que definas: orígenes amplios, «unsafe-inline»o los patrones permisivos de carga de scripts dejarán pasar muchas cosas.
Angular describe una política mínima para una nueva aplicación:
| Content-Security-Policy: default-src «self»; style-src «self» «nonce-randomNonceGoesHere»;
script-src ‘self’ ‘nonce-randomNonceGoesHere’; |
The nonce matters. Angular inserts <style> elements at runtime, and a strict policy without a nonce will block them and break your styling. Generate a fresh, unpredictable nonce for every response and hand it to Angular in one of three supported ways: set autoCsp to true in your workspace configuration, set the ngCspNonce attribute on the root application element, or provide it through the CSP_NONCE injection token. Serve the policy as a response header from your web server or CDN, not as a meta tag. If your HTML is cached at a CDN, generate the nonce at the edge – a nonce baked into a cached response is the same value for every visitor, which defeats the point.
Combina CSP con Trusted Types. Angular recomienda encarecidamente utilizar ambos, ya que operan a nivel del DOM, donde no pueden eludirse mediante API del navegador de nivel inferior. Las aplicaciones que llamen a cualquier bypassSecurityTrust* necesitan el atributo política angular#unsafe-bypass , y las aplicaciones con fragmentos de carga diferida necesitan angular#bundler.
| Consejo profesional: Implementa CSP primero en modo de solo informe con Content-Security-Policy-Report-Only. Recibirás informes de infracciones sin que la aplicación deje de funcionar, lo que te permitirá detectar todos los scripts en línea, estilos inyectados y orígenes de terceros antes de aplicar la política. Los equipos que se saltan este paso casi siempre provocan algún fallo en el entorno de producción. |
3. Configurar la protección contra XSRF/CSRF de extremo a extremo
No des por sentado que la gestión de XSRF por parte de Angular en el lado del cliente lo es todo. Angular envía el token; es tu servidor el que tiene que generarlo y verificarlo.
API de mismo origen: comprueba que el backend establezca el XSRF-TOKEN por sesión en una cookie legible por JavaScript y rechaza cualquier solicitud válida cuyo encabezado falte o no coincida. Si tu servidor utiliza nombres diferentes, configúralos con withXsrfConfiguration() en lugar de desactivar el interceptor.
API de origen cruzado: Angular no añade el encabezado a las solicitudes de origen cruzado, por lo que el esquema predeterminado basado en cookies no se aplica. Diseña la protección de forma deliberada en ambos extremos: atributos de cookies, gestión de credenciales, una lista explícita de orígenes de confianza en tu configuración CORS y validación de tokens o de origen del lado del servidor. CORS por sí solo no constituye una defensa contra CSRF.
Merece la pena realizar pruebas de penetración en esta ruta. Los escáneres web detectarán las vulnerabilidades CSRF más evidentes, pero es fácil que la cookie esté configurada correctamente mientras que la validación se omita de forma silenciosa en un subconjunto de rutas.
4. Control de acceso a las rutas y autorización
El enrutador de Angular es muy potente, y precisamente por eso los errores de autorización en este ámbito resultan tan costosos, aunque no siempre de la forma que los equipos suponen. Angular no se encarga de aplicar el control de acceso; eso es responsabilidad tuya y de tu backend.
La ausencia de una protección expone las vistas y las rutas de navegación del lado del cliente a cualquiera que conozca la URL. Se convierte en una filtración de datos cuando la API que hay detrás de esas vistas tampoco comprueba la autorización. Ambas partes son importantes, y solo una de ellas corresponde a Angular.
Algunas cosas que hay que tener en cuenta:
- Cada ruta protegida necesita un guard, y no confíes en que la interfaz de usuario oculte los enlaces a secciones no autorizadas. Angular moderno utiliza guards funcionales: CanActivateFn para la navegación y canMatch para la coincidencia de rutas — en lugar de las interfaces basadas en clases, que están en desuso.
- Los guardias pueden consultar el estado de autenticación o de permisos derivado del servidor, pero nunca deben sustituir las comprobaciones de autorización de la API. Un indicador en localStorage que cualquier usuario pueda modificar no constituye un control de acceso.
- Utiliza canMatch en rutas de carga diferida para que el enrutador no busque coincidencias ni cargue la configuración de la ruta para usuarios no autorizados.
- Comprueba las condiciones de forma explícita. Es habitual tener una condición que devuelva true en casos extremos en los que no debería hacerlo.
| Atención: La carga diferida no garantiza la privacidad. Los «route guards» se ejecutan en el navegador y controlan la navegación; no pueden impedir que nadie obtenga directamente un paquete de JavaScript publicado o lo lea en DevTools. Nunca incluyas secretos, puntos finales no revelados ni lógica de autorización sensible en el código del lado del cliente, se cargue de forma diferida o no, y aplica la autorización en cada solicitud protegida al servidor. |
5. Considerar los scripts de terceros como una superficie de amenaza
Cada script de terceros que cargues —herramientas de análisis, widgets de chat, herramientas de pruebas A/B, redes publicitarias— se ejecuta con los mismos privilegios que tu propio código. La sanitización de Angular protege tus plantillas, pero no aísla en un entorno de pruebas los scripts que se cargan fuera de ellas.
Se trata de una cuestión práctica, no teórica. En septiembre de 2025, un ataque de phishing contra la cuenta de un único responsable de mantenimiento de npm introdujo código malicioso en 18 paquetes de uso generalizado, entre ellos chalk y debug, que en conjunto suman miles de millones de descargas semanales. Días más tarde, el gusano autorreplicante Shai-Hulud recopiló credenciales de desarrolladores y se propagó por todo el registro; GitHub eliminó más de 500 paquetes comprometidos y la CISA emitió una alerta. La OSSRA de 2026 da forma a este patrón: de los paquetes maliciosos que Black Duck identificó en los ecosistemas de código abierto, el 66 % se creó expresamente para causar daño mediante tácticas como el typosquatting y la confusión de dependencias, mientras que el 34 % eran paquetes legítimos secuestrados tras haberse ganado la confianza de la comunidad.
Algunos controles que vale la pena implementar:
- La integridad de subrecursos (SRI) genera hash de scripts alojados externamente con contenidos estables y versionados. Si el archivo obtenido ya no coincide con el hash declarado, el navegador se niega a ejecutarlo. Para que la SRI funcione, también es necesaria una configuración CORS adecuada en el servidor.
- Reglas de CSP que incluyen explícitamente en la lista de permitidos orígenes de terceros, en lugar de permitir * o «unsafe-inline».
- Auditorías periódicas para comprobar qué scripts de terceros se cargan en el entorno de producción. Las herramientas de marketing y análisis se van acumulando con el tiempo y, a menudo, traen consigo sus propias subdependencias.
- Copias alojadas en tus propios servidores y fijadas de bibliotecas de terceros, siempre que sea posible. Esto elimina la CDN de tu cadena de confianza, pero también traslada la responsabilidad de aplicar parches a tu equipo, por lo que debes combinarlo con un proceso para realizar un seguimiento de las correcciones de los desarrolladores originales.
6. Mantén actualizados Angular y sus dependencias
La aplicación de parches es una tarea que los equipos suelen posponer hasta que se convierte en una migración. Ejecuta npm audit en la integración continua (CI) y evalúa realmente lo que encuentra, en lugar de ignorar las advertencias porque no haya una solución inmediata. Tómatelo como una aportación más, en lugar de como una evaluación completa: informa de avisos conocidos sobre los paquetes declarados en tus manifiestos y archivos de bloqueo, y el informe OSSRA de 2026 reveló que el 17 % de los componentes de código abierto entran en los códigos fuente al margen de los gestores de paquetes estándar —fragmentos copiados y pegados, código de proveedores, código generado por IA—, donde los escáneres basados en manifiestos nunca los detectan.
El mismo informe cita otra encuesta de Black Duck de 2025 en la que el 65 % de las organizaciones encuestadas afirmaron haber sufrido un ataque a la cadena de suministro de software durante el año anterior. Merece la pena reflexionar sobre esta cifra: los ataques a la cadena de suministro ya no son un riesgo marginal, sino un problema generalizado para las empresas. Entre los códigos fuente auditados, el 87 % contenía al menos una vulnerabilidad conocida de código abierto y el 78 % contenía al menos una vulnerabilidad de alto riesgo.
| npm audit
Actualización de @angular/core y @angular/cli |
Mantén Angular dentro de su ventana de versiones compatibles, automatiza las solicitudes de incorporación de cambios (PR) de dependencias con Dependabot o Renovate, y tómate en serio las CVE transitivas, incluso cuando no haya una corrección directa disponible. Una vulnerabilidad puede seguir siendo explotable varias capas más abajo en el árbol de dependencias, así que evalúa si tu aplicación llega realmente al código vulnerable en lugar de descartarla por ser indirecta.
La versión más complicada de este problema es lo que ocurre cuando no se puede actualizar. La migración a una versión principal puede resultar costosa, la aplicación es estable y es difícil justificar desde el punto de vista empresarial la necesidad de reescribirla. Ahí es donde surge la brecha del fin de vida útil (EOL).
Herramientas y soluciones para la seguridad en Angular
La seguridad de Angular no es una implementación que se realice una sola vez. Se trata de una labor continua de aplicación de parches, supervisión de vulnerabilidades y cobertura de asistencia técnica. La mayoría de los equipos necesitan más de una herramienta para cubrir todas estas necesidades.
| Solución | Qué incluye | Ideal para |
| Auditoría de Snyk / Dependabot / npm | Avisos conocidos que afectan a las dependencias declaradas en los manifiestos y los archivos de bloqueo, tanto directas como transitivas | Equipos que realizan entregas de forma activa, con integración de CI |
| CSP, Trusted Types y ZAP | Fortalecimiento contra XSS en tiempo de ejecución y análisis en la capa de aplicación | Equipos especializados en seguridad que refuerzan la seguridad de los entornos de producción |
| Soporte de ciclo de vida ilimitado (ELS) de TuxCare para el software de código abierto (OSS) | Parches retrocompatibles para Angular fuera de ciclo de vida (versiones 4 a 19) y sus dependencias compatibles, distribuidos a través de npm | Equipos que siguen utilizando versiones sin soporte y que necesitan un software preparado para auditorías sin tener que reescribirlo por la fuerza |
Escáneres de dependencias (Snyk, Dependabot, npm audit)
Las herramientas de análisis de la composición del software (SCA) supervisan tu árbol de dependencias y señalan los CVE conocidos, incluso en paquetes que nunca hayas instalado directamente. Tanto Snyk como Dependabot de GitHub lo hacen muy bien, y npm audit se incluye de forma gratuita con npm. Snyk mantiene una amplia base de datos comercial de vulnerabilidades, y las solicitudes de incorporación de cambios (PR) automatizadas de Dependabot facilitan el mantenimiento de la actualización. Ideal para equipos de desarrollo activos que desean integrar la detección de CVE en la integración continua (CI) antes de fusionar el código.
Fortalecimiento en tiempo de ejecución
Los escáneres de dependencias detectan problemas conocidos en los paquetes. No detectan, sin embargo, la ausencia de una Política de Seguridad de Contenidos (CSP) ni una escritura en el DOM vulnerable en tu propio código. Las herramientas de pruebas dinámicas de seguridad de aplicaciones (DAST) —entre las que se incluye el Zed Attack Proxy de código abierto, anteriormente conocido como OWASP ZAP y que ahora mantiene Checkmarx con el nombre de ZAP— comprueban la aplicación en ejecución en busca de fallos de inyección, encabezados débiles y brechas de CSRF. Ideal para equipos preocupados por la seguridad que desean reforzar una aplicación en producción, más allá de limitarse a auditar paquetes.
Soporte técnico de ciclo de vida ilimitado de TuxCare para Angular
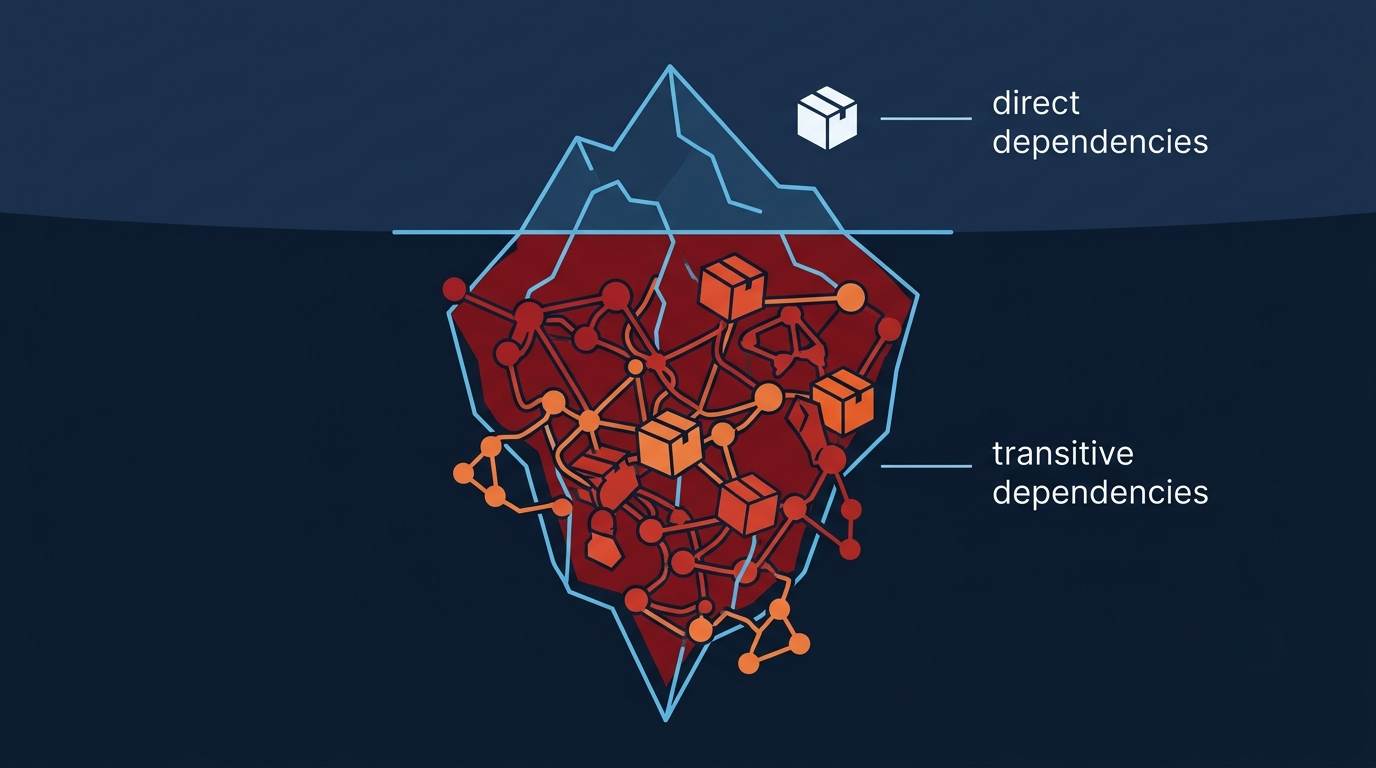
La brecha más difícil de subsanar es la relacionada con el fin de vida útil (EOL). Cuando tu versión de Angular deja de recibir correcciones y la migración no está prevista a corto plazo, los escáneres seguirán señalando problemas que no podrás solucionar a través de los canales oficiales.
Angular moderno no elimina ese problema, sino que simplemente retrasa el plazo. Todas las versiones principales dejan de recibir soporte en algún momento y, una vez que eso ocurre, ya no pueden beneficiarse de las correcciones de seguridad rutinarias del desarrollador original. TuxCare adapta las correcciones de seguridad a las versiones del marco de trabajo que ya no reciben soporte y a las dependencias que este cubre.
Las versiones de Angular, desde la 4 hasta 19 han superado su fin de vida útil a partir de mediados de 2026. Si tu equipo utiliza alguna de esas versiones y no puede actualizarla en un plazo breve, el servicio «Endless Lifecycle Support for Angular» de TuxCare proporciona parches de seguridad continuos a través de npm, el mismo gestor de paquetes que tu equipo ya utiliza. La cobertura incluye los paquetes principales de Angular de los que depende tu aplicación: @angular/core, @angular/platform-browser, @angular/common, @angular/router, @angular/forms, @angular/cli, @angular/compiler, @angular/compiler-cliy @angular/platform-browser-dynamic , además de sus dependencias compatibles, sin coste adicional.
La ventaja práctica es evidente: sigues estando protegido mientras planificas la actualización según tu propio calendario, en lugar de tener que realizar una migración apresurada para superar una auditoría de seguridad.
Protege Angular con TuxCare
Angular te ofrece un punto de partida sólido, pero solo protege determinadas partes de la aplicación del lado del cliente. El resto depende de tu equipo: la disciplina en la depuración de datos, CSP y Trusted Types, la configuración de XSRF en ambos extremos, la autorización de rutas respaldada por comprobaciones del lado del servidor, los controles de scripts de terceros y la aplicación de parches a las dependencias.
El aspecto que la mayoría de los equipos subestiman es lo que ocurre tras una versión de Angular llega al final de su ciclo de vida y dejan de publicarse parches oficiales. Esa es la brecha que el servicio de soporte de ciclo de vida ilimitado de TuxCare de TuxCare está diseñado para cubrir
TuxCare no solo cubre Angular. Si tu pila tecnológica incluye versiones no compatibles de otros marcos o bibliotecas de JavaScript —como React, Vue, AngularJS, jQuery, Next.js, Express y otros—, TuxCare también ofrece soporte para ellos. Consulta la cobertura actual en Soporte de ciclo de vida ilimitado para bibliotecas y marcos de trabajo.
Preguntas frecuentes
En general, sí. Angular escapa el contenido interpolado, depura los valores HTML y URL no fiables en los enlaces de las plantillas y ofrece de serie funciones auxiliares para XSRF y XSSI del lado del cliente. Sin embargo, no puede proteger contra la filtración de credenciales, las dependencias vulnerables, la falta de autorización del lado del servidor ni el hecho de que los desarrolladores eludan su proceso de depuración.
Ejecuta el comando «ng version» en el directorio de tu proyecto. Este comando muestra las versiones de Angular CLI, del marco principal y de los paquetes clave, para que puedas comprobar si te encuentras dentro de un periodo de soporte.
No de forma automática, pero el riesgo aumenta con el tiempo. Las versiones al final de su ciclo de vida (EOL) ya no pueden recibir parches de seguridad rutinarios, por lo que una nueva vulnerabilidad CVE que afecte al marco de trabajo o a su árbol de dependencias permanecerá sin solucionar en el código fuente hasta que actualices o contrates un servicio de asistencia técnica del proveedor. Cuanto más tiempo sigas utilizando esa versión, mayor será la probabilidad de que una vulnerabilidad recién revelada que afecte a tu versión quede sin solucionar.
El XSS es uno de los tipos de vulnerabilidad más comunes en las aplicaciones web y, en las aplicaciones de Angular, suele deberse a que se ha eludido el proceso de sanitización, a que se ha marcado incorrectamente el contenido como de confianza o a una manipulación directa del DOM que prescinde por completo del marco de trabajo.
El HttpClient de Angular se encarga de la parte del cliente: lee la cookie XSRF-TOKEN y la adjunta como encabezado en las solicitudes de mismo origen que modifican el estado. Para garantizar una protección completa contra CSRF, también es necesario que tu servidor emita esa cookie por sesión y valide el encabezado en cada solicitud válida que modifique el estado. Angular no puede encargarse por ti de la parte del servidor.
Las dos opciones son migrar a una versión compatible u obtener parches de seguridad respaldados por el proveedor. Si la migración no es viable a corto plazo, el servicio «Endless Lifecycle Support for Angular» de TuxCare cubre las versiones de Angular desde la 4 hasta la 19 con correcciones de seguridad adaptadas a versiones anteriores que se distribuyen a través de npm, sin necesidad de migrar a una versión diferente.