Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- L'automatisation de la conformité dans les environnements Linux rationalise la collecte de preuves, la surveillance, la création de rapports et la validation des contrôles.
- Il réduit le travail manuel, les erreurs humaines et la fatigue liée aux audits tout en améliorant la précision et le temps de réponse dans tous les cadres.
- Une automatisation efficace nécessite des outils adaptés, des flux de travail clairs et une mise à jour régulière des règles et des politiques.
Entre le RGPD, la loi HIPAA, la norme PCI DSS et un ensemble complexe et croissant de réglementations mondiales en matière de confidentialité des données, le paysage réglementaire en 2026 ressemble moins à un champ de mines qu'à un défi en matière de gouvernance. Pour les environnements informatiques fortement axés sur Linux, le processus manuel de suivi, de vérification et de reporting de la conformité est devenu un obstacle majeur, ralentissant les opérations et augmentant les risques.
L'automatisation de la conformité transforme ce goulot d'étranglement en un processus continu et proactif. Dans ce guide, vous découvrirez les principaux avantages de l'automatisation de la conformité, les outils indispensables pour les environnements Linux (de l'analyse des vulnérabilités à l'application de correctifs sans redémarrage) et les meilleures pratiques en matière de mise en œuvre. Voyons comment l'automatisation rend la conformité Linux plus rapide, plus sûre et plus fiable.
Qu'est-ce que l'automatisation de la conformité ?
L'automatisation de la conformité désigne l'utilisation de logiciels et de processus scriptés pour gérer, surveiller et appliquer automatiquement la mise en œuvre des normes réglementaires. Au lieu d'effectuer manuellement le suivi des politiques, la collecte des données d'audit ou les contrôles ponctuels, l'automatisation garantit que vos systèmes restent en permanence conformes à des normes telles que SOC 2, FIPS 140-3, HIPAA, PCI DSS et ISO 27001.
Il s'agit d'un élément clé des cadres plus larges de gouvernance, de gestion des risques et de conformité (GRC), dans lesquels la gouvernance guide les décisions, la gestion des risques réduit l'exposition et la conformité garantit que l'organisation fonctionne dans le respect des réglementations externes et des politiques internes.
Utilisée dans des secteurs tels que la finance, la santé, l'administration publique et le SaaS, l'automatisation de la conformité prend en charge des tâches répétitives mais essentielles telles que la collecte de preuves, la surveillance des accès et la validation des correctifs. Elle permet ainsi d'assurer la cohérence des opérations et leur conformité aux exigences d'audit, tout en réduisant considérablement les erreurs humaines et les freins opérationnels.
Vous pouvez également en savoir plus sur les différents outils de conformité informatique utilisés par les entreprises pour automatiser les contrôles, surveiller la conformité et combler les failles de sécurité.
Avantages de l'automatisation de la conformité
À mesure que les exigences en matière de conformité se multiplient dans tous les secteurs, les méthodes manuelles ne suffisent plus. L'automatisation de la conformité apporte efficacité, précision et évolutivité, aidant les organisations à maintenir une conformité continue sans épuiser leurs ressources informatiques.
Précision et cohérence améliorées
Les outils automatisés éliminent le risque d'erreurs manuelles en appliquant à chaque fois avec précision des politiques et des contrôles prédéfinis. Qu'il s'agisse de valider les droits d'accès ou d'appliquer des bases de référence de configuration, l'automatisation garantit le respect constant des normes de conformité sur l'ensemble de vos systèmes, sans étape oubliée ni mise à jour négligée.
Surveillance et rapports continus
L'automatisation permet une visibilité permanente. L'analyse en temps réel et la collecte des journaux signalent les problèmes de conformité avant même qu'ils ne soient détectés lors des audits. Grâce aux tableaux de bord et aux rapports intégrés, vous pouvez démontrer votre conformité à tout moment, et pas seulement lors des contrôles programmés.
Audits plus rapides et plus faciles
Les systèmes automatisés stockent et organisent les données d'audit, telles que les journaux d'accès, l'historique des correctifs et les instantanés de configuration, afin que les équipes puissent récupérer instantanément les preuves nécessaires. Ce qui prenait auparavant plusieurs jours de préparation manuelle ne prend désormais que quelques heures, ce qui réduit considérablement la fatigue liée aux audits et garantit que votre organisation est toujours prête pour les audits.
Risque réduit et sécurité renforcée
En appliquant en permanence les contrôles de sécurité, l'automatisation permet d'éviter les cas de non-conformité avant même qu'ils ne se produisent. L'intégration des contrôles de conformité à l'application automatisée des correctifs garantit que les vulnérabilités sont corrigées rapidement, ce qui réduit la fenêtre d'exposition et maintient la continuité.
Conseil de pro : L'intégration avec des solutions telles que KernelCare de TuxCare permet l'application automatisée de correctifs au noyau sans redémarrage. Cela garantit un fonctionnement continu et des mises à jour de sécurité sans redémarrage perturbateur, ce qui est essentiel pour maintenir les normes de conformité.
Évolutivité et rentabilité
À mesure que les organisations étendent leurs activités, il devient difficile de maintenir manuellement la conformité sur des milliers de terminaux. L'automatisation, en revanche, s'adapte facilement et permet d'étendre des contrôles cohérents, des corrections plus rapides et des rapports unifiés à tous les systèmes avec un minimum de frais généraux. Cela libère le personnel spécialisé dans la sécurité et l'informatique, qui peut ainsi se concentrer sur des initiatives stratégiques plutôt que sur des tâches de conformité répétitives.
Comment fonctionne l'automatisation de la conformité
L'automatisation de la conformité remplace les audits manuels fastidieux par un workflow continu et basé sur des preuves. Au lieu de vérifier les systèmes une ou deux fois par an, les entreprises appliquent des contrôles de sécurité en temps réel et les vérifient automatiquement dans tous leurs environnements Linux. Voici comment se déroule généralement le processus dans les environnements informatiques modernes.
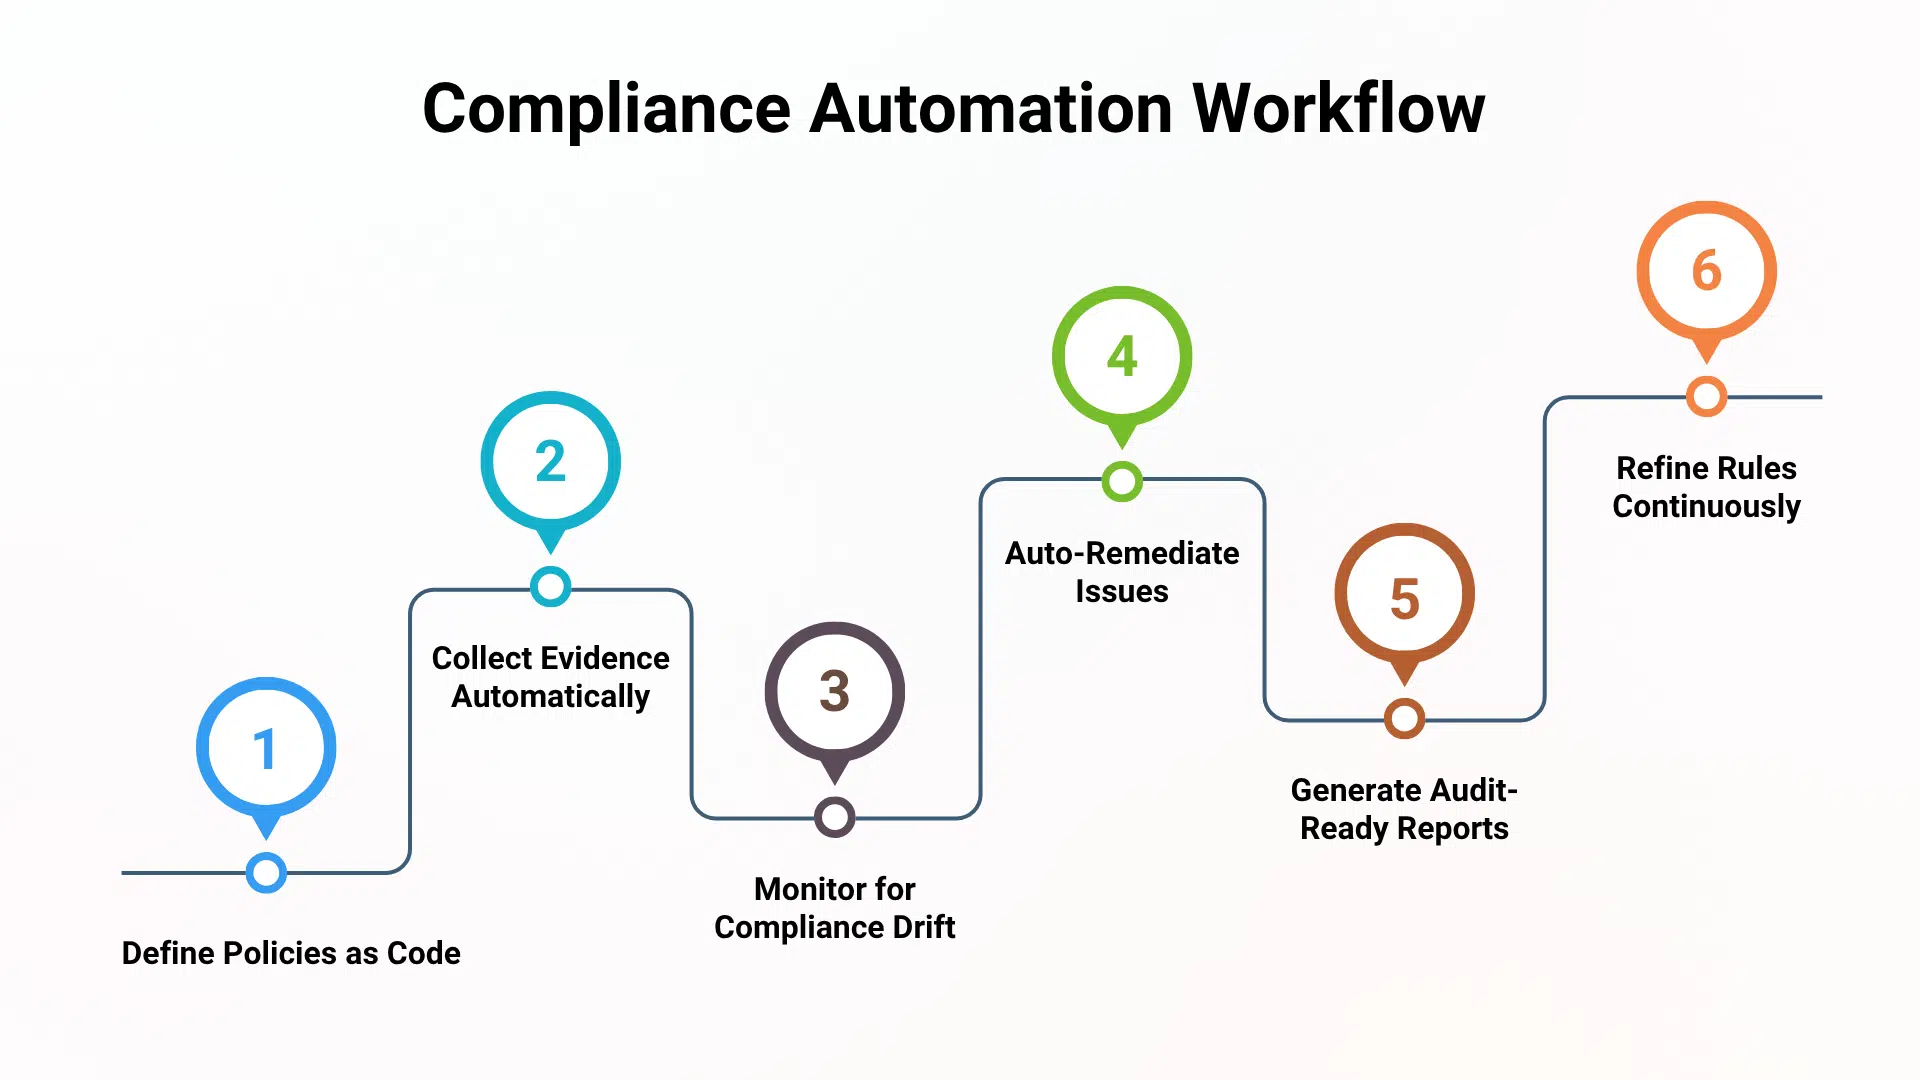
1. Définir les contrôles comme une politique sous forme de code
Le processus commence par l'établissement d'une base de référence claire en matière de conformité. Les équipes identifient les normes requises, telles que FIPS 140-3, CIS Benchmarks, PCI-DSS ou FedRAMP, et convertissent ces exigences en politiques lisibles par machine.
Dans les environnements Linux, cela utilise souvent des outils et des formats tels que :
- OpenSCAP (politiques XCCDF/OVAL)
- Profils de renforcement CIS ou STIG
- InSpec / Rôles de sécurité Ansible
2. Intégrer et centraliser la collecte de données
Ensuite, les outils d'automatisation sont connectés à tous les éléments pertinents de l'infrastructure : serveurs Linux, systèmes CI/CD, charges de travail cloud et plateformes d'identité. Cette télémétrie unifiée fournit les preuves nécessaires à une validation continue, notamment :
- Configuration et état du système
- État des vulnérabilités du noyau et des paquets
- Journaux de contrôle d'accès et d'authentification
- Historique des correctifs et données relatives à la dérive du système
3. Surveiller les dérives et hiérarchiser les risques
Le système d'automatisation évalue en permanence chaque système par rapport aux politiques définies. Deux facteurs sont particulièrement importants :
Dérive de configuration : Modifications involontaires ou non autorisées qui compromettent la conformité (par exemple, paramètres SSH, politiques de cryptage, règles de pare-feu).
Exposition aux vulnérabilités : CVE non corrigées qui enfreignent les exigences réglementaires en matière de correction rapide.
4. Déclencher une correction automatisée
Une fois les écarts détectés, des workflows automatisés prennent le relais, remplaçant ainsi les tickets manuels ou les cycles de correctifs s'étalant sur plusieurs semaines.
Les mesures correctives courantes comprennent :
- Réapplication de la configuration attendue
- Application des politiques cryptographiques de base
- Correction automatique des paquets ou noyaux vulnérables
Pour les environnements Linux qui nécessitent une disponibilité continue, l'application automatisée des correctifs doit être non disruptive. C'est là que KernelCare de TuxCare joue un rôle essentiel : il applique des correctifs de sécurité au noyau en cours d'exécution sans nécessiter de redémarrage, garantissant ainsi :
- Conformité permanente
- Pas de temps d'arrêt
- Pas de fenêtres de maintenance
- Aucune interruption du mode FIPS
5. Générer des attestations continues et des preuves d'audit
Chaque analyse, vérification de politique et action corrective est automatiquement enregistrée. Cela permet de créer :
- Scores de conformité en temps réel
- Rapports centralisés pour les auditeurs
- Journaux inviolables liés à chaque contrôle
- Preuve fondée sur des données probantes de l'application de la loi
6. Affiner les politiques et les améliorer au fil du temps
Le résultat de l'ensemble du système devient une boucle de rétroaction. À mesure que les réglementations évoluent ou que de nouveaux risques apparaissent, les équipes affinent les définitions sous-jacentes de la politique en tant que code.
Exemples :
- Mise à jour des références CIS/STIG
- Ajustement des exigences cryptographiques
- Redéfinir les priorités des paquets Linux à haut risque
- Renforcement des contrôles au niveau du noyau
Outils essentiels pour automatiser la conformité dans les environnements Linux
Une automatisation efficace de la conformité nécessite un ensemble coordonné d'outils qui gèrent l'ensemble du cycle de vie : détection, hiérarchisation, correction et reporting. Vous trouverez ci-dessous les catégories d'outils essentiels pour l'automatisation de la conformité dans les environnements Linux.
1. Analyse continue des vulnérabilités et hiérarchisation des risques
La détection doit être continue, et non programmée. Pour les environnements Linux, l'objectif n'est pas de répertorier toutes les CVE, mais d'identifier les vulnérabilités importantes en fonction de leur exploitabilité et du contexte système.
2. Application automatisée de correctifs sans interruption de service
La conformité est compromise lorsque des correctifs critiques nécessitent un temps d'arrêt. Les environnements Linux à haute disponibilité ne peuvent pas se permettre de fenêtres de maintenance pendant les audits ou les délais réglementaires. KernelCare automatise l'application des correctifs de vulnérabilité pour le noyau Linux et LibCare automatise l'application des correctifs pour glibc et OpenSSL sans nécessiter de redémarrage.
TuxCare prend en charge toutes les principales distributions Linux d'entreprise, garantissant ainsi la conformité des correctifs automatisés dans divers environnements. Vérifiez la compatibilité du système d'exploitation et les distributions prises en charge.

3. Plateformes de gestion de la conformité, des risques et des audits
Des plateformes telles que Drata, Vanta et LogicGate font office de centre de commande en matière de conformité. Elles cartographient les contrôles (par exemple, PCI, SOC 2, ISO 27001), collectent des preuves et fournissent des rapports prêts à être présentés aux auditeurs.
4. Gestion du cycle de vie
Les environnements réglementés ne peuvent pas compter uniquement sur le soutien de la communauté, en particulier lorsqu'il s'agit d'exigences de sécurité à long terme ou de correctifs conformes à la norme FIPS.
Le support TuxCare Enterprise pour AlmaLinux et Rocky Linux offre :
- Correctifs CVE critiques et de haute importance à long terme
- Mises à jour de sécurité conformes à la norme FIPS
- Soutien au cycle de vie étendu
- Conseils d'experts pour les déploiements Linux réglementés
Cela garantit que la conformité n'est pas compromise lorsqu'une distribution communautaire arrive en fin de vie ou ne dispose pas de flux de correctifs validés.
5. Gestion de la configuration et mise en œuvre de l'IaC
Les outils Infrastructure-as-Code (Ansible, Puppet, Chef) renforcent vos normes de sécurité et empêchent toute dérive en garantissant que chaque terminal Linux respecte votre politique de conformité.
Ces outils ancrent le modèle « Policy-as-Code » (politique en tant que code) – garantissant que les exigences CIS, STIG et de renforcement interne sont appliquées de manière cohérente sur l'ensemble des serveurs, des charges de travail cloud et des environnements CI/CD.
Défis courants liés à l'automatisation de la conformité
Vous trouverez ci-dessous les cinq défis auxquels la plupart des entreprises sont confrontées, leur importance et la manière dont les équipes techniques les atténuent généralement.
Données fragmentées et lacunes en matière de visibilité
Les infrastructures hybrides dispersent les journaux, les configurations et les données d'inventaire des paquets entre les services cloud, les systèmes sur site et les conteneurs. Les moteurs d'automatisation qui s'appuient sur des données incomplètes génèrent des résultats incohérents et des preuves d'audit peu fiables.
Impact : Manque d'informations, rapports contradictoires et auditeurs contraints de revenir à des vérifications manuelles, ce qui ralentit les cycles de conformité.
Comment les équipes réagissent : Elles centralisent la télémétrie (agrégation des journaux, gestion de la configuration) et normalisent les sources de données Linux grâce à un transfert journald cohérent, au suivi des stocks de paquets et à l'application de bases de référence via des outils tels qu'Ansible ou Chef.
Fatigue liée aux alertes et faible rapport signal/bruit
Les moteurs de politiques inondent souvent les équipes de conclusions à faible impact. Les alertes excessives entraînent des retards dans les mesures correctives et masquent les problèmes importants sous un flot d'informations.
Impact : Les analystes perdent du temps à trier les faux positifs tandis que les CVE à haut risque (en particulier ceux au niveau du noyau) passent entre les mailles du filet.
Comment les équipes réagissent : Elles adoptent un filtrage basé sur les risques, axé sur les violations des contrôles clés. Dans les environnements Linux, cela signifie généralement donner la priorité aux vulnérabilités critiques du noyau, car elles sont à l'origine de la majorité des risques d'audit.
Moteurs de règles obsolètes et dérive réglementaire
Les normes telles que CIS, STIG et FIPS évoluent fréquemment. Si les règles d'automatisation ne suivent pas ces changements, les équipes finissent par prouver leur conformité par rapport à des références obsolètes.
Impact : Audits échoués, retouches d'urgence et contrôles mal alignés – particulièrement coûteux pour les environnements FIPS où les modifications cryptographiques nécessitent une revalidation complète.
Comment les équipes réagissent : Elles attribuent clairement la responsabilité de la maintenance des règles, s'abonnent à des flux de référence et s'appuient sur les mises à jour des modules fournies par les fournisseurs et conformes à la norme FIPS afin d'éviter de compromettre la cryptographie validée.
Systèmes hérités et environnements non pris en charge
Les systèmes en fin de vie (EOL), les appareils propriétaires et les anciennes distributions Linux ne disposent souvent pas d'API ou d'agents permettant d'effectuer des contrôles de conformité automatisés.
Impact : Les angles morts dans les rapports et l'assurance de sécurité incomplète, courants dans les entreprises ayant des cycles de vie matériels longs ou des déploiements CentOS obsolètes.
Comment les équipes réagissent : Elles utilisent des contrôles compensatoires, planifient une migration progressive ou s'appuient sur des services tels que Endless Lifecycle Support pour rétablir la couverture des correctifs de sécurité et maintenir la préparation aux audits sans migrations immédiates.
Évolutivité, gestion du changement et désalignement des processus
De nombreuses initiatives d'automatisation échouent parce que les responsabilités ne sont pas clairement définies (entre les équipes informatiques, de sécurité ou de conformité), ce qui entraîne des lacunes ou des conflits dans les flux de travail automatisés.
Impact : Déploiements partiels, fenêtres de maintenance conflictuelles, outils d'automatisation désactivés et défaillances de gouvernance.
Comment les équipes réagissent : Elles définissent des indicateurs clés de performance (SLA de correctifs, scores de conformité), clarifient les rôles et développent progressivement l'automatisation. Des formations et des manuels d'utilisation permettent aux équipes de comprendre quand l'application automatisée s'applique et quand les dérogations manuelles sont autorisées.
Meilleures pratiques pour la mise en œuvre de l'automatisation de la conformité
L'adoption de l'automatisation de la conformité nécessite une approche stratégique et progressive. Il ne faut pas tout automatiser d'un seul coup : l'objectif est d'introduire l'automatisation de manière contrôlée, mesurable et évolutive afin de renforcer la fiabilité, de réduire la charge d'audit et de prendre en charge les infrastructures fortement basées sur Linux.
1. Donnez la priorité aux tâches répétitives à fort impact.
Commencez par les tâches pour lesquelles l'automatisation apporte des gains immédiats et visibles. Il s'agit de tâches qui prennent beaucoup de temps, se répètent fréquemment et sont sources d'erreurs humaines. Citons par exemple la collecte de preuves, l'inventaire des systèmes, le suivi des versions des paquets et des noyaux, les vérifications de configuration CIS/STIG, la collecte des journaux d'audit, la collecte de l'historique des correctifs et les vérifications de configuration de base.
2. Normaliser la politique en tant que code et la cartographie du cadre
Votre automatisation doit refléter les cadres de conformité dans lesquels vous opérez : FIPS 140-3, PCI DSS, ISO 27001, HIPAA, NIST 800-53, CIS Benchmarks ou guides internes de renforcement de la sécurité.
Principe fondamental : Chaque contrôle doit correspondre à une règle d'automatisation spécifique (par exemple, « Vérifier le niveau de patch du noyau », « Confirmer les modules cryptographiques validés par FIPS », « Vérifier l'état de la configuration SSH »).
Résultat : Garantit que le système applique les règles appropriées et produit des résultats prêts à être audités sans nettoyage manuel.
3. Constituer une équipe d'automatisation interfonctionnelle
L'automatisation de la conformité n'est pas seulement une question d'outils, c'est un changement opérationnel. Les équipes informatiques, de sécurité et de conformité doivent être alignées dès le début.
Conformité/Audit : Définir les contrôles et les critères de validation.
Sécurité : Veiller à ce que les règles soient conformes aux priorités en matière de risques et aux modèles de menaces.
Informatique/Opérations : Intégrer les systèmes, gérer les agents/API, assurer la correction et maintenir la santé du flux de travail.
4. Bouclez la boucle grâce à la correction automatisée
La plupart des organisations automatisent la détection, mais s'arrêtent avant la correction automatisée, laissant ainsi un vide manuel qui rompt la conformité continue.
Objectif : Déclencher automatiquement des corrections lorsqu'une non-conformité est détectée.
Meilleures pratiques Linux : Utilisez des correctifs automatisés sans redémarrage pour éliminer les fenêtres de maintenance et garantir une conformité 24 h/24, 7 j/7.
5. Définissez des indicateurs clés de performance clairs et mesurez-les en continu
Déterminez ce que signifie le succès avant de déployer l'automatisation.
Les indicateurs clés de performance (KPI) à forte valeur ajoutée comprennent :
- Temps gagné lors de la préparation de l'audit
- Réduction des erreurs manuelles
- Taux de conformité des correctifs sur les serveurs Linux
- Temps moyen de réparation (MTTR)
- Pourcentage de systèmes répondant aux configurations de base
6. Maintenir un moteur dynamique de règles de conformité
Les besoins en matière de conformité évoluent constamment. Votre moteur d'automatisation doit évoluer avec eux.
Processus : Réviser et mettre à jour régulièrement les règles, les flux de travail, les déclencheurs et les autorisations.
Pratique avancée : Pour les environnements à haute sécurité (FIPS 140-3, FedRAMP, PCI DSS), faites confiance à des fournisseurs qui proposent des modules prévalidés, des correctifs de sécurité et un renforcement continu afin de maintenir la conformité sans mises à jour manuelles coûteuses.
Construisez un environnement informatique résilient et toujours conforme avec TuxCare
La conformité ne doit pas nécessairement ralentir les opérations informatiques critiques. En appliquant une stratégie d'automatisation structurée, qui donne la priorité à la politique en tant que code, à la surveillance continue et à la correction automatisée, vous pouvez maintenir un environnement Linux toujours prêt pour les audits, résilient et évolutif.
Prêt à éliminer les fenêtres de maintenance tout en garantissant la conformité permanente de vos systèmes ? TuxCare fournit des correctifs automatisés et sans redémarrage pour les noyaux, glibc et OpenSSL, garantissant ainsi la sécurité et la conformité de vos serveurs Linux 24 h/24, 7 j/7, sans perturber leur disponibilité ni leur fonctionnement.
Vous avez des questions ? Demandez à un expert en sécurité TuxCare pour savoir comment KernelCare s'intègre dans votre stratégie de sécurité et vous aide à rester en conformité.