Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A automação da conformidade em ambientes Linux agiliza a coleta de evidências, o monitoramento, a geração de relatórios e a validação de controles.
- Isso reduz o trabalho manual, os erros humanos e a sobrecarga de auditorias, ao mesmo tempo em que melhora a precisão e o tempo de resposta em todas as estruturas.
- Uma automação eficaz requer as ferramentas certas, fluxos de trabalho claros e manutenção contínua das regras e políticas.
Entre o GDPR, a HIPAA, o PCI DSS e um conjunto complexo e crescente de regulamentações globais de privacidade de dados, o cenário regulatório em 2026 não é tanto um campo minado, mas sim um verdadeiro desafio de governança. Para ambientes de TI que utilizam intensivamente o Linux, o processo manual de rastrear, comprovar e relatar a conformidade tornou-se um grande gargalo — retardando as operações e aumentando os riscos.
A automação da conformidade transforma esse gargalo em um processo contínuo e proativo. Neste guia, você descobrirá os principais benefícios da automação da conformidade, as ferramentas essenciais para ambientes Linux (desde a verificação de vulnerabilidades até a aplicação de patches sem reinicialização) e as melhores práticas para implementação. Vamos explorar como a automação torna a conformidade do Linux mais rápida, segura e confiável.
O que é automação de conformidade?
A automação da conformidade refere-se ao uso de software e processos automatizados para gerenciar, monitorar e garantir automaticamente a implementação de normas regulatórias. Em vez de realizar o trabalho manual de acompanhar políticas, coletar dados de auditoria ou fazer verificações pontuais, a automação garante que seus sistemas permaneçam continuamente em conformidade com normas como SOC 2, FIPS 140-3, HIPAA, PCI DSS e ISO 27001.
É um elemento fundamental das estruturas mais amplas de Governança, Risco e Conformidade (GRC) — nas quais a governança orienta as decisões, a gestão de riscos reduz a exposição e a conformidade garante que a organização opere em conformidade tanto com as regulamentações externas quanto com as políticas internas.
Utilizada em setores como finanças, saúde, governo e SaaS, a automação de conformidade lida com tarefas repetitivas, mas essenciais, como coleta de evidências, monitoramento de acesso e validação de patches. Isso permite operações consistentes e preparadas para auditorias, ao mesmo tempo em que reduz significativamente os erros humanos e os atrasos operacionais.
Você também pode saber mais sobre as diferentes ferramentas de conformidade de TI que as organizações utilizam para automatizar controles, monitorar a conformidade e corrigir falhas de segurança.
Benefícios da automação da conformidade
À medida que os requisitos de conformidade se expandem por todos os setores, os métodos manuais não conseguem acompanhar o ritmo. A automação da conformidade traz eficiência, precisão e escalabilidade, ajudando as organizações a manter a conformidade contínua sem sobrecarregar os recursos de TI.
Maior precisão e consistência
As ferramentas automatizadas eliminam o risco de erros manuais ao aplicar políticas e controles predefinidos com precisão em todas as ocasiões. Seja na validação de direitos de acesso ou na imposição de padrões de configuração, a automação garante que os padrões de conformidade sejam cumpridos de forma consistente em todos os seus sistemas, sem etapas omitidas ou atualizações esquecidas.
Monitoramento contínuo e elaboração de relatórios
A automação permite uma visibilidade contínua. A varredura em tempo real e a coleta de logs identificam problemas de conformidade antes mesmo que se tornem constatações de auditoria. Com painéis e relatórios integrados, você pode comprovar a conformidade a qualquer momento, não apenas durante as revisões programadas.
Auditorias mais rápidas e fáceis
Os sistemas automatizados armazenam e organizam dados de auditoria, como registros de acesso, históricos de patches e instantâneos de configuração — para que as equipes possam recuperar evidências instantaneamente. O que antes levava dias de preparação manual agora pode ser feito em poucas horas, reduzindo drasticamente o desgaste causado pelas auditorias e garantindo que sua organização esteja sempre pronta para elas.
Menor risco e maior segurança
Ao aplicar continuamente controles de segurança, a automação ajuda a evitar a não conformidade antes que ela ocorra. A integração de verificações de conformidade com a aplicação automatizada de patches garante que as vulnerabilidades sejam corrigidas prontamente, reduzindo o período de exposição e mantendo a continuidade.
Dica profissional: A integração com soluções como o KernelCare da TuxCare permite a aplicação automatizada de patches no kernel sem a necessidade de reinicialização. Isso garante a operação contínua e as atualizações de segurança sem reinicializações que interrompam o serviço, o que é fundamental para manter os padrões de conformidade.
Escalabilidade e eficiência de custos
À medida que as organizações expandem suas operações, manter a conformidade em milhares de terminais torna-se impraticável quando feito manualmente. A automação, no entanto, se adapta facilmente — proporcionando controles consistentes, correção mais rápida e relatórios unificados em todos os sistemas com o mínimo de sobrecarga. Isso libera a equipe especializada em segurança e TI para se concentrar em iniciativas estratégicas, em vez de tarefas repetitivas de conformidade.
Como funciona a automação da conformidade
A automação da conformidade substitui as auditorias manuais e demoradas por um fluxo de trabalho contínuo e baseado em evidências. Em vez de verificar os sistemas uma ou duas vezes por ano, as organizações aplicam controles de segurança em tempo real e os verificam automaticamente em todos os seus ambientes Linux. Veja a seguir como esse processo geralmente se desenrola em ambientes modernos de TI.
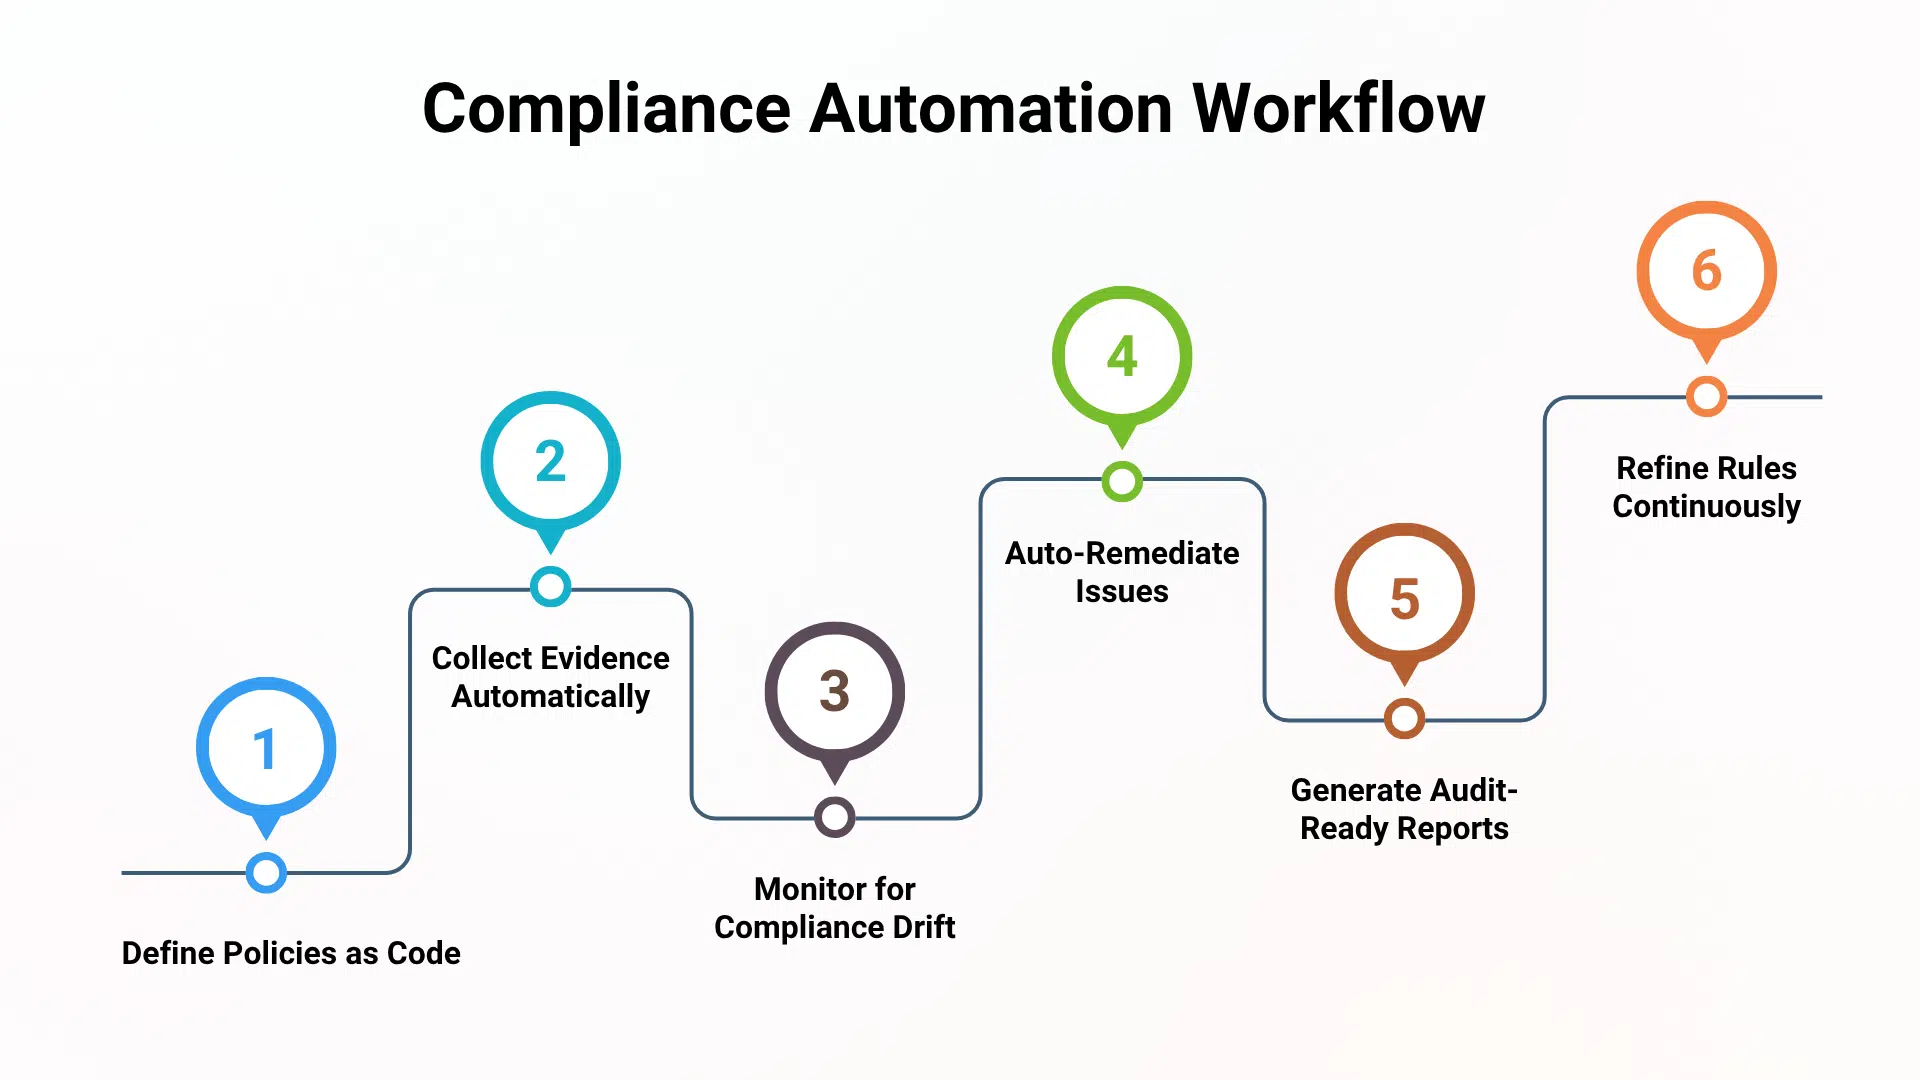
1. Definir controles como “política como código”
O processo começa com o estabelecimento de uma base de referência clara para conformidade. As equipes identificam os padrões exigidos — como FIPS 140-3, CIS Benchmarks, PCI-DSS ou FedRAMP — e convertem esses requisitos em políticas legíveis por máquina.
Em ambientes Linux, isso geralmente envolve o uso de ferramentas e formatos como:
- OpenSCAP (políticas XCCDF/OVAL)
- Perfis de fortalecimento CIS ou STIG
- Funções de segurança do InSpec / Ansible
2. Integrar e centralizar a coleta de dados
Em seguida, as ferramentas de automação são conectadas a todas as partes relevantes da infraestrutura – servidores Linux, sistemas de CI/CD, cargas de trabalho na nuvem e plataformas de identidade. Essa telemetria unificada fornece as evidências necessárias para a validação contínua, incluindo:
- Configuração e estado do sistema
- Status das vulnerabilidades do kernel e dos pacotes
- Registros de controle de acesso e autenticação
- Histórico de correções e dados de desvio do sistema
3. Monitorar o desvio e priorizar os riscos
O sistema de automação avalia continuamente cada sistema em relação às políticas definidas. Dois fatores são os mais importantes:
Desvio de configuração: Alterações não intencionais ou não autorizadas que comprometem a conformidade (por exemplo, configurações de SSH, políticas de criptografia, regras de firewall).
Exposição de vulnerabilidades: CVEs sem correção que violam os requisitos regulatórios para correção oportuna.
4. Acionar a correção automatizada
Assim que os desvios são detectados, fluxos de trabalho automatizados entram em ação, em vez de se depender da abertura manual de tickets ou de ciclos de correção que levam várias semanas.
As medidas corretivas mais comuns incluem:
- Reaplicar a configuração esperada
- Aplicação das diretrizes básicas de política criptográfica
- Aplicação automática de correções em pacotes ou kernels vulneráveis
Em ambientes Linux que exigem disponibilidade contínua, a aplicação automatizada de patches deve ocorrer sem interromper o funcionamento do sistema. É nesse ponto que o KernelCare da TuxCare se torna essencial: ele aplica patches de segurança ao kernel em execução sem a necessidade de reinicialização, garantindo:
- Conformidade contínua
- Sem tempo de inatividade
- Sem janelas de manutenção
- Sem interrupção no modo FIPS
5. Gerar atestados contínuos e evidências de auditoria
Cada verificação, análise de conformidade e ação corretiva é registrada automaticamente. Isso resulta em:
- Pontuações de conformidade em tempo real
- Relatórios centralizados para auditores
- Registros com indicação de violação vinculados a cada controle
- Comprovação, com base em evidências, da aplicação da lei
6. Aperfeiçoar as políticas e aprimorá-las ao longo do tempo
O resultado de todo o sistema se transforma em um ciclo de retroalimentação. À medida que as regulamentações mudam ou novos riscos surgem, as equipes refinam as definições subjacentes da “Política como Código”.
Entre os exemplos estão:
- Atualização dos parâmetros de referência do CIS/STIG
- Ajustamento dos requisitos criptográficos
- Reavaliação das prioridades dos pacotes Linux de alto risco
- Fortalecimento dos controles no nível do kernel
Ferramentas essenciais para automatizar a conformidade em ambientes Linux
A automação eficaz da conformidade requer um conjunto coordenado de ferramentas que abranja todo o ciclo de vida: detecção, priorização, correção e geração de relatórios. A seguir, apresentamos as categorias essenciais de ferramentas para a automação da conformidade em ambientes Linux.
1. Verificação contínua de vulnerabilidades e priorização de riscos
A detecção deve ser contínua, não programada. Em ambientes Linux, o objetivo não é listar todos os CVEs, e sim identificar quais vulnerabilidades são relevantes com base na possibilidade de exploração e no contexto do sistema.
2. Aplicação automatizada de patches sem tempo de inatividade
A conformidade fica comprometida quando patches críticos exigem tempo de inatividade. Ambientes Linux de alta disponibilidade não podem se dar ao luxo de ter janelas de manutenção durante auditorias ou prazos regulatórios. O KernelCare automatiza a aplicação de patches para vulnerabilidades no kernel do Linux, e o LibCare automatiza a aplicação de patches para a glibc e o OpenSSL sem a necessidade de reinicialização.
O TuxCare oferece suporte a todas as principais distribuições Linux corporativas, garantindo que a aplicação automatizada de patches mantenha a conformidade em diversos ambientes. Verifique a compatibilidade do sistema operacional e as distribuições suportadas.

3. Plataformas de GRC e gestão de auditorias
Plataformas como Drata, Vanta e LogicGate funcionam como um centro de comando para conformidade. Elas mapeiam controles (por exemplo, PCI, SOC 2, ISO 27001), coletam evidências e fornecem relatórios prontos para os auditores.
4. Gestão do ciclo de vida
Ambientes regulamentados não podem depender exclusivamente do apoio da comunidade, especialmente quando se trata de requisitos de segurança de longo prazo ou da aplicação de patches em conformidade com a norma FIPS.
O Suporte Empresarial da TuxCare para AlmaLinux e Rocky Linux oferece:
- Correções de CVE de alto risco e crítico a longo prazo
- Atualizações de segurança em conformidade com a norma FIPS
- Suporte prolongado ao ciclo de vida
- Orientação especializada para implantações regulamentadas do Linux
Isso garante que a conformidade não seja comprometida quando uma distribuição comunitária chega ao fim de sua vida útil ou não dispõe de fluxos de patches validados.
5. Gerenciamento de configuração e aplicação da infraestrutura como código (IaC)
As ferramentas de Infraestrutura como Código (Ansible, Puppet, Chef) garantem o cumprimento de seus padrões básicos de segurança e evitam desvios, assegurando que todos os terminais Linux estejam em conformidade com sua política de conformidade.
Essas ferramentas constituem a base do modelo “Policy-as-Code” – garantindo que os requisitos de CIS, STIG e fortalecimento de segurança interna sejam aplicados de maneira consistente em servidores, cargas de trabalho na nuvem e ambientes de CI/CD.
Desafios comuns na automação da conformidade
A seguir, apresentamos os cinco desafios que a maioria das empresas enfrenta, por que eles são importantes e como as equipes técnicas costumam superá-los.
Dados fragmentados e lacunas de visibilidade
As infraestruturas híbridas dispersam logs, configurações e dados de inventário de pacotes entre serviços em nuvem, sistemas locais e contêineres. Mecanismos de automação que se baseiam em dados incompletos geram resultados inconsistentes e evidências de auditoria não confiáveis.
Impacto: Falta de insights, relatórios contraditórios e auditores recorrendo a verificações manuais – o que retarda os ciclos de conformidade.
Como as equipes respondem: Elas centralizam a telemetria (agregação de logs, gerenciamento de configuração) e normalizam as fontes de dados do Linux por meio do encaminhamento consistente do journald, do rastreamento do inventário de pacotes e da aplicação de padrões de referência por meio de ferramentas como Ansible ou Chef.
Fadiga de alertas e baixa relação sinal-ruído
Os mecanismos de políticas costumam sobrecarregar as equipes com resultados de baixo impacto. O excesso de alertas leva a atrasos na correção de problemas e faz com que questões importantes fiquem ocultas em meio ao ruído.
Impacto: Os analistas perdem tempo filtrando falsos positivos, enquanto CVEs de alto risco (especialmente aqueles no nível do kernel) passam despercebidos.
Como as equipes respondem: Elas adotam uma filtragem baseada em riscos, com foco em violações de controles-chave. Em ambientes Linux, isso normalmente significa priorizar primeiro as vulnerabilidades críticas do kernel, pois elas são responsáveis pela maior parte do risco de auditoria.
Mecanismos de regras desatualizados e desvios regulatórios
Padrões como CIS, STIG e FIPS sofrem atualizações frequentes. Se as regras de automação não acompanharem essas mudanças, as equipes acabam comprovando a conformidade com base em parâmetros desatualizados.
Impacto: Auditorias reprovadas, retrabalho de emergência e controles desalinhados – especialmente onerosos para ambientes FIPS, nos quais alterações criptográficas exigem uma revalidação completa.
Como as equipes respondem: Elas atribuem responsabilidades claras pela manutenção das regras, assinam feeds de referência e contam com atualizações de módulos fornecidas pelos fornecedores e alinhadas à norma FIPS para evitar comprometer a criptografia validada.
Sistemas legados e ambientes sem suporte
Sistemas em fim de vida útil (EOL), dispositivos proprietários e distribuições Linux mais antigas geralmente não dispõem de APIs ou agentes para verificações automatizadas de conformidade.
Impacto: Lacunas nos relatórios e garantia de segurança incompleta, comuns em empresas com longos ciclos de vida do hardware ou implantações desatualizadas do CentOS.
Como as equipes respondem: Elas utilizam controles compensatórios, planejam uma migração em fases ou contam com serviços como o Endless Lifecycle Support para restaurar a cobertura das correções de segurança e manter a prontidão para auditorias sem a necessidade de migrações imediatas.
Escalabilidade, gestão de mudanças e desalinhamento de processos
Muitas iniciativas de automação fracassam porque não fica claro quem é o responsável — se são as equipes de operações de TI, de segurança ou de conformidade —, o que leva a lacunas ou conflitos nos fluxos de trabalho automatizados.
Impacto: Implementações parciais, janelas de manutenção conflitantes, ferramentas de automação desativadas e falhas na governança.
Como as equipes respondem: Elas definem KPIs (SLA de patches, índices de conformidade), esclarecem as funções e ampliam a automação gradualmente. Treinamentos e manuais operacionais garantem que as equipes entendam quando a aplicação automatizada se aplica e quando são permitidas intervenções manuais.
Melhores práticas para a implementação da automação de conformidade
A adoção da automação de conformidade exige uma abordagem estratégica e em fases. Não se deve automatizar tudo de uma vez — o objetivo é introduzir a automação de maneira controlada, mensurável e escalável, de modo a reforçar a confiabilidade, reduzir a carga de auditorias e dar suporte a infraestruturas com uso intensivo do Linux.
1. Priorize tarefas repetitivas e de alto impacto
Comece pelas áreas em que a automação proporciona ganhos imediatos e visíveis. Trata-se de tarefas que consomem horas, se repetem com frequência e estão sujeitas a erros humanos. Entre os exemplos estão a coleta de evidências, o inventário de sistemas, o rastreamento de versões de pacotes e do kernel, as verificações de configuração CIS/STIG, a coleta de registros de auditoria, a coleta do histórico de patches e as verificações de configuração de linha de base
2. Padronizar o “Policy-as-Code” e o mapeamento de frameworks
Sua automação deve refletir as estruturas de conformidade sob as quais você opera – FIPS 140-3, PCI DSS, ISO 27001, HIPAA, NIST 800-53, CIS Benchmarks ou guias internos de fortalecimento de segurança.
Princípio fundamental: Cada controle deve estar associado a uma regra de automação específica (por exemplo, “Verificar o nível de patch do kernel”, “Confirmar módulos de criptografia validados pela FIPS”, “Verificar o estado da configuração do SSH”).
Resultado: Garante que o sistema aplique as regras corretas e gere resultados prontos para auditoria, sem a necessidade de correções manuais.
3. Formar uma equipe multifuncional de automação
A automação da conformidade não é apenas uma decisão relacionada a ferramentas — é uma mudança operacional. As equipes de TI, segurança e conformidade devem estar alinhadas desde o início.
Conformidade/Auditoria: Definir controles e critérios de validação.
Segurança: Certifique-se de que as regras estejam alinhadas com as prioridades de risco e os modelos de ameaça.
TI/Operações: Integrar sistemas, gerenciar agentes/APIs, assumir a responsabilidade pela correção de problemas e manter a integridade do fluxo de trabalho.
4. Fechar o ciclo com a correção automatizada
A maioria das organizações automatiza a detecção, mas não chega a automatizar a correção, deixando uma lacuna no processo manual que prejudica a conformidade contínua.
Objetivo: Acionar correções automaticamente quando for detectada uma não conformidade.
Melhores práticas do Linux: Utilize a aplicação automatizada de patches sem reinicialização para eliminar janelas de manutenção e garantir cobertura de conformidade 24 horas por dia, 7 dias por semana.
5. Defina KPIs claros e faça medições contínuas
Decida o que significa ter sucesso antes de implementar a automação.
Os KPIs (Indicadores-chave de desempenho) de alto valor incluem:
- Tempo economizado durante a preparação para a auditoria
- Redução de erros manuais
- Índice de conformidade com patches nos servidores Linux
- Tempo médio de resolução (MTTR)
- Porcentagem de sistemas que atendem às configurações básicas
6. Manter um mecanismo dinâmico de regras de conformidade
As necessidades de conformidade estão em constante evolução. Seu mecanismo de automação precisa evoluir junto com elas.
Processo: Revise e atualize regularmente as regras, os fluxos de trabalho, os gatilhos e as permissões.
Prática avançada: Para ambientes de alta segurança (FIPS 140-3, FedRAMP, PCI DSS), confie em fornecedores que ofereçam módulos pré-validados, patches de segurança e fortalecimento contínuo para manter a conformidade sem a necessidade de atualizações manuais dispendiosas.
Crie um ambiente de TI resiliente e sempre em conformidade com a TuxCare
A conformidade não precisa prejudicar as operações críticas de TI. Ao aplicar uma estratégia estruturada de automação — priorizando “Policy-as-Code”, monitoramento contínuo e correção automatizada —, é possível manter um ambiente Linux que esteja sempre pronto para auditorias, seja resiliente e escalável.
Pronto para eliminar as janelas de manutenção e, ao mesmo tempo, manter seus sistemas em conformidade de forma contínua? A TuxCare oferece aplicação automatizada de patches, sem necessidade de reinicialização, para kernels, glibc e OpenSSL, garantindo que seus servidores Linux permaneçam seguros e em conformidade 24 horas por dia, 7 dias por semana — tudo isso sem interromper o tempo de atividade ou as operações.
Tem dúvidas? Pergunte a um especialista em segurança da TuxCare para saber como o KernelCare se encaixa na sua estratégia de segurança e contribui para a conformidade contínua.