Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Une faille « zero-day » désigne un code d'attaque fonctionnel exploitant une vulnérabilité pour laquelle aucun correctif n'est encore disponible au grand public.
- L'exploitation peut commencer avant même qu'un correctif n'existe, souvent avant que quiconque en dehors du cercle des attaquants ne s'en rende compte.
- Les logiciels en fin de vie peuvent présenter de nouvelles failles pour lesquelles aucun correctif n'est prévu en amont.
- Ce que vous pouvez contrôler, c'est la rapidité avec laquelle une solution est transmise à votre flotte dès qu'elle est disponible.
Votre scanner n'indique aucun problème. Votre cycle de correctifs est à jour. Mais tout cela ne sert à rien lorsqu'une faille est déjà exploitée et qu'aucun distributeur n'a encore publié de paquet corrigé.
Il s'agit d'un exploit « zero-day » : un code d'attaque exploitant une vulnérabilité pour laquelle aucun correctif n'est encore disponible publiquement. Parfois, ce code reste confidentiel pendant des mois. Parfois, l'exploit est publié sur GitHub le jour même, comme ce fut le cas lorsque Dirty Frag a frappé les distributions Linux en mai 2026. Quoi qu’il en soit, l’exploit n’est que la première étape. Une grande partie du coût final dépend de la durée pendant laquelle cette fenêtre d’exposition reste ouverte par la suite.
Vulnérabilité « zero-day » vs exploit vs attaque
Une vulnérabilité est une faille. Un exploit est un code fonctionnel. Une attaque, c'est ce code dirigé contre une cible réelle. Il est possible de prendre des mesures d'atténuation bien avant cette dernière étape, et l'application d'un correctif devient possible dès qu’un correctif existe. Une fois l’exploitation lancée, ce sont la détection et le confinement qui vous font gagner du temps.
| Terme | De quoi s'agit-il ? | Pouvez-vous agir en conséquence ? |
| Vulnérabilité « zero-day » | La faille dans le code, qui est peut-être connue en interne mais qui n'a pas encore été rendue publique ni corrigée | Pas toujours. Tant que la faille n'est pas identifiée, il n'y a rien de précis à corriger ; par la suite, des mesures d'atténuation peuvent être mises en place en attendant qu'un correctif soit développé. |
| Exploit « zero-day » | Un code fonctionnel qui exploite cette faille de manière fiable | En partie. Les mesures d'atténuation, les listes noires de modules et le renforcement de la sécurité peuvent rendre cette technique inefficace. |
| Attaque « zero-day » | Une campagne en temps réel utilisant cette faille contre de vraies cibles | Oui. La détection et le confinement s'appliquent immédiatement, et l'application du correctif a lieu dès sa mise à disposition. |
Une faille peut subsister dans le noyau pendant des années sans que personne ne signale l'incident. La vulnérabilité était bien présente tout ce temps, même si l'ampleur du risque concret qu'elle représentait dépendait de la possibilité ou non de l'exploiter. Ce qu'un exploit fonctionnel modifie, ce sont les probabilités que ce risque se concrétise. Une fois que la faille ou son exploitation est connue, les étapes de la réponse deviennent des éléments que l'on peut chronométrer, mesurer et raccourcir.
Types d'exploits « zero-day »
Les vulnérabilités « zero-day » ne sont pas réparties de manière homogène dans votre pile, et le meilleur moyen de les classer est de les regrouper en fonction de leur point d'impact. Dans son rapport « Look What You Made Us Patch », le Google Threat Intelligence Group (GTIG) a recensé 90 failles « zero-day » exploitées en milieu réel en 2025, contre 78 en 2024, mais toujours en deçà des 100 enregistrées en 2023. Les systèmes d’exploitation ont constitué la catégorie de produits la plus exploitée, avec 44 % du total, soit 39 failles. Les logiciels et équipements d’entreprise, considérés comme un ensemble plutôt que comme une catégorie distincte, ont totalisé 43 failles, soit 48 %, ce que le GTIG présente comme le chiffre le plus élevé sur ces deux plans depuis qu’il a commencé à suivre ces données.
Les attaques ciblant les navigateurs ont pris la direction opposée et ont atteint des niveaux historiquement bas. En revanche, les attaques visant les infrastructures d'entreprise et les terminaux périphériques sont restées élevées, un phénomène favorisé par le fait que la plupart de ces terminaux ne bénéficient pas d'une couverture EDR standard.
Exploits du système d'exploitation et du noyau
Les systèmes d’exploitation constituaient la catégorie la plus importante dans les données de GTIG pour 2025, couvrant les ordinateurs de bureau, les appareils mobiles et les serveurs, et les failles du noyau Linux montrent à quel point le rayon d’impact est vaste. Une compromission réussie à ce niveau peut compromettre les frontières entre les applications, les conteneurs et les locataires, et exposer les identifiants détenus par l’hôte.
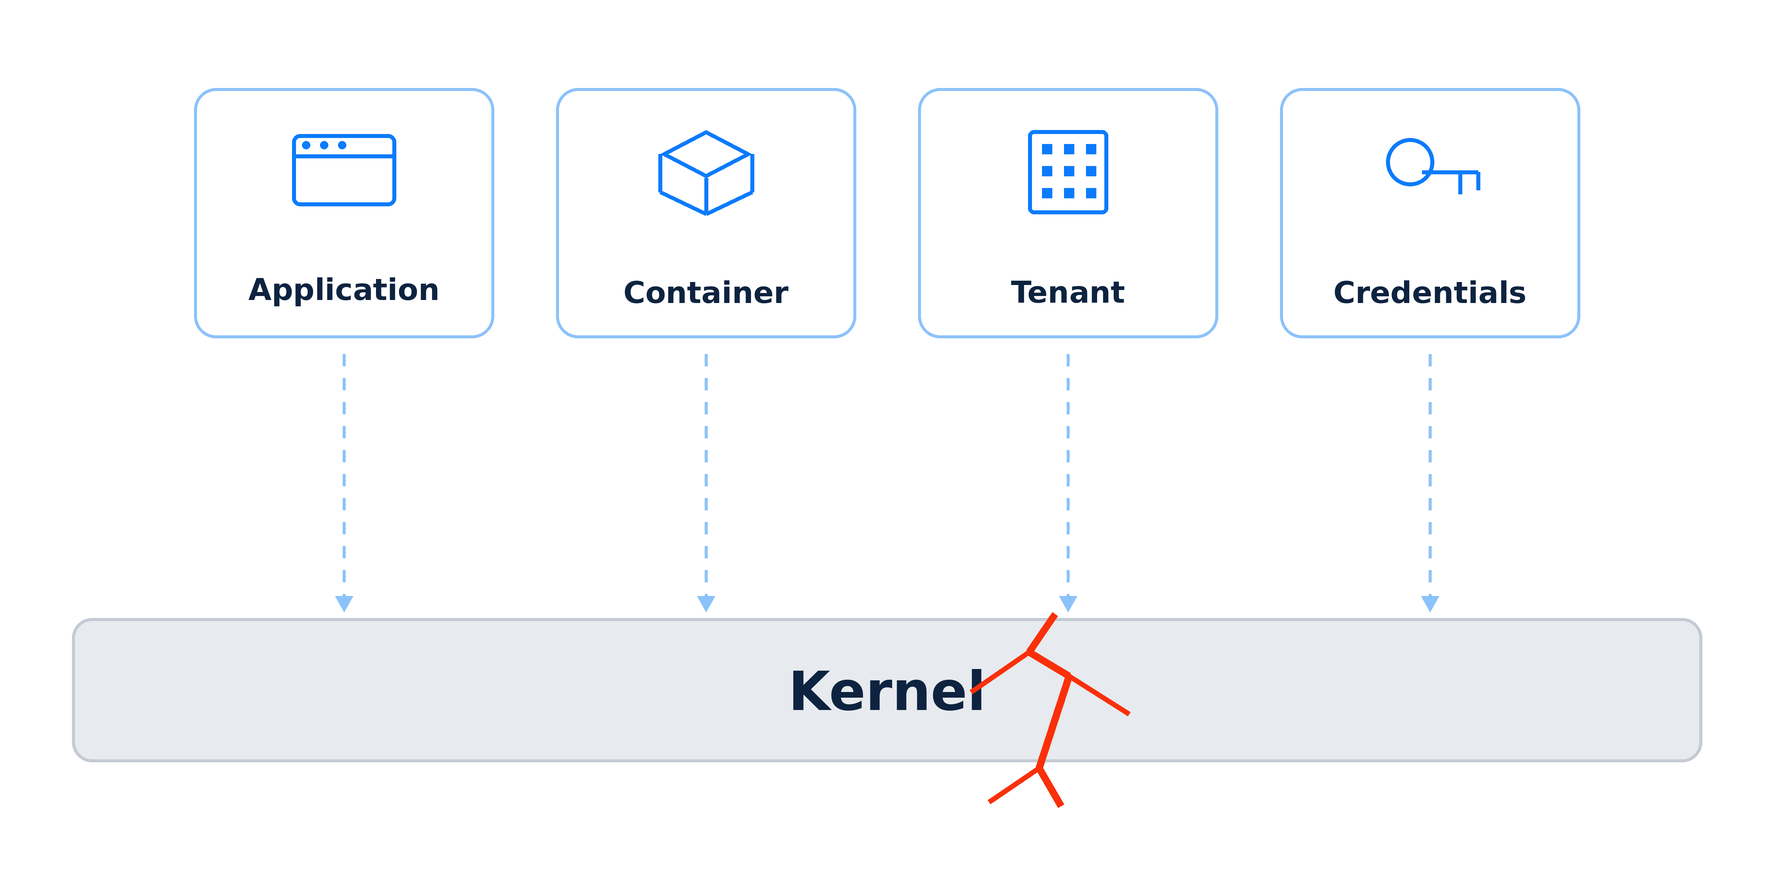
Les failles d'élévation de privilèges du noyau Linux de 2026 en sont une bonne illustration. La faille « Copy Fail » (CVE-2026-31431, CVSS 7,8) se trouvait dans le module algif_aead de l’API cryptographique du noyau depuis une optimisation in situ réalisée en 2017. Un utilisateur local non privilégié pouvait réécrire la copie en mémoire du cache de page d’un binaire setuid tel que su, à raison de quatre octets contrôlés à la fois, sans condition de concurrence et sans avoir à deviner de décalages propres à chaque distribution. Rien ne changeait sur le disque, de sorte que la surveillance de l’intégrité des fichiers n’avait rien à signaler.
Dirty Frag a été découvert une semaine plus tard, associant la vulnérabilité CVE-2026-43284 dans les modules IPsec ESP à la vulnérabilité CVE-2026-43500 dans rxrpc. Il s’agit de deux voies indépendantes menant à la même écriture dans le cache de pages, et non d’une chaîne ; l’exploit public tente celle que l’hôte autorise, de sorte que le fait de fermer une voie ne ferme pas l’autre.
TuxCare a publié des correctifs en temps réel pour résoudre le problème « Copy Fail » après avoir validé l’ensemble complet des correctifs en amont par rapport à l’exploit publié, puis a publié des correctifs « Dirty Frag » dans les 24 heures suivant la divulgation du 7 mai. Lorsque l’exploit est public et que le correctif nécessite un redémarrage sur un millier d’hôtes, ce redémarrage peut devenir le goulot d’étranglement du déploiement. Combler cette lacune particulière, c’est précisément ce que fait KernelCare .
Le saviez-vous ? En septembre 2026, le catalogue des vulnérabilités connues et exploitées de la CISA comptait 31 entrées concernant des failles du noyau Linux. À la même date, un outil de suivi public recensait plus de 6 500 CVE liés au noyau Linux publiés au cours de l'année 2026. Ces deux chiffres évoluent constamment ; pensez donc à les vérifier avant de les citer où que ce soit.
Exploits ciblant les périphériques d'entreprise et les appliances
Les pare-feu, les concentrateurs VPN, les appliances de transfert de fichiers et les plateformes de virtualisation comptent parmi les cibles « zero-day » les plus prisées au sein de l’entreprise, et cela s’explique par des raisons structurelles. Ils se trouvent à la périphérie du réseau, détiennent des identifiants privilégiés et ne bénéficient généralement pas d’une couverture EDR standard pour les terminaux.
Répartition des fournisseurs selon GTIG pour 2025 place les géants de la technologie en tête, suivis de près par les fournisseurs de solutions de sécurité, et désigne Cisco et Fortinet comme des cibles récurrentes en matière de réseaux et de sécurité, aux côtés d’Ivanti et de VMware, où l’attrait réside dans l’accès aux VPN et à la virtualisation. Vingt autres fournisseurs ont été touchés par exactement une faille « zero-day » chacun, ce qui montre à quel point les attaquants sont prêts à élargir leur champ d’action. GTIG a également indiqué que les groupes d’espionnage soutenus par des États continuaient de privilégier les terminaux périphériques et les appliances de sécurité, un peu plus de la moitié des exploitations de failles « zero-day » attribuées à ces groupes visant ce type d’infrastructure.
Le schéma se répète : exécution de code à distance avant authentification, vol d'identifiants ou de clés, et persistance qui survit à l'application du correctif. Les pirates utilisant ToolShell ont extrait des clés de machine ASP.NET sur des serveurs SharePoint, ce qui leur a permis de créer des charges utiles valides bien après la mise à jour du serveur. L’application du correctif a comblé la faille, mais toute personne détenant déjà ces clés a conservé un moyen d’y accéder jusqu’à ce que celles-ci soient renouvelées. Si l’inventaire de vos équipements figure dans une feuille de calcul trimestrielle, c’est cette feuille de calcul qui constitue une faille de sécurité.
Vulnérabilités liées aux applications et à la chaîne d'approvisionnement
La troisième catégorie concerne le code que vous n'avez pas écrit et que, bien souvent, vous n'avez pas installé en toute connaissance de cause. Log4Shell en est l’exemple type : il s’agit d’une faille critique dans Log4j, une bibliothèque de journalisation enfouie à plusieurs niveaux dans l’arborescence des dépendances de milliers d’applications Java. Dans une configuration vulnérable, il suffisait qu’une chaîne JNDI contrôlée par un attaquant, par exemple fournie via un en-tête HTTP enregistré, atteigne un chemin d’appel Log4j vulnérable.
Les failles liées aux dépendances sont plus difficiles à traiter, car on ne peut pas corriger ce qu’on ne peut pas recenser. Après l’affaire Log4Shell, les équipes ont passé des semaines rien qu’à dresser l’inventaire, et de nombreuses failles continuent d’apparaître des vulnérabilités Log4j cachées, des années plus tard. La confusion liée aux dépendances est un tout autre problème : il s'agit d'une attaque de la chaîne d'approvisionnement qui consiste à implanter un paquet malveillant plutôt qu'à trouver un bug dans un paquet légitime, mais elle exploite exactement le même angle mort.
L'analyse des paquets avant qu'ils n'entrent dans la chaîne de compilation ne permet pas de détecter de manière fiable une faille encore inconnue dans une dépendance par ailleurs légitime. En revanche, elle permet de repérer les paquets malveillants et ceux victimes de typosquatting, et vous fournit l'inventaire des dépendances que vous auriez autrement dû constituer en pleine situation d'incident. C'est là que réside la lacune que SecureChain de TuxCare a été conçu pour combler dans le domaine de l'open source.
Exemples notables d'exploits « zero-day » de 2021 à 2026
La liste ci-dessous va d'un serveur de messagerie à une bibliothèque de journalisation, en passant par un outil de transfert de fichiers géré, une plateforme de collaboration et le noyau lui-même. Les vulnérabilités « zero-day » ne se limitent pas à une seule couche de la pile.
| Année | Vulnérabilité / CVE | Cible | Pourquoi cela a été considéré comme une faille « zero-day » |
| 2021 | ProxyLogon / CVE-2021-26855 | Microsoft Exchange sur site | L'exploitation massive a commencé avant la publication du correctif hors cycle. |
| 2021 | Log4Shell / CVE-2021-44228 | Apache Log4j 2 | Exploitation détectée plusieurs jours avant la divulgation publique et la correction |
| 2023 | MOVEit / CVE-2023-34362 | Évolution de MOVEit Transfer | Cl0p a exfiltré des données avant même la publication de l'avis de sécurité |
| 2025 | ToolShell / CVE-2025-53770 | SharePoint Server sur site | Une faille CVSS 9,8 permettant l'exécution de code à distance (RCE) est exploitée depuis le 18 juillet, avant même la publication du correctif d'urgence |
| 2026 | Dirty Frag / CVE-2026-43284, CVE-2026-43500 | Noyau Linux (ESP, rxrpc) | Un exploit a été rendu public avant que les éditeurs ne proposent un correctif |
Deux d'entre elles ont une histoire un peu plus compliquée. Les recherches à l'origine de ToolShell ont débuté lors d'une démonstration au Pwn2Own Berlin en mai 2025, combinant les vulnérabilités CVE-2025-49704 et CVE-2025-49706, et Microsoft a corrigé ces deux failles en juillet de la même année. La vulnérabilité mentionnée dans le tableau n'est pas celle-là.
La faille CVE-2025-53770 permet de contourner le correctif de juillet, et elle faisait déjà l'objet d'exploitations lorsque Microsoft lui a attribué ce numéro. La faille « Dirty Frag » faisait l'objet d'une divulgation coordonnée jusqu'à ce que quelqu'un rompe l'embargo et impose sa publication anticipée. Dans aucun de ces deux cas, il n'était nécessaire que la recherche ait été menée à des fins malveillantes. Ce qui importait, c'était que l'exploitation était possible avant que les responsables de la sécurité ne disposent d'un correctif complet.
Pourquoi les failles « zero-day » sont-elles si dangereuses ?
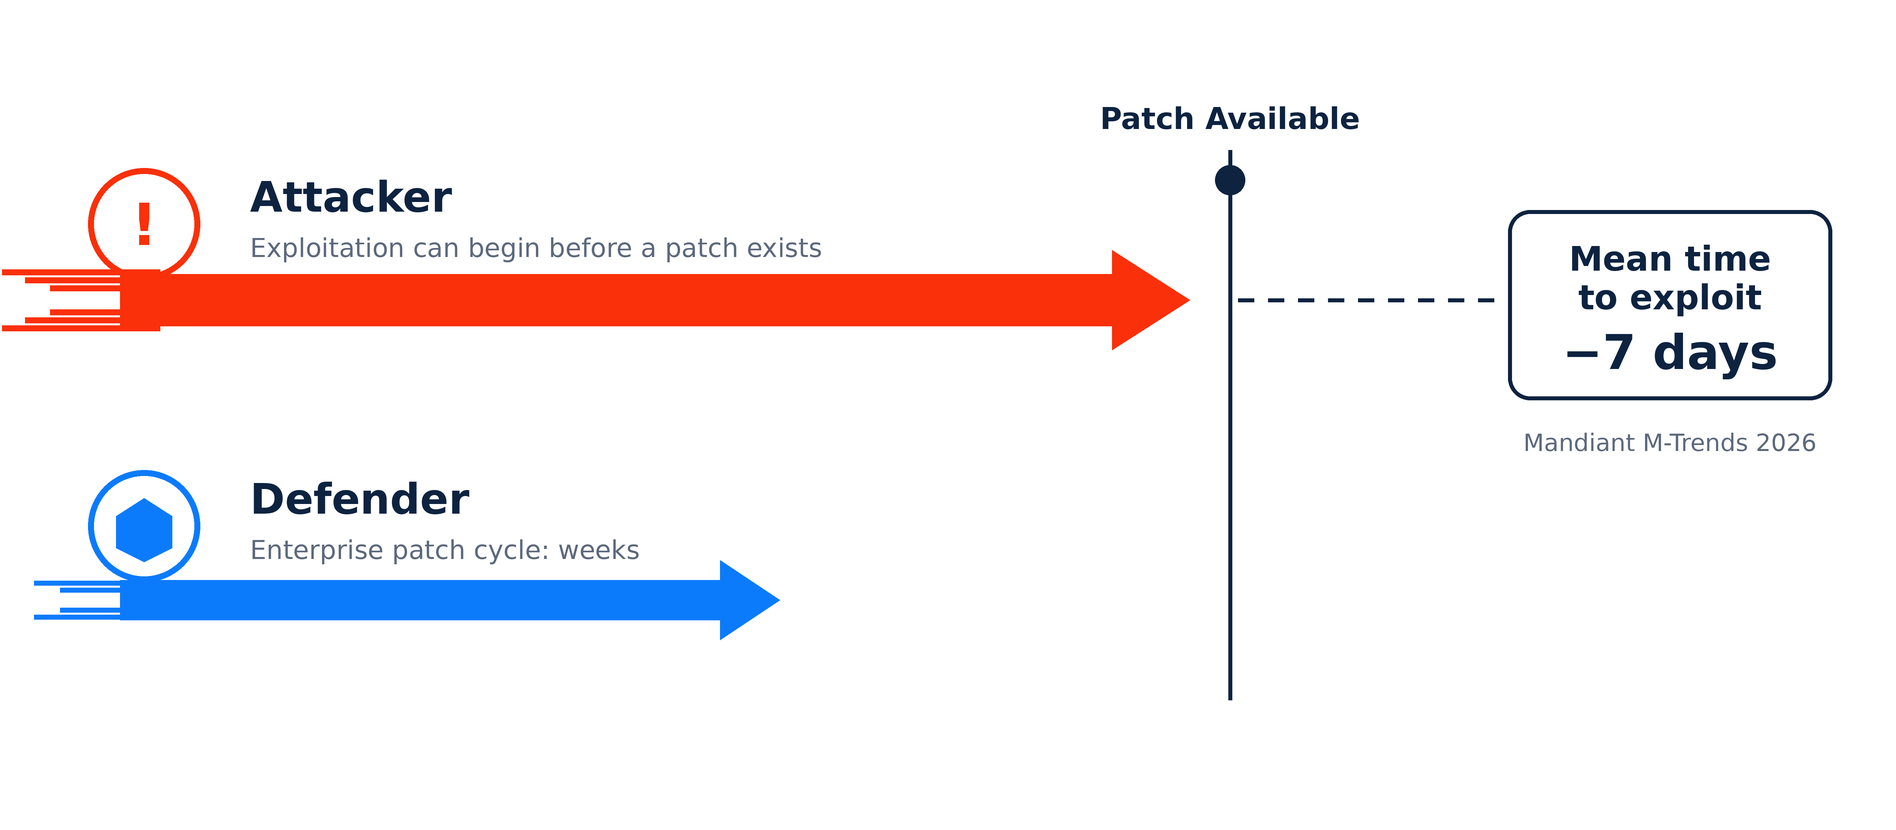
Une faille « zero-day » est dangereuse moins parce qu'elle est inconnue que du fait du décalage en termes de rapidité. Les attaquants peuvent agir en quelques heures. La mise en place de mesures correctives par les entreprises, soumise à des tests, à un contrôle des changements et à des créneaux de maintenance, prend souvent plusieurs jours, voire plusieurs semaines. Le rapport M-Trends 2026 de Mandiant estime le délai moyen d’exploitation d’une nouvelle vulnérabilité à moins sept jours, ce qui signifie que l’exploitation commence désormais systématiquement avant même qu’un correctif n’existe. La courbe de tendance de Mandiant indiquait le même chiffre à 63 jours pour les années 2018 et 2019.
1. Il n'y a pas de correctif disponible quand on en a besoin
La plupart processus de gestion des vulnérabilités partent du principe qu’un correctif du fournisseur est disponible. Pendant la période précédant la publication d’un correctif pour une faille « zero-day », on recourt plutôt à des mesures de contrôle compensatoires : désactiver une fonctionnalité, limiter l’exposition au réseau, modifier la configuration ou, sous Linux, mettre un module du noyau sur liste noire et renforcer les profils seccomp. Ces mesures réduisent l’exposition, mais certaines d’entre elles limitent également des fonctionnalités légitimes ; c’est pourquoi elles doivent être testées avant d’être déployées à l’échelle du parc informatique. Pour Dirty Frag, la solution de contournement proposée par le CERT/CC consistait à mettre esp4, esp6 et rxrpc sur liste noire, à les décharger et à vider le cache de pages. Cela perturbe également le fonctionnement d’IPsec et d’AFS, ce qui fait que cette solution n’a jamais été gratuite.
Imaginez une équipe gérant une plateforme Kubernetes de 300 nœuds qui reçoit cet avis en milieu de semaine, accompagné d’un exploit public. Pour mettre ces modules sur liste noire, il faut d’abord prouver qu’aucun élément du parc n’a besoin d’IPsec, et cette vérification prend plus de temps qu’il n’en faut à un attaquant pour agir sur un hôte auquel il a déjà accès.
2. La détection basée sur les signatures part avec un désavantage
Les antivirus basés sur les signatures et l'analyse basée sur les CVE s'appuient tous deux sur des éléments qui ont déjà été identifiés et répertoriés par quelqu'un. Une faille « zero-day » tout à fait nouvelle ne dispose pas encore de signature CVE spécifique ni de vérification par un scanner.
La détection comportementale comble en partie cette lacune et est bien plus performante qu’il y a cinq ans. Elle présente toutefois des limites, et les failles du noyau de 2026 ont mis en évidence ses limites. L’opération « Copy Fail » n’a affecté que le cache de pages en mémoire ; le fichier sur le disque est donc resté identique au niveau des octets et le système de surveillance de l’intégrité des fichiers n’a rien détecté. Un redémarrage a rechargé la page intacte et a supprimé cet artefact particulier.
À tout cela s’ajoute le problème du scanner. Les équipes croulent sous les faux positifs découlant de rétroportages mal identifiés cessent de lire attentivement les résultats des analyses, et c’est précisément à ce moment-là qu’une véritable vulnérabilité passe inaperçue, considérée comme du bruit.
3. Les systèmes en fin de vie peuvent laisser des vulnérabilités « zero-day » non corrigées indéfiniment
Sur un système pris en charge, une faille « zero-day » correspond à une fenêtre qui se referme généralement dès qu'un correctif ou une solution viable est disponible. Sur un version en fin de vie , il n’y a plus rien qui vienne de l’amont pour cette version ; la fenêtre reste donc ouverte jusqu’à ce que vous trouviez un autre moyen de la fermer.
Cela se traduit par une dette de sécurité plutôt qu’un incident isolé. Chaque faille nouvellement révélée qui concerne cette version, qu’il s’agisse d’une faille « zero-day » ou non, ajoute un élément non corrigé, et ceux-ci s’accumulent.
Les équipes continuent d'utiliser des systèmes d'exploitation en fin de vie pour des raisons bien réelles : piles d'applications certifiées, contraintes matérielles, cycles de validation s'étalant sur plusieurs trimestres. Le service « Endless Lifecycle Support » de TuxCare est conçu pour répondre à ce type de situation : il fournit des correctifs de sécurité pour les systèmes et logiciels en fin de vie couverts, tandis que la migration s’effectue selon un calendrier défini par l’entreprise elle-même. Il s’agit d’un problème différent de celui d’une vulnérabilité « zero-day », pour laquelle un correctif est attendu mais n’a pas encore été publié. Sur un parc informatique vieillissant, ces deux problèmes se combinent.
Comment se protéger contre les failles « zero-day »
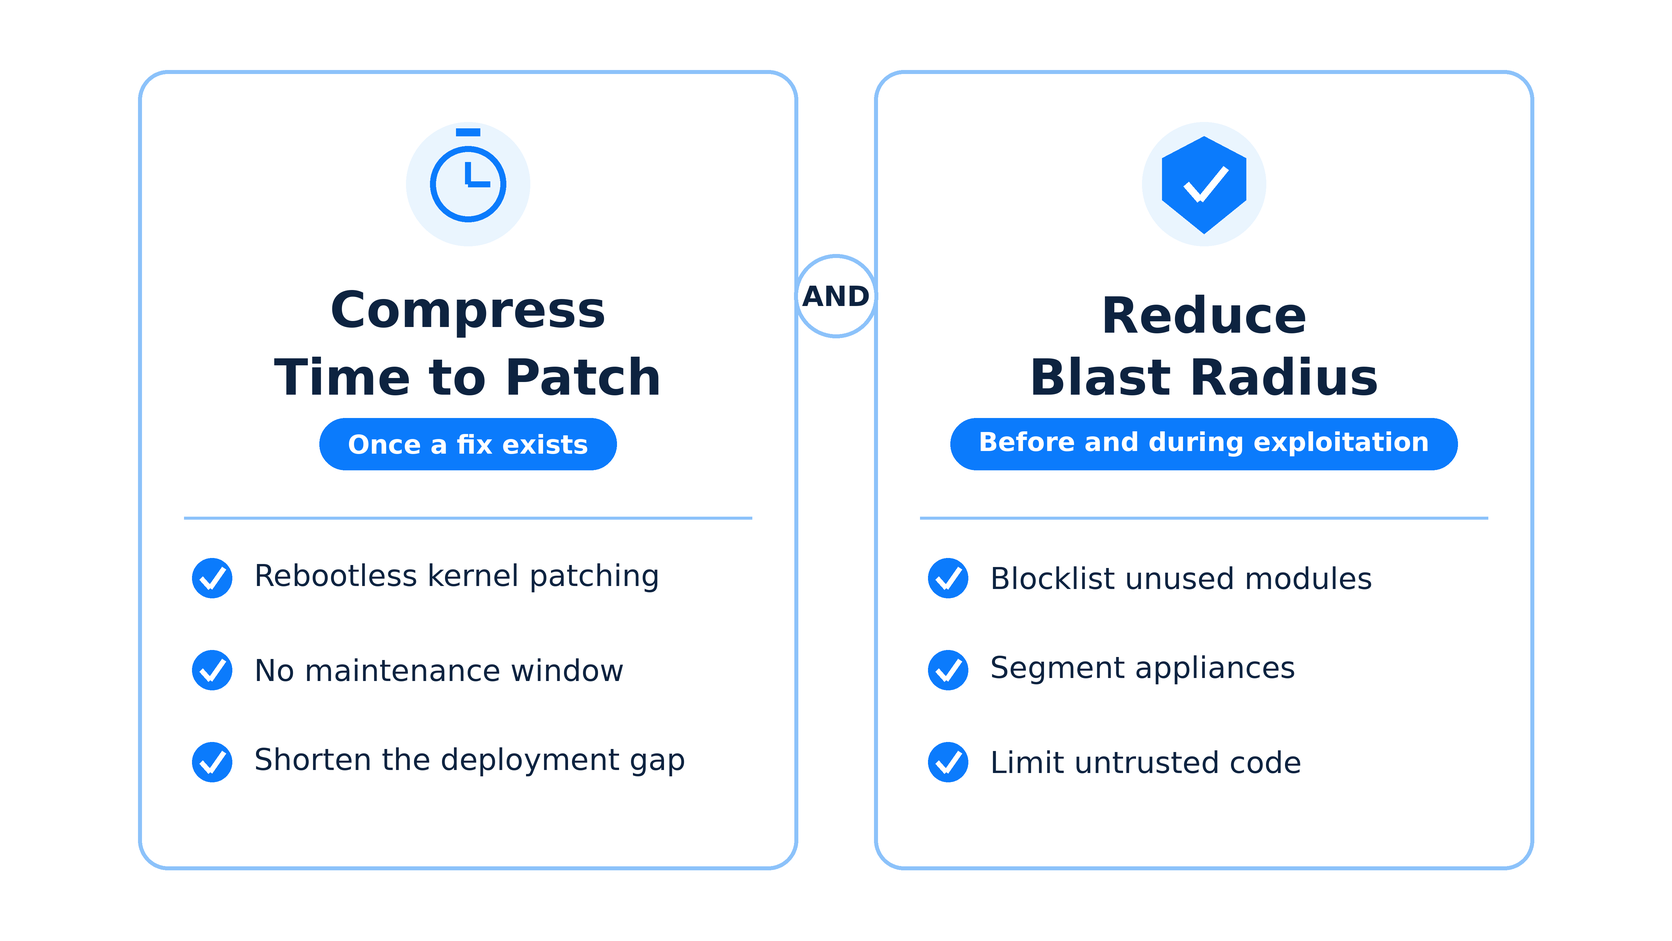
Il est impossible d'effectuer une vérification CVE pour une vulnérabilité qui n'a pas encore été identifiée ; il ne faut donc pas articuler l'ensemble de la stratégie autour de cela. Deux objectifs sont ici primordiaux : réduire le délai entre la mise au point d'un correctif et sa mise en production, et limiter la portée d'une attaque une fois qu'elle a abouti. La détection, la réponse aux incidents et le contrôle d'accès restent certes importants, mais c'est sur ces deux points que la plupart des équipes disposent de la plus grande marge de manœuvre.
Réduire le délai de déploiement des correctifs dès qu'une solution est disponible
Vous n'avez aucun contrôle sur le moment où l'amont effectue ses livraisons. Ce que vous contrôlez, c'est la fenêtre de déploiement qui suit, et pour de nombreuses entreprises, c'est cette fenêtre — et non le correctif lui-même — qui fait perdre des semaines.
Application de correctifs sans redémarrage supprime la contrainte au niveau du noyau. Si votre parc informatique peut supporter des redémarrages au cours d’une même journée, l’application de correctifs classique peut s’avérer tout à fait suffisante. Si un redémarrage du noyau implique une fenêtre de mise à jour de trois semaines, l’application de correctifs sans redémarrage peut réduire considérablement ce délai de déploiement sans que vous ayez à accepter trois semaines d’exposition aux risques entre-temps.
Réduisez le rayon d'action de l'explosion avant d'y être contraint
Les décisions en matière d'atténuation prises sous la pression sont de mauvaises décisions. Prenez-les dès que possible.
Cela implique de mettre sur liste noire les modules du noyau que rien dans votre parc n’utilise, de sorte que la voie d’accès soit fermée avant même d’être divulguée. Cela implique également l’application de profils seccomp aux charges de travail non fiables, aux exécuteurs CI et aux nœuds multi-locataires. Le profil par défaut de Docker interdit l’opération « unshare », ce qui bloque la configuration des espaces de noms utilisateur et réseau dont a besoin l’exploit xfrm/ESP Dirty Frag publié, et des tests effectués sur EKS, GKE et Talos ont montré que le profil « RuntimeDefault » suffisait à bloquer cette faille sur un noyau par ailleurs vulnérable. Ces mêmes tests ont révélé que l’absence de configuration seccomp n’équivaut pas à « RuntimeDefault » sur EKS ou GKE, et que des pods s’exécutant sans profil ont été exploités jusqu’à la racine du conteneur ; cette mesure n’est donc efficace que lorsque « RuntimeDefault » est réellement appliqué, et non simplement supposé. Il est important de noter que ce même contrôle s’est avéré inefficace face à « Copy Fail », où AF_ALG restait accessible même avec un niveau de sécurité « Restricted » pour les pods. Cela implique donc d’éloigner le code non fiable des hôtes contenant les identifiants de production, puis de segmenter les appliances afin qu’un concentrateur VPN compromis ne puisse pas atteindre la couche de base de données.
Les vulnérabilités « Copy Fail » et « Dirty Frag » nécessitent toutes deux l'exécution de code local. Les risques se concentrent donc partout où un attaquant peut y parvenir : environnements de CI partagés, fermes de construction de conteneurs, environnements Kubernetes multi-locataires ou tout hôte accessible après avoir établi une première présence.
Sachez ce que vous exécutez réellement et ce qui est réellement mis à jour
La rapidité d'intervention dépend de la précision des informations d'inventaire. Une équipe disposant d'une vue en temps réel des serveurs exécutant les noyaux concernés peut appliquer les correctifs plus rapidement sur ces serveurs, ce qui est essentiel lorsque la faille est déjà connue du public. Une équipe qui ne dispose pas de cette vue passe son temps, pendant l'incident, à créer un tableur.
Deux éléments sont ici essentiels. Premièrement, un inventaire précis des ressources et des versions, y compris les conteneurs et les appliances. Deuxièmement, une vérification des correctifs qui reflète le système en cours d'exécution plutôt que les métadonnées des paquets ; c'est en effet sur ce point que les scanners qui déduisent l'état à partir des chaînes de version ont tendance à se tromper concernant les correctifs rétroportés et ceux qui ne nécessitent pas de redémarrage.
Effectuez cet exercice de simulation avant d'en avoir besoin. Un mardi comme les autres, simulez une vulnérabilité CVE, et voyez combien de temps il vous faut pour déterminer quels hôtes sont concernés et s'ils ont été corrigés. Les lacunes dans l'inventaire sont souvent les premières à apparaître.
Les meilleurs outils pour se protéger contre les failles « zero-day »
Aucune de ces solutions ne peut garantir la détection d'une faille inconnue avant qu'elle ne soit exploitée. Elles permettent simplement de réduire la durée de l'exploitation une fois celle-ci lancée et de vous permettre de vérifier dans quel état vous vous trouvez réellement.
1. TuxCare
TuxCare couvre trois aspects différents du problème des vulnérabilités « zero-day », et ce choix est délibéré plutôt qu'une simple prolifération de produits, car une compromission ne respecte pas les frontières entre le noyau, l'espace utilisateur et les logiciels en amont déjà abandonnés.
KernelCare applique des correctifs au noyau Linux en cours d'exécution, sans redémarrage ni fenêtre de maintenance, sur un large éventail de distributions d'entreprise majeures, ce qui est essentiel dans les parcs informatiques mixtes où l'utilisation d'outils spécifiques à chaque système d'exploitation implique des contrats distincts et des lacunes séparées. LibCare étend cette même approche aux bibliothèques de l'espace utilisateur telles que glibc et OpenSSL. Prise en charge illimitée du cycle de vie fournit des correctifs de sécurité pour les systèmes d'exploitation, les environnements d'exécution, les bibliothèques et les frameworks en fin de vie (EOL) couverts, via la gestion standard des paquets, bien après l'arrêt du support en amont.
2. Catalogue des vulnérabilités connues ayant fait l'objet d'exploits, établi par la CISA
Un moyen gratuit, fiable et rapide de faire la distinction entre ce qui est « théoriquement exploitable » et ce qui « est actuellement utilisé contre des personnes ». Le catalogue KEV répertorie les CVE dont l’exploitation dans la nature est confirmée, et les agences civiles fédérales de l’exécutif se voient imposer des délais contraignants de correction pour chaque entrée.
Utilisez-le comme filtre de triage. Un CVE qui arrive dans KEV passe en tête de file, quel que soit son score CVSS. Le problème réside dans le décalage temporel, car le KEV est un indicateur retardé et une faille « zero-day » est déjà exploitée bien avant qu’elle n’y apparaisse. « Copy Fail » a été ajouté le 1er mai, deux jours après sa divulgation, alors que l’exploit public circulait déjà depuis ces deux mêmes jours. Cela reste l’un des signaux publics les plus forts pour hiérarchiser les exploitations confirmées.
3. Détection comportementale EDR et détection à l'exécution
Les outils de surveillance des terminaux et d’exécution qui analysent le comportement plutôt que les signatures peuvent détecter des tentatives d’exploitation même en l’absence de détection spécifique à une vulnérabilité, ce qui est justement leur raison d’être. Les outils d’exécution tels que Falco, ou votre propre sondes eBPF peuvent signaler les schémas d'appels système sur lesquels s'appuient les exploits, comme les séquences d’emprunt de pages basées sur « splice » que le code publié de Dirty Frag utilisait pour accéder à sa primitive d’écriture dans le cache de pages.
Deux mises en garde. La détection n'est pas synonyme de prévention : une alerte nécessite donc toujours qu'une personne soit présente pour y donner suite. De plus, de nombreux appareils et équipements réseau ne peuvent tout simplement pas exécuter d'agent, ce qui explique en partie pourquoi le GTIG a recensé 14 vulnérabilités « zero-day » sur des périphériques en 2025 et a souligné que ce chiffre sous-estimait probablement l'ampleur réelle du phénomène.
Protégez vos systèmes contre les failles « zero-day » avec TuxCare
Les failles « zero-day » ne sont pas près de disparaître. Le risque que ces failles soient exploitées avant la mise à disposition d'un correctif fait partie intégrante de l'utilisation des logiciels, et ce phénomène se reproduira sans crier gare.
Ce que vous pouvez contrôler, c'est la durée pendant laquelle la fenêtre reste ouverte. L'application de correctifs au noyau sans redémarrage élimine la nécessité d'une fenêtre de maintenance. La prise en charge prolongée rétablit un parcours de correctifs pour les systèmes en fin de vie (EOL) couverts. Une vérification précise des correctifs vous indique quels hôtes sont réellement corrigés, et non pas simplement ceux qui semblent l'être.
Si vous exploitez Linux à grande échelle et que l'application des correctifs du noyau dépend encore d'un calendrier de redémarrage, comblez d'abord cette lacune. KernelCare a été conçu précisément dans ce but.
FAQ
La vulnérabilité est la faille sous-jacente. L'exploit est le code ou la technique qui exploite cette faille pour produire un effet non souhaité. Une faille reste une faille, qu'un exploit ait été écrit ou non pour l'exploiter. C'est l'exploit qui permet à un attaquant de l'utiliser concrètement contre un système en fonctionnement.
Il n'y a pas de calendrier type. Certaines vulnérabilités « zero-day » sont exploitées en toute discrétion pendant des mois, sans que le code ne soit jamais rendu public. D'autres font l'objet d'un code de preuve de concept dès les premières heures ou les premiers jours suivant leur divulgation. « Dirty Frag » faisait partie de cette dernière catégorie : un exploit fonctionnel a été publié le 7 mai 2026, avant même que les distributions n'aient livré leurs noyaux corrigés.
Parfois, mais pas en détectant la vulnérabilité elle-même. Les antivirus basés sur les signatures comparent les fichiers et les charges utiles à des indicateurs malveillants connus ; ils peuvent ainsi détecter une charge utile connue transmise via une faille tout à fait nouvelle, sans pour autant avoir connaissance de cette faille. Les outils comportementaux et d'analyse d'exécution sont plus efficaces pour repérer les nouvelles activités d'exploitation, et la plupart d'entre eux émettent une alerte plutôt que de bloquer, sauf si vous les configurez pour qu'ils le fassent.
Une attaque « zero-day » consiste à exploiter une faille « zero-day » contre une cible réelle ; par définition, cela se produit avant qu'un correctif ne soit rendu public, et souvent avant même que la vulnérabilité ne soit largement connue.
Oui. Le GTIG a constaté que les systèmes d'exploitation représentaient 44 % des vulnérabilités « zero-day » qu'il a recensées en 2025, ce qui en fait la plus grande catégorie de produits, et qu'en août 2026, le catalogue KEV de la CISA comptait 31 entrées relatives au noyau Linux.
Du point de vue du fournisseur d'origine, ces logiciels peuvent rester sans correctifs indéfiniment, car les correctifs de sécurité en amont cessent généralement d'être publiés dès qu'une version atteint sa fin de vie (EOL). Le support étendu proposé par des tiers constitue un moyen de continuer à recevoir des correctifs de sécurité une fois le support officiel terminé.