
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les logiciels en fin de vie (EOL) ne bénéficient plus de mises à jour de sécurité, ce qui expose les systèmes à des menaces connues.
- L'utilisation de logiciels en fin de vie augmente les risques liés à la sécurité, les problèmes de conformité et les perturbations opérationnelles.
- TuxCare fournit des correctifs de vulnérabilité pour les logiciels open source en fin de vie afin de vous aider à garantir votre sécurité et votre conformité.
De nombreuses entreprises continuent d'utiliser des logiciels bien après leur date de fin de vie, souvent sans se rendre compte des risques que cela comporte. Les logiciels qui ne bénéficient plus d'aucun support exposent les systèmes à des cyberattaques, à des manquements en matière de conformité et à des interruptions de service.
Dans cet article, nous examinons les risques liés à l'utilisation de logiciels en fin de vie, l'importance des mises à jour de sécurité, ainsi que les mesures concrètes que les entreprises peuvent prendre pour garantir leur sécurité même après la fin du support technique du fournisseur.
Qu'est-ce qu'un logiciel de fin de vie ?
Les logiciels en fin de vie (EOL) désignent les systèmes d'exploitation ou les applications qui ne sont plus pris en charge par le fournisseur. Cela signifie que le fournisseur cesse de fournir des mises à jour de sécurité, des corrections de bogues et une assistance officielle. Même si ces logiciels continuent de fonctionner, ils présentent des risques de sécurité importants, car les vulnérabilités découvertes après la date de fin de vie ne seront pas corrigées.
La plupart des logiciels suivent un cycle de vie dans lequel le support technique prend fin après une période déterminée. Par exemple, les versions LTS d'Ubuntu bénéficient d'un support standard pendant cinq ans avant de passer en phase de maintenance prolongée, qui précède leur fin de vie.
Que signifient les termes « EoS » et « EoSL » dans le domaine des logiciels ?
Les fabricants utilisent des termes spécifiques pour désigner la fin de vie d'un produit.
|
Terme |
Signification |
|
EoS (Fin du support) |
Les mises à jour gratuites cessent généralement. Certains fournisseurs proposent une assistance prolongée payante. |
|
EoSL (fin de vie) |
Toute assistance prend fin et le logiciel est définitivement abandonné. Le fournisseur n'offre plus aucune aide. |
Remarque : L'utilisation de logiciels en fin de vie peut constituer un risque important pour le système d'une organisation et sa sécurité ; il est donc essentiel de maintenir les logiciels à jour avec les derniers correctifs et mises à jour de sécurité afin d'éviter d'éventuelles failles de sécurité.
Catégories de logiciels arrivant en fin de vie
La fin de vie ne désigne pas un « type » de logiciel, mais un état de prise en charge. Cela dit, la fin de vie touche le plus souvent certaines catégories de logiciels, chacune présentant des risques différents.
Systèmes d'exploitation
Lorsqu'un système d'exploitation arrive en fin de vie, les éditeurs cessent de fournir des correctifs de sécurité pour le noyau et le système. Cela laisse des vulnérabilités connues sans correctif et accroît l'exposition au niveau le plus bas de la pile.
Moteurs d'exécution des langages
Les environnements d'exécution en fin de vie, tels que Python 2.7 ou PHP 7.4, ne bénéficient plus de mises à jour de sécurité. De même, lorsque Node.js arrive en fin de vie, les applications développées à partir de ces versions héritent de toutes les failles non corrigées découvertes après la fin du support.
Bibliothèques et frameworks
Les bibliothèques et les frameworks obsolètes présentent un risque lié aux dépendances. Même les applications bien entretenues deviennent vulnérables lorsqu'une bibliothèque centrale ne bénéficie plus de correctifs.
Bases de données
Les bases de données en fin de vie ne bénéficient pas des correctifs de sécurité destinés à protéger les données stockées. Cela augmente le risque de fuites de données et de non-conformité.
Serveurs Web et plateformes CMS
Les serveurs web et les logiciels de gestion de contenu (CMS) en fin de vie restent exposés à des failles connues. Les pirates s'attaquent souvent en premier lieu à ces composants, car ils sont accessibles au public.
Applications et intergiciels
Des outils essentiels tels qu'Apache Tomcat, Kafka et Hadoop arrivent également en fin de vie. Lorsque ceux-ci ne reçoivent plus de mises à jour, les pipelines de données et les services qu'ils alimentent deviennent instables et peu sûrs.
Conseil de pro : vérifiez toujours à la fois l'application principale et ses dépendances, car les composants en fin de vie peuvent introduire des vulnérabilités sans que vous vous en rendiez compte.
Principales étapes de soutien du cycle de vie des logiciels
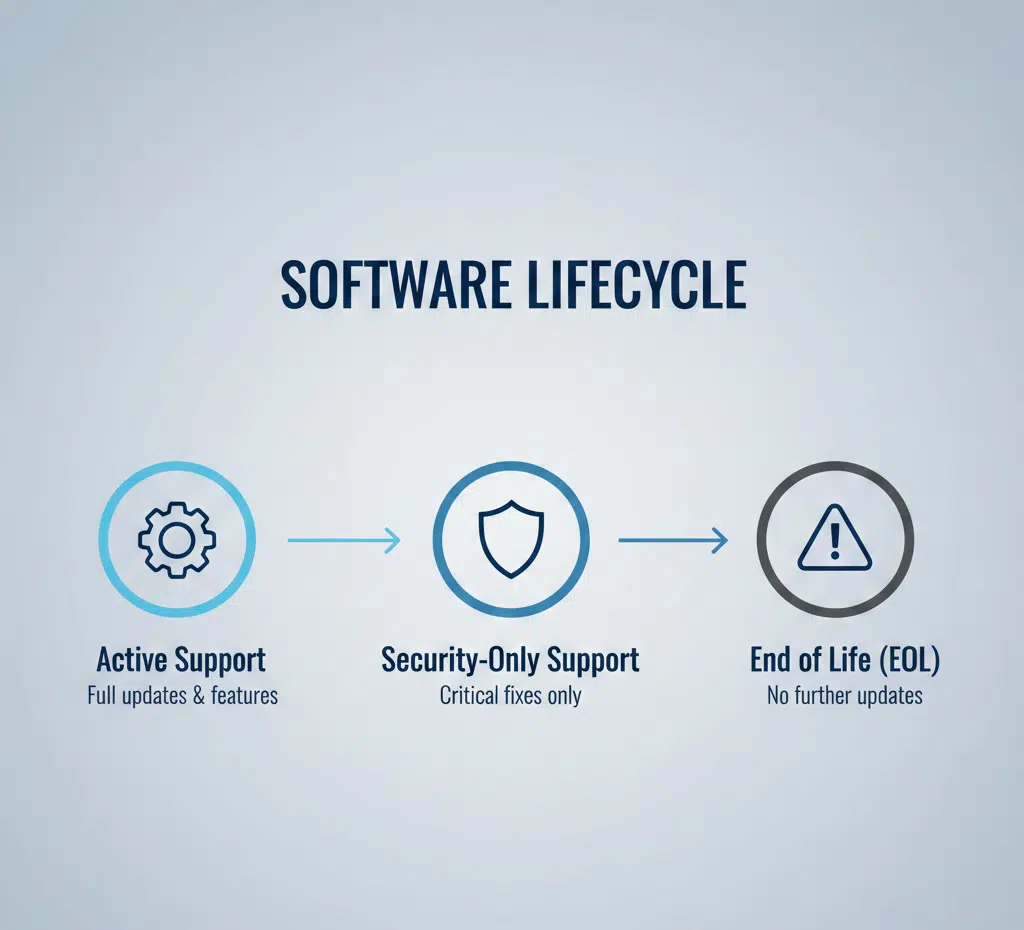
La plupart des logiciels suivent un schéma d'assistance simple. Ce qui change, c'est le niveau de couverture de sécurité, et non le logiciel lui-même.
Soutien actif
Le fournisseur propose des correctifs de sécurité, des corrections de bogues et de nouvelles fonctionnalités. Cette phase est la plus sûre pour les systèmes de production.
Maintenance ou assistance réservée à la sécurité
Le fournisseur cesse d'ajouter de nouvelles fonctionnalités et d'apporter des améliorations. Il ne fournit plus que des correctifs de sécurité indispensables. Les mises à jour sont moins fréquentes à ce stade.
Fin de vie
Toute assistance technique fournie par le fournisseur prend fin. Aucune mise à jour de sécurité n'est publiée, et les nouvelles vulnérabilités découvertes après la fin de vie du produit ne font l'objet d'aucun correctif.
Soutien étendu
Certains fournisseurs proposent une assistance payante après la fin de vie du produit. Vous payez des frais pour bénéficier de correctifs de sécurité pendant une certaine période. Il s'agit d'une solution temporaire le temps que vous migriez vers un nouveau système.
Les 6 risques liés à l'utilisation d'un logiciel en fin de vie sans assistance technique
Étant donné que les logiciels en fin de vie ne bénéficient plus des mises à jour de sécurité fournies par leur éditeur d'origine, les pirates informatiques peuvent – et continuent de le faire – facilement cibler ces systèmes et y trouver des failles à exploiter. Voici les six principaux risques dont vous devez être conscient.
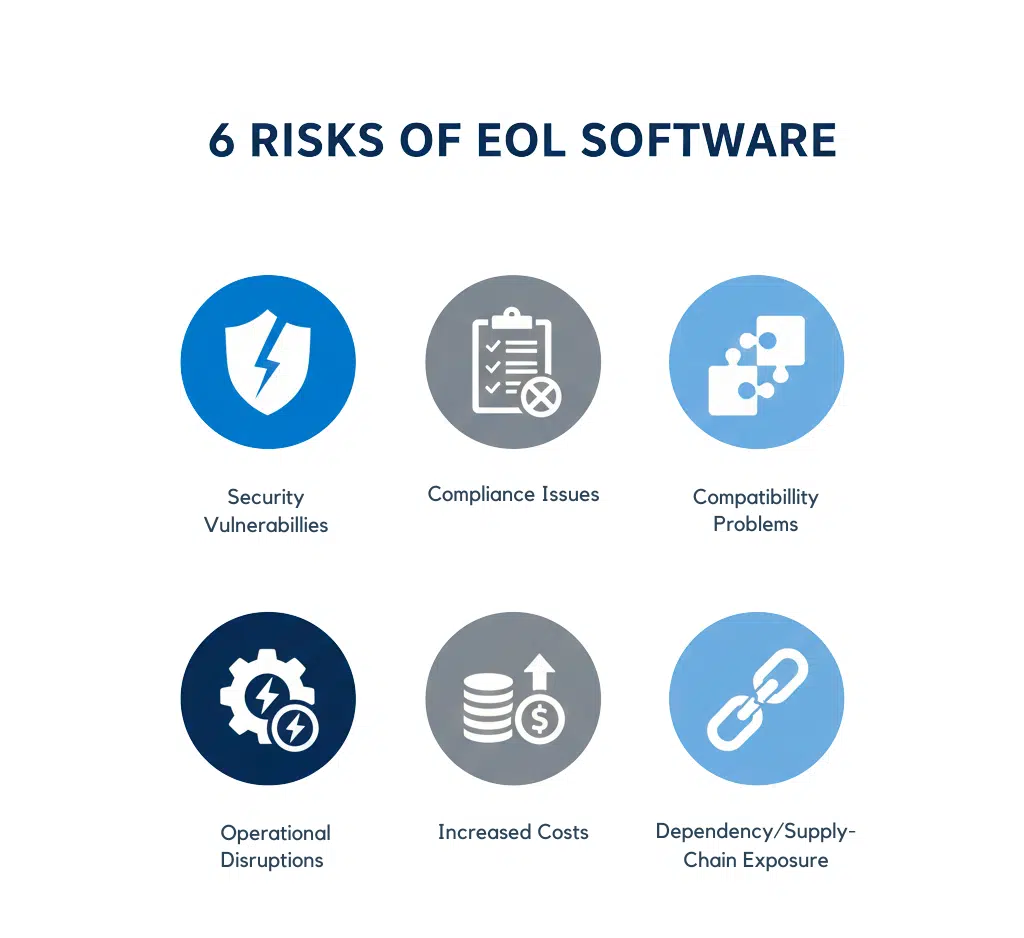
1. Les fournisseurs ne corrigent pas les logiciels en fin de vie
L'un des principaux risques liés à l'utilisation de logiciels en fin de vie est l'absence de mises à jour de sécurité. Sans ces mises à jour, un système est exposé à des failles de sécurité potentielles, ce qui met les données et informations sensibles en grand danger.
Les cybercriminels sont constamment à la recherche de failles dans les logiciels ; dès qu'ils en trouvent une, ils peuvent l'exploiter pour accéder à votre système, en extraire des données sensibles ou prendre le contrôle des systèmes afin de demander une rançon.
2. Questions de compatibilité
Un autre risque lié à l'utilisation de logiciels en fin de vie est qu'ils puissent ne pas être compatibles avec d'autres logiciels ou composants matériels que vous utilisez. Cette incompatibilité entraîne des pannes du système et des goulots d'étranglement opérationnels.
Par exemple, si vous utilisez un système d'exploitation en fin de vie, il se peut qu'il ne soit pas compatible avec la dernière version d'un logiciel dont vous avez besoin, ce qui aurait des répercussions sur le bon fonctionnement de l'entreprise et de ses employés, ainsi que sur leur productivité.
L'utilisation de logiciels obsolètes peut également limiter la capacité de l'organisation à tirer parti des nouvelles technologies et fonctionnalités. En outre, étant donné que de nouvelles technologies et fonctionnalités logicielles sont développées régulièrement, elles sont également conçues pour fonctionner avec les logiciels les plus récents et non avec les systèmes d'exploitation en fin de vie. Si une organisation utilise un logiciel en fin de vie, elle ne sera pas en mesure de tirer le meilleur parti des nouvelles fonctionnalités, ce qui la pénalise en termes de productivité et d'innovation.
3. Menaces accrues en matière de cybersécurité
L'Agence pour la cybersécurité et la sécurité des infrastructures (CISA) avertit que l'utilisation de logiciels en fin de vie augmente les risques de violations de données et d'attaques par ransomware, car les éditeurs de logiciels ne fournissent plus de correctifs de sécurité ni de mises à jour pour corriger les vulnérabilités nouvellement découvertes.
Les pirates informatiques ciblent souvent les logiciels en fin de vie, car ils savent que de nombreux utilisateurs peuvent continuer à les utiliser malgré les risques, et la CISA encourage les organisations à migrer à partir des systèmes en fin de vie qu'elles peuvent encore utiliser.
4. Défis en matière de conformité
Outre les risques liés à la sécurité, la CISA met également en garde contre le fait que l'utilisation de logiciels en fin de vie peut entraîner des problèmes de conformité pour les organisations. Il existe des normes et des réglementations sectorielles qui obligent les entreprises à maintenir leurs logiciels à jour et sécurisés, ainsi qu'à protéger leurs informations sensibles ou précieuses contre toute divulgation.
L'utilisation d'un logiciel dont la date de fin de vie est dépassée peut ne pas répondre à ces exigences, ce qui peut entraîner des violations potentielles et des problèmes juridiques. Pour atténuer ces risques, la CISA conseille aux organisations de développer, de mettre en œuvre et d'utiliser un logiciel beaucoup plus robuste que les logiciels en fin de vie qu'elles sont en train d'abandonner.
Ce faisant, les entreprises s'assurent qu'elles utilisent les logiciels les plus récents et les plus sécurisés, et peuvent ainsi éviter les risques et les difficultés liés à la conformité qui découlent de l'utilisation de logiciels en fin de vie.
5. Augmentation des coûts
L'utilisation de logiciels en fin de vie peut entraîner une augmentation des coûts pour les entreprises, en raison de l'absence d'assistance de la part des éditeurs ou lorsque ceux-ci ne fournissent plus de correctifs de sécurité, de corrections de bogues ou de mises à jour. Cela expose les entreprises à des failles de sécurité, dont la résolution peut s'avérer coûteuse.
De plus, comme l'assistance technique pour les logiciels ayant atteint leur date de fin de vie n'est souvent plus disponible non plus, il peut s'avérer extrêmement difficile de résoudre les problèmes. Les entreprises doivent souvent consacrer des ressources disproportionnées à la maintenance de systèmes vieillissants. Ces coûts cachés comprennent le recrutement de personnel informatique spécialisé pour gérer le code hérité, l'augmentation des temps d'arrêt et les frais de migration « d'urgence » qui surviennent lorsqu'un système finit par tomber en panne.
En outre, les logiciels en fin de vie peuvent également présenter des problèmes de compatibilité avec du matériel ou des logiciels plus récents, ce qui peut augmenter les temps d'arrêt et entraîner des pertes de revenus.
6. Dépendance et exposition de la chaîne d'approvisionnement
La plupart des logiciels s'appuient sur des bibliothèques externes et des outils système. On parle alors de « dépendances ». Lorsqu'un de ces outils arrive en fin de vie (EOL), cela affecte toutes les applications qui l'utilisent. Même si votre application principale bénéficie encore d'un support technique, une ancienne bibliothèque qu'elle contient peut tout de même permettre à des pirates informatiques d'y accéder.
Ce risque est difficile à détecter. Les dépendances sont profondément ancrées dans votre pile logicielle. Au fil du temps, les équipes finissent par oublier quelles composantes sont encore prises en charge. Cela crée un « angle mort ». Les pirates exploitent ces failles non corrigées alors que vous pensez que vos systèmes sont en sécurité.
Comment identifier les logiciels en fin de vie
De nombreuses entreprises utilisent des logiciels obsolètes sans savoir qu'ils ont déjà atteint leur fin de vie. En général, c'est le fournisseur qui fixe les dates limites ; il est donc essentiel de vérifier le statut de vos logiciels.
Pour connaître les dates de fin de vie, vous pouvez utiliser les méthodes suivantes :
Consultez le site web du fournisseur : La plupart des fournisseurs publient des pages consacrées au « cycle de vie des produits » avec des dates précises.
Utilisez des outils de suivi : Des sites comme endoflife.date regroupent les dates de fin de vie de centaines de logiciels en un seul endroit.
Restez à l'affût des alertes : La plupart des systèmes modernes affichent un message d'avertissement sur le bureau ou le terminal lorsque la fin de la prise en charge approche.
Exemples récents de logiciels ayant atteint leur fin de vie
Les logiciels suivent un cycle de publication bien défini. Les anciennes versions finissent par arriver en fin de vie. Voici quelques exemples de logiciels populaires qui ont atteint leur fin de vie au cours des deux dernières années.
RHEL 7 (fin de vie : juin 2024)
Red Hat Enterprise Linux 7 ne bénéficie plus de mises à jour de sécurité régulières de la part de l'éditeur. Les serveurs fonctionnant sous RHEL 7 sont exposés à de nouvelles vulnérabilités, ce qui accroît les risques pour l'ensemble de la pile.
Pour en savoir plus sur les implications en matière de sécurité et le calendrier, consultez notre guide complet sur la fin de vie (EOL) de RHEL 7.
PHP 8.1 (fin de vie : décembre 2025)
PHP 8.1 a atteint sa fin de vie (EOL) à la fin de l'année 2025. Les applications fonctionnant sous cette version ne bénéficient plus de correctifs de sécurité pour les nouvelles vulnérabilités. Cela expose les serveurs web et les frameworks qui en dépendent à un risque de compromission.
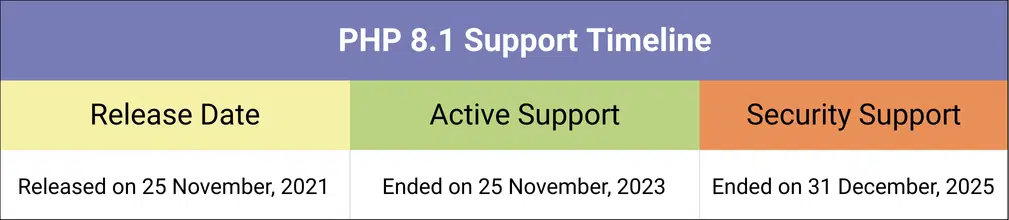
PHP est utilisé par 72,4 % de tous les sites web. Si 39,8 % de ces sites utilisent PHP 8, beaucoup restent sur des versions plus anciennes. Selon W3Techs, la version 8.1 est utilisée par 22,8 % de tous les sites fonctionnant sous PHP 8.
PostgreSQL 13 (fin de vie : novembre 2025)
La prise en charge de PostgreSQL 13 a pris fin fin 2025. L'éditeur a cessé de publier des correctifs. Les bases de données fonctionnant sous cette version sont exposées à des failles non corrigées et à des problèmes de conformité.
Pour plus d'informations sur la sécurisation des bases de données PostgreSQL dans les anciennes versions, consultez notre guide détaillé.
OpenJDK 11 (fin de vie : octobre 2024)
OpenJDK 11 arrivera en fin de vie fin 2024. Les applications Java fonctionnant sous cette version risquent de présenter des failles d'exécution. Ces failles affectent tous les services liés à l'application.
OpenJDK 17, la prochaine version LTS du cycle de vie de Java, approche également de sa fin de vie pour plusieurs distributions, les périodes de support prenant fin dès septembre 2026 selon la version. Découvrez ce que cela implique pour votre environnement dans notre guide consacré à la fin de vie d'OpenJDK 17.
Oracle Linux 7 (fin de vie : décembre 2024)
Oracle Linux 7 a atteint sa fin de vie (EOL) à la fin de l'année 2024. Les serveurs fonctionnant sous ce système d'exploitation ne reçoivent plus de mises à jour de la part de l'éditeur. Les vulnérabilités au niveau du noyau et des paquets ne sont donc plus corrigées.
Bon nombre de ces plateformes bénéficient du programme « Endless Lifecycle Support » de TuxCare, qui permet aux organisations de continuer à recevoir les correctifs de sécurité essentiels même après la fin du support officiel du fournisseur.
Comment garantir la sécurité après la fin de vie d'un logiciel
Dans l'ensemble, les coûts liés à l'utilisation de logiciels en fin de vie peuvent rapidement s'accumuler, qu'il s'agisse de risques de sécurité ou de perturbations opérationnelles. Les entreprises devraient donc opter pour des logiciels à jour et bénéficiant d'un support technique, ce qui permettra à terme de réduire les risques de sécurité et d'éviter d'autres coûts inutiles.
Cependant, pour diverses raisons, les entreprises peuvent être amenées à utiliser des logiciels au-delà de leur date de fin de vie. Heureusement, il existe des moyens d'utiliser ces systèmes en toute sécurité.
Utiliser des solutions d'assistance étendues
Une fois que l'éditeur du logiciel cesse de fournir des mises à jour, certains fournisseurs tiers proposent une assistance prolongée, qui comprend des correctifs de sécurité pour les vulnérabilités connues ; le paysage de ces fournisseurs varie considérablement, allant de prestataires spécialisés dans les systèmes d'exploitation à des outils dédiés aux frameworks, comme HeroDevs.
Pour un aperçu complet, consultez notre comparatif des concurrents de HeroDevs.
Cela vous permet de continuer à utiliser vos versions actuelles de logiciels sans vous soucier des failles de sécurité.
TuxCare propose un support à vie illimité (ELS) pour les distributions Linux, les environnements d'exécution de langages, les bibliothèques et les applications en fin de vie, en fournissant des correctifs de sécurité essentiels une fois que le support du fournisseur a pris fin. L'ELS permet aux organisations qui utilisent des logiciels en fin de vie, tels qu'Ubuntu 18.04 ou .NET 6, ou à celles qui se préparent à la fin de vie de .NET 8, de continuer à protéger leurs systèmes sans devoir migrer immédiatement.
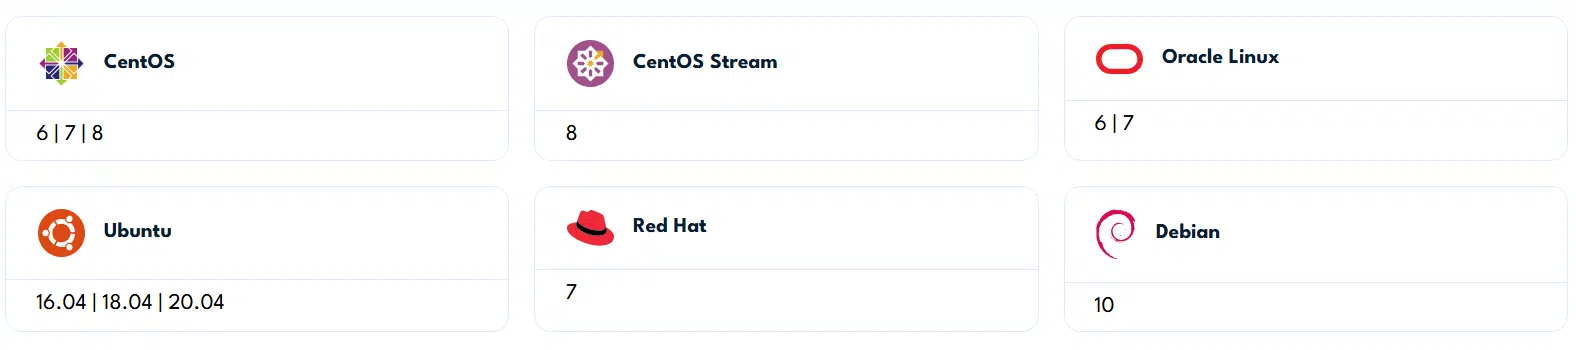
À l'heure actuelle, TuxCare fournit régulièrement des correctifs de vulnérabilité pour les distributions Linux en fin de vie suivantes :
- CentOS (6, 7, 8)
- CentOS Stream 8
- Oracle Linux (6, 7)
- Ubuntu (16.04, 18.04, 20.04)
- RHEL 7
- Debian 10
Vous pouvez également consulter notre analyse complète du calendrier de fin de vie (EOL) de CentOS Stream 9 et des risques associés dans notre présentation détaillée.
ELS inclut des mises à jour de sécurité pour des paquets essentiels tels que le noyau Linux, Apache, PHP, Python, MySQL, glibc, OpenSSL, OpenSSH, et bien d'autres encore. Consultez la page du suivi CVE pour obtenir la liste complète des paquets concernés et des vulnérabilités corrigées.
La solution ELS de TuxCare est également disponible pour un large éventail de logiciels en fin de vie, notamment Python, PHP, .NET, Spring, PostgreSQL et bien d'autres encore. Vous trouverez ici la liste complète des technologies prises en charge.
Isoler les systèmes EOL du réseau
Une solution consiste à confiner les systèmes d'exploitation en fin de vie dans des segments de réseau hautement restreints. Vous pouvez limiter leur exposition en utilisant des pare-feu, la segmentation par VLAN ou des environnements isolés physiquement. Cependant, cela accroît la complexité et la charge de travail des administrateurs réseau et nuit à l'utilité de ces systèmes.
Appliquer des contrôles d'accès rigoureux
Vous pouvez renforcer les systèmes Linux en fin de vie en procédant comme suit :
- Activation de l'authentification multifactorielle (MFA)
- Limiter l'accès de l'utilisateur root
- Déployer des systèmes de détection d'intrusion (IDS)
Toutefois, ces mesures de sécurité ne permettent qu'une réduction temporaire des risques ; elles ne remplacent pas les mises à jour de sécurité ni le support à long terme.
Migration vers de nouveaux systèmes logiciels
La mise à niveau vers une version prise en charge garantit que vous recevrez les mises à jour de sécurité et l'assistance du fournisseur d'origine. Toutefois, s'il n'existe pas de voie de mise à niveau directe, vous devez soit trouver un remplaçant, soit recourir à un support étendu pour bénéficier d'une sécurité continue.
Par exemple, il n'existe pas de version CentOS 9 permettant de mettre à niveau CentOS 8, ce qui oblige les utilisateurs à passer à CentOS Stream ou à des solutions alternatives telles qu'AlmaLinux. Qu'il s'agisse d'une mise à niveau ou d'une migration, le processus nécessite une planification minutieuse afin de réduire au minimum les temps d'arrêt et les risques de compatibilité.
Découvrez comment migrer vos systèmes CentOS 7 ou 8 vers AlmaLinux grâce à notre guide de migration étape par étape.
Sécurisez vos logiciels en fin de vie grâce à une assistance tout au long du cycle de vie
Bien que les risques liés à l'utilisation de logiciels en fin de vie après leur date d'expiration soient considérables, une solution existe. Le service « Endless Lifecycle Support » (ELS) de TuxCare permet aux entreprises de continuer à utiliser leur version actuelle du logiciel en toute sérénité, tout en minimisant les risques de failles de sécurité et en réduisant les temps d'arrêt généralement associés à l'utilisation de logiciels en fin de vie.
Votre organisation n'a-t-elle toujours pas effectué la migration depuis CentOS 7 ? TuxCare fournit des correctifs de sécurité et des mises à jour réguliers pour les logiciels open source en fin de vie, comme c'est le cas pour cette version de CentOS.
La fin de vie d'un système Linux ne doit pas nécessairement mettre votre entreprise en danger. Contactez dès aujourd'hui un expert en sécurité Linux de TuxCare pour découvrir comment votre entreprise peut rester sécurisée et conforme même après la fin de vie du système.

