
 기술 지원
 문서
 로그인
 문의하기

7일
업스트림 수정 프로그램이 제공되면 중대한 취약점에 대한 메인스트림 패치 SLA를 적용한다
3개월
업스트림에서 응답이 끊기는 순간부터 시작되는 지속적인 패치 작업
간격 없음
SecureChain과 ELS
간
두 라이선스
모두 적용된 경우의 적용 범위
이 데이터시트는 다음과 같은 질문들에 대해 다루고 있습니다:
상위 업체가 제품 수명 종료(EOL)를 공식적으로 선언하지 않고 단순히 취약점 수정을 중단하면 어떻게 될까요?
구성 요소가 ‘메인스트림’ 지원 단계에서 ‘지속적 지원’ 단계로 전환되는 시점은 언제이며, 이를 누가 결정합니까?
업스트림 지원이 종료된 후에도 SecureChain은 얼마나 오랫동안 패치 제공을 계속하며, ELS는 언제부터 이를 인수하게 되나요?
각 단계에서 ‘중대’, ‘높음’, ‘중간’, ‘낮음’ 심각도의 취약점은 얼마나 빨리 패치되나요?
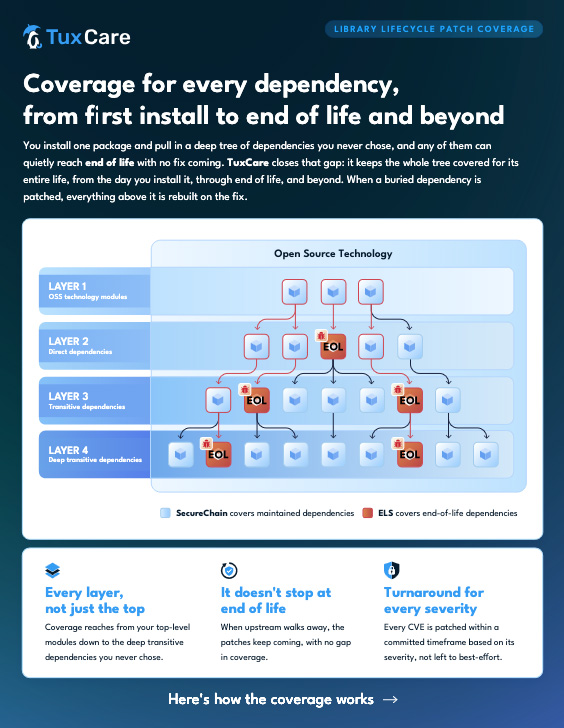
의존성 트리 내에서, 깊은 전이적 의존성을 포함하여 커버리지가 어느 정도까지 적용되나요?
SecureChain과 ELS가 서로 보장 기간에 공백이 없이 동일한 구성 요소를 보장할 수 있습니까?
(그 밖에도 훨씬 더 많습니다!)
이 데이터시트를 왜 읽어야 할까요?
“지원됨”이라는 표현은 구성 요소가 라이프사이클의 어느 단계에 위치하느냐에 따라 그 의미가 크게 달라질 수 있으며, 대부분의 구성 요소 관련 위험은 사용자가 직접 초래한 것이 아니라 다른 누군가가 작업을 중단했을 때 물려받는 것이기 때문입니다.
이 데이터시트에는 업스트림 지원이 종료되기 전, 종료되는 동안, 그리고 종료된 후에 어떤 일이 발생하는지 설명합니다. 즉, TuxCare가 개입하는 시점, 지원 기간이 얼마나 지속되는지, 그리고 라이프사이클의 공백 없이 패치를 계속 받아보기 위해 어떤 준비가 필요한지 등을 다룹니다. 플랫폼 변경이나 강제 업그레이드는 없습니다. 현재 실행 중인 버전은 그대로 유지됩니다.