
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco

7 dias
Incorporar o SLA de correções para vulnerabilidades críticas assim que uma correção do desenvolvedor original estiver disponível
3 meses
de correções contínuas que começam no momento em que o servidor upstream fica inativo
Sem lacuna
entre o SecureChain e o ELS
cobertura quando ambas as licenças
estão em vigor
Esta ficha técnica aborda questões como:
O que acontece quando o desenvolvedor original nunca declara o fim do ciclo de vida e simplesmente deixa de corrigir vulnerabilidades?
Quando um componente passa da cobertura “Mainstream” para o “Suporte contínuo” (e quem decide isso)?
Por quanto tempo o SecureChain continua aplicando patches após o término do suporte do desenvolvedor original, e quando o ELS assume essa função?
Com que rapidez as vulnerabilidades de gravidade Crítica, Alta, Média e Baixa são corrigidas em cada etapa?
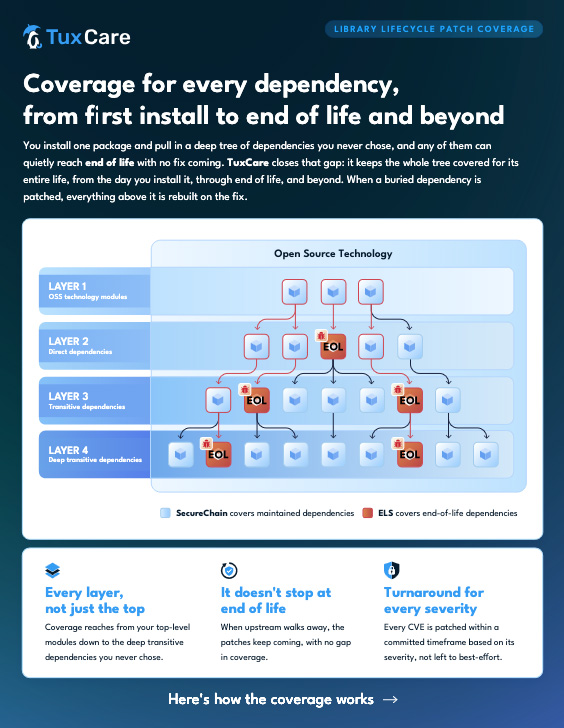
Até que ponto a cobertura se estende pela árvore de dependências, incluindo dependências transitivas profundas?
O SecureChain e o ELS podem cobrir o mesmo componente sem que haja nenhum dia sem cobertura entre os dois?
(e muitos outros!)
Por que você deveria ler esta ficha técnica?
Porque “suportado” pode ter significados muito diferentes, dependendo da fase em que um componente se encontra em seu ciclo de vida, e a maior parte do risco associado a um componente não é algo que você introduz — é algo que você herda quando outra pessoa deixa de trabalhar nele.
Esta ficha técnica mostra o que acontece antes, durante e depois do término do suporte do fabricante: o momento em que a TuxCare entra em cena, por quanto tempo a cobertura continua e o que você precisa ter em vigor para garantir que os patches continuem chegando sem interrupção no ciclo de vida. Sem mudança de plataforma, sem atualização forçada. A versão que você está executando continua sendo sua.