
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos

7 días
Aplicar el SLA estándar para las vulnerabilidades críticas tan pronto como esté disponible una corrección del proveedor original
3 meses
de parches continuos que comienzan en el momento en que el servidor de origen deja de responder
Sin diferencia
entre SecureChain y ELS
cobertura cuando ambas licencias
están activas
Esta ficha técnica aborda cuestiones como:
¿Qué ocurre cuando el desarrollador original nunca declara que el producto ha llegado al final de su vida útil y simplemente deja de corregir las vulnerabilidades?
¿Cuándo pasa un componente de la fase de cobertura general a la de soporte continuado (y quién lo decide)?
¿Durante cuánto tiempo sigue SecureChain aplicando parches una vez que finaliza el soporte del desarrollador original, y cuándo toma el relevo ELS?
¿Con qué rapidez se corrigen las vulnerabilidades de gravedad «crítica», «alta», «media» y «baja» en cada fase?
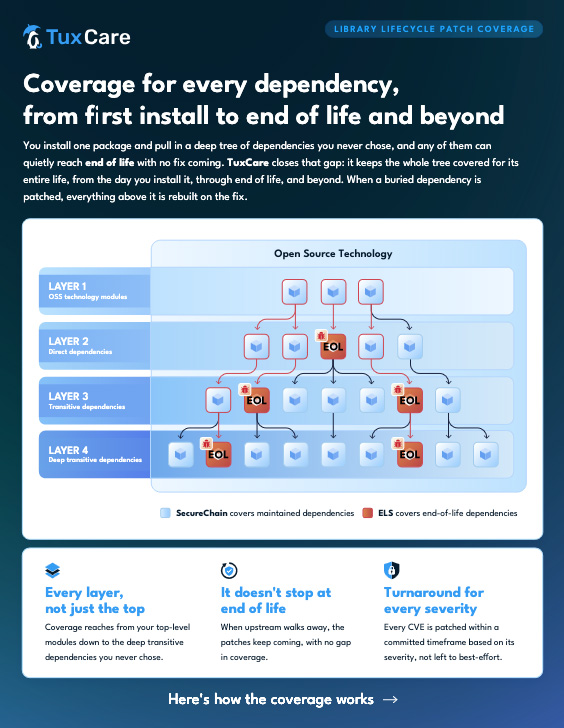
¿Hasta qué punto se extiende la cobertura por el árbol de dependencias, incluidas las dependencias transitivas profundas?
¿Pueden SecureChain y ELS cubrir el mismo componente sin que haya ningún día sin cobertura entre ambos?
(¡y muchos más!)
¿Por qué deberías leer esta ficha técnica?
Porque el término «soportado» puede tener significados muy diferentes dependiendo de en qué fase del ciclo de vida se encuentre un componente, y la mayor parte del riesgo asociado a los componentes no es algo que uno introduzca, sino algo que se hereda cuando otra persona deja de trabajar en ello.
Esta ficha técnica muestra lo que ocurre antes, durante y después de que finalice el soporte del fabricante: el momento en el que TuxCare toma el relevo, cuánto tiempo se mantiene la cobertura y qué medidas debes tener preparadas para que sigas recibiendo parches sin que se produzca una interrupción en el ciclo de vida. Sin cambios de plataforma ni actualizaciones forzadas. La versión que estás utilizando sigue siendo tuya.