
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt

7 Tage
Mainstream-Patch-SLA für kritische Sicherheitslücken, sobald eine Korrektur vom Upstream-Entwickler verfügbar ist
3 Monate
eine fortlaufende Fehlerbehebung, die in dem Moment beginnt, in dem die Upstream-Verbindung unterbrochen wird
Keine Lücke
zwischen SecureChain und ELS
Geltungsbereich, wenn beide Lizenzen
vorliegen
Dieses Datenblatt geht auf Fragen wie die folgenden ein:
Was passiert, wenn der Upstream-Entwickler niemals das Ende des Lebenszyklus erklärt und einfach aufhört, Sicherheitslücken zu beheben?
Wann wird eine Komponente von der „Mainstream“-Abdeckung in den Bereich „Nachhaltige Unterstützung“ überführt (und wer entscheidet darüber)?
Wie lange stellt SecureChain noch Patches bereit, nachdem der Support durch den Upstream-Anbieter eingestellt wurde, und ab wann übernimmt ELS?
Wie schnell werden Schwachstellen der Schweregrade „Kritisch“, „Hoch“, „Mittel“ und „Niedrig“ in den einzelnen Phasen behoben?
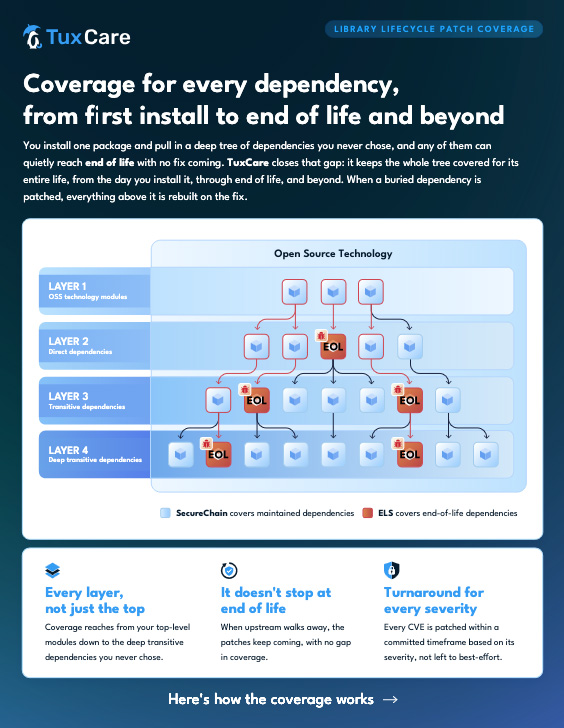
Wie weit reicht die Abdeckung im Abhängigkeitsbaum, einschließlich tiefer transitiver Abhängigkeiten?
Können SecureChain und ELS dieselbe Komponente abdecken, ohne dass zwischen den beiden eine Lücke entsteht?
(und vieles mehr!)
Warum sollten Sie dieses Datenblatt lesen?
Denn „unterstützt“ kann je nach dem, wo sich eine Komponente in ihrem Lebenszyklus befindet, sehr unterschiedliche Bedeutungen haben, und die meisten Risiken im Zusammenhang mit Komponenten werden nicht von einem selbst verursacht – man erbt sie vielmehr, wenn jemand anderes seine Arbeit einstellt.
Dieses Datenblatt zeigt, was vor, während und nach dem Ende des Herstellersupports geschieht: ab welchem Zeitpunkt TuxCare einspringt, wie lange der Support fortgesetzt wird und was Sie vorbereiten müssen, damit Sie weiterhin Patches erhalten, ohne dass eine Lücke im Lebenszyklus entsteht. Keine Umstellung auf eine andere Plattform, kein erzwungenes Upgrade. Die von Ihnen verwendete Version bleibt Ihre Version.