
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


- A combinação de várias ferramentas de segurança do Linux para proteger contra diversas ameaças é fundamental para uma postura de segurança robusta.
- O uso eficaz das ferramentas de segurança exige conhecimento sobre suas funcionalidades, configurações e como integrá-las a uma estratégia abrangente de segurança.
- A implementação de práticas modernas de segurança, como a aplicação de patches em tempo real, ajuda a instalar atualizações críticas de segurança sem interromper o funcionamento do sistema.
Os sistemas Linux são a espinha dorsal da infraestrutura moderna, reconhecidos por sua segurança e confiabilidade. No entanto, mesmo os sistemas mais robustos exigem uma defesa proativa, especialmente quando se trata de manter uma segurança sólida para o Linux diante de ameaças em constante evolução. A implementação de práticas eficazes de monitoramento do Linux é um elemento fundamental dessa estratégia, ajudando os administradores a detectar anomalias e problemas de desempenho antecipadamente. Este guia aborda mais de 25 ferramentas essenciais de segurança para o Linux e seus principais recursos, capacitando você a proteger seus sistemas e manter defesas robustas.
O que procurar nas ferramentas de segurança do Linux
Ao escolher ferramentas de segurança, você deve levar em consideração, principalmente, sua funcionalidade, compatibilidade e facilidade de uso. Em última análise, a melhor ferramenta depende de seus objetivos específicos de segurança. Procure ferramentas que atendam diretamente às suas necessidades, como detecção de invasões, gerenciamento de vulnerabilidades ou análise de logs, e certifique-se de que sejam compatíveis com sua distribuição Linux.
Para saber mais sobre o assunto, leia nosso guia detalhado sobre como escolher um verificador de vulnerabilidades para Linux.
25 Ferramentas de Segurança para Linux
Avaliação de vulnerabilidades
Essas ferramentas ajudam a identificar possíveis pontos fracos em um sistema.
1. OpenVAS

O OpenVAS (Open Vulnerability Assessment System) é um verificador abrangente de vulnerabilidades que identifica problemas de segurança em redes e aplicativos web. É amplamente utilizado para o gerenciamento proativo de vulnerabilidades.
Preços:
O OpenVAS é um software de código aberto e está disponível gratuitamente.
Principais recursos:
- Testes abrangentes de vulnerabilidade de rede
- Análise aprofundada de aplicativos da web
- Relatórios detalhados e personalizáveis com recomendações de correção
2. Nmap

O Nmap (Network Mapper) é uma ferramenta poderosa que permite a descoberta de redes e a auditoria de segurança. Sua versatilidade o torna indispensável para administradores de rede e profissionais de segurança.
Preços:
O Nmap é gratuito e de código aberto, com disponibilidade multiplataforma para Linux, Windows e macOS.
Principais recursos:
- Varredura de portas para identificar portas abertas e serviços em execução nos sistemas-alvo
- Detecção do sistema operacional para identificar o sistema operacional e a versão dos hosts de destino
- Análise de scripts para realizar verificações avançadas de vulnerabilidades
3. Nessus

O Nessus é um scanner comercial de vulnerabilidades que oferece uma ampla gama de recursos e plug-ins. Ele fornece avaliações detalhadas de vulnerabilidades, verificações de conformidade e orientações práticas para correção.
Preços:
O Nessus oferece uma versão de avaliação gratuita do Nessus Professional e várias opções de assinatura paga.
Principais recursos:
- Banco de dados abrangente de vulnerabilidades para detectar uma ampla gama de ameaças
- Varredura flexível e direcionada por meio de uma arquitetura de plug-ins personalizável
- Verificações de conformidade com as principais normas do setor
- Relatórios práticos e orientações para correção de problemas
4. Nikto

O Nikto é um scanner de servidores web de código aberto que se concentra na identificação de vulnerabilidades em aplicativos e servidores web. É amplamente utilizado para detectar possíveis falhas de segurança em sistemas expostos à web.
Preços:
O Nikto é gratuito.
Principais recursos:
- Varredura de servidores web para identificar vulnerabilidades comuns
- Verificações abrangentes para identificar softwares desatualizados e configurações incorretas
- Varreduras personalizáveis para identificar vulnerabilidades específicas
Gerenciamento de patches
As ferramentas de gerenciamento de patches são essenciais para manter a segurança do sistema, aplicando de forma eficiente atualizações e correções críticas.
5. KernelCare Enterprise

O KernelCare Enterprise é uma solução automatizada de aplicação de patches em tempo real para a manutenção a segurança do kernel do Linux sem reinicializações ou tempo de inatividade. É adequado para organizações que priorizam o tempo de atividade e o gerenciamento contínuo de patches.
Preços:
O KernelCare Enterprise é uma ferramenta comercial com modelo de preços baseado em assinatura. Uma versão de teste gratuita está disponível para fins de avaliação.
Principais recursos:
- Aplicação dinâmica de atualizações do kernel sem a necessidade de reinicialização
- É compatível com todas as principais distribuições do Linux (por exemplo, CentOS, Ubuntu, RHEL, Amazon Linux, etc.)
- Garante o cumprimento dos requisitos de conformidade por meio de atualizações de segurança oportunas
- Painel centralizado para gerenciar a implantação de patches em vários sistemas
- Inclui LibCare para a aplicação de patches em tempo real em bibliotecas compartilhadas (por exemplo, glibc, OpenSSL)
Ferramentas de análise de redes
Essas ferramentas são essenciais para compreender o comportamento da rede. Ao examinar os padrões de tráfego da rede, os administradores podem resolver problemas de forma eficaz, identificar possíveis ameaças à segurança e otimizar o desempenho da rede.
6. Wireshark

O Wireshark é um poderoso analisador de protocolos de rede de código aberto, utilizado para capturar, analisar e solucionar problemas no tráfego de rede. Seus recursos abrangentes o tornam uma ferramenta valiosa para profissionais de rede.
Preços:
O Wireshark é gratuito e está disponível para a maioria das plataformas, incluindo Linux, Windows e macOS.
Principais recursos:
- Inspeção detalhada de pacotes para análise aprofundada da rede
- Captura em tempo real e análise off-line do tráfego de rede
- Análise abrangente de VoIP para solução de problemas em comunicações de voz
7. tcpdump

O tcpdump é uma ferramenta de linha de comando leve, porém poderosa, para capturar e analisar o tráfego de rede.
Preços:
O tcpdump é gratuito, de código aberto e vem pré-instalado na maioria das distribuições Linux.
Principais recursos:
- Captura detalhada de pacotes para análise aprofundada do tráfego de rede
- Filtragem avançada para capturar tráfego de rede específico
- Exportação flexível de dados para análise e armazenamento off-line
8. netstat (ou seu substituto mais recente, o ss)

O netstat (e seu substituto moderno, o ss) são utilitários de linha de comando que exibem conexões de rede, tabelas de roteamento, estatísticas de interface e muito mais. Essas ferramentas fornecem informações valiosas sobre a atividade da rede e ajudam a diagnosticar problemas de conectividade.
Preços:
Tanto o netstat quanto o ss são gratuitos, de código aberto e vêm pré-instalados na maioria das distribuições Linux e em outros sistemas semelhantes ao Unix.
Principais recursos:
- Exibe as conexões de rede ativas e as portas em escuta
- Fornece estatísticas da interface de rede e informações da tabela de roteamento
- Oferece informações sobre protocolos de rede e estados de soquetes
Ferramentas de gerenciamento de firewall
As regras de firewall atuam como a primeira linha de defesa, controlando o tráfego de rede de entrada e saída. Com essas ferramentas de segurança do Linux , os administradores podem ter controle granular sobre o acesso à rede e as políticas de segurança.
9. nftables

O nftables é a estrutura moderna de filtragem de pacotes para o Linux, substituindo o iptables e oferecendo melhor desempenho e uma sintaxe mais concisa. É ideal para configurações de rede complexas.
Preços:
O nftables é uma ferramenta gratuita e de código aberto.
10. iptables

O iptables é uma poderosa ferramenta de linha de comando usada para gerenciar firewalls no Linux. Ele permite um controle detalhado sobre o tráfego de rede de entrada e saída. O iptables era instalado por padrão em muitas distribuições mais antigas do Linux; no entanto, o nftables é agora o padrão na maioria das distribuições modernas. Para uma análise mais aprofundada das diferenças, consulte nosso guia sobre iptables x nftables no Linux.
Preços:
É gratuito e de código aberto.
Principais recursos:
- Filtragem de pacotes com estado para controlar o tráfego de rede com base em regras definidas
- Tradução de Endereços de Rede (NAT) para mascaramento e redirecionamento de endereços IP
- Reencaminhamento de porta para redirecionar o tráfego para sistemas ou serviços internos específicos
11. ufw (Firewall Descomplicado)

O ufw simplifica o gerenciamento de firewalls, oferecendo uma interface intuitiva para gerenciar firewalls do Linux. É uma excelente opção para iniciantes ou para quem busca um controle simples do firewall.
Preços:
O ufw é gratuito, de código aberto e vem pré-instalado em muitas distribuições do Linux, como o Ubuntu.
Principais recursos:
- Sintaxe simplificada de comandos para facilitar a configuração do firewall
- Perfis de aplicativos predefinidos para serviços comuns (por exemplo, SSH, HTTP)
- Suporte para tráfego tanto IPv4 quanto IPv6
Detecção e Prevenção de Intrusões
Essas ferramentas monitoram redes e sistemas em busca de atividades maliciosas e podem ajudar os administradores de sistema a tomar medidas para prevenir ataques.
12. Snort
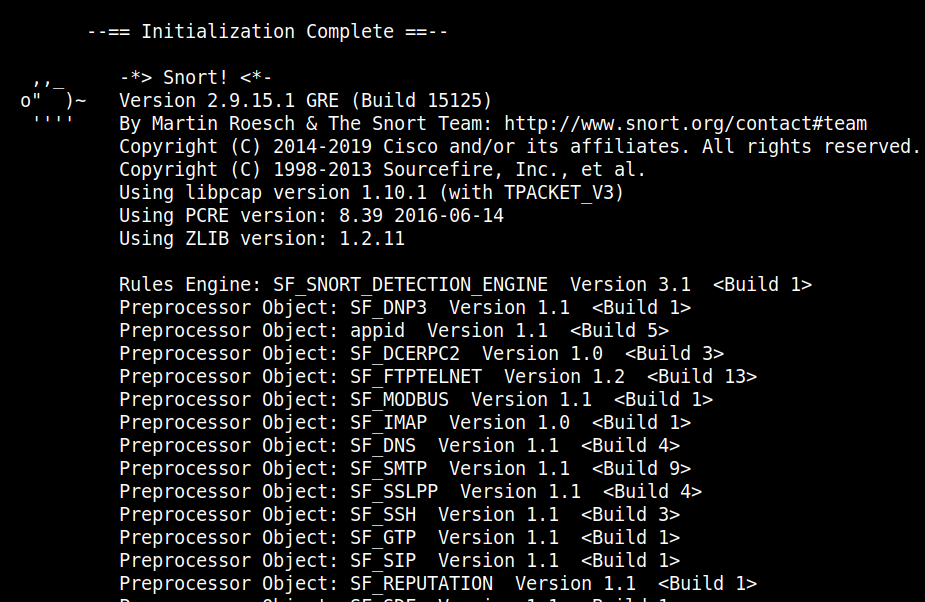
O Snort é um sistema de detecção de intrusão (IDS) e um sistema de prevenção de intrusão (IPS) de código aberto amplamente utilizado. Ele utiliza uma abordagem baseada em regras para detectar e bloquear atividades maliciosas na rede. Sua flexibilidade e eficácia o tornam uma escolha popular entre os profissionais de segurança.
Preços:
O Snort é gratuito e de código aberto.
Principais recursos:
- Detecção de tráfego malicioso com base em regras, utilizando regras personalizáveis
- Alertas em tempo real para notificação imediata de atividades suspeitas
- Análise detalhada do tráfego (protocolo, carga útil e pacote)
- Registro abrangente de pacotes para investigações forenses
13. Suricata

O Suricata é um sistema de alto desempenho para IDS, IPS e motor de monitoramento de segurança de rede para Linux , projetado para redes modernas de alta velocidade.
Preços:
O Suricata é gratuito e de código aberto.
Principais recursos:
- Multithreading para otimização do desempenho em sistemas com vários núcleos
- Inspeção profunda de pacotes (DPI) para detectar ameaças avançadas no tráfego de rede
- Detecção automática de protocolos para identificação dinâmica de tráfego
- Extração de arquivos e registro de dados do tráfego de rede para análise forense
14. OSSEC

O OSSEC é um sistema de detecção de intrusão baseado em host, escalável, multiplataforma e de código aberto (HIDS) (HIDS). Ele realiza análise de logs, monitoramento da integridade de arquivos, monitoramento do Registro do Windows (em agentes do Windows), detecção de rootkits, alertas em tempo real e resposta ativa.
Preços:
O OSSEC é gratuito e de código aberto, com suporte pago opcional disponível.
Principais recursos:
- Análise de logs do sistema para detecção de eventos suspeitos
- Detecção de rootkits e alertas para identificação de software malicioso
- Resposta ativa automatizada para bloqueio de ameaças em tempo real
- Monitoramento da integridade de arquivos para detectar modificações não autorizadas
- Console de gerenciamento centralizado para monitoramento de múltiplos sistemas
Detecção e remoção de malware
Essas ferramentas podem ajudá-lo a detectar e remover softwares maliciosos do seu sistema Linux.
15. ClamAV

O ClamAV é um popular mecanismo antivírus de código aberto para detectar trojans, vírus, malware e outras ameaças maliciosas. É particularmente útil para verificar arquivos, e-mails e páginas da web.
Preços:
O ClamAV é gratuito e de código aberto.
Principais recursos:
- Scanner de linha de comando para verificação de malware sob demanda
- Atualizações automáticas do banco de dados de assinaturas para uma detecção de ameaças sempre atualizada
- Suporte para digitalização de uma ampla variedade de formatos de arquivo
- Integração com servidores de e-mail para verificação de mensagens eletrônicas
- Verificação opcional do sistema de arquivos em tempo real (usando o clamd)
16. Chkrootkit

O Chkrootkit é uma ferramenta de linha de comando para verificar se há rootkits conhecidos nos sistemas. É frequentemente usado em conjunto com o rkhunter para uma verificação mais abrangente.
Preços:
O Chkrootkit é gratuito e de código aberto.
Principais recursos:
- Verifica se há sinais de infecções conhecidas por rootkits
- Verifica se há arquivos binários do sistema que tenham sido modificados, indicando um possível comprometimento
- Detecta interfaces de rede operando no modo promíscuo
Ferramentas de gerenciamento de acesso
O gerenciamento eficaz do acesso dos usuários é fundamental para a segurança do sistema. Essas ferramentas ajudam a garantir que apenas usuários autorizados possam acessar dados e serviços específicos.
17. SELinux (Linux com Segurança Aprimorada)

O SELinux é um módulo de segurança do Linux que oferece um mecanismo para dar suporte a políticas de segurança de controle de acesso. Ele foi originalmente desenvolvido pela NSA e é amplamente utilizado em muitas distribuições do Linux, especialmente sistemas baseados no Red Hat.
Preços:
O SELinux é gratuito e vem incluído como recurso de segurança padrão em muitas distribuições do Linux.
Principais recursos:
- Controle de Acesso Obrigatório (MAC) para restringir o acesso com base em políticas de segurança
- Controles de política detalhados para arquivos, processos e portas de rede
- Controle de Acesso Baseado em Função (RBAC) para gerenciar permissões com base nas funções dos usuários
- Verificação de tipos para controlar as interações entre processos e arquivos
- Segurança em Vários Níveis (MLS) para classificar recursos com níveis de segurança
18. AppArmor

O AppArmor é outro sistema de Controle de Acesso Obrigatório, semelhante ao SELinux, mas frequentemente considerado mais fácil de configurar. Ele vem instalado por padrão nas distribuições Ubuntu e SUSE Linux e também está disponível nos repositórios de muitas outras distribuições.
Preços:
O AppArmor é gratuito e de código aberto.
Principais recursos:
- Controle de acesso baseado em caminhos para proteger aplicativos com base em caminhos de arquivos
- Perfis por programa para políticas personalizadas de segurança de aplicativos
- Modo de aprendizagem para simplificar a criação de perfis por meio da observação do comportamento do aplicativo
- Integração perfeita com uma ampla variedade de aplicativos Linux
O AppArmor oferece uma sintaxe de configuração mais simples em comparação com o SELinux, o que alguns administradores consideram mais fácil de gerenciar. No entanto, em alguns cenários, ele pode não oferecer o mesmo nível de controle granular que o SELinux.
19. OpenLDAP

O OpenLDAP é uma implementação popular de código aberto do Protocolo Leve de Acesso a Diretórios (LDAP). Ele é utilizado para centralizar a autenticação de usuários e o gerenciamento de acesso em redes.
Preços:
O OpenLDAP é gratuito, de código aberto e amplamente compatível com as diversas distribuições do Linux.
Principais recursos:
- Autenticação centralizada de usuários e gerenciamento de credenciais
- Controle de acesso flexível por meio de Listas de Controle de Acesso (ACLs)
- Integração com PAM, Kerberos e outros mecanismos de autenticação
- Arquitetura escalável, adequada tanto para implantações de pequeno quanto de grande porte
Ferramentas de criptografia
Proteger dados confidenciais é fundamental. Essas ferramentas de segurança do Linux podem ser usadas para criptografar arquivos, diretórios e partições inteiras do disco.
20. GnuPG (GNU Privacy Guard)

O GnuPG é uma implementação completa e gratuita do padrão OpenPGP, destinada a fornecer criptografia segura de arquivos, assinaturas digitais e gerenciamento de chaves.
Preços:
O GnuPG é gratuito e de código aberto, e vem pré-instalado na maioria das distribuições do Linux.
Principais recursos:
- Criptografia de chave pública para a troca segura de dados e comunicação
- Assinaturas digitais para verificar a integridade e a autenticidade dos dados
- Criptografia de arquivos e arquivos compactados para proteger informações confidenciais
21. OpenSSL

O OpenSSL é um kit de ferramentas de código aberto, robusto e completo, para os protocolos Transport Layer Security (TLS) e Secure Sockets Layer (SSL). É também uma biblioteca de criptografia de uso geral.
Preços:
O OpenSSL é gratuito e de código aberto.
Principais recursos:
- Implementação do protocolo SSL/TLS para comunicação segura em rede
- Funções criptográficas de uso geral (criptografia, descriptografia, hash, etc.)
- Geração, gerenciamento e armazenamento de certificados
22. VeraCrypt

O VeraCrypt é um software de criptografia de disco que cria discos virtuais criptografados ou criptografa partições inteiras e dispositivos de armazenamento.
Preços:
Gratuito e de código aberto, disponível para várias plataformas, incluindo o Linux.
Principais recursos:
- Criptografia e descriptografia em tempo real para acesso contínuo aos dados
- Volumes ocultos para permitir a negação plausível e aumentar a segurança
- Suporte à autenticação multifatorial para um controle de acesso mais robusto
Ferramentas de auditoria
Essas ferramentas são essenciais para monitorar e garantir a segurança, a integridade e a conformidade dos sistemas. Elas fornecem informações valiosas sobre o comportamento do sistema, sua configuração, violações de políticas e a postura de segurança.
23. auditd

O auditd é o componente do espaço do usuário do Sistema de Auditoria do Linux. Ele é responsável por gravar registros de auditoria no disco e é uma ferramenta essencial para a auditoria e o monitoramento do sistema.
Principais recursos:
- Registra chamadas de sistema, acessos a arquivos e outros eventos relevantes para a segurança
- Auditoria configurável e baseada em regras para monitoramento personalizado do sistema
- Integração com o SELinux para acompanhamento abrangente das políticas de segurança
- Gera relatórios de auditoria detalhados e alertas para eventos críticos de segurança
24. Lynis

O Lynis é uma ferramenta de código aberto para auditoria de segurança em sistemas baseados em Unix, incluindo o Linux. Ele realiza uma análise abrangente do estado do seu sistema para detectar problemas de segurança e fornecer sugestões para fortalecimento do sistema Linux.
Preços:
O Lynis é gratuito e de código aberto.
Principais recursos:
- Auditorias de segurança abrangentes que oferecem recomendações para o fortalecimento da segurança
- Verificação automatizada de vulnerabilidades e da configuração do sistema
- Testes de conformidade com diversas normas (por exemplo, PCI DSS, HIPAA, ISO 27001)
- Oferece sugestões para melhorar o desempenho do sistema e otimizar sua configuração
25. Osquery

O Osquery é uma ferramenta poderosa que transforma o sistema operacional em um banco de dados relacional de alto desempenho. Ele permite que os administradores utilizem consultas baseadas em SQL para monitorar o estado do sistema e detectar anomalias.
Preços:
Livre e de código aberto.
Principais recursos:
- Consultas baseadas em SQL para uma análise simplificada dos dados do sistema
- Monitoramento em tempo real dos processos do sistema, da integridade dos arquivos e de outros atributos do sistema
- Suporte multiplataforma para sistemas Linux, macOS e Windows
- Arquitetura extensível que oferece suporte a consultas personalizadas e integrações de ferramentas
Como escolher uma ferramenta de segurança para Linux
A escolha da ferramenta de segurança Linux certa depende, em última análise, do que você precisa fazer com ela. Está com problemas de rede? O Wireshark e o tcpdump são suas melhores opções para análise de tráfego. Ao escolher uma ferramenta, leve em consideração sua funcionalidade: ela atende às suas necessidades específicas, como detecção de invasões, varredura de vulnerabilidades ou análise de logs? Além disso, procure por recursos como monitoramento em tempo real, relatórios detalhados e suporte à conformidade. E, o mais importante, certifique-se de que seja fácil de usar; uma ferramenta complicada não vai adiantar muito.
Ferramentas de segurança do Linux: considerações finais
A segurança dos sistemas Linux exige uma abordagem holística, utilizando as ferramentas certas, melhores práticase mantendo-se atualizado sobre as ameaças emergentes. Quando se trata de segurança de servidores Linux, considere implementar técnicas avançadas, como aplicação de patches em tempo real para corrigir vulnerabilidades de segurança sem tempo de inatividade.
O KernelCare Enterprise da TuxCare é uma solução líder em correções dinâmicas que automatiza a implantação de atualizações críticas para todas as principais distribuições Linux, sem a necessidade de reinicialização do sistema ou manutenção programada.
Lembre-se de que a segurança é um processo contínuo. Atualizações regulares, monitoramento proativo de ameaças e a promoção de uma cultura voltada para a segurança são essenciais para fortalecer as defesas e manter a resiliência do sistema diante das ameaças cibernéticas em constante evolução.

