Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco



Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- Um pacote abandonado continua disponível para instalação pelo Packagist, mesmo com CVEs pendentes e tudo mais, porque corrigir pacotes nunca foi função do Packagist.
- O SecureChain recompila e verifica os pacotes PHP antes da instalação e, em seguida, continua aplicando correções à medida que a manutenção do desenvolvedor original fica mais lenta e, por fim, é interrompida.
- Você pode direcionar toda a sua configuração do Composer pelo SecureChain ou enviar apenas os pacotes que precisarem disso.
- O Private Packagist hospeda e mantém cópias dos seus pacotes, enquanto o SecureChain aplica correções naqueles que ninguém mantém.
Um pacote do Composer abandonado com uma vulnerabilidade CVE aberta coloca você em uma situação delicada. Provavelmente não haverá uma correção do desenvolvedor original, e suas opções são fazer um fork por conta própria, substituí-lo ou documentar um controle compensatório e torcer para que um auditor o aceite. Uma alternativa ao Packagist baseada em correções que dão certo. O SecureChain recompila e verifica pacotes PHP antes que eles cheguem à sua compilação e, em seguida, continua fornecendo correções sob um SLA muito tempo depois que o mantenedor original deixa de dar notícias, seja no lugar do Packagist ou em conjunto com ele.
Veja a seguir o que essa cobertura realmente inclui e como ela se integra ao fluxo de trabalho do Composer que você já utiliza.
Por que as equipes buscam uma alternativa ao Packagist
O Packagist faz exatamente o que foi criado para fazer. Ele indexa repositórios de pacotes e indica ao Composer de onde buscar o código, e cumpre bem essa função. O que ele nunca foi criado para fazer é corrigir nada. Quando um mantenedor para de lançar atualizações, o Composer continua, sem problemas, resolvendo uma versão vulnerável existente por meio dos metadados do Packagist, do CVE e tudo mais.
Esse cenário mudou este ano. O Composer 2.10, lançado no final de maio, bloqueia versões sinalizadas como malware durante a resolução e, novamente, na instalação a partir de um arquivo de bloqueio existente, além de agrupar alertas, pacotes abandonados e malware em uma única política de dependências. O Packagist seguiu o exemplo em julho, tornando as versões estáveis publicadas imutáveis; assim, uma versão reetiquetada não pode mais substituir discretamente o que você já bloqueou. Ambas as mudanças são melhorias reais, e nenhuma delas gera um patch. Bloquear uma versão maliciosa ainda deixa você com um pacote abandonado com um CVE aberto e sem ninguém no upstream para corrigi-lo.
Esse costuma ser o momento em que uma equipe começa a procurar uma alternativa ao Packagist, em vez de uma solução provisória pontual. A diferença é importante. Uma solução provisória lida com uma única falha identificada na auditoria. Uma alternativa baseada na aplicação de patches pressupõe que isso continuará acontecendo, não apenas com o pacote abandonado que está atualmente em sua mesa. Para saber mais sobre por que as dependências do Composer nunca têm uma data de fim de vida útil, como acontece com o PHP, consulte o artigo “Suas dependências do Composer não são descontinuadas só porque o PHP foi”, que analisa o que isso significa para os pacotes que ainda estão em execução no seu aplicativo.
O PHP também não é o único caso aqui. Incidentes na cadeia de suprimentos em vários ecossistemas de código aberto em 2026 levaram as equipes a repensar a confiabilidade dos registros, e esse padrão não se limitou a nenhuma linguagem específica.
Como o SecureChain continua aplicando correções mesmo após o abandono do projeto original
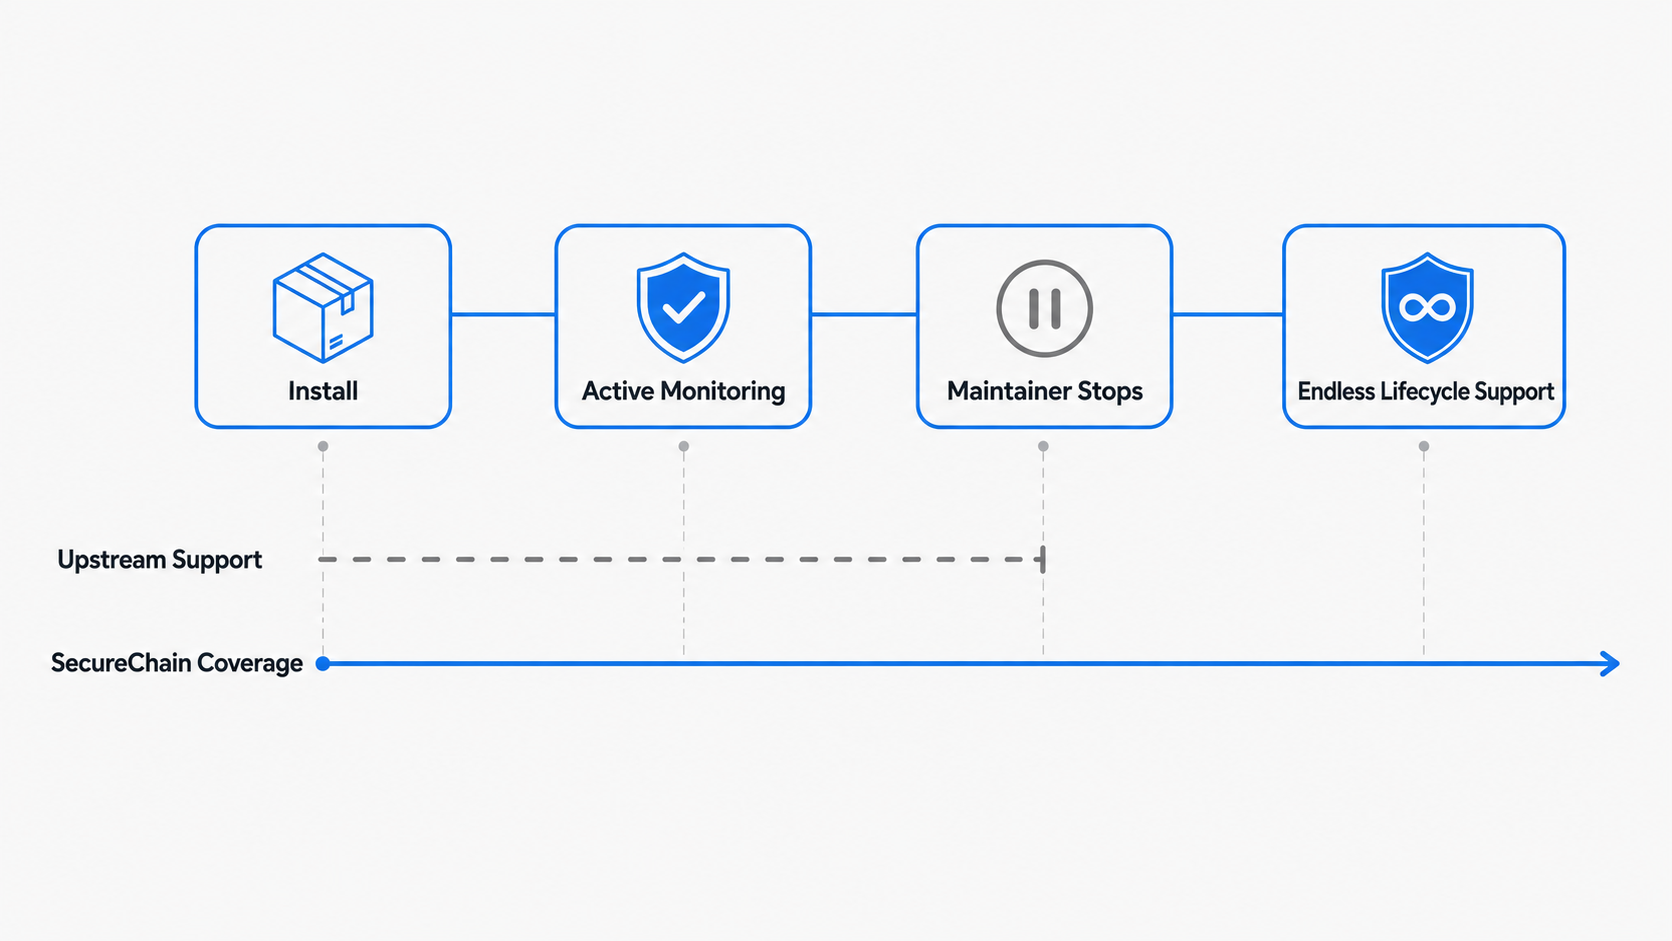
O SecureChain trata isso como um problema de ciclo de vida, e não como uma correção pontual. Cada pacote PHP que ele disponibiliza é recompilado a partir do código-fonte em um ambiente isolado antes de ficar disponível para instalação; assim, o que chega à sua compilação é verificado de ponta a ponta, em vez de ser obtido diretamente de um artefato de origem que ninguém recompilou ou verificou. Os pacotes também passam por uma triagem para detectar malware conhecido e padrões de código suspeitos, e qualquer item que não passe na inspeção é bloqueado antes de chegar até você, em vez de ser sinalizado após o fato.
O trabalho não termina assim que um pacote passa nessa primeira verificação. Enquanto o upstream ainda estiver lançando versões, os componentes ativos são monitorados e corrigidos de acordo com o SLA à medida que novas vulnerabilidades (CVEs) surgem, exatamente como seria de se esperar de um mantenedor que continua atento. Quando o desenvolvedor original deixa de se manifestar, a TuxCare continua mantendo o pacote diretamente e, cerca de seis meses após a última versão lançada pelo desenvolvedor original, o Suporte de Ciclo de Vida Ilimitado assume e continua fornecendo correções enquanto você depender do pacote, independentemente de o mantenedor original voltar ou não.
Essa lacuna, entre identificar um problema e realmente corrigi-lo, é onde muitas ferramentas de cadeia de suprimentos deixam a desejar. Para equipes que precisam comprovar seu trabalho, o SecureChain também gera proveniência SLSA Nível 3, uma SBOM e dados VEX, de modo que haja um registro comprovando que “isso foi corrigido”, em vez de uma afirmação que você tenha que aceitar sem mais questionamentos.
Como o SecureChain se integra ao Packagist
Nada disso exige que você mude a forma como sua equipe já trabalha com o Composer. O SecureChain é um repositório compatível com o Composer que você pode utilizar em vez do Packagist público ou em conjunto com ele, e cabe a você decidir qual a proporção do seu tráfego que passará por ele.
Algumas equipes direcionam toda a sua configuração do Composer pelo SecureChain, de modo que tudo o que elas baixam é recompilado e filtrado antes da instalação, e não apenas os pacotes abandonados. Outras adotam uma abordagem mais restrita e enviam apenas os pacotes que sabem ser abandonados ou de alto risco, enquanto todo o restante é obtido do Packagist exatamente como acontece hoje. Qualquer item que ainda não esteja no catálogo pode ser adicionado mediante solicitação. De qualquer forma, os desenvolvedores continuam executando o mesmo composer install e composer update comandos que eles já conhecem e, uma vez que o repositório esteja configurado, o fluxo de trabalho diário permanece o mesmo.
O que muda é o que acontece por trás desses comandos para tudo o que é encaminhado pelo SecureChain. Em vez de o Composer fazer o download de onde quer que os metadados do Packagist o direcionem — um repositório de origem ou um arquivo de distribuição —, ele obtém o pacote de um repositório onde este já foi recompilado, verificado e corrigido. Seu arquivo lockfile ainda registra as versões e as referências resolvidas pelo Composer. A diferença está na origem: um pacote recompilado e mantido, fornecido a partir do repositório da TuxCare, em vez do que o caminho normal do upstream teria fornecido a você.
Incorporando o SecureChain à sua pilha do Composer
Se sua última auditoria identificou dois ou três pacotes abandonados com alertas em aberto, esse é um ponto de partida bem delimitado e específico, e não um motivo para reestruturar toda a sua configuração de dependências. Se a lista de pacotes abandonados for mais extensa do que isso, a primeira pergunta mais útil é: quais desses pacotes podem, de fato, receber correções? Isso determinará qual parte da sua configuração do Composer faz sentido encaminhar pelo SecureChain desde o início.
O SecureChain não é um substituto do Private Packagist, e é importante diferenciar os dois. O Private Packagist, da Packagist Conductors — empresa responsável pelo Composer e pelo Packagist.org —, lida com hospedagem privada de pacotes, espelhamento e controles de distribuição, e incorporou uma quantidade significativa de ferramentas próprias de segurança da cadeia de suprimentos ao longo do último ano. O que ele não faz é aplicar correções retroativas a uma dependência cujo mantenedor parou de responder há anos. Uma equipe cuja principal necessidade é a hospedagem privada se beneficia mais com essa solução, e utilizar ambas é uma opção perfeitamente razoável, já que nenhuma delas desempenha a função da outra.
Se os pacotes PHP são a camada em que você não tem cobertura, explore o SecureChain para PHP para ver como isso funciona com mais detalhes ou solicite um orçamento para uma demonstração do que ele cobriria em sua pilha específica.
Perguntas frequentes
O que é uma alternativa ao Packagist?
Uma alternativa ao Packagist é um repositório compatível com o Composer, utilizado no lugar do Packagist público ou em conjunto com ele. As equipes recorrem a essa alternativa quando precisam de algo que o Packagist público não oferece, como hospedagem privada, distribuição controlada, filtros de segurança mais rigorosos ou atualizações contínuas para pacotes que não são mais mantidos por ninguém.
O que o SecureChain realmente corrige?
O SecureChain corrige vulnerabilidades ao longo de todo o ciclo de vida de um pacote PHP. Os pacotes ativos recebem correções sob o SLA; a TuxCare continua a mantê-los diretamente assim que as atividades do desenvolvedor original forem encerradas; e o Suporte de Ciclo de Vida Ilimitado oferece cobertura de longo prazo a partir desse momento, enquanto você continuar executando o pacote.
Preciso substituir o Packagist por completo para usar o SecureChain?
Não. Você pode direcionar todo o seu ambiente do Composer pelo SecureChain ou direcionar pacotes específicos, enquanto todo o restante continua sendo resolvido pelo Packagist, como de costume.
Isso substitui o Private Packagist?
Não, eles resolvem problemas diferentes. O Private Packagist oferece hospedagem privada de pacotes, espelhamento e controles de distribuição, enquanto o SecureChain aplica correções a pacotes cujo mantenedor original deixou de corrigir vulnerabilidades.
Os desenvolvedores precisarão mudar a forma como usam o Composer?
Não. Depois que o repositório estiver configurado, os comandos e fluxos de trabalho do Composer permanecem os mesmos. O que muda é o que está por trás dos pacotes que estão sendo instalados.