Über TuxCare

Die „php2shell“-Patches (CVE-2026-109618 und CVE-2026-109619) für PHP am Ende des Lebenszyklus (EOL) sind nun verfügbar. Da die Antworten des Vertriebs aufgrund der hohen Nachfrage derzeit langsamer als gewöhnlich ausfallen, ist der schnellste Weg zu den gepatchten Paketen der Online-Kauf von ELS für Runtimes (wird in einem neuen Tab geöffnet). Lesen Sie die FAQ zu den Patches

Über TuxCare

TuxCare ist ein Open-Source-Sicherheitsunternehmen, das Unternehmen in regulierten Branchen dabei unterstützt, Open-Source-Software über ihren gesamten Lebenszyklus hinweg sicher und auditfähig zu halten – vom Zeitpunkt, an dem ein Entwickler eine Abhängigkeit einbindet, bis hin zu Jahren, nachdem das Upstream-Projekt keine Korrekturen mehr bereitstellt. Dies umfasst Sprach-Laufzeitumgebungen, Frameworks, Bibliotheken und Anwendungen sowie die Betriebssysteme, auf denen sie ausgeführt werden.

Die Arbeit begann 2014 mit einem einfachen Ziel, das bis heute Gültigkeit hat: Die Sicherheitslücke beheben, ohne den laufenden Betrieb zu beeinträchtigen, und den Verantwortlichen Nachweise an die Hand geben, die sie einem Prüfer vorlegen können. Das gilt heute für ein Python-Paket oder eine Java-Laufzeitumgebung am Ende ihres Lebenszyklus genauso wie für einen Produktionsserver.

  • 2,700+ Unternehmenskunden
  • 14,000+ Behobene Sicherheitslücken
  • 420,000+ Patches bereitgestellt
  • 70,000+ Ausgewählte Pakete

Was TuxCare tut

SecureChain

SecureChain bietet Entwicklungsteams ein geprüftes privates Repository für Open-Source-Abhängigkeiten in JavaScript, Python, Java, Go, Rust und PHP. Jedes Paket wird verifiziert, auf Malware überprüft und aus dem Quellcode neu kompiliert, bevor es in einen Build übernommen werden kann. Danach wird es so lange mit Patches versorgt, wie es in der Produktion im Einsatz ist – auch wenn die ursprünglichen Betreuer das Projekt bereits verlassen haben.

Endless Lifecycle Support

Endless Lifecycle Support (ELS) sorgt dafür, dass auch nach Ablauf der Lebensdauer von Open-Source-Software weiterhin Sicherheitspatches bereitgestellt werden. Der Umfang umfasst Laufzeitumgebungen und Sprachökosysteme wie Java, Python und PHP, Frameworks wie Spring, Angular und Nuxt sowie Anwendungen wie MariaDB, Apache Tomcat und MinIO, einschließlich der zugrunde liegenden Betriebssysteme. Teams erhalten so den Spielraum, eine Migration nach ihrem eigenen Zeitplan zu planen oder den sicheren Betrieb aufrechtzuerhalten, wenn eine Migration noch nicht realistisch ist.

KernelCare

KernelCare installiert Sicherheitspatches auf laufenden Kerneln ohne Neustart oder Wartungsfenster – und das für über 70 Distributionen. Das dazugehörige Programm LibCare übernimmt dieselbe Aufgabe für OpenSSL und glibc.

TuxCare Enterprise-Unterstützung

TuxCare Enterprise Support bietet Teams, die AlmaLinux oder Rocky Linux einsetzen, Sicherheitsupdates, fachkundigen Support auf Unternehmensniveau, Verlängerungen des Lebenszyklus sowie Optionen zur Einhaltung von Compliance-Vorgaben.

Kundenspezifische Kernel-Entwicklung und -Wartung

Wenn kein Standard-Kernel geeignet ist, entwickeln die Ingenieure von TuxCare einen maßgeschneiderten Kernel und sorgen anschließend für dessen Aktualisierung und Wartung.

Wie TuxCare Open Source schützt

Die meisten Sicherheitstools betrachten nur einen bestimmten Zeitpunkt im Lebenszyklus einer Software. TuxCare wurde entwickelt, um den gesamten Lebenszyklus abzudecken – über alle Ebenen Ihres Unternehmens-Stacks hinweg.

  1. Bevor es in den Build gelangt

    SecureChain prüft, woher eine Abhängigkeit stammt und was sie enthält, bevor ein Entwickler sie nutzen kann.

  2. Solange es unterstützt wird

    SecureChain sorgt dafür, dass diese Pakete bei Bekanntwerden neuer Sicherheitslücken stets auf dem neuesten Stand gehalten werden, und die Patching-Lösung von TuxCare, die keinen Neustart erfordert, deckt jene Systeme ab, bei denen Ausfallzeiten nicht in Kauf genommen werden können.

  3. Nach Ablauf des Upstream-Supports

    ELS knüpft dort an, wo die Community aufhört, sodass das Ende der Lebensdauer nicht zwangsläufig zu einem Notfall werden muss.

  4. Wenn jemand nach Beweisen fragt

    Jedes Paket enthält eine SBOM, eine VEX-Erklärung und eine SLSA-Provenienzbescheinigung der Stufe 3, die Ihren Prüfern die erforderlichen Nachweise liefern.

Was TuxCare auszeichnet

Ein Anbieter – von der Erstinstallation bis zum Ende der Lebensdauer

Die Sicherheit von Open-Source-Software verteilt sich in der Regel auf mehrere Tools und Anbieter, und genau an diesen Schnittstellen entstehen Lücken in der Abdeckung. Ein Tool prüft eingehende Daten, ein anderes überwacht sie auf CVEs. Sobald ein Paket das Ende seiner Lebensdauer erreicht, wird die Aufgabe an einen anderen Servicevertrag übertragen – sofern überhaupt noch jemand die Überwachung übernimmt. TuxCare betreut dasselbe Paket während seiner gesamten Lebensdauer unter einem Dach. Pakete werden abgedeckt, solange sie vom Upstream-Entwickler gepflegt werden, und erhalten auch nach Beendigung der Pflege weiterhin Korrekturen – und zwar bis in die tiefsten Ebenen des Abhängigkeitsbaums hinein, im Rahmen desselben Abonnements und ohne Änderungen an Ihrem Code.

Arbeiten in der Open-Source-Sicherheits-Community

TuxCare ist Mitglied der Open Source Security Foundation (OpenSSF), der OpenJS Foundation, von OASIS Open und der Coalition for Secure AI (CoSAI), wirkt in der OASIS-Arbeitsgruppe für KI-Sicherheit mit und ist eine autorisierte CVE-Nummerierungsstelle. Dies sind die Gremien, in denen die Regeln für die Open-Source-Sicherheit festgelegt werden und in denen Sicherheitslücken offiziell erfasst werden. Durch die Mitgliedschaft in diesen Gremien hält sich TuxCare an die festgelegten Regeln und arbeitet direkt mit den Betreuern der von ihm unterstützten Projekte zusammen. Das ist der Unterschied zwischen einem Anbieter, der Patches für Open-Source-Software verkauft, und einem, der an der Festlegung der Sicherheitsstandards für Open Source mitwirkt.

  • Mitglied von Open Source Security Foundation (OpenSSF)
  • Mitglied von OpenJS Foundation
  • Mitglied von OASIS Open
  • Mitglied von Koalition für sichere KI (CoSAI)
  • Autorisiert CVE-Nummerierungsstelle (CNA)

Wer nutzt TuxCare?

Mehr als 2.700 Unternehmenskunden vertrauen branchenübergreifend auf TuxCare – in Bereichen, in denen Patch-Fristen und Nachweise für Audits konkrete Konsequenzen haben, von Finanzdienstleistungen und Behörden bis hin zum Gesundheitswesen, zur Fertigungsindustrie, zur Energiewirtschaft, zur Telekommunikation, zum Hosting und zum Hochschulwesen. Die folgenden Gruppen decken die häufigsten Situationen ab, sind jedoch nicht die einzigen.

Software-Teams sichern ihre Open-Source-Lieferkette ab (SecureChain for Open Source)

  • Software- und SaaS-Unternehmen, die Produkte auf Basis von Open-Source-Bibliotheken vertreiben, für die SBOMs, eine nachweisbare Herkunft und gepatchte Abhängigkeiten für Sicherheitsüberprüfungen durch Kunden sowie im Rahmen des EU-Gesetzes zur Cyber-Resilienz erforderlich sind
  • Start-ups und Softwareunternehmen in der Wachstumsphase, deren potenzielle Unternehmenskunden bereits vor Inkrafttreten entsprechender Vorschriften SBOM- und VEX-Dokumentationen verlangen
  • Banken, Versicherungen und Fintech-Unternehmen, die gemäß Vorschriften wie PCI DSS und DORA eine nachweisbare Kontrolle über die von ihnen eingesetzte Open-Source-Software benötigen
  • Software-Teams im Gesundheitswesen und im Bereich Medizinprodukte, die gegenüber den Aufsichtsbehörden für jede Abhängigkeit in ihrem Code Rechenschaft ablegen müssen
  • Teams aus den Bereichen Anwendungssicherheit, Plattformentwicklung und DevOps, die kontrollieren möchten, was in ihre Builds gelangt

Teams, die Software nutzen, deren Lebenszyklus abgelaufen ist (Endless Lifecycle Support)

  • Anwendungsverantwortliche, die EOL-Laufzeitumgebungen und Frameworks wie Java 8, PHP 7, Python 2.7 und AngularJS ohne Neuprogrammierung auf dem neuesten Stand halten
  • Unternehmen, die nach wie vor CentOS 7, RHEL 7 oder Ubuntu 18.04 und 20.04 einsetzen und die Migration nicht innerhalb des vom Anbieter vorgegebenen Zeitrahmens durchführen können
  • Behörden und Auftragnehmer, bei denen aufgrund langer Aktualisierungszyklen Software, deren Lebensdauer abgelaufen ist, weiterhin im Produktivbetrieb eingesetzt wird
  • Mitarbeiter aus den Bereichen Sicherheit und Compliance, die nachweisen müssen, dass die Patch-Arbeiten durchgeführt wurden

Infrastruktur, bei der Ausfallzeiten nicht in Frage kommen (KernelCare)

  • Hosting-, Cloud- und Managed-Service-Anbieter, die große Serverflotten betreiben und keine Neustarts auf den Servern ihrer Kunden zeitlich koordinieren können
  • Infrastrukturteams, die Kernel-Sicherheitspatches installieren müssen, ohne auf ein Wartungsfenster warten zu müssen
  • Telekommunikationsunternehmen, OEMs und Gerätehersteller, die maßgeschneiderte Kernel oder ARM64-Flotten verwalten

Unternehmen, die AlmaLinux oder Rocky Linux (TuxCare Enterprise Support) als Standard einsetzen

  • Teams, die von CentOS umgestiegen sind und kommerziellen Support, ein geprüftes Update-Repository sowie eine Lebenszyklusabdeckung von bis zu 16 Jahren wünschen, ohne sich dabei an einen einzigen kommerziellen Anbieter binden zu müssen
  • Behörden und Cloud-Anbieter auf Bundesebene, die AlmaLinux mit nach FIPS 140-3 validierten kryptografischen Modulen für FedRAMP benötigen
  • Teladoc Health
  • Sony
  • Smarsh
  • Paysign
  • Northwestern University
  • JCPenney
  • IHG Hotels & Resorts
  • Paysign
  • Northwestern University
  • JCPenney
  • IHG Hotels & Resorts
  • Teladoc Health
  • Sony
  • Smarsh

Unsere Geschichte

TuxCare begann als einzelnes Produkt innerhalb von CloudLinux, dem Unternehmen, das Igor Seletskiy gegründet hatte, um Server für Hosting-Anbieter sicherer und stabiler zu machen. Dieses Produkt war KernelCare, das 2014 auf den Markt kam, um Sicherheitspatches auf laufenden Systemen ohne Neustart zu installieren. Unternehmenskunden verlangten immer mehr, und die Liste wurde um gemeinsam genutzte Bibliotheken und Sicherheitsupdates für Software erweitert, deren Lebenszyklus bereits abgelaufen war.

Im Jahr 2021 fasste CloudLinux diese Aktivitäten im Unternehmensbereich unter einem Namen zusammen. TuxCare, benannt nach Tux, dem Linux-Pinguin, erhielt eine eigene Marke und Website und ist seitdem als eigenständiges Unternehmen tätig.

Von da an verlagerte sich der Fokus stetig weiter nach oben im Open-Source-Stack. SecureChain wurde 2023 mit Java eingeführt. ELS wuchs von einer Handvoll Betriebssystemen zu einer Abdeckung des gesamten Stacks, einschließlich Laufzeitumgebungen, Frameworks und Anwendungen. Im selben Jahr führte TuxCare den vollständigen SecureChain-Dienst ein, trat der OpenSSF als ordentliches Mitglied bei und wurde zur CVE-Nummerierungsbehörde (CNA).

Heute ist TuxCare ein eigenständiges Unternehmen, TuxCare, Inc., mit CloudLinux als Schwesterunternehmen. Igor Seletskiy, der beide Unternehmen gegründet hat, ist CEO von TuxCare.

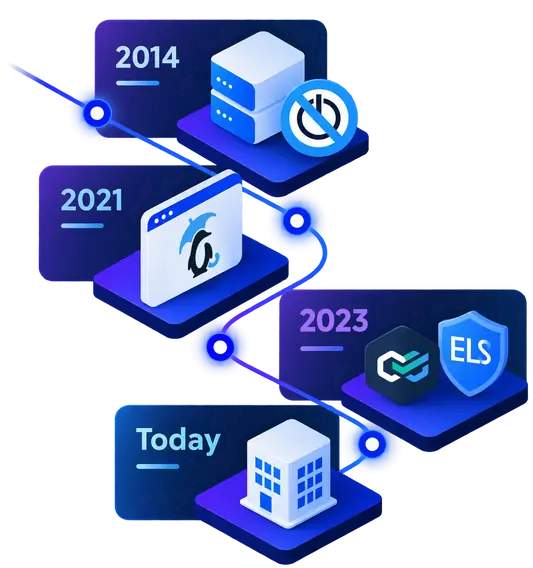
  1. 2014: KernelCare wird innerhalb von CloudLinux eingeführt.
  2. 2021: TuxCare wird zu einer eigenständigen Marke.
  3. 2023: SecureChain und lebenslanger Support für den gesamten Stack.
  4. Heute: TuxCare, Inc., ein unabhängiges Unternehmen.

Führung

Entdecken Sie TuxCare

Erfahren Sie, mit wem wir zusammenarbeiten, lernen Sie unsere Partner kennen, sehen Sie sich unsere Sicherheitszertifizierungen an oder informieren Sie sich über TuxCare in der Presse. Möchten Sie dazu beitragen, Open Source sicher zu halten? Sehen Sie sich unsere offenen Stellen an oder nehmen Sie Kontakt mit uns auf.

Wichtige Fakten zu TuxCare

Unternehmen
TuxCare
Offizieller Name
TuxCare, Inc., eine Gesellschaft nach dem Recht des Bundesstaates Delaware
Typ
Open-Source-Sicherheitsunternehmen
Schwerpunkt
Open-Source-Sicherheit über den gesamten Lebenszyklus hinweg
Gegründet
2014, mit der Einführung des ersten Produkts von TuxCare. Seit 2021 firmiert das Unternehmen unter dem Namen TuxCare.
Gründer und Geschäftsführer
Igor Seletskiy
Hauptsitz
20791 Three Oaks Pkwy Nr. 980, Estero, Florida 33929, Vereinigte Staaten
Schwesterunternehmen
CloudLinux
Website
tuxcare.com
Produkte und Dienstleistungen
SecureChain, Endless Lifecycle Support (ELS), KernelCare, LibCare, TuxCare Enterprise Support, Entwicklung und Wartung kundenspezifischer Kernel
Kunden
Über 2.700 Unternehmenskunden
Bediente Branchen
Gesundheitswesen, Finanzwesen, öffentliche Verwaltung, Dienstleister, Hochschulwesen und Forschung
Patches bereitgestellt
420,000+
Behobene Sicherheitslücken
14,000+
Sorgfältig zusammengestellte Pakete
70,000+
Beteiligung der Industrie
Allgemeines Mitglied von OpenSSF, CVE-Nummerierungsstelle

Häufig gestellte Fragen

Was ist TuxCare?

TuxCare ist ein Open-Source-Sicherheitsunternehmen. Es überprüft und patcht die Open-Source-Abhängigkeiten, mit denen Teams arbeiten, und sorgt dafür, dass Laufzeitumgebungen, Frameworks, Bibliotheken und Anwendungen auch nach Ablauf ihres Lebenszyklus sicher bleiben.

Was unternimmt TuxCare im Hinblick auf Software, deren Lebenszyklus sich dem Ende zuneigt?

Im Rahmen des „Endless Lifecycle Support“ stellt TuxCare auch dann weiterhin Sicherheitspatches bereit, wenn das Upstream-Projekt bereits eingestellt wurde. Das Angebot umfasst Laufzeitumgebungen wie Java, Python und PHP, Frameworks wie Spring und Angular, Anwendungen wie MariaDB und Apache Tomcat sowie Betriebssysteme wie RHEL, Ubuntu und Amazon Linux.

Wie sorgt TuxCare für die Sicherheit von Open-Source-Abhängigkeiten?

SecureChain überprüft Pakete und scannt sie auf Malware, bevor Entwickler sie einbinden können, und sorgt anschließend dafür, dass sie so lange mit den neuesten Patches versorgt werden, wie sie im Einsatz sind. Die Lösung deckt JavaScript, Python, Java, Go, Rust und PHP ab.

Wann wurde TuxCare gegründet?

Die Geschichte beginnt im Jahr 2014, als das erste Produkt von TuxCare innerhalb von CloudLinux auf den Markt kam. Der Name „TuxCare“ wurde 2021 eingeführt, und das Unternehmen ist mittlerweile als eigenständiges Unternehmen unter dem Namen TuxCare, Inc. tätig.

Wer hat TuxCare gegründet?

Igor Seletskiy hat TuxCare gegründet und leitet das Unternehmen nach wie vor als CEO. Außerdem hat er CloudLinux gegründet.

In welcher Beziehung stehen TuxCare und CloudLinux zueinander?

TuxCare ist aus dem Unternehmensgeschäft von CloudLinux hervorgegangen und firmiert seit 2021 unter eigenem Namen. Heute sind die beiden Unternehmen Schwesterunternehmen. CloudLinux konzentriert sich auf Webhosting, während TuxCare den Unternehmensbereich im Fokus hat.

Wer nutzt TuxCare?

Mehr als 2.700 Unternehmenskunden, darunter Behörden, Finanzinstitute, Einrichtungen des Gesundheitswesens, Dienstleister und Universitäten. Im Tagesgeschäft nutzen die Lösung vor allem Entwickler, Teams für Anwendungssicherheit und Plattformmanagement sowie Mitarbeiter aus dem Compliance-Bereich, die gegenüber Wirtschaftsprüfern rechenschaftspflichtig sind.

Wo hat TuxCare seinen Sitz?

TuxCare, Inc. ist eine in Delaware eingetragene Gesellschaft mit Hauptsitz in Estero, Florida. Ein Großteil des Teams arbeitet im Homeoffice, sodass die Entwickler, die hinter den Patches stehen, weit über ein einziges Büro hinaus verteilt sind.