Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- TuxCare sichert Software, deren Support ausgelaufen ist, sowie Open-Source-Abhängigkeiten und patcht Linux-Kernel ohne Neustart.
- Red Hat Satellite stellt RHEL-Umgebungen schrittweise und kontrolliert bereitgestellte Patches zur Verfügung – selbst auf Hosts ohne Internetzugang.
- ManageEngine, Automox und NinjaOne decken Windows-, macOS- und Linux-Endgeräte mit unterschiedlichen Bereitstellungsmodellen ab.
- Vergleichen Sie die Betriebssystemabdeckung, die Handhabung von Neustarts und die Preisberechnungsgrundlagen, da die angegebenen Preise bei den verschiedenen Anbietern selten übereinstimmen.
Patch-Management-Tools sehen in der Funktionsübersicht oft ähnlich aus, lösen aber nicht alle dasselbe Problem. Manche übertragen Updates auf ganze Flotten von Laptops und Desktops, manche verwalten Inhalte für eine einzelne Linux-Familie, und manche halten Systeme auf dem neuesten Stand, wenn ein Neustart nicht in Frage kommt oder der Hersteller keine Updates mehr bereitstellt. Die Unterschiede zeigen sich, wenn Sie die Tools auf Ihre Umgebung abstimmen: welche Betriebssysteme sie abdecken, ob sie Anwendungen von Drittanbietern aktualisieren, wie Sie sie bereitstellen und was passiert, wenn ein Update einen Neustart erfordert.
In diesem Leitfaden werden fünf Tools vorgestellt und hinsichtlich ihrer Betriebssystemunterstützung sowie Automatisierung, Preismodell sowie Bewertungen. Er basiert auf Anbieterdokumentationen, veröffentlichten Preisen und G2-Bewertungen und nicht auf einem praktischen Laborvergleichstest. Definitionen und Prozesse finden Sie in unseren Leitfäden zum Patch-Management und automatisiertes Patch-Management.
Die fünf Patch-Management-Tools im Vergleich auf einen Blick
In der Tabelle sind die fünf Tools in der Reihenfolge aufgeführt, in der sie im Folgenden vorgestellt werden. Preise und Bewertungen können sich ändern. Informieren Sie sich daher auf der Preisseite des jeweiligen Anbieters und bei G2, bevor Sie eine Vorauswahl treffen.
| Werkzeug | Am besten geeignet für | OS-Abdeckung | Apps von Drittanbietern | Preismodell | G2-Einstufung |
| TuxCare | Software, deren Lebenszyklus ausläuft, Open-Source-Abhängigkeiten und Linux-Server, die sich nicht neu starten lassen, um Patches zu installieren | Linux sowie PHP- und .NET-Laufzeitumgebungen unter Windows über ELS | Open-Source-Laufzeitumgebungen, Sprachen und Anwendungen über ELS sowie Abhängigkeiten über SecureChain | Individuelles Angebot mit Online-Kauf für KernelCare, ELS for OS und ELS for Runtimes | 4.6 |
| Red Hat Satellite | RHEL-Umgebungen, die eine Kontrolle über Inhalte und Lebenszyklen benötigen | RHEL | Es gibt keinen Desktop-App-Katalog, aber es synchronisiert benutzerdefinierte Linux-Repositorys | Zusatzabonnement für RHEL | 4.5 |
| ManageEngine Patch Manager Plus | Windows-basierte Teams, die die Kontrolle über ihre On-Premises- oder Cloud-Umgebung wünschen | Windows, macOS, Linux | Ja, in allen drei Ausgaben | Jährlich, nach Computerzählung, plus eine kostenlose Ausgabe | 4.5 |
| Automox | „Cloud-First“-Teams mit Remote-Endpunkten | Windows, macOS, Linux | Ja, oberhalb des Eingangsplans | Pro Endpunkt pro Monat | 4.5 |
| NinjaOne | MSPs und Teams, die Patches innerhalb eines RMM-Systems installieren möchten | Windows, macOS, Linux | Ja, mit einem Katalog, der Windows und macOS abdeckt | Pro Gerät und Monat, gemäß Angebot | 4.7 |
TuxCare
TuxCare bietet Sicherheitspatches und Support für Linux sowie für die darauf basierende Open-Source-Software , die darauf läuft. Die Produkte umfassen das Patchen von Kernel und gemeinsam genutzten Bibliotheken ohne Neustart, Sicherheitsupdates für Betriebssysteme, Laufzeitumgebungen, Sprachumgebungen und Anwendungen, deren Lebenszyklus abgelaufen ist, sowie verifizierte Open-Source-Abhängigkeiten über SecureChain. Windows- oder macOS-Betriebssysteme werden nicht gepatcht, sodass für eine gemischte Infrastruktur zusätzlich ein allgemeines Endpunkt-Tool erforderlich ist.
Wichtigste Merkmale
TuxCare konzentriert sich auf die Aufgaben, die von universellen Patch-Tools in der Regel außer Acht gelassen werden, nämlich Neustarts für Kernel-Updates, Neustarts von Diensten für Bibliotheks-Updates und Sicherheitskorrekturen für Software, deren Lebenszyklus bereits abgelaufen ist.
Automatisierte Patches für Kernel und Bibliotheken ohne Neustart
KernelCare wendet Kernel-Sicherheitspatches auf ein laufendes System an, sodass eine Korrektur ohne Neustart oder Wartungsfenster wirksam wird. Der Agent des Programms sucht nach neuen Patches und wendet diese automatisch an, was bedeutet, dass die Patch-Installation nicht davon abhängt, dass jemand einen manuellen Rollout startet. Das LibCare -Add-on ermöglicht das Patching ohne Neustart für OpenSSL und glibc – zwei Bibliotheken, die normalerweise nach einem Update einen Neustart des Dienstes erfordern. KernelCare unterstützt über 70 Linux-Distributionen, darunter RHEL, CentOS, Ubuntu, CloudLinux, Proxmox, Oracle Linux, Amazon Linux und Debian.
ePortal ist die Web-Verwaltungskonsole für KernelCare und eine lokale Quelle für Patches. Sie installieren es vor Ort oder in Ihrer eigenen Cloud, und es verteilt Patches an Server in Ihrem Netzwerk, einschließlich Servern hinter einer Firewall ohne Internetzugang. Außerdem können Sie damit steuern, wann Patches bereitgestellt werden, indem Sie sie beispielsweise vor der Produktionsumgebung an eine Testgruppe senden.
Sicherheitsupdates nach Ablauf der Lebensdauer
Endless Lifecycle Support (ELS) bietet Sicherheitsupdates für Open-Source-Technologien, nachdem der ursprüngliche Anbieter oder Betreuer den Support eingestellt hat. Die vollständige Liste der abgedeckten Software, deren Lebenszyklus abgelaufen ist, finden Sie auf den ELS-Seiten für Betriebssysteme, Laufzeitumgebungen, Sprachumgebungensowie Anwendungen.
Mit SecureChain verifizierte Open-Source-Abhängigkeiten
SecureChain ist eine Paketquelle für Open-Source-Abhängigkeiten in JavaScript, Python, Java, Go und PHP. Jedes Paket wird auf bekannte Malware, verdächtige Codemuster und Risiken in der Lieferkettegeprüft und anschließend in abgesicherten, isolierten Build-Umgebungen aus dem Quellcode neu kompiliert. Alles, was die Prüfung nicht besteht, wird blockiert, bevor es Ihre Umgebung erreicht. SecureChain überwacht aktive Komponenten und behebt Schwachstellen im Rahmen eines SLA, und ELS sorgt dafür, dass auch nach Beendigung der Upstream-Wartung weiterhin Korrekturen bereitgestellt werden. Das System arbeitet auf der Ebene der Anwendungsabhängigkeiten, die über dem Betriebssystem angesiedelt ist, und patcht die anderen in diesem Leitfaden behandelten Tools.
Preise
TuxCare richtet seine Preise nach Ihrer Umgebung aus und verwendet keine festen Preisstufen. Daher fordern die meisten Teams zunächst ein Angebot an unter der Preisseite von TuxCare. Ausnahmen bilden KernelCare, ELS for OS und ELS for Runtimes – alle drei können online erworben werden. Die Online-Tarife von KernelCare sind für kleinere Serverflotten konzipiert, und auf der Produktseite wird eine kostenlose Testversion angeboten.
| Produkt | Preismodell | Wo kann man einen Preis erfahren? |
| KernelCare | Selbstbedienungs-Tarife oder individuelles Angebot | KernelCare-Produktseite oder die Preisseite von TuxCare |
| LibCare | Erweiterung für KernelCare | Die Preisseite von TuxCare |
| Endless Lifecycle Support | Online-Kauf von ELS für Betriebssysteme und ELS für Laufzeiten, individuelles Angebot für andere ELS-Produkte | Die Online-Shops „ELS for OS“ und „ELS for Runtimes“ oder die Preisseite von TuxCare für ein Angebot |
| SecureChain | Individuelles Angebot | Die Preisseite von TuxCare |
Wo TuxCare seine Stärken ausspielt
Patches ohne Neustart steht an erster Stelle. Korrekturen am Kernel und an Bibliotheken werden auf Systemen wirksam, bei denen ein Neustart nicht geplant werden kann. Die Abdeckung ist zudem umfassend, da ein einziger Anbieter sich um Kernel, Bibliotheken, Betriebssysteme am Ende ihres Lebenszyklus, Laufzeitumgebungen, Sprachökosysteme und Anwendungsabhängigkeiten kümmert, anstatt für jede Schicht einen separaten Vertrag abzuschließen. Und ELS bietet Systemen am Ende ihres Lebenszyklus eine stetige Quelle für Sicherheitsupdates, während eine Migration aufgrund von Hardware, Budget oder Zertifizierung noch aussteht.
Wo TuxCare Schwächen aufweist
TuxCare stellt keine Patches für Windows- oder macOS-Betriebssysteme bereit. ELS für PHP und .NET deckt diese Laufzeiten sowohl unter Windows als auch unter Linux ab, doch für das Betriebssystem selbst ist ein anderes Tool erforderlich. Der Nutzen von Patches ohne Neustart verringert sich zudem, wenn Ihre Server bereits innerhalb regelmäßiger Zeitfenster problemlos neu gestartet werden. In diesem Fall verlagert sich der Mehrwert auf Produkte am Ende ihrer Lebensdauer und auf abhängige Produkte.
Kundenbewertungen
KernelCare hat eine Bewertung von 4,6 von 5 Punkten auf G2.
Für wen eignet sich TuxCare am besten?
TuxCare eignet sich für Plattformteams mit Verfügbarkeitsverpflichtungen, bei denen jeder Neustart ein Change-Ticket oder ein Failover bedeutet. Es eignet sich außerdem für alle, die noch Systeme am Ende ihres Lebenszyklus betreiben, wie beispielsweise CentOS 7 oder eine alte PHP- oder .NET-Version, die noch nicht migriert werden können, sowie für Teams, die möchten, dass die Open-Source-Pakete, die in ihre Builds einfließen, vor der Integration überprüft werden.
Red Hat Satellite
Red Hat Satellite ist das Infrastrukturmanagement-Produkt von Red Hat für RHEL-Flotten. Es spiegelt Red Hat-Inhalte, ordnet Patches nach Errata und verteilt Inhalte in Umgebungen wie Entwicklung, Test und Produktion. Red Hat vertreibt es als Zusatz zu RHEL-Abonnements.
Wichtigste Merkmale
Inhaltsansichten und Lebenszyklusumgebungen
Mit Satellite können Sie eine Reihe von Repositorys als Inhaltsansicht einfrieren und diese in verschiedenen Umgebungen bereitstellen, sodass auf jedem Host in einer Umgebung dieselben Paketversionen verfügbar sind. Dies bietet Prüfern eine einheitliche Basis und erleichtert das Erkennen von Abweichungen.
Errata-gesteuerte Fehlerbehebung
Die Patches sind nach Red Hat-Errata gegliedert, sodass Sie Sicherheits-Errata einer bestimmten Schweregradstufe auf eine Hostgruppe anwenden können. Dies entspricht genau der Vorgehensweise, nach der viele RHEL-Teams bereits CVEs einstufen.
Nicht verbundene Hosts und Inhalte, die nicht von Red Hat stammen
Satellite kann Hosts in Umgebungen ohne Internetverbindung bedienen und synchronisiert neben Red-Hat-Inhalten auch benutzerdefinierte Repositorys. Diese Repositorys sind jedoch ebenfalls Inhalte. Die Hosts selbst müssen weiterhin unter RHEL laufen. Red Hat Lightspeed, ehemals Red Hat Insights, ist in RHEL-Abonnements enthalten und analysiert RHEL-Systeme, während Satellite eine umfassendere Kontrolle über die Inhalte für komplexere Bereitstellungen bietet.
Preise
Red Hat vertreibt Satellite als Zusatzabonnement und gibt auf der Produktseite keinen Preis an. Fordern Sie bei Red Hat oder einem Vertriebspartner ein Angebot an und klären Sie, wie die Anzahl der verwalteten Systeme im Abonnement berücksichtigt wird.
| Artikel | Preismodell | Aktueller Preis |
| Red Hat Satellite | Zusatzabonnement für RHEL | Erkundigen Sie sich bei Red Hat oder einem Vertriebspartner |
| Red Hat Lightspeed | Im Lieferumfang von RHEL-Abonnements enthalten | Im Lieferumfang enthalten |
Wo Red Hat Satellite seine Stärken ausspielt
Errata, Inhalte und Abonnements stammen direkt vom Betriebssystemanbieter, was für eine reine RHEL-Umgebung kaum zu übertreffen ist. Auch Umgebungen ohne Internetverbindung sind gut versorgt, da Hosts ohne Internetzugang Updates von einem lokalen Content-Mirror beziehen. Zudem steht Ihnen eine einzige Pipeline für eine Vielzahl von Hosts zur Verfügung, wobei Updates von einem einzigen Ort aus durch die Umgebungen geleitet werden und bei den Hostgruppen ankommen.
Wo Red Hat Satellite Schwächen aufweist
Satellite ist für RHEL konzipiert, und Ubuntu oder Debian sind nicht in der Liste der unterstützten Hosts enthalten, sodass für diese Server ein separates Tool erforderlich ist. Außerdem handelt es sich um einen Server, den Sie selbst betreiben und aktualisieren müssen, was für ein kleines Team einen erheblichen Aufwand darstellt. Prüfen Sie daher, ob Lightspeed bereits die Anforderungen einer kleineren Serverflotte abdeckt. Und Neustarts lassen sich nicht vermeiden. Satellite liefert Kernel-Updates, die erst nach einem Neustart wirksam werden, und Live-Kernel-Patching unter RHEL erfolgt separat über kpatch, das einen eigenen Supportumfang hat.
Kundenbewertungen
Red Hat Satellite hat eine Bewertung von 4,5 von 5 Punkten auf G2.
Für wen eignet sich Red Hat Satellite am besten?
Satellite eignet sich am besten für Unternehmen, die ausschließlich RHEL einsetzen, strenge Änderungskontrollen haben und eine Bereitstellung über verschiedene Umgebungen hinweg sowie eine einheitliche Basis wünschen. Regulierte oder netzwerkunabhängige Standorte, die einen lokalen Content-Spiegel benötigen, sind ebenso wie Teams, die bereits bei Red Hat einkaufen und die Content-Verwaltung lieber vom selben Anbieter wie das Betriebssystem beziehen möchten, eine ideale Zielgruppe.
ManageEngine Patch Manager Plus
Patch Manager Plus stammt von ManageEngine, dem IT-Management-Geschäftsbereich der Zoho Corporation. Die Lösung führt Patches für Windows, macOS und Linux durch, unterstützt Anwendungen von Drittanbietern und kann vor Ort oder in der Cloud betrieben werden. Für kleine Umgebungen steht eine kostenlose Version zur Verfügung.
Wichtigste Merkmale
Automatisierte Patch-Tests und Freigabe
Die Enterprise-Edition kann Patches zunächst in einer Testgruppe bereitstellen und sie anschließend automatisch für die Produktion freigeben, wodurch das Testen zu einem routinemäßigen Schritt wird und nicht mehr nur eine nachträgliche Maßnahme ist. ManageEngines Editionsvergleich zeigt, dass die Professional-Edition nicht über diese Funktion verfügt.
Patching von Anwendungen von Drittanbietern
In derselben Editionstabelle sind für alle drei Editionen Patches von Drittanbietern aufgeführt, sodass Browser und PDF-Reader in denselben Workflow wie Betriebssystem-Updates eingebunden sind.
Updates für Treiber, BIOS und Antiviren-Definitionen
Die Enterprise-Edition bietet darüber hinaus Windows-Treiber- und BIOS-Updates, Aktualisierungen der Antiviren-Definitionen sowie die Planung von Patch-Downloads – ideal für Windows-Umgebungen, in denen Hardware-Updates zusammen mit Patches verwaltet werden.
Preise
ManageEngine gibt Jahrespreise für 50 Computer und einen Techniker an; der Preis richtet sich nach der Anzahl der Computer und der Techniker. Nutzen Sie das Angebotstool, um ein individuelles Angebot für Ihre Zahlen zu erstellen.
| Ausgabe | Angegebener Jahrespreis (50 Computer, ein Techniker) | Anmerkungen |
| Kostenlos | Kostenlos | Bis zu 20 Arbeitsplätze und 5 Server |
| Professionell | 245 $ als On-Premise-Lösung, 345 $ als Cloud-Lösung | Keine automatisierten Patch-Tests |
| Unternehmen | 345 $ als On-Premise-Lösung, 445 $ als Cloud-Lösung | Fügt automatisierte Tests sowie Treiber- und BIOS-Updates hinzu |
Wo ManageEngine Patch Manager Plus seine Stärken ausspielt
Die Bereitstellung ist flexibel. Sie können die Lösung vor Ort oder in der Cloud betreiben, wobei die Option vor Ort besonders für Teams geeignet ist, die Datenaufbewahrungsvorschriften einhalten müssen. Dank der kostenlosen Version und der moderaten Einstiegspreise ist ein Test völlig unkompliziert, und die Updates für Treiber, BIOS und Antiviren-Definitionen der Enterprise-Stufe gehen weit über die Patches für das Betriebssystem hinaus.
Wo ManageEngine Patch Manager Plus Schwächen aufweist
Einige G2-Rezensenten sagen, dass fehlerhafte Patch-Vorgänge schwer zu diagnostizieren sein können. Linux wird zwar unterstützt, doch die leistungsstärksten Tools des Produkts sind auf Windows ausgerichtet. Testen Sie daher Ihre Distributionen während der Testphase.
Kundenbewertungen
Patch Manager Plus hat eine Bewertung von 4,5 von 5 Punkten auf G2.
Für wen eignet sich der ManageEngine Patch Manager Plus am besten?
Es ist eine gute Wahl für Windows-orientierte IT-Teams, insbesondere für solche, die bereits andere ManageEngine-Produkte einsetzen. Auch Unternehmen, die eine lokale Kontrolle benötigen, weil Datenstandortvorschriften oder Richtlinien den Einsatz einer reinen Cloud-Konsole ausschließen, werden davon begeistert sein, und kleine Teams, die erst einmal die Möglichkeiten ausloten möchten, finden in der kostenlosen Version einen praktischen Einstieg.
Automox
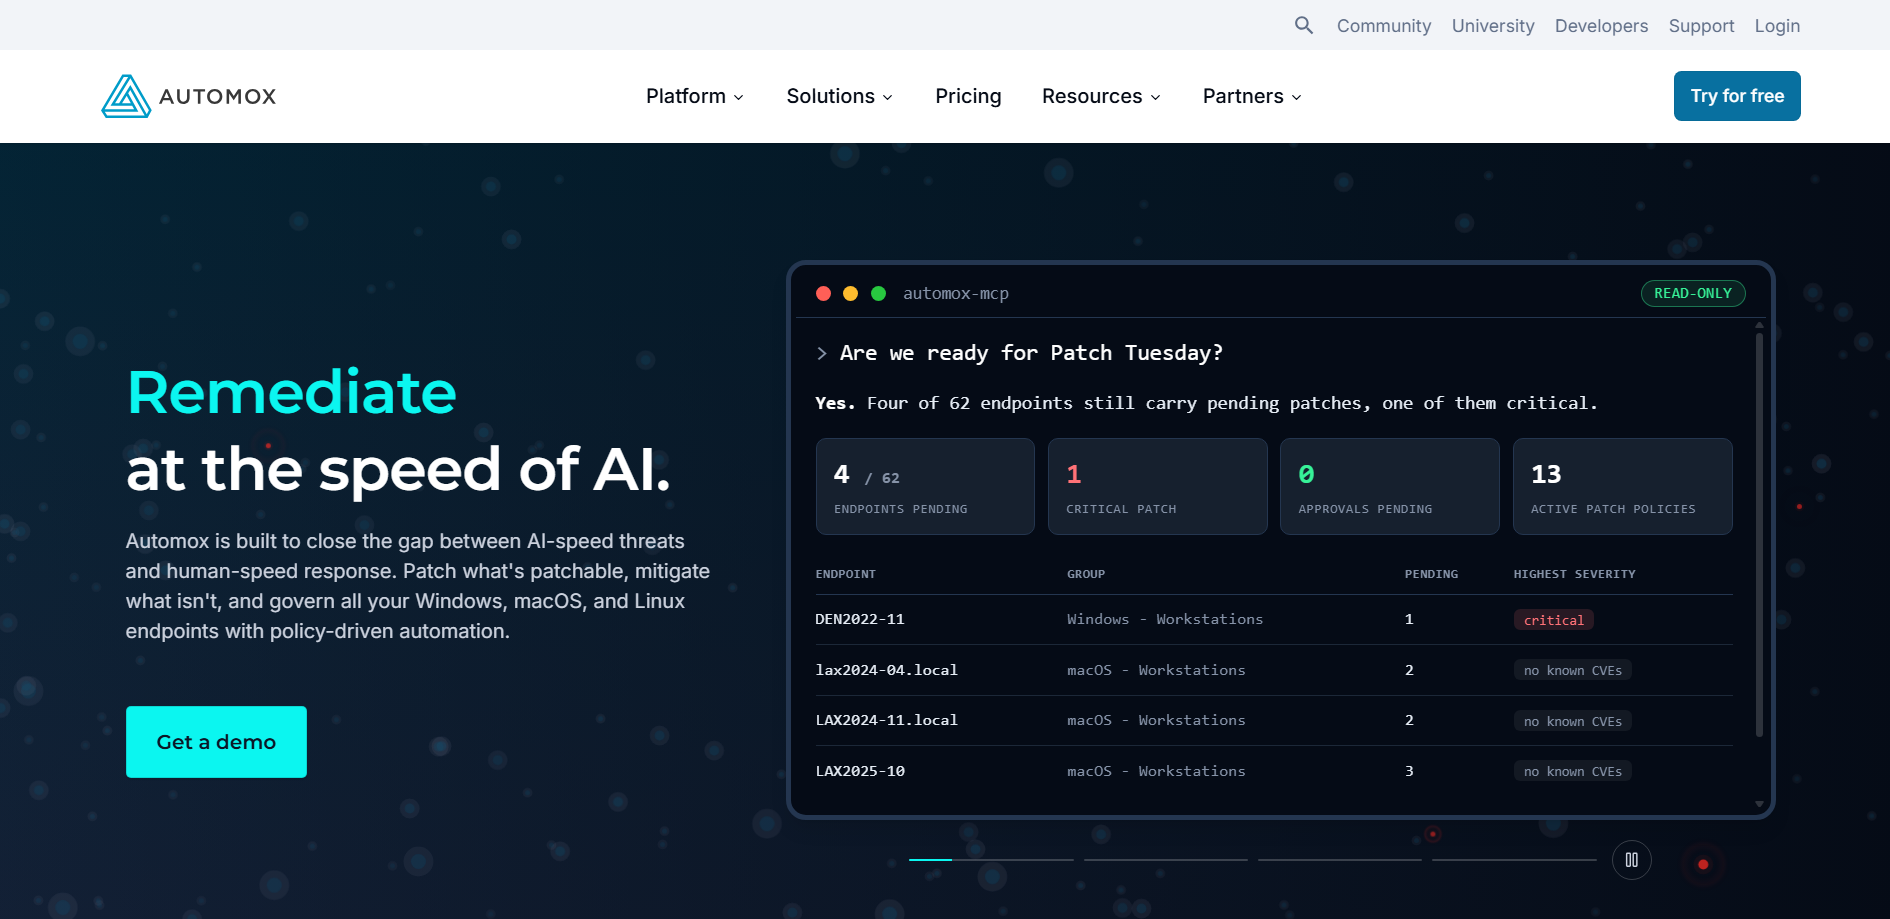
Automox ist eine cloudnative Endpunktplattform, die über eine Browserkonsole mithilfe eines installierten Agenten Patches für Windows, macOS und Linux bereitstellt. Es muss kein Patch-Server betrieben werden, was sich besonders für verteilte Teams und Laptops eignet, die nur selten mit dem Büronetzwerk verbunden sind.
Wichtigste Merkmale
Eine Cloud-Konsole ohne Patch-Server
Sie installieren einen Agenten, gruppieren Geräte und legen Patch-Richtlinien in der Webkonsole fest. Die Geräte melden sich über das Internet an, sodass auch Remote-Laptops denselben Richtlinien unterliegen wie die Geräte im Büro.
Worklets für die skriptgesteuerte Automatisierung
Worklets sind Skripte, die in PowerShell für Windows und in Bash für macOS und Linux geschrieben sind und nach einem Zeitplan oder auf Abruf ausgeführt werden, um Konfigurationskorrekturen, die Deinstallation von Software und ähnliche Aufgaben durchzuführen. Automox veröffentlicht einen Worklet-Katalog, und auf der Preisseite ist die Bibliothek mit vorgefertigten Worklets im Rahmen des „Automate Enterprise“-Tarifs aufgeführt.
Preise
Automox bietet einen „Patch OS“-Tarif an, dessen Preis pro Endgerät und Monat bei einer jährlichen Vertragslaufzeit berechnet wird, sowie individuelle Preisgestaltung für seine „Automate“-Tarife. Eine kostenlose Testversion ist verfügbar.
| Plan | Preismodell | Aktueller Preis |
| Patch OS | Pro Endpunkt und Monat, jährliche Verpflichtung | 1 $ pro Endpunkt und Monat |
| Grundlagen der Automatisierung | Benutzerdefiniert | Kontaktieren Sie Automox |
| Automate Enterprise | Benutzerdefiniert | Kontaktieren Sie Automox |
| Kostenlose Testversion | Verfügbar | Überprüfen Sie die Länge auf der Testseite von Automox |
Wo Automox seine Stärken ausspielt
Die Bereitstellung erfolgt schnell. Dank der rein agentenbasierten Bereitstellung kann ein kleines Team Endgeräte zügig einbinden, und Windows, macOS und Linux werden alle über eine einzige Richtlinien-Engine verwaltet. Das funktioniert besonders gut für Mitarbeiter im Homeoffice – Laptops werden automatisch aktualisiert, sobald sie eine Verbindung herstellen.
Wo Automox Schwächen aufweist
Neustarts bleiben Ihr Problem. Linux-Kernel-Updates erfordern in der Regel einen Neustart, damit sie wirksam werden, und einige G2-Rezensenten , dass Aufforderungen zum Neustart zu ungünstigen Zeitpunkten erscheinen. Auch Spiele von Drittanbietern liegen über dem Einstiegsplan, da „Patch OS“ nur Patches für das Betriebssystem abdeckt.
Kundenbewertungen
Automox hat eine Bewertung von 4,5 von 5 Punkten auf G2.
Für wen eignet sich Automox am besten?
Automox eignet sich für „Remote-First“-IT-Teams, deren Laptops über verschiedene Heimnetzwerke verteilt sind, sowie für schlanke IT-Abteilungen, die Patches installieren möchten, ohne eine eigene Patch-Infrastruktur betreiben zu müssen. Es eignet sich außerdem für Windows- und Mac-Umgebungen mit einem geringen Anteil an Linux-Systemen, in denen Linux-Server einen geringen Anteil an der Gesamtflotte ausmachen.
NinjaOne
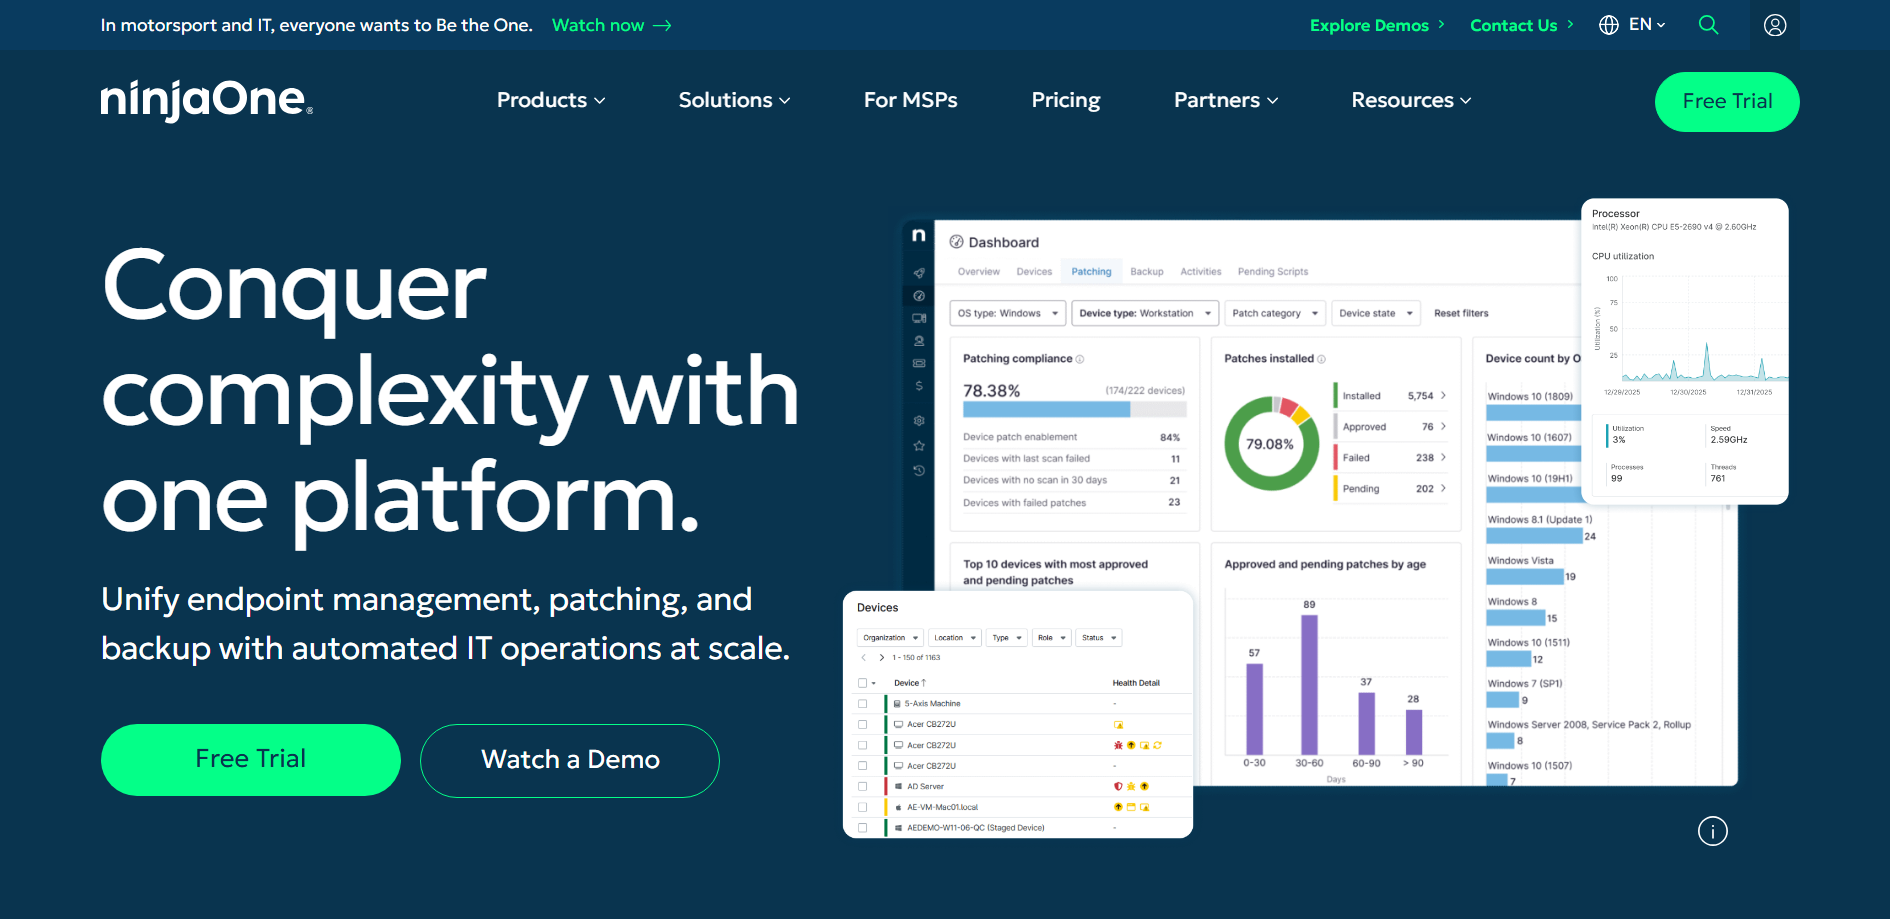
NinjaOne ist eine Plattform für Fernüberwachung und -verwaltung (RMM) mit integrierter Patch-Funktion. Sie führt Patches für Windows, macOS und Linux durch, und ihre MSP-Patching-Seite sind mehr als 6.000 Anwendungen von Drittanbietern aufgeführt. MSPs nutzen die Plattform, um zahlreiche Kundenumgebungen von einer einzigen Konsole aus zu verwalten.
Wichtigste Merkmale
Patches innerhalb eines vollständigen RMM
Das Patchen gehört ebenso zu den Aufgaben wie Fernzugriff, Überwachung, Skripterstellung, Aktivitätserfassung und Berichterstellung, sodass ein einziger Agent und eine einzige Konsole mehrere Aufgaben abdecken. Für einen MSP mit vielen Kunden kann diese Konsolidierung wichtiger sein als jede einzelne Patch-Funktion.
Richtlinienbasierte Automatisierung und Berichterstellung
NinjaOne bietet benutzerdefinierte Zeitpläne für das Scannen und die Bereitstellung von Patches, die vorausschauende Genehmigung von Patches, die Verwaltung von Neustarts, Tools zur Fehlerbehebung, Patch-Berichte sowie Benachrichtigungen. Richtlinien können sich nach Geräte-Rollen und Kundenorganisationen richten.
Preise
Die Preise von NinjaOne gelten pro Gerät und Monat. Die Preisseite enthält keine Tarifbezeichnungen, sondern eine Preisspanne, die bei 3,75 US-Dollar pro Gerät für bis zu 50 Endpunkte beginnt und bei 10.000 Endpunkten auf 1,50 US-Dollar sinkt. Diese Preise gelten nur für die kommerzielle, nicht FedRAMP-konforme Instanz, und die Preise variieren zudem je nach Region und den von Ihnen erworbenen Produkten. Holen Sie vor einem Vergleich Angebote für die gleiche Anzahl an Geräten ein.
| Flottengröße | Preismodell | Angegebener Preis |
| 50 oder weniger Endpunkte | Pro Gerät und Monat | $3.75 |
| 10.000 Endpunkte | Pro Gerät und Monat | $1.50 |
| Kostenlose Testversion | Verfügbar | Überprüfen Sie die Laufzeit auf der Testseite von NinjaOne |
Wo NinjaOne seine Stärken ausspielt
G2-Rezensenten beschreiben es oft als leicht zu erlernen. Die Konsolidierung ist ein weiterer großer Pluspunkt, da Patching, Überwachung und Fernsupport über einen einzigen Agenten abgewickelt werden. Auch der Katalog von Drittanbietern ist umfangreich und umfasst Tausende von Anwendungen, für die Patches verfügbar sind.
Wo NinjaOne Schwächen aufweist
Bei Linux gibt es zwei Schwachstellen, die man kennen sollte. Die eigene Dokumentation zeigt, dass der Katalog der Drittanbieter-Anwendungen zwar Windows und macOS abdeckt, Linux jedoch nicht. Und wie bei den meisten herkömmlichen Tools erfordern Updates des Linux-Kernels in der Regel nach wie vor ein Zeitfenster für einen Neustart.
Kundenbewertungen
NinjaOne hat eine Bewertung von 4,7 von 5 auf G2.
Für wen eignet sich NinjaOne am besten?
Die Hauptzielgruppe sind MSPs, die mehrere Kundenumgebungen über eine einzige Konsole verwalten. Auch interne IT-Teams, die eine RMM-Lösung suchen, bei der das Installieren von Patches nur eine von vielen Aufgaben ist, passen gut in dieses Profil – ebenso wie Teams, die pro Kunde oder Abteilung Bericht erstatten und Aktivitätsprotokolle als Nachweis für Überprüfungen benötigen.
So wählen Sie ein Patch-Management-Tool aus
Da sich die Funktionslisten der verschiedenen Anbieter überschneiden, zeigen sich die nützlichen Unterschiede meist nur an wenigen Stellen.
Unterstützte Betriebssysteme und Distributionen
Beginnen Sie mit einer Bestandsaufnahme der Windows-Endgeräte, macOS-Laptops und Linux-Server nach Distribution und Version. Ein Tool, das Linux-Unterstützung angibt, deckt möglicherweise nur bestimmte Distributionen oder Versionen ab; überprüfen Sie daher, ob Ihre Distribution bzw. Version namentlich aufgeführt ist. Bei gemischten IT-Umgebungen kommt es häufig vor, dass ein Tool für Endgeräte und ein anderes für Server verwendet wird – was durchaus sinnvoll ist, wenn jedes Tool seinen Bereich gut abdeckt.
Patching von Anwendungen von Drittanbietern
Browser, PDF-Reader und Apps für die Zusammenarbeit sind häufige Angriffsziele auf Endgeräten. ManageEngine listet in allen drei Editionen Patches von Drittanbietern auf, NinjaOne verfügt über einen umfangreichen Katalog, und Automox führt Titel von Drittanbietern bereits in seinem Einstiegstarif auf. Serverorientierte Tools wie Satellite und KernelCare aktualisieren keine Desktop-Anwendungen.
Bereitstellungsmodell und Teamgröße
Eine Cloud-Konsole eignet sich für kleine oder remote arbeitende Teams, die keinen Patch-Server betreiben möchten, während ein lokaler Server für regulierte oder nicht vernetzte Netzwerke geeignet ist. MSPs benötigen in der Regel Berichte für mehrere Kunden. Kostenlose Versionen und Tarife pro Endgerät senken die Einstiegskosten für kleinere Teams, während größere Umgebungen sich bei jedem Anbieter nach den Skalierungsgrenzen erkundigen sollten.
Automatisierung, Tests und Rollback
Achten Sie auf eine richtlinienbasierte Bereitstellung, anpassbare Genehmigungsworkflows, eine Testgruppe vor der Produktionsumgebung und eine Möglichkeit, sich von einem fehlerhaften Patch zu erholen. Letzteres variiert stark. Anwendungsupdates lassen sich oft deinstallieren, während ein fehlerhaftes Betriebssystem-Update möglicherweise ein Rollback auf einen Snapshot erfordert. Inwieweit Prozesse ohne menschliche Genehmigung ablaufen sollten, hängt vom System und Ihrem Änderungsmanagement ab. Das hohe Volumen zwingt Teams ohnehin zu mehr Automatisierung. Laut NIST die Zahl der CVE-Meldungen zwischen 2020 und 2025 um 263 % gestiegen sei und dass das NIST selbst nach der Anreicherung von fast 42.000 CVEs im Jahr 2025 – 45 % mehr als in jedem Vorjahr – nicht Schritt halten konnte. Das NIST priorisiert nun, welche CVEs es anreichert, daher sollten auf Schweregrad basierende Richtlinien sich nicht allein auf NVD-Werte stützen.
Neustarts und Patches ohne Neustart
Ein herkömmliches Kernel-Update wird erst nach einem Neustart wirksam. Beim rebootless Patching werden unterstützte Sicherheitskorrekturen stattdessen direkt auf den laufenden Kernel angewendet, wobei dies Kernel-Upgrades jedoch nicht dauerhaft ersetzt. Red Hat, Canonical und Oracle bieten jeweils rebootless Patching für ihre eigenen Distributionen an, und KernelCare von TuxCare deckt mit einem einzigen Agenten über 70 Linux-Distributionsversionen ab. Wenn sich Ihre Server problemlos innerhalb eines regelmäßigen Zeitfensters neu starten lassen, spielt dieses Kriterium eine untergeordnete Rolle.
Überprüfen Sie Ihre Neustartlast: Auf Systemen der RHEL-Familie gilt: dnf needs-restarting -s (oder das eigenständige Programm needs-restarting -s aus dem Paket „yum-utils“) listet Dienste auf, die nach Updates neu gestartet werden müssen. Wenn bei jedem Patch-Zyklus dieselbe lange Liste erscheint, beanspruchen die Neustarts der Bibliotheken wahrscheinlich einen Großteil Ihrer Wartungsfenster.
Berichterstattung und Prüfungsnachweise
Prüfer verlangen Angaben zum Patch-Status pro Host, Zeitstempel und CVE-Zuordnungen. Vergewissern Sie sich, dass ein Tool diese Daten in einem Format exportiert, das Ihr Prüfer akzeptiert, und fragen Sie jeden Anbieter nach aktuellen Zertifizierungen und Musterberichten, wenn Sie in einer regulierten Branche tätig sind.
Preismodell
Anbieter berechnen ihre Preise pro Endpunkt, pro Computer, pro Gerät oder pro System, sodass sich die Listenpreise der verschiedenen Tools nicht direkt miteinander vergleichen lassen.
Passen Sie die Abrechnungseinheit an: Bitten Sie jeden Anbieter um ein Angebot für dieselbe Geräteanzahl und Laufzeit und fragen Sie nach, was als eine Einheit gilt. Klären Sie, ob Server, virtuelle Maschinen und Techniker separat abgerechnet werden.
Abschließende Überlegungen
Die Wahl des richtigen Tools hängt in der Regel von Ihrer Betriebssystemlandschaft und den Kapazitäten Ihres Teams ab. Windows-basierte Teams beginnen je nach Bereitstellungsmodell häufig mit ManageEngine, Automox oder NinjaOne. Für RHEL-Umgebungen mit strenger Änderungskontrolle eignet sich in der Regel Satellite. TuxCare löst andere Probleme als die Endpunkt-Tools und deckt Software ab, für die der Hersteller-Support ausgelaufen ist, Open-Source-Abhängigkeiten sowie Linux-Server, die sich nicht ohne Weiteres neu starten lassen.
Wenn Sie Fragen zur Unterstützung nach Ablauf der Lebensdauer, zur Sicherheit von Open-Source-Abhängigkeiten oder zu Patches ohne Neustart haben, wenden Sie sich bitte an das TuxCare-Team.
FAQs
Das Schwachstellenmanagement identifiziert und priorisiert Schwachstellen in Ihrer gesamten Umgebung, während das Patch-Management eine Möglichkeit darstellt, diese durch das Einholen, Testen und Bereitstellen von Hersteller-Updates zu beheben. In der Regel kommen in Programmen beide Ansätze zum Einsatz. Lesen Sie unseren Vergleich zwischen Patch-Management und Schwachstellenmanagement.
Das hängt vom jeweiligen Tool ab. Viele installieren Kernel-Updates, die erst nach einem Neustart wirksam werden. Tools für Patches ohne Neustart wenden unterstützte Kernel-Sicherheitskorrekturen auf das laufende System an; ein Beispiel hierfür ist „KernelCare“ von TuxCare. Auch Red Hat, Canonical und Oracle bieten Patches ohne Neustart für ihre eigenen Distributionen an.
ManageEngine Patch Manager Plus bietet eine kostenlose Version für kleine Umgebungen. Linux-Administratoren nutzen zudem integrierte Tools wie „dnf-automatic“ auf Systemen der RHEL-Familie und „unattended-upgrades“ unter Debian und Ubuntu, die Updates nach einmaliger Konfiguration planmäßig und ohne zentrale Konsole installieren.
Die Preismodelle unterscheiden sich. Automox gibt einen „Patch OS“-Tarif pro Endpunkt und Monat bei einer jährlichen Vertragslaufzeit an, ManageEngine nennt Jahrespreise für 50 Computer und einen Techniker, und NinjaOne veröffentlicht eine Preisspanne pro Gerät und erstellt für den Rest individuelle Angebote. Red Hat vertreibt Satellite als Zusatzabonnement, und TuxCare erstellt für die meisten Produkte Angebote auf Basis Ihrer Umgebung. Vergleichen Sie Angebote bei gleicher Geräteanzahl und überprüfen Sie die aktuellen Zahlen auf den Seiten der jeweiligen Anbieter.
Patch-Management-Software ist auf die Bereitstellung und Nachverfolgung von Updates spezialisiert. Plattformen für Fernüberwachung und -verwaltung (RMM) kombinieren die Patch-Verwaltung mit Fernzugriff, Überwachung und Skripterstellung zur Verwaltung ganzer Geräteflotten, was sich besonders für MSPs eignet, für ein Serverteam jedoch möglicherweise über den Bedarf hinausgeht.
Erkennung, Download, Bereitstellung und Berichterstellung können nach Zeitplänen und Richtlinien erfolgen. Neustarts sind der Schritt, für den in der Regel ein Wartungsfenster erforderlich ist. Durch das Patchen ohne Neustart entfällt dieser Schritt bei unterstützten Sicherheitskorrekturen für den Kernel und Bibliotheken, während für andere Updates möglicherweise weiterhin Ausfallzeiten erforderlich sind.
Das hängt von der Zusammensetzung der Umgebung ab. Windows- und macOS-Endgeräte werden in der Regel durch ein allgemeines Tool wie ManageEngine, Automox oder NinjaOne abgedeckt, während für Linux-Server möglicherweise zusätzlich ein speziell auf Linux ausgerichtetes Tool wie Satellite oder TuxCare erforderlich ist.