

Beheben Sie Sicherheitslücken in Moment.js, ohne Ihren Datums-Code neu schreiben zu müssen
Moment befindet sich im Wartungsmodus, und Korrekturen aus dem Upstream fließen in die aktuellen Releases ein. Der „Endless Lifecycle Support“ stellt über npm mit Sicherheitspatches versehene Builds der abgedeckten Moment- und Moment-Timezone-Versionen bereit, gestützt durch ein vertraglich festgelegtes SLA.
Moment 2.0.0, 2.10.6 und 2.24.0
sowie moment-timezone 0.4.1
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


Von ELS abgedeckte Moment.js-Versionen
 Version mit Verpackung |
 Durch eine neuere Upstream-Version ersetzt |
 ELS-Abdeckung |
|---|---|---|
| moment 2.0.0 | Juli 2013 |
 Von ELS abgedeckt |
| Moment 2.10.6 | Januar 2016 |
Von ELS abgedeckt
|
| Moment 2.24.0 | Mai 2020 |
Von ELS abgedeckt
|
| moment-timezone 0.4.1 | Dezember 2015 |
Von ELS abgedeckt
|
Da Moment keinen veröffentlichten EOL-Kalender hat, geben die Daten an, wann die jeweilige Version im Upstream-Projekt abgelöst wurde.
An etwas anderem befestigt?
Sagen Sie uns, was Sie betreiben, und wir prüfen die Versicherungsmöglichkeiten.
Berichterstattung beantragen
Was Sie bei ELS erhalten

Sicherheitsupdates für die Versionen, die Sie bereits verwenden
TuxCare portiert relevante Sicherheitskorrekturen auf die unterstützten „moment“- und „moment-timezone“-Versionen zurück, einschließlich Versionen, für die im Upstream-Projekt keine Patches mehr bereitgestellt werden, und verfolgt weiterhin neue Sicherheitslücken.
Am ersten Tag
Jeder Patch, den TuxCare bereits für Ihre unterstützte Version bereitgestellt hat, steht bereit, sobald Sie npm auf die ELS-Registry verweisen.

Patch ohne Überarbeitung Ihrer Anwendung
ELS stellt ein mit Sicherheitspatches versehenes Paket bereit, das so zusammengestellt ist, dass die von Ihrem Projekt erwartete Version und das erwartete Verhalten erhalten bleiben.
Aktualisieren Sie die Paketreferenz, installieren Sie das Paket aus der TuxCare-npm-Registry und behalten Sie Ihren Anwendungscode, Ihre Docker-Builds und Ihren CI/CD-Prozess unverändert bei.

Ein dokumentierter Sanierungsplan
Bereitstellung von Patches im Rahmen des SLA
Unterstützen Sie ältere Abhängigkeiten mit vom Anbieter gepflegten Paketen und einem vertraglich festgelegten SLA, das Ihre Sicherheits- und Compliance-Teams prüfen können.
Garantien für den Unternehmens-Support
Geschäftliche Bedingungen und vertragliche Schutzmaßnahmen, die durch ehrenamtliche Wartungsarbeiten niemals gewährleistet werden sollten.
Moment -Veröffentlichungen mit Patch-Abdeckung in Ihrem üblichen npm-Workflow
Drei Schritte, keine neuen Werkzeuge und keinerlei Eingriffe in Ihren Anwendungscode.
Fragen Sie uns nach Ihrer Moment.js-Version
Teilen Sie uns mit, welche Versionen in Ihrem Abhängigkeitsbaum enthalten sind, und wir gehen gemeinsam die verschiedenen Abdeckungsoptionen durch.
Frage stellen
Installation in drei Schritten
-
Konfigurieren Sie die TuxCare-Registrierung. Fügen Sie die Registrierungszeilen und Ihr Token zu
.npmrc.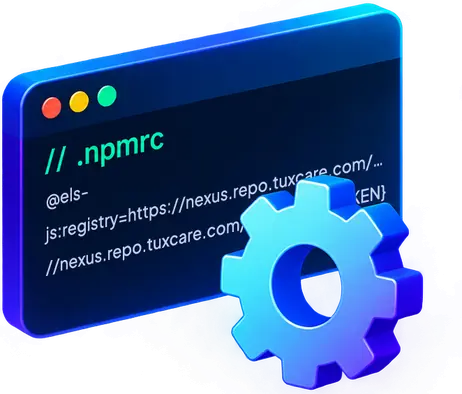
-
Verweisen Sie die Abhängigkeit auf das gepatchte Paket. Aktualisieren Sie den Paketverweis in
package.jsonentweder direkt oder über den TuxCare Patcher.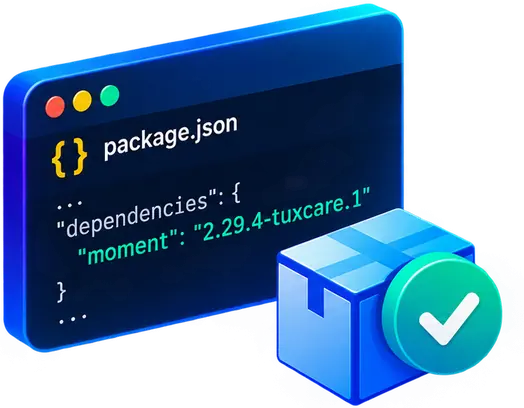
-
Löschen und neu installieren. Entfernen
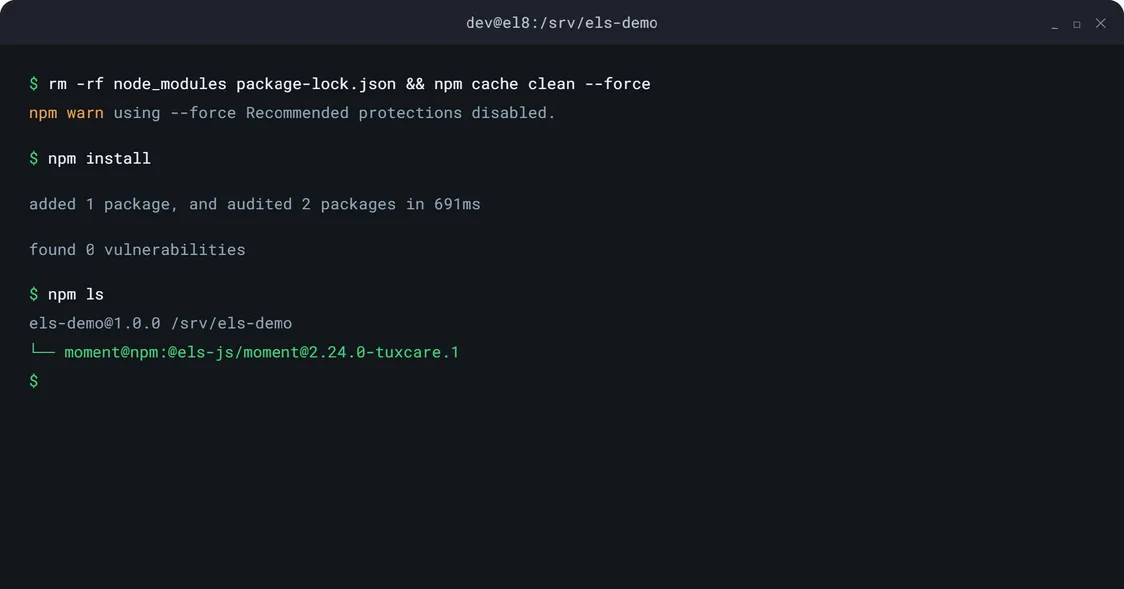
node_modulesund die Sperrdatei, leere den npm-Cache und führe dann folgenden Befehl aus:npm install. Docker- und CI/CD-Builds lösen das Problem auf dieselbe Weise.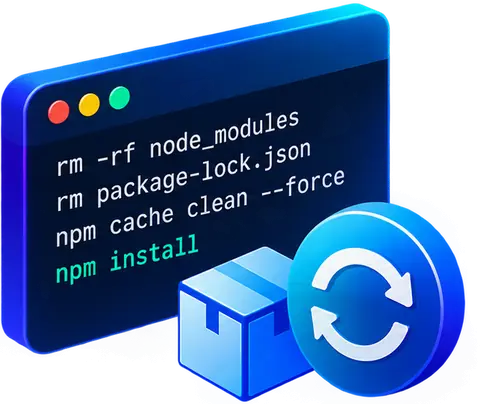
Wie Teams ELS nutzen

Behebe den Fehler, nicht nur die Warnmeldung
⚠️ Die Bindung:
Ein veralteter Moment-Release taucht immer wieder in den Scan-Ergebnissen auf, und die Korrektur im Upstream ist nur in einer Version verfügbar, auf die du noch keinen Zugriff hast.
🔄 Die Wende:
ELS stellt den entsprechenden Fix für Ihre betroffene Version bereit, sodass die Sicherheitslücke tatsächlich behoben und nicht nur aufgeschoben wird.

Migrieren Sie von Moment weg – ganz nach Ihrem Zeitplan
⚠️ Die Bindung:
Der Austausch von Moment kann sich auf das Parsing-Verhalten, die Formatierung von Tokens, die Sprachumgebungen, die Zeitzonenverarbeitung, Integrationen und Tests auswirken.
🔄 Die Wende:
ELS sorgt dafür, dass die betroffenen Versionen auf dem neuesten Stand bleiben, während Ihr Team die Nutzung erfasst, eine Alternative auswählt und die Migration sorgfältig durchführt.

Füllen Sie den Fragebogen sorgfältig aus
⚠️ Die Bindung:
Bei Sicherheitsüberprüfungen stößt man immer wieder auf dieselbe veraltete Abhängigkeit, und es gibt keinen Termin, den man dafür festlegen könnte.
🔄 Die Wende:
ELS liefert einen namentlich genannten Anbieter, eine SLA und ein Protokoll zur Fehlerbehebung – genau das, worum der Prüfer eigentlich bittet.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass Software auch dann noch mit Patches versorgt wird, wenn die Upstream-Entwickler die Entwicklung bereits eingestellt haben – und zwar für den Linux-Kernel, Sprach-Runtimes und Bibliotheken wie Moment.js.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in das Open-Source-Ökosystem, das es schützt – von Moment.js bis Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Die 5 besten Patch-Management-Tools im Jahr 2026: Umfassender Testbericht
Das Wichtigste auf einen Blick: Patch-Management-Tools sehen in der Funktionsübersicht oft ähnlich aus, aber sie…

CVE-2026-98276 wurde im Upstream behoben. Daraufhin stürzte ein Server zwölf Mal ab.
KernelCare-Patches für CVE-2026-98276 ohne Neustart sind für EL 8 und 9 verfügbar. TuxCare hat…
Die Umgehung der SSH-Authentifizierung zwischen OpenSSH und musl (CVE-2026-123158)
Das Wichtigste auf einen Blick: Mit einem Passwort von 257 bis 1024 Byte kann man sich bei jedem rein schlüssbasierten System anmelden…
Installieren Sie die Patches für Ihre aktuelle Version. Führen Sie die Migration durch, wann es Ihnen passt.
Für die abgedeckten Moment- und Moment-Timezone-Versionen werden weiterhin Sicherheitskorrekturen über den npm-Workflow bereitgestellt, den Sie bereits nutzen.
Frage stellen
Häufig gestellte Fragen
Ja, im Wartungsmodus. Moment.js ist ein At-Large-Projekt der OpenJS Foundation, das von Freiwilligen gepflegt wird. Dem Status-Update zum Moment.js-Projekt vom August 2026 zufolge rechnen die Betreuer mit weiteren Wartungsversionen der 2.x-Reihe, werden kritische Sicherheitsprobleme beheben und schließen eine wartungsorientierte Version Moment 3.0 nicht mehr kategorisch aus. Moment.js 2.31.0 wurde am 15. September 2026 veröffentlicht. Sicherheitskorrekturen werden in aktuellen Versionen bereitgestellt und nicht in den älteren Versionen, auf die viele Anwendungen festlegen.
Moment.js 2.0.0 und 2.10.6 sind von den Sicherheitslücken CVE-2016-4055 und CVE-2017-18214 betroffen, bei denen es sich um Denial-of-Service-Angriffe mittels regulärer Ausdrücke handelt, sowie von CVE-2022-24785, einem Path-Traversal-Problem beim Wechsel der Ländereinstellung. Beide sind zudem von einer weiteren ReDoS-Sicherheitswarnung betroffen, die Versionen unterhalb von 2.15.2 abdeckt, keine CVE-Kennung trägt und von Snyk als „npm:moment:20161019“ erfasst wird. Moment.js 2.24.0 ist von CVE-2022-24785 und von CVE-2022-31129 betroffen, einem weiteren ReDoS. Durch das Upgrade wurde die Locale-Path-Traversal-Sicherheitslücke nicht endgültig geschlossen. CVE-2026-17495, das am 15. September 2026 bekannt gegeben wurde, betrifft Moment.js 2.29.2 bis 2.30.1, da es die Locale-Name-Sicherheitsabfrage umgeht, die in diesen Versionen zur Behebung von CVE-2022-24785 eingeführt wurde. Teams, die im Jahr 2022 ein Upgrade durchgeführt haben, um CVE-2022-24785 zu beheben, sind nun von dieser unvollständigen Behebung betroffen, und die Abhilfe besteht in einem weiteren Upgrade auf Version 2.31.0.
Ersetzen Sie das anfällige Paket durch eine mit Sicherheitspatches versehene Version derselben Version. TuxCare Endless Lifecycle Support veröffentlicht gepflegte Moment.js-Pakete über die TuxCare-npm-Registry. Fügen Sie die Registry zur `.npmrc` hinzu, verweisen Sie in `package.json` manuell oder mit dem TuxCare Patcher auf das ELS-Paket, entfernen Sie `node_modules` und die Lockdatei, leeren Sie den npm-Cache und führen Sie anschließend `npm install` aus. Die Pakete sind direkte Ersatzversionen für die entsprechenden Upstream-Releases, sodass die Anwendung weiterhin dieselbe Moment.js-API aufruft.
Der „Endless Lifecycle Support“ von TuxCare umfasst Moment.js 2.0.0, 2.10.6 und 2.24.0 sowie Moment Timezone 0.4.1. Moment Timezone ist ein eigenständiges npm-Paket und wird separat aufgeführt. Die Abdeckung ist versionsspezifisch, sodass das installierte Paket mit der Versionsreihe übereinstimmt, die die Anwendung bereits erwartet. Bei Anwendungen, die auf eine andere Version festgelegt sind, können Sie sich bezüglich der Abdeckungsoptionen an TuxCare wenden.
Ja. Moment.js wird häufig über Datumsauswahlfelder, Diagrammbibliotheken und andere Komponenten eingebunden und nicht über einen direkten Import. TuxCare-ELS-Pakete werden aus der TuxCare-npm-Registry aufgelöst, und npm-Überschreibungen in der Datei „package.json“ leiten die abgedeckten Instanzen im Abhängigkeitsbaum auf das gepflegte Paket um. Der TuxCare Patcher kann die abgedeckten Versionen erkennen und diese Überschreibungen vornehmen. Dieselben Pakete werden in Docker-Builds und CI/CD-Pipelines installiert.
Zum Teil. Der „Endless Lifecycle Support“ von TuxCare wurde entwickelt, um die Anforderungen an die Behebung von Sicherheitslücken für Moment.js im Rahmen von Rahmenwerken wie SOC 2, PCI DSS, HIPAA, NIS2, DORA und dem EU-Gesetz zur Cyber-Resilienz zu erfüllen. Er sorgt jedoch nicht allein dafür, dass eine Anwendung konform ist. Was er bietet, ist ein namentlich genannter Anbieter, ein vertraglich festgelegtes SLA und einen dokumentierten Behebungsplan, den Prüfer überprüfen können.
Beides kann zutreffen, und entscheidend ist, inwieweit Moment.js in der Anwendung genutzt wird. Das Projektstatus-Update vom August 2026 räumt die Empfehlung aus dem Jahr 2020 gegen neue Projekte ein und berichtet, dass sich die wöchentlichen Downloads mehr als verdreifacht haben, sodass die Argumente für eine vollständige Entfernung von Moment.js schwächer sind als zuvor. Für eine ausgereifte Anwendung, in der seit Jahren Funktionen zum Parsen, Formatieren sowie zur Sprach- und Zeitzonenlogik auf Basis der Moment.js-API integriert sind, sorgt TuxCare ELS dafür, dass die abgedeckten Versionen gepatcht bleiben, während die Migration nach einem geplanten Zeitplan erfolgt oder die Anwendung bewusst weiterhin auf Moment.js basiert.