

Corrija as vulnerabilidades do Moment.js sem precisar reescrever seu código de data
O Moment está em modo de manutenção, e as correções do upstream são incorporadas às versões atuais. O Suporte de Ciclo de Vida Ilimitado oferece compilações com patches de segurança para as versões cobertas do Moment e do moment-timezone por meio do npm, respaldadas por um SLA contratual.
Moment 2.0.0, 2.10.6 e 2.24.0
além do moment-timezone 0.4.1

Fale conosco
Pergunte sobre a cobertura, os SLAs, os preços ou qualquer outra coisa.


Versões do Moment.js cobertas pelo ELS
 Versão do pacote coberto |
 Substituída por uma versão mais recente do desenvolvedor original |
 Cobertura da ELS |
|---|---|---|
| moment 2.0.0 | Julho de 2013 |
 Coberto pela ELS |
| momento 2.10.6 | Janeiro de 2016 |
Coberto pela ELS
|
| moment 2.24.0 | Maio de 2020 |
Coberto pela ELS
|
| moment-timezone 0.4.1 | Dezembro de 2015 |
Coberto pela ELS
|
O Moment não possui um calendário de fim de vida útil (EOL) publicado; portanto, as datas indicam quando cada versão foi substituída no código-fonte original.
Está preso a alguma outra coisa?
Diga-nos o que você opera e analisaremos as opções de cobertura.
Solicitar cobertura
O que você ganha com a ELS

Correções de segurança para as versões que você já utiliza
O TuxCare adapta as correções de segurança aplicáveis às versões do moment e do moment-timezone abrangidas, incluindo versões do projeto original para as quais não há mais correções, e continua acompanhando novas divulgações.
No primeiro dia
Todas as correções que a TuxCare já disponibilizou para a sua versão coberta estarão à sua disposição assim que você configurar o npm para usar o registro ELS.

Aplique a correção sem precisar refazer seu aplicativo
A ELS fornece um pacote com correções de segurança, compilado para preservar a versão e o comportamento esperados pelo seu projeto.
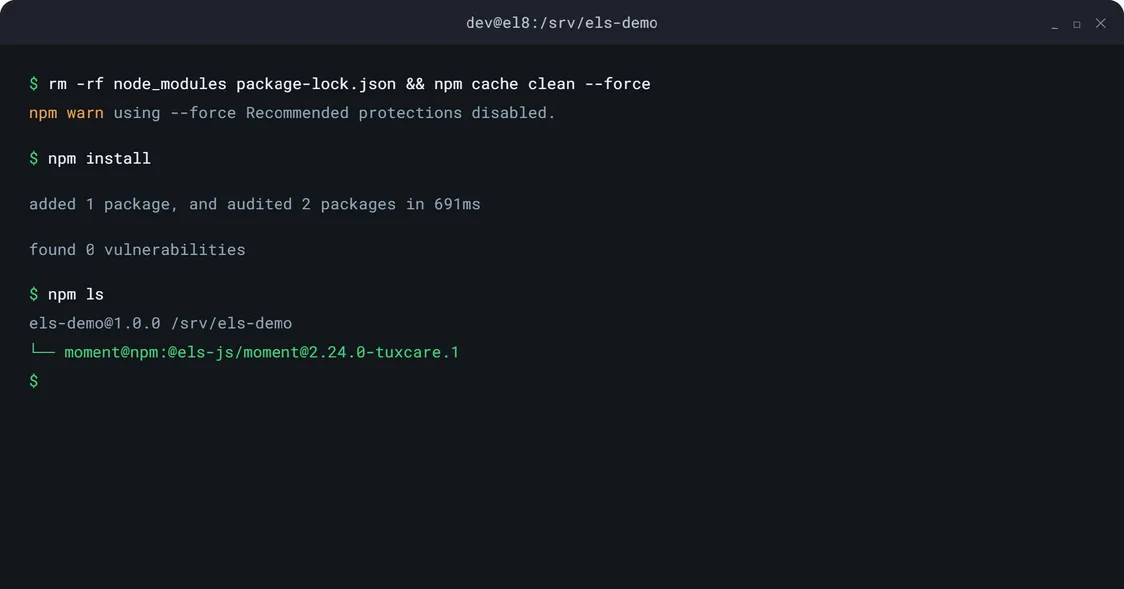
Atualize a referência do pacote, instale a partir do registro npm da TuxCare e mantenha o código do seu aplicativo, as compilações do Docker e o processo de CI/CD como estão.

Um plano de correção documentado
Entrega de patches de acordo com o SLA
Ofereça suporte a dependências mais antigas por meio de pacotes mantidos pelos fornecedores e de um SLA contratual que suas equipes de segurança e conformidade possam analisar.
Garantias de suporte empresarial
Termos comerciais e proteções contratuais que a manutenção voluntária nunca teve a intenção de oferecer.
Incorpore as versões do Moment com o patch em seu fluxo de trabalho normal do npm
Três etapas, sem necessidade de novas ferramentas e sem alterar o código do seu aplicativo.
Entre em contato conosco para saber qual é a sua versão do Moment.js
Diga-nos quais versões estão presentes na sua árvore de dependências e vamos analisar as opções de cobertura.
Faça uma pergunta para nós
Instalação em três etapas
-
Configure o registro do TuxCare. Adicione as linhas de registro e seu token ao arquivo
.npmrc.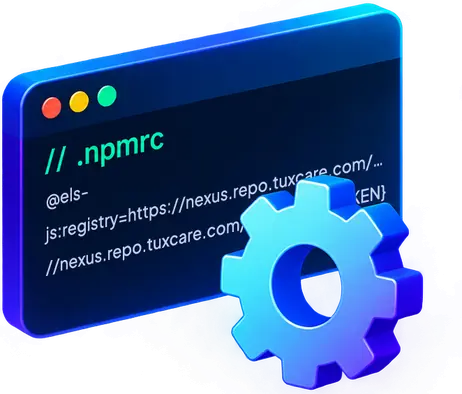
-
Direcione a dependência para o pacote corrigido. Atualize a referência ao pacote em
package.jsondiretamente ou use o TuxCare Patcher.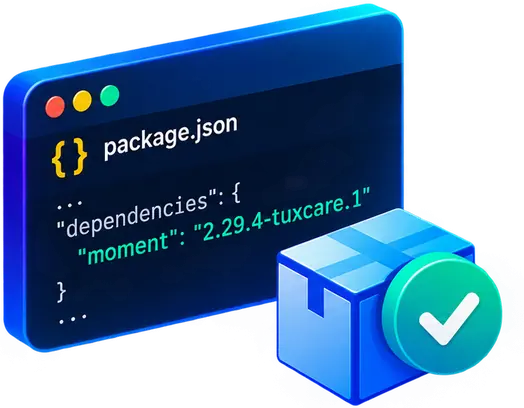
-
Limpe e reinstale. Remova
node_modulese o arquivo de bloqueio, limpe o cache do npm e, em seguida, executenpm install. O Docker e as compilações de CI/CD resolvem isso da mesma maneira.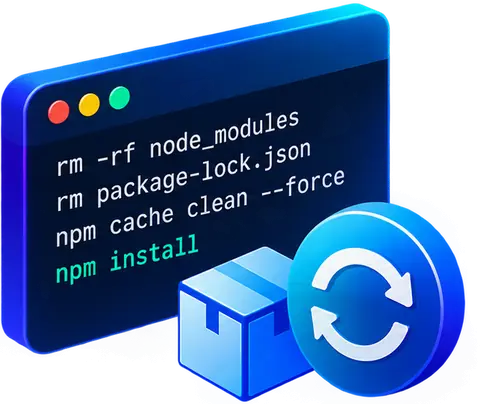
Como as equipes utilizam o ELS

Corrija a falha, não apenas o alerta
⚠️ A restrição:
Uma versão antiga do Moment Release continua aparecendo nos resultados da verificação, e a correção no código-fonte só está disponível em uma versão à qual você ainda não tem acesso.
🔄 A vez:
A ELS fornece a correção aplicável à sua versão coberta, de modo que a vulnerabilidade seja efetivamente sanada, em vez de adiada.

Faça a migração do Moment no seu próprio ritmo
⚠️ A restrição:
A substituição do Moment pode afetar o comportamento da análise sintática, a formatação de tokens, as configurações regionais, o tratamento de fusos horários, as integrações e os testes.
🔄 A vez:
A ELS mantém as versões cobertas atualizadas enquanto sua equipe faz um levantamento do uso, escolhe uma alternativa e realiza a migração de forma planejada.

Responda ao questionário corretamente
⚠️ A restrição:
As análises de segurança continuam apontando para a mesma dependência legada, e não há uma data definida para ela.
🔄 A vez:
A ELS fornece o nome de um fornecedor, um SLA e um registro de correção, que é exatamente o que o revisor está solicitando.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare se dedica a manter o software atualizado mesmo depois que o projeto original deixa de oferecer suporte, seja no kernel do Linux, em ambientes de execução de linguagens de programação ou em bibliotecas como a Moment.js.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe no ecossistema de código aberto que protege, desde o Moment.js até o Linux e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
As 5 melhores ferramentas de gerenciamento de patches em 2026: análise completa
Principais conclusões: As ferramentas de gerenciamento de patches costumam parecer muito semelhantes quando se analisa a lista de recursos, mas elas…

A vulnerabilidade CVE-2026-98276 foi corrigida no código-fonte original. Em seguida, um servidor travou 12 vezes.
Os patches sem reinicialização da KernelCare para o CVE-2026-98276 já estão disponíveis para o EL 8 e 9. A TuxCare...
A falha de autenticação SSH que existia entre o OpenSSH e o musl (CVE-2026-123158)
Principais conclusões: Uma senha de 257 a 1.024 bytes permite o acesso a qualquer sistema que utilize apenas chave…
Aplique as correções na versão que você tem. Faça a migração quando for mais conveniente para você.
As versões do Covered Moment e do Moment-Timezone continuam recebendo correções de segurança por meio do fluxo de trabalho do npm que você já utiliza.
Faça uma pergunta para nós
Perguntas frequentes
Sim, em modo de manutenção. O Moment.js é um projeto At-Large da OpenJS Foundation mantido por voluntários. A atualização do status do projeto Moment.js de agosto de 2026 indica que os mantenedores esperam novos lançamentos de manutenção da versão 2.x, irão resolver problemas críticos de segurança e não descartam mais categoricamente uma versão Moment 3.0 voltada para a manutenção. O Moment.js 2.31.0 foi lançado em 15 de setembro de 2026. As correções de segurança são aplicadas às versões atuais, e não às versões mais antigas que muitos aplicativos utilizam.
As versões 2.0.0 e 2.10.6 do Moment.js são afetadas pelas vulnerabilidades CVE-2016-4055 e CVE-2017-18214, ambas relacionadas a negação de serviço por expressões regulares, e pela vulnerabilidade CVE-2022-24785, uma vulnerabilidade de traversal de caminho na troca de localidade. Ambas também são afetadas por um outro aviso de ReDoS que abrange versões anteriores à 2.15.2, que não possui identificador CVE e é rastreado pelo Snyk como npm:moment:20161019. O Moment.js 2.24.0 é afetado pelo CVE-2022-24785 e pelo CVE-2022-31129, outro ReDoS. A atualização não corrigiu definitivamente a vulnerabilidade de traversal de caminho de localidade. O CVE-2026-17495, divulgado em 15 de setembro de 2026, afeta o Moment.js das versões 2.29.2 a 2.30.1, pois contorna a proteção de nome de localidade que essas versões introduziram para corrigir o CVE-2022-24785. As equipes que atualizaram em 2022 para corrigir o CVE-2022-24785 acabaram ficando na faixa de alcance dessa correção incompleta, e a solução é uma nova atualização para a versão 2.31.0.
Substitua o pacote vulnerável por uma versão da mesma versão que tenha recebido correções de segurança. O TuxCare Endless Lifecycle Support publica pacotes Moment.js mantidos por meio do registro npm da TuxCare. Adicione o registro ao arquivo .npmrc, aponte o arquivo package.json para o pacote ELS manualmente ou com o TuxCare Patcher, remova o diretório node_modules e o arquivo lockfile, limpe o cache do npm e, em seguida, execute o comando npm install. Os pacotes são substitutos diretos das versões originais às quais correspondem, de modo que o aplicativo continua chamando a mesma API do Moment.js.
O Suporte de Ciclo de Vida Ilimitado da TuxCare abrange o Moment.js 2.0.0, 2.10.6 e 2.24.0, além do Moment Timezone 0.4.1. O Moment Timezone é um pacote npm independente e é listado separadamente. A cobertura é específica para cada versão; portanto, o pacote instalado deve corresponder à linha de lançamento que o aplicativo já espera. Aplicativos fixados em uma versão diferente podem entrar em contato com a TuxCare para saber mais sobre as opções de cobertura.
Sim. O Moment.js geralmente é incorporado por meio de seletores de data, bibliotecas de gráficos e outros componentes, e não por meio de uma importação direta. Os pacotes do TuxCare ELS são obtidos a partir do registro npm da TuxCare, e as substituições do npm no arquivo package.json redirecionam as instâncias cobertas na árvore de dependências para o pacote mantido. O TuxCare Patcher é capaz de detectar as versões cobertas e aplicar essas substituições. Esses mesmos pacotes são instalados em compilações do Docker e em pipelines de CI/CD.
Em parte. O Suporte de Ciclo de Vida Ilimitado da TuxCare foi projetado para atender aos requisitos de correção de vulnerabilidades do Moment.js no âmbito de estruturas normativas como SOC 2, PCI DSS, HIPAA, NIS2, DORA e a Lei de Resiliência Cibernética da UE. Por si só, ele não torna um aplicativo em conformidade. O que ele oferece é um fornecedor identificado, um SLA contratual e um plano de correção documentado que os auditores podem analisar.
Ambos podem estar certos, e o fator decisivo é o grau de integração do Moment.js na aplicação. A atualização do status do projeto de agosto de 2026 revoga a recomendação de 2020 contra novos projetos e relata que os downloads semanais mais do que triplicaram; portanto, os argumentos a favor da remoção do Moment.js estão mais fracos do que antes. Para um aplicativo maduro, com anos de lógica de análise, formatação, localização e fuso horário construída sobre a API do Moment.js, o TuxCare ELS mantém as versões cobertas atualizadas enquanto a migração ocorre de acordo com um cronograma planejado, ou enquanto o aplicativo permanecer no Moment.js por opção.