Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- El soporte ampliado de PHP incorpora retroactivamente parches de seguridad para versiones de PHP que han superado su fin de vida útil (EOL), lo que te permite mantener seguras las aplicaciones en producción sin tener que realizar una migración forzada.
- El soporte ampliado no modifica tu versión de PHP ni el comportamiento de tu aplicación. Cubre las vulnerabilidades de seguridad conocidas mientras realizas la migración según tu propio calendario.
- A partir de agosto de 2026, PHP 8.1 y todas las versiones anteriores habrán llegado al final de su ciclo de vida (EOL) y dejarán de recibir parches de la comunidad. PHP 8.2, 8.3, 8.4 y 8.5 siguen recibiendo soporte, pero cada una de ellas tiene una fecha de caducidad fija.
- Utilizar PHP en fase de fin de vida útil (EOL) sin soporte ampliado implica que las vulnerabilidades CVE no se corrigen, lo que conlleva un mayor riesgo en materia de auditoría y cumplimiento normativo, así como una superficie de ataque cada vez mayor.
Si utilizas PHP en un entorno de producción, el fin de su ciclo de vida te coloca en una situación conocida y desagradable: actualizar una aplicación que no se ha modificado en años o seguir utilizando un entorno de ejecución que ya no recibe parches de seguridad. Ninguna de las dos opciones es ideal.
El soporte ampliado de PHP es la tercera opción.
Este artículo aborda qué incluye realmente el soporte ampliado (y qué no), los riesgos en materia de cumplimiento normativo y de CVE que conlleva prescindir de él, qué versiones de PHP lo necesitan en este momento, cómo sopesar esta opción frente a la actualización, y los proveedores que conviene conocer en 2026.
¿Qué es el soporte ampliado de PHP?
El soporte ampliado de PHP es un servicio prestado por un proveedor que sigue proporcionando parches de seguridad para una versión de PHP una vez que el propio proyecto PHP ha dejado de ofrecerlos. Cuando una versión de PHP llega al final de su ciclo de vida, el proyecto PHP da por concluida su vida útil: no hay más correcciones de CVE, ni más parches, nada.
El soporte ampliado reabre esa posibilidad. El proveedor supervisa las vulnerabilidades recién reveladas e integra las correcciones en el entorno de ejecución que ha llegado al final de su vida útil, de modo que tu aplicación siga funcionando en un entorno de ejecución actualizado mientras planificas la migración según tu propio calendario, en lugar de según el de otra persona.
Cómo funciona el ciclo de vida de las versiones de PHP
Las versiones de PHP siguen ahora un ciclo de vida de cuatro años: dos años de soporte activo y, a continuación, dos años de soporte de seguridad. Este plazo se estableció a raíz de un cambio introducido en marzo de 2024 en el ciclo de lanzamiento de PHP y se aplica a PHP 8.1 y versiones posteriores. Las ramas anteriores, como PHP 7.4 y 8.0, mantuvieron el ciclo de vida anterior de tres años, compuesto por dos años de soporte activo más un año de soporte de seguridad.
| Fase del ciclo de vida | Duración | Lo que obtienes |
| Apoyo activo | Los dos primeros años | Correcciones de errores, mejoras de rendimiento y parches de seguridad |
| Asistencia en materia de seguridad | Los próximos dos años | Solo correcciones de seguridad críticas |
| Fin de la vida | Después de 4 años | Nada. No hay parches de ningún tipo. |
A continuación se muestra la situación actual de cada versión de PHP:
| Versión de PHP | Publicado | Fin de la vida | Situación (agosto de 2026) |
| 7.4 | Noviembre de 2019 | 28 de noviembre de 2022 | Fin de vida útil (EOL): no se admiten parches de la comunidad |
| 8.0 | Noviembre de 2020 | 26 de noviembre de 2023 | Fin de vida útil (EOL): no se admiten parches de la comunidad |
| 8.1 | Noviembre de 2021 | 31 de diciembre de 2025 | Fin de vida útil (EOL): no se admiten parches de la comunidad |
| 8.2 | Diciembre de 2022 | 31 de diciembre de 2026 | Solo seguridad (fin de vida útil a finales de 2026) |
| 8.3 | Noviembre de 2023 | 31 de diciembre de 2027 | Solo para seguridad |
| 8.4 | Noviembre de 2024 | 31 de diciembre de 2028 | Soporte activo hasta el 31 de diciembre de 2026; a partir de entonces, solo soporte de seguridad |
| 8.5 | Noviembre de 2025 | 31 de diciembre de 2029 | Apoyo activo |
¿Sabías que...? El proyecto PHP ahora ajusta todas las fechas de fin de vida útil (EOL) al 31 de diciembre del año correspondiente. PHP 8.1 fue la primera versión en beneficiarse de este ciclo ampliado, ya que su fin de vida útil se trasladó de noviembre de 2024 al 31 de diciembre de 2025.
Qué ofrece realmente el soporte ampliado de PHP
El soporte ampliado tiene un alcance limitado a propósito. Su objetivo es garantizar la seguridad de una versión de PHP que ha llegado al final de su vida útil (EOL), no modernizarla, refactorizarla ni añadirle funciones. Proporciona los parches de seguridad que la comunidad ha dejado de publicar, en un formato que permite implementarlos sin que se vea afectada la aplicación que depende de ese entorno de ejecución concreto.
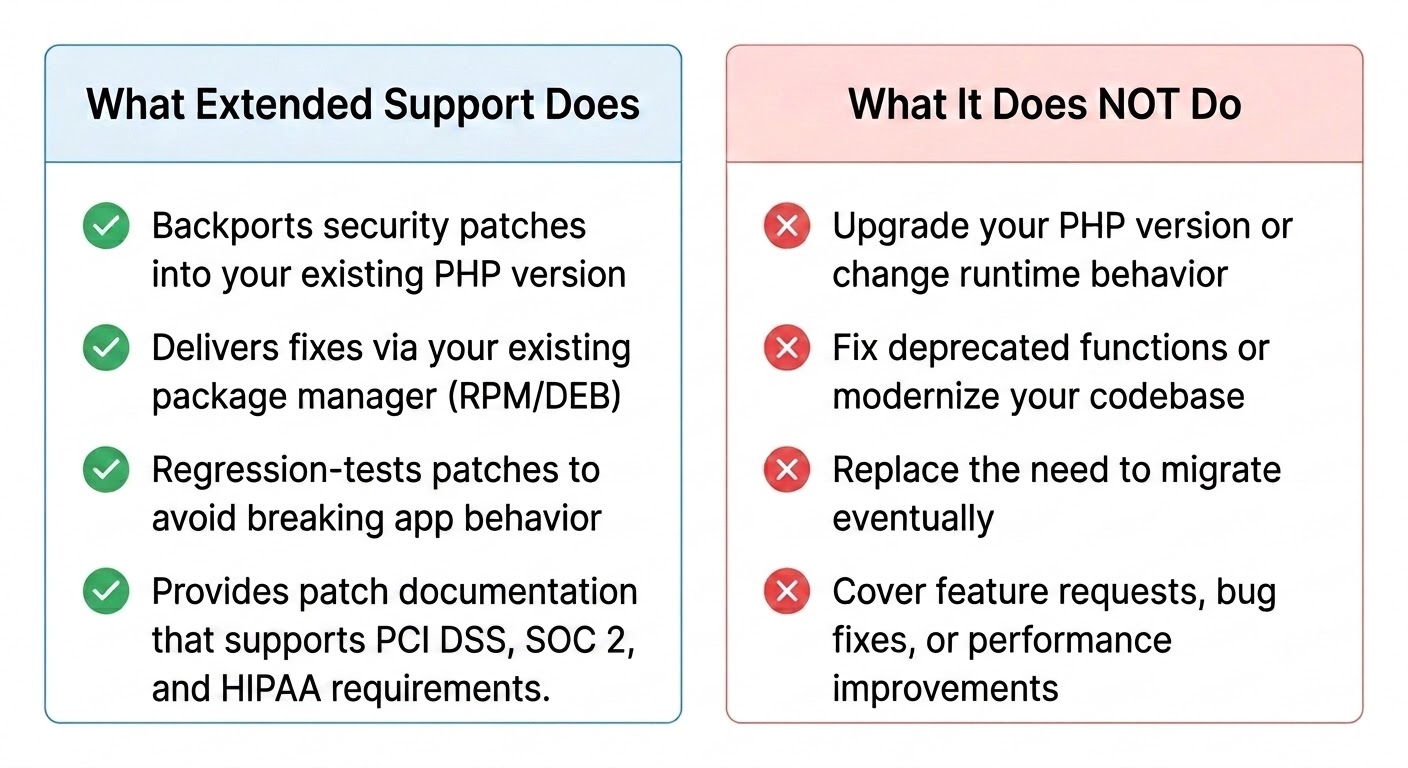
Una visión realista: El soporte ampliado no es un pase libre para no actualizar nunca. Te da tiempo para realizar la migración sin que sea una urgencia. Tómatelo como una pista de despegue, no como un destino.
Parches de seguridad retroaplicados
El servicio principal es el «backporting». Cuando se publica un nuevo CVE que afecta a una rama de PHP que aún recibe soporte, el proveedor analiza si la versión en fin de vida útil (EOL) se ve afectada y, a continuación, integra la corrección en tu entorno de ejecución anterior sin alterar su comportamiento. Sigues utilizando PHP 7.4 u 8.1, pero la vulnerabilidad queda solucionada.
Pruebas de compatibilidad e implementación sin interrupciones
Un parche retroaplicado debe seguir garantizando la estabilidad de la aplicación. Un buen soporte ampliado de PHP incluye pruebas de regresión con la versión fuera de ciclo de vida (EOL), para que la corrección no introduzca cambios en el comportamiento. Dependiendo del proveedor y de la plataforma, los parches se distribuyen como paquetes nativos —RPM o DEB en Linux— que se instalan a través del gestor de paquetes existente, con instaladores equivalentes para Windows.
Versión y compatibilidad con sistemas operativos
Cada proveedor es compatible con un conjunto específico de versiones de PHP en un conjunto específico de sistemas operativos. Por ejemplo, el servicio Endless Lifecycle Support (ELS) de TuxCare para PHP abarca desde PHP 5.2 hasta 8.4, aplicando parches de seguridad ELS a cada rama una vez que alcanza el fin de vida útil (EOL) —actualmente, desde la 5.2 hasta la 8.1— en Windows y las principales distribuciones de Linux, incluidas AlmaLinux, CentOS, Ubuntu, Debian y Oracle Linux. Si te ves atrapado en un entorno de ejecución al final de su vida útil (EOL) que no se puede migrar sin problemas, ese tipo de parches respaldados por el proveedor es una de las pocas formas de subsanar las vulnerabilidades CVE sin tener que rediseñar inmediatamente la aplicación para un entorno de ejecución más reciente.
Nota: La actualización de PHP 5.x a PHP 8.x puede requerir cambios sustanciales en el código, especialmente en el caso de aplicaciones que dependan de características del lenguaje que se han eliminado, API obsoletas o marcos de trabajo desactualizados.
Riesgos de seguridad y cumplimiento normativo derivados del uso de PHP al final de su ciclo de vida (EOL) sin soporte ampliado
La página se carga, el proceso de pago funciona y los registros parecen estar en orden. Pero el riesgo va aumentando silenciosamente a medida que aparecen nuevas vulnerabilidades (CVE) en tu versión y nunca se corrigen. «Todavía funciona» es la trampa.
Un entorno de ejecución EOL que hoy funciona correctamente es también el que presenta la lista más extensa de vulnerabilidades sin parchear y documentadas públicamente, que es precisamente lo que buscan los atacantes.
Vulnerabilidades CVE sin parchear y explotación activa
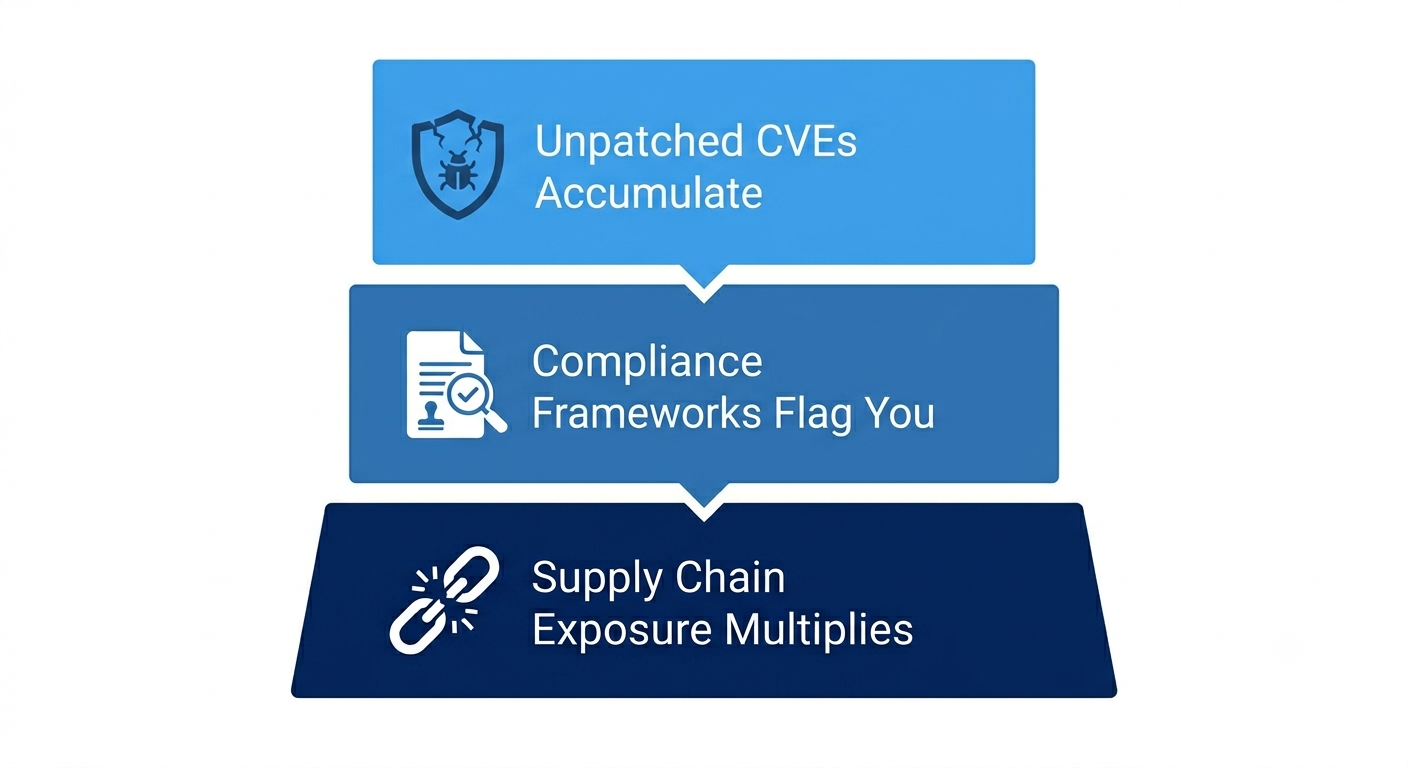
Una vez que una versión llega al final de su ciclo de vida (EOL), las vulnerabilidades recién reveladas que la afectan no reciben parches por parte del proyecto PHP de forma indefinida. Los atacantes pueden identificar qué versiones han dejado de recibir correcciones, y los exploits públicos siguen funcionando contra los sistemas que nunca recibieron un parche retroaplicado.
El Informe DBIR de Verizon de 2026 reveló que el aprovechamiento de vulnerabilidades es ahora el principal vector de acceso inicial para las brechas de seguridad, representando el 31 % de los casos, frente al 20 % del informe del año anterior. Es la primera vez en los 19 años de historia del informe que el aprovechamiento de vulnerabilidades ocupa el primer puesto, por delante del uso indebido de credenciales y el phishing. Los CVE reales de PHP lo confirman: véase el análisis sobre una vulnerabilidad de PHP 7 PHP 7 (CVE-2023-0568), y la CVE-2024-4577, un fallo de inyección de argumentos CGI con una puntuación CVSS de 9,8 que se incluyó en el catálogo de vulnerabilidades explotadas conocidas de la CISA y que afectó gravemente a las implementaciones de PHP en Windows. La tendencia general se analiza en este resumen de vulnerabilidades de PHP. Sin un código fuente retroportado, la actualización suele ser la única forma fiable de eliminar el fallo subyacente.
Incumplimiento normativo
Los marcos de seguridad y cumplimiento suelen exigir a las organizaciones que identifiquen vulnerabilidades, gestionen los riesgos y apliquen actualizaciones de seguridad dentro de un plazo determinado. La norma PCI DSS establece requisitos explícitos en materia de aplicación de parches y gestión de vulnerabilidades, mientras que la HIPAA, SOC 2y FedRAMP comparten el mismo enfoque a través del análisis de riesgos y la evaluación de controles. Utilizar software que ya no recibe correcciones de los desarrolladores hace que sea más difícil cumplir con esas obligaciones, a menos que se disponga de una fuente documentada de parches retrocompatibles y de pruebas que lo demuestren.
Según el informe de IBM de 2026 sobre el coste de una filtración de datos, el coste medio mundial de una filtración aumentó un 12 % respecto al año anterior, hasta alcanzar la cifra récord de 4,99 millones de dólares. El soporte ampliado puede proporcionar los registros de parches y los plazos de corrección que demuestran una proceso de evaluación y un proceso de aplicación de parches coherentes. Los entornos regulados conllevan obligaciones adicionales, como el cumplimiento de la norma FIPS para módulos criptográficos validados, por ejemplo—, pero en lo que respecta específicamente a la cuestión de la aplicación de parches, es mucho más fácil presentar un historial impecable cuando los parches realmente existen.
Cadena de suministro y exposición a las dependencias
PHP rara vez funciona de forma aislada. Tu aplicación utiliza paquetes de Composer, extensiones y un sistema operativo subyacente, y cualquier vulnerabilidad en cualquiera de estas capas se convierte en un problema para ti. Un entorno de ejecución de PHP al final de su ciclo de vida suele coexistir con un sistema operativo al final de su ciclo de vida y dependencias obsoletas, lo que multiplica la superficie de ataque.
¿Qué versiones de PHP requieren actualmente soporte ampliado?
Si utilizas PHP 8.1 o una versión anterior y no puedes actualizarlo a corto plazo, necesitarás una fuente fiable de parches de seguridad retrocompatibles. A partir de 2026, esas versiones dejarán de recibir parches de seguridad de la comunidad, por lo que las vulnerabilidades recién descubiertas que las afecten no serán corregidas por el proyecto PHP.
PHP 7.4 es el caso más urgente. Esa versión alcanzó el fin de vida útil (EOL) en noviembre de 2022, por lo que lleva casi cuatro años sin parches de la comunidad. Sigue funcionando en un gran número de entornos de producción porque migrar de ella puede suponer un trabajo considerable en cuanto a dependencias, compatibilidad y pruebas. Lo mismo ocurre con PHP 8.0, que superó el fin de vida útil (EOL) a finales de 2023, y PHP 8.1 se sumó a esa lista a finales de 2025.
PHP 8.2 y 8.3 se encuentran en modo de solo seguridad, por lo que siguen recibiendo parches, pero con una cuenta atrás. PHP 8.2 caduca el 31 de diciembre de 2026, y PHP 8.3 lo hará un año después. Anota en tu calendario la fecha de fin de vida útil (EOL) de PHP 8.2: a partir del 31 de diciembre de 2026, el proyecto PHP dejará de publicar parches de seguridad para esa rama. Para obtener un desglose completo de los riesgos y tus opciones, consulta la guía de fin de vida útil de PHP 8.2 lo explica con detalle.
PHP 8.4 y 8.5 son las dos ramas que cuentan actualmente con soporte activo, y la versión 8.4 pasará a recibir únicamente parches de seguridad a finales de 2026. El soporte ampliado está destinado a aquellos equipos que no puedan abandonar las versiones 7.4, 8.0 u 8.1 en el plazo exigido por sus auditores o equipos de gestión de riesgos.
Soporte ampliado de PHP frente a la actualización: cómo elegir
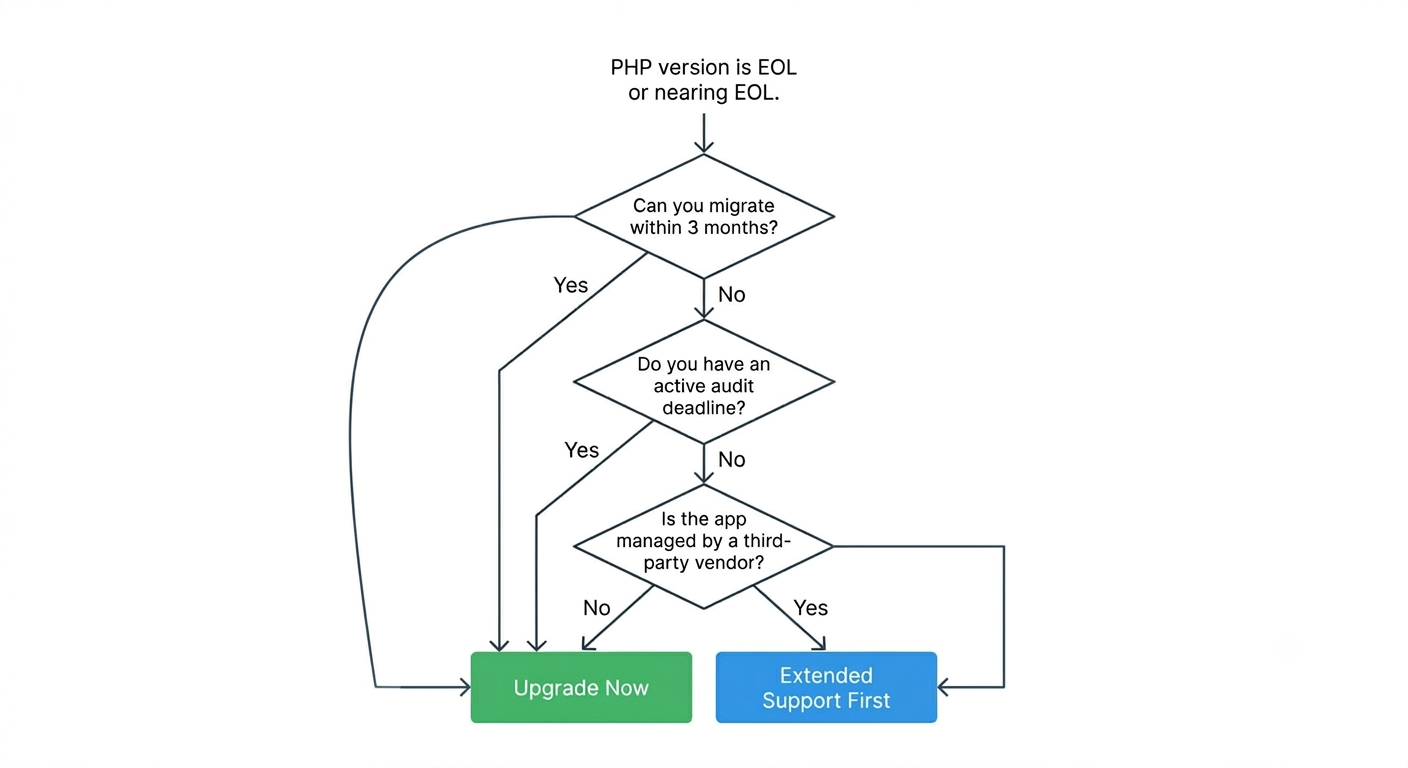
Actualizar es la solución adecuada a largo plazo. La extensión del soporte técnico es la solución adecuada a corto plazo cuando actualizar ahora mismo sería una imprudencia. La decisión depende del volumen de trabajo de migración que haya que realizar para pasar a una versión compatible y del riesgo que se asuma mientras tanto.
Una aplicación bien mantenida puede pasar de PHP 8.1 a una versión actualmente compatible con un trabajo limitado en cuanto a dependencias y elementos obsoletos, aunque el esfuerzo depende de sus marcos de trabajo, extensiones y cobertura de pruebas. Trasladar una aplicación heredada de PHP 7.4, con 200 000 líneas de código sin modificar y dependencias abandonadas, a PHP 8.4 es todo un proyecto, no algo que se pueda hacer en una tarde. El coste de subestimar esa diferencia es real.
Desde la primera línea: Una actualización puntual no resuelve de forma permanente los riesgos relacionados con el ciclo de vida. Los equipos que pasaron de la versión 7.4 a la 8.0 hace años, dieron el tema por zanjado y nunca planificaron el siguiente paso, se encuentran ahora en otra rama con fin de vida útil (EOL). «Ya hemos actualizado una vez»: así es como acabas con el fin de vida útil dos veces.
Utiliza esto para decidir:
| Escenario | Enfoque recomendado |
| En la versión 8.1, dependencias modernas y un código fuente compacto | Actualiza ahora a una versión que cuente con soporte activo, preferiblemente PHP 8.4 u 8.5 |
| En la versión 7.4 u 8.0, una aplicación heredada de gran tamaño, sin cobertura de pruebas | Soporte ampliado y, a continuación, migración por fases |
| Plazo límite para la auditoría, migración aún no finalizada | Soporte ampliado para garantizar el cumplimiento normativo durante la migración |
| Una aplicación de terceros que el proveedor no ha actualizado | Soporte ampliado hasta que el proveedor lance una solución |
Los 3 mejores proveedores de soporte ampliado para PHP
Unos pocos proveedores ofrecen la retrocompatibilidad de correcciones de seguridad para versiones de PHP fuera de ciclo de vida. Se diferencian en las versiones que cubren, la forma en que se distribuyen los parches y la documentación de cumplimiento que te facilitan. A continuación se presentan tres que merece la pena comparar. Las listas de cobertura que figuran a continuación reflejan la información publicada por cada proveedor a fecha de agosto de 2026; confirma el alcance actual con el proveedor antes de realizar la compra.
TuxCare
El soporte de ciclo de vida ilimitado de TuxCare para PHP abarca desde PHP 5.2 hasta 8.4 desde un único repositorio, con parches de seguridad ELS aplicados a cada rama a medida que alcanza su fin de vida útil (EOL); actualmente, esto incluye las versiones 5.2 a 8.1, y más adelante se añadirán las versiones 8.2, 8.3 y 8.4 a medida que lleguen sus fechas de fin de vida útil. Los paquetes están compilados por el proveedor e incluyen parches de seguridad para Windows y las principales distribuciones de Linux; se someten a pruebas de regresión antes de su lanzamiento y se instalan a través de tu gestor de paquetes actual sin necesidad de cambiar el entorno de ejecución ni de recompilar tu aplicación.
Para los equipos que gestionan varios sitios web en PHP a través de cPanel, PHP ELS de TuxCare se integra con PHP Selector en los entornos cPanel compatibles, lo que permite configurar las versiones de PHP para cada sitio web desde la interfaz de administración sin necesidad de recurrir a la línea de comandos.
Zend de Perforce
Zend lleva años ofreciendo soporte comercial para PHP y proporciona entornos de ejecución con soporte a largo plazo para versiones que han llegado al final de su vida útil (EOL), con el respaldo de un proveedor que cuenta con una larga trayectoria en el ecosistema de PHP. La cobertura es específica: actualmente, Zend incluye PHP 7.2, 7.3, 7.4 y 8.1 en su oferta PHP LTS. Se trata de una opción fiable para los equipos que ya han adoptado las herramientas de Zend o Laminas.
HeroDevs
HeroDevs ofrece soporte a largo plazo para PHP a través de una colaboración con Zend by Perforce, combinando los entornos de ejecución de ZendPHP con su propia suscripción «Never-Ending Support», los acuerdos de nivel de servicio (SLA) y la documentación de cumplimiento normativo. La cobertura abarca las versiones PHP 7.2, 7.3, 7.4, 8.0, 8.1 y 8.2, que se distribuyen como paquetes nativos en las principales distribuciones de Linux y en Windows.
Actualiza PHP al final de su ciclo de vida, evita riesgos de seguridad y cumple con la normativa
El fin de la vida útil (EOL) de PHP no se anuncia. Sigue prestando servicio hasta que un atacante aprovecha una vulnerabilidad documentada públicamente que nunca se ha corregido en tu rama. El soporte ampliado de PHP subsana esa laguna: sigues utilizando el entorno de ejecución del que depende tu aplicación, las vulnerabilidades cubiertas reciben correcciones retroactivas y migras cuando sea seguro, en lugar de cuando te veas obligado a hacerlo.
Si utilizas PHP 7.4, 8.0 u 8.1 y no es viable realizar una actualización inmediata, protege el entorno de ejecución actual con parches adaptados a versiones anteriores mientras planificas la migración. El servicio Endless Lifecycle Support (ELS) de TuxCare cubre actualmente todas las ramas con fin de vida útil (EOL), desde la 5.2 hasta la 8.1, y se compromete a ampliar dicha cobertura a las versiones 8.2, 8.3 y 8.4 a medida que cada una de ellas alcance su fecha de fin de vida útil.
Preguntas frecuentes
No. El soporte ampliado incorpora parches de seguridad a tu versión actual. Tu PHP mantiene el mismo número de versión y conserva el mismo comportamiento esperado, mientras que las vulnerabilidades cubiertas reciben correcciones incorporadas. La aplicación que depende de ese entorno de ejecución puede seguir funcionando sin necesidad de actualizar la versión.
«Soporte ampliado de PHP Nivel 1» es una denominación de facturación utilizada por los proveedores de alojamiento web, más que un nivel estándar de soporte de PHP. En los planes de Alojamiento web (cPanel) y Alojamiento web Plus de GoDaddy, el soporte ampliado de PHP es un complemento de pago —ofrecido a través de una colaboración con CloudLinux— que proporciona parches de seguridad para sitios web que aún utilizan una versión de PHP fuera de ciclo de vida (EOL), y aparece como una partida separada en la renovación. Consulta la documentación de tu proveedor de alojamiento para conocer el alcance exacto y el precio de tu plan.
Sí. PHP 7.4 llegó al final de su ciclo de vida en noviembre de 2022, pero algunos proveedores, entre ellos TuxCare, siguen proporcionando parches de seguridad para esta versión a través del soporte de ciclo de vida ampliado. Dado que la versión 7.4 lleva fuera de servicio desde 2022, sigue siendo uno de los casos de uso más importantes del soporte ampliado para aquellas organizaciones que aún no han completado sus migraciones.
Los plazos de entrega de los parches varían según el proveedor, al igual que su alcance. Antes de firmar, comprueba tres aspectos: un umbral de gravedad publicado (la mayoría de los proveedores se comprometen a corregir las CVE de gravedad alta y crítica, normalmente con una puntuación CVSS 7.0 o superior, y tratan los problemas de gravedad media caso por caso), un plazo de respuesta establecido para las vulnerabilidades de gravedad alta y un registro público de CVE para que puedas verificar tú mismo el estado de cada CVE, en lugar de confiar ciegamente en el SLA.
Puede ser de ayuda. Los auditores quieren pruebas de que tu software está actualizado y de que existe un proceso de aplicación de parches reproducible, y el soporte ampliado proporciona tanto los parches como los registros. Por sí solo, no garantiza el cumplimiento de la norma PCI DSS, la conformidad con SOC 2 ni el éxito de una auditoría; eso depende de todo tu entorno de control.
Depende de cuál sea tu situación de partida. En el caso de una aplicación heredada de gran tamaño con dependencias obsoletas, el soporte ampliado suele resultar mucho más económico a corto plazo que una migración de emergencia. En el caso de una aplicación pequeña que vaya una o dos versiones por detrás, la actualización directa suele ser la opción más rentable.