Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- PHP 8.2 dejará de recibir soporte el 31 de diciembre de 2026. A partir de esa fecha, el proyecto PHP dejará de publicar parches de seguridad para esta versión.
- El EOL de PHP no solo supone un riesgo para la seguridad, sino que también puede generar problemas de cumplimiento normativo en el marco de las normas PCI DSS, HIPAA y SOC 2.
- Actualizar a PHP 8.3, 8.4 u 8.5 es la solución adecuada, pero los problemas con las dependencias alargan el plazo más de lo que la mayoría de los equipos esperaban.
- Si no puedes actualizar antes de la fecha límite, el servicio «Endless Lifecycle Support for PHP» de TuxCare se encarga de mantener la versión 8.2 actualizada mientras realizas la migración.
Si estás utilizando PHP 8.2 en producción, el reloj ya corre más rápido de lo que podrías imaginar. PHP 8.2 ya ha superado la fase de soporte activo y se encuentra en su periodo de solo seguridad: el 31 de diciembre de 2026 es la fecha límite. Esa fecha parece manejable hasta que realmente se planifica lo que implica una actualización real: entornos de prueba, auditorías de dependencias, comprobaciones de compatibilidad de marcos de trabajo y pruebas de regresión en cientos o miles de rutas. De repente, el margen de tiempo no es tan amplio como sugería el calendario.
En esta entrada se aborda el calendario de fin de vida útil (EOL) de PHP 8.2, lo que ocurre realmente después de esa fecha y las tres opciones que, siendo realistas, tienen los equipos. Si has llegado hasta aquí esperando una respuesta del tipo «solo tienes que actualizar, no pasa nada», te lo advierto: esto no va por ahí. Actualizar rara vez es tan sencillo como parece a simple vista.

PHP: explicación de las versiones y los cronogramas
PHP (Hypertext Preprocessor) sigue un ciclo de vida de soporte fijo de cuatro años: dos años de soporte activo, seguidos de otros dos años en los que solo se publican parches de seguridad críticos. Tras ese periodo, se alcanza el fin de vida útil (EOL): el proyecto cierra la rama y pasa a otra cosa. Este plazo de cuatro años se amplió en 2024, pasando de tres años, y ahora todas las fechas de fin de vida útil coinciden con el 31 de diciembre del año correspondiente.
PHP 8.2 se lanzó el 8 de diciembre de 2022. El soporte activo finalizó a finales de 2024, y ahora se encuentra en la fase final, dedicada exclusivamente a la seguridad. El calendario oficial de lanzamientos y el estado del soporte para cada rama se pueden consultar en php.net.
PHP 8.1 se incluye a continuación únicamente a título informativo, ya que recientemente ha llegado al final de su ciclo de vida (EOL). A continuación se muestra la situación de PHP 8.1 y las ramas 8.x actualmente compatibles a partir de 2026:
|
Versión de PHP |
Fecha de publicación |
Fin del soporte técnico |
Final de la vida |
|
8.1 |
25 de noviembre de 2021 |
25 de noviembre de 2023 |
31 de diciembre de 2025 (ya fuera de ciclo de vida) |
|
8.2 |
8 de diciembre de 2022 |
31 de diciembre de 2024 |
31 de diciembre de 2026 |
|
8.3 |
23 de noviembre de 2023 |
31 de diciembre de 2025 |
31 de diciembre de 2027 |
|
8.4 |
21 de noviembre de 2024 |
31 de diciembre de 2026 |
31 de diciembre de 2028 |
|
8.5 |
20 de noviembre de 2025 |
31 de diciembre de 2027 |
31 de diciembre de 2029 |
PHP 8.1 ya ha llegado al final de su ciclo de vida (EOL); cualquier vulnerabilidad CVE que se publique ahora nunca recibirá un parche oficial para los servidores que aún lo utilicen. PHP 8.2 tiene aproximadamente el mismo margen de tiempo que un ciclo de actualización empresarial típico, lo que significa que no hay mucho margen para retrasos.
¿Sabías que...? Según las estadísticas de uso de W3Techs, PHP es el motor del 71,2 % de todos los sitios web con un lenguaje de servidor conocido. Entre los sitios que ejecutan PHP 8, la versión 8.2 es la subversión más utilizada, con un 32,8 %, por delante de la 8.3, con un 29,1 %, y la 8.4, con un 9,9 %. PHP 8.1 y 8.0, ambas versiones ya fuera de ciclo de vida (EOL), siguen funcionando en un 26,6 % combinado de los sitios web con PHP 8. Las actualizaciones de versión se producen mucho más lentamente en producción que en los blogs de lanzamientos.
¿Qué pasará cuando PHP 8.2 llegue al final de su ciclo de vida?
A partir del 31 de diciembre de 2026, el proyecto PHP cerrará la rama 8.2 y dejará de publicar nada para ella. No habrá parches oficiales, ni correcciones oficiales, ni excepciones por parte del proyecto PHP. Esto tendrá consecuencias para tu infraestructura en cuatro ámbitos.
1. Se suspende el envío de parches de seguridad
La consecuencia más evidente, y la más grave. Una vez que la versión 8.2 llegue al final de su ciclo de vida (EOL), ningún CVE —ya sea crítico, de alto o de bajo riesgo— recibirá una corrección por parte del proyecto PHP. Un fallo de ejecución remota de código revelado el 2 de enero de 2027 se corregiría en las versiones 8.3, 8.4 y 8.5. En el caso de la versión 8.2, el fallo permanecerá sin solucionar.
Esto no es una hipótesis. El CVE-2024-4577, un fallo de inyección de argumentos que afecta a PHP-CGI en Windows con determinadas configuraciones de página de códigos, se dio a conocer en junio de 2024. Se corrigió en las versiones 8.1.29, 8.2.20 y 8.3.8. Las ramas EOL más antiguas, incluidas PHP 8.0 y 7.x, se señalaron como afectadas en avisos públicos, pero no recibieron ninguna corrección oficial del proyecto PHP porque ya habían dejado de recibir soporte. En cuestión de días se produjo una explotación masiva: los investigadores rastrearon miles de direcciones IP atacantes que desplegaban mineros de criptomonedas, shells web e infraestructura DDoS a través de ese único fallo.
La misma tendencia se mantuvo con los CVE posteriores de PHP. Los CVE-2025-14177 y CVE-2025-14180, por ejemplo, se corrigieron en las ramas con soporte, incluidas las versiones de PHP 8.1 a 8.5. Una vez que una rama alcanza el fin de su ciclo de vida (EOL), se interrumpe el suministro oficial de parches.
El patrón está bien documentado: los atacantes realizan ingeniería inversa de los parches que se distribuyen para las ramas compatibles y los utilizan como guía para explotar las que no han sido parcheadas. El lapso de tiempo entre la divulgación pública y la explotación activa de los fallos de alta gravedad se mide en días, a veces en horas. El análisis de TuxCare sobre el CVE-2023-0568 en PHP 7 es un buen ejemplo de la fiabilidad con la que se repite este patrón.
PHP registra una actividad constante en materia de CVE. Los datos de Stack.watch, procedentes del NVD, muestran que se han revelado 18 vulnerabilidades en 2024, 15 en 2025 y, en 2026, ya se han registrado 11 cuando aún quedan meses por delante. En mayo de 2026, PHP 8.2.31 corrigió ocho vulnerabilidades en una sola versión. Una vez que la versión 8.2 llegue al final de su vida útil (EOL), las versiones de seguridad continuarán para las ramas compatibles, y la 8.2 no recibirá ninguna de ellas.
También puedes descubrir cómo las soluciones de aplicación automática de parches garantizan la seguridad gracias al soporte ampliado de PHP respaldado por los proveedores.
2. Aumento del riesgo de cumplimiento y auditoría
La mayoría de los marcos de seguridad —PCI DSS, HIPAA, SOC 2, FedRAMP, ISO 27001— exigen a las organizaciones que mantengan un proceso de gestión de vulnerabilidades justificable y que apliquen los parches de seguridad disponibles. El software al final de su ciclo de vida (EOL) complica esta tarea por definición. Esto es lo que supone en la práctica:
- PCI DSS: El requisito 6.2 establece que los parches de seguridad pertinentes deben aplicarse en el plazo de un mes desde su lanzamiento. Si no hay parches oficiales que aplicar porque el entorno de ejecución ha llegado al final de su vida útil (EOL), es posible que se vea abocado a un incumplimiento continuo, a menos que cuente con controles compensatorios documentados.
- SOC 2: Los auditores suelen señalar los componentes EOL como deficiencias de control. Se espera un plan de corrección por escrito con un plazo de cumplimiento.
- HIPAA: El uso de software al final de su vida útil (EOL) en sistemas que gestionan información médica protegida (PHI) puede plantear dudas sobre si sus medidas de seguridad siguen siendo razonables y adecuadas según la Norma de Seguridad.
- Seguro cibernético: Las aseguradoras están añadiendo exclusiones o subidas de prima para incidentes relacionados con componentes al final de su vida útil. Esto es cada vez más habitual en el momento de la renovación.
Lo frustrante es que tu entorno de ejecución de PHP podría ser el único componente obsoleto en una pila que, por lo demás, está en perfecto estado, y aun así hace que la auditoría fracase.
3. Se acelera la deriva del ecosistema
En cuanto la versión 8.2 llega al final de su ciclo de vida, el ecosistema empieza a abandonarla silenciosamente. Los marcos de trabajo la eliminan de sus matrices de pruebas. Los paquetes de Composer elevan su versión mínima a la 8.3. Los proveedores de alojamiento la retiran progresivamente de sus pilas gestionadas. Los ejecutores de integración continua dejan de incluirla en sus configuraciones predeterminadas.
Esto no ocurre de golpe; ahí radica precisamente su carácter insidioso. Se trata de un centenar de pequeñas incompatibilidades que se acumulan a lo largo de meses. Se lanza un parche de seguridad para una biblioteca de la que dependes, pero solo para la versión 8.3 o superior. Una actualización del ORM da por sentada una función que la versión 8.2 no tiene. Un nuevo agente de monitorización deja de ser compatible por completo con la versión 8.2. Nada de esto resulta catastrófico desde el primer día. Seis meses después, te encuentras manteniendo una maraña de versiones fijas y soluciones provisionales, y la actualización real se ha vuelto más difícil, no más fácil.
4. Resistencia operativa oculta
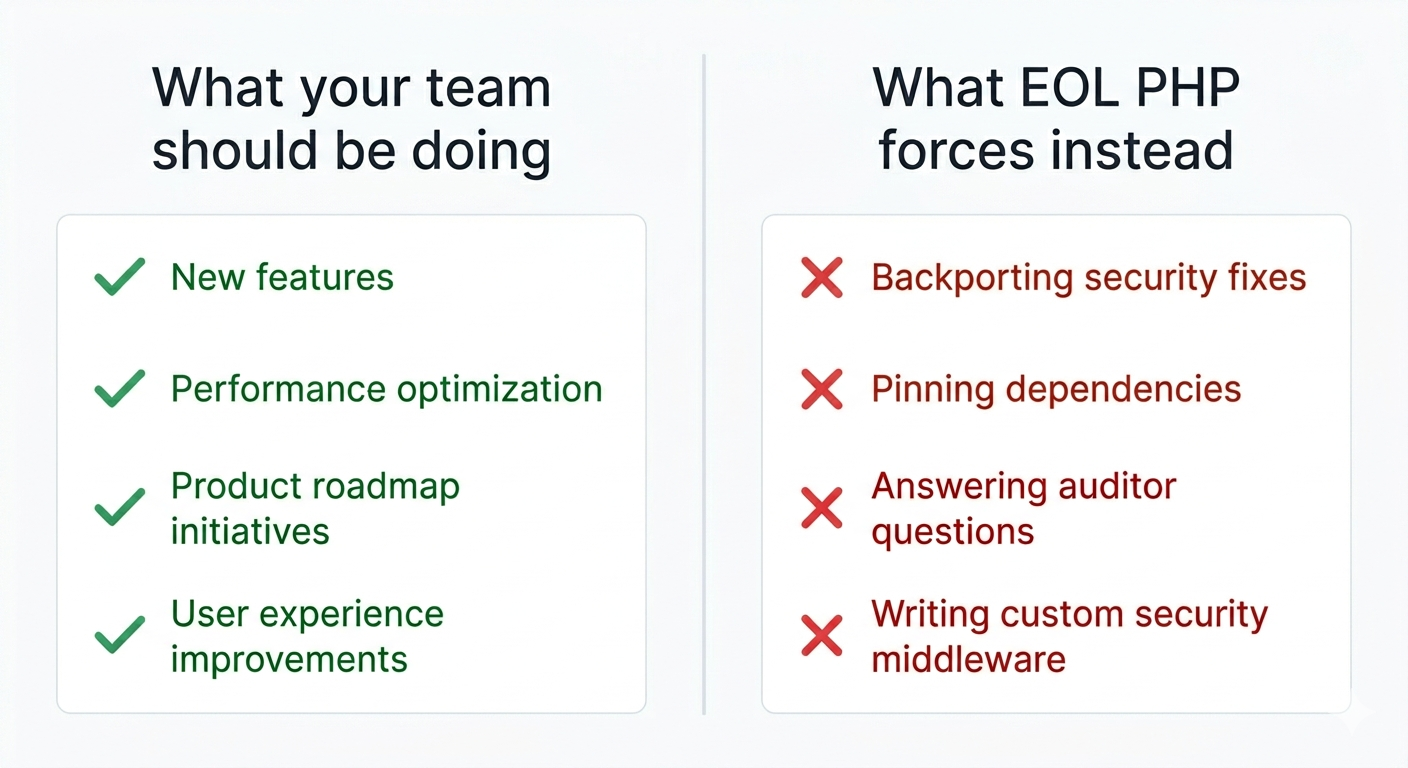
Este aspecto suele pasarse por alto. Utilizar una versión de PHP al final de su ciclo de vida (EOL) implica que tu equipo dedica tiempo de ingeniería a tareas que no son funciones propias del producto: aplicar manualmente correcciones a versiones anteriores, fijar versiones de dependencias, escribir middleware de seguridad personalizado para cubrir las lagunas, responder a las preguntas de los auditores y explicar a los posibles clientes empresariales por qué el entorno de ejecución ya no cuenta con soporte técnico.
Si lo multiplicamos por un año, el «ya lo actualizaremos más adelante» tiene un coste real que no se refleja claramente en un ticket o en un sprint, pero que sí se nota claramente en la velocidad.
Tus opciones tras el fin de la vida útil de PHP 8.2
Hay tres opciones viables. La más adecuada dependerá de tu pila tecnológica, del tamaño de tu equipo y de hasta qué punto estés dispuesto a ser sincero sobre el calendario real de la migración.
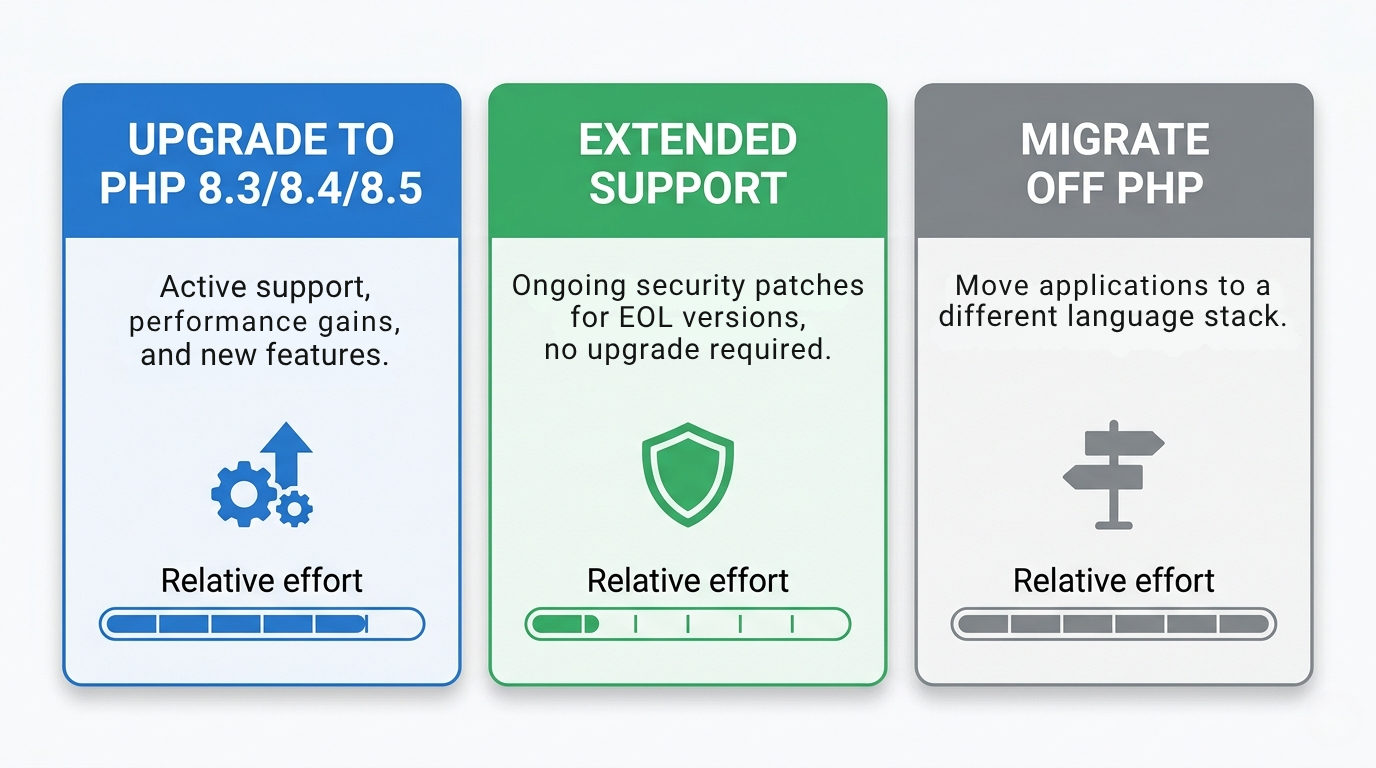
Opción 1: Actualizar a PHP 8.3 o una versión posterior
La recomendación por defecto —y la decisión más acertada cuando sea realmente viable—. Actualizar a PHP 8.3, 8.4 u 8.5 restablece el soporte oficial de seguridad y aporta mejoras reales: constantes de clase tipadas en la versión 8.3, ganchos de propiedad y visibilidad asimétrica en la 8.4, así como mayores mejoras en el rendimiento y el tiempo de ejecución.
Pero «actualizar» abarca mucho en esa frase. Un cambio de versión de PHP en un entorno de producción real suele implicar:
- Comprobación de la compatibilidad con la versión 8.3 o superior de todas las dependencias de Composer.
- Resolución de las advertencias de obsolescencia, incluida la obsolescencia de las propiedades dinámicas, que se introdujo en la versión 8.2 y que se prevé que se convierta en un error fatal en PHP 9.0.
- Actualización de matrices de integración continua, imágenes base de Docker y manifiestos de implementación.
- Ejecución de pruebas de regresión completas en todos los puntos finales.
- Coordinar las actualizaciones de los marcos de trabajo, como Laravel, Symfony, WordPress, Drupal y Magento, que a menudo tienen sus propias restricciones de versión y aspectos que tener en cuenta en cuanto a la compatibilidad de los complementos.
Herramientas como Rector pueden automatizar parte del trabajo de refactorización, pero no eliminan el problema de compatibilidad entre dependencias; simplemente agilizan los cambios sintácticos específicos de PHP.
Desde la trinchera: El cambio en el tiempo de ejecución de PHP suele ser casi siempre la parte fácil. Lo que realmente descarrila los plazos de actualización son los paquetes de terceros que no se han actualizado desde 2022 y que ahora lo bloquean todo. Es el infierno de las dependencias, y no el propio PHP, lo que hace que la mayoría de los equipos pierdan semanas.
El momento decisivo:
- Si tu código ha sido sometido a pruebas exhaustivas, las dependencias están razonablemente actualizadas y tienes la capacidad necesaria, actualiza ahora y opta por PHP 8.4 u 8.5.
- Si, siendo realistas, tu calendario se retrasa más allá de diciembre de 2026, inicia la actualización, pero contrata una ampliación del servicio de asistencia para no quedarte desprotegido durante la migración.
Opción 2: Soporte ampliado para PHP 8.2
Una solución intermedia y pragmática que muchos equipos subestiman a la hora de barajar opciones. El soporte ampliado proporcionado por el proveedor garantiza que PHP 8.2 siga recibiendo parches contra nuevas vulnerabilidades (CVE) tras la fecha oficial de fin de vida útil, sin necesidad de actualizar inmediatamente el entorno de ejecución. Los parches de seguridad siguen llegando, tu aplicación sigue funcionando y tu equipo realiza la migración según un calendario adaptado a las necesidades técnicas reales, en lugar de a una fecha límite fija.
Esta es precisamente la carencia que el servicio «Endless Lifecycle Support for PHP» de TuxCare está diseñado para cubrir. Ofrece parches de seguridad continuos para versiones de PHP que han llegado al final de su vida útil, que se proporcionan como sustitutos directos sin necesidad de modificar el código de las aplicaciones. La documentación pública actual de TuxCare indica que la cobertura abarca las versiones de PHP desde la 5.1.6 hasta la 8.3, dependiendo del sistema operativo y la distribución.
También hay una ficha técnica descargable sobre ELS para PHP en la que se explica por qué la actualización no siempre es la solución inmediata y cómo el soporte ampliado se adapta a tu entorno; vale la pena leerla antes de tomar una decisión.
Elige esta opción cuando:
- Siendo realistas, su migración no se completará antes del 31 de diciembre de 2026.
- Tienes obligaciones de cumplimiento normativo que exigen una aplicación continua y documentada de parches.
- Quieres separar la urgencia en materia de seguridad de la planificación de la capacidad de ingeniería.
- Estás utilizando varias versiones de PHP y necesitas una cobertura uniforme en todas ellas.
Consejo de experto: Una estrategia que suele funcionar bien en la práctica: realizar la actualización junto con el soporte ampliado. Adquiera el soporte ampliado para eliminar la presión de los plazos y, a continuación, lleve a cabo la actualización en un plazo razonable. El coste del soporte ampliado durante un año suele ser muy inferior al coste de los errores que se producen en una migración precipitada.
Opción 3: Abandonar PHP
Es la opción más drástica y, por lo general, no es la más acertada, simplemente por la presión que supone el fin de la vida útil del producto. Algunos equipos utilizan la función de actualización obligatoria para reescribir servicios en Go, Node.js, Python o Rust; normalmente se trata de componentes que ya eran candidatos a ser sustituidos por otras razones.
Esto funciona cuando el código PHP ya supone una carga de mantenimiento que el equipo quiere eliminar, el servicio es pequeño y está bien delimitado, con entradas y salidas estables, y se dispone de la capacidad técnica necesaria para llevar a cabo una migración que se prolongue durante varios trimestres.
No funciona cuando el fin de vida útil es el único motivo. Las reescrituras impulsadas por la presión de los plazos suelen entregarse con retraso, pasan por alto casos extremos que el código original gestionaba sin problemas desde hacía años y reintroducen errores que costó mucho tiempo detectar la primera vez. Si la actualización de PHP te parece demasiado complicada y eso es lo que te está empujando a una reescritura completa, vale la pena analizarlo detenidamente antes de dar el paso.
Por qué actualizar no siempre es la solución adecuada
La respuesta teórica es actualizar el sistema. La respuesta en la práctica es más complicada. Hay tres razones que explican por qué la ampliación del soporte técnico suele ser la decisión de ingeniería más acertada:
Las dependencias suelen ser el verdadero obstáculo
El propio motor de PHP rara vez es lo que ralentiza una actualización. Son las pocas bibliotecas que llevan dos años sin actualizarse, la versión del marco de trabajo que aún no es compatible oficialmente con la 8.3 o el paquete interno del que ya nadie se hace cargo. Forzar una actualización en medio de ese embrollo implica o bien congelar las dependencias incompatibles —lo que va en contra del objetivo de seguridad— o bien actualizarlas una por una, lo que puede suponer semanas de trabajo de corrección y pruebas por cada paquete.
Las migraciones apresuradas salen caras
Las migraciones realizadas con plazos muy ajustados acaban generando errores. No tienen en cuenta los casos extremos. Se saltan pasos en la cobertura de las pruebas. Cualquiera que haya vivido una actualización forzada del tiempo de ejecución conoce el patrón: las funciones sufren retrocesos sutiles, las características de rendimiento cambian de forma inesperada y el equipo de guardia lo paga caro al trimestre siguiente.
A veces, los cálculos económicos apuntan a una migración más lenta y planificada, incluso teniendo en cuenta el coste de la asistencia técnica prolongada. El ahorro en horas de ingeniería, la prevención de incidencias y una implementación más tranquila se traducen en beneficios que no siempre se reflejan en la comparación inicial de costes.
Hay algunos códigos fuente que, sinceramente, no vale la pena actualizar en este momento
No todas las aplicaciones PHP heredadas tienen un futuro que justifique un esfuerzo de migración de gran envergadura. Algunas están programadas para ser sustituidas dentro de 18 meses. Otras son herramientas internas que gestionan una carga de trabajo fija y para las que no hay planes de incorporar nuevas funcionalidades. Otras son productos en modo de mantenimiento cuya base de clientes se está reduciendo.
En el caso de esos sistemas, aplicar parches en lugar de actualizar es una decisión técnica justificada. Dedicar dos trimestres a actualizar el entorno de ejecución de una aplicación que se va a retirar el año que viene no es una buena inversión. La asistencia técnica ampliada garantiza su seguridad hasta el momento de su retirada definitiva.
Protege tu PHP 8.2 sin actualizar – Con TuxCare
PHP 8.2 tiene una fecha límite: el 31 de diciembre de 2026. A partir de entonces, el proyecto PHP dejará de publicar parches, y cualquier nuevo CVE comenzará a acumularse en todos los servidores que sigan ejecutándolo. Actualizar es la solución adecuada cuando se puede hacer de forma limpia y en un plazo razonable. Cuando no es posible —las dependencias no están listas, el plazo es demasiado ajustado o el código base no justifica la inversión—, el soporte ampliado es la opción que te mantiene seguro sin obligarte a realizar una migración inadecuada.
El servicio de soporte de ciclo de vida ilimitado de TuxCare para PHP cubre esa carencia con parches de seguridad continuos para las versiones de PHP que han llegado al final de su vida útil durante el tiempo que sea necesario, sin que sea necesario modificar el código de la aplicación. Si quieres saber cómo se adapta a tu entorno, ponte en contacto con los expertos en seguridad de TuxCare: el objetivo es que tú controles el calendario de actualizaciones, no sustituirlo.