
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- El cumplimiento de la norma FIPS garantiza que los módulos criptográficos cumplan con los estándares federales para la protección de datos confidenciales.
- Certificación frente a cumplimiento: la certificación es una validación formal del NIST; el cumplimiento es el uso correcto de módulos validados en modo aprobado.
- Para mantener el cumplimiento normativo es necesario realizar un seguimiento de los módulos validados, ejecutar modos aprobados por FIPS y aplicar parches de seguridad oportunos.
Muchos equipos tienen dificultades para cumplir con la normativa FIPS porque las reglas parecen complejas y hay mucho en juego. La buena noticia es que, una vez que se comprende lo que exige la norma y cómo se obtiene la certificación FIPS para los productos, el camino queda claro.
Esta guía explica el panorama actual de FIPS para 2026, las certificaciones importantes y los pasos que debe seguir para mantener la conformidad de sus sistemas. Aprenderá cómo funciona FIPS 140-3, qué módulos criptográficos necesitan validación y cómo las actualizaciones afectan a su estado de conformidad. La siguiente sección repasa todos los requisitos de seguridad incluidos en un lenguaje sencillo para que pueda planificar con confianza.
Descripción general de FIPS y su función en la ciberseguridad

Las normas FIPS (Federal Information Processing Standards) son normas de seguridad creadas por el Instituto Nacional de Estándares y Tecnología (NIST) de los Estados Unidos. Estas normas definen cómo deben funcionar los módulos criptográficos aprobados cuando protegen datos gubernamentales confidenciales. Muchas industrias, incluidas las de salud, finanzas y proveedores de servicios en la nube, también siguen las normas FIPS, ya que ofrecen una base clara para un cifrado sólido y un manejo controlado de las claves.
La norma FIPS más relevante en la actualidad es la FIPS 140-3, que establece las reglas para probar y validar los módulos criptográficos utilizados en sistemas operativos, bibliotecas de software y dispositivos de hardware. Cuando un producto está «validado por FIPS», significa que ha superado con éxito las pruebas de laboratorio independientes del Programa de Validación de Módulos Criptográficos (CMVP).
Nota: Las normas FIPS se centran específicamente en los módulos criptográficos, no en todo el sistema. El cumplimiento solo se aplica cuando estos módulos están correctamente configurados y se utilizan en un modo aprobado y validado.
Navegando por FIPS 140-2 y la transición a FIPS 140-3
La norma FIPS 140-2, publicada en 2001, ha marcado la base de referencia en materia de seguridad para los módulos criptográficos durante más de dos décadas. La mayoría de los sistemas operativos y bibliotecas que admiten cargas de trabajo gubernamentales siguen basándose en módulos validados según esta norma. Estos módulos permanecen activos hasta sus fechas oficiales de caducidad, lo que significa que muchas organizaciones siguen utilizando hoy en día componentes validados según la norma FIPS 140-2.
La transición a FIPS 140-3 cambió la forma en que se prueban y documentan los módulos. FIPS 140-3 se basa en los mismos principios básicos que su predecesor, pero actualiza la norma para reflejar las amenazas modernas y alinearse con la norma internacional ISO/IEC 19790. Introduce reglas más claras para la entropía, la protección de claves y los mecanismos de seguridad física. También requiere una documentación más precisa para que los laboratorios independientes puedan verificar cómo funciona cada módulo.
Las diferencias son importantes para la planificación del cumplimiento normativo:
- Las nuevas validaciones solo utilizan 140-3: Los proveedores ya no pueden enviar nuevos módulos para su validación según la antigua norma FIPS 140-2.
- Las actualizaciones deben cumplir las normas 140-3: Incluso pequeños cambios en el código o actualizaciones del entorno operativo (por ejemplo, la actualización de un kernel de Linux) pueden dar lugar a una nueva prueba según la nueva y más estricta norma FIPS 140-3.
- Pérdida de validación de riesgos por cambios criptográficos: Modificar un módulo validado sin un proceso aprobado puede romper inmediatamente su estado de cumplimiento.
- Las fechas de caducidad determinan los plazos de migración: Una vez que un módulo alcanza el final de su período de validación, o pasa la fecha límite final, ya no cumple con los requisitos de certificación FIPS para nuevas adquisiciones.
Importante: Los módulos FIPS 140-2 existentes seguirán siendo válidos hasta el 21 de septiembre de 2026, fecha en la que todos los certificados se trasladarán oficialmente a la lista histórica del CMVP. A partir de esa fecha, todas las actualizaciones de cumplimiento de FIPS y las nuevas adquisiciones deberán utilizar módulos validados por FIPS 140-3. Planifique ahora su calendario de migración para evitar incumplimientos.
La diferencia entre la validación FIPS y el cumplimiento
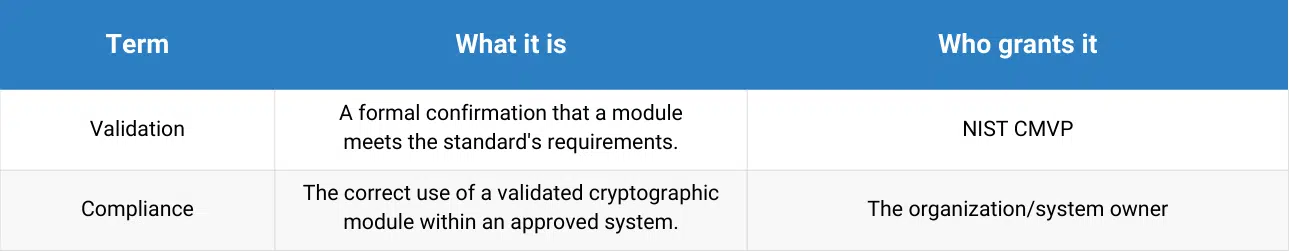
Muchos equipos utilizan los términos «conforme con FIPS» y «certificado por FIPS» como si significaran lo mismo, pero describen estados diferentes.
Un producto es validado por FIPS (o certificado) solo cuando su módulo criptográfico aparece en la lista de validación CMVP del NIST. Esto significa que un laboratorio acreditado ha probado el módulo según la norma FIPS 140-3 y que el NIST ha aprobado los resultados. La certificación se aplica al módulo en sí, no al producto completo.
Un producto es cumple con FIPS cuando utiliza correctamente un módulo validado en un modo aprobado por FIPS dentro del entorno operativo certificado (OE). El producto sigue las normas del estándar, pero no está «certificado» a menos que su propio módulo haya superado las pruebas.
La distinción es importante porque el cumplimiento puede romperse si cambia la criptografía validada. Incluso un pequeño parche de código, una actualización del kernel o un cambio de configuración no aprobado en una biblioteca validada pueden invalidar el OE. Los equipos deben realizar un seguimiento de los módulos que están validados, cómo les afectan los parches y si todo el sistema sigue funcionando en el modo aprobado, tal y como se define en la política de seguridad.
El proceso de validación FIPS en 2026: del módulo al mercado
La validación FIPS garantiza que los módulos criptográficos cumplan estrictos requisitos de seguridad de la información antes de su uso en entornos regulados. El proceso incluye pruebas independientes, revisión formal y publicación en un listado público. Comprender cada etapa ayuda a las organizaciones a planificar actualizaciones, implementaciones y auditorías de cumplimiento, especialmente teniendo en cuenta los largos plazos (que a menudo superan el año).
Función del CMVP, el NIST y los laboratorios de pruebas acreditados
La validación es gestionada por el Programa de Validación de Módulos Criptográficos (CMVP), una iniciativa conjunta del NIST y el Centro Canadiense para la Ciberseguridad (CCCS). El CMVP gestiona todo el programa, supervisa las pruebas y publica las listas oficiales de validación.
Los Laboratorios de Pruebas Criptográficas y de Seguridad (CSTL) realizan la evaluación técnica. Están acreditados para probar módulos según la norma FIPS 140-3, verificando algoritmos criptográficos, gestión de claves criptográficas y funciones de seguridad. El NIST revisa los resultados de los laboratorios y aprueba los módulos validados para su inclusión en la lista pública.
El Programa de Validación de Algoritmos Criptográficos (CAVP) es un requisito previo para la validación de módulos. El CAVP utiliza el Sistema Automatizado de Pruebas de Validación Criptográfica (ACVTS) para garantizar que la implementación del módulo de algoritmos criptográficos específicos (como AES, SHA-3) sea matemáticamente correcta antes de que se pruebe el módulo en sí.
Etapas clave de la validación FIPS 140-3
El proceso de validación FIPS consta de tres etapas principales:
Preparación y pruebas: El proveedor envía el módulo criptográfico (Implementación bajo prueba o IUT) al laboratorio de pruebas. Las pruebas abarcan la correcta implementación de los algoritmos aprobados, la generación segura de claves, la aleatoriedad (entropía) y las autopruebas.
Documentación: El proveedor presenta documentos detallados, entre los que destaca la Política de seguridad. Se trata de una declaración no propietaria que define los límites del módulo, sus modos de funcionamiento aprobados (modo FIPS) y los sistemas operativos en los que se ha probado.
Revisión y validación: El laboratorio de pruebas envía los informes de pruebas y los documentos del proveedor al CMVP (NIST + CCCS). Los revisores evalúan la documentación enviada. Una vez que la revisión de conformidad con FIPS concluye con una aprobación, se asigna al módulo un certificado de validación FIPS 140-3 y se añade a la lista oficial de módulos validados.
Cumplimiento de FIPS en la nube y arquitecturas modernas
Las implementaciones modernas basadas en la nube plantean nuevos retos. Los módulos criptográficos pueden ejecutarse dentro de máquinas virtuales, contenedores o servicios en la nube. La validación ahora tiene en cuenta cómo funciona la criptografía en estos entornos.
Las organizaciones deben asegurarse de que los servicios en la nube proporcionen módulos validados por FIPS o que su implementación preserve las operaciones aprobadas por FIPS. Esto incluye mantener módulos criptográficos validados OpenSSL, libcrypt, NSS, GnuTLS y kernel en pilas modernas.
Servicios como TuxCare Enterprise Support (TES) pueden ayudar a mantener el cumplimiento de FIPS en entornos certificados de AlmaLinux y Rocky Linux. TES ofrece parches y actualizaciones que cumplen con FIPS y que no modifican los módulos validados, lo que permite a las organizaciones mantener la seguridad mientras ejecutan la moderna comunidad Linux en la nube.
Mejores prácticas para alcanzar y mantener el cumplimiento de la norma FIPS 140-3
Obtener la validación FIPS es solo el primer paso. Mantenerla requiere una atención continua a los módulos de criptografía validados, los procesos de aplicación de parches y las configuraciones del sistema. Estas prácticas ayudan a garantizar que su cumplimiento normativo se mantenga intacto a lo largo del tiempo.
1. Inventario y seguimiento del entorno operativo validado (OE)
Mantenga un inventario preciso de todos los módulos criptográficos de su entorno operativo, incluidos OpenSSL, los componentes del núcleo y las aplicaciones que utilizan cifrado.
- Utilice la política de seguridad del módulo para realizar un seguimiento de su versión, fecha de validación y entorno operativo validado, incluyendo la versión del sistema operativo, la versión del núcleo y la arquitectura del hardware criptográfico.
- Esto evita el uso accidental de módulos no validados o la ejecución de un módulo validado fuera de su OE aprobado.
2. Utilice únicamente modos aprobados por FIPS.
Ejecute siempre módulos criptográficos validados en modo aprobado por FIPS. Estos modos controlan qué algoritmos se pueden utilizar y cómo se gestionan las claves criptográficas.
- Evite las compilaciones personalizadas o los cambios de configuración que alteren el funcionamiento de la criptografía. Incluso los pequeños cambios no documentados pueden invalidar el cumplimiento.
- Las revisiones periódicas de la configuración ayudan a evitar desviaciones, especialmente en implementaciones en la nube y en contenedores.
3. Aplicar parches de seguridad oportunos y que garanticen el cumplimiento normativo.
Las actualizaciones de seguridad son esenciales, pero deben gestionarse de forma que se mantengan los límites validados.
- Los parches para OpenSSL, libcrypt, NSS, GnuTLS o los módulos del kernel pueden cambiar los binarios o el entorno operativo circundante, lo que puede afectar al cumplimiento normativo.
- Utilice un proceso de actualización controlado en lugar de las actualizaciones estándar de paquetes. Si se modifica un módulo criptográfico, es posible que sea necesario volver a validarlo.
4. Plan para una gestión proactiva del ciclo de vida
Los módulos quedan obsoletos y las validaciones caducan a medida que evolucionan los estándares. Con la expiración de FIPS 140-2 en 2026, las organizaciones deben planificar con antelación.
- Realice un seguimiento del ciclo de vida y los plazos de asistencia técnica de los módulos validados y prepare con antelación los recambios para evitar lagunas en el cumplimiento normativo.
- Una planificación temprana reduce el impacto operativo de las transiciones a nuevos módulos validados.
5. Aprovechar el apoyo empresarial para garantizar el cumplimiento continuo
Las distribuciones comunitarias como AlmaLinux y Rocky Linux funcionan bien en entornos empresariales, pero mantener la alineación con FIPS requiere soporte de terceros.
- TuxCare Enterprise Support proporciona parches de seguridad compatibles con FIPS para módulos criptográficos validados del núcleo y del espacio de usuario. Estos parches no modifican la criptografía validada, lo que ayuda a las organizaciones a mantener la continuidad FIPS y a estar al día con las actualizaciones de seguridad.
Retos y dificultades comunes en el cumplimiento de la norma FIPS
Incluso con un plan sólido, las organizaciones se enfrentan a retos recurrentes a la hora de mantener el cumplimiento de la norma FIPS. Ser consciente de estos escollos ayuda a evitar lagunas que puedan comprometer la seguridad de los datos o el cumplimiento normativo.
1. Módulos sin seguimiento y entornos operativos (OE) cambiantes
Un fallo de compatibilidad primario consiste en ejecutar módulos en los que el OE ya no es válido. Esto ocurre cuando:
- Uso de módulos sin validación actual.
- No se han registrado los números de versión de los módulos.
- No verificar que el kernel, el sistema operativo o el nivel de parche coincidan con el OE especificado en la política de seguridad del módulo.
2. Configuración incorrecta de los modos aprobados por FIPS
Ejecutar un módulo validado fuera de su modo aprobado se considera un incumplimiento. Esto suele ocurrir debido a:
- Inicialización accidental en modo no FIPS: Las aplicaciones, scripts o entornos contenedorizados mal configurados pueden inicializar módulos sin los ajustes FIPS necesarios.
- Configuración predeterminada: Confiar en las configuraciones predeterminadas en lugar de aplicar explícitamente los modos aprobados.
3. Retraso en la aplicación de parches de seguridad
Las actualizaciones de seguridad oportunas son fundamentales, pero la aplicación incorrecta de parches puede afectar al cumplimiento normativo.
- Retrasar los parches: Deja los sistemas vulnerables.
- Aplicación incorrecta de parches: Puede alterar los binarios criptográficos validados o el OE, lo que podría requerir una nueva validación.
4. Entornos modernos complejos
Los servicios en la nube, las máquinas virtuales, los contenedores y los microservicios añaden complejidad al mantenimiento de los límites FIPS.
- Los módulos pueden ejecutarse en entornos en los que el sistema operativo difiere de la configuración validada.
- Cada implementación en la nube o en contenedores puede requerir una consideración separada para garantizar operaciones aprobadas por FIPS.
5. Retos de transición entre normas
La desaparición de FIPS 140-2 y la adopción de 140-3 introducen requisitos de prueba más estrictos, incluyendo fuentes de entropía y documentación.
- Los equipos deben planificar las actualizaciones de forma proactiva para garantizar que los módulos realicen una transición fluida a FIPS 140-3 antes de la fecha límite del 21 de septiembre de 2026.
Generar confianza con una infraestructura preparada para FIPS
El cumplimiento de FIPS no es solo un requisito normativo, sino una señal de que sus sistemas protegen los datos confidenciales de forma fiable y que su organización cumple con los más altos estándares de seguridad criptográfica. Al validar sus módulos, aplicar parches con cuidado para preservar el entorno operativo y seguir las prácticas recomendadas de FIPS descritas en esta guía, garantiza la seguridad de la información y la confianza normativa en todo su entorno.
Descubra cómo TuxCare Enterprise Support puede simplificar las actualizaciones conformes con FIPS y la seguridad a largo plazo, ayudándole a mantener su infraestructura AlmaLinux y Rocky Linux segura, conforme y alineada con los estándares FIPS 140-3.

