
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- RHEL 7 llegó al final de su vida útil el 30 de junio de 2024, dejando los sistemas expuestos a riesgos de seguridad, conformidad y estabilidad.
- La actualización a RHEL 8 o 9 es compleja y costosa, y el ELS de Red Hat es caro y limitado en el tiempo.
- TuxCare ofrece soporte indefinido para RHEL 7, con precios asequibles y una tecnología de parches líder en el sector.
Red Hat Enterprise Linux 7 ha constituido una base fiable para los entornos de TI empresariales durante más de una década. Esa etapa concluyó oficialmente el 30 de junio de 2024, cuando RHEL 7 llegó al final de su ciclo de vida de mantenimiento estándar. Ahora que el fin de la vida útil (EOL) de RHEL 7 ya es efectivo, las organizaciones que siguen dependiendo de este sistema operativo heredado deben hacer frente a los crecientes riesgos de seguridad y cumplimiento normativo, dado que las actualizaciones periódicas han llegado a su fin.
En esta entrada del blog se analiza el impacto del problema de seguridad derivado del fin de la vida útil de RHEL 7, los retos que plantean la actualización o el recurso al soporte de ciclo de vida ampliado (Extended Life Cycle Support) de Red Hat, y cómo el soporte de ciclo de vida ilimitado (Endless Lifecycle Support) de TuxCare puede ayudar a mantener un funcionamiento seguro y conforme a la normativa de los sistemas RHEL 7 a largo plazo.
¿Qué es el fin de la vida útil (EOL) de RHEL 7?
Por lo general, se considera que un software ha llegado al final de su vida útil cuando el proveedor deja de ofrecer soporte completo y ya no se proporcionan actualizaciones de seguridad. En el caso de RHEL, se suele hablar de la fase de fin de soporte de mantenimiento (EOM), tras la cual el equipo de mantenimiento de Red Hat Enterprise Linux deja de ofrecer actualizaciones de seguridad periódicas y correcciones de errores. RHEL 7 llegó al final de su ciclo de vida de soporte de mantenimiento el 30 de junio de 2024.
Una vez finalizada la fase EOM, cada versión de RHEL pasa a lo que se denomina «fase de vida útil ampliada». Esto significa que, con la suscripción ampliada de RHEL, podrá recibir actualizaciones de seguridad para la última versión menor de Red Hat Enterprise Linux 7 (7.9) hasta el 31 de mayo de 2029. Una vez finalizado el soporte de mantenimiento, no se publicarán nuevas versiones, actualizaciones de software ni soporte completo (en lo que respecta a la seguridad) para esa versión.
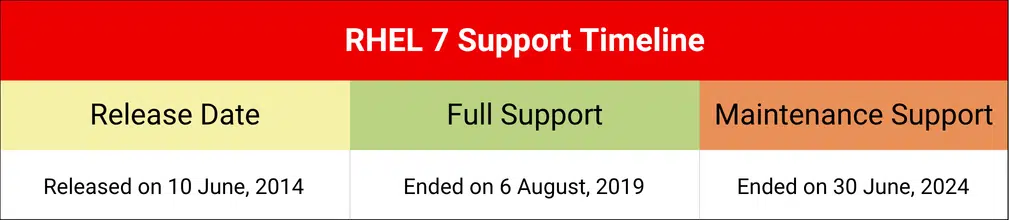
Nota: Según la terminología oficial de Red Hat sobre el ciclo de vida, RHEL 7 aún no ha llegado al final de su vida útil. Ha pasado a la fase de vida útil prolongada tras el fin del mantenimiento (EOM).
Riesgos de seguir utilizando RHEL 7 tras el fin de su ciclo de vida
Red Hat ha dejado de publicar actualizaciones de seguridad para RHEL 7, a menos que se haya adquirido su servicio de soporte de ciclo de vida ampliado, de duración limitada. Por lo tanto, el principal riesgo no es que RHEL 7 deje de funcionar de repente o se vuelva inestable tras el fin de su ciclo de vida. El riesgo radica en que se siguen descubriendo vulnerabilidades de seguridad, pero el sistema operativo ya no recibe parches de seguridad del proveedor para solucionarlas. Esto genera una acumulación cada vez mayor de CVE sin parchear en el núcleo, las bibliotecas principales y los paquetes instalados.
Acumulación de vulnerabilidades sin parchear
Una vez finalizado el ciclo de vida, el proveedor ya no corrige las vulnerabilidades de seguridad que afectan a los paquetes de RHEL 7 y que se hayan dado a conocer posteriormente. Estas vulnerabilidades se documentan públicamente, a menudo con un análisis detallado y, en algunos casos, también hay disponibles exploits de prueba de concepto. Al no disponer de parches, los sistemas afectados permanecen expuestos durante toda la vida útil de la carga de trabajo.
El efecto es acumulativo. Cada nueva revelación se suma a la lista de vulnerabilidades sin resolver, lo que aumenta la exposición general. Los sistemas que antes se consideraban seguros pueden volverse vulnerables poco a poco, simplemente porque los problemas conocidos no se corrigen.
Mayor probabilidad de sufrir explotación
El software obsoleto suele llamar la atención de los atacantes por una sencilla razón: se convierte en un objetivo predecible. Las vulnerabilidades conocidas en los sistemas antiguos son más fáciles de explotar que desarrollar nuevas técnicas de ataque, ya que las versiones antiguas no han recibido las mejoras de seguridad de las que disfrutan las versiones más recientes.
Muchas brechas de seguridad se aprovechan de vulnerabilidades que se conocen públicamente desde hace meses o incluso años, y se aprovechan de sistemas que nunca se actualizaron tras el fin de los servicios de asistencia del proveedor.
Un ejemplo muy conocido es la filtración de datos de Equifax, en la que una vulnerabilidad crítica (CVE-2017-5638) en Apache Struts no se corrigió, lo que provocó un incidente a gran escala.
Cumplimiento y fallos de auditoría
Desde el punto de vista del cumplimiento normativo, utilizar un sistema operativo sin soporte técnico plantea evidentes dificultades. La mayoría de los marcos normativos y de estándares, como PCI DSS, HIPAA, ISO 27001 y SOC 2, exigen que los sistemas reciban actualizaciones de seguridad puntuales.
Durante las auditorías, los sistemas operativos que no cuentan con soporte técnico suelen ser señalados, independientemente de si se ha producido una infracción. Esto puede dar lugar a auditorías fallidas, controles compensatorios o sanciones contractuales, especialmente en entornos de atención al cliente o regulados.
Riesgos operativos y empresariales
Más allá de la seguridad y el cumplimiento normativo, existe un impacto operativo. Los equipos suelen tener que gestionar excepciones, hacer un seguimiento de la aceptación de riesgos e implementar medidas de mitigación temporales. Estas medidas suponen una carga adicional sin resolver el problema de fondo.
En el ámbito empresarial, el riesgo puede manifestarse de formas menos evidentes. Las aseguradoras cibernéticas, los socios o los clientes pueden exigir que los sistemas sean compatibles como condición ineludible para la cobertura o la colaboración. Esto puede obligar a las organizaciones a realizar actualizaciones o migraciones no planificadas bajo la presión del tiempo.
Tus opciones y alternativas
Tras el fin del ciclo de vida de RHEL 7, las empresas disponen de varias opciones clave para mantener la seguridad y el cumplimiento normativo:
1. Actualizar a RHEL 9 o RHEL 10
Actualizar a una versión compatible de RHEL permite acceder a actualizaciones de seguridad continuas, correcciones de errores y asistencia técnica del proveedor. Las versiones más recientes de esta distribución de Linux, incluidas RHEL 9 y RHEL 10, también incorporan mejoras modernas en el núcleo, una compatibilidad mejorada con contenedores y ventajas relacionadas con un ciclo de vida más prolongado.
La actualización ofrece un nuevo comienzo, pero también introduce nuevos retos:
- Comprobar la compatibilidad de las aplicaciones con nuevas bibliotecas, versiones de tiempo de ejecución y el comportamiento del núcleo, lo que puede retrasar la implementación.
- Riesgo de interrupciones operativas durante la transición. A menudo es necesario programar paradas de servicio.
- Es posible que sea necesario realizar cambios en la infraestructura y la configuración.
- La necesidad de volver a formar al personal de TI en el nuevo entorno.
- Posibles actualizaciones de hardware o migraciones de máquinas virtuales.
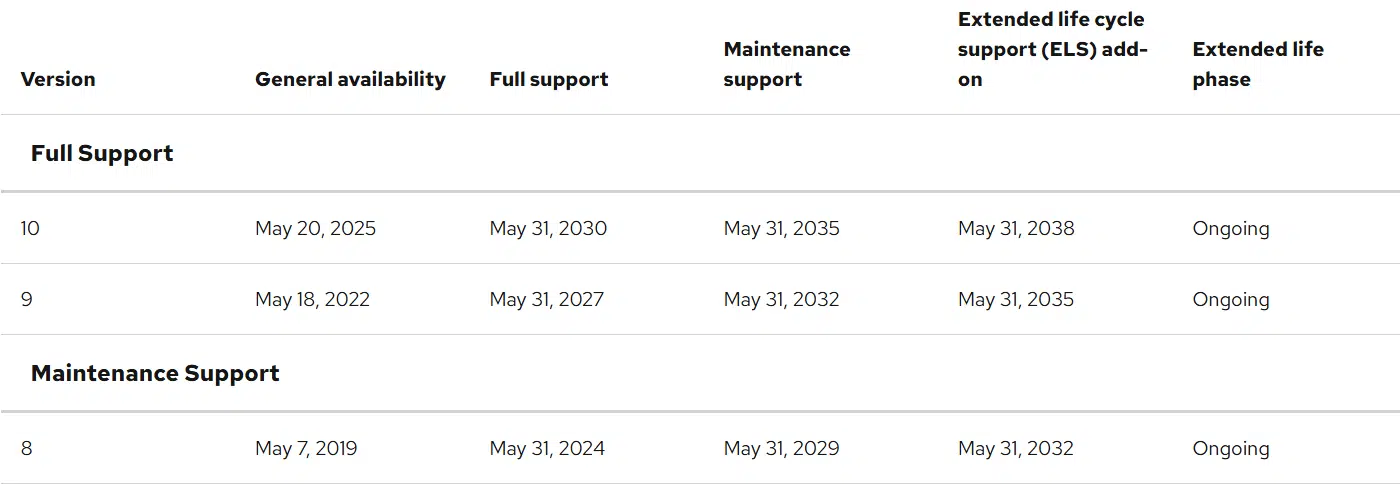
Fechas del ciclo de vida de las versiones de RHEL
2. Soporte de ciclo de vida ampliado de Red Hat
Red Hat ofrece una suscripción complementaria de «Soporte de ciclo de vida ampliado» que proporciona cuatro años adicionales de soporte de mantenimiento para determinados problemas de seguridad críticos. Esto amplía el periodo de soporte, pero no restablece el soporte de mantenimiento completo.
Aunque Red Hat ofrece una opción de ciclo de vida ampliado, esta presenta varios inconvenientes:
- Solo se incluyen determinadas correcciones de seguridad de impacto crítico.
- Su elevado coste hace que resulte difícil de justificar para los equipos que deben ajustarse a un presupuesto.
- Las suscripciones a Red Hat Enterprise Linux Standard o Premium solo dan derecho al mantenimiento ampliado.
- El plazo es limitado, lo que solo retrasa la necesidad de una actualización completa.
3. Soporte técnico de ciclo de vida ilimitado de TuxCare para RHEL 7
El servicio Endless Lifecycle Support (ELS) de TuxCare proporciona parches de seguridad continuos para los sistemas RHEL 7 incluso después de que haya finalizado el soporte técnico. ELS ofrece soluciones para vulnerabilidades críticas y de alta gravedad sin necesidad de realizar una migración o actualización. A diferencia del soporte técnico ampliado de RHEL, el servicio ELS de TuxCare está a disposición de las organizaciones durante todo el tiempo que lo necesiten.
La solución ELS de TuxCare ofrece una alternativa más inteligente:
- Actualizaciones de seguridad ilimitadas para RHEL 7, sin plazos de actualización obligatorios.
- Evaluación precisa de los riesgos mediante las puntuaciones CVE del NIST, a diferencia de Red Hat, que a menudo asigna niveles de gravedad más bajos que pueden pasar por alto amenazas críticas en entornos específicos.
- Un ahorro considerable en comparación con el soporte ampliado de Red Hat.
- Configuración sencilla con un script de una sola línea para conectarse al repositorio de TuxCare; no es necesario reiniciar el sistema.
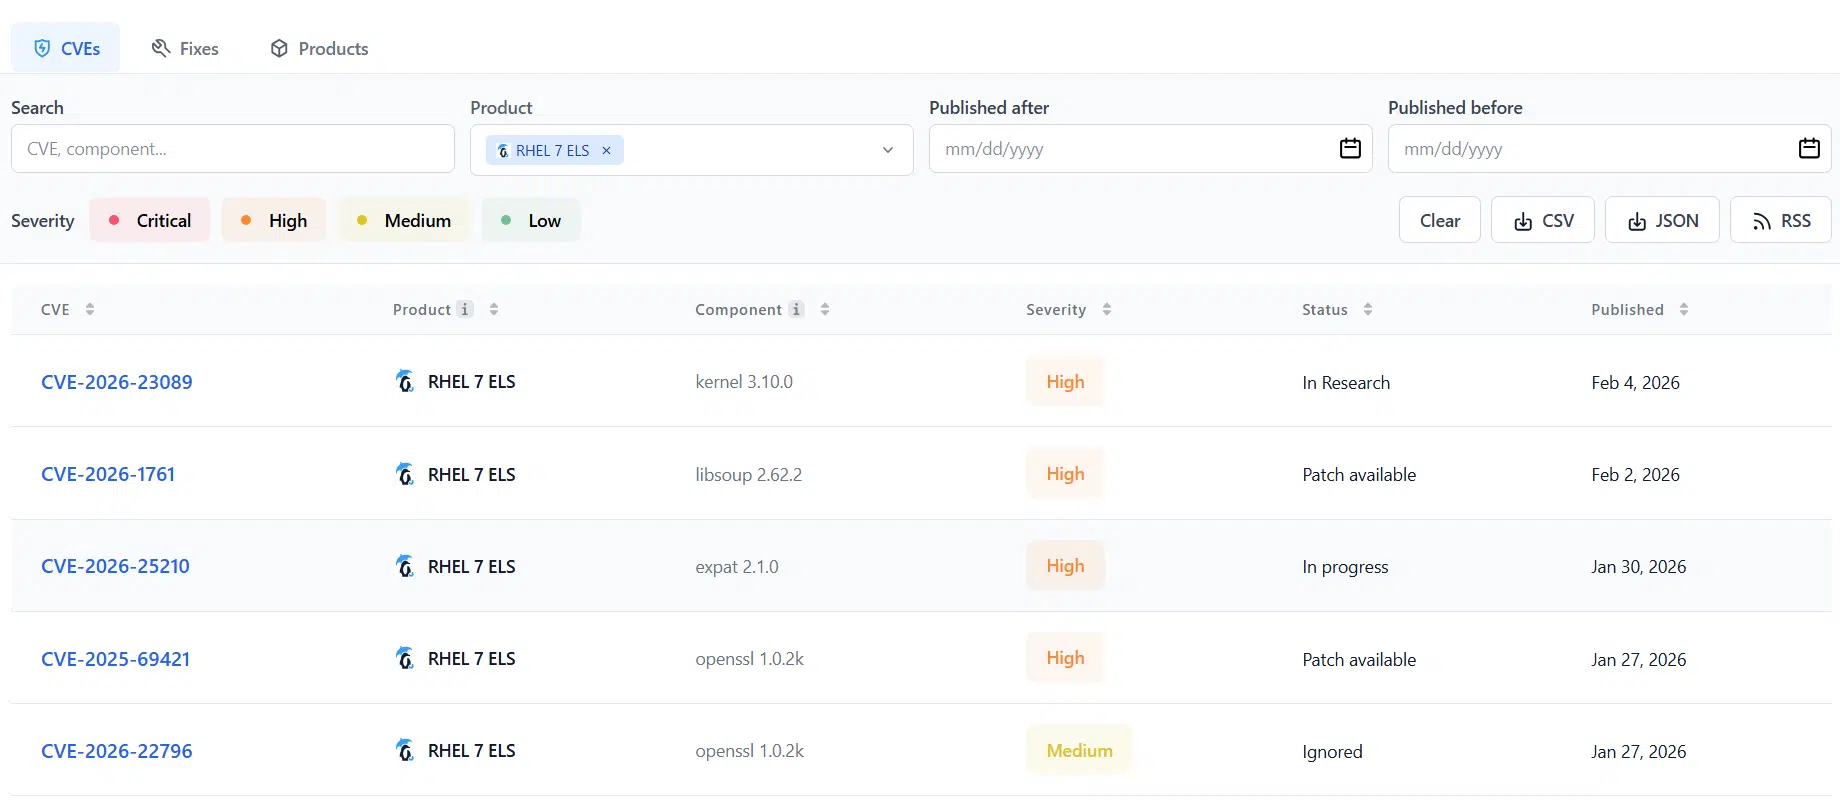
Visita nuestro rastreador CVE para ver las vulnerabilidades recientes que afectan a los sistemas RHEL 7 y comprueba cuáles se han corregido a través del servicio Endless Lifecycle Support de TuxCare.
4. Migrar a una distribución compatible con RHEL
Algunas organizaciones optan por migrar sus cargas de trabajo a distribuciones compatibles con RHEL, como AlmaLinux o Rocky Linux. Estas alternativas gratuitas y de código abierto tienen como objetivo ofrecer la misma funcionalidad y compatibilidad que RHEL sin costes de licencia. Para aquellas organizaciones que estén comparando RHEL con otras opciones comerciales, como Oracle Linux, la información que ofrecemos en nuestra entrada de blog«Oracle Linux vs Red Hat»puede ayudar a aclarar las diferencias en cuanto a costes, políticas de soporte y flexibilidad a largo plazo.
Consideraciones:
- La migración no siempre es sencilla. Las dependencias y las configuraciones personalizadas pueden complicar el proceso.
- Las pruebas y la validación siguen siendo fundamentales para garantizar que las cargas de trabajo se comporten según lo previsto.
- Durante el período de transición existe riesgo operativo.
|
Característica |
Red Hat ELS (proveedor) |
Soporte técnico de ciclo de vida ilimitado de TuxCare |
Migración manual (RHEL 8/9/10) |
|
Requisito básico |
Suscripción activa a RHEL |
No se requiere suscripción a Red Hat |
Nueva suscripción a RHEL |
|
Coste primario |
Suscripción a RHEL + Cuota del complemento ELS |
Tarifa plana por nodo |
Migración laboral + Nueva licencia |
|
¿Es necesaria la migración? |
No |
No |
Sí |
Cuándo tiene sentido migrar desde RHEL 7
No todos los sistemas RHEL 7 requieren una migración inmediata, pero hay situaciones en las que pasar a un sistema operativo más reciente o a una distribución de Linux compatible es la estrategia más adecuada a largo plazo. Los sistemas que ejecutan aplicaciones ya certificadas en RHEL 9 u 8, o en distribuciones compatibles, pueden beneficiarse de bibliotecas actualizadas, una mejor compatibilidad con contenedores, funciones de seguridad mejoradas y un mejor rendimiento general. En estos casos, la migración se ajusta a iniciativas más amplias de modernización de las TI y reduce la complejidad operativa con el paso del tiempo.
En entornos regulados, las soluciones de soporte ampliado pueden subsanar las deficiencias de los marcos normativos del sector, como PCI DSS, HIPAA o ISO 27001. Sin embargo, es posible que, con el tiempo, sea necesario realizar una migración para cumplir con las obligaciones de cumplimiento normativo.
Aunque el cumplimiento normativo no sea una prioridad inmediata, la migración puede reducir el riesgo operativo. Los sistemas que siguen funcionando con RHEL 7 acumulan vulnerabilidades sin parchear con el paso del tiempo y requieren una gestión continua de riesgos. La migración a un sistema operativo o una distribución con soporte técnico reduce esta carga, simplifica la gestión de parches y limita la exposición a amenazas conocidas.
No deje que RHEL 7 EOL ponga en peligro su negocio
Ejecutar RHEL 7 post-EOL sin un plan de soporte sólido pone a su empresa en grave riesgo. Las vulnerabilidades de seguridad, los problemas de cumplimiento y el tiempo de inactividad inesperado pueden tener consecuencias costosas.
El servicio de soporte técnico de ciclo de vida ilimitado de TuxCare ofrece la seguridad, la flexibilidad y la rentabilidad necesarias para mantener tus sistemas protegidos, según tus propios plazos, no los de Red Hat.
Descubre más sobre el soporte a largo plazo de TuxCare para RHEL 7 y toma el control de tus sistemas heredados hoy mismo, garantizando que sigan siendo seguros, estables y conformes con la normativa durante todo el tiempo que necesites.

