
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les cadres de sécurité cloud fournissent des conseils structurés pour réduire les risques dans les environnements cloud.
- Le choix du cadre approprié dépend des exigences réglementaires, du type d'environnement et de la taille de l'organisation.
- Les outils de correction sans redémarrage, tels que KernelCare de TuxCare, appliquent les mises à jour critiques du noyau sans perturber les charges de travail dans le cloud.
Les organisations s'appuient sur des plateformes cloud pour exécuter leurs systèmes centraux, stocker leurs données et prendre en charge leurs opérations quotidiennes. Cette évolution offre des avantages évidents, tels que la flexibilité en matière d'évolutivité et la réduction des frais généraux. Elle engendre toutefois de nouveaux risques en matière de sécurité. Les violations, les accès non autorisés, les erreurs de configuration et les contrôles d'identité insuffisants restent des causes courantes d'incidents liés au cloud.
Une approche structurée est essentielle. Les cadres de sécurité cloud fournissent aux équipes un ensemble défini de contrôles, de vérifications et de responsabilités. Ils contribuent à normaliser la manière dont les données sont protégées, dont l'accès est accordé et dont les systèmes sont surveillés. Ils favorisent également la conformité réglementaire avec les lois et les règles du secteur.
L'utilisation de ces cadres réduit l'incertitude. Elle aide les équipes de sécurité à mettre en place des défenses cohérentes dans les environnements hybrides et multicloud, et garantit la protection des actifs critiques à mesure que leur empreinte cloud s'étend.
Qu'est-ce qu'un cadre de sécurité cloud ?
Un cadre de sécurité du cloud est un ensemble structuré de lignes directrices, de politiques et de bonnes pratiques conçu pour protéger les environnements cloud contre les cybermenaces. Il offre aux organisations et aux fournisseurs de services cloud (CSP) une approche systématique pour gérer les risques, garantir la conformité et sécuriser les données et l'infrastructure en définissant des contrôles de sécurité spécifiques, tels que la gestion des accès, le chiffrement des données, la détection des menaces et la surveillance. Des cadres tels que ceux du NIST et de l'ISO/IEC offrent un modèle pour mettre en place des contrôles de sécurité résilients au sein des environnements cloud, ce qui vous permet de renforcer la confiance.
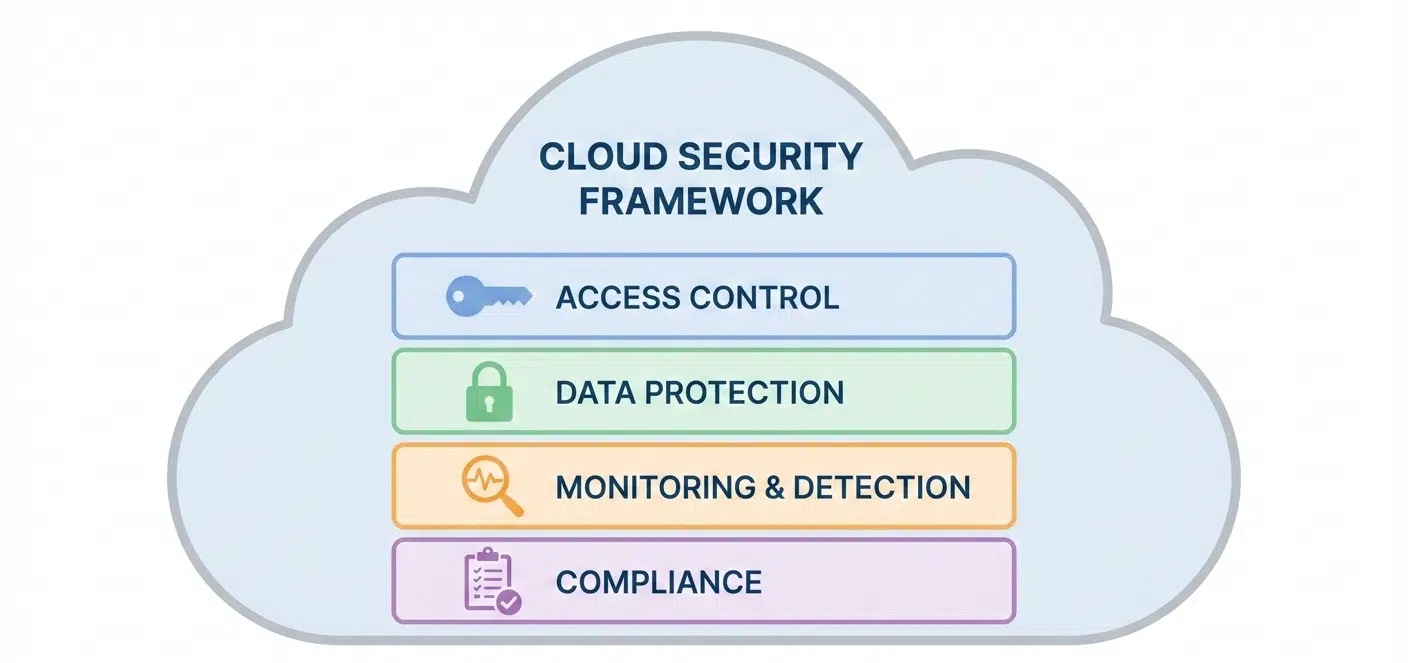
Quels éléments sont couverts par les cadres de sécurité dans le cloud ?
Les cadres de sécurité du cloud définissent les domaines essentiels qui doivent être protégés dans tout environnement cloud. Bien que chaque cadre ait sa propre structure et ses propres bonnes pratiques, la plupart d’entre eux couvrent les mêmes éléments clés :
1. Gestion des identités et des accès (IAM)
Définit comment les utilisateurs, les services et les applications s'authentifient et à quoi ils peuvent accéder. Cela inclut les politiques IAM, la conception des rôles et la gestion des identifiants.
2. Protection des données
Couvre la manière dont les données sont stockées, traitées et transmises. Cela inclut le chiffrement, la gestion des clés et les contrôles qui empêchent toute divulgation non autorisée.
3. Configuration et sécurité de la charge de travail
Définit des normes pour les configurations sécurisées, les images de référence et le renforcement des charges de travail. Il comprend également des contrôles permettant de détecter les erreurs de configuration.
4. Sécurité du réseau
Définit la manière dont le trafic circule dans les environnements cloud. Cela inclut la segmentation, les règles de pare-feu et les protections pour les services accessibles au public.
5. Surveillance et réponse aux incidents
Couvre la journalisation, les alertes, la détection des menaces et les plans d'intervention. Il garantit que les équipes savent quand un événement se produit et comment le gérer.
6. Gouvernance, risque et conformité (GRC)
Aligne les opérations cloud sur les exigences réglementaires et les politiques internes. Cela inclut les audits, la documentation et les évaluations des risques.
7. Continuité des activités
Garantit la disponibilité des services pendant les pannes ou les incidents. Cela inclut les politiques de sauvegarde, les plans de reprise après sinistre et les tests de résilience.
Conseil de pro : commencez par les contrôles liés à l'identité, à la configuration et à la surveillance. Le rapport CSA sur les principales menaces de 2024 montre que les paramètres de sécurité mal configurés et les contrôles d'identité insuffisants occupent respectivement la première et la deuxième place en termes d'importance.
Les 7 cadres de sécurité cloud les plus courants
Voici les sept cadres les plus souvent utilisés par les organisations pour sécuriser les environnements cloud et répondre aux exigences réglementaires.
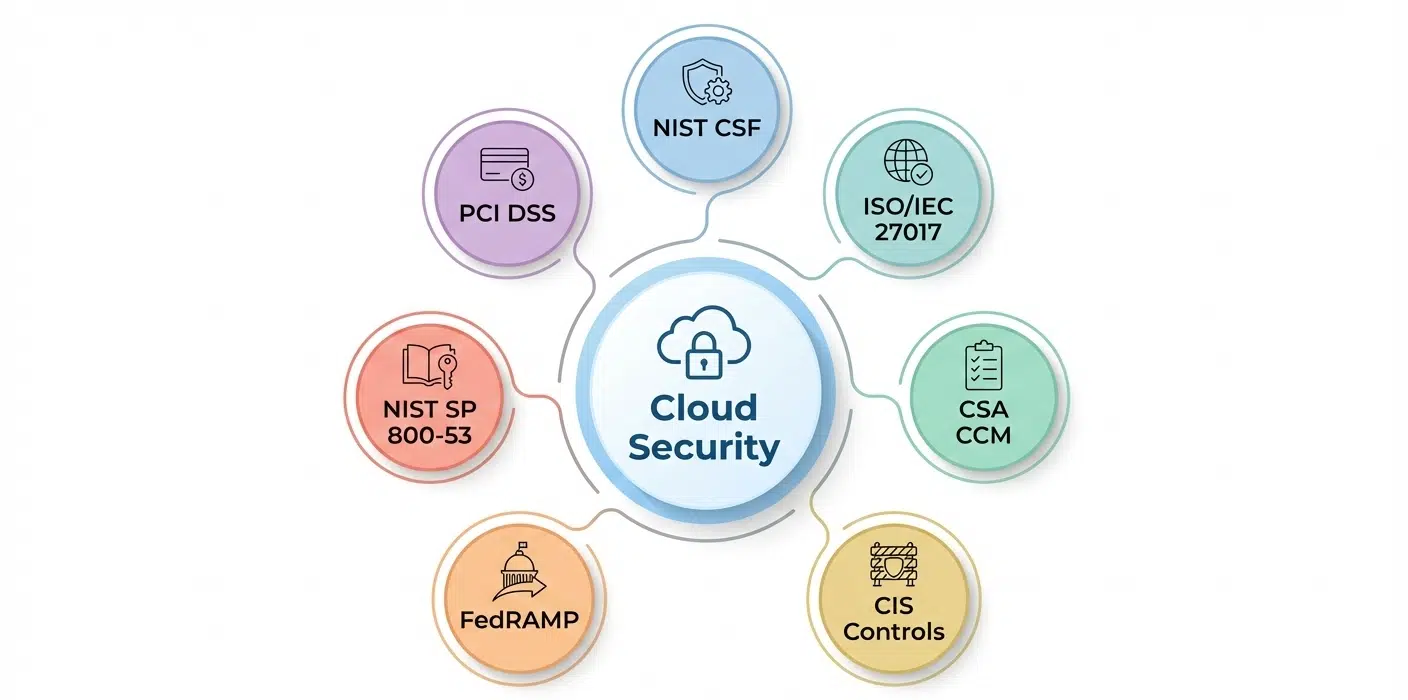
1. Cadre de cybersécurité du NIST (CSF)
Le cadre de cybersécurité du National Institute of Standards and Technology (NIST) propose une approche globale pour identifier, gérer et atténuer les risques liés à la cybersécurité, y compris ceux présents dans les environnements cloud. Il se concentre sur six fonctions essentielles :
- Gouvernance : définit la stratégie, les attentes et la politique de l'organisation en matière de gestion des risques liés à la cybersécurité.
- Identifier : Évaluer les actifs, analyser leur impact sur l'activité et identifier les risques potentiels.
- Protéger : met en place des mesures de sécurité et des dispositifs de protection pour sécuriser les actifs critiques.
- Détection : surveille en permanence les systèmes afin d'identifier les menaces et les vulnérabilités liées à la sécurité du cloud.
- Réagir : élabore et met en œuvre des plans d'intervention en cas d'incident afin de limiter les dégâts.
- Récupération : rétablit le fonctionnement normal des systèmes et des données après un incident de sécurité.
Le NIST a présenté la dernière version du cadre, CSF 2.0, le 26 février 2024. Ce cadre se distingue par sa flexibilité, qui permet aux organisations de le personnaliser en fonction de leur profil de risque et de leurs besoins opérationnels spécifiques, ainsi que par l'importance qu'il accorde à la gouvernance des risques à l'échelle de l'entreprise.
2. ISO/IEC 27017:2015
La norme ISO/IEC 27017:2015 est une norme reconnue à l'échelle internationale qui fournit des recommandations spécifiques pour la sécurisation des environnements cloud. S'appuyant sur la norme ISO 27001, elle offre des conseils aux fournisseurs de services cloud et aux utilisateurs sur la gestion des responsabilités partagées et la garantie de la protection des données. Ce cadre comprend des mesures visant à empêcher tout accès non autorisé, à assurer la séparation des données et à gérer les relations avec les tiers.
Il est unique car il fournit des contrôles et des conseils spécifiques et distincts à la fois pour le fournisseur de services cloud (CSP) et le client de services cloud (CSC). Son acceptation mondiale le rend particulièrement avantageux pour les organisations opérant dans plusieurs régions, offrant une approche unifiée pour sécuriser les environnements cloud.
3. Matrice de contrôle du cloud (CCM) de la CSA
La matrice de contrôle du cloud (CCM) de la Cloud Security Alliance (CSA) est un autre cadre qui se concentre spécifiquement sur la sécurité du cloud. Elle comprend 197 objectifs de contrôle organisés en 17 domaines. Ces domaines couvrent tous les aspects clés de la sécurité du cloud, notamment l'audit et l'assurance (A&A), la sécurité des applications et des interfaces, la gestion de la continuité des activités et la résilience opérationnelle, la cryptographie, le chiffrement et la gestion des clés (CEK), etc.
Conforme aux directives de sécurité CSA pour le cloud computing, le CCM est largement considéré comme une norme de référence pour garantir la sécurité et la conformité du cloud. Les directives de mise en œuvre du CCM v4 fournissent des instructions détaillées sur la manière d'utiliser efficacement le CCM et de mettre en œuvre ses contrôles.
4. Contrôles CIS
Bien qu'ils ne soient pas exclusivement axés sur la sécurité du cloud, les contrôles CIS sont largement reconnus comme un cadre fiable pour la protection des environnements cloud. Développés par le Center for Internet Security (CIS), ils offrent un ensemble hiérarchisé de groupes de mise en œuvre (IG) qui permettent aux organisations de se concentrer en priorité sur les contrôles qui offrent la plus grande réduction des risques.
Ce cadre fournit une feuille de route claire pour la mise en œuvre des contrôles de sécurité essentiels, permettant ainsi aux organisations de hiérarchiser et de traiter plus facilement les vulnérabilités critiques grâce à des repères spécifiques pour les principaux fournisseurs de services cloud (AWS, Azure, GCP).
5. FedRAMP
FedRAMP (Federal Risk and Authorization Management Program) est un cadre de sécurité cloud conçu pour garantir la sécurité des services cloud utilisés par les agences fédérales américaines. Bien qu'il s'adresse principalement aux organisations du secteur public, les organisations privées qui traitent des données gouvernementales sensibles peuvent également tirer parti des fournisseurs de services cloud certifiés FedRAMP. Par exemple, un prestataire de soins de santé travaillant avec des programmes de santé gouvernementaux peut choisir d'utiliser un service cloud certifié FedRAMP pour stocker et traiter en toute sécurité les informations des patients. Cela garantit la conformité avec les réglementations fédérales et protège les données de santé sensibles.
6. NIST SP 800-53
La norme NIST SP 800-53 fournit un catalogue détaillé des contrôles de sécurité et de confidentialité des données utilisés dans les systèmes d'information fédéraux. Elle comprend des exigences en matière de contrôle d'accès, d'audit, d'intégrité des systèmes et de résilience. Bien qu'elle ait été initialement conçue pour les besoins du gouvernement, de nombreuses organisations l'adoptent pour sécuriser les charges de travail dans le cloud qui traitent des données sensibles ou réglementées.
Ce cadre s'adapte parfaitement aux principaux programmes de conformité et aux contrôles des fournisseurs de services cloud. Il constitue ainsi une référence courante dans les environnements qui nécessitent une cohérence entre les infrastructures hybrides ou multicloud.
7. Norme PCI DSS
La norme PCI DSS (Payment Card Industry Data Security Standard) s'applique à tout système cloud qui stocke ou traite les données des titulaires de cartes. Elle définit des contrôles pour le chiffrement, le contrôle d'accès, la journalisation, la segmentation du réseau et la gestion des vulnérabilités. Ces exigences aident les organisations à réduire le risque d'exposition des données de paiement dans les environnements hébergés et cloud natifs.
Les utilisateurs du cloud restent responsables du respect de la norme PCI DSS, même lorsqu'ils font appel à des fournisseurs tiers. C'est pourquoi les organisations s'appuient sur ce cadre pour vérifier que les données des titulaires de cartes restent protégées dans tous les composants de l'environnement cloud.
Remarque : un cadre de sécurité du cloud offre une méthode reproductible pour sécuriser les systèmes cloud et maintenir un niveau de sécurité de référence prévisible, même lorsque les applications et l'infrastructure évoluent au fil du temps.
Comment choisir le bon cadre de sécurité cloud
Le choix du cadre approprié dépend de l'environnement, des objectifs et des exigences de conformité de votre organisation. Tenez compte des facteurs suivants :
Besoins réglementaires
Identifiez les réglementations qui s'appliquent à votre entreprise. Par exemple, la norme PCI DSS est essentielle pour le traitement des données de paiement, tandis que la norme FedRAMP est requise pour les charges de travail fédérales américaines. Choisissez un cadre qui s'aligne sur ces obligations.
Environnement en nuage
Certains cadres sont mieux adaptés aux clouds publics, privés ou hybrides. CSA CCM et ISO/IEC 27017 se concentrent sur les risques spécifiques au cloud, tandis que CIS Controls et NIST SP 800-53 s'appliquent de manière générale aux systèmes cloud et sur site.
Portée et ampleur
Évaluez la part de votre infrastructure qui sera couverte. Les petites organisations peuvent commencer par un cadre plus simple, tel que CIS Controls. Les grandes organisations ou les secteurs hautement réglementés ont souvent besoin de cadres plus complets, tels que NIST CSF ou NIST SP 800-53.
Facilité de mise en œuvre
Tenez compte des ressources et de l'expertise nécessaires. Certains cadres fournissent des contrôles et des conseils détaillés, tandis que d'autres offrent des recommandations de haut niveau. Choisissez un cadre qui correspond à la capacité de votre équipe à mettre en œuvre et à maintenir des contrôles de sécurité.
Cartographie et intégration
Si vous suivez déjà plusieurs normes de sécurité des données ou programmes de conformité, vérifiez si le cadre correspond à d'autres cadres. L'alignement réduit les doublons et simplifie la création de rapports.
Conseil de pro : même si des référentiels tels que ceux du NIST ou de l'ISO s'avèrent trop complets pour vos besoins actuels, ne partez jamais de zéro. Commencez par un référentiel reconnu (comme les CIS Cloud Benchmarks pour AWS, Azure ou GCP) afin de remédier rapidement aux erreurs de configuration — le risque n° 1 dans le cloud — et utilisez-le comme point de départ pour évaluer un référentiel complet.
Comment mettre en œuvre un cadre de sécurité dans le cloud
La mise en œuvre d'un cadre de sécurité dans le cloud nécessite une planification, une coordination et une surveillance continue. Les étapes suivantes peuvent aider les organisations à appliquer efficacement un cadre.
1. Évaluez votre environnement
Commencez par identifier les actifs, les charges de travail et les données stockés dans le cloud. Évaluez votre posture de sécurité actuelle, y compris les lacunes, les risques et les contrôles existants. Cette base de référence vous aidera à hiérarchiser les actions à mener.
2. Choisissez le cadre approprié
Choisissez une infrastructure adaptée à vos exigences réglementaires, à votre environnement cloud et à la taille de votre organisation. Assurez-vous qu'elle offre des contrôles adaptés à vos données et à vos charges de travail.
3. Cartographier les contrôles et les responsabilités
Traduisez les recommandations du cadre en politiques, procédures et contrôles techniques spécifiques. Attribuez la responsabilité de chaque contrôle à des équipes ou à des individus afin de garantir la responsabilisation.
4. Mettre en œuvre des mesures techniques et administratives
Appliquez des contrôles d'accès, un chiffrement, une surveillance, une journalisation et des processus de réponse aux incidents. Configurez les services cloud de manière sécurisée et appliquez des politiques cohérentes à tous les comptes et toutes les régions.
5. Former le personnel
Veiller à ce que les équipes comprennent leurs responsabilités dans le cadre de ce dispositif. Dispenser des formations sur les meilleures pratiques en matière de sécurité dans le cloud, les politiques et le signalement des incidents.
6. Surveiller et examiner
Surveillez en permanence les systèmes, les journaux et les alertes. Effectuez régulièrement des audits pour vérifier la conformité et identifier les lacunes. Mettez à jour les contrôles et les politiques à mesure que les environnements cloud évoluent ou que de nouvelles menaces apparaissent.
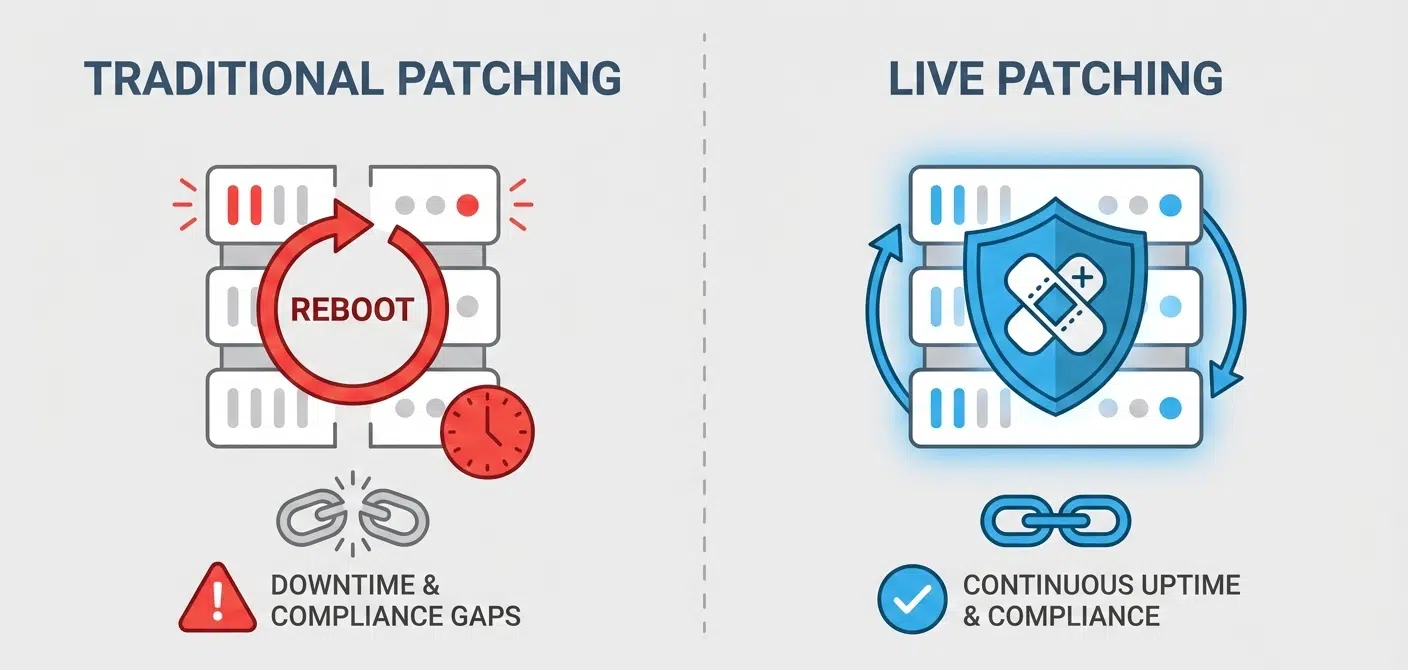
Défi lié à la mise en œuvre : l'un des principaux obstacles rencontrés lors des phases de mise en œuvre et de surveillance consiste à garantir la sécurité face aux vulnérabilités du noyau Linux. Contrairement aux applications de l'espace utilisateur, l'application de correctifs au noyau nécessite généralement un redémarrage du système, ce qui entraîne des temps d'arrêt et rompt la continuité de conformité attendue par les cadres de sécurité du cloud. Il est essentiel de combler cette lacune opérationnelle pour garantir une mise en œuvre réussie et durable.
Le rôle des correctifs sans redémarrage dans les cadres de sécurité cloud
Linux est depuis longtemps le système d'exploitation leader dans le domaine du cloud computing, alimentant la majorité des infrastructures cloud à travers le monde. Sa nature open source, sa sécurité et sa flexibilité en font la solution idéale pour les charges de travail dans le cloud. Les principaux fournisseurs de services cloud tels qu'AWS, Google Cloud et Microsoft Azure s'appuient fortement sur Linux pour faire fonctionner des machines virtuelles, des conteneurs et d'autres services.
Cependant, le maintien de la sécurité des systèmes Linux pose des défis particuliers dans les environnements cloud. L’exigence d’une haute disponibilité et d’une prestation de services continue entre souvent en conflit avec la nécessité de mettre en place des mises à jour de sécurité en temps opportun. Traditionnellement, l’application de correctifs au noyau implique des redémarrages perturbateurs, ce qui peut entraîner des temps d’arrêt, une période d’exposition prolongée aux vulnérabilités et un risque opérationnel accru. Ce conflit opérationnel fait directement obstacle à l’objectif de conformité continue imposé ou attendu par les normes de sécurité cloud.
Le patching du noyau en direct, également appelé patching sans redémarrage, comble cette lacune opérationnelle en permettant l'application de mises à jour de sécurité à un noyau Linux en cours d'exécution sans interruption de service. Il garantit le maintien d'une posture de sécurité cohérente 24 heures sur 24, 7 jours sur 7, répondant ainsi aux exigences du cadre en matière de disponibilité et de temps de fonctionnement.
Comblez les lacunes en matière de sécurité cloud grâce aux correctifs sans redémarrage de TuxCare
Les cadres de sécurité cloud tels que NIST, PCI DSS et ISO/IEC 27001 aident les organisations à mettre en place une stratégie de sécurité solide et conforme. Cependant, un défi persistant demeure : la gestion continue des vulnérabilités. Les correctifs traditionnels du noyau nécessitent le redémarrage du système, ce qui crée des lacunes dans la couverture, perturbe la disponibilité et peut compromettre les exigences de conformité continue.
KernelCare de TuxCare résout directement ce problème. En tant que solution de correctifs automatisée sans redémarrage, elle applique les mises à jour critiques du noyau sur de nombreuses distributions Linux, notamment Ubuntu, RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Amazon Linux et Oracle Linux, sans nécessiter de redémarrage ni d'interruption de service.
En transformant les correctifs perturbateurs du noyau en un processus transparent et sans interruption, KernelCare aide les organisations à maintenir une haute disponibilité, à réduire les risques opérationnels et à répondre aux attentes en matière de correctifs rapides intégrées dans les cadres de sécurité cloud modernes.

