
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- As estruturas de segurança na nuvem oferecem orientações estruturadas para reduzir os riscos em ambientes de nuvem.
- A escolha da estrutura adequada depende das exigências regulatórias, do tipo de ambiente e da escala organizacional.
- Ferramentas de aplicação de patches sem reinicialização, como o KernelCare da TuxCare, aplicam atualizações críticas do kernel sem interromper as cargas de trabalho na nuvem.
As organizações contam com plataformas em nuvem para operar seus sistemas essenciais, armazenar dados e dar suporte às operações diárias. Essa mudança oferece benefícios evidentes, como escalabilidade flexível e redução de custos indiretos. Ela também gera novos riscos à segurança. Violações, acessos não autorizados, configurações incorretas e controles de identidade deficientes continuam sendo causas comuns de incidentes na nuvem.
É essencial adotar uma abordagem estruturada. As estruturas de segurança na nuvem oferecem às equipes um conjunto definido de controles, verificações e responsabilidades. Elas ajudam a padronizar a forma como os dados são protegidos, como o acesso é concedido e como os sistemas são monitorados. Além disso, garantem a conformidade regulatória com as leis e as normas do setor.
O uso dessas estruturas reduz a incerteza. Isso ajuda as equipes de segurança a criar defesas consistentes em ambientes híbridos e multicloud e garante que os ativos críticos permaneçam protegidos à medida que sua presença na nuvem cresce.
O que é uma estrutura de segurança na nuvem?
Uma estrutura de segurança em nuvem é um conjunto estruturado de diretrizes, políticas e melhores práticas projetadas para proteger ambientes baseados em nuvem contra ameaças cibernéticas. Ela oferece uma abordagem sistemática para que organizações e provedores de serviços em nuvem (CSPs) gerenciem riscos, garantam a conformidade e protejam dados e infraestrutura, definindo controles de segurança específicos, como gerenciamento de acesso, criptografia de dados, detecção de ameaças e monitoramento. Estruturas como as do NIST e da ISO/IEC oferecem um modelo para a criação de controles de segurança resilientes em ambientes de nuvem, o que permite promover a confiança.
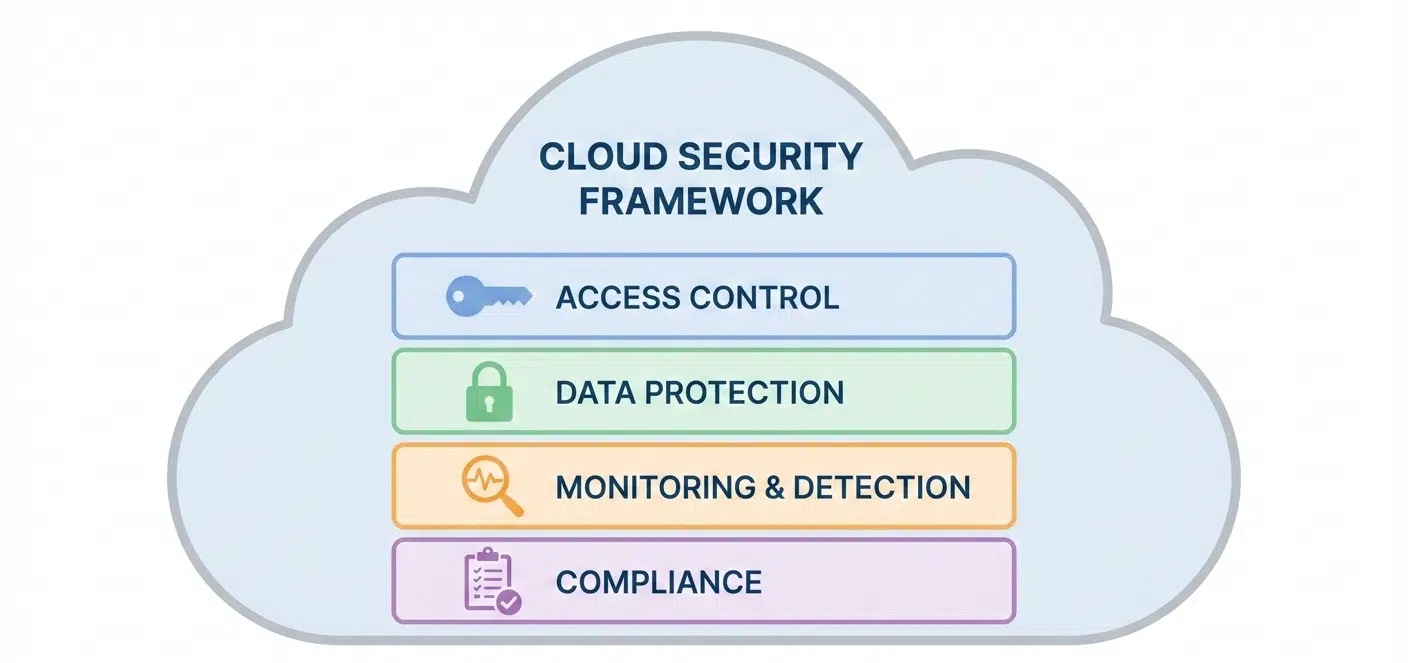
Quais elementos são abrangidos pelas estruturas de segurança na nuvem?
As estruturas de segurança em nuvem definem as áreas essenciais que precisam de proteção em qualquer ambiente de nuvem. Embora cada estrutura tenha sua própria estrutura e práticas recomendadas, a maioria delas abrange os mesmos elementos-chave:
1. Gestão de Identidade e Acesso (IAM)
Define como os usuários, serviços e aplicativos se autenticam e a que têm acesso. Isso inclui políticas de IAM, definição de funções e gerenciamento de credenciais.
2. Proteção de Dados
Aborda como os dados são armazenados, processados e transmitidos. Isso inclui criptografia, gerenciamento de chaves e controles que impedem a divulgação não autorizada.
3. Segurança de configuração e carga de trabalho
Estabelece padrões para configurações seguras, imagens de referência e fortalecimento de cargas de trabalho. Também inclui verificações para detectar configurações incorretas.
4. Segurança de rede
Define como o tráfego circula em ambientes de nuvem. Isso inclui segmentação, regras de firewall e proteções para serviços voltados ao público.
5. Monitoramento e resposta a incidentes
Abrange o registro de eventos, os alertas, a detecção de ameaças e os planos de resposta. Isso garante que as equipes saibam quando ocorre um evento e como lidar com ele.
6. Governança, Risco e Conformidade (GRC)
Alinha as operações em nuvem às exigências regulatórias e às políticas internas. Isso inclui auditorias, documentação e avaliações de risco.
7. Continuidade dos negócios
Garante que os serviços permaneçam disponíveis durante interrupções ou incidentes. Isso inclui políticas de backup, planos de recuperação de desastres e testes de resiliência.
Dica profissional: Comece pelos controles de identidade, configuração e monitoramento. O Relatório das Principais Ameaças da CSA de 2024 mostra que configurações de segurança incorretas e controles de identidade fracos ocupam o primeiro e o segundo lugares em ordem de importância.
As 7 estruturas de segurança em nuvem mais comuns
Aqui estão as sete estruturas que as organizações utilizam com mais frequência para proteger ambientes em nuvem e atender às exigências regulatórias.
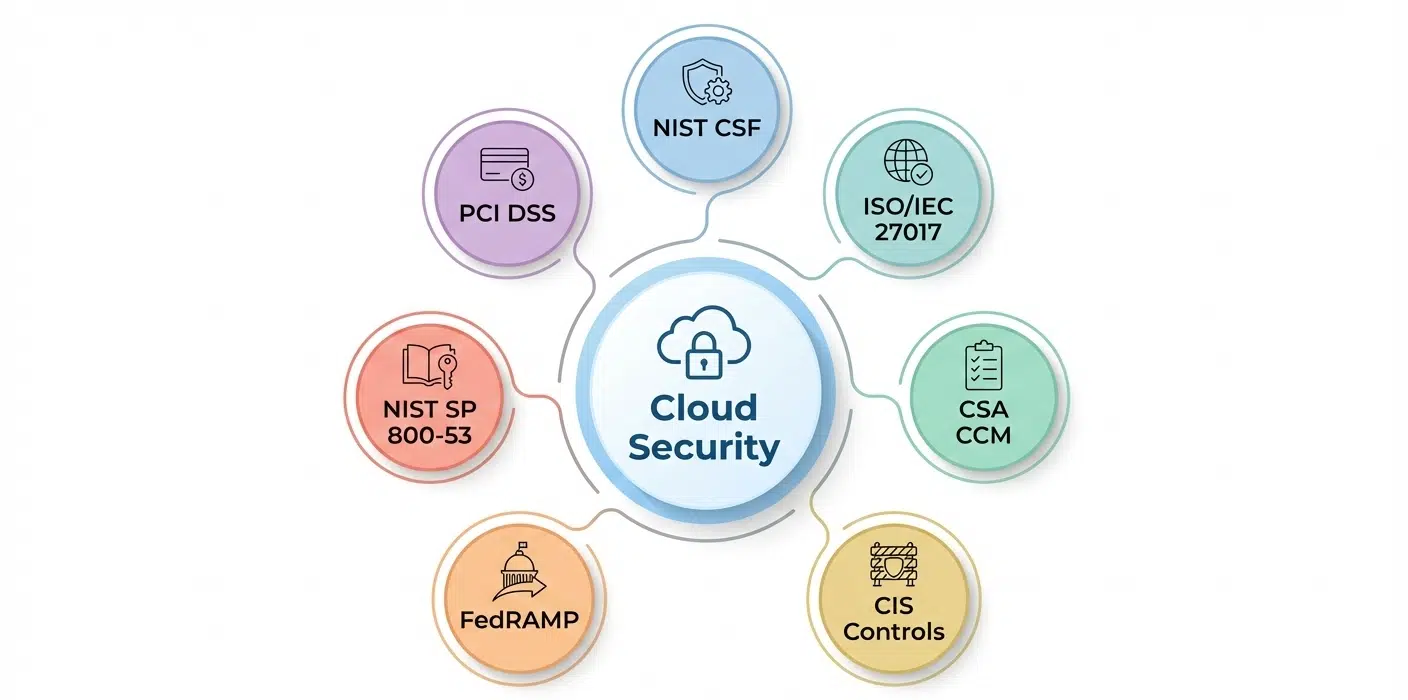
1. Estrutura de Cibersegurança do NIST (CSF)
A Estrutura de Cibersegurança do Instituto Nacional de Padrões e Tecnologia (NIST) oferece uma abordagem abrangente para identificar, gerenciar e mitigar riscos de cibersegurança, incluindo aqueles em ambientes de nuvem. Ela se concentra em seis funções essenciais:
- Governança: Estabelece a estratégia, as expectativas e a política de gestão de riscos de segurança cibernética da organização.
- Identificar: Avalia os ativos, analisa seu impacto nos negócios e identifica riscos potenciais.
- Proteger: Implemente controles e medidas de segurança para proteger ativos críticos.
- Detecção: Monitora continuamente os sistemas para identificar ameaças e vulnerabilidades à segurança na nuvem.
- Resposta: Desenvolve e executa planos de resposta a incidentes para minimizar os danos.
- Recuperação: Restaura os sistemas e os dados ao funcionamento normal após um incidente de segurança.
O NIST apresentou a versão mais recente da estrutura, o CSF 2.0, em 26 de fevereiro de 2024. O que diferencia essa estrutura é sua flexibilidade, que permite que as organizações a personalizem de acordo com seus perfis de risco e necessidades operacionais específicos, além de sua ênfase na governança de riscos em toda a empresa.
2. ISO/IEC 27017:2015
A ISO/IEC 27017:2015 é uma norma reconhecida internacionalmente que oferece orientações específicas para a segurança de ambientes em nuvem. Com base na ISO 27001, ela fornece orientações para provedores e usuários de serviços em nuvem sobre como gerenciar responsabilidades compartilhadas e garantir a proteção de dados. A estrutura inclui controles para impedir o acesso não autorizado, garantir a segregação de dados e gerenciar relacionamentos com terceiros.
É único porque oferece controles e orientações específicas e distintas tanto para o Provedor de Serviços em Nuvem (CSP) quanto para o Cliente de Serviços em Nuvem (CSC). Sua aceitação global o torna particularmente benéfico para organizações que operam em várias regiões, oferecendo uma abordagem unificada para a segurança de ambientes em nuvem.
3. Matriz de Controles em Nuvem da CSA (CCM)
A Matriz de Controles em Nuvem (CCM) da Cloud Security Alliance (CSA) é outra estrutura que se concentra especificamente na segurança em nuvem. Ela consiste em 197 objetivos de controle organizados em 17 domínios. Esses domínios abrangem todos os aspectos-chave da segurança em nuvem, incluindo A&A (Auditoria e Garantia), Segurança de Aplicativos e Interfaces, Gestão da Continuidade de Negócios e Resiliência Operacional, CEK (Criptografia, Criptografia e Gerenciamento de Chaves) e muito mais.
Em consonância com as Diretrizes de Segurança da CSA para Computação em Nuvem, o CCM é amplamente considerado um padrão de referência para garantir a segurança e a conformidade na nuvem. As Diretrizes de Implementação do CCM v4 fornecem instruções detalhadas sobre como utilizar o CCM de maneira eficaz e implementar seus controles.
4. Controles do CIS
Embora não se concentrem exclusivamente na segurança na nuvem, os Controles CIS conquistaram amplo reconhecimento como uma estrutura confiável para a proteção de ambientes em nuvem. Desenvolvidos pelo Center for Internet Security (CIS), eles oferecem um conjunto priorizado de Grupos de Implementação (IGs) que permite que as organizações se concentrem, em primeiro lugar, nos controles que proporcionam a maior redução de risco.
Essa estrutura oferece um roteiro claro para a implementação de controles de segurança essenciais, facilitando que as organizações priorizem e resolvam vulnerabilidades críticas por meio de parâmetros de referência específicos para os principais provedores de nuvem (AWS, Azure, GCP).
5. FedRAMP
O FedRAMP (Programa Federal de Gestão de Riscos e Autorizações) é uma estrutura de segurança em nuvem projetada para garantir a segurança dos serviços em nuvem utilizados por órgãos federais dos EUA. Embora seja voltado principalmente para organizações do setor público, as organizações privadas que lidam com dados governamentais confidenciais também podem se beneficiar do uso de provedores de nuvem certificados pelo FedRAMP. Por exemplo, um prestador de serviços de saúde que trabalhe com programas de saúde do governo pode optar por utilizar um serviço em nuvem certificado pelo FedRAMP para armazenar e processar informações de pacientes com segurança. Isso garante a conformidade com as regulamentações federais e protege dados confidenciais de saúde.
6. NIST SP 800-53
O NIST SP 800-53 fornece um catálogo detalhado de controles de segurança e privacidade de dados utilizados em sistemas de informação federais. Ele inclui requisitos para controle de acesso, auditoria, integridade do sistema e resiliência. Embora tenha sido criado para uso governamental, muitas organizações o adotam para proteger cargas de trabalho na nuvem que processam dados confidenciais ou regulamentados.
A estrutura se alinha bem aos principais programas de conformidade e aos controles dos provedores de nuvem. Isso a torna uma referência comum em ambientes que exigem consistência em arquiteturas híbridas ou multicloud.
7. PCI DSS
A Norma de Segurança de Dados do Setor de Cartões de Pagamento (PCI DSS) se aplica a qualquer sistema em nuvem que armazene ou processe dados de titulares de cartões. Ela define controles para criptografia, controle de acesso, registro de atividades, segmentação de rede e gerenciamento de vulnerabilidades. Esses requisitos ajudam as organizações a reduzir o risco de exposição de dados de pagamento em ambientes hospedados e nativos da nuvem.
Os usuários da nuvem continuam sendo responsáveis pelo cumprimento da norma PCI DSS, mesmo quando utilizam provedores terceirizados. Por esse motivo, as organizações se baseiam nessa estrutura para garantir que os dados dos titulares de cartões permaneçam protegidos em todos os componentes do ambiente de nuvem.
Observação: Uma estrutura de segurança em nuvem oferece uma maneira padronizada de proteger os sistemas em nuvem e manter um padrão básico de segurança previsível, mesmo à medida que os aplicativos e a infraestrutura mudam ao longo do tempo.
Como escolher a estrutura de segurança em nuvem adequada
A escolha da estrutura adequada depende do ambiente, dos objetivos e dos requisitos de conformidade da sua organização. Leve em consideração estes fatores:
Necessidades regulatórias
Identifique as regulamentações aplicáveis à sua empresa. Por exemplo, a norma PCI DSS é essencial para o tratamento de dados de pagamento, enquanto o FedRAMP é obrigatório para cargas de trabalho federais dos EUA. Escolha uma estrutura que esteja em conformidade com essas obrigações.
Ambiente em nuvem
Algumas estruturas são mais adequadas para nuvens públicas, privadas ou híbridas. O CSA CCM e a norma ISO/IEC 27017 concentram-se em riscos específicos da nuvem, enquanto os Controles CIS e a norma NIST SP 800-53 se aplicam de maneira ampla tanto a sistemas em nuvem quanto a sistemas locais.
Âmbito e escala
Avalie qual parte da sua infraestrutura será abrangida. Organizações menores podem começar com uma estrutura mais simples, como os Controles CIS. Organizações maiores ou setores altamente regulamentados geralmente precisam de estruturas mais abrangentes, como o NIST CSF ou a norma NIST SP 800-53.
Facilidade de implementação
Leve em consideração os recursos e a expertise necessários. Algumas estruturas oferecem controles e orientações detalhadas, enquanto outras apresentam recomendações gerais. Escolha uma estrutura que se adapte à capacidade da sua equipe de implementar e manter controles de segurança.
Mapeamento e integração
Se você já segue várias normas de segurança de dados ou programas de conformidade, verifique se a estrutura é compatível com outras estruturas. O alinhamento reduz a duplicação de esforços e simplifica a geração de relatórios.
Dica profissional: mesmo que estruturas como as do NIST ou da ISO sejam abrangentes demais para suas necessidades atuais, nunca comece do zero. Comece com um parâmetro de referência reconhecido (como os CIS Cloud Benchmarks para AWS, Azure ou GCP) para resolver rapidamente as configurações incorretas — o principal risco na nuvem — e use isso como sua linha de base ao avaliar uma estrutura completa.
Como implementar uma estrutura de segurança na nuvem
A implementação de uma estrutura de segurança na nuvem exige planejamento, coordenação e monitoramento contínuo. As etapas a seguir podem ajudar as organizações a aplicar essa estrutura de maneira eficaz.
1. Avalie o seu ambiente
Comece identificando os ativos, as cargas de trabalho e os dados armazenados na nuvem. Entenda sua situação atual de segurança, incluindo lacunas, riscos e controles existentes. Essa linha de base ajuda a priorizar as ações.
2. Escolha a estrutura adequada
Escolha uma estrutura que se adapte aos seus requisitos regulatórios, ao seu ambiente de nuvem e à escala da sua organização. Certifique-se de que ela ofereça controles adequados aos seus dados e cargas de trabalho.
3. Definir controles e responsabilidades
Traduzir as orientações da estrutura em políticas, procedimentos e controles técnicos específicos. Atribuir a responsabilidade por cada controle a equipes ou indivíduos para garantir a prestação de contas.
4. Implementar medidas técnicas e administrativas
Aplique controles de acesso, criptografia, monitoramento, registro de eventos e processos de resposta a incidentes. Configure serviços em nuvem de forma segura e aplique políticas consistentes em todas as contas e regiões.
5. Treinar a equipe
Certifique-se de que as equipes compreendam suas responsabilidades dentro da estrutura. Ofereça treinamento sobre as melhores práticas de segurança na nuvem, políticas e notificação de incidentes.
6. Monitorar e revisar
Monitore continuamente os sistemas, os registros e os alertas. Realize auditorias regulares para verificar a conformidade e identificar lacunas. Atualize os controles e as políticas à medida que os ambientes em nuvem evoluem ou surgem novas ameaças.
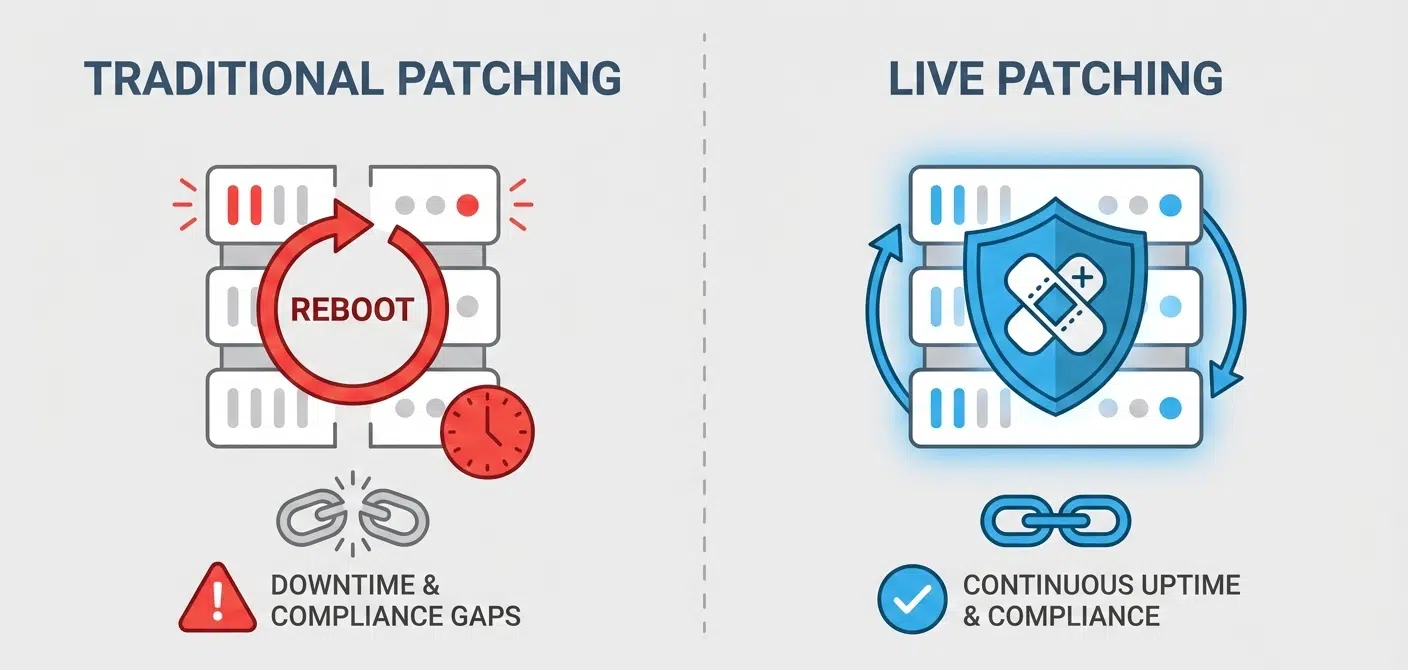
Desafio de implementação: Um grande obstáculo durante as fases de implementação e monitoramento é manter a segurança contra vulnerabilidades do kernel do Linux. Ao contrário dos aplicativos do espaço do usuário, a aplicação de patches no kernel tradicional exige reinicializações do sistema, causando tempo de inatividade e prejudicando a conformidade contínua exigida pelas estruturas de segurança em nuvem. Superar essa lacuna operacional é essencial para uma implementação bem-sucedida e sustentável.
O papel da aplicação de patches sem reinicialização nas estruturas de segurança em nuvem
O Linux é, há muito tempo, o sistema operacional líder em computação em nuvem, sendo a base da maioria das infraestruturas de nuvem em todo o mundo. Sua natureza de código aberto, segurança e flexibilidade o tornam ideal para cargas de trabalho em nuvem. Os principais provedores de serviços em nuvem, como AWS, Google Cloud e Microsoft Azure, dependem fortemente do Linux para executar máquinas virtuais, contêineres e outros serviços.
No entanto, manter a segurança dos sistemas Linux apresenta desafios únicos em ambientes de nuvem. A demanda por alta disponibilidade e prestação contínua de serviços frequentemente entra em conflito com a necessidade de atualizações de segurança oportunas. Tradicionalmente, a aplicação de patches no kernel envolveria reinicializações que causam interrupções, o que pode levar a tempo de inatividade, um período prolongado de exposição à vulnerabilidade e maior risco operacional. Esse conflito operacional impede diretamente o objetivo de conformidade contínua exigido ou esperado pelos padrões de segurança em nuvem.
A aplicação de patches em tempo real no kernel, também conhecida como aplicação de patches sem reinicialização, elimina essa lacuna operacional ao permitir que atualizações de segurança sejam aplicadas a um kernel Linux em execução sem interrupção do serviço. Isso garante que a postura de segurança permaneça consistente 24 horas por dia, 7 dias por semana, atendendo aos requisitos da estrutura de tempo de atividade e disponibilidade.
Elimine as lacunas na segurança na nuvem com o TuxCare Rebootless Patching
Estruturas de segurança em nuvem, como NIST, PCI DSS e ISO/IEC 27001, ajudam as organizações a estabelecer uma postura de segurança robusta e em conformidade. No entanto, um desafio persistente permanece: o gerenciamento contínuo de vulnerabilidades. A aplicação tradicional de patches no kernel exige reinicializações do sistema, o que cria lacunas na cobertura, interrompe o tempo de atividade e pode comprometer os requisitos de conformidade contínua.
O KernelCare, da TuxCare, resolve esse problema diretamente. Por ser uma solução automatizada de aplicação de patches sem reinicialização, ele aplica atualizações críticas do kernel em diversas distribuições Linux — incluindo Ubuntu, RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Amazon Linux e Oracle Linux — sem exigir reinicializações ou interrupções nos serviços.
Ao transformar a aplicação de patches disruptivos no kernel em um processo contínuo e sem tempo de inatividade, o KernelCare ajuda as organizações a manter a alta disponibilidade, reduzir o risco operacional e atender às expectativas de aplicação rápida de patches inerentes às estruturas modernas de segurança em nuvem.

