
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Los marcos de seguridad en la nube proporcionan una guía estructurada para reducir el riesgo en los entornos de nube.
- La selección del marco adecuado depende de las necesidades normativas, el tipo de entorno y la escala organizativa.
- Las herramientas de parcheo sin reinicio, como KernelCare de TuxCare, aplican actualizaciones críticas del kernel sin interrumpir las cargas de trabajo en la nube.
Las organizaciones dependen de las plataformas en la nube para ejecutar sistemas centrales, almacenar datos y respaldar las operaciones diarias. Este cambio ofrece ventajas claras, como la escalabilidad flexible y la reducción de los gastos generales. También crea nuevos riesgos de seguridad. Las infracciones, el acceso no autorizado, las configuraciones incorrectas y los controles de identidad débiles siguen siendo causas comunes de incidentes en la nube.
Es esencial adoptar un enfoque estructurado. Los marcos de seguridad en la nube proporcionan a los equipos un conjunto definido de controles, comprobaciones y responsabilidades. Ayudan a estandarizar la forma en que se protegen los datos, se concede el acceso y se supervisan los sistemas. También facilitan el cumplimiento normativo de las leyes y las normas del sector.
El uso de estos marcos reduce la incertidumbre. Ayuda a los equipos de seguridad a crear defensas coherentes en entornos híbridos y multinube, y garantiza que los activos críticos permanezcan protegidos a medida que crece su huella en la nube.
¿Qué es un marco de seguridad en la nube?
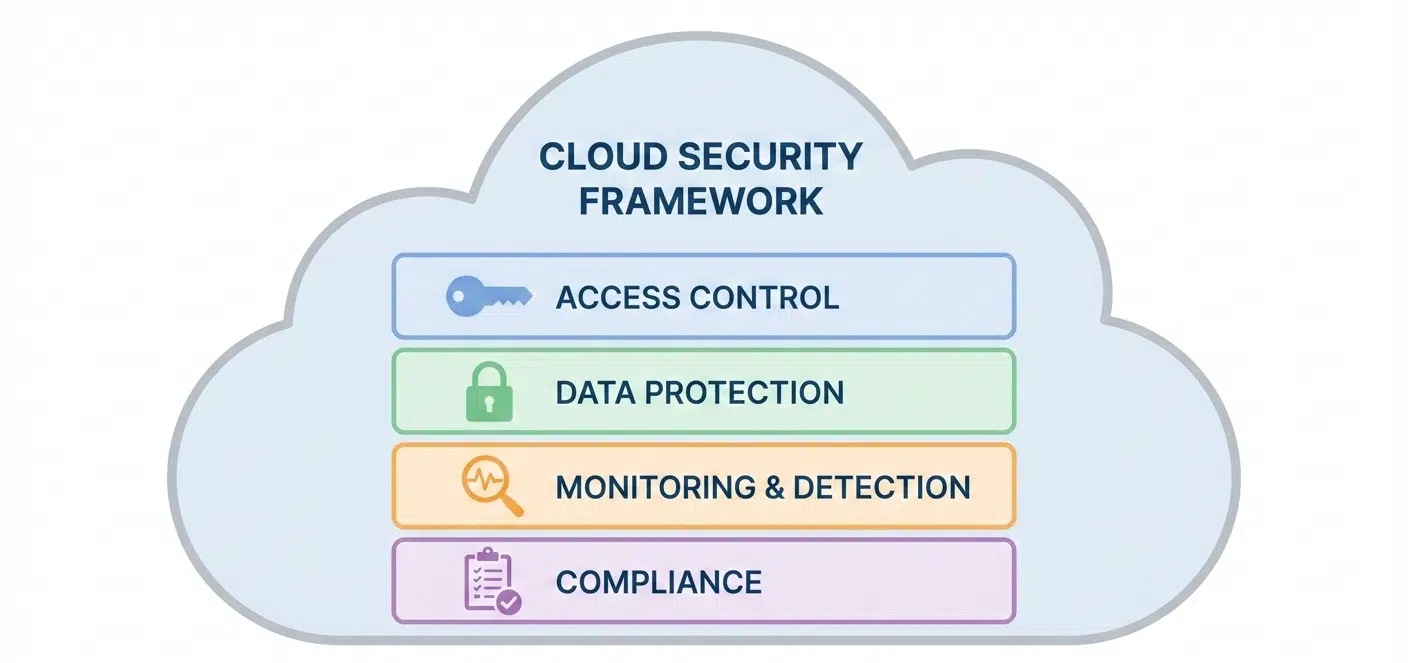
Un marco de seguridad en la nube es un conjunto estructurado de directrices, políticas y buenas prácticas diseñado para proteger los entornos basados en la nube frente a las amenazas cibernéticas. Ofrece un enfoque sistemático para que las organizaciones y los proveedores de servicios en la nube (CSP) gestionen los riesgos, garanticen el cumplimiento normativo y protejan los datos y la infraestructura, mediante la definición de controles de seguridad específicos, como la gestión del acceso, el cifrado de datos, la detección de amenazas y la supervisión. Marcos como el NIST y la ISO/IEC ofrecen un modelo para crear controles de seguridad resilientes dentro de los entornos en la nube que le permiten fomentar la confianza.
¿Qué elementos cubren los marcos de seguridad en la nube?
Los marcos de seguridad en la nube definen las áreas fundamentales que deben protegerse en cualquier entorno en la nube. Aunque cada marco tiene su propia estructura y sus propias prácticas recomendadas, la mayoría de ellos abarcan los mismos elementos clave:
1. Gestión de identidades y accesos (IAM)
Define cómo se autentican los usuarios, los servicios y las aplicaciones, y a qué pueden acceder. Esto incluye políticas de IAM, diseño de roles y gestión de credenciales.
2. Protección de datos
Abarca cómo se almacenan, procesan y transmiten los datos. Esto incluye el cifrado, la gestión de claves y los controles que impiden la divulgación no autorizada.
3. Seguridad de la configuración y la carga de trabajo
Establece estándares para configuraciones seguras, imágenes de referencia y refuerzo de la carga de trabajo. También incluye comprobaciones para detectar configuraciones incorrectas.
4. Seguridad de la red
Define cómo fluye el tráfico a través de los entornos de nube. Esto incluye la segmentación, las reglas de firewall y las protecciones para los servicios públicos.
5. Supervisión y respuesta ante incidentes
Abarca el registro, las alertas, la detección de amenazas y los planes de respuesta. Garantiza que los equipos sepan cuándo se produce un incidente y cómo gestionarlo.
6. Gobernanza, riesgo y cumplimiento (GRC)
Alinea las operaciones en la nube con los requisitos normativos y las políticas internas. Esto incluye auditorías, documentación y evaluaciones de riesgos.
7. Continuidad del negocio
Garantiza que los servicios sigan estando disponibles durante cortes o incidentes. Esto incluye políticas de copia de seguridad, planes de recuperación ante desastres y pruebas de resiliencia.
Consejo de experto: Empieza por los controles de identidad, configuración y supervisión. El Informe sobre las principales amenazas de la CSA de 2024 revela que los ajustes de seguridad mal configurados y los controles de identidad deficientes ocupan el primer y el segundo lugar en orden de importancia.
Los 7 marcos de seguridad en la nube más comunes
A continuación se presentan los siete marcos que las organizaciones utilizan con mayor frecuencia para proteger los entornos en la nube y cumplir con los requisitos normativos.
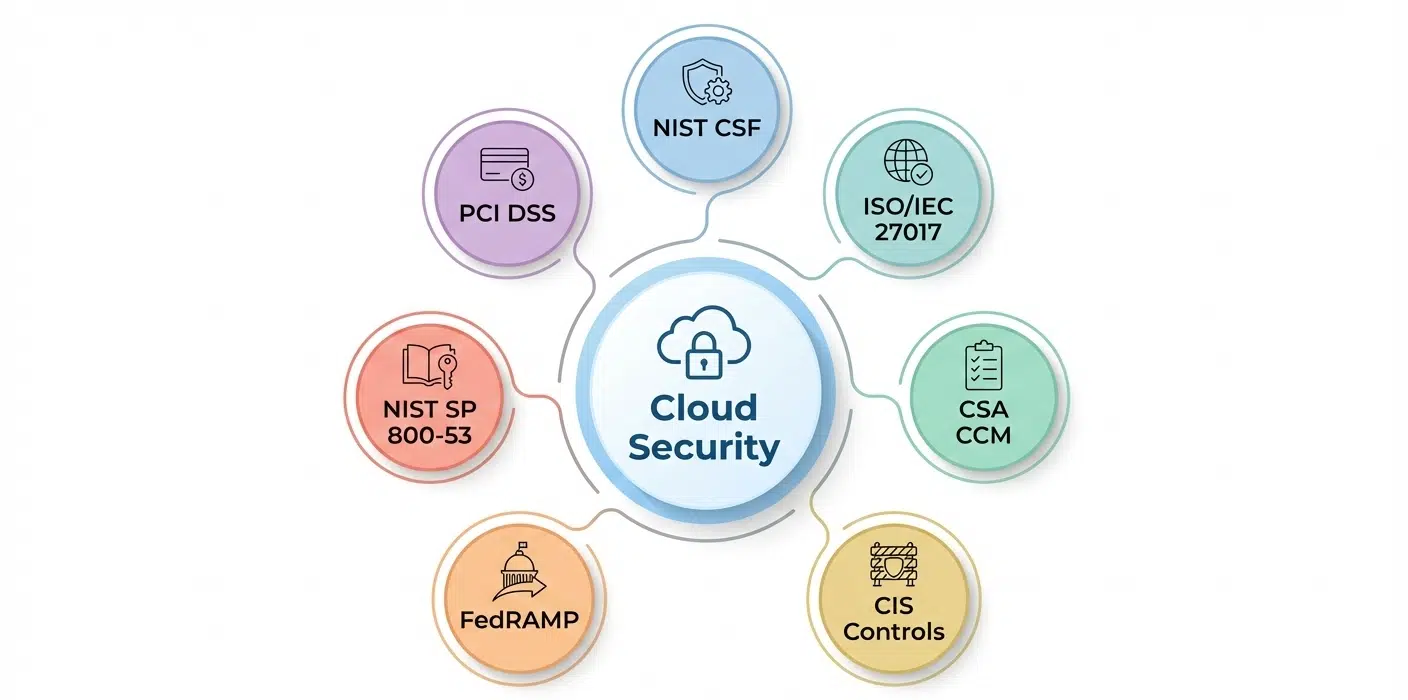
1. Marco de ciberseguridad del NIST (CSF)
El Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST) ofrece un enfoque integral para identificar, gestionar y mitigar los riesgos de ciberseguridad, incluidos los de los entornos en la nube. Se centra en seis funciones básicas:
- Gobernanza: Establece la estrategia, las expectativas y la política de gestión de riesgos de ciberseguridad de la organización.
- Identificar: Evalúa los activos, analiza su impacto en el negocio e identifica los posibles riesgos.
- Proteger: Implementa controles y medidas de seguridad para proteger los activos críticos.
- Detección: supervisa continuamente los sistemas para identificar amenazas y vulnerabilidades de seguridad en la nube.
- Responder: Elabora y ejecuta planes de respuesta ante incidentes para mitigar los daños.
- Recuperación: Restablece el funcionamiento normal de los sistemas y los datos tras un incidente de seguridad.
El NIST presentó la última versión del marco, CSF 2.0, el 26 de febrero de 2024. Lo que distingue a este marco es su flexibilidad, que permite a las organizaciones personalizarlo según sus perfiles de riesgo y necesidades operativas específicos, y su énfasis en la gobernanza del riesgo en toda la empresa.
2. ISO/IEC 27017:2015
La norma ISO/IEC 27017:2015 es una norma reconocida internacionalmente que ofrece directrices específicas para la seguridad de los entornos en la nube. Basándose en la norma ISO 27001, proporciona orientación a los proveedores de servicios en la nube y a los usuarios sobre la gestión de las responsabilidades compartidas y la garantía de la protección de los datos. El marco incluye controles para prevenir el acceso no autorizado, garantizar la segregación de datos y gestionar las relaciones con terceros.
Es único porque proporciona controles y orientación específicos y diferenciados tanto para el proveedor de servicios en la nube (CSP) como para el cliente de servicios en la nube (CSC). Su aceptación global lo hace especialmente beneficioso para las organizaciones que operan en múltiples regiones, ya que ofrece un enfoque unificado para proteger los entornos en la nube.
3. Matriz de controles en la nube (CCM) de CSA
La Matriz de Controles en la Nube (CCM) de la Alianza para la Seguridad en la Nube (CSA) es otro marco que se centra específicamente en la seguridad en la nube. Consta de 197 objetivos de control organizados en 17 dominios. Estos dominios abarcan todos los aspectos clave de la seguridad en la nube, incluyendo A&A (Auditoría y Garantía), Seguridad de Aplicaciones e Interfaces, Gestión de la Continuidad del Negocio y Resiliencia Operativa, CEK (Criptografía, Encriptación, Gestión de Claves) y más.
En consonancia con la Guía de seguridad para la computación en la nube de la CSA, el CCM es ampliamente considerado como un estándar líder para garantizar la seguridad y el cumplimiento normativo en la nube. Las Directrices de implementación del CCM v4 proporcionan instrucciones detalladas sobre cómo utilizar eficazmente el CCM e implementar sus controles.
4. Controles CIS
Aunque los controles CIS no se centran exclusivamente en la seguridad de la nube, han obtenido un amplio reconocimiento como marco fiable para proteger los entornos de nube. Desarrollados por el Centro para la Seguridad en Internet (CIS), ofrecen un conjunto priorizado de grupos de implementación (IG) que permiten a las organizaciones centrarse primero en los controles que ofrecen la mayor reducción de riesgos.
Este marco proporciona una hoja de ruta clara para implementar controles de seguridad esenciales, lo que facilita a las organizaciones priorizar y abordar las vulnerabilidades críticas mediante puntos de referencia específicos para los principales proveedores de servicios en la nube (AWS, Azure, GCP).
5. FedRAMP
FedRAMP (Programa Federal de Gestión de Riesgos y Autorizaciones) es un marco de seguridad en la nube diseñado para garantizar la seguridad de los servicios en la nube utilizados por las agencias federales de EE. UU. Aunque está dirigido principalmente a organizaciones del sector público, las organizaciones privadas que manejan datos gubernamentales confidenciales también pueden beneficiarse del uso de proveedores de nube certificados por FedRAMP. Por ejemplo, un proveedor de atención médica que trabaje con programas de salud gubernamentales puede optar por utilizar un servicio en la nube certificado por FedRAMP para almacenar y procesar de forma segura la información de los pacientes. Esto garantiza el cumplimiento de las normativas federales y protege los datos sanitarios confidenciales.
6. NIST SP 800-53
La norma NIST SP 800-53 proporciona un catálogo detallado de los controles de seguridad y privacidad de datos utilizados en los sistemas de información federales. Incluye requisitos para el control de acceso, la auditoría, la integridad del sistema y la resiliencia. Aunque se creó para uso gubernamental, muchas organizaciones la adoptan para proteger las cargas de trabajo en la nube que procesan datos confidenciales o regulados.
El marco se adapta bien a los principales programas de cumplimiento normativo y controles de los proveedores de servicios en la nube. Esto lo convierte en una referencia habitual en entornos que necesitan coherencia entre entornos híbridos o multinube.
7. PCI DSS
La Norma de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) se aplica a cualquier sistema en la nube que almacene o procese datos de titulares de tarjetas. Define controles para el cifrado, el control de acceso, el registro, la segmentación de la red y la gestión de vulnerabilidades. Estos requisitos ayudan a las organizaciones a reducir el riesgo de exposición de los datos de pago en entornos alojados y nativos de la nube.
Los usuarios de la nube siguen siendo responsables de cumplir con la norma PCI DSS, incluso cuando utilizan proveedores externos. Por este motivo, las organizaciones confían en el marco para validar que los datos de los titulares de tarjetas permanezcan protegidos en todos los componentes del entorno de la nube.
Nota: Un marco de seguridad en la nube ofrece una forma sistemática de proteger los sistemas en la nube y mantener un nivel básico de seguridad predecible, incluso a medida que las aplicaciones y la infraestructura van cambiando con el tiempo.
Cómo elegir el marco de seguridad en la nube adecuado
La selección del marco adecuado depende del entorno, los objetivos y los requisitos de cumplimiento de su organización. Tenga en cuenta estos factores:
Necesidades normativas
Identifique las normativas que se aplican a su negocio. Por ejemplo, PCI DSS es esencial para gestionar datos de pago, mientras que FedRAMP es obligatorio para las cargas de trabajo federales de EE. UU. Elija un marco que se ajuste a estas obligaciones.
Entorno de nube
Algunos marcos se adaptan mejor a las nubes públicas, privadas o híbridas. CSA CCM e ISO/IEC 27017 se centran en los riesgos específicos de la nube, mientras que CIS Controls y NIST SP 800-53 se aplican de forma generalizada a los sistemas en la nube y locales.
Ámbito y escala
Evalúa qué parte de tu infraestructura estará cubierta. Las organizaciones más pequeñas pueden empezar con un marco más sencillo, como CIS Controls. Las organizaciones más grandes o los sectores altamente regulados suelen necesitar marcos más completos, como NIST CSF o NIST SP 800-53.
Facilidad de implementación
Ten en cuenta los recursos y la experiencia necesarios. Algunos marcos proporcionan controles y orientaciones detallados, mientras que otros ofrecen recomendaciones de alto nivel. Elige un marco que se adapte a la capacidad de tu equipo para implementar y mantener los controles de seguridad.
Mapeo e integración
Si ya cumple con múltiples normas de seguridad de datos o programas de cumplimiento, compruebe si el marco se corresponde con otros marcos. La alineación reduce la duplicación y simplifica la presentación de informes.
Consejo profesional: Aunque marcos como los del NIST o la ISO resulten demasiado exhaustivos para tus necesidades actuales, nunca empieces desde cero. Empieza por un punto de referencia reconocido (como los CIS Cloud Benchmarks para AWS, Azure o GCP) para solucionar rápidamente los errores de configuración —el principal riesgo en la nube— y utilízalo como punto de partida mientras evalúas un marco a gran escala.
Cómo implementar un marco de seguridad en la nube
La implementación de un marco de seguridad en la nube requiere planificación, coordinación y supervisión continua. Los siguientes pasos pueden ayudar a las organizaciones a aplicar un marco de forma eficaz.
1. Evalúa tu entorno.
Comience por identificar los activos, las cargas de trabajo y los datos almacenados en la nube. Comprenda su postura de seguridad actual, incluidas las brechas, los riesgos y los controles existentes. Esta base de referencia ayuda a priorizar las acciones.
2. Selecciona el marco adecuado.
Elija un marco que se adapte a sus requisitos normativos, su entorno de nube y la escala de su organización. Asegúrese de que proporcione controles relevantes para sus datos y cargas de trabajo.
3. Controles y responsabilidades del mapa
Traduzca las directrices del marco en políticas, procedimientos y controles técnicos específicos. Asigne la responsabilidad de cada control a equipos o personas para garantizar la rendición de cuentas.
4. Implementar medidas técnicas y administrativas.
Aplicar controles de acceso, cifrado, supervisión, registro y procesos de respuesta ante incidentes. Configurar los servicios en la nube de forma segura y aplicar políticas coherentes en todas las cuentas y regiones.
5. Formar al personal
Asegúrese de que los equipos comprendan sus responsabilidades en el marco. Imparta formación sobre las mejores prácticas de seguridad en la nube, las políticas y la notificación de incidentes.
6. Supervisar y revisar
Supervise continuamente los sistemas, los registros y las alertas. Realice auditorías periódicas para verificar el cumplimiento e identificar deficiencias. Actualice los controles y las políticas a medida que evolucionan los entornos en la nube o surgen nuevas amenazas.
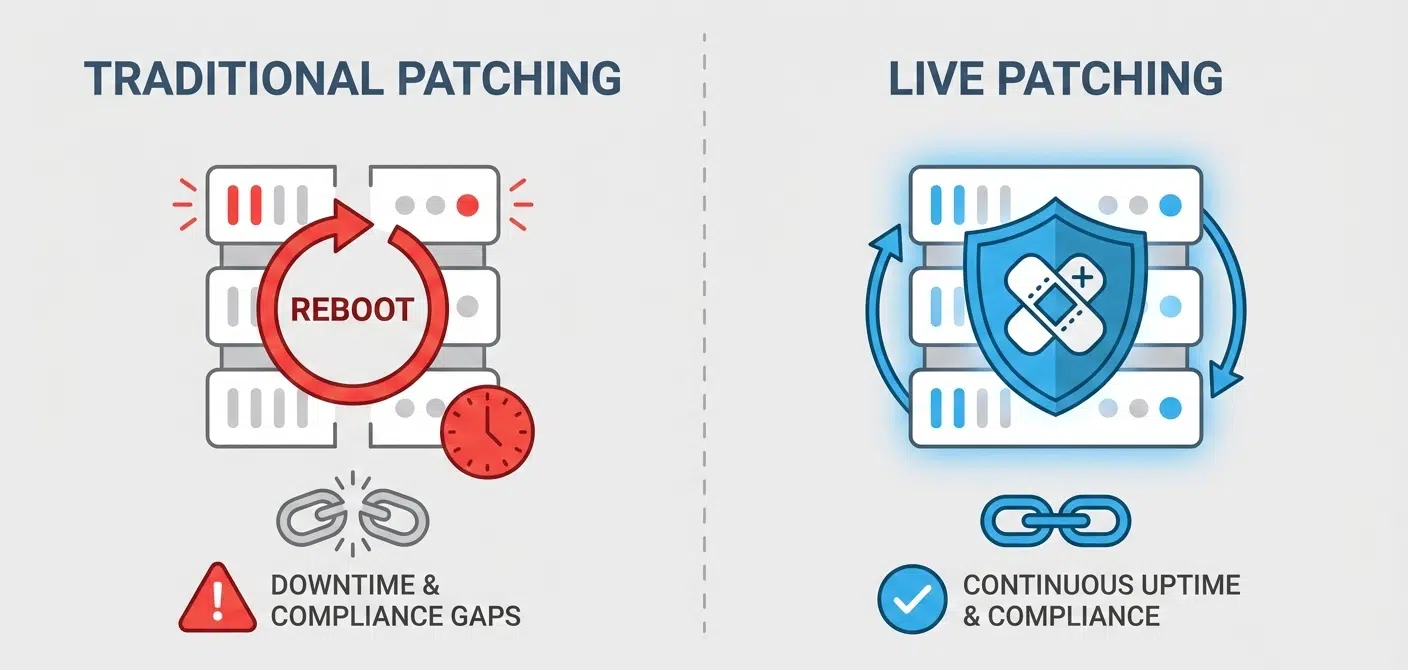
Reto de implementación: Uno de los principales obstáculos durante las fases de implementación y supervisión es garantizar la seguridad frente a las vulnerabilidades del núcleo de Linux. A diferencia de las aplicaciones del espacio de usuario, la aplicación de parches al núcleo tradicional requiere reiniciar el sistema, lo que provoca tiempos de inactividad y rompe la continuidad del cumplimiento normativo que exigen los marcos de seguridad en la nube. Superar esta deficiencia operativa es esencial para una implementación satisfactoria y sostenible.
El papel de los parches sin reinicio en los marcos de seguridad en la nube
Linux ha sido durante mucho tiempo el sistema operativo líder para la computación en la nube, impulsando la mayor parte de la infraestructura en la nube en todo el mundo. Su naturaleza de código abierto, su seguridad y su flexibilidad lo hacen ideal para las cargas de trabajo en la nube. Los principales proveedores de servicios en la nube, como AWS, Google Cloud y Microsoft Azure, dependen en gran medida de Linux para ejecutar máquinas virtuales, contenedores y otros servicios.
Sin embargo, mantener la seguridad de los sistemas Linux plantea retos únicos en los entornos en la nube. La exigencia de una alta disponibilidad y una prestación continua del servicio suele entrar en conflicto con la necesidad de aplicar actualizaciones de seguridad oportunas. Tradicionalmente, la aplicación de parches al núcleo implicaría reinicios que interrumpen el servicio, lo que puede provocar tiempos de inactividad, un periodo prolongado de exposición a vulnerabilidades y un mayor riesgo operativo. Este conflicto operativo obstaculiza directamente el objetivo del cumplimiento continuo exigido o esperado por las normas de seguridad en la nube.
El parcheo del kernel en vivo, también conocido como parcheo sin reinicio, cierra esta brecha operativa al permitir que las actualizaciones de seguridad se apliquen a un kernel Linux en ejecución sin interrumpir el servicio. Garantiza que la postura de seguridad se mantenga constante las 24 horas del día, los 7 días de la semana, satisfaciendo los requisitos del marco de trabajo en cuanto a tiempo de actividad y disponibilidad.
Cierre las brechas en la seguridad de la nube con los parches sin reinicio de TuxCare.
Los marcos de seguridad en la nube, como NIST, PCI DSS e ISO/IEC 27001, ayudan a las organizaciones a crear una postura de seguridad sólida y conforme a las normativas. Sin embargo, sigue existiendo un reto persistente: la gestión continua de las vulnerabilidades. Los parches tradicionales del núcleo requieren reiniciar el sistema, lo que crea lagunas en la cobertura, interrumpe el tiempo de actividad y puede incumplir los requisitos de conformidad continua.
KernelCare de TuxCare resuelve este problema directamente. Como solución automatizada de aplicación de parches sin reinicio, aplica actualizaciones críticas del kernel en muchas distribuciones de Linux, incluidas Ubuntu, RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Amazon Linux y Oracle Linux, sin necesidad de reiniciar ni interrumpir el servicio.
Al convertir los disruptivos parches del kernel en un proceso fluido y sin tiempo de inactividad, KernelCare ayuda a las organizaciones a mantener una alta disponibilidad, reducir el riesgo operativo y cumplir con las expectativas de parches rápidos incorporadas en los marcos de seguridad en la nube modernos.

