
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Cloud-Sicherheitsframeworks bieten strukturierte Leitlinien zur Risikominderung in Cloud-Umgebungen.
- Die Auswahl des richtigen Rahmens hängt von den regulatorischen Anforderungen, der Art der Umgebung und der Größe der Organisation ab.
- Patching-Tools, die keinen Neustart erfordern, wie beispielsweise KernelCare von TuxCare, führen wichtige Kernel-Updates durch, ohne die Cloud-Workloads zu unterbrechen.
Unternehmen nutzen Cloud-Plattformen, um Kernsysteme zu betreiben, Daten zu speichern und den täglichen Betrieb zu unterstützen. Diese Umstellung bietet klare Vorteile, wie flexible Skalierbarkeit und geringere Gemeinkosten. Sie birgt jedoch auch neue Sicherheitsrisiken. Sicherheitsverletzungen, unbefugter Zugriff, Fehlkonfigurationen und schwache Identitätskontrollen sind nach wie vor häufige Ursachen für Cloud-Vorfälle.
Ein strukturierter Ansatz ist unerlässlich. Cloud-Sicherheitsframeworks bieten Teams einen definierten Satz von Kontrollen, Prüfungen und Verantwortlichkeiten. Sie tragen dazu bei, den Schutz von Daten, die Gewährung von Zugriffsrechten und die Überwachung von Systemen zu standardisieren. Außerdem unterstützen sie die Einhaltung gesetzlicher Vorschriften und Branchenregeln.
Die Verwendung dieser Frameworks verringert Unsicherheiten. Sie helfen Sicherheitsteams dabei, konsistente Abwehrmaßnahmen für Hybrid- und Multi-Cloud-Umgebungen zu entwickeln, und stellen sicher, dass wichtige Ressourcen auch bei wachsender Cloud-Nutzung geschützt bleiben.
Was ist ein Cloud-Sicherheitsrahmenwerk?
Ein Cloud-Sicherheitsrahmenwerk ist ein strukturierter Satz von Richtlinien, Vorgaben und Best Practices, der darauf ausgelegt ist, cloudbasierte Umgebungen vor Cyberbedrohungen zu schützen. Es bietet Organisationen und Cloud-Dienstanbietern (CSPs) einen systematischen Ansatz für das Risikomanagement, die Gewährleistung der Compliance sowie die Sicherung von Daten und Infrastruktur, indem es konkrete Sicherheitsmaßnahmen wie Zugriffsverwaltung, Datenverschlüsselung, Erkennung von Bedrohungen und Überwachung festlegt. Frameworks wie NIST und ISO/IEC bieten einen Leitfaden für den Aufbau robuster Sicherheitskontrollen in Cloud-Umgebungen, mit denen Sie Vertrauen schaffen können.
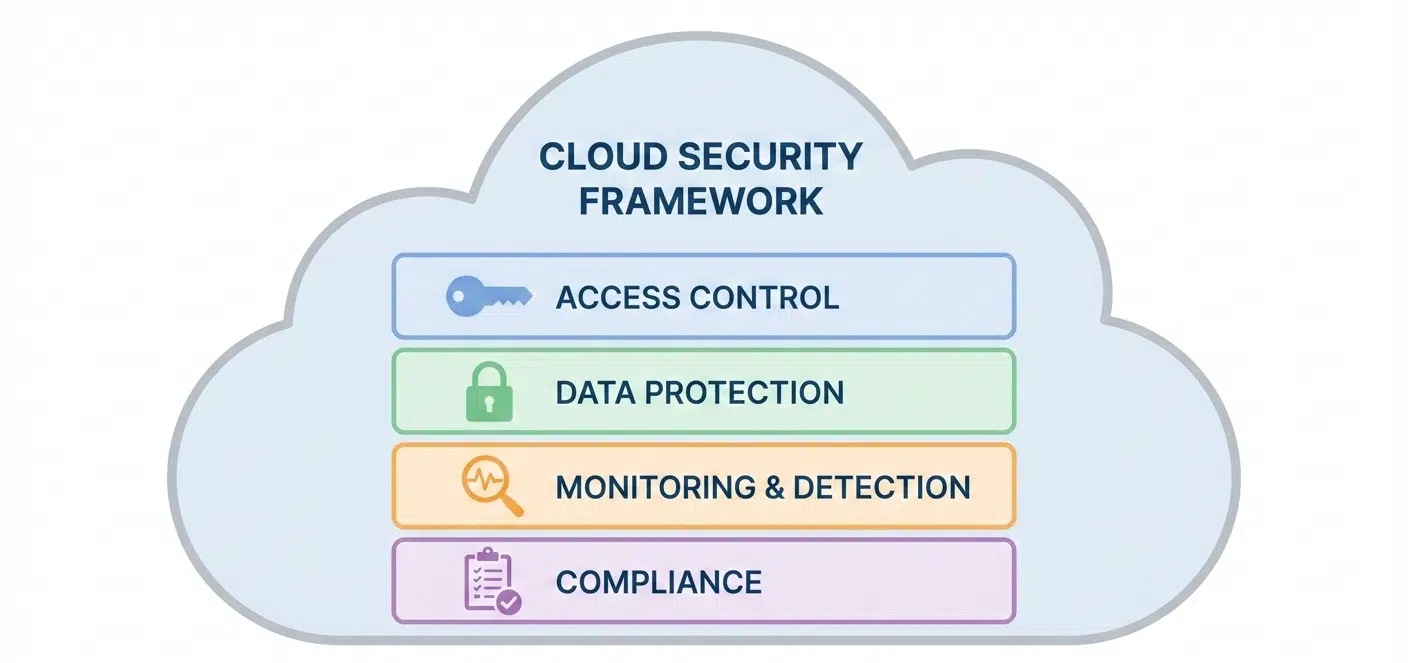
Welche Elemente decken Cloud-Sicherheitsframeworks ab?
Cloud-Sicherheitsrahmenwerke definieren die Kernbereiche, die in jeder Cloud-Umgebung geschützt werden müssen. Zwar hat jedes Rahmenwerk seine eigene Struktur und eigene Best Practices, doch decken die meisten von ihnen dieselben Schlüsselelemente ab:
1. Identitäts- und Zugriffsmanagement (IAM)
Legt fest, wie Benutzer, Dienste und Anwendungen sich authentifizieren und worauf sie zugreifen können. Dazu gehören IAM-Richtlinien, Rollendesign und die Verwaltung von Anmeldedaten.
2. Datenschutz
Behandelt die Speicherung, Verarbeitung und Übertragung von Daten. Dazu gehören Verschlüsselung, Schlüsselverwaltung und Kontrollen, die eine unbefugte Offenlegung verhindern.
3. Konfiguration und Workload-Sicherheit
Legt Standards für sichere Konfigurationen, Basis-Images und Workload-Hardening fest. Enthält außerdem Prüfungen zur Erkennung von Fehlkonfigurationen.
4. Netzwerksicherheit
Definiert, wie der Datenverkehr durch Cloud-Umgebungen fließt. Dazu gehören Segmentierung, Firewall-Regeln und Schutzmaßnahmen für öffentlich zugängliche Dienste.
5. Überwachung und Reaktion auf Vorfälle
Umfasst Protokollierung, Warnmeldungen, Erkennung von Bedrohungen und Reaktionspläne. Es stellt sicher, dass Teams wissen, wann ein Ereignis eintritt und wie sie damit umgehen müssen.
6. Governance, Risiko und Compliance (GRC)
Stimmt Cloud-Betrieb mit regulatorischen Anforderungen und internen Richtlinien ab. Dazu gehören Audits, Dokumentation und Risikobewertungen.
7. Geschäftskontinuität
Stellt sicher, dass Dienste auch bei Ausfällen oder Störungen verfügbar bleiben. Dazu gehören Backup-Richtlinien, Notfallwiederherstellungspläne und Ausfallsicherheitstests.
Profi-Tipp: Beginnen Sie mit Maßnahmen zur Identitätsverwaltung, Konfiguration und Überwachung. Der CSA-Bericht zu den größten Bedrohungen 2024 zeigt, dass falsch konfigurierte Sicherheitseinstellungen und unzureichende Identitätskontrollen in der Rangliste der wichtigsten Bedrohungen den ersten und zweiten Platz einnehmen.
Die 7 gängigsten Cloud-Sicherheitsframeworks
Hier sind die sieben Frameworks, die Unternehmen am häufigsten verwenden, um Cloud-Umgebungen zu sichern und regulatorische Anforderungen zu erfüllen.
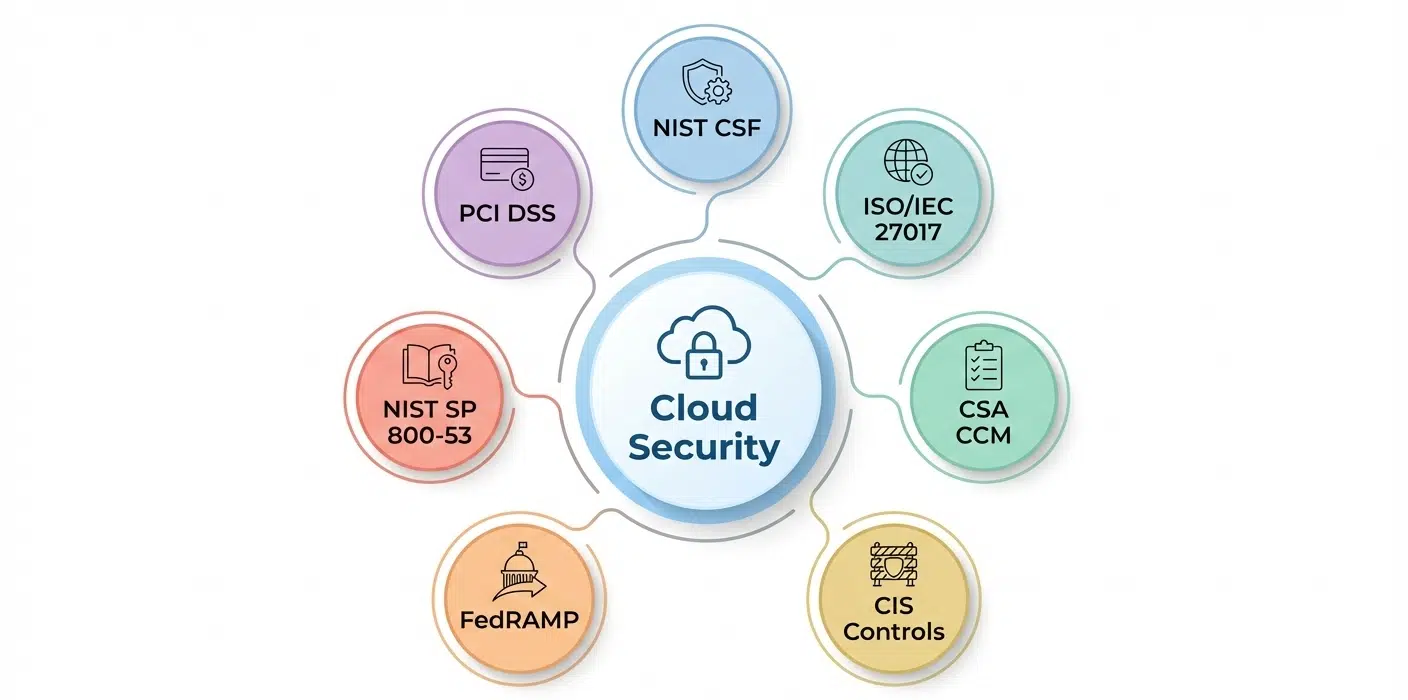
1. NIST-Cybersicherheits-Framework (CSF)
Das Cybersecurity Framework des National Institute of Standards and Technology (NIST) bietet einen umfassenden Ansatz zur Identifizierung, Verwaltung und Minderung von Cybersicherheitsrisiken, einschließlich solcher in Cloud-Umgebungen. Es konzentriert sich auf sechs Kernfunktionen:
- Leitung: Legt die Strategie, die Erwartungen und die Richtlinien der Organisation zum Management von Cybersicherheitsrisiken fest.
- Identifizieren: Bewertet Ressourcen, ermittelt deren Auswirkungen auf das Geschäft und identifiziert potenzielle Risiken.
- Schützen: Setzt Sicherheitsmaßnahmen und Schutzvorkehrungen ein, um kritische Ressourcen zu sichern.
- Erkennen: Überwacht Systeme kontinuierlich, um Sicherheitsbedrohungen und Schwachstellen in der Cloud zu identifizieren.
- Reaktion: Erarbeitet und setzt Pläne zur Reaktion auf Vorfälle um, um Schäden zu minimieren.
- Wiederherstellung: Stellt den normalen Betrieb von Systemen und Daten nach einem Sicherheitsvorfall wieder her.
Das NIST hat am 26. Februar 2024 die neueste Version des Frameworks, CSF 2.0, vorgestellt. Was dieses Framework auszeichnet, ist seine Flexibilität, die es Unternehmen ermöglicht, es an ihre individuellen Risikoprofile und betrieblichen Anforderungen anzupassen, sowie sein Schwerpunkt auf unternehmensweiter Risikosteuerung.
2. ISO/IEC 27017:2015
ISO/IEC 27017:2015 ist eine international anerkannte Norm, die konkrete Leitlinien für die Sicherung von Cloud-Umgebungen enthält. Aufbauend auf ISO 27001 bietet sie Cloud-Dienstanbietern und -Nutzern Leitlinien für den Umgang mit geteilten Verantwortlichkeiten und die Gewährleistung des Datenschutzes. Das Rahmenwerk umfasst Kontrollmaßnahmen zur Verhinderung unbefugten Zugriffs, zur Gewährleistung der Datentrennung und zur Steuerung von Beziehungen zu Dritten.
Es ist einzigartig, da es sowohl für Cloud-Service-Anbieter (CSP) als auch für Cloud-Service-Kunden (CSC) spezifische, eindeutige Kontrollen und Leitlinien bereitstellt. Aufgrund seiner weltweiten Akzeptanz ist es besonders vorteilhaft für Unternehmen, die in mehreren Regionen tätig sind, da es einen einheitlichen Ansatz für die Sicherung von Cloud-Umgebungen bietet.
3. CSA Cloud Controls Matrix (CCM)
Die Cloud Controls Matrix (CCM) der Cloud Security Alliance (CSA) ist ein weiteres Framework, das sich speziell auf Cloud-Sicherheit konzentriert. Es besteht aus 197 Kontrollzielen, die in 17 Bereiche unterteilt sind. Diese Bereiche decken alle wichtigen Aspekte der Cloud-Sicherheit ab, darunter A&A (Audit & Assurance), Anwendungs- und Schnittstellensicherheit, Business Continuity Management & Operational Resilience, CEK (Kryptografie, Verschlüsselung, Schlüsselverwaltung) und mehr.
In Übereinstimmung mit den CSA-Sicherheitsrichtlinien für Cloud Computing gilt das CCM weithin als führender Standard für die Gewährleistung von Cloud-Sicherheit und Compliance. Die CCM v4-Implementierungsrichtlinien enthalten detaillierte Anweisungen zur effektiven Nutzung des CCM und zur Umsetzung seiner Kontrollen.
4. CIS-Kontrollen
Die CIS Controls konzentrieren sich zwar nicht ausschließlich auf Cloud-Sicherheit, haben sich jedoch als zuverlässiges Framework zum Schutz von Cloud-Umgebungen breite Anerkennung erworben. Sie wurden vom Center for Internet Security (CIS) entwickelt und bieten eine priorisierte Reihe von Implementierungsgruppen (IGs), mit denen sich Unternehmen zunächst auf die Kontrollen konzentrieren können, die die größte Risikominderung bieten.
Dieses Framework bietet einen klaren Fahrplan für die Implementierung wesentlicher Sicherheitskontrollen und erleichtert es Unternehmen, kritische Schwachstellen anhand spezifischer Benchmarks für große Cloud-Anbieter (AWS, Azure, GCP) zu priorisieren und zu beheben.
5. FedRAMP
FedRAMP (Federal Risk and Authorization Management Program) ist ein Cloud-Sicherheitsframework, das die Sicherheit von Cloud-Diensten gewährleisten soll, die von US-Bundesbehörden genutzt werden. Es richtet sich in erster Linie an Organisationen des öffentlichen Sektors, aber auch private Organisationen, die mit sensiblen Regierungsdaten umgehen, können von der Nutzung FedRAMP-zertifizierter Cloud-Anbieter profitieren. Beispielsweise kann ein Gesundheitsdienstleister, der mit staatlichen Gesundheitsprogrammen zusammenarbeitet, einen FedRAMP-zertifizierten Cloud-Dienst nutzen, um Patienteninformationen sicher zu speichern und zu verarbeiten. Dies gewährleistet die Einhaltung der Bundesvorschriften und schützt sensible Gesundheitsdaten.
6. NIST SP 800-53
NIST SP 800-53 enthält einen detaillierten Katalog von Sicherheits- und Datenschutzkontrollen, die in allen Informationssystemen der US-Bundesbehörden verwendet werden. Er umfasst Anforderungen für Zugriffskontrolle, Audits, Systemintegrität und Ausfallsicherheit. Obwohl er ursprünglich für den Einsatz in Behörden entwickelt wurde, wird er von vielen Organisationen zur Sicherung von Cloud-Workloads verwendet, die sensible oder regulierte Daten verarbeiten.
Das Framework lässt sich gut auf wichtige Compliance-Programme und Kontrollen von Cloud-Anbietern übertragen. Dadurch wird es zu einer gängigen Referenz in Umgebungen, die Konsistenz über Hybrid- oder Multi-Cloud-Umgebungen hinweg erfordern.
7. PCI DSS
Der Payment Card Industry Data Security Standard (PCI DSS) gilt für alle Cloud-Systeme, die Karteninhaberdaten speichern oder verarbeiten. Er definiert Kontrollen für Verschlüsselung, Zugriffskontrolle, Protokollierung, Netzwerksegmentierung und Schwachstellenmanagement. Diese Anforderungen helfen Unternehmen, das Risiko einer Offenlegung von Zahlungsdaten in gehosteten und Cloud-nativen Umgebungen zu verringern.
Cloud-Nutzer bleiben auch bei der Nutzung von Drittanbietern für die Einhaltung der PCI DSS verantwortlich. Aus diesem Grund verlassen sich Unternehmen auf das Framework, um sicherzustellen, dass die Daten der Karteninhaber in allen Komponenten der Cloud-Umgebung geschützt bleiben.
Hinweis: Ein Cloud-Sicherheitsframework bietet eine standardisierte Methode, um Cloud-Systeme zu sichern und eine vorhersehbare Sicherheitsbasis aufrechtzuerhalten, auch wenn sich Anwendungen und Infrastruktur im Laufe der Zeit ändern.
So wählen Sie das richtige Cloud-Sicherheitsframework aus
Die Auswahl des richtigen Frameworks hängt von der Umgebung, den Zielen und den Compliance-Anforderungen Ihres Unternehmens ab. Berücksichtigen Sie folgende Faktoren:
Regulatorische Anforderungen
Identifizieren Sie die für Ihr Unternehmen geltenden Vorschriften. Beispielsweise ist PCI DSS für den Umgang mit Zahlungsdaten unerlässlich, während FedRAMP für Arbeitslasten der US-Bundesbehörden erforderlich ist. Wählen Sie ein Framework, das diesen Verpflichtungen entspricht.
Cloud-Umgebung
Einige Frameworks eignen sich besser für öffentliche, private oder hybride Clouds. CSA CCM und ISO/IEC 27017 konzentrieren sich auf cloudspezifische Risiken, während CIS Controls und NIST SP 800-53 allgemein für Cloud- und lokale Systeme gelten.
Umfang und Ausmaß
Bewerten Sie, wie viel Ihrer Infrastruktur abgedeckt sein wird. Kleinere Unternehmen können mit einem einfacheren Rahmenwerk wie CIS Controls beginnen. Größere Unternehmen oder stark regulierte Branchen benötigen oft umfassendere Rahmenwerke wie NIST CSF oder NIST SP 800-53.
Einfache Implementierung
Berücksichtigen Sie die erforderlichen Ressourcen und Fachkenntnisse. Einige Frameworks bieten detaillierte Kontrollen und Anleitungen, während andere allgemeine Empfehlungen geben. Wählen Sie ein Framework, das den Fähigkeiten Ihres Teams zur Implementierung und Aufrechterhaltung von Sicherheitskontrollen entspricht.
Kartierung und Integration
Wenn Sie bereits mehrere Datensicherheitsstandards oder Compliance-Programme befolgen, prüfen Sie, ob das Framework mit anderen Frameworks kompatibel ist. Eine Angleichung reduziert Doppelarbeit und vereinfacht die Berichterstattung.
Profi-Tipp: Auch wenn Rahmenwerke wie NIST oder ISO für Ihre aktuellen Anforderungen zu umfangreich sind, sollten Sie niemals bei Null anfangen. Beginnen Sie mit einem anerkannten Benchmark (wie den CIS Cloud Benchmarks für AWS, Azure oder GCP), um Fehlkonfigurationen – das größte Risiko in der Cloud – schnell zu beheben, und nutzen Sie diesen als Ausgangsbasis, während Sie ein umfassendes Rahmenwerk evaluieren.
Wie man ein Cloud-Sicherheitsframework implementiert
Die Implementierung eines Cloud-Sicherheitsframeworks erfordert Planung, Koordination und kontinuierliche Überwachung. Die folgenden Schritte können Unternehmen dabei helfen, ein Framework effektiv anzuwenden.
1. Bewerten Sie Ihre Umgebung
Beginnen Sie damit, die in der Cloud gespeicherten Ressourcen, Workloads und Daten zu identifizieren. Verschaffen Sie sich einen Überblick über Ihre aktuelle Sicherheitslage, einschließlich Lücken, Risiken und bestehender Kontrollen. Diese Ausgangsbasis hilft Ihnen dabei, Maßnahmen zu priorisieren.
2. Wählen Sie das richtige Framework aus.
Wählen Sie ein Framework, das Ihren regulatorischen Anforderungen, Ihrer Cloud-Umgebung und Ihrer Unternehmensgröße entspricht. Stellen Sie sicher, dass es die für Ihre Daten und Workloads relevanten Kontrollen bietet.
3. Zuständigkeiten und Verantwortlichkeiten abbilden
Setzen Sie die Leitlinien des Rahmens in konkrete Richtlinien, Verfahren und technische Kontrollen um. Weisen Sie die Verantwortung für jede Kontrolle Teams oder Einzelpersonen zu, um die Rechenschaftspflicht sicherzustellen.
4. Technische und administrative Maßnahmen umsetzen
Wenden Sie Zugriffskontrollen, Verschlüsselung, Überwachung, Protokollierung und Prozesse zur Reaktion auf Vorfälle an. Konfigurieren Sie Cloud-Dienste sicher und setzen Sie einheitliche Richtlinien für alle Konten und Regionen durch.
5. Personal schulen
Stellen Sie sicher, dass die Teams ihre Verantwortlichkeiten im Rahmen des Frameworks verstehen. Bieten Sie Schulungen zu Best Practices, Richtlinien und der Meldung von Vorfällen im Bereich Cloud-Sicherheit an.
6. Überwachen und überprüfen
Überwachen Sie Systeme, Protokolle und Warnmeldungen kontinuierlich. Führen Sie regelmäßige Audits durch, um die Einhaltung von Vorschriften zu überprüfen und Lücken zu identifizieren. Aktualisieren Sie Kontrollen und Richtlinien, wenn sich Cloud-Umgebungen weiterentwickeln oder neue Bedrohungen auftreten.
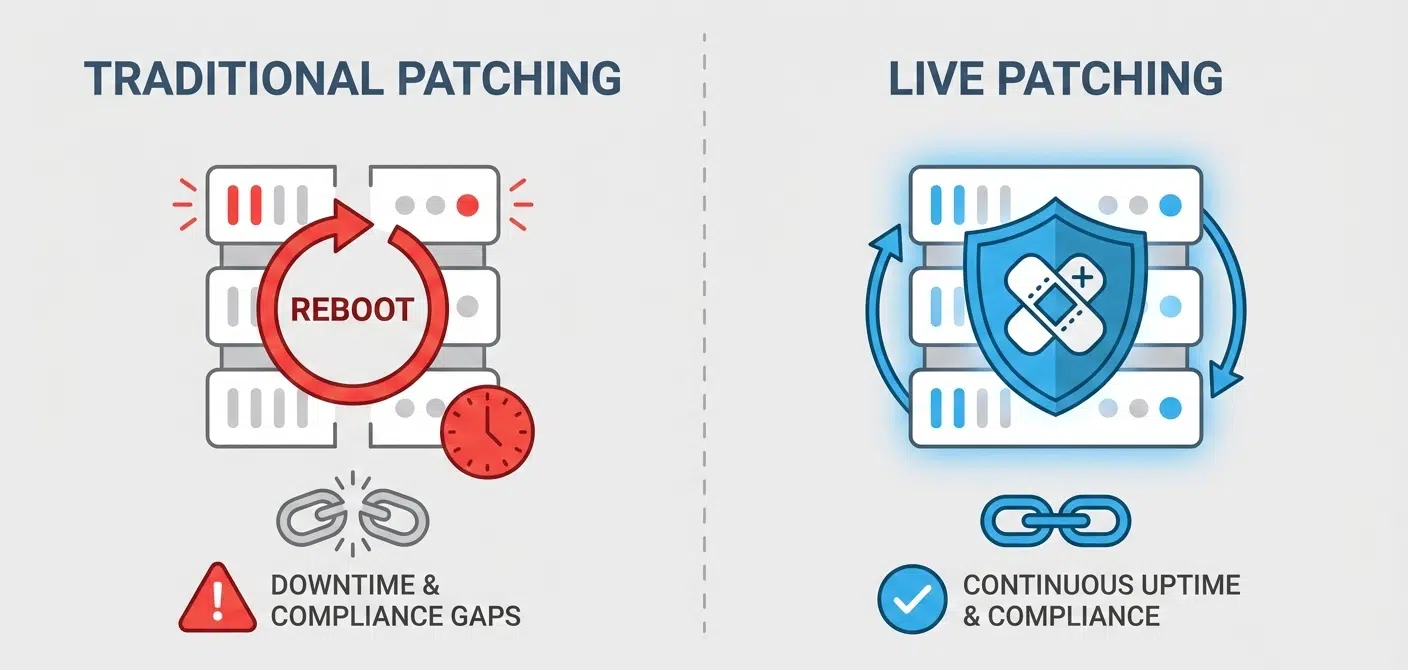
Herausforderung bei der Implementierung: Eine große Hürde in der Implementierungs- und Überwachungsphase ist die Aufrechterhaltung der Sicherheit angesichts von Schwachstellen im Linux-Kernel. Im Gegensatz zu Anwendungen im Userspace erfordern herkömmliche Kernel-Patches einen Neustart des Systems, was zu Ausfallzeiten führt und die von Cloud-Sicherheitsframeworks erwartete kontinuierliche Compliance beeinträchtigt. Die Überwindung dieser betrieblichen Lücke ist für eine erfolgreiche und nachhaltige Implementierung unerlässlich.
Die Rolle von Rebootless Patching in Cloud-Sicherheitsframeworks
Linux ist seit langem das führende Betriebssystem für Cloud Computing und bildet die Grundlage für einen Großteil der weltweiten Cloud-Infrastruktur. Dank seiner Open-Source-Natur, seiner Sicherheit und seiner Flexibilität eignet es sich ideal für Cloud-Workloads. Große Cloud-Dienstleister wie AWS, Google Cloud und Microsoft Azure verlassen sich in hohem Maße auf Linux, um virtuelle Maschinen, Container und andere Dienste auszuführen.
Die Aufrechterhaltung der Sicherheit von Linux-Systemen stellt jedoch in Cloud-Umgebungen besondere Herausforderungen dar. Die Forderung nach hoher Verfügbarkeit und kontinuierlicher Dienstbereitstellung steht oft im Widerspruch zur Notwendigkeit zeitnaher Sicherheitsupdates. Herkömmlicherweise würde das Patchen des Kernels störende Neustarts erfordern, was zu Ausfallzeiten, einem verlängerten Zeitfenster für Sicherheitslücken und einem erhöhten Betriebsrisiko führen kann. Dieser betriebliche Konflikt behindert direkt das Ziel der kontinuierlichen Compliance, die durch Cloud-Sicherheitsstandards vorgeschrieben oder erwartet wird.
Live-Kernel-Patching, auch bekannt als rebootless patching, schließt diese operative Lücke, indem es die Anwendung von Sicherheitsupdates auf einen laufenden Linux-Kernel ohne Unterbrechung des Dienstes ermöglicht. Es stellt sicher, dass die Sicherheitslage rund um die Uhr konsistent bleibt und erfüllt damit die Rahmenbedingungen für Verfügbarkeit und Betriebszeit.
Schließen Sie die Lücken in der Cloud-Sicherheit mit TuxCare Rebootless Patching
Cloud-Sicherheitsframeworks wie NIST, PCI DSS und ISO/IEC 27001 helfen Unternehmen dabei, eine starke, konforme Sicherheitsstrategie aufzubauen. Eine Herausforderung bleibt jedoch bestehen: das kontinuierliche Schwachstellenmanagement. Herkömmliche Kernel-Patches erfordern einen Neustart des Systems, was zu Lücken in der Abdeckung führt, die Verfügbarkeit beeinträchtigt und die kontinuierlichen Compliance-Anforderungen beeinträchtigen kann.
KernelCare von TuxCare löst dieses Problem direkt. Als automatisierte Patching-Lösung ohne Neustart wendet es wichtige Kernel-Updates auf viele Linux-Distributionen an – darunter Ubuntu, RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Amazon Linux und Oracle Linux –, ohne dass ein Neustart oder eine Unterbrechung des Dienstes erforderlich ist.
Durch die Umwandlung störender Kernel-Patches in einen nahtlosen Prozess ohne Ausfallzeiten hilft KernelCare Unternehmen dabei, eine hohe Verfügbarkeit aufrechtzuerhalten, Betriebsrisiken zu reduzieren und die Erwartungen an schnelle Patches zu erfüllen, die in modernen Cloud-Sicherheitsframeworks integriert sind.

