
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- La conformité FIPS garantit que les modules cryptographiques répondent aux normes fédérales en matière de protection des données sensibles.
- Certification vs conformité : la certification est une validation officielle du NIST ; la conformité est l'utilisation correcte de modules validés en mode approuvé.
- Pour maintenir la conformité, il est nécessaire de suivre les modules validés, d'utiliser les modes approuvés par la norme FIPS et d'appliquer les correctifs de sécurité en temps opportun.
De nombreuses équipes ont du mal à se conformer à la norme FIPS, car les règles semblent complexes et les enjeux sont importants. La bonne nouvelle, c'est que la voie à suivre est claire une fois que vous comprenez ce qu'exige la norme et comment les produits obtiennent la certification FIPS.
Ce guide explique le paysage FIPS actuel pour 2026, les certifications importantes et les étapes à suivre pour maintenir la conformité de vos systèmes. Vous découvrirez comment fonctionne la norme FIPS 140-3, quels modules cryptographiques doivent être validés et comment les mises à jour affectent votre statut de conformité. La section suivante passe en revue toutes les exigences de sécurité incluses dans un langage simple afin que vous puissiez planifier en toute confiance.
Présentation générale de la norme FIPS et de son rôle dans la cybersécurité

Les normes FIPS (Federal Information Processing Standards) sont des normes de sécurité créées par l'Institut national américain des normes et technologies (NIST). Ces normes définissent le fonctionnement des modules cryptographiques approuvés lorsqu'ils protègent des données gouvernementales sensibles. De nombreux secteurs, notamment la santé, la finance et les fournisseurs de services cloud, suivent également les normes FIPS, car elles offrent une base claire pour un cryptage puissant et une gestion contrôlée des clés.
La norme FIPS la plus pertinente à l'heure actuelle est la norme FIPS 140-3, qui définit les règles de test et de validation des modules cryptographiques utilisés dans les systèmes d'exploitation, les bibliothèques logicielles et les périphériques matériels. Lorsqu'un produit est « validé FIPS », cela signifie qu'il a passé avec succès les tests effectués par un laboratoire indépendant dans le cadre du programme de validation des modules cryptographiques (CMVP).
Remarque : les normes FIPS se concentrent spécifiquement sur les modules cryptographiques, et non sur l'ensemble du système. La conformité ne s'applique que lorsque ces modules sont correctement configurés et utilisés dans un mode approuvé et validé.
Naviguer dans la norme FIPS 140-2 et la transition vers la norme FIPS 140-3
Publiée en 2001, la norme FIPS 140-2 a défini les exigences de sécurité minimales pour les modules cryptographiques pendant plus de deux décennies. La plupart des systèmes d'exploitation et des bibliothèques qui prennent en charge les charges de travail gouvernementales s'appuient encore sur des modules validés selon cette norme. Ces modules restent actifs jusqu'à leur date d'expiration officielle, ce qui signifie que de nombreuses organisations utilisent encore aujourd'hui des composants validés selon la norme FIPS 140-2.
Le passage à la norme FIPS 140-3 a modifié la manière dont les modules sont testés et documentés. La norme FIPS 140-3 repose sur les mêmes principes fondamentaux que sa prédécesseure, mais elle a été mise à jour afin de refléter les menaces modernes et de s'aligner sur la norme internationale ISO/IEC 19790. Elle introduit des règles plus claires en matière d'entropie, de protection des clés et de mécanismes de sécurité physique. Elle exige également une documentation plus précise afin que des laboratoires indépendants puissent vérifier le fonctionnement de chaque module.
Les différences ont leur importance pour la planification de la conformité :
- Nouvelles validations utilisant uniquement la norme 140-3 : Les fournisseurs ne peuvent plus soumettre de nouveaux modules pour validation selon l'ancienne norme FIPS 140-2.
- Les mises à jour doivent respecter les règles 140-3 : Même les modifications mineures du code ou les mises à jour de l'environnement opérationnel (par exemple, la mise à jour d'un noyau Linux) peuvent déclencher un nouveau test selon la nouvelle norme FIPS 140-3, plus stricte.
- Modifications cryptographiques Risque de perte de validation : La modification d'un module validé sans processus approuvé peut immédiatement compromettre votre conformité.
- Les dates d'expiration déterminent les délais de migration : Une fois qu'un module arrive à la fin de sa période de validation ou que la date d'expiration finale est dépassée, il ne répond plus aux exigences de certification FIPS pour les nouvelles acquisitions.
Important : Les modules FIPS 140-2 existants restent valides jusqu'au 21 septembre 2026, date à laquelle tous les certificats seront officiellement transférés vers la liste historique CMVP. Après cette date, toutes les mises à jour de conformité FIPS et les nouveaux achats devront utiliser des modules validés FIPS 140-3. Planifiez dès maintenant votre calendrier de migration afin d'éviter toute interruption de conformité.
La différence entre la validation FIPS et la conformité
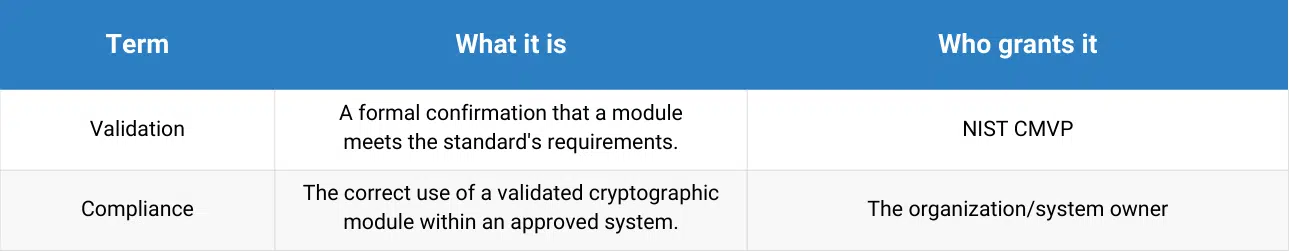
De nombreuses équipes utilisent les termes « conforme à la norme FIPS » et « certifié FIPS » comme s'ils avaient la même signification, mais ils décrivent en réalité deux situations différentes.
Un produit est validé FIPS (ou certifié) que lorsque son module cryptographique figure sur la liste de validation CMVP du NIST. Cela signifie qu'un laboratoire accrédité a testé le module selon la norme FIPS 140-3 et que le NIST a approuvé les résultats. La certification s'applique au module lui-même, et non au produit dans son ensemble.
Un produit est conforme à la norme FIPS lorsqu'il utilise correctement un module validé dans un mode approuvé par la norme FIPS au sein de l'environnement opérationnel (OE) certifié. Le produit respecte les règles de la norme, mais il n'est pas « certifié » tant que son propre module n'a pas passé les tests.
Cette distinction est importante, car la conformité peut être compromise si la cryptographie validée change. Même un petit correctif de code, une mise à jour du noyau ou une modification non approuvée de la configuration d'une bibliothèque validée peut invalider l'OE. Les équipes doivent suivre les modules validés, l'impact des correctifs sur ceux-ci et vérifier si l'ensemble du système fonctionne toujours dans le mode approuvé, tel que défini dans la politique de sécurité.
Le processus de validation FIPS en 2026 : du module au marché
La validation FIPS garantit que les modules cryptographiques répondent à des exigences strictes en matière de sécurité de l'information avant d'être utilisés dans des environnements réglementés. Le processus comprend des tests indépendants, un examen formel et une inscription publique. Comprendre chaque étape aide les organisations à planifier les mises à jour, les déploiements et les audits de conformité, en particulier compte tenu des délais longs (souvent supérieurs à un an).
Rôle du CMVP, du NIST et des laboratoires d'essais accrédités
La validation est gérée par le Programme de validation des modules cryptographiques (CMVP), une initiative conjointe du NIST et du Centre canadien pour la cybersécurité (CCCS). Le CMVP gère l'ensemble du programme, supervise les tests et publie les listes de validation officielles.
Les laboratoires de test cryptographique et de sécurité (CSTL) effectuent l'évaluation technique. Ils sont accrédités pour tester les modules par rapport à la norme FIPS 140-3, en vérifiant les algorithmes cryptographiques, la gestion des clés cryptographiques et les fonctions de sécurité. Le NIST examine les résultats des laboratoires et approuve les modules validés pour qu'ils soient inscrits sur la liste publique.
Le programme de validation des algorithmes cryptographiques (CAVP) est une condition préalable à la validation des modules. Le CAVP utilise le système automatisé de test de validation cryptographique (ACVTS) pour s'assurer que la mise en œuvre par le module d'algorithmes cryptographiques spécifiques (tels que AES, SHA-3) est mathématiquement correcte avant que le module lui-même ne soit testé.
Étapes clés de la validation FIPS 140-3
Le processus de validation FIPS comprend trois étapes principales :
Préparation et tests : Le fournisseur soumet le module cryptographique (implémentation sous test, ou IUT) au laboratoire de test. Les tests portent sur la mise en œuvre correcte des algorithmes approuvés, la génération sécurisée de clés, le caractère aléatoire (entropie) et les autotests.
Documentation : Le fournisseur soumet des documents détaillés, notamment la politique de sécurité. Il s'agit d'une déclaration non exclusive qui définit les limites du module, ses modes de fonctionnement approuvés (mode FIPS) et les OE sur lesquels il a été testé.
Examen et validation : Le laboratoire d'essai soumet les rapports d'essai et les documents du fournisseur au CMVP (NIST + CCCS). Les examinateurs évaluent la soumission. Une fois que l'examen de conformité FIPS aboutit à une approbation, le module se voit attribuer un certificat de validation FIPS 140-3 et est ajouté à la liste officielle des modules validés.
Conformité FIPS dans les architectures cloud et modernes
Les déploiements modernes basés sur le cloud posent de nouveaux défis. Les modules cryptographiques peuvent fonctionner dans des machines virtuelles, des conteneurs ou des services cloud. La validation tient désormais compte du fonctionnement de la cryptographie dans ces environnements.
Les organisations doivent s'assurer que les services cloud fournissent des modules validés FIPS ou que leur déploiement préserve les opérations approuvées FIPS. Cela inclut la maintenance des modules cryptographiques validés OpenSSL, libcrypt, NSS, GnuTLS et kernel dans les piles modernes.
Des services tels que TuxCare Enterprise Support (TES) peuvent aider à maintenir la conformité FIPS dans les environnements certifiés AlmaLinux et Rocky Linux. TES fournit des correctifs et des mises à jour conformes à la norme FIPS qui ne modifient pas les modules validés, permettant ainsi aux organisations de rester sécurisées tout en exécutant la communauté Linux moderne dans le cloud.
Meilleures pratiques pour atteindre et maintenir la conformité à la norme FIPS 140-3
Obtenir la validation FIPS n'est que la première étape. Pour la conserver, il faut accorder une attention constante aux modules cryptographiques validés, aux processus de correction et aux configurations système. Ces pratiques permettent de garantir le maintien de votre conformité au fil du temps.
1. Inventaire et suivi de l'environnement opérationnel (OE) validé
Tenez un inventaire précis de tous les modules cryptographiques de votre environnement d'exploitation, y compris OpenSSL, les composants du noyau et les applications utilisant le chiffrement.
- Utilisez la politique de sécurité du module pour suivre sa version, sa date de validation et son environnement opérationnel validé, y compris la version du système d'exploitation, la version du noyau et l'architecture matérielle cryptographique.
- Cela empêche l'utilisation accidentelle de modules non validés ou l'exécution d'un module validé en dehors de son environnement d'exploitation approuvé.
2. Utilisez uniquement les modes approuvés par la norme FIPS.
Exécutez toujours les modules cryptographiques validés en mode approuvé par la norme FIPS. Ces modes contrôlent les algorithmes pouvant être utilisés et la manière dont les clés cryptographiques sont gérées.
- Évitez les configurations personnalisées ou les modifications de configuration qui altèrent le fonctionnement de la cryptographie. Même des modifications mineures non documentées peuvent invalider la conformité.
- Des revues régulières de la configuration permettent d'éviter les dérives, en particulier dans les déploiements cloud et conteneurisés.
3. Appliquez les correctifs de sécurité en temps opportun et conformes aux normes de conformité.
Les mises à jour de sécurité sont essentielles, mais elles doivent être gérées de manière à préserver les limites validées.
- Les correctifs apportés à OpenSSL, libcrypt, NSS, GnuTLS ou aux modules du noyau peuvent modifier les binaires ou l'environnement OE, ce qui peut avoir une incidence sur la conformité.
- Utilisez un processus de mise à jour contrôlé plutôt que les mises à jour standard des paquets. Si un module cryptographique est modifié, une nouvelle validation peut être nécessaire.
4. Planifier une gestion proactive du cycle de vie
Les modules vieillissent et les validations expirent à mesure que les normes évoluent. Avec la fin de la norme FIPS 140-2 en 2026, les organisations doivent planifier à l'avance.
- Suivez le cycle de vie et les délais de prise en charge des modules validés et préparez les remplacements à l'avance afin d'éviter toute interruption de conformité.
- Une planification précoce réduit l'impact opérationnel des transitions vers de nouveaux modules validés.
5. Tirer parti du soutien de l'entreprise pour assurer une conformité continue
Les distributions communautaires telles qu'AlmaLinux et Rocky Linux fonctionnent bien dans les environnements d'entreprise, mais le maintien de la conformité FIPS nécessite l'assistance d'un tiers.
- TuxCare Enterprise Support fournit des correctifs de sécurité conformes à la norme FIPS pour les modules cryptographiques validés du noyau et de l'espace utilisateur. Ces correctifs ne modifient pas la cryptographie validée, ce qui aide les organisations à maintenir la continuité FIPS tout en restant à jour avec les mises à jour de sécurité.
Défis et pièges courants liés à la conformité FIPS
Même avec un plan solide, les organisations sont confrontées à des défis récurrents pour maintenir leur conformité FIPS. La connaissance de ces écueils permet d'éviter les lacunes susceptibles de compromettre la sécurité des données ou la conformité réglementaire.
1. Modules non suivis et environnements opérationnels (EO) changeants
Une violation majeure de la conformité consiste à exécuter des modules dont l'OE n'est plus valide. Cela se produit lorsque :
- Utilisation de modules sans validation actuelle.
- Impossible de suivre les numéros de version des modules.
- Ne pas vérifier que le noyau, le système d'exploitation ou le niveau de correctif correspond à l'environnement d'exploitation spécifié dans la politique de sécurité du module.
2. Mauvaise configuration des modes approuvés par la norme FIPS
L'exécution d'un module validé en dehors de son mode approuvé est considérée comme non conforme. Cela se produit souvent pour les raisons suivantes :
- Initialisation accidentelle en mode non FIPS : Les applications, scripts ou environnements conteneurisés mal configurés peuvent initialiser des modules sans les paramètres FIPS requis.
- Paramètres par défaut : S'appuyer sur les configurations par défaut plutôt que d'imposer explicitement les modes approuvés.
3. Retard dans l'application des correctifs de sécurité
Les mises à jour de sécurité régulières sont essentielles, mais des correctifs incorrects peuvent nuire à la conformité.
- Retarder les correctifs : rend les systèmes vulnérables.
- Application incorrecte des correctifs : Peut modifier les binaires cryptographiques validés ou l'OE, ce qui peut nécessiter une nouvelle validation.
4. Environnements modernes complexes
Les services cloud, les machines virtuelles, les conteneurs et les microservices ajoutent à la complexité du maintien des limites FIPS.
- Les modules peuvent fonctionner dans des environnements où l'OE diffère de la configuration validée.
- Chaque déploiement dans le cloud ou en conteneur peut nécessiter une réflexion distincte afin de garantir des opérations conformes à la norme FIPS.
5. Défis liés à la transition entre les normes
La fin de la norme FIPS 140-2 et l'adoption de la norme 140-3 introduisent des exigences de test plus strictes, notamment en matière de sources d'entropie et de documentation.
- Les équipes doivent planifier les mises à niveau de manière proactive afin d'assurer une transition en douceur des modules vers la norme FIPS 140-3 avant la date limite du 21 septembre 2026.
Instaurer la confiance grâce à une infrastructure compatible FIPS
La conformité FIPS n'est pas seulement une exigence réglementaire ; elle indique que vos systèmes protègent efficacement les données sensibles et que votre organisation respecte les normes les plus strictes en matière de sécurité cryptographique. En validant vos modules, en appliquant soigneusement les correctifs afin de préserver l'environnement opérationnel et en suivant les meilleures pratiques FIPS décrites dans ce guide, vous garantissez la sécurité des informations et la confiance réglementaire dans l'ensemble de votre environnement.
Découvrez comment TuxCare Enterprise Support peut simplifier les mises à jour conformes à la norme FIPS et la sécurité à long terme, en vous aidant à maintenir votre infrastructure AlmaLinux et Rocky Linux sécurisée, conforme et alignée sur les normes FIPS 140-3.

