
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Die FIPS-Konformität gewährleistet, dass kryptografische Module den Bundesstandards zum Schutz sensibler Daten entsprechen.
- Zertifizierung vs. Konformität: Zertifizierung ist eine formelle NIST-Validierung; Konformität ist die korrekte Verwendung validierter Module im zugelassenen Modus.
- Die Einhaltung der Vorschriften erfordert die Nachverfolgung validierter Module, die Ausführung von FIPS-zugelassenen Modi und die zeitnahe Anwendung von Sicherheitspatches.
Viele Teams haben Schwierigkeiten mit der FIPS-Konformität, da die Vorschriften komplex erscheinen und viel auf dem Spiel steht. Die gute Nachricht ist, dass der Weg klar ist, sobald man versteht, was der Standard verlangt und wie Produkte die FIPS-Zertifizierung erhalten.
Dieser Leitfaden erläutert die aktuelle FIPS-Landschaft für 2026, die wichtigen Zertifizierungen und die Schritte, die Sie unternehmen müssen, um die Konformität Ihrer Systeme zu gewährleisten. Sie erfahren, wie FIPS 140-3 funktioniert, welche kryptografischen Module validiert werden müssen und wie sich Aktualisierungen auf Ihren Konformitätsstatus auswirken. Im nächsten Abschnitt werden alle enthaltenen Sicherheitsanforderungen in einfacher Sprache erläutert, damit Sie sicher planen können.
Überblick über FIPS und seine Rolle in der Cybersicherheit

FIPS (Federal Information Processing Standards) sind Sicherheitsstandards, die vom US-amerikanischen National Institute of Standards and Technology (NIST) entwickelt wurden. Diese Standards legen fest, wie zugelassene Kryptografiemodule funktionieren müssen, wenn sie sensible Regierungsdaten schützen. Viele Branchen, darunter das Gesundheitswesen, der Finanzsektor und Cloud-Anbieter, halten sich ebenfalls an FIPS, da diese Standards eine klare Grundlage für starke Verschlüsselung und kontrollierte Schlüsselverwaltung bieten.
Der derzeit relevanteste FIPS-Standard ist FIPS 140-3, der die Regeln für die Prüfung und Validierung von Kryptografiemodulen festlegt, die in Betriebssystemen, Softwarebibliotheken und Hardwaregeräten verwendet werden. Wenn ein Produkt „FIPS-validiert“ ist, hat es die unabhängigen Labortests im Rahmen des Cryptographic Module Validation Program (CMVP) erfolgreich bestanden.
Hinweis: Die FIPS-Standards konzentrieren sich speziell auf kryptografische Module, nicht auf das gesamte System. Die Konformität gilt nur, wenn diese Module ordnungsgemäß konfiguriert und in einem zugelassenen, validierten Modus verwendet werden.
Navigieren durch FIPS 140-2 und der Übergang zu FIPS 140-3
FIPS 140-2, veröffentlicht im Jahr 2001, prägte mehr als zwei Jahrzehnte lang die Sicherheitsgrundlage für kryptografische Module. Die meisten Betriebssysteme und Bibliotheken, die behördliche Arbeitslasten unterstützen, basieren nach wie vor auf Modulen, die nach diesem Standard validiert wurden. Diese Module bleiben bis zu ihrem offiziellen Ablaufdatum aktiv, was bedeutet, dass viele Organisationen auch heute noch FIPS 140-2-validierte Komponenten einsetzen.
Der Übergang zu FIPS 140-3 hat die Art und Weise verändert, wie Module getestet und dokumentiert werden. FIPS 140-3 baut auf denselben Grundprinzipien wie sein Vorgänger auf, aktualisiert jedoch den Standard, um modernen Bedrohungen Rechnung zu tragen und ihn an die internationale Norm ISO/IEC 19790 anzupassen. Er führt klarere Regeln für Entropie, Schlüsselschutz und physische Sicherheitsmechanismen ein. Außerdem verlangt er eine präzisere Dokumentation, damit unabhängige Labore die Funktionsweise jedes Moduls überprüfen können.
Die Unterschiede sind für die Compliance-Planung von Bedeutung:
- Neue Validierungen verwenden nur 140-3: Anbieter können keine neuen Module mehr zur Validierung nach dem älteren Standard FIPS 140-2 einreichen.
- Aktualisierungen müssen den 140-3-Regeln entsprechen: Selbst kleine Codeänderungen oder Aktualisierungen der Betriebsumgebung (z. B. die Aktualisierung eines Linux-Kernels) können eine erneute Prüfung nach dem neuen, strengeren FIPS 140-3-Standard erforderlich machen.
- Risiko durch kryptografische Änderungen: Verlust der Validierung: Die Änderung eines validierten Moduls ohne genehmigten Prozess kann Ihren Compliance-Status sofort beeinträchtigen.
- Sunset-Daten bestimmen Migrationszeitpläne: Sobald ein Modul das Ende seiner Validierungsperiode erreicht hat oder das endgültige Ablaufdatum überschritten ist, erfüllt es nicht mehr die FIPS-Zertifizierungsanforderungen für Neuanschaffungen.
Wichtig: Bestehende FIPS 140-2-Module bleiben bis zum 21. September 2026 gültig. An diesem Tag werden alle Zertifikate offiziell in die CMVP Historical List (historische Liste des CMVP) übertragen. Nach diesem Datum müssen alle FIPS-Konformitätsaktualisierungen und Neuanschaffungen FIPS 140-3-validierte Module verwenden. Planen Sie Ihren Migrationszeitplan jetzt, um Lücken in der Konformität zu vermeiden.
Der Unterschied zwischen FIPS-Validierung und Compliance
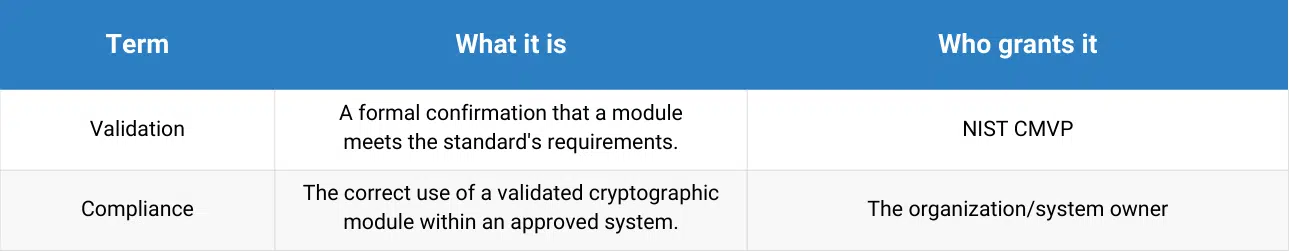
Viele Teams verwenden die Begriffe „FIPS-konform” und „FIPS-zertifiziert” so, als hätten sie dieselbe Bedeutung, doch sie beschreiben unterschiedliche Zustände.
Ein Produkt ist FIPS-validiert (oder zertifiziert), wenn sein kryptografisches Modul auf der NIST CMVP-Validierungsliste aufgeführt ist. Das bedeutet, dass ein akkreditiertes Labor das Modul gemäß FIPS 140-3 getestet hat und dass das NIST die Ergebnisse genehmigt hat. Die Zertifizierung gilt für das Modul selbst, nicht für das gesamte Produkt.
Ein Produkt ist FIPS-konform , wenn es ein validiertes Modul in einem FIPS-zugelassenen Modus innerhalb der zertifizierten Betriebsumgebung (OE) korrekt verwendet. Das Produkt entspricht den Regeln der Norm, ist jedoch erst dann „zertifiziert“, wenn sein eigenes Modul die Tests bestanden hat.
Die Unterscheidung ist wichtig, da die Konformität beeinträchtigt werden kann, wenn sich die validierte Kryptografie ändert. Selbst ein kleiner Code-Patch, ein Kernel-Update oder eine nicht genehmigte Konfigurationsänderung an einer validierten Bibliothek kann die OE ungültig machen. Teams müssen nachverfolgen, welche Module validiert sind, wie sich Patches auf sie auswirken und ob das gesamte System weiterhin im genehmigten Modus gemäß der Sicherheitsrichtlinie läuft.
Der FIPS-Validierungsprozess im Jahr 2026: Vom Modul zum Markt
Die FIPS-Validierung stellt sicher, dass kryptografische Module strenge Anforderungen an die Informationssicherheit erfüllen, bevor sie in regulierten Umgebungen eingesetzt werden können. Der Prozess umfasst unabhängige Tests, eine formelle Überprüfung und eine öffentliche Auflistung. Das Verständnis jeder einzelnen Phase hilft Unternehmen bei der Planung von Updates, Implementierungen und Compliance-Audits, insbesondere angesichts der langen Zeiträume (oft mehr als ein Jahr).
Die Rolle von CMVP, NIST und akkreditierten Testlabors
Die Validierung wird vom Cryptographic Module Validation Program (CMVP) verwaltet, einer gemeinsamen Initiative des NIST und des Canadian Centre for Cyber Security (CCCS). Das CMVP verwaltet das gesamte Programm, überwacht die Tests und veröffentlicht die offiziellen Validierungslisten.
Kryptografie- und Sicherheitstestlabore (CSTLs) führen die technische Bewertung durch. Sie sind akkreditiert, Module gemäß dem Standard FIPS 140-3 zu testen und dabei kryptografische Algorithmen, die Verwaltung kryptografischer Schlüssel und Sicherheitsfunktionen zu überprüfen. Das NIST überprüft die Laborergebnisse und genehmigt validierte Module für die öffentliche Auflistung.
Das Cryptographic Algorithm Validation Program (CAVP) ist eine Voraussetzung für die Modulvalidierung. CAVP verwendet das Automated Cryptographic Validation Testing System (ACVTS), um sicherzustellen, dass die Implementierung bestimmter kryptografischer Algorithmen (wie AES, SHA-3) im Modul mathematisch korrekt ist, bevor das Modul selbst getestet wird.
Wichtige Phasen der FIPS 140-3-Validierung
Der FIPS-Validierungsprozess umfasst drei Hauptphasen:
Vorbereitung und Prüfung: Der Anbieter reicht das kryptografische Modul (Implementation Under Test, IUT) beim Testlabor ein. Die Tests umfassen die korrekte Implementierung zugelassener Algorithmen, die sichere Schlüsselgenerierung, die Zufälligkeit (Entropie) und Selbsttests.
Dokumentation: Der Anbieter legt detaillierte Unterlagen vor, darunter vor allem die Sicherheitsrichtlinie. Dabei handelt es sich um eine nicht proprietäre Erklärung, in der die Grenzen des Moduls, seine zugelassenen Betriebsmodi (FIPS-Modus) und die OEs, auf denen es getestet wurde, definiert sind.
Überprüfung und Validierung: Das Testlabor reicht die Testberichte und Herstellerunterlagen beim CMVP (NIST + CCCS) ein. Die Prüfer bewerten die eingereichten Unterlagen. Sobald die FIPS-Konformitätsprüfung mit einer Zulassung endet, erhält das Modul ein FIPS 140-3-Validierungszertifikat und wird in die offizielle Liste der validierten Module aufgenommen.
FIPS-Konformität in Cloud- und modernen Architekturen
Moderne Cloud-basierte Bereitstellungen bringen neue Herausforderungen mit sich. Kryptografische Module können in virtuellen Maschinen, Containern oder Cloud-Diensten ausgeführt werden. Bei der Validierung wird nun berücksichtigt, wie Kryptografie in diesen Umgebungen funktioniert.
Unternehmen müssen sicherstellen, dass Cloud-Dienste entweder FIPS-validierte Module bereitstellen oder dass ihre Bereitstellung FIPS-zugelassene Vorgänge beibehält. Dazu gehört die Pflege validierter OpenSSL-, libcrypt-, NSS-, GnuTLS- und Kernel-Kryptografiemodule in modernen Stacks.
Dienste wie TuxCare Enterprise Support (TES) können dabei helfen, die FIPS-Konformität in zertifizierten AlmaLinux- und Rocky Linux-Umgebungen aufrechtzuerhalten. TES liefert FIPS-konforme Patches und Updates, die die validierten Module nicht verändern, sodass Unternehmen bei der Ausführung moderner Community-Linux-Distributionen in der Cloud sicher bleiben können.
Bewährte Verfahren zur Erreichung und Aufrechterhaltung der FIPS 140-3-Konformität
Die FIPS-Validierung ist nur der erste Schritt. Um sie aufrechtzuerhalten, müssen validierte Kryptografiemodule, Patch-Prozesse und Systemkonfigurationen kontinuierlich überwacht werden. Diese Maßnahmen tragen dazu bei, dass Ihre Compliance langfristig gewährleistet bleibt.
1. Bestandsaufnahme und Nachverfolgung der validierten Betriebsumgebung (OE)
Führen Sie ein genaues Inventar aller kryptografischen Module in Ihrer OE, einschließlich OpenSSL, Kernel-Komponenten und verschlüsselungsbasierten Anwendungen.
- Verwenden Sie die Sicherheitsrichtlinie des Moduls, um dessen Version, Validierungsdatum und validierte Betriebsumgebung zu verfolgen, einschließlich der Betriebssystemversion, Kernelversion und kryptografischen Hardwarearchitektur.
- Dadurch wird verhindert, dass nicht validierte Module versehentlich verwendet werden oder ein validiertes Modul außerhalb seiner zugelassenen OE ausgeführt wird.
2. Verwenden Sie nur FIPS-zugelassene Modi.
Führen Sie validierte kryptografische Module immer im FIPS-zugelassenen Modus aus. Diese Modi steuern, welche Algorithmen verwendet werden können und wie kryptografische Schlüssel verwaltet werden.
- Vermeiden Sie benutzerdefinierte Builds oder Konfigurationsänderungen, die die Funktionsweise der Kryptografie verändern. Selbst kleine, undokumentierte Änderungen können die Konformität ungültig machen.
- Regelmäßige Konfigurationsüberprüfungen tragen dazu bei, Abweichungen zu verhindern, insbesondere bei Cloud- und containerisierten Bereitstellungen.
3. Rechtzeitige, konforme Sicherheitspatches anwenden
Sicherheitsupdates sind unerlässlich, müssen jedoch so gehandhabt werden, dass validierte Grenzen gewahrt bleiben.
- Patches für OpenSSL, libcrypt, NSS, GnuTLS oder Kernel-Module können Binärdateien oder die umgebende OE verändern, was sich auf die Compliance auswirken kann.
- Verwenden Sie einen kontrollierten Aktualisierungsprozess anstelle von Standard-Paketaktualisierungen. Wenn ein kryptografisches Modul geändert wird, kann eine erneute Validierung erforderlich sein.
4. Plan für proaktives Lebenszyklusmanagement
Module veralten und Validierungen laufen ab, wenn sich Standards weiterentwickeln. Mit dem Auslaufen von FIPS 140-2 im Jahr 2026 müssen Unternehmen vorausschauend planen.
- Verfolgen Sie den Lebenszyklus und die Support-Fristen validierter Module und bereiten Sie frühzeitig Ersatz vor, um Lücken in der Compliance zu vermeiden.
- Eine frühzeitige Planung reduziert die betrieblichen Auswirkungen des Übergangs zu neuen validierten Modulen.
5. Nutzen Sie den Unternehmenssupport für kontinuierliche Compliance
Community-Distributionen wie AlmaLinux und Rocky Linux laufen gut in Unternehmensumgebungen, aber die Einhaltung der FIPS-Anforderungen erfordert Unterstützung durch Dritte.
- TuxCare Enterprise Support bietet FIPS-konforme Sicherheitspatches für validierte Kernel- und User-Space-Kryptografiemodule. Diese Patches ändern nichts an der validierten Kryptografie und helfen Unternehmen dabei, die FIPS-Kontinuität aufrechtzuerhalten und gleichzeitig mit Sicherheitsupdates auf dem neuesten Stand zu bleiben.
Häufige Herausforderungen und Fallstricke bei der FIPS-Konformität
Selbst mit einem soliden Plan stehen Unternehmen immer wieder vor Herausforderungen bei der Einhaltung der FIPS-Vorschriften. Das Bewusstsein für diese Fallstricke hilft dabei, Lücken zu vermeiden, die die Datensicherheit oder die Einhaltung gesetzlicher Vorschriften gefährden können.
1. Nicht nachverfolgte Module und sich ändernde Betriebsumgebungen (OEs)
Ein primärer Compliance-Verstoß liegt vor, wenn Module ausgeführt werden, für die die OE nicht mehr gültig ist. Dies tritt ein, wenn:
- Verwendung von Modulen ohne aktuelle Validierung.
- Fehlende Nachverfolgung der Modulversionsnummern.
- Es wurde nicht überprüft, ob der Kernel, das Betriebssystem oder der Patch-Level mit der in der Sicherheitsrichtlinie des Moduls angegebenen OE übereinstimmen.
2. Fehlkonfiguration von FIPS-zugelassenen Modi
Das Ausführen eines validierten Moduls außerhalb seines genehmigten Modus gilt als nicht konform. Dies tritt häufig aufgrund folgender Ursachen auf:
- Versehentliche Initialisierung im Nicht-FIPS-Modus: Falsch konfigurierte Anwendungen, Skripte oder containerisierte Umgebungen können Module ohne die erforderlichen FIPS-Einstellungen initialisieren.
- Standardeinstellungen: Verlassen Sie sich auf Standardkonfigurationen, anstatt genehmigte Modi explizit durchzusetzen.
3. Verzögerte Sicherheitspatches
Zeitnahe Sicherheitsupdates sind von entscheidender Bedeutung, aber fehlerhafte Patches können die Compliance beeinträchtigen.
- Verzögerung von Patches: Macht Systeme anfällig.
- Falsche Anwendung von Patches: Kann validierte kryptografische Binärdateien oder die OE verändern, was möglicherweise eine erneute Validierung erforderlich macht.
4. Komplexe moderne Umgebungen
Cloud-Dienste, VMs, Container und Microservices erhöhen die Komplexität bei der Aufrechterhaltung von FIPS-Grenzen.
- Module können in Umgebungen ausgeführt werden, in denen sich die OE von der validierten Konfiguration unterscheidet.
- Jede Cloud- oder Container-Bereitstellung muss möglicherweise separat geprüft werden, um einen FIPS-konformen Betrieb sicherzustellen.
5. Herausforderungen beim Übergang zwischen Standards
Das Auslaufen von FIPS 140-2 und die Einführung von 140-3 bringen strengere Testanforderungen mit sich, unter anderem für Entropiequellen und die Dokumentation.
- Die Teams müssen Upgrades proaktiv planen, um sicherzustellen, dass die Module vor Ablauf der Frist am 21. September 2026 reibungslos auf FIPS 140-3 umgestellt werden.
Vertrauen aufbauen mit FIPS-fähiger Infrastruktur
Die FIPS-Konformität ist nicht nur eine gesetzliche Anforderung, sondern auch ein Zeichen dafür, dass Ihre Systeme sensible Daten zuverlässig schützen und Ihr Unternehmen die höchsten Standards für kryptografische Sicherheit einhält. Durch die Validierung Ihrer Module, die sorgfältige Anwendung von Patches zur Aufrechterhaltung der Betriebsumgebung und die Befolgung der in diesem Leitfaden beschriebenen FIPS-Best Practices gewährleisten Sie Informationssicherheit und regulatorisches Vertrauen in Ihrer gesamten Umgebung.
Entdecken Sie, wie TuxCare Enterprise Support FIPS-konforme Updates und langfristige Sicherheit vereinfachen und dazu beitragen kann, Ihre AlmaLinux- und Rocky Linux-Infrastruktur sicher, konform und im Einklang mit den FIPS 140-3-Standards zu halten.

