
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A conformidade com a norma FIPS garante que os módulos criptográficos atendam aos padrões federais para a proteção de dados confidenciais.
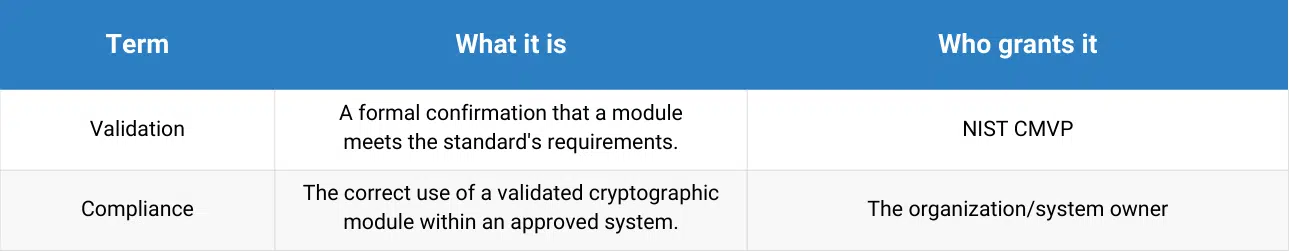
- Certificação x Conformidade: A certificação é uma validação formal do NIST; a conformidade é o uso correto de módulos validados no modo aprovado.
- Para manter a conformidade, é necessário monitorar os módulos validados, operar em modos aprovados pela FIPS e aplicar patches de segurança em tempo hábil.
Muitas equipes enfrentam dificuldades para cumprir a norma FIPS, pois as regras parecem complexas e os riscos são altos. A boa notícia é que o caminho fica claro assim que se entende o que a norma exige e como os produtos obtêm a certificação FIPS.
Este guia explica o panorama atual do FIPS para 2026, as certificações que importam e as etapas que você deve seguir para manter seus sistemas em conformidade. Você aprenderá como funciona a norma FIPS 140-3, quais módulos criptográficos precisam de validação e como as atualizações afetam seu status de conformidade. A próxima seção explica todos os requisitos de segurança incluídos em linguagem simples, para que você possa se planejar com confiança.
Visão geral do FIPS e seu papel na segurança cibernética

As normas FIPS (Federal Information Processing Standards) são padrões de segurança criados pelo Instituto Nacional de Padrões e Tecnologia (NIST) dos Estados Unidos. Essas normas definem como os módulos criptográficos aprovados devem funcionar ao proteger dados confidenciais do governo. Muitos setores, incluindo saúde, finanças e provedores de serviços em nuvem, também seguem as normas FIPS, pois elas oferecem uma base clara para criptografia robusta e gerenciamento controlado de chaves.
Atualmente, a norma FIPS mais relevante é a FIPS 140-3, que estabelece as regras para o teste e a validação de módulos criptográficos utilizados em sistemas operacionais, bibliotecas de software e dispositivos de hardware. Quando um produto é “validado pela FIPS”, isso significa que ele foi aprovado em testes realizados por laboratórios independentes no âmbito do Programa de Validação de Módulos Criptográficos (CMVP).
Observação: As normas FIPS se concentram especificamente em módulos criptográficos, e não no sistema como um todo. A conformidade se aplica apenas quando esses módulos estão devidamente configurados e são utilizados em um modo aprovado e validado.
Entendendo a norma FIPS 140-2 e a transição para a FIPS 140-3
A norma FIPS 140-2, publicada em 2001, definiu os padrões básicos de segurança para módulos criptográficos por mais de duas décadas. A maioria dos sistemas operacionais e bibliotecas que oferecem suporte a cargas de trabalho governamentais ainda depende de módulos validados de acordo com essa norma. Esses módulos permanecem ativos até suas datas oficiais de descontinuação, o que significa que muitas organizações ainda utilizam componentes validados pela FIPS 140-2 atualmente.
A transição para a norma FIPS 140-3 alterou a forma como os módulos são testados e documentados. A FIPS 140-3 se baseia nos mesmos princípios fundamentais de sua versão anterior, mas atualiza a norma para refletir as ameaças modernas e se alinhar à norma internacional ISO/IEC 19790. Ela introduz regras mais claras para entropia, proteção de chaves e mecanismos de segurança física. Além disso, exige uma documentação mais precisa para que laboratórios independentes possam verificar o funcionamento de cada módulo.
Essas diferenças são importantes para o planejamento de conformidade:
- As novas validações utilizam exclusivamente a norma FIPS 140-3: Os fornecedores não podem mais enviar novos módulos para validação de acordo com a norma FIPS 140-2, que já está desatualizada.
- As atualizações devem seguir as regras da norma FIPS 140-3: Mesmo pequenas alterações no código ou atualizações no ambiente operacional (por exemplo, a atualização de um kernel do Linux) podem exigir um novo teste de acordo com a nova e mais rigorosa norma FIPS 140-3.
- Alterações criptográficas podem comprometer a validação: A modificação de um módulo validado sem um processo aprovado pode comprometer imediatamente sua conformidade.
- As datas de expiração determinam os prazos de migração: Quando um módulo chega ao fim de seu período de validação, ou quando a data final de expiração passa, ele deixa de atender aos requisitos de certificação FIPS para novas aquisições.
Importante: Os módulos FIPS 140-2 existentes permanecem válidos até 21 de setembro de 2026, quando todos os certificados serão oficialmente transferidos para a Lista Histórica do CMVP. Todas as atualizações de conformidade com a norma FIPS e novas aquisições deverão utilizar módulos validados pela norma FIPS 140-3 após essa data. Planeje agora seu cronograma de migração para evitar lacunas na conformidade.
A diferença entre validação e conformidade com a norma FIPS
Muitas equipes utilizam os termos “em conformidade com a FIPS” e “certificado pela FIPS” como se significassem a mesma coisa, mas eles descrevem situações diferentes.
Um produto é validado pela FIPS (ou certificado) somente quando seu módulo criptográfico consta na lista de validação CMVP do NIST. Isso significa que um laboratório credenciado testou o módulo de acordo com a norma FIPS 140-3 e que o NIST aprovou os resultados. A certificação se aplica ao próprio módulo, e não ao produto como um todo.
Um produto é em conformidade com a norma FIPS quando utiliza corretamente um módulo validado em um modo aprovado pela FIPS dentro do Ambiente Operacional (OE) certificado. O produto segue as regras da norma, mas não é “certificado” a menos que seu próprio módulo tenha sido aprovado nos testes.
Essa distinção é importante porque a conformidade pode ser comprometida se a criptografia validada sofrer alterações. Mesmo um pequeno patch de código, uma atualização do kernel ou uma alteração de configuração não aprovada em uma biblioteca validada pode invalidar o OE. As equipes devem acompanhar quais módulos estão validados, como os patches os afetam e se o sistema como um todo ainda funciona no modo aprovado, conforme definido na Política de Segurança.
O processo de validação FIPS em 2026: do módulo ao mercado
A validação FIPS garante que os módulos criptográficos atendam a rigorosos requisitos de segurança da informação antes de serem utilizados em ambientes regulamentados. O processo envolve testes independentes, revisão formal e listagem pública. Compreender cada etapa ajuda as organizações a planejar atualizações, implantações e auditorias de conformidade, especialmente considerando os prazos prolongados (que muitas vezes ultrapassam um ano).
Papel do CMVP, do NIST e dos laboratórios de testes credenciados
A validação é gerenciada pelo Programa de Validação de Módulos Criptográficos (CMVP), uma iniciativa conjunta do NIST e do Centro Canadense de Segurança Cibernética (CCCS). O CMVP gerencia todo o programa, supervisiona os testes e publica as listas oficiais de validação.
Os Laboratórios de Testes Criptográficos e de Segurança (CSTLs) realizam a avaliação técnica. Eles são credenciados para testar módulos de acordo com a norma FIPS 140-3, verificando algoritmos criptográficos, gerenciamento de chaves criptográficas e funções de segurança. O NIST analisa os resultados dos laboratórios e aprova os módulos validados para inclusão na lista pública.
O Programa de Validação de Algoritmos Criptográficos (CAVP) é um pré-requisito para a validação do módulo. O CAVP utiliza o Sistema Automatizado de Testes de Validação Criptográfica (ACVTS) para garantir que a implementação de algoritmos criptográficos específicos (como AES e SHA-3) no módulo seja matematicamente correta antes que o próprio módulo seja testado.
Principais etapas da validação da norma FIPS 140-3
O processo de validação FIPS tem três etapas principais:
Preparação e testes: O fornecedor envia o módulo criptográfico (Implementação em Teste, ou IUT) ao laboratório de testes. Os testes abrangem a implementação correta dos algoritmos aprovados, a geração segura de chaves, a aleatoriedade (entropia) e os autotestes.
Documentação: O fornecedor apresenta documentos detalhados, sendo o mais importante a Política de Segurança. Trata-se de uma declaração não proprietária que define os limites do módulo, seus modos de operação aprovados (modo FIPS) e os equipamentos operacionais (OEs) nos quais ele foi testado.
Revisão e validação: O laboratório de testes envia os relatórios de teste e os documentos do fornecedor ao CMVP (NIST + CCCS). Os revisores avaliam o material enviado. Assim que a revisão de conformidade com a norma FIPS for aprovada, o módulo recebe um Certificado de Validação FIPS 140-3 e é adicionado à Lista Oficial de Módulos Validados.
Conformidade com a norma FIPS na nuvem e em arquiteturas modernas
As implantações modernas baseadas em nuvem trazem novos desafios. Os módulos criptográficos podem ser executados em máquinas virtuais, contêineres ou serviços em nuvem. A validação agora leva em consideração o funcionamento da criptografia nesses ambientes.
As organizações devem garantir que os serviços em nuvem forneçam módulos validados pela FIPS ou que sua implantação preserve as operações aprovadas pela FIPS. Isso inclui a manutenção de módulos criptográficos validados do OpenSSL, libcrypt, NSS, GnuTLS e do kernel em pilhas modernas.
Serviços como o TuxCare Enterprise Support (TES) podem ajudar a manter a conformidade com a norma FIPS em ambientes certificados do AlmaLinux e do Rocky Linux. O TES fornece patches e atualizações em conformidade com a norma FIPS que não alteram os módulos validados, permitindo que as organizações se mantenham seguras ao executar versões modernas do Linux de comunidade na nuvem.
Melhores práticas para alcançar e manter a conformidade com a norma FIPS 140-3
Obter a validação FIPS é apenas o primeiro passo. Manter essa validação exige atenção contínua aos módulos de criptografia validados, aos processos de aplicação de patches e às configurações do sistema. Essas práticas ajudam a garantir que sua conformidade permaneça intacta ao longo do tempo.
1. Fazer o inventário e acompanhar o Ambiente Operacional (OE) validado
Mantenha um inventário preciso de todos os módulos criptográficos em seu sistema operacional, incluindo o OpenSSL, os componentes do kernel e os aplicativos que utilizam criptografia.
- Utilize a Política de Segurança do módulo para acompanhar sua versão, data de validação e Ambiente Operacional validado, incluindo a versão do sistema operacional, a versão do kernel e a arquitetura de hardware criptográfico.
- Isso evita o uso acidental de módulos não validados ou a execução de um módulo validado fora de seu OE aprovado.
2. Utilize apenas modos aprovados pela FIPS
Sempre execute módulos criptográficos validados no modo aprovado pela FIPS. Esses modos controlam quais algoritmos podem ser usados e como as chaves criptográficas são gerenciadas.
- Evite compilações personalizadas ou alterações de configuração que modifiquem o funcionamento da criptografia. Mesmo pequenas alterações não documentadas podem comprometer a conformidade.
- Revisões regulares da configuração ajudam a evitar desvios, especialmente em implantações na nuvem e em contêineres.
3. Aplicar patches de segurança em tempo hábil e em conformidade com as normas
As atualizações de segurança são essenciais, mas devem ser tratadas de forma a preservar os limites validados.
- Patches no OpenSSL, na libcrypt, no NSS, no GnuTLS ou nos módulos do kernel podem alterar os binários ou o ambiente operacional (OE) associado, e isso pode afetar a conformidade.
- Utilize um processo de atualização controlado em vez das atualizações padrão de pacotes. Caso um módulo criptográfico seja alterado, pode ser necessária uma nova validação.
4. Plano para o gerenciamento proativo do ciclo de vida
Os módulos ficam obsoletos e as validações expiram à medida que os padrões evoluem. Com o fim da validade da norma FIPS 140-2 em 2026, as organizações devem se planejar com antecedência.
- Acompanhe o ciclo de vida e os prazos de suporte dos módulos validados e prepare substituições com antecedência para evitar lacunas na conformidade.
- O planejamento antecipado reduz o impacto operacional das transições para novos módulos validados.
5. Aproveitar o suporte corporativo para garantir a conformidade contínua
Distribuições comunitárias como o AlmaLinux e o Rocky Linux funcionam bem em ambientes corporativos, mas a manutenção da conformidade com a norma FIPS requer suporte de terceiros.
- O TuxCare Enterprise Support fornece patches de segurança em conformidade com a norma FIPS para módulos criptográficos validados do kernel e do espaço do usuário. Esses patches não alteram a criptografia validada, ajudando as organizações a manter a conformidade com a norma FIPS e, ao mesmo tempo, a se manterem atualizadas com as atualizações de segurança.
Desafios e armadilhas comuns na conformidade com a norma FIPS
Mesmo com um plano sólido, as organizações enfrentam desafios recorrentes para manter a conformidade com a norma FIPS. Estar ciente dessas armadilhas ajuda a evitar lacunas que possam comprometer a segurança dos dados ou a conformidade regulatória.
1. Módulos não rastreados e mudanças nos ambientes operacionais (OEs)
Uma das principais falhas de conformidade é a execução de módulos cujo OE não é mais válido. Isso ocorre quando:
- Utilização de módulos sem validação atual.
- Falha no acompanhamento dos números de versão dos módulos.
- Não foi verificado se o kernel, o sistema operacional ou o nível do patch correspondem ao OE especificado na Política de Segurança do módulo.
2. Configuração incorreta dos modos aprovados pela FIPS
A execução de um módulo validado fora do modo aprovado é considerada uma não conformidade. Isso geralmente ocorre devido a:
- Inicialização acidental no modo não FIPS: Aplicativos, scripts ou ambientes em contêineres mal configurados podem inicializar módulos sem as configurações FIPS necessárias.
- Configurações padrão: Confiar nas configurações padrão em vez de aplicar explicitamente os modos aprovados.
3. Atraso na aplicação de patches de segurança
Atualizações de segurança oportunas são fundamentais, mas a aplicação incorreta de patches pode afetar a conformidade.
- Atrasos na aplicação de patches: Deixa os sistemas vulneráveis.
- Aplicação incorreta de patches: Pode alterar binários criptográficos validados ou o OE, o que pode exigir uma nova validação.
4. Ambientes modernos complexos
Serviços em nuvem, máquinas virtuais, contêineres e microsserviços aumentam a complexidade da manutenção dos limites FIPS.
- Os módulos podem ser executados em ambientes em que o OE difere da configuração validada.
- Cada implantação em nuvem ou em contêiner pode exigir uma análise específica para garantir operações aprovadas pela FIPS.
5. Desafios da transição entre normas
O fim da vigência da norma FIPS 140-2 e a adoção da 140-3 introduzem requisitos de teste mais rigorosos, inclusive no que diz respeito às fontes de entropia e à documentação.
- As equipes devem planejar as atualizações de forma proativa para garantir que os módulos façam a transição sem problemas para a norma FIPS 140-3 antes do prazo final de 21 de setembro de 2026.
Construindo confiança com uma infraestrutura compatível com FIPS
A conformidade com a norma FIPS não é apenas uma exigência regulatória; é um sinal de que seus sistemas protegem dados confidenciais de maneira confiável e de que sua organização segue os mais altos padrões de segurança criptográfica. Ao validar seus módulos, aplicar patches com cuidado para preservar o Ambiente Operacional e seguir as melhores práticas da FIPS descritas neste guia, você garante a segurança da informação e a confiança regulatória em todo o seu ambiente.
Descubra como o TuxCare Enterprise Support pode simplificar as atualizações em conformidade com a norma FIPS e garantir a segurança a longo prazo, ajudando a manter sua infraestrutura do AlmaLinux e do Rocky Linux segura, em conformidade e alinhada com as normas FIPS 140-3.

