Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Le patching du noyau en direct, également appelé patching sans redémarrage, corrige les failles de sécurité dans un noyau Linux en cours d'exécution sans nécessiter de redémarrage.
- Le correctif automatique en direct permet d'appliquer immédiatement les mises à jour de sécurité critiques tout en maintenant la disponibilité continue du système.
- Les entreprises utilisent les correctifs sans redémarrage pour réduire les fenêtres d'exposition, éviter les temps d'arrêt et répondre aux exigences en matière de disponibilité et de conformité.
- KernelCare de TuxCare fournit des correctifs automatisés sans redémarrage pour la plupart des distributions Linux d'entreprise.
Les avancées technologiques sont rares dans le domaine de la cybersécurité, mais lorsqu'elles surviennent, elles peuvent s'avérer véritablement décisives. Le live patching du noyau Linux est l'une de ces avancées incroyables qui ont véritablement changé la donne dans la lutte contre les acteurs malveillants.
Mais qu'est-ce que le patching du noyau sans redémarrage exactement, quels sont ses avantages pour les équipes informatiques et l'entreprise dans son ensemble, et quel est l'avenir du patching en direct ? Poursuivez votre lecture pour découvrir notre analyse complète du patching en direct.
Qu'est-ce que le patchage du noyau en direct ?
Le patching en direct du noyau Linux sans redémarrage consiste à appliquer un patch de sécurité à un noyau en cours d'exécution sans redémarrer. Il s'agit d'une approche moderne qui élimine les problèmes d'indisponibilité liés aux pratiques de patching conventionnelles.
L'application de correctifs aux noyaux à l'aide de méthodes traditionnelles implique souvent de redémarrer les systèmes, ce qui entraîne une interruption des services. Pour les environnements critiques qui nécessitent une disponibilité 24 heures sur 24, 7 jours sur 7, l'application de correctifs traditionnelle n'est tout simplement pas une solution viable.
Le patching en direct étant très réactif (rappelons qu'il n'y a ni calendrier de maintenance ni temps d'arrêt), les correctifs sont appliqués de manière cohérente et il n'y a pas de « période fenêtre » pendant laquelle les pirates peuvent exploiter une vulnérabilité publiée.
Le coût du retard :Une enquête réalisée en 2022 par TuxCare montre que 55 % des personnes interrogées attribuent une violation de données à l'incapacité de leur organisation à appliquer un correctif disponible pour une vulnérabilité connue.
L'histoire du Live Patching du noyau Linux
C'est un chercheur dont le serveur Linux non patché a été piraté, Jeff Arnold, du MIT, qui a commencé à mener des recherches sur le patching en direct en 2006. Qu'est-ce qui l'a motivé ? Eh bien, le serveur Linux d'Arnold a été piraté parce qu'il avait retardé une mise à jour de sécurité essentielle, ne voulant pas gêner les autres utilisateurs. Il était évident pour lui que les utilisateurs Linux en entreprise avaient besoin d'une méthode de patch alternative.
Les recherches menées au MIT ont été le premier pas vers la correction des noyaux sans redémarrage. Jeff et certains de ses collègues ont fondé une société appelée KSplice, Inc., qui a été rachetée par Oracle en 2011. D'autres organisations ont suivi lorsque Red Hat et SUSE ont également mené des efforts pour développer des correctifs en direct pour les serveurs Linux avec leurs solutions respectives, Kpatch et kGraft, qui ont ensuite été combinées en un seul produit.
Comment fonctionne le patchage du noyau en direct ?
Le principe du live patching est simple, mais il s'agit d'une gymnastique technique compliquée qui se déroule en arrière-plan.
Voici une explication simplifiée de son fonctionnement :
Le service de correction en direct crée un correctif sans redémarrage à partir du code corrigé afin que celui-ci puisse être chargé dans la mémoire du noyau en cours d'exécution. L'exécution du code est alors redirigée de la version vulnérable vers la version corrigée pendant que le noyau est en cours d'exécution.
Cela signifie que le noyau ne doit pas être redémarré, ce qui signifie également que l'ensemble du système évite un redémarrage. Néanmoins, même si le système n'a jamais été redémarré, la version corrigée du code est maintenant utilisée et le système est à l'abri de la vulnérabilité.
Le correctif peut être aussi complexe ou aussi simple que nécessaire. Qu'il s'agisse d'une correction d'une seule ligne ou de plusieurs fonctions, le processus est toujours le même. C'est un peu comme de la magie, et la correction en direct du noyau a des implications pratiques majeures pour les efforts quotidiens de correction sur le terrain.
Sans correctifs en direct, les administrateurs système doivent planifier et programmer des fenêtres de maintenance pour mettre hors ligne les serveurs Linux de l'entreprise. Pour les grands parcs technologiques, il s'agit d'un processus complexe qui ne manquera pas de contrarier quelqu'un, à un moment ou à un autre, car personne n'apprécie les temps d'arrêt.
Avantages et importance du patchage du noyau en direct
Lorsque vous utilisez un logiciel de correction en direct, les serveurs et les applications n'ont plus besoin d'être mis hors ligne pour être corrigés. De plus, les administrateurs système n'ont plus à se soucier des calendriers de maintenance, et les parties prenantes n'entendent plus jamais les mots « temps d'arrêt » ou « perturbation ».
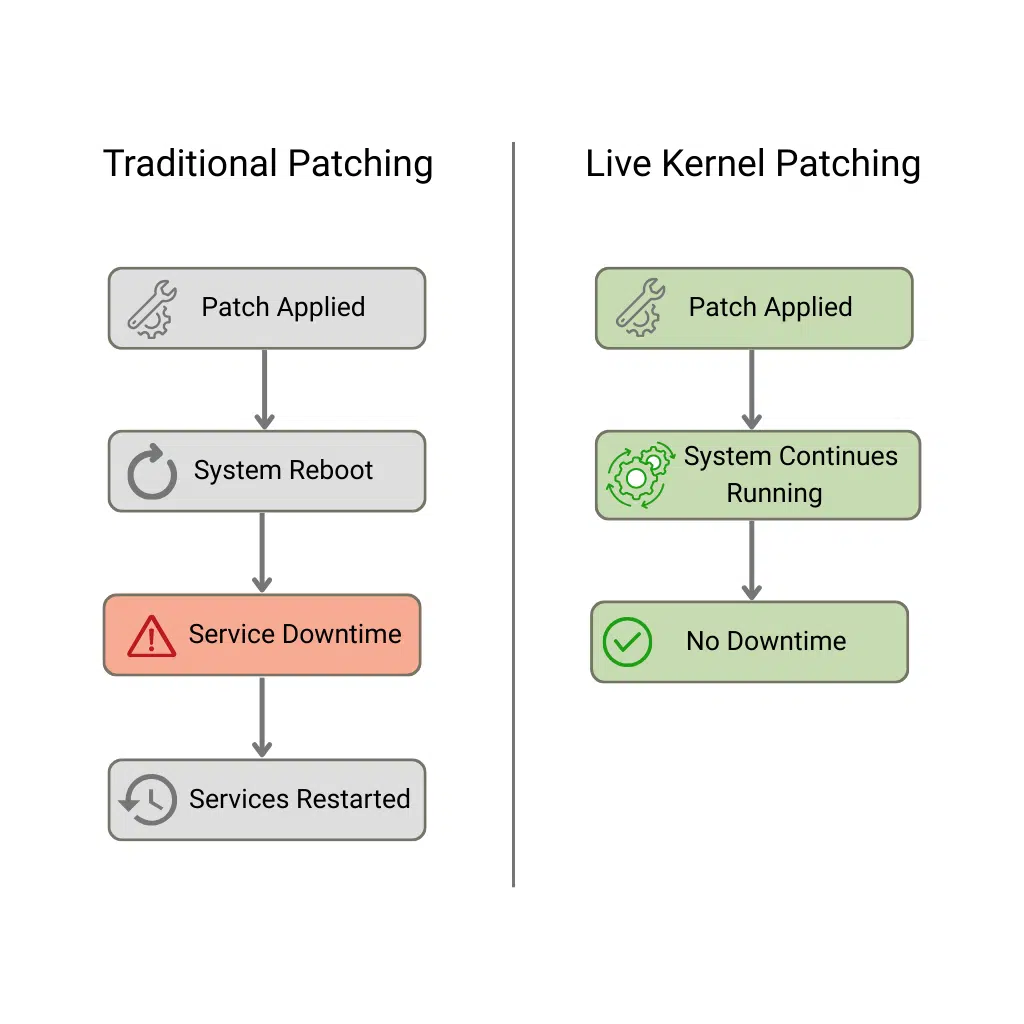
Voici les principaux avantages du live patching du noyau Linux.
1. Sécurité continue
Multipliez ce casse-tête de correctifs par des milliers de machines, ajoutez à cela l'apparition de milliers de vulnérabilités chaque année, et vous vous retrouvez rapidement face à un problème épineux : les parties prenantes ne toléreront pas les perturbations et les pertes de revenus à chaque fois qu'un correctif doit être appliqué.
Cela signifie donc que les correctifs sont appliqués moins fréquemment que ce qui serait idéal.
Les organisations planifient des temps d'arrêt pour l'application de correctifs à raison, disons, d'une fois par mois, si elles font bien leur travail. Cela signifie qu'il existe des délais importants entre le moment où une vulnérabilité est identifiée publiquement et celui où un correctif est finalement appliqué.
Grâce à la possibilité d'appliquer un correctif en direct du noyau sans redémarrage, il n'y a pas de période d'attente pour les fenêtres de maintenance et aucune interruption des services en cours d'exécution.
2. Aucun temps d'arrêt et haute disponibilité
Les redémarrages et les temps d'arrêt associés des serveurs Linux entraînent des retards dans l'application des correctifs. En supprimant la nécessité d'une fenêtre de maintenance (et la consommation de ressources causée par les redémarrages), vous résolvez une grande partie du problème lié à l'application des correctifs.
Lorsque vous forcez un redémarrage, vous mettez temporairement les services hors ligne, ce qui est un cauchemar pour les opérations commerciales et l'accès des clients. Le patching du noyau en direct permet aux systèmes de continuer à fonctionner pendant l'application des correctifs de sécurité. Pour tous ceux qui exploitent des serveurs à fort trafic ou des déploiements cloud 24 heures sur 24, 7 jours sur 7, cette approche de patching sans redémarrage permet de maintenir la disponibilité et d'éviter les coûts généralement associés aux temps d'arrêt planifiés.
3. Efficacité opérationnelle
Les correctifs sans redémarrage ont également des implications importantes, positives et pratiques pour les équipes techniques.
Les mises à jour du noyau s'effectuant automatiquement en arrière-plan, les administrateurs système peuvent consacrer leur temps à des tâches de plus haut niveau qui contribuent à la sécurité globale du système.
Cela signifie également que les parties prenantes sont plus satisfaites, car les fenêtres de maintenance ont tendance à perturber tout le monde au sein de l'organisation. Les temps d'arrêt entraînent une interruption des flux de revenus, des clients mécontents et des employés frustrés. Le patching en direct réduit considérablement ces problèmes en supprimant la nécessité de fenêtres de maintenance fréquentes.
4. Conformité et préparation réglementaire
La nature cohérente et sans faille du live patching a une implication importante dans le monde hautement réglementé d'aujourd'hui, et le live patching change la donne pour les organisations qui ont des obligations de conformité. Prenons par exemple la norme PCI DSS (Payment Card Industry Data Security Standard), qui s'applique aux organisations qui traitent des paiements.
La norme PCI DSS exige, dans la section 6.2 de ses règles, que les correctifs de sécurité critiques soient appliqués dans le mois suivant leur publication. Si vous appliquez les correctifs après ce délai, vous enfreignez les exigences de la norme PCI DSS, ce qui peut avoir des conséquences importantes, notamment de lourdes amendes, voire pire, en cas de violation. Des normes telles que l'ISO 27001 et le NIST Cyber Security Framework ont des exigences similaires en matière de correctifs.
Conseil de pro : les organisations qui utilisent des correctifs de noyau en direct réduisent au minimum le risque d'enfreindre les règles de conformité, car l'application des correctifs ne repose plus sur une intervention manuelle ou sur des fenêtres de maintenance longues et peu fiables. Quel que soit le délai de conformité que vous devez respecter, il est automatiquement respecté.
Le live patching du noyau Linux présente-t-il des inconvénients ?
Les solutions de correction du noyau en direct sont souvent liées à une seule distribution Linux d'entreprise et ne sont généralement disponibles que dans le cadre de contrats d'assistance coûteux spécifiques à un fournisseur.
Chez TuxCare, nous avons développé en toute indépendance la solution brevetée KernelCare de correction en direct pendant près d'une décennie, avec le soutien de l'équipe de CloudLinux. KernelCare permet d'appliquer des correctifs au noyau sans redémarrage sur toutes les principales distributions Linux d'entreprise, offrant ainsi un service de correction en direct universel et abordable qui ne se limite pas à l'écosystème d'un seul fournisseur tel que Red Hat ou SUSE Linux.
Le live patching n'est pas gratuit, il faut donc tenir compte d'un facteur coût important lors de la souscription à un service de live patching. Pour Kpatch et d'autres services de live patching proposés par des fournisseurs, les coûts peuvent être importants, car le live patching est inclus dans les plans d'assistance. Prenons l'exemple du Red Hat Premium Support, dont le prix est de 1 299 dollars par machine et par an.
En comparaison, le service de correctifs en direct KernelCare de TuxCare est abordable, à seulement 49,50 $ par an et par machine. C'est un prix modique à payer si l'on considère le temps gagné en évitant d'avoir à organiser des fenêtres de maintenance et à corriger manuellement les vulnérabilités. Sans parler du coût potentiel d'une cyberattaque réussie due à l'absence de correctifs.
De plus, KernelCare a introduit le "persistent live patching". La méthode originale de live patching, appelée temporary live patching, entraînait une réduction des performances au fil du temps, car les correctifs étaient appliqués à l'aide d'une technique qui accumulait les correctifs les uns sur les autres.
En revanche, le patching persistant en direct contient une correction cumulative dans un seul fichier binaire, ce qui évite toute perte de performances. KernelCare a éliminé ce problème, car les systèmes sont simplement patchés pendant leur fonctionnement, puis continuent à fonctionner comme avant, sans perte de performances.
Outils populaires de correction de noyau en direct
Il existe plusieurs outils de correction en direct proposés par différents fournisseurs. La plupart sont fournis par le distributeur Linux lui-même et sont conçus pour fonctionner uniquement avec cette distribution spécifique.
KernelCare
KernelCare de TuxCare est une solution de correctifs en direct indépendante des fournisseurs qui prend en charge un large éventail de distributions Linux d'entreprise, notamment RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, CloudLinux, Amazon Linux, etc. Elle permet le déploiement automatisé de correctifs du noyau sans redémarrage ni fenêtre de maintenance.
Caractéristiques principales
- Prend en charge toutes les distributions Linux d'entreprise courantes
- Offre une couverture CVE pouvant atteindre 100 % pour les noyaux pris en charge.
- Disponible pour les architectures x86-64 (Intel et AMD) et ARM64
- LibCare étend le patch en direct aux bibliothèques partagées telles que glibc et OpenSSL.
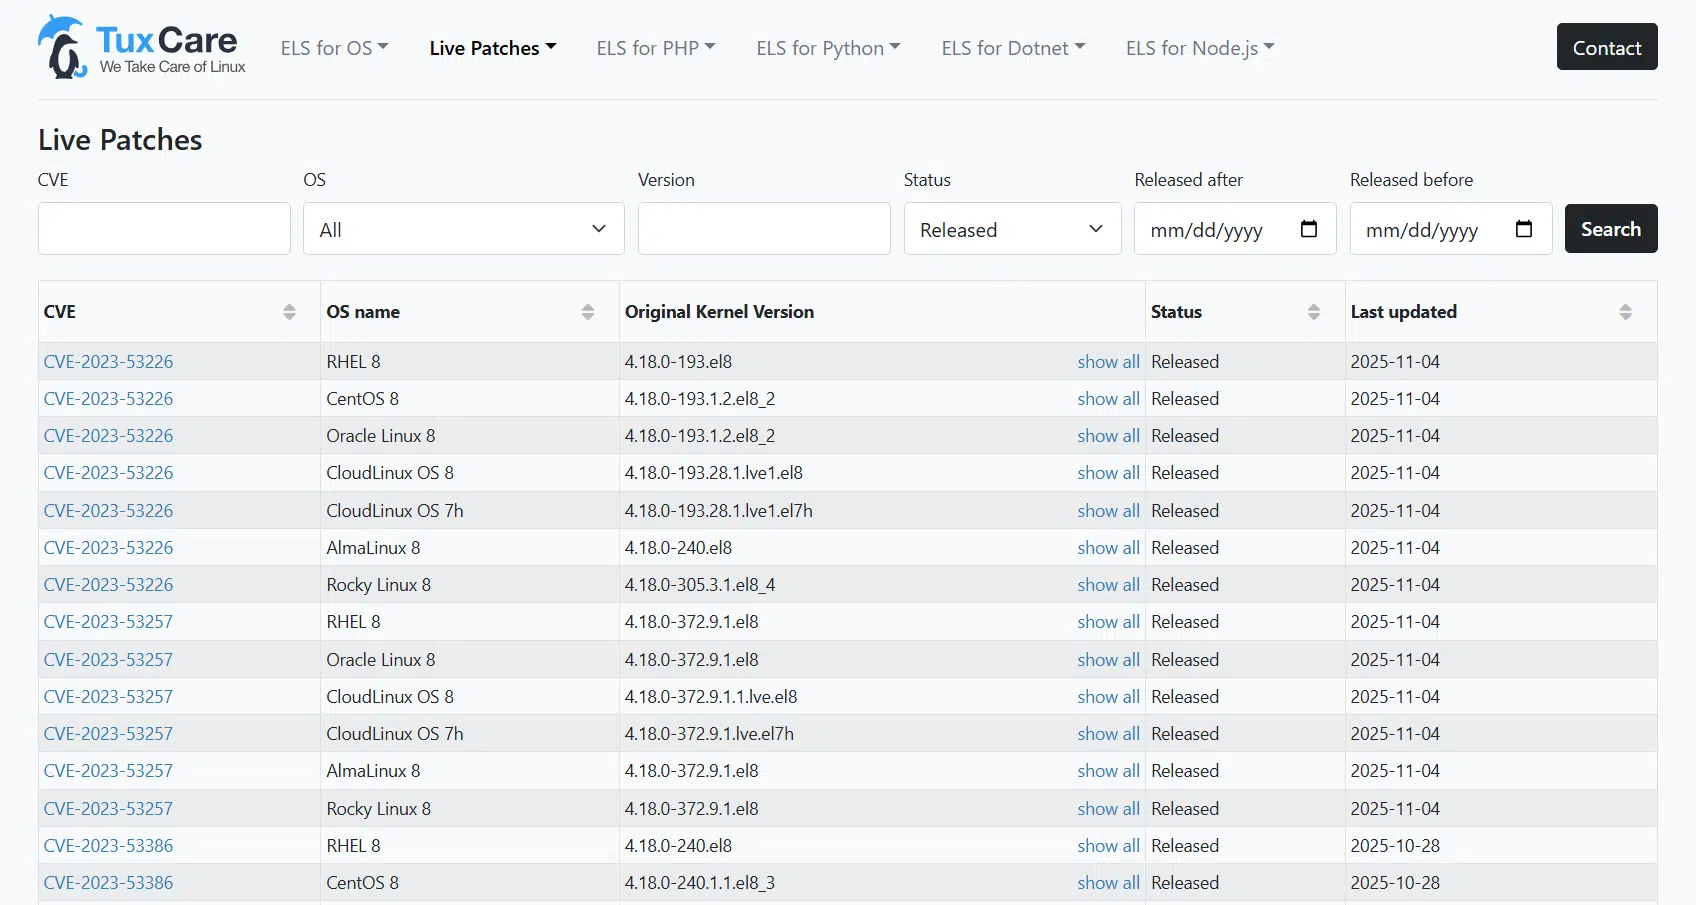
Vous pouvez surveiller les correctifs en direct KernelCare pour les vulnérabilités du noyau dans le suivi CVE de TuxCare.
Oracle Ksplice
Ksplice est né d'un projet universitaire au MIT avant d'être racheté par Oracle. Il s'agit désormais du mécanisme de correction en direct intégré à Oracle Linux.
Focus : Bien que Ksplice puisse prendre en charge d'autres distributions telles que RHEL, CentOS et Ubuntu, Oracle se concentre principalement sur la fourniture de correctifs pour les environnements Oracle Linux, souvent étroitement intégrés à leurs propres variantes de noyau.
Restriction : Elle n'est généralement disponible que pour les clients disposant d'un abonnement Oracle Premier Support.
Voir le détail complet : KernelCare vs Ksplice
kpatch (Red Hat)
kpatch est la technologie native de correction du noyau en direct développée et maintenue par Red Hat. Il s'agit de la solution par défaut pour Red Hat Enterprise Linux (RHEL) et CentOS Stream.
Objectif : Il se concentre sur la correction des noyaux développés et maintenus directement par Red Hat.
Limitation : Elle est généralement limitée aux versions spécifiques du noyau prises en charge par Red Hat et ses dérivés, et ne prend pas en charge intrinsèquement les autres familles de distributions.
Voir le détail complet : KernelCare vs kpatch
kGraft (SUSE)
kGraft est l'implémentation de correctifs du noyau en direct développée par SUSE. Il s'agit de la solution native pour SUSE Linux Enterprise Server (SLES).
Focus : Tout comme kpatch, kGraft est optimisé pour la distribution d'entreprise de SUSE et fourni avec celle-ci, garantissant ainsi la compatibilité au sein de cet écosystème.
Limitation : C'est parfait si vous utilisez uniquement SUSE, mais moins idéal pour les environnements mixtes.
Livepatch
Canonical Livepatch est le service natif de correction en direct du noyau pour Ubuntu, conçu pour assurer la sécurité des versions LTS d'Ubuntu sans redémarrage.
Focus : Il est intégré à l'abonnement Ubuntu Pro, ce qui facilite sa gestion pour les infrastructures exclusivement Ubuntu.
Limitation : Cela ne fonctionne que sur Ubuntu. Si votre infrastructure comprend d'autres distributions telles qu'AlmaLinux ou CentOS, vous devrez gérer plusieurs outils de correction différents.
Voir le détail complet : KernelCare vs Livepatch
Assurer la sécurité des systèmes Linux grâce à des correctifs sans redémarrage
L'application de correctifs de sécurité en temps réel constitue une avancée majeure pour la cybersécurité. Elle simplifie considérablement l'application de correctifs du noyau sur les serveurs Linux d'entreprise, une tâche qui s'avère généralement complexe et chronophage.
Si vous exécutez des charges de travail Linux d'entreprise telles que Red Hat ou Oracle Linux, le patching du noyau en direct sans redémarrage mérite d'être évalué dans le cadre d'une stratégie de sécurité moderne.
La solution de correction en direct de TuxCare s'étend désormais au-delà du noyau pour inclure une large gamme de services de correction en direct, couvrant les bibliothèques partagées critiques avec LibCare et les environnements embarqués et IoT avec KernelCare IoT.
En savoir plus sur les solutions de correction sans redémarrage de TuxCare.