Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A aplicação de patches no kernel em tempo real, também conhecida como aplicação de patches sem reinicialização, corrige vulnerabilidades de segurança em um kernel Linux em execução sem a necessidade de reinicialização.
- A aplicação automatizada de correções em tempo real permite que atualizações críticas de segurança sejam aplicadas imediatamente, mantendo a disponibilidade contínua do sistema.
- As empresas utilizam a aplicação de patches sem reinicialização para reduzir as janelas de exposição, evitar tempo de inatividade e atender aos requisitos de disponibilidade e conformidade.
- O KernelCare, da TuxCare, oferece a aplicação automatizada de patches sem necessidade de reinicialização para a maioria das distribuições Linux corporativas.
Avanços significativos não são comuns na área de segurança cibernética, mas, quando ocorrem, podem ser uma verdadeira solução milagrosa. A aplicação de patches em tempo real no kernel do Linux é um desses avanços incríveis na segurança cibernética que realmente mudou o jogo na luta contra os agentes maliciosos.
Mas o que exatamente é a aplicação de patches no kernel sem reinicialização, como isso beneficia as equipes de TI e a organização como um todo, e qual é o futuro da aplicação de patches em tempo real? Continue lendo nossa análise detalhada sobre a aplicação de patches em tempo real para descobrir.
O que é o patch em tempo real no kernel?
A aplicação dinâmica de patches no kernel do Linux sem reinicialização é a capacidade de aplicar um patch de segurança a um kernel em execução, sem a necessidade de reinicialização. Trata-se de uma abordagem moderna que elimina os problemas de tempo de inatividade associados às práticas convencionais de aplicação de patches.
A aplicação de patches em kernels por meio de métodos tradicionais geralmente envolve a reinicialização dos sistemas, o que leva à interrupção dos serviços. Para ambientes de missão crítica que exigem disponibilidade 24 horas por dia, 7 dias por semana, a aplicação tradicional de patches simplesmente não é uma solução viável.
Como a aplicação de patches em tempo real é tão ágil (lembre-se: sem cronogramas de manutenção e sem tempo de inatividade), isso significa que os patches são aplicados de forma consistente e que não há “janelas de oportunidade” nas quais os invasores possam explorar uma vulnerabilidade divulgada.
O custo da demora: Uma pesquisa realizada em 2022 pela TuxCare mostra que 55% dos entrevistados atribuíram uma violação de dados à falha de sua organização em aplicar um patch disponível para uma vulnerabilidade conhecida.
A história das correções dinâmicas do kernel do Linux
Foi um pesquisador cujo servidor Linux sem patch foi hackeado — Jeff Arnold, do MIT — que deu início às pesquisas sobre a aplicação de patches em tempo real em 2006. O que o motivou? Bem, o servidor Linux de Arnold foi invadido porque ele adiou uma atualização de segurança essencial, já que não queria incomodar outras pessoas. Para ele, era óbvio que os usuários corporativos do Linux precisavam de um método alternativo de aplicação de patches.
A pesquisa realizada no MIT foi o primeiro passo rumo à aplicação de patches no kernel sem a necessidade de reinicialização. Jeff e alguns de seus colegas fundaram uma empresa chamada KSplice, Inc., que foi adquirida pela Oracle em 2011. Outras organizações seguiram o exemplo quando a Red Hat e a SUSE também lideraram esforços para desenvolver a aplicação de patches em tempo real para servidores Linux com suas respectivas soluções, Kpatch e kGraft, que mais tarde foram combinadas em um único produto.
Como funciona a aplicação de patches no kernel em tempo real?
O patching ao vivo tem uma premissa simples, mas, nos bastidores, há um certo malabarismo técnico e complexo acontecendo.
Aqui vai uma explicação simplificada de como isso funciona:
O serviço de correção dinâmica cria uma correção que não requer reinicialização a partir do código corrigido, de modo que esse código possa ser carregado na memória do kernel em execução. A execução do código é então redirecionada da versão vulnerável para a versão corrigida enquanto o kernel está em execução.
Isso significa que não é necessário reiniciar o kernel, o que também significa que todo o sistema evita uma reinicialização. No entanto, mesmo que o sistema nunca tenha sido reiniciado, a versão corrigida do código agora está sendo utilizada e o sistema está protegido contra a vulnerabilidade.
O patch pode ser tão complexo ou tão simples quanto for necessário. Seja uma correção de apenas uma linha ou várias funções, o processo é sempre o mesmo. É um pouco como mágica, e a aplicação de patches no kernel em tempo real tem importantes implicações práticas para os esforços diários de correção no dia a dia.
Sem a aplicação de patches em tempo real, os administradores de sistema precisam planejar e programar janelas de manutenção para tirar os servidores Linux corporativos do ar. Para grandes infraestruturas de tecnologia, esse é um processo complicado que inevitavelmente acabará incomodando alguém em algum momento, pois ninguém gosta de tempo de inatividade.
Benefícios e importância da aplicação de patches no kernel em tempo real
Quando se utiliza um software de aplicação de patches em tempo real, os servidores e aplicativos não precisam mais ficar fora do ar para a aplicação de patches. Além disso, os administradores de sistema não precisam se preocupar com cronogramas de manutenção, e as partes interessadas nunca mais ouvem as palavras “tempo de inatividade” ou “interrupção”.
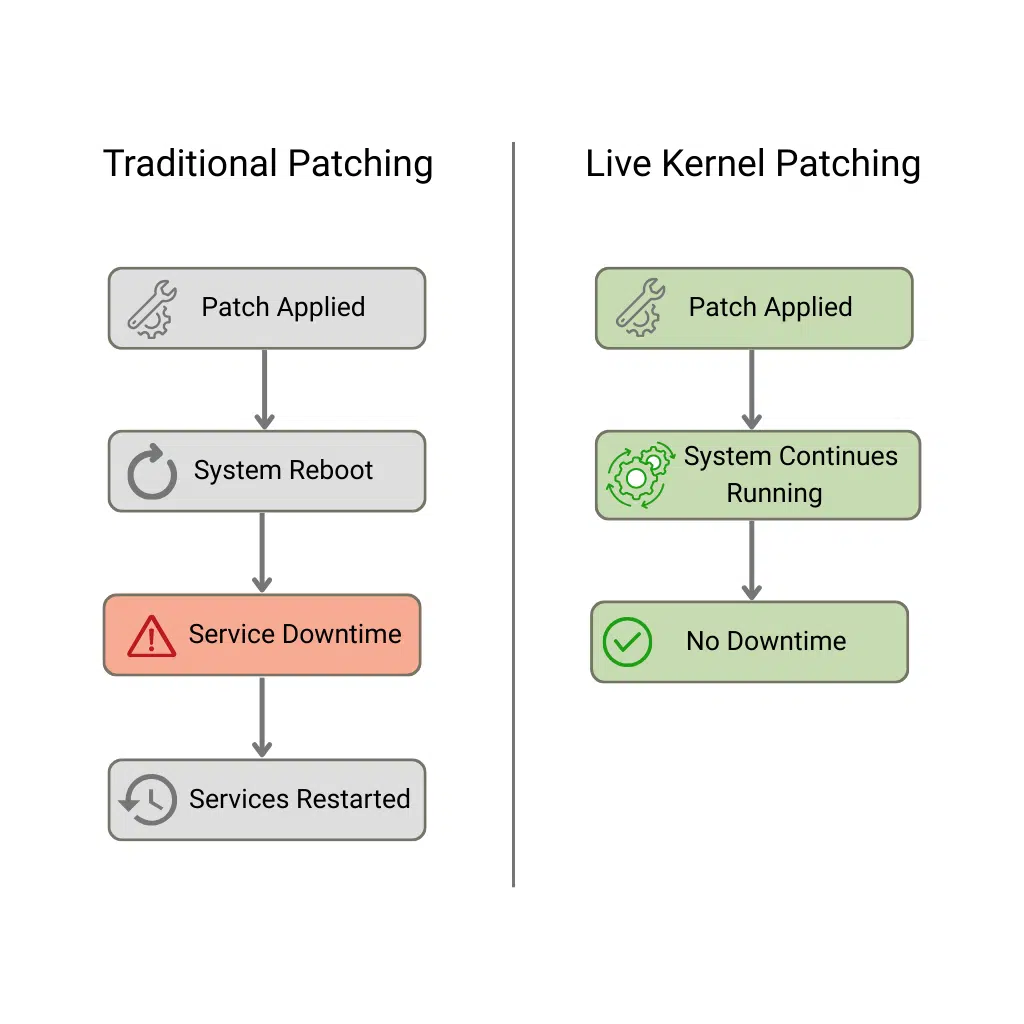
A seguir, apresentamos os principais benefícios da aplicação de patches em tempo real no kernel do Linux.
1. Segurança contínua
Multiplique esse quebra-cabeça de aplicação de patches por milhares de máquinas e leve em conta o surgimento de milhares de vulnerabilidades a cada ano, e você logo se depara com um problema difícil: as partes interessadas simplesmente não toleram interrupções e perda de receita toda vez que é necessário aplicar um patch.
Isso, por sua vez, significa que as correções são aplicadas com menos frequência do que o ideal.
As organizações programam períodos de inatividade para a aplicação de patches a uma frequência de, digamos, uma vez por mês — se estiverem fazendo um bom trabalho. Isso significa que há intervalos significativos entre o momento em que uma vulnerabilidade é identificada publicamente e o momento em que o patch é finalmente aplicado.
Graças à capacidade de aplicar um patch dinâmico no kernel sem a necessidade de reinicialização, não há tempo de espera por janelas de manutenção nem interrupção nos serviços em execução.
2. Sem tempo de inatividade e alta disponibilidade
As reinicializações e o tempo de inatividade do servidor Linux a elas associado levam a atrasos na aplicação de patches. Se eliminarmos a necessidade de uma janela de manutenção (e o consumo de recursos causado pelas reinicializações), resolvemos grande parte do problema relacionado à aplicação de patches.
Quando você força uma reinicialização, está tirando os serviços do ar temporariamente, o que é um pesadelo para as operações comerciais e o acesso dos clientes. A aplicação de patches no kernel em tempo real mantém os sistemas em funcionamento enquanto as correções de segurança são aplicadas. Para quem opera servidores com alto tráfego ou implantações em nuvem 24 horas por dia, 7 dias por semana, essa abordagem de aplicação de patches sem reinicialização ajuda a manter a disponibilidade e a evitar os custos que geralmente acompanham o tempo de inatividade planejado.
3. Eficiência operacional
A aplicação de patches sem reinicialização também traz implicações significativas, positivas e práticas para as equipes de tecnologia.
Como as atualizações do kernel ocorrem automaticamente em segundo plano, os administradores de sistema podem dedicar seu tempo a tarefas de nível mais elevado que contribuem para a segurança geral do sistema.
Isso também significa partes interessadas mais satisfeitas, pois as janelas de manutenção costumam incomodar todos na organização. O tempo de inatividade significa interrupção nos fluxos de receita, clientes insatisfeitos e funcionários frustrados. A aplicação de patches em tempo real reduz significativamente esses problemas, eliminando a necessidade de janelas de manutenção frequentes.
4. Conformidade e preparação regulatória
A natureza consistente e sem lacunas da aplicação de patches em tempo real tem uma implicação importante no mundo altamente regulamentado de hoje, e essa prática representa uma virada de jogo para as organizações que têm obrigações de conformidade. Por exemplo, considere o PCI DSS (Padrão de Segurança de Dados da Indústria de Cartões de Pagamento), que se aplica a organizações que processam pagamentos.
A norma PCI DSS exige, na Seção 6.2 de suas regras, que as correções de segurança críticas sejam aplicadas no prazo de um mês após o lançamento. Se a correção for feita depois desse prazo, você estará infringindo os requisitos da PCI DSS — o que pode acarretar consequências significativas, incluindo multas pesadas ou, pior ainda, caso ocorra uma violação. Normas como a ISO 27001 e a Estrutura de Segurança Cibernética do NIST têm requisitos semelhantes para a aplicação de correções.
Dica profissional: As organizações que utilizam patches em tempo real para o kernel reduzem ao mínimo o risco de violarem as regras de conformidade, pois a aplicação de patches não depende mais de intervenção manual nem de janelas de manutenção demoradas e pouco confiáveis. Qualquer prazo de conformidade que você precise cumprir é automaticamente atingido.
Existem pontos negativos na aplicação de patches em tempo real no kernel do Linux?
As soluções de correção dinâmica do kernel costumam estar vinculadas a uma única distribuição Linux corporativa e, muitas vezes, só estão disponíveis por meio de contratos de suporte caros e específicos do fornecedor.
Na TuxCare, desenvolvemos de forma independente a solução patenteada de correção dinâmica KernelCare há quase uma década, com o apoio da equipe da CloudLinux. O KernelCare permite que correções no kernel sejam aplicadas sem reinicialização em todas as principais distribuições Linux corporativas, oferecendo um serviço de correção dinâmica universal e acessível que não se restringe ao ecossistema de um único fornecedor, como o Red Hat ou o SUSE Linux.
A aplicação de patches em tempo real não é gratuita; portanto, há um importante fator de custo a ser levado em conta ao contratar um serviço desse tipo. No caso do Kpatch e de outros serviços de aplicação de patches em tempo real patrocinados por fornecedores, os custos podem ser significativos, já que esse recurso está incluído nos planos de suporte. Considere, por exemplo, o preço de US$ 1.299 por máquina, por ano, do Red Hat Premium Support.
Em comparação, o serviço de aplicação de patches em tempo real KernelCare, da TuxCare, tem um preço acessível: apenas US$ 49,50 por ano, por máquina. É um preço baixo quando se leva em conta a economia de tempo ao não precisar organizar janelas de manutenção e corrigir vulnerabilidades manualmente. Isso sem falar no custo potencial de um ataque cibernético bem-sucedido que ocorra por falta de aplicação de patches.
Além disso, o KernelCare introduziu a aplicação de patches em tempo real de forma persistente. O método original de aplicação de patches em tempo real, chamado de aplicação temporária de patches em tempo real, levava a uma redução no desempenho ao longo do tempo, pois os patches eram aplicados por meio de uma técnica que os acumulava uns sobre os outros.
Em contrapartida, a aplicação contínua de patches em tempo real inclui uma correção cumulativa em um único arquivo binário, de modo que não há perda de desempenho. O KernelCare eliminou essa preocupação com o desempenho, já que os sistemas são simplesmente atualizados enquanto estão em execução – e, em seguida, continuam funcionando exatamente como antes, sem qualquer impacto no desempenho.
Ferramentas populares para aplicação de patches no kernel em tempo real
Existem várias ferramentas de patching dinâmico disponíveis, oferecidas por diferentes fornecedores. A maioria é fornecida pelo próprio fornecedor da distribuição Linux e foi projetada para funcionar apenas com essa distribuição específica.
KernelCare
O KernelCare da TuxCare é uma solução de aplicação de patches em tempo real independente de fornecedor que oferece suporte a uma ampla gama de distribuições Linux corporativas, incluindo RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, CloudLinux, Amazon Linux e outras. Ele permite a implantação automatizada de patches do kernel sem a necessidade de reinicializações ou janelas de manutenção.
Principais recursos
- É compatível com todas as principais distribuições Linux corporativas
- Oferece cobertura de até 100% das vulnerabilidades CVE para kernels compatíveis
- Disponível tanto para as arquiteturas x86-64 (Intel e AMD) quanto para a arquitetura ARM64
- O LibCare amplia a aplicação de patches em tempo real para bibliotecas compartilhadas, como a glibc e o OpenSSL
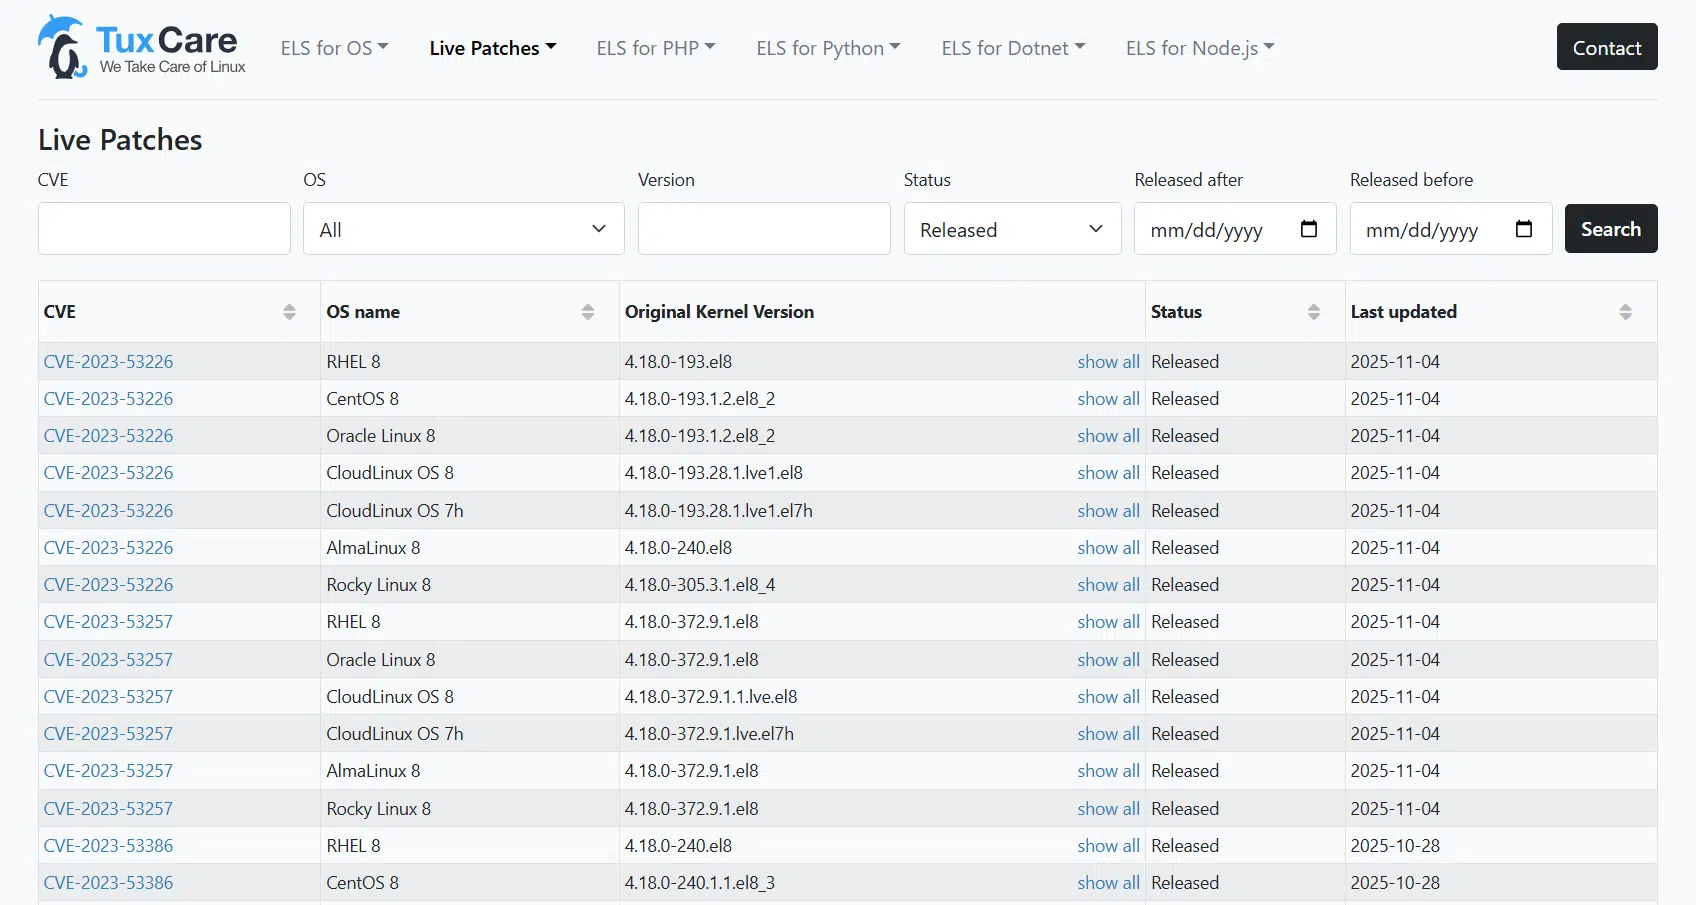
Você pode acompanhar as correções em tempo real do KernelCare para vulnerabilidades do kernel no rastreador de CVEs da TuxCare.
Oracle Ksplice
O Ksplice surgiu como um projeto acadêmico no MIT e, posteriormente, foi adquirido pela Oracle. Atualmente, é o mecanismo integrado de correção dinâmica do Oracle Linux.
Foco: Embora o Ksplice possa oferecer suporte a outras distribuições, como RHEL, CentOS e Ubuntu, o foco principal da Oracle é fornecer patches para ambientes Oracle Linux, muitas vezes fortemente integrados às suas próprias variantes de kernel.
Limitação: Geralmente, está disponível apenas para clientes com uma assinatura do Oracle Premier Support.
Veja a comparação completa: KernelCare x Ksplice
kpatch (Red Hat)
O kpatch é a tecnologia nativa de aplicação de patches no kernel em tempo real, desenvolvida e mantida pela Red Hat. É a solução padrão para o Red Hat Enterprise Linux (RHEL) e o CentOS Stream.
Foco: Concentra-se na aplicação de patches em kernels compilados e mantidos diretamente pela Red Hat.
Limitação: Normalmente, está limitado às versões específicas do kernel suportadas pela Red Hat e suas derivadas, e não oferece suporte inerente a outras famílias de distribuições.
Veja a comparação completa: KernelCare x kpatch
kGraft (SUSE)
O kGraft é a implementação de correção dinâmica do kernel desenvolvida pela SUSE. É a solução nativa para o SUSE Linux Enterprise Server (SLES).
Foco: Assim como o kpatch, o kGraft é otimizado e vem integrado à distribuição empresarial da SUSE, garantindo compatibilidade dentro desse ecossistema.
Limitação: É ótimo se você usar apenas o SUSE, mas não é tão ideal para ambientes mistos.
Livepatch
O Canonical Livepatch é o serviço nativo de correção dinâmica do kernel para o Ubuntu, projetado para manter as versões LTS do Ubuntu seguras sem a necessidade de reinicializações.
Destaque: Ele está integrado à assinatura do Ubuntu Pro, facilitando o gerenciamento em infraestruturas que utilizam exclusivamente o Ubuntu.
Limitação: Funciona apenas no Ubuntu. Se sua infraestrutura incluir outras distribuições, como AlmaLinux ou CentOS, você terá que gerenciar várias ferramentas diferentes de aplicação de patches.
Veja a comparação completa: KernelCare x Livepatch
Mantendo a segurança dos sistemas Linux com a aplicação de patches sem reinicialização
A aplicação de patches de segurança em tempo real é uma grande conquista para a segurança cibernética. Ela simplifica a aplicação de patches no kernel de servidores Linux corporativos, uma tarefa que normalmente é difícil e demorada.
Se você executa cargas de trabalho em Linux corporativo, como o Red Hat ou o Oracle Linux, vale a pena avaliar a aplicação de patches no kernel em tempo real, sem necessidade de reinicialização, como parte de uma estratégia de segurança moderna.
A solução de aplicação de patches em tempo real da TuxCare agora se expandiu para além do kernel, passando a incluir uma ampla gama de serviços de aplicação de patches em tempo real — abrangendo bibliotecas compartilhadas críticas com o LibCare e ambientes embarcados e de IoT com o KernelCare IoT.
Saiba mais sobre as soluções de aplicação de patches sem reinicialização da TuxCare.