Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Live-Kernel-Patching, auch bekannt als rebootless patching, behebt Sicherheitslücken in einem laufenden Linux-Kernel, ohne dass ein Neustart erforderlich ist.
- Durch automatisiertes Live-Patching können wichtige Sicherheitsupdates sofort angewendet werden, während die kontinuierliche Systemverfügbarkeit gewährleistet bleibt.
- Unternehmen nutzen rebootless patching, um Sicherheitslücken zu reduzieren, Ausfallzeiten zu vermeiden und Anforderungen hinsichtlich Verfügbarkeit und Compliance zu erfüllen.
- KernelCare von TuxCare bietet automatisierte Patches ohne Neustart für die meisten Linux-Distributionen für Unternehmen.
Durchbrüche sind in der Cybersicherheit eher selten, aber wenn es doch einmal zu einem kommt, kann dies eine echte Wunderwaffe sein. Das Live-Patching des Linux-Kernels ist einer dieser unglaublichen Durchbrüche in der Cybersicherheit, der den Kampf gegen Bedrohungsakteure grundlegend verändert hat.
Aber was genau ist ein Neustart-freies Kernel-Patching, welche Vorteile bietet es IT-Teams und dem gesamten Unternehmen und wie sieht die Zukunft des Live-Patchings aus? Lesen Sie weiter, um mehr über Live-Patching zu erfahren.
Was ist Live-Kernel-Patching?
Rebootless Linux Kernel Live Patching ist die Möglichkeit, einen Sicherheitspatch auf einen laufenden Kernel anzuwenden, ohne einen Neustart durchführen zu müssen. Es handelt sich um einen modernen Ansatz, der die mit herkömmlichen Patch-Verfahren verbundenen Ausfallzeiten eliminiert.
Das Patchen von Kernels mit herkömmlichen Methoden erfordert oft einen Neustart des Systems, was zu einer Unterbrechung des Betriebs führt. Für unternehmenskritische Umgebungen, die eine Verfügbarkeit rund um die Uhr erfordern, ist das herkömmliche Patchen einfach keine praktikable Lösung.
Da Live-Patching so reaktionsschnell ist (denken Sie daran: keine Wartungspläne und keine Ausfallzeiten), bedeutet dies, dass Patches konsistent angewendet werden und es keine „Zeitfenster“ gibt, in denen Angreifer eine veröffentlichte Schwachstelle ausnutzen können.
Die Kosten einer Verzögerung:Eine Umfrage von TuxCare aus dem Jahr 2022 zeigt, dass 55 Prozent der Befragten eine Datenpanne darauf zurückführten, dass ihr Unternehmen einen verfügbaren Patch für eine bekannte Schwachstelle nicht installiert hatte.
Die Geschichte des Live-Patchings des Linux-Kernels
Es war ein Forscher, dessen nicht gepatchter Linux-Server gehackt wurde – Jeff Arnold vom MIT –, der 2006 mit der Erforschung von Live-Patching begann. Was hat ihn dazu motiviert? Nun, Arnolds Linux-Server wurde gehackt, weil er ein wichtiges Sicherheitsupdate verzögert hatte, da er anderen Menschen keine Unannehmlichkeiten bereiten wollte. Für ihn war klar, dass Linux-Anwender in Unternehmen eine alternative Patching-Methode benötigten.
Die Forschung am MIT war der erste Meilenstein auf dem Weg zu Kernel-Patches ohne Neustart. Jeff und einige seiner Kollegen gründeten ein Unternehmen namens KSplice, Inc., das 2011 von Oracle übernommen wurde. Andere Organisationen folgten, als Red Hat und SUSE ebenfalls Anstrengungen unternahmen, Live-Patches für Linux-Server mit ihren jeweiligen Lösungen Kpatch und kGraft zu entwickeln, die später zu einem einzigen Produkt zusammengefasst wurden.
Wie funktioniert Live-Kernel-Patching?
Live-Patching ist eine einfache Prämisse, aber im Hintergrund läuft eine komplizierte, technische Gymnastik ab.
Hier eine vereinfachte Erklärung, wie es funktioniert:
Der Live-Patching-Dienst erstellt aus dem korrigierten Code einen Patch, der keinen Neustart erfordert, sodass der korrigierte Code in den laufenden Kernel-Speicher geladen werden kann. Die Codeausführung wird dann von der anfälligen Version des Codes auf die korrigierte Version des Codes umgeleitet , während der Kernel läuft.
Das bedeutet, dass der Kernel nicht neu gestartet werden muss, was auch bedeutet, dass das gesamte System nicht neu gestartet werden muss. Auch wenn das System nie neu gestartet wurde, wird nun die korrigierte Version des Codes verwendet und das System ist vor der Sicherheitslücke sicher.
Der Patch kann so komplex oder so einfach wie nötig sein. Von einer einzelnen einzeiligen Korrektur bis hin zu mehreren Funktionen ist der Prozess immer derselbe. Es ist ein bisschen wie Magie, und das Live-Kernel-Patching hat erhebliche praktische Auswirkungen auf die täglichen Patching-Bemühungen an Ort und Stelle.
Ohne Live-Patching müssen Systemadministratoren Wartungsfenster planen und terminieren, um Linux-Server in Unternehmen offline zu schalten. Bei großen Technologieumgebungen ist dies ein komplizierter Prozess, der zwangsläufig irgendwo zu Unzufriedenheit führt, da niemand Ausfallzeiten mag.
Vorteile und Bedeutung von Live-Kernel-Patching
Wenn Sie Live-Patching-Software einsetzen, müssen Server und Anwendungen für das Patchen nicht mehr offline geschaltet werden. Systemadministratoren müssen sich keine Gedanken mehr über Wartungspläne machen, und Stakeholder müssen sich nicht mehr mit Begriffen wie „Ausfallzeit“ oder „Unterbrechung“ auseinandersetzen.
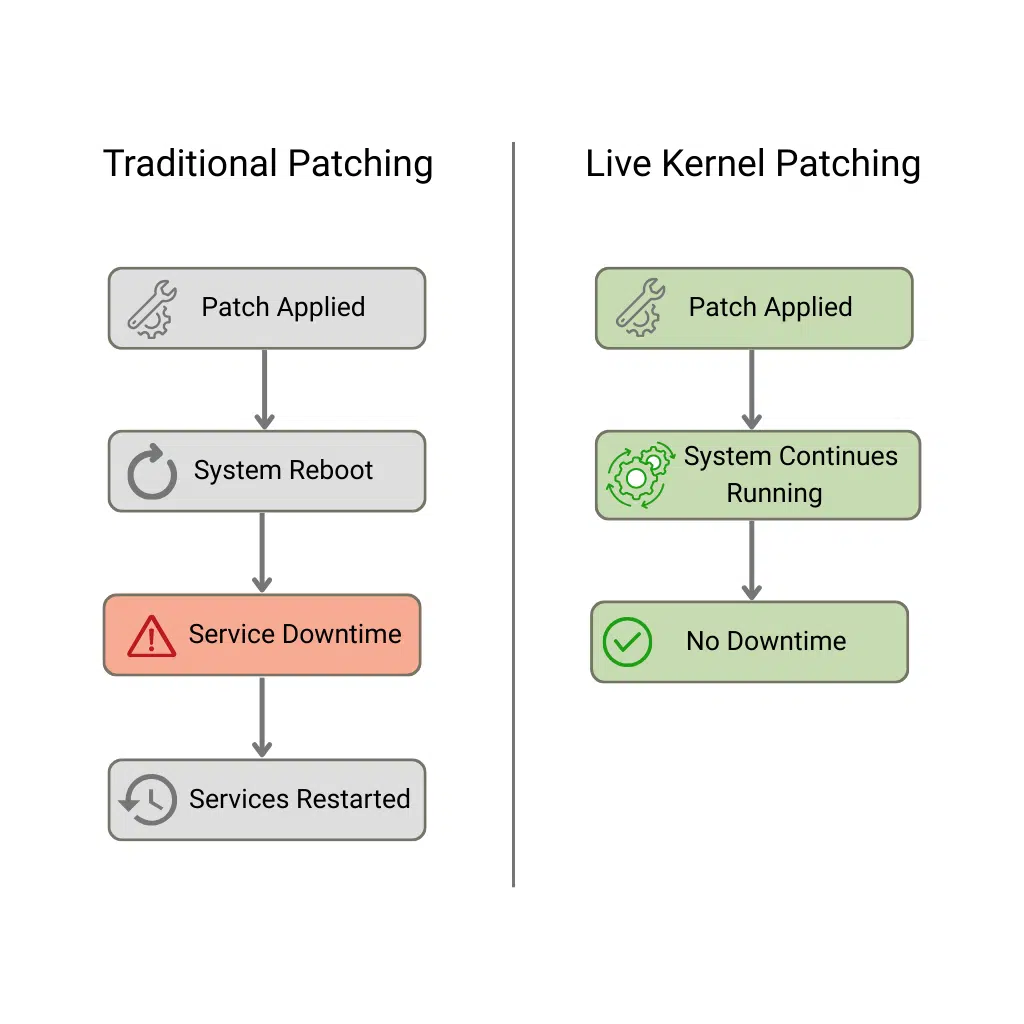
Im Folgenden werden die wichtigsten Vorteile des Live-Patchings des Linux-Kernels aufgeführt.
1. Kontinuierliche Sicherheit
Multiplizieren Sie das Patching-Puzzle mit Tausenden von Rechnern und berücksichtigen Sie das Auftreten von Tausenden von Schwachstellen jedes Jahr, und schon stehen Sie vor einem schwierigen Problem: Die Beteiligten werden Störungen und Umsatzverluste nicht jedes Mal tolerieren, wenn ein Patch angewendet werden muss.
Das bedeutet wiederum, dass Patches weniger häufig als ideal angewendet werden.
Unternehmen planen Ausfallzeiten für Patches in regelmäßigen Abständen, beispielsweise einmal im Monat – wenn sie ihre Arbeit gut machen. Das bedeutet, dass zwischen dem Zeitpunkt, an dem eine Schwachstelle öffentlich bekannt wird, und dem Zeitpunkt, an dem schließlich ein Patch angewendet wird, erhebliche Zeiträume liegen.
Dank der Möglichkeit, einen Live-Patch für den Kernel ohne Neustart anzuwenden, gibt es keine Wartezeiten für Wartungsfenster und keine Unterbrechung der laufenden Dienste.
2. Keine Ausfallzeiten und hohe Verfügbarkeit
Neustarts und die damit verbundenen Ausfallzeiten des Linux-Servers führen zu Verzögerungen beim Patchen. Wenn Sie die Wartungsfensteranforderung (und den durch Neustarts verursachten Ressourcenverbrauch) beseitigen, lösen Sie einen Großteil des Patch-Problems.
Wenn Sie einen Neustart erzwingen, werden Dienste vorübergehend offline geschaltet, was für den Geschäftsbetrieb und den Kundenzugang ein Albtraum ist. Durch Live-Kernel-Patching bleiben Systeme während der Anwendung von Sicherheitskorrekturen in Betrieb. Für alle, die Server mit hohem Datenverkehr oder Cloud-Bereitstellungen rund um die Uhr betreiben, trägt dieser Neustart-freie Patch-Ansatz dazu bei, die Verfügbarkeit aufrechtzuerhalten und die Kosten zu vermeiden, die normalerweise mit geplanten Ausfallzeiten verbunden sind.
3. Betriebliche Effizienz
Das patchen ohne Neustart hat auch für Technikteams große, positive und praktische Auswirkungen.
Da Kernel-Updates automatisch im Hintergrund erfolgen, können Systemadministratoren ihre Zeit für übergeordnete Aufgaben nutzen, die zur allgemeinen Sicherheit beitragen.
Das bedeutet auch zufriedenere Stakeholder, denn Wartungsfenster können alle Mitarbeiter des Unternehmens verärgern. Ausfallzeiten bedeuten unterbrochene Einnahmequellen, unzufriedene Kunden und frustrierte Mitarbeiter. Live-Patching reduziert diese Probleme erheblich, da häufige Wartungsfenster nicht mehr erforderlich sind.
4. Compliance und regulatorische Bereitschaft
Die konsistente, lückenlose Natur des Live-Patchings hat in der heutigen, stark regulierten Welt wichtige Auswirkungen, und Live-Patching ist für Unternehmen, die Compliance-Verpflichtungen haben, ein entscheidender Faktor. Nehmen wir zum Beispiel den PCI DSS (Payment Card Industry Data Security Standard), der für Unternehmen gilt, die Zahlungen verarbeiten.
PCI DSS verlangt in Abschnitt 6.2 seiner Vorschriften, dass kritische Sicherheitspatches innerhalb eines Monats nach ihrer Veröffentlichung installiert werden. Wenn Sie die Patches später installieren, verstoßen Sie gegen die PCI DSS-Anforderungen – was erhebliche Konsequenzen haben kann, darunter hohe Geldstrafen oder Schlimmeres, wenn es zu einer Sicherheitsverletzung kommt. Standards wie ISO 27001 und das NIST Cyber Security Framework haben ähnliche Anforderungen für das Patchen.
Profi-Tipp: Unternehmen, die Live-Kernel-Patches verwenden, minimieren das Risiko von Compliance-Verstößen, da das Patchen nicht mehr auf manuelle Eingriffe oder unzuverlässige und langwierige Wartungsfenster angewiesen ist. Die von Ihnen einzuhaltenden Compliance-Fristen werden automatisch eingehalten.
Gibt es irgendwelche negativen Aspekte beim Live-Patching des Linux-Kernels?
Live-Kernel-Patching-Lösungen sind oft an eine einzige Linux-Distribution für Unternehmen gebunden und häufig nur über herstellerspezifische, teure Supportverträge erhältlich.
Bei TuxCare haben wir fast ein Jahrzehnt lang unabhängig die patentierte Live-Patching-Lösung KernelCare entwickelt, unterstützt vom Team von CloudLinux. KernelCare ermöglicht die Anwendung von Kernel-Patches ohne Neustart auf allen wichtigen Linux-Distributionen für Unternehmen und bietet einen universellen und erschwinglichen Live-Patching-Service, der nicht auf das Ökosystem eines einzelnen Anbieters wie Red Hat oder SUSE Linux beschränkt ist.
Live-Patching ist nicht kostenlos, daher ist dies ein wichtiger Kostenfaktor, den Sie bei der Anmeldung für einen Live-Patching-Dienst berücksichtigen sollten. Bei Kpatch und anderen von Anbietern gesponserten Live-Patching-Diensten können die Kosten erheblich sein, da Live-Patching in den Support-Plänen enthalten ist. Bedenken Sie beispielsweise den Preis von 1.299 US-Dollar pro Maschine und Jahr für Red Hat Premium Support.
Im Vergleich dazu ist das Live-Patching von TuxCare KernelCare mit nur 49,50 US-Dollar pro Jahr und Rechner erschwinglich. Das ist ein geringer Preis, wenn man bedenkt, wie viel Zeit man durch die manuelle Organisation von Wartungsfenstern und das manuelle Patchen von Schwachstellen spart. Ganz zu schweigen von den potenziellen Kosten eines erfolgreichen Cyberangriffs, der aufgrund eines versäumten Patches erfolgt ist.
Darüber hinaus wurde mit KernelCare das persistente Live-Patching eingeführt. Die ursprüngliche Methode für das Live-Patching, das so genannte temporäre Live-Patching, führte im Laufe der Zeit zu Leistungseinbußen, da die Patches mit einer Technik angewendet wurden, bei der die Patches übereinandergelegt wurden.
Im Gegensatz dazu enthält das persistente Live-Patching eine kumulative Korrektur in einer Binärdatei, sodass keine Leistungseinbußen auftreten. KernelCare hat das Problem der Leistung beseitigt, da Systeme einfach während des Betriebs gepatcht werden – und dann wie zuvor weiterlaufen, ohne dass es zu Leistungseinbußen kommt.
Beliebte Tools zum Patchen des Live-Kernels
Es gibt mehrere Live-Patching-Tools von verschiedenen Anbietern. Die meisten werden vom Linux-Distributionsanbieter selbst bereitgestellt und sind so konzipiert, dass sie nur mit dieser bestimmten Distribution funktionieren.
KernelCare
KernelCare von TuxCare ist eine herstellerunabhängige Live-Patching-Lösung, die eine Vielzahl von Linux-Distributionen für Unternehmen unterstützt, darunter RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, CloudLinux, Amazon Linux und viele mehr. Sie ermöglicht die automatisierte Bereitstellung von Kernel-Patches ohne Neustarts oder Wartungsfenster.
Wesentliche Merkmale
- Unterstützt alle gängigen Linux-Distributionen für Unternehmen
- Bietet bis zu 100 % CVE-Abdeckung für unterstützte Kernel
- Verfügbar für x86-64- (Intel und AMD) und ARM64-Architekturen
- LibCare erweitert Live-Patching auf gemeinsam genutzte Bibliotheken wie glibc und OpenSSL.
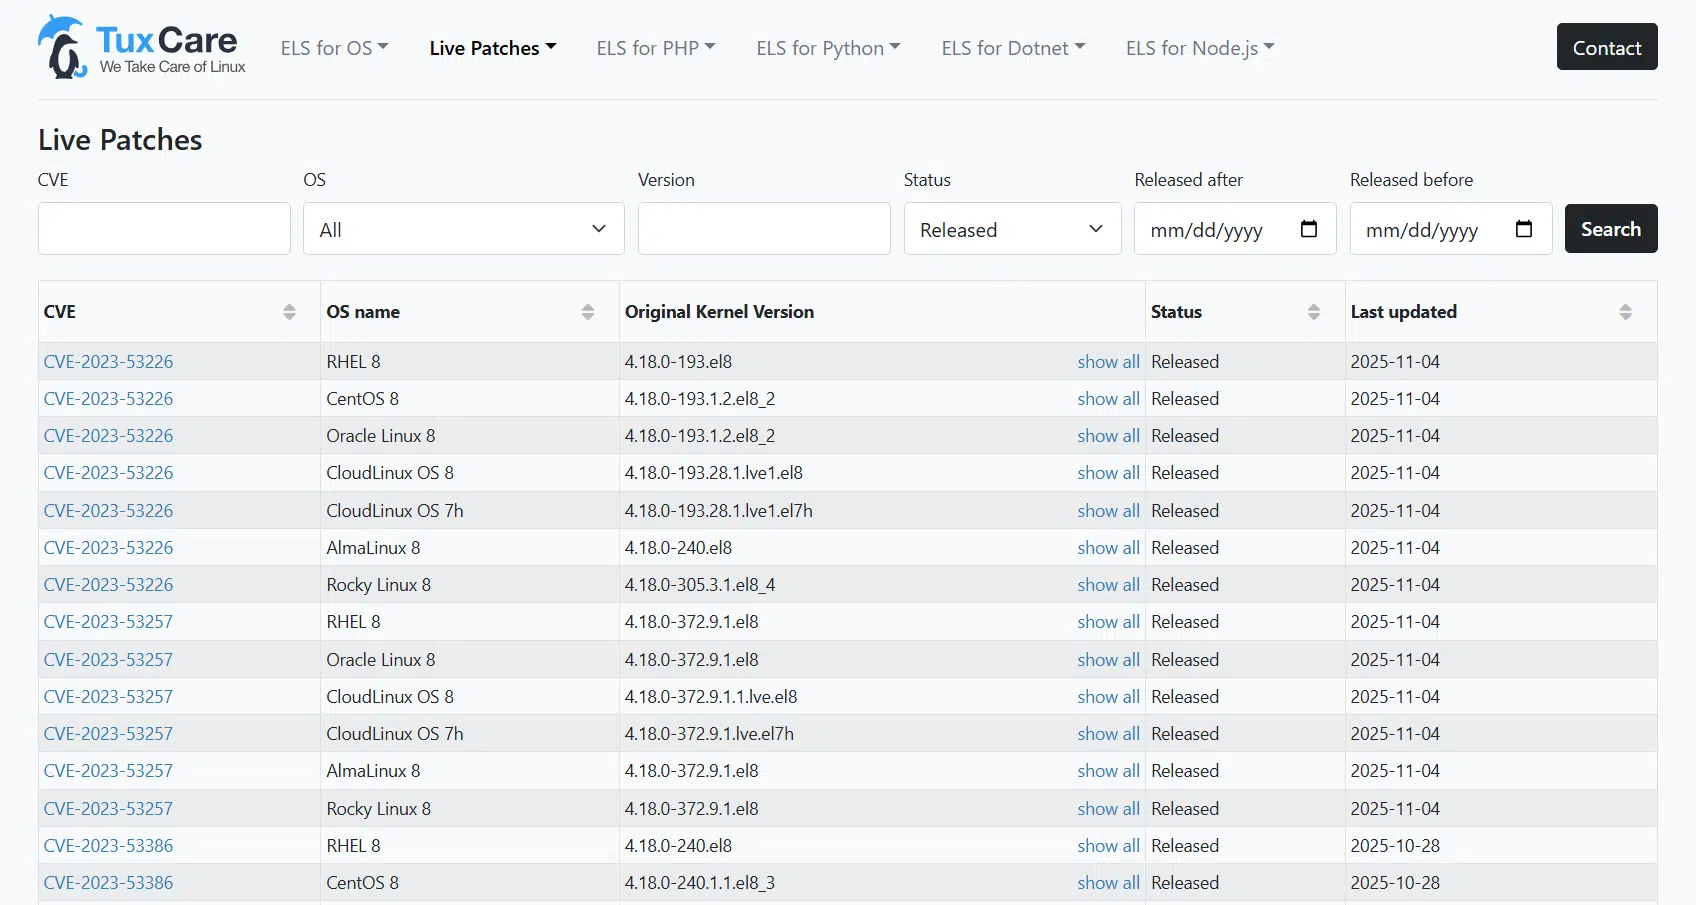
Sie können KernelCare Live-Patches für Kernel-Sicherheitslücken im CVE-Tracker von TuxCare überwachen.
Oracle Ksplice
Ksplice entstand als akademisches Projekt am MIT und wurde später von Oracle übernommen. Heute ist es der integrierte Live-Patching-Mechanismus für Oracle Linux.
Fokus: Ksplice unterstützt zwar auch andere Distributionen wie RHEL, CentOS und Ubuntu, doch liegt der Schwerpunkt von Oracle auf der Bereitstellung von Patches für Oracle Linux-Umgebungen, die oft eng mit den eigenen Kernel-Varianten integriert sind.
Einschränkung: Es ist in der Regel nur für Kunden mit einem Oracle Premier Support-Abonnement verfügbar.
Siehe die vollständige Aufschlüsselung: KernelCare vs. Ksplice
kpatch (Red Hat)
kpatch ist die native Live-Kernel-Patching-Technologie, die von Red Hat entwickelt und gepflegt wird. Sie ist die Standardlösung für Red Hat Enterprise Linux (RHEL) und CentOS Stream.
Schwerpunkt: Der Schwerpunkt liegt auf dem Patchen von Kerneln, die direkt von Red Hat erstellt und gepflegt werden.
Einschränkung: Es ist in der Regel auf die spezifischen Kernel-Versionen beschränkt, die von Red Hat und seinen Derivaten unterstützt werden, und unterstützt von Haus aus keine anderen Distributionsfamilien.
Siehe die vollständige Aufschlüsselung: KernelCare vs. kpatch
kGraft (SUSE)
kGraft ist die von SUSE entwickelte Implementierung für Live-Kernel-Patching. Es handelt sich um die native Lösung für SUSE Linux Enterprise Server (SLES).
Fokus: Ähnlich wie kpatch ist kGraft für die Unternehmensdistribution von SUSE optimiert und mit dieser gebündelt, wodurch die Kompatibilität innerhalb dieses Ökosystems gewährleistet ist.
Einschränkung: Das ist großartig, wenn Sie nur SUSE verwenden, aber weniger ideal für gemischte Umgebungen.
Livepatch
Canonical Livepatch ist der native Live-Kernel-Patching-Dienst für Ubuntu, der entwickelt wurde, um die Sicherheit der LTS-Versionen von Ubuntu ohne Neustarts zu gewährleisten.
Fokus: Es ist in das Ubuntu Pro-Abonnement integriert, wodurch es für reine Ubuntu-Infrastrukturen einfach zu verwalten ist.
Einschränkung: Es funktioniert nur unter Ubuntu. Wenn Ihre Infrastruktur andere Distributionen wie AlmaLinux oder CentOS umfasst, müssen Sie mehrere verschiedene Patching-Tools verwalten.
Siehe die vollständige Aufschlüsselung: KernelCare vs. Livepatch
Sicherheit von Linux-Systemen durch Patching ohne Neustart
Live-Sicherheitspatches sind ein großer Gewinn für die Cybersicherheit. Sie vereinfachen die Installation von Kernel-Patches auf Linux-Unternehmensservern erheblich – eine Aufgabe, die normalerweise mühsam und zeitaufwendig ist.
Wenn Sie Linux-Workloads für Unternehmen wie Red Hat oder Oracle Linux ausführen, lohnt es sich, das Neustart-freie Live-Kernel-Patching als Teil einer modernen Sicherheitsstrategie in Betracht zu ziehen.
Die Live-Patching-Lösung von TuxCare wurde nun über den Kernel hinaus erweitert und umfasst eine breite Palette von Live-Patching-Diensten – darunter kritische gemeinsam genutzte Bibliotheken mit LibCare und eingebettete und IoT-Umgebungen mit KernelCare IoT.
Erfahren Sie mehr über die rebootfreien Patching-Lösungen von TuxCare.