Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- El parcheo del kernel en vivo, también conocido como parcheo sin reinicio, corrige las vulnerabilidades de seguridad en un kernel Linux en ejecución sin necesidad de reiniciar el sistema.
- El parcheo automatizado en tiempo real permite aplicar inmediatamente las actualizaciones de seguridad críticas, al tiempo que se mantiene la disponibilidad continua del sistema.
- Las empresas utilizan parches sin reinicio para reducir las ventanas de exposición, evitar el tiempo de inactividad y cumplir con los requisitos de tiempo de actividad y cumplimiento normativo.
- KernelCare de TuxCare proporciona parches automatizados sin reinicio para la mayoría de las distribuciones Linux empresariales.
Los avances en ciberseguridad no son frecuentes, pero, cuando se producen, pueden ser una auténtica panacea. El parcheo en vivo del kernel de Linux es uno de esos increíbles avances en ciberseguridad que realmente han cambiado las reglas del juego en la lucha contra los actores maliciosos.
Pero, ¿qué es exactamente el parcheo de kernel sin reinicio, cómo beneficia a los equipos de TI y a la organización en general, y cuál es el futuro del parcheo en vivo? Continúe leyendo nuestro análisis exhaustivo sobre el parcheo en vivo para descubrirlo.
¿Qué es el parcheo del núcleo en vivo?
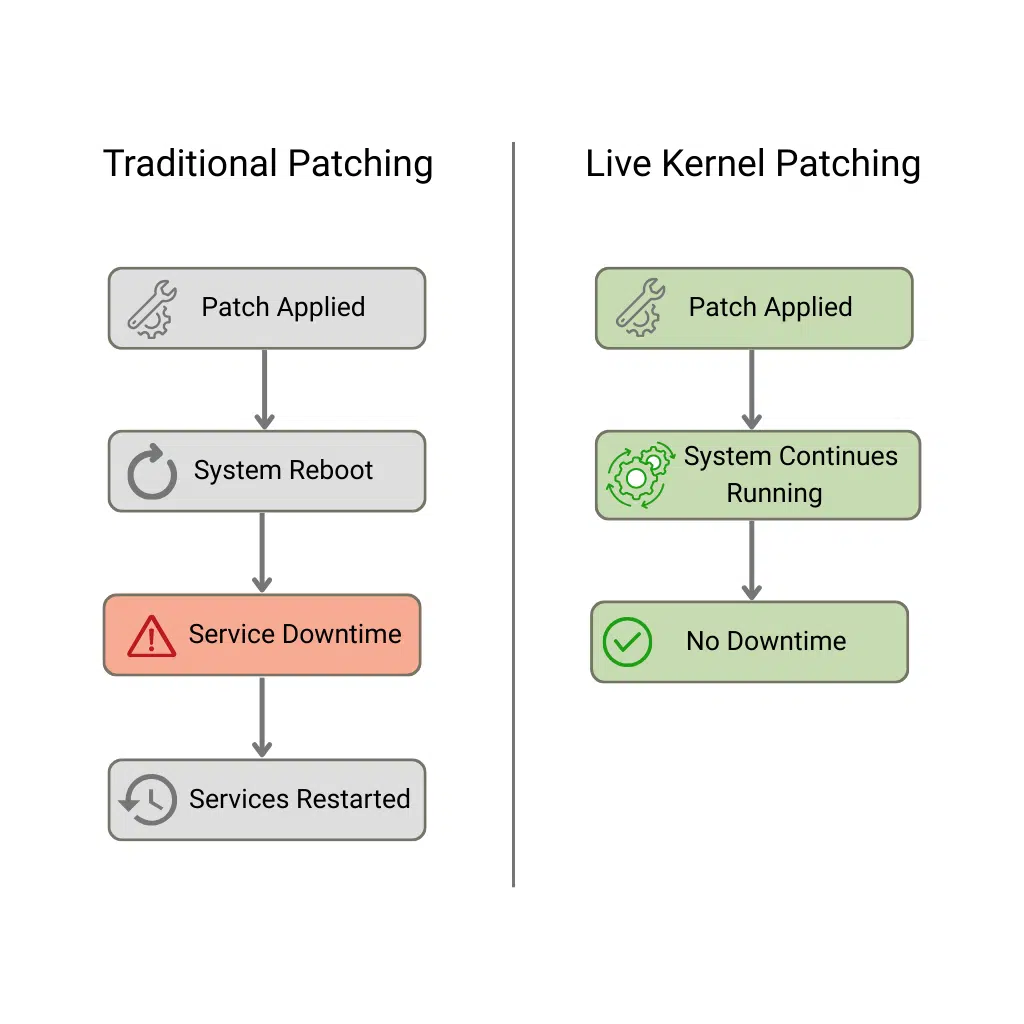
El parcheo en vivo del kernel de Linux sin reinicio es la capacidad de aplicar un parche de seguridad a un kernel en vivo y en ejecución sin necesidad de reiniciar. Se trata de un enfoque moderno que elimina los problemas de tiempo de inactividad relacionados con las prácticas de parcheo convencionales.
La aplicación de parches a los núcleos con métodos tradicionales suele implicar el reinicio de los sistemas, lo que provoca interrupciones en el servicio. Para entornos críticos que requieren un tiempo de actividad ininterrumpido, la aplicación de parches tradicional simplemente no es una solución viable.
Dado que los parches en tiempo real son tan receptivos (recuerde, sin programas de mantenimiento ni tiempos de inactividad), esto significa que los parches se aplican de forma coherente y que no hay «periodos de ventana» en los que los atacantes puedan aprovechar una vulnerabilidad publicada.
El coste del retraso: Una encuesta realizada en 2022 por TuxCare muestra que el 55 % de los encuestados atribuyó una violación de datos al hecho de que su organización no aplicara un parche disponible para una vulnerabilidad conocida.
La historia del parcheo en vivo del kernel de Linux
Fue un investigador cuyo servidor Linux sin parches fue pirateado, Jeff Arnold, del MIT, quien comenzó a investigar el parcheo en vivo en 2006. ¿Qué le motivó? Bueno, el servidor Linux de Arnold fue pirateado porque retrasó una actualización de seguridad clave, ya que no quería causar molestias a otras personas. Para él era obvio que los usuarios de Linux en las empresas necesitaban un método de parcheo alternativo.
La investigación en el MIT fue el primer paso hacia la aplicación de parches en el kernel sin necesidad de reiniciar. Jeff y algunos de sus colegas fundaron una empresa llamada KSplice, Inc., que fue adquirida por Oracle en 2011. Otras organizaciones siguieron su ejemplo cuando Red Hat y SUSE también lideraron los esfuerzos para desarrollar parches en vivo para servidores Linux con sus respectivas soluciones, Kpatch y kGraft, que más tarde se combinaron en un único producto.
¿Cómo funciona el parcheo del kernel en vivo?
La aplicación de parches en directo es una premisa sencilla, pero en el fondo hay un poco de complicada gimnasia técnica.
Aquí tienes una explicación simplificada de cómo funciona:
El servicio de parcheo en vivo crea un parche sin reinicio a partir del código corregido, de modo que este se pueda cargar en la memoria del kernel en ejecución. A continuación, la ejecución del código se redirige desde la versión vulnerable del código a la versión corregida mientras el núcleo está en funcionamiento.
Esto significa que el kernel no tiene que reiniciarse, lo que también significa que todo el sistema evita un reinicio. No obstante, aunque el sistema nunca se reinició, ahora se utiliza la versión corregida del código y el sistema está a salvo de la vulnerabilidad.
El parche puede ser tan complejo o tan sencillo como sea necesario. Desde una corrección de una sola línea hasta múltiples funciones, el proceso es siempre el mismo. Es un poco como magia, y el parcheo en vivo del kernel tiene importantes implicaciones prácticas para los esfuerzos cotidianos de parcheo sobre el terreno.
Sin el parcheo en vivo, los administradores del sistema deben planificar y programar ventanas de mantenimiento para desconectar los servidores Linux de la empresa. En el caso de grandes parques tecnológicos, se trata de un proceso complicado que seguramente molestará a alguien en algún momento, ya que a nadie le gusta el tiempo de inactividad.
Ventajas e importancia del parcheo del núcleo en tiempo real
Cuando se incorpora el software de parcheo en tiempo real, los servidores y las aplicaciones ya no necesitan desconectarse para aplicar los parches. Además, los administradores de sistemas no tienen que preocuparse por los calendarios de mantenimiento, y las partes interesadas nunca vuelven a oír las palabras «tiempo de inactividad» o «interrupción».
A continuación se enumeran las principales ventajas de los parches en vivo del kernel de Linux.
1. Seguridad continua
Multiplique el rompecabezas de los parches por miles de máquinas y tenga en cuenta la aparición de miles de vulnerabilidades cada año, y rápidamente se encontrará con un problema difícil: las partes interesadas no tolerarán las interrupciones y la pérdida de ingresos cada vez que sea necesario aplicar un parche.
Eso, a su vez, significa que los parches se aplican con menos frecuencia de lo ideal.
Las organizaciones programan el tiempo de inactividad para aplicar parches a un ritmo de, digamos, una vez al mes, si están haciendo un buen trabajo. Eso significa que hay períodos de tiempo significativos entre el momento en que se identifica una vulnerabilidad públicamente y el momento en que finalmente se aplica un parche.
Gracias a la posibilidad de aplicar un parche en vivo al kernel sin necesidad de reiniciar, no hay que esperar a las ventanas de mantenimiento ni se interrumpen los servicios en ejecución.
2. Tiempo de inactividad cero y alta disponibilidad
Los reinicios y el tiempo de inactividad del servidor Linux asociado provocan retrasos en la aplicación de parches. Si se elimina el requisito de la ventana de mantenimiento (y el consumo de recursos que provoca el reinicio), se resuelve gran parte del problema de la aplicación de parches.
Cuando se fuerza un reinicio, se desconectan temporalmente los servicios, lo que supone una pesadilla para las operaciones comerciales y el acceso de los clientes. Los parches en tiempo real del kernel mantienen los sistemas en funcionamiento mientras se aplican las correcciones de seguridad. Para cualquiera que utilice servidores de alto tráfico o implementaciones en la nube 24/7, este enfoque de parches sin reinicio ayuda a mantener la disponibilidad y a evitar los costes que suelen conllevar los periodos de inactividad planificados.
3. Eficiencia operativa
Los parches sin reinicio también tienen importantes implicaciones positivas y prácticas para los equipos técnicos.
Dado que las actualizaciones del kernel se realizan automáticamente en segundo plano, los administradores del sistema pueden dedicar su tiempo a tareas de mayor nivel que contribuyen a la seguridad general.
Esto también implica una mayor satisfacción de las partes interesadas, ya que las ventanas de mantenimiento suelen molestar a todos los miembros de la organización. El tiempo de inactividad supone una interrupción de los flujos de ingresos, clientes insatisfechos y empleados frustrados. La aplicación de parches en tiempo real reduce significativamente estos problemas al eliminar la necesidad de ventanas de mantenimiento frecuentes.
4. Cumplimiento normativo y preparación regulatoria
La naturaleza coherente y sin fisuras del parcheo en vivo tiene importantes implicaciones en el mundo altamente regulado de hoy en día, y el parcheo en vivo supone un cambio revolucionario para las organizaciones que tienen obligaciones de cumplimiento normativo. Tomemos, por ejemplo, la norma PCI DSS (Payment Card Industry Data Security Standard), que se aplica a las organizaciones que procesan pagos.
La norma PCI DSS exige en la sección 6.2 de sus reglas que los parches de seguridad críticos se apliquen en el plazo de un mes desde su lanzamiento. Si se aplican más tarde, se incumplen los requisitos de la PCI DSS, lo que puede acarrear consecuencias importantes, como multas elevadas o, lo que es peor, si se produce una infracción. Normas como la ISO 27001 y el Marco de Ciberseguridad del NIST tienen requisitos similares en materia de parches.
Consejo profesional: Las organizaciones que utilizan parches de kernel en tiempo real reducen al mínimo el riesgo de incumplir las normas de cumplimiento, ya que la aplicación de parches ya no depende de la intervención manual ni de ventanas de mantenimiento poco fiables y prolongadas. Se cumple automáticamente cualquier plazo de cumplimiento que se le exija.
¿Hay algún aspecto negativo en la aplicación de parches en vivo al núcleo de Linux?
Las soluciones de parcheo del kernel en tiempo real suelen estar vinculadas a una única distribución Linux empresarial y, a menudo, solo están disponibles a través de costosos contratos de asistencia técnica específicos del proveedor.
En TuxCare, hemos desarrollado de forma independiente la solución patentada de parches en vivo KernelCare durante casi una década, con el apoyo del equipo de CloudLinux. KernelCare permite aplicar parches al kernel sin necesidad de reiniciar en todas las principales distribuciones Linux empresariales, proporcionando un servicio de parches en vivo universal y asequible que no se limita al ecosistema de un único proveedor, como Red Hat o SUSE Linux.
El parcheo en vivo no es gratuito, por lo que hay un factor de coste importante que hay que tener en cuenta al contratar un servicio de parcheo en vivo. En el caso de Kpatch y otros servicios de parcheo en vivo patrocinados por proveedores, los costes pueden ser significativos, ya que el parcheo en vivo se incluye en los planes de asistencia técnica. Considere, por ejemplo, el precio de 1299 dólares por máquina y año del servicio Red Hat Premium Support.
En comparación, el parcheo en vivo KernelCare de TuxCare es asequible, con un precio de solo 49,50 dólares al año por máquina. Es un precio muy bajo si se tiene en cuenta el tiempo que se ahorra al no tener que organizar ventanas de mantenimiento y parchear vulnerabilidades manualmente. Por no hablar del coste potencial de un ciberataque exitoso que se produzca por no haber aplicado los parches.
Además, KernelCare introdujo la aplicación persistente de parches en vivo. El método original de live patching, denominado temporary live patching, provocaba una reducción del rendimiento con el paso del tiempo porque los parches se aplicaban mediante una técnica que acumulaba parches unos sobre otros.
Por el contrario, los parches en vivo persistentes contienen una corrección acumulativa en un solo binario, por lo que no hay pérdida de rendimiento. KernelCare ha eliminado la preocupación por el rendimiento, ya que los sistemas simplemente se parchean mientras están en funcionamiento y luego continúan funcionando como antes, sin pérdida de rendimiento.
Herramientas populares para aplicar parches al núcleo en tiempo real
Existen múltiples herramientas de parcheo en vivo disponibles de diferentes proveedores. La mayoría son proporcionadas por el propio proveedor de la distribución Linux y están diseñadas para funcionar solo con esa distribución específica.
KernelCare
KernelCare de TuxCare es una solución de parcheo en vivo independiente del proveedor que admite una amplia gama de distribuciones Linux empresariales, entre las que se incluyen RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, CloudLinux, Amazon Linux y muchas más. Permite la implementación automatizada de parches del kernel sin necesidad de reiniciar el sistema ni de ventanas de mantenimiento.
Características principales
- Compatible con todas las distribuciones Linux empresariales más populares.
- Ofrece hasta un 100 % de cobertura CVE para los núcleos compatibles.
- Disponible tanto para arquitecturas x86-64 (Intel y AMD) como ARM64.
- LibCare amplía la aplicación de parches en tiempo real a bibliotecas compartidas como glibc y OpenSSL.
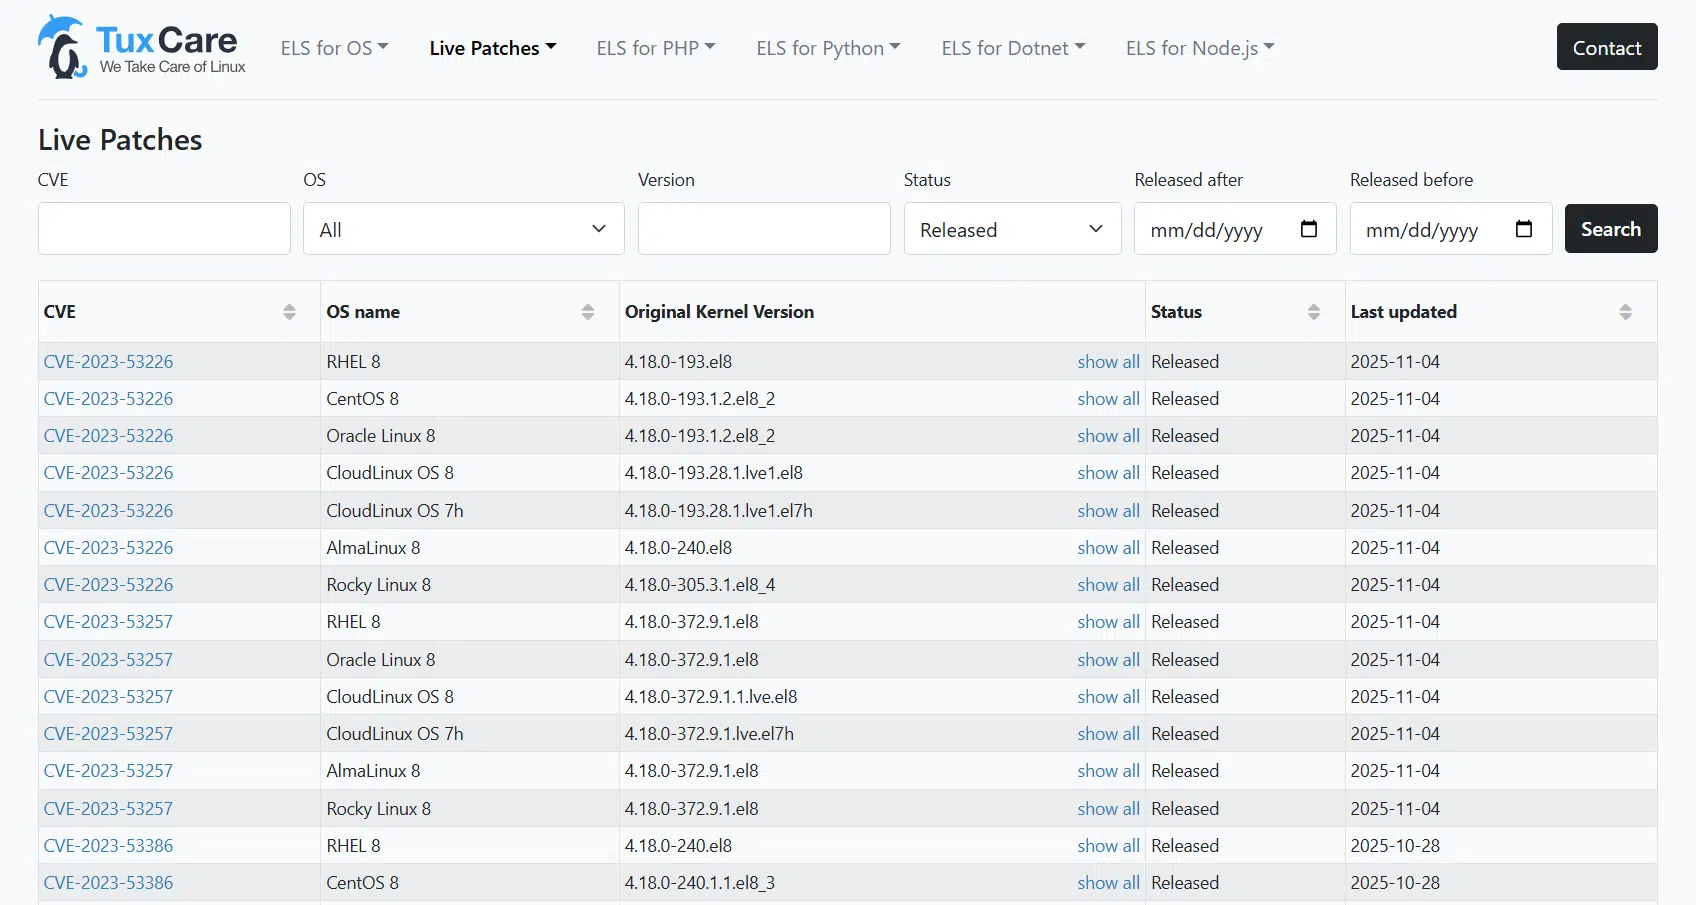
Puede supervisar los parches en vivo de KernelCare para las vulnerabilidades del kernel en el rastreador CVE de TuxCare.
Oracle Ksplice
Ksplice se originó como un proyecto académico en el MIT y posteriormente fue adquirido por Oracle. Ahora es el mecanismo de parcheo en vivo integrado en Oracle Linux.
Enfoque: Aunque Ksplice es compatible con otras distribuciones como RHEL, CentOS y Ubuntu, el objetivo principal de Oracle es proporcionar parches para entornos Oracle Linux, a menudo estrechamente integrados con sus propias variantes de kernel.
Limitación: Por lo general, solo está disponible para clientes con una suscripción a Oracle Premier Support.
Ver el desglose completo: KernelCare frente a Ksplice
kpatch (Red Hat)
kpatch es la tecnología nativa de parcheo del kernel en tiempo real desarrollada y mantenida por Red Hat. Es la solución predeterminada para Red Hat Enterprise Linux (RHEL) y CentOS Stream.
Enfoque: Se centra en parchear kernels creados y mantenidos directamente por Red Hat.
Limitación: Normalmente se limita a las versiones específicas del núcleo compatibles con Red Hat y sus derivados, y no es compatible de forma inherente con otras familias de distribución.
Ver el desglose completo: KernelCare frente a kpatch
kGraft (SUSE)
kGraft es la implementación de parcheo del kernel en tiempo real desarrollada por SUSE. Es la solución nativa para SUSE Linux Enterprise Server (SLES).
Enfoque: Al igual que kpatch, kGraft está optimizado y se incluye con la distribución empresarial de SUSE, lo que garantiza la compatibilidad dentro de ese ecosistema.
Limitación: Es ideal si solo utiliza SUSE, pero no es tan adecuado para entornos mixtos.
Livepatch
Canonical Livepatch es el servicio nativo de parcheo del kernel en tiempo real para Ubuntu, diseñado para mantener seguras las versiones LTS de Ubuntu sin necesidad de reiniciar el sistema.
Enfoque: Está integrado en la suscripción a Ubuntu Pro, lo que facilita su gestión en infraestructuras que solo utilizan Ubuntu.
Limitación: Solo funciona en Ubuntu. Si su infraestructura incluye otras distribuciones como AlmaLinux o CentOS, tendrá que gestionar varias herramientas de parcheo diferentes.
Ver el desglose completo: KernelCare frente a Livepatch
Mantener la seguridad de los sistemas Linux con parches sin reinicio
La aplicación de parches de seguridad en tiempo real supone un gran avance para la ciberseguridad. Facilita enormemente la aplicación de parches del núcleo a los servidores Linux empresariales, una tarea que suele ser complicada y llevar mucho tiempo.
Si ejecuta cargas de trabajo empresariales Linux, como Red Hat u Oracle Linux, vale la pena evaluar los parches de kernel en vivo sin reinicio como parte de una estrategia de seguridad moderna.
La solución de parcheo en vivo de TuxCare se ha ampliado más allá del núcleo para incluir una amplia gama de servicios de parcheo en vivo, que abarcan bibliotecas compartidas críticas con LibCare y entornos integrados y de IoT con KernelCare IoT.
Más información sobre las soluciones de parcheo sin reinicio de TuxCare.