Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- PHP 8.2 arrivera en fin de vie le 31 décembre 2026. Après cette date, le projet PHP ne publiera plus de correctifs de sécurité pour cette version.
- Les versions obsolètes de PHP ne constituent pas seulement un risque pour la sécurité ; elles peuvent également entraîner des problèmes de conformité aux normes PCI DSS, HIPAA et SOC 2.
- La mise à niveau vers PHP 8.3, 8.4 ou 8.5 est la solution adéquate, mais des problèmes liés aux dépendances allongent le calendrier plus que ne le prévoient la plupart des équipes.
- Si vous ne parvenez pas à effectuer la mise à niveau avant la date limite, le service « Endless Lifecycle Support for PHP » de TuxCare assure la mise à jour de la version 8.2 pendant votre migration.
Si vous utilisez PHP 8.2 en production, le temps presse déjà plus que vous ne le pensez. PHP 8.2 n'est plus pris en charge activement et se trouve désormais en phase de maintenance de sécurité uniquement – le 31 décembre 2026 marque la date butoir. Cette date semble gérable jusqu'à ce que vous évaluiez réellement ce qu'implique une mise à niveau : environnements de test, audits des dépendances, vérifications de compatibilité des frameworks, tests de régression sur des centaines ou des milliers de routes. Soudain, le délai n'est plus aussi long que le calendrier le laissait entendre.
Cet article présente le calendrier de fin de vie (EOL) de PHP 8.2, ce qui se passera concrètement après cette date, ainsi que les trois options réalistes qui s'offrent aux équipes. Si vous êtes venu ici en espérant entendre « il suffit de mettre à jour, tout ira bien », je vous préviens d'emblée : ce n'est pas ce que vous allez lire ici. La mise à jour est rarement aussi simple qu'elle en a l'air vue de l'extérieur.

PHP : explication des versions et du calendrier
PHP (Hypertext Preprocessor) suit un cycle de vie de support fixe de quatre ans : deux ans de support actif, suivis de deux ans durant lesquels seuls les correctifs de sécurité critiques sont publiés. Passé ce délai, le produit arrive en fin de vie (EOL) : le projet ferme la branche et passe à autre chose. Cette période de quatre ans a été prolongée par rapport aux trois ans prévus initialement en 2024, toutes les dates de fin de vie étant désormais fixées au 31 décembre de l'année concernée.
PHP 8.2 a été publié le 8 décembre 2022. Le support actif a pris fin à la fin de l'année 2024, et la version se trouve désormais dans sa phase finale, réservée aux correctifs de sécurité. Le calendrier officiel des versions et le statut du support pour chaque branche sont disponibles sur php.net.
PHP 8.1 est mentionné ci-dessous à titre indicatif uniquement, car il a récemment atteint sa fin de vie (EOL). Voici où en sont PHP 8.1 et les branches 8.x actuellement prises en charge à l'horizon 2026 :
|
Version PHP |
Date de sortie |
Fin du support actif |
Fin de vie |
|
8.1 |
25 novembre 2021 |
25 novembre 2023 |
31 décembre 2025 (déjà en fin de vie) |
|
8.2 |
8 décembre 2022 |
31 décembre 2024 |
31 décembre 2026 |
|
8.3 |
23 novembre 2023 |
31 décembre 2025 |
31 décembre 2027 |
|
8.4 |
21 novembre 2024 |
31 décembre 2026 |
31 décembre 2028 |
|
8.5 |
20 novembre 2025 |
31 décembre 2027 |
31 décembre 2029 |
PHP 8.1 a déjà atteint sa fin de vie (EOL): toute vulnérabilité CVE qui serait désormais signalée ne fera jamais l'objet d'un correctif officiel pour les serveurs qui l'utilisent encore. PHP 8.2 a à peu près la même durée de vie qu'un cycle de mise à niveau classique en entreprise, ce qui signifie qu'il n'y a pas beaucoup de marge de manœuvre pour repousser la mise à jour.
Le saviez-vous ? Selon les statistiques d'utilisation de W3Techs, PHP alimente 71,2 % de tous les sites web dont le langage côté serveur est connu. Parmi les sites fonctionnant sous PHP 8, la version 8.2 est la sous-version la plus largement utilisée avec 32,8 %, devant la version 8.3 à 29,1 % et la version 8.4 à 9,9 %. PHP 8.1 et 8.0, toutes deux déjà en fin de vie (EOL), sont encore utilisées sur 26,6 % des sites PHP 8. Les mises à niveau de version se font beaucoup plus lentement en production que sur les blogs de publication.
Que se passera-t-il une fois que PHP 8.2 aura atteint sa fin de vie ?
Après le 31 décembre 2026, le projet PHP mettra fin à la branche 8.2 et cessera toute mise à jour pour celle-ci. Plus aucun correctif officiel, plus aucune correction officielle, aucune exception de la part du projet PHP. Les implications pour votre infrastructure se répartissent en quatre domaines.
1. Les correctifs de sécurité ne sont plus diffusés
La conséquence la plus évidente, et la plus grave. Une fois que la version 8.2 aura atteint sa fin de vie (EOL), aucune vulnérabilité CVE – qu'elle soit critique, élevée ou faible – ne fera l'objet d'un correctif de la part de l'équipe PHP. Une faille permettant l'exécution de code à distance découverte le 2 janvier 2027 serait corrigée dans les versions 8.3, 8.4 et 8.5. Pour la version 8.2, elle resterait non corrigée.
Ce n'est pas une hypothèse. La faille CVE-2024-4577, un bug d'injection d'argument affectant PHP-CGI sous Windows dans certaines configurations de page de codes, a été révélée en juin 2024. Elle a été corrigée dans les versions 8.1.29, 8.2.20 et 8.3.8. Des branches plus anciennes en fin de vie, notamment PHP 8.0 et 7.x, ont été signalées comme affectées dans des avis publics, mais n'ont bénéficié d'aucun correctif officiel du projet PHP car elles n'étaient déjà plus prises en charge. Une exploitation massive s'en est suivie en l'espace de quelques jours : des chercheurs ont tracé des milliers d'adresses IP malveillantes déployant des cryptomineurs, des shells web et des infrastructures DDoS via ce seul bug.
La même tendance s'est poursuivie avec les CVE PHP ultérieures. Les CVE-2025-14177 et CVE-2025-14180, par exemple, ont été corrigées dans les branches prises en charge, notamment PHP 8.1 à 8.5. Dès qu'une branche atteint sa fin de vie (EOL), la publication officielle de correctifs prend fin.
Le schéma est bien connu : les pirates procèdent à une ingénierie inverse des correctifs fournis pour les branches prises en charge et s'en servent comme feuille de route pour exploiter celles qui ne sont pas corrigées. Pour les failles de gravité élevée, le délai entre la divulgation publique et l'exploitation active ne se mesure qu'en jours, voire en heures. L'analyse par TuxCare de la faille CVE-2023-0568 dans PHP 7 illustre parfaitement la régularité avec laquelle ce schéma se répète.
PHP fait l'objet d'une activité CVE soutenue. Les données de Stack.watch, issues du NVD, indiquent que 18 vulnérabilités ont été divulguées en 2024, 15 en 2025, et que l'on en compte déjà 11 pour 2026, alors qu'il reste encore plusieurs mois avant la fin de l'année. En mai 2026, PHP 8.2.31 a corrigé huit vulnérabilités en une seule version. Une fois que la version 8.2 aura atteint sa fin de vie (EOL), les versions de sécurité continueront d'être publiées pour les branches prises en charge – et la version 8.2 n'en bénéficiera d'aucune.
Vous pouvez également découvrir comment les solutions de correction automatisée garantissent la sécurité grâce au support étendu PHP assuré par les éditeurs.
2. Augmentation des risques liés à la conformité et à l'audit
La plupart des référentiels de sécurité – PCI DSS, HIPAA, SOC 2, FedRAMP, ISO 27001 – exigent des organisations qu'elles mettent en place un processus de gestion des vulnérabilités justifiable et qu'elles appliquent les correctifs de sécurité disponibles. Les logiciels en fin de vie compliquent d'emblée cette tâche. Voici à quoi cela ressemble dans la pratique :
- PCI DSS : La exigence 6.2 stipule que les correctifs de sécurité applicables doivent être installés dans un délai d'un mois à compter de leur publication. S'il n'existe aucun correctif officiel à appliquer parce que le runtime est en fin de vie (EOL), vous risquez d'être en situation de non-conformité permanente, à moins d'avoir documenté des contrôles compensatoires.
- SOC 2 : Les auditeurs signalent souvent les composants en fin de vie comme des faiblesses de contrôle. Attendez-vous à un plan de correction écrit assorti d'une date limite.
- HIPAA : L'utilisation de logiciels en fin de vie (EOL) dans des systèmes traitant des informations médicales protégées (PHI) peut soulever des questions quant à savoir si vos mesures de protection restent raisonnables et appropriées au regard de la règle de sécurité.
- Assurance cyber : Les assureurs ajoutent des exclusions ou augmentent les primes pour les incidents liés à des composants en fin de vie. Cette pratique devient de plus en plus courante au moment du renouvellement.
Le plus frustrant, c'est que votre moteur PHP pourrait être le seul élément en fin de vie dans une pile par ailleurs irréprochable, et qu'il fasse quand même échouer l'audit.
3. L'évolution de l'écosystème s'accélère
Dès que la version 8.2 arrive en fin de vie, l'écosystème commence discrètement à s'en détourner. Les frameworks la retirent de leurs matrices de test. Les paquets Composer font passer leur version minimale à 8.3. Les hébergeurs la suppriment progressivement de leurs piles gérées. Les outils d'intégration continue cessent de l'inclure par défaut.
Cela ne se produit pas d’un seul coup – c’est ce qui rend le processus insidieux. Ce sont une centaine de petites incompatibilités qui s’accumulent au fil des mois. Un correctif de sécurité est publié pour une bibliothèque dont vous dépendez, mais uniquement pour la version 8.3 ou supérieure. Une mise à jour de l’ORM suppose une fonctionnalité dont la version 8.2 ne dispose pas. Un nouvel agent de surveillance ne prend plus du tout en charge la version 8.2. Rien de tout cela n’est catastrophique au premier abord. Au bout de six mois, vous vous retrouvez à gérer un enchevêtrement de versions figées et de solutions de contournement, et la mise à niveau proprement dite est devenue plus difficile, et non plus facile.
4. Les freins opérationnels cachés
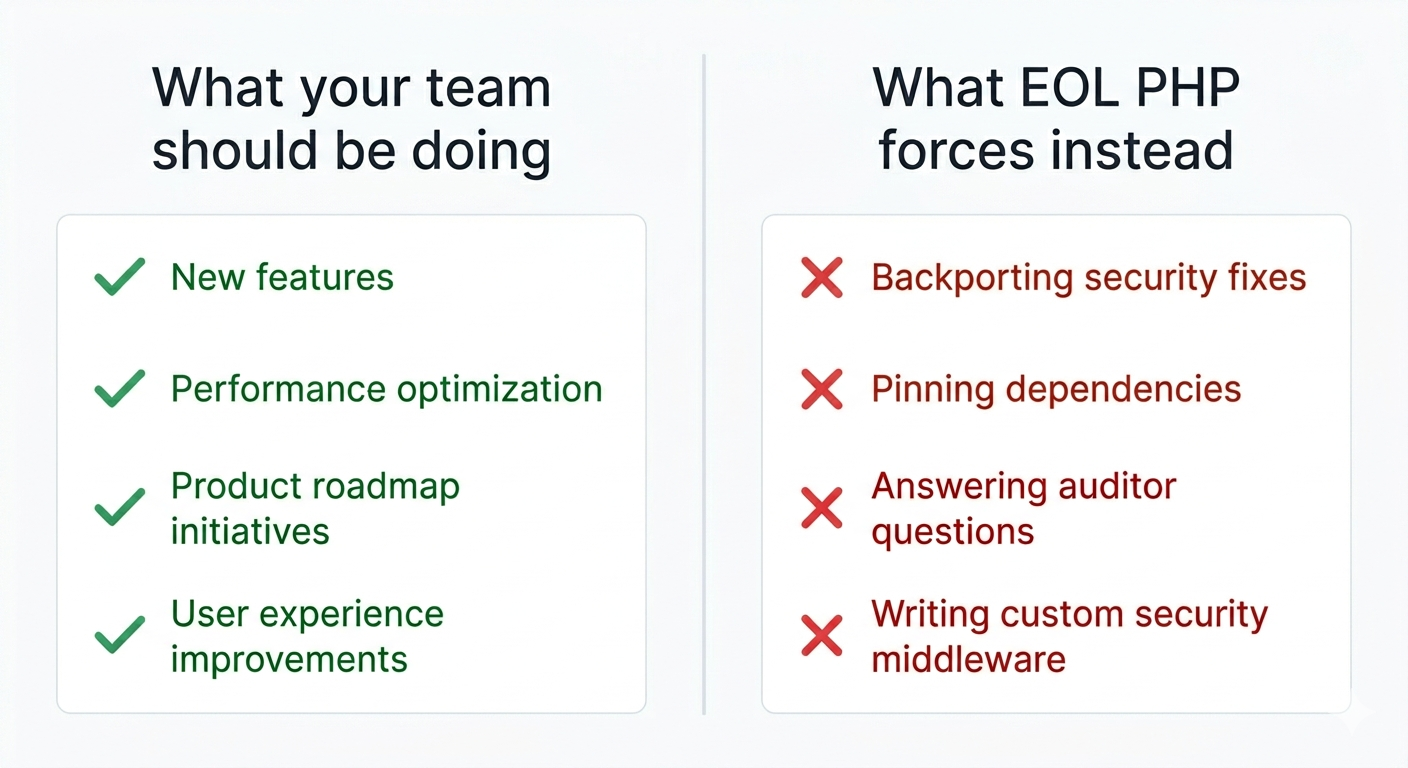
Cet aspect est souvent sous-estimé. Utiliser une version de PHP en fin de vie (EOL) signifie que votre équipe consacre du temps de développement à des tâches qui ne constituent pas des fonctionnalités : rétroporter manuellement des correctifs, verrouiller les versions des dépendances, écrire des intergiciels de sécurité personnalisés pour combler les failles, répondre aux questions des auditeurs et expliquer aux prospects pourquoi l'environnement d'exécution n'est plus pris en charge.
Si l'on extrapole cela sur une année, cette attitude consistant à « on s'en occupera plus tard » a un coût réel qui n'apparaît pas clairement dans un ticket ou un sprint, mais qui se répercute indéniablement sur la vélocité.
Vos options après la fin de vie de PHP 8.2
Il existe trois options réalistes. Le choix de la plus appropriée dépend de votre pile technologique, de la taille de votre équipe et de votre degré de franchise quant au calendrier réel de la migration.
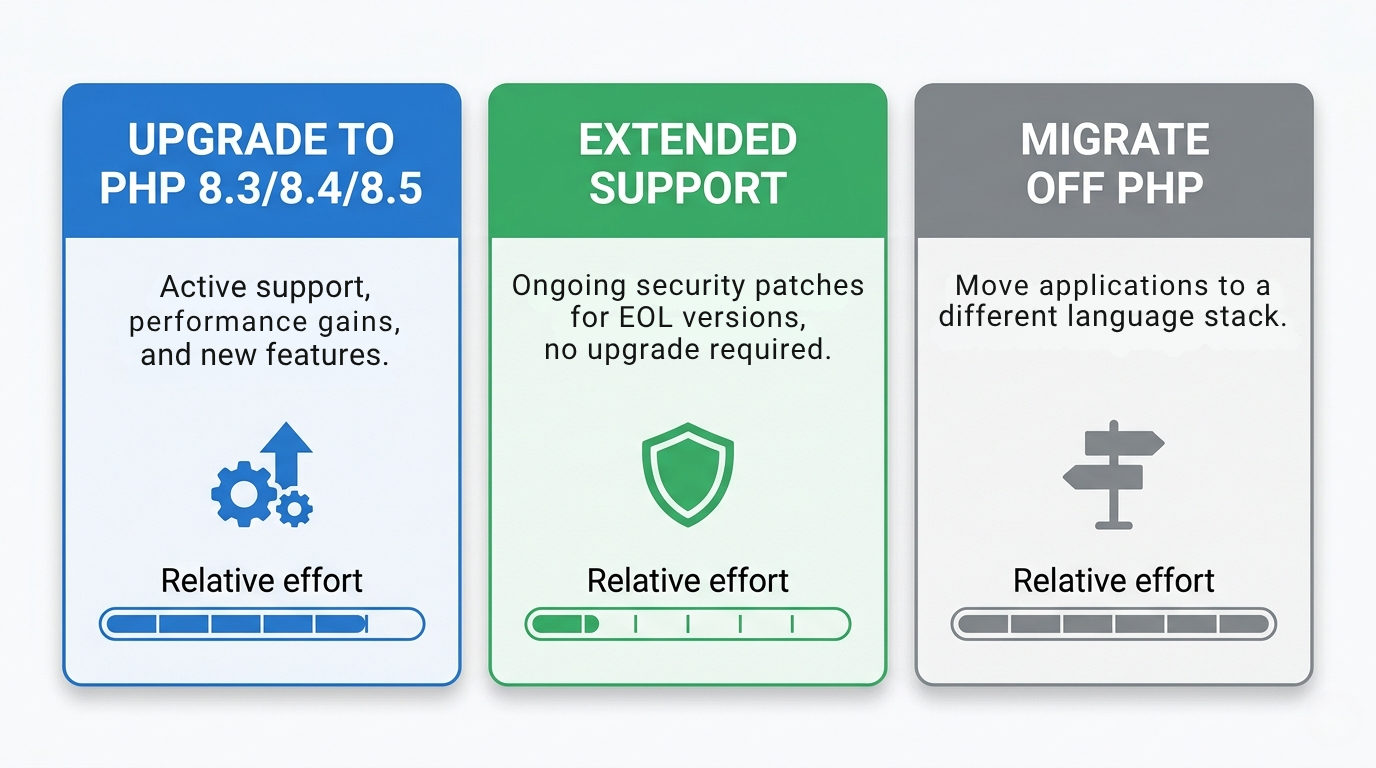
Option 1 : Passer à PHP 8.3 ou une version plus récente
C'est la recommandation par défaut – et le choix judicieux lorsque cela est réellement possible. Le passage à PHP 8.3, 8.4 ou 8.5 rétablit le support officiel en matière de sécurité et apporte de réelles améliorations : constantes de classe typées dans la version 8.3, hooks de propriété et visibilité asymétrique dans la version 8.4, ainsi que des gains de performances et d'exécution plus importants.
Mais le terme « mise à niveau » recouvre en réalité beaucoup de travail dans cette phrase. Une mise à jour de la version PHP dans un environnement de production réel implique généralement :
- Vérification de la compatibilité de toutes les dépendances de Composer avec la version 8.3 et les versions ultérieures.
- Traitement des avertissements de dépréciation, notamment celui concernant les propriétés dynamiques, introduit dans la version 8.2 et qui devrait devenir une erreur fatale dans PHP 9.0.
- Mise à jour des matrices d'intégration continue, des images de base Docker et des manifestes de déploiement.
- Exécution de tests de régression complets sur tous les points de terminaison.
- Coordonner les mises à niveau des frameworks, notamment Laravel, Symfony, WordPress, Drupal et Magento, qui sont souvent soumis à des contraintes de version et à des considérations de compatibilité avec les extensions.
Des outils tels que Rector permettent d'automatiser certaines étapes du travail de refactorisation, mais ils ne résolvent pas le problème de compatibilité des dépendances : ils se contentent d'accélérer les modifications syntaxiques propres à PHP.
Sur le terrain : Le changement de runtime PHP est presque toujours la partie la plus facile. Ce qui fait réellement dérailler les calendriers de mise à niveau, ce sont les paquets tiers qui n’ont pas été mis à jour depuis 2022 et qui bloquent désormais tout le reste. C’est dans l’enfer des dépendances, et non dans PHP lui-même, que la plupart des équipes perdent des semaines.
Le moment décisif :
- Si votre base de code a été correctement testée, que vos dépendances sont relativement à jour et que vous en avez les moyens, passez dès maintenant à PHP 8.4 ou 8.5.
- Si votre calendrier prévoit un report au-delà de décembre 2026, lancez la mise à niveau, mais prévoyez une prolongation du support afin de ne pas vous retrouver sans protection pendant la migration.
Option 2 : Prise en charge prolongée de PHP 8.2
Une solution intermédiaire pragmatique, que trop d'équipes sous-estiment lorsqu'elles examinent les différentes options. Le support étendu assuré par le fournisseur permet de continuer à corriger PHP 8.2 contre les nouvelles vulnérabilités (CVE) après la date officielle de fin de vie, sans nécessiter de mise à niveau immédiate de l'environnement d'exécution. Les correctifs de sécurité continuent d'être fournis, votre application reste opérationnelle, et votre équipe procède à la migration selon un calendrier dicté par les réalités techniques plutôt que par une échéance fixe.
C'est précisément cette lacune que le service « Endless Lifecycle Support for PHP » de TuxCare a pour objectif de combler. Il fournit des correctifs de sécurité continus pour les versions de PHP en fin de vie, sous forme de remplacements prêts à l'emploi ne nécessitant aucune modification du code des applications. La documentation publique actuelle de TuxCare indique que la couverture s'étend aux versions de PHP allant de la 5.1.6 à la 8.3, en fonction du système d'exploitation et de la distribution.
Vous trouverez également sur ELS une fiche technique téléchargeable consacrée à PHP, qui explique pourquoi la mise à niveau n'est pas toujours la solution immédiate et comment le support étendu s'intègre à votre environnement. Nous vous recommandons de la lire avant de procéder à une évaluation.
Choisissez cette option lorsque :
- Il est peu probable que votre migration soit achevée avant le 31 décembre 2026.
- Vous avez des obligations de conformité qui exigent l'application continue et documentée de correctifs.
- Vous souhaitez dissocier les priorités en matière de sécurité de la planification des capacités techniques.
- Vous utilisez plusieurs versions de PHP et avez besoin d'une couverture homogène sur l'ensemble de ces versions.
Conseil d'initié : Une approche qui s'avère souvent efficace dans la pratique : effectuez la mise à niveau parallèlement à la prise en charge étendue. Souscrivez à la prise en charge étendue pour vous libérer de la pression liée aux délais, puis effectuez la mise à niveau selon un calendrier raisonnable. Le coût de la prise en charge étendue pour un an est généralement bien inférieur au coût des bugs générés par une migration précipitée.
Option 3 : Abandonner PHP
C'est l'option la plus radicale, et rarement la bonne solution, simplement en raison de la pression liée à la fin de vie des produits. Certaines équipes utilisent la fonction de mise à niveau forcée pour réécrire des services en Go, Node.js, Python ou Rust – généralement des composants qui étaient déjà susceptibles d'être remplacés pour d'autres raisons.
Cette approche fonctionne lorsque le code PHP représente déjà une charge de maintenance que l'équipe souhaite abandonner, que le service est de petite taille et bien délimité, avec des entrées et des sorties stables, et que vous disposez de capacités techniques réelles pour mener à bien une migration s'étalant sur plusieurs trimestres.
Cela ne fonctionne pas lorsque la date butoir est la seule source de motivation. Les refontes menées sous la pression des délais ont tendance à être livrées en retard, à passer à côté de cas limites que le code d'origine gérait en silence depuis des années, et à réintroduire des bogues qui avaient pris beaucoup de temps à détecter la première fois. Si la mise à niveau de PHP vous semble trop pénible et que c'est ce qui vous pousse à opter pour une refonte complète, cela mérite réflexion avant de vous engager.
Pourquoi la mise à niveau n'est pas toujours la bonne solution
La mise à niveau est la réponse toute faite. La réalité est plus complexe. Trois raisons expliquent pourquoi la prolongation du support technique est souvent le choix technique le plus justifié :
Ce sont généralement les dépendances qui constituent le véritable obstacle
C'est rarement le moteur d'exécution PHP lui-même qui ralentit une mise à niveau. Ce sont plutôt ces quelques bibliothèques qui n'ont pas été mises à jour depuis deux ans, cette version de framework qui ne prend pas encore officiellement en charge la version 8.3, ou encore ce paquet développé en interne dont plus personne ne s'occupe. Forcer une mise à niveau dans ce fouillis implique soit de geler les dépendances incompatibles, ce qui va à l'encontre de l'objectif de sécurité, soit de les mettre à jour une par une – ce qui peut représenter des semaines de travail de correction et de test par paquet.
Les migrations précipitées coûtent cher
Les migrations réalisées dans des délais très serrés entraînent des bugs. Elles négligent les cas limites. Elles rognent sur la couverture des tests. Quiconque a déjà vécu une mise à niveau forcée en production connaît bien le scénario : les fonctionnalités régressent de manière subtile, les performances changent de façon inattendue, et ce sont les équipes de garde qui en font les frais le trimestre suivant.
Les calculs montrent parfois qu'une migration plus progressive et planifiée est plus avantageuse, même en tenant compte du coût d'une assistance prolongée. Le gain en temps de travail des ingénieurs, les incidents évités et un déploiement plus serein ont un impact qui ne transparaît pas toujours dans la comparaison initiale des coûts.
Certaines bases de code ne méritent vraiment pas d'être mises à jour pour le moment
Toutes les applications PHP héritées n'ont pas un avenir qui justifie un effort de migration de grande envergure. Certaines doivent être remplacées d'ici 18 mois. D'autres sont des outils internes gérant une charge de travail fixe, sans projet d'ajout de nouvelles fonctionnalités. D'autres encore sont des produits en mode maintenance dont la clientèle est en déclin.
Pour ces systèmes, opter pour des correctifs plutôt que pour une mise à niveau est un choix technique tout à fait justifiable. Consacrer deux trimestres à la mise à niveau d'un environnement d'exécution pour une application qui sera mise hors service l'année prochaine n'est pas une bonne affaire. Le support prolongé garantit sa sécurité jusqu'à ce qu'elle soit définitivement arrêtée.
Sécurisez PHP 8.2 sans mise à jour – Avec TuxCare
La date butoir pour PHP 8.2 est fixée au 31 décembre 2026. Passé cette date, le projet PHP cessera de publier des correctifs, et toute nouvelle vulnérabilité CVE commencera à s'accumuler sur chaque serveur qui continuera à l'utiliser. La mise à niveau est la bonne solution lorsque vous pouvez la réaliser proprement et dans un délai raisonnable. Lorsque ce n'est pas possible (les dépendances ne sont pas prêtes, le délai est trop court ou la base de code ne justifie pas l'investissement), le support étendu est l'option qui vous permet de rester en sécurité sans vous imposer une migration hasardeuse.
Le support à vie proposé par TuxCare pour PHP comble cette lacune en fournissant des correctifs de sécurité continus pour les versions de PHP en fin de vie, aussi longtemps que nécessaire, sans qu'aucune modification du code de l'application ne soit requise. Si vous souhaitez savoir comment cette solution s'intègre à votre environnement, contactez les experts en sécurité de TuxCare: l'objectif est de vous permettre de contrôler le calendrier de mise à niveau, et non de le remplacer.