
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Le renforcement de la sécurité minimise les surfaces d'attaque en renforçant les configurations Linux, en appliquant le principe du moindre privilège et en corrigeant les vulnérabilités critiques.
- Les outils automatisés garantissent la cohérence des correctifs, l'application des configurations et la surveillance de la conformité dans les environnements de grande envergure.
- Les erreurs courantes, telles que les correctifs tardifs, les contrôles d'accès insuffisants et les dérives de configuration, peuvent réduire à néant les efforts de renforcement de la sécurité.
De nombreux environnements Linux fonctionnent avec des paramètres par défaut, des services ouverts, des autorisations faibles et des composants non corrigés. Ces failles ouvrent la voie aux pirates et augmentent le risque d'incidents de sécurité ou de temps d'arrêt.
Ce guide explique ce qu'est le renforcement de la sécurité, comment il fonctionne et les domaines clés que vous devez sécuriser au niveau du système d'exploitation, des applications, des utilisateurs et du réseau. Vous découvrirez également les erreurs courantes, les meilleures pratiques et les outils qui permettent de mettre en place un processus de renforcement cohérent. L'objectif est de vous aider à créer un environnement Linux sécurisé et stable.
Qu'est-ce que le renforcement de la sécurité ?
Le renforcement de la sécurité consiste à éliminer les opportunités faciles recherchées par les pirates : services ouverts, paramètres par défaut faibles, comptes oubliés et logiciels non mis à jour. Il s'agit d'un processus pratique : ajuster les configurations, limiter l'accès, fermer ce dont vous n'avez pas besoin et vous assurer que les correctifs sont appliqués rapidement. L'objectif est de garantir que chaque élément de votre environnement Linux présente le moins de risques possible tout en continuant à remplir sa fonction.
Éléments clés du renforcement de la sécurité
Un système Linux sécurisé ne résulte pas d'une simple modification, mais d'un renforcement de la sécurité à plusieurs niveaux du système d'exploitation. Concentrez-vous sur ces composants essentiels pour éliminer les vecteurs d'attaque courants et vous conformer aux normes de sécurité recommandées.

1. Gestion du système et des paquets
Renforcez les fondements du système en veillant à ce que le système d'exploitation et tous les paquets installés restent corrigés et configurés de manière sécurisée.
Actions clés :
- Activez les mises à jour automatiques lorsque cela est possible.
- Supprimez les paquets, services et démons hérités inutilisés.
- Vérifiez l'intégrité des paquets à l'aide des référentiels signés par les fournisseurs.
- Appliquez des correctifs sans redémarrage (par exemple, KernelCare de TuxCare) pour éviter les temps d'arrêt.
2. Comptes utilisateurs et authentification
Empêchez tout accès non autorisé en appliquant des contrôles stricts d'identité et d'accès.
Actions clés :
- Appliquez des politiques de mots de passe forts avec PAM.
- Désactivez la connexion SSH root et exigez une authentification par clé.
- Mettre en œuvre l'authentification multifactorielle (MFA) pour les accès privilégiés.
- Utilisez sudo avec des règles de privilège minimal au lieu de comptes root partagés.
- Vérifiez régulièrement les comptes utilisateurs et supprimez les identifiants obsolètes ou inutilisés.
3. Sécurité du réseau
Limitez l'exposition du réseau afin de bloquer les attaques à distance et de restreindre la connectivité.
Actions clés :
- Appliquez des pare-feu (firewalld, nftables) avec des règles d'autorisation/de refus claires.
- Désactivez les services réseau et les ports inutilisés.
- Utilisez SELinux/AppArmor pour appliquer des contrôles d'accès obligatoires.
- Activer la détection d'intrusion (OSSEC, Wazuh, Snort).
4. Renforcement du système de fichiers et du noyau
Protégez les fichiers système et contrôlez les comportements de bas niveau afin de résister aux tentatives d'élévation des privilèges.
Actions clés :
- Mont
/tmp,/var/tmp, et/homeavec noexec, nodev, nosuid. - Appliquez le démarrage sécurisé et désactivez les modules du noyau inutiles.
- Appliquez des correctifs au noyau en direct pour éliminer rapidement les vulnérabilités critiques.
5. Journalisation, surveillance et alertes
Une visibilité continue vous permet de détecter les menaces avant qu'elles ne s'aggravent.
Actions clés :
- Activer la journalisation centralisée (rsyslog, journald, ELK, Loki).
- Définissez des politiques de conservation et de rotation des journaux.
- Activez auditd et configurez la surveillance des événements basée sur des règles.
- Intégrez SIEM pour des alertes en temps réel.
6. Application et durcissement en service
Sécurisez la couche logicielle et réduisez le risque d'exploitation via les applications et les démons.
Actions clés :
- Exécutez les services avec des utilisateurs dédiés non privilégiés.
- Utilisez TLS pour toutes les connexions internes et externes.
- Restreindre les autorisations d'accès aux fichiers pour les répertoires d'applications.
- Appliquez des configurations sécurisées pour les serveurs Web, les bases de données et les API.
7. Sécurité physique et sécurité du démarrage
Veillez à ce que les pirates ne puissent pas prendre le contrôle en accédant au démarrage du système ou au matériel sous-jacent.
Actions clés :
- Protégez le BIOS/UEFI à l'aide de mots de passe forts.
- Désactiver le démarrage à partir de périphériques externes.
- Utilisez le chiffrement complet du disque sur les serveurs situés en dehors des environnements contrôlés.
- Activez le démarrage sécurisé pour empêcher toute modification non signée au niveau du noyau.
Pourquoi le renforcement de la sécurité est important
Le renforcement de la sécurité réduit la surface d'attaque et protège les systèmes contre les menaces courantes. Il aide les organisations à répondre aux exigences de conformité, à limiter les erreurs de configuration et à maintenir la stabilité des services critiques. Un renforcement solide réduit également l'impact des erreurs humaines et ralentit les attaquants qui s'appuient sur des paramètres par défaut faibles ou des composants obsolètes.
1. Réduit la surface d'attaque exploitable
Les pirates informatiques commencent rarement par des techniques sophistiquées. Ils recherchent tout ce qui est ouvert, obsolète ou mal configuré. Le renforcement de la sécurité supprime ces points d'entrée évidents (ports inutiles, anciens services, paramètres par défaut permissifs) afin que les attaques automatisées ne trouvent rien de facile à exploiter.
Avec moins de services à explorer et moins de faiblesses à exploiter, les pirates ont moins d'opportunités. Cette simple réduction de la surface d'attaque permet d'empêcher de nombreuses intrusions courantes avant même qu'elles ne commencent.
2. Empêche les erreurs de configuration à haut risque
De petites erreurs de configuration peuvent entraîner de gros problèmes : mots de passe par défaut laissés en place, SSH exposé à Internet ou autorisations d'accès aux fichiers trop laxistes. Le renforcement de la sécurité permet de mettre en place des garde-fous afin que ces problèmes ne se glissent pas dans la production sans être remarqués.
Le renforcement applique des paramètres sécurisés sur tous les serveurs afin que les petites erreurs ne mettent pas en péril l'ensemble de l'environnement. Il normalise le comportement des systèmes, réduisant ainsi le risque de dérive et garantissant que les nouveaux déploiements héritent de la même base de sécurité.
3. Contribue au respect des exigences réglementaires
Les cadres de sécurité exigent des configurations renforcées. Les normes CIS Benchmarks, DISA STIGs, PCI DSS, HIPAA et NIST requièrent toutes des contrôles d'accès, une journalisation, un chiffrement et des normes de configuration système rigoureux. Le renforcement aligne les serveurs sur ces exigences, ce qui accélère les audits de conformité et réduit leur impact. Même si une organisation n'est pas réglementée à l'heure actuelle, le respect des normes établies permet de renforcer la sécurité à long terme.
Vous pouvez également en savoir plus sur les outils de conformité informatique qui facilitent le suivi de la conformité, la mise en place de mesures correctives et les contrôles de sécurité dans notre guide détaillé.
4. Limite le rayon d'action des explosions lors d'attaques
Une fois qu'un pirate informatique a réussi à s'introduire dans le système, son objectif suivant est de se déplacer latéralement ou d'élargir ses privilèges. Le renforcement de la sécurité ralentit ses actions en renforçant les autorisations, en limitant l'accès à sudo et en appliquant des contrôles d'accès obligatoires. Même si un problème survient, les dommages sont limités et ne se propagent pas à l'ensemble de l'environnement.
5. Améliore la stabilité du système et la fiabilité opérationnelle
Les systèmes mal configurés entraînent des problèmes de performances, des pannes de service et un comportement imprévisible. Le renforcement supprime les paquets inutiles, applique des paramètres cohérents et renforce la journalisation et l'audit.
Cela facilite la gestion et la surveillance des systèmes. Avec moins de composants en fonctionnement et des configurations plus prévisibles, les pannes deviennent moins fréquentes et le dépannage plus simple. Le renforcement améliore souvent autant la fiabilité que la sécurité.
Meilleures pratiques pour renforcer la sécurité
Une sécurisation efficace combine configuration, surveillance et automatisation afin de réduire les risques sur les systèmes Linux. Les meilleures pratiques suivantes aident les équipes à protéger les serveurs, les applications et les données sensibles tout en minimisant les frais généraux opérationnels.
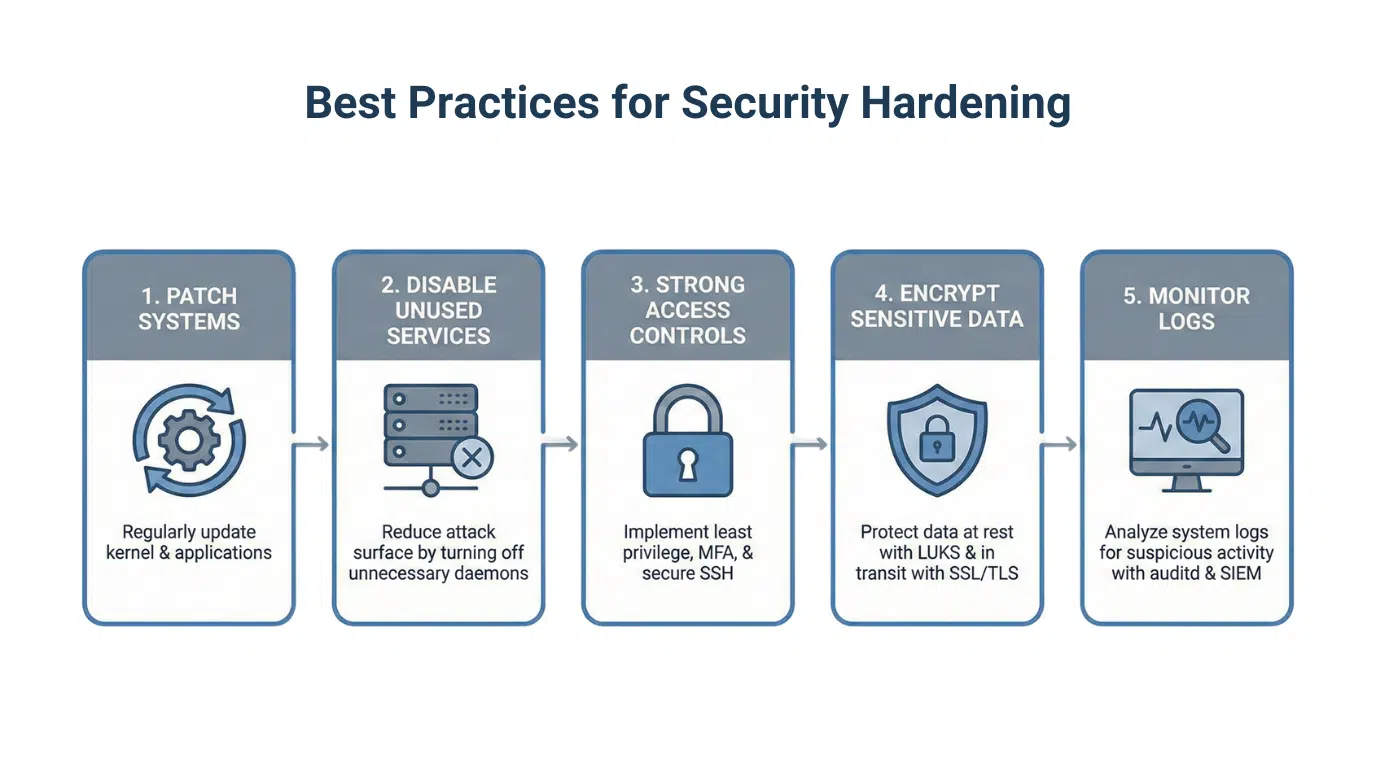
1. Maintenir les systèmes à jour et corrigés
Mettez régulièrement à jour le noyau Linux, les bibliothèques (glibc, OpenSSL) et les applications afin de corriger les vulnérabilités. Les outils de correction automatique en direct, tels que KernelCare et LibCare de TuxCare, permettent le déploiement de correctifs de sécurité sans interruption de service, garantissant ainsi la sécurité des systèmes critiques tout en maintenant leur fonctionnement.
2. Identifier les services non autorisés et les ports ouverts
Passez en revue les services en cours d'exécution et les ports ouverts afin de supprimer les composants dont vous n'avez pas besoin. Désactivez les démons inutilisés et bloquez les connexions entrantes et sortantes inutiles. Chaque service désactivé réduit la surface d'attaque.
3. Mettre en œuvre une authentification forte et des contrôles d'accès
Appliquez le principe du moindre privilège, exigez une authentification multifactorielle (MFA) dans la mesure du possible et imposez des pratiques sécurisées en matière de clés SSH. Limitez l'accès sudo aux utilisateurs essentiels et enregistrez toutes les élévations de privilèges à des fins de traçabilité.
4. Crypter les données sensibles
Utilisez le chiffrement pour les données au repos et en transit. Protégez les secrets de configuration, les fichiers de base de données et les communications entre services à l'aide de protocoles TLS robustes et de certificats à jour.
5. Vérifiez régulièrement les erreurs de configuration
Systèmes d'audit pour les écarts par rapport aux bases de référence sécurisées. Les benchmarks CIS constituent un point de référence commun. De nombreux incidents résultent d'une simple dérive de configuration. Les analyses programmées et l'automatisation permettent donc de maintenir un état cohérent.
6. Renforcer les paramètres du réseau et du pare-feu
Limitez l'exposition grâce à des réseaux segmentés et à des règles de pare-feu strictes. Utilisez des contrôles au niveau de l'hôte, tels que iptables ou nftables, en complément des pare-feu périmétriques pour bloquer le trafic inutile. Notre guide sur la configuration des pare-feu sous Linux vous explique étape par étape comment mettre en place ces outils.
7. Surveiller et enregistrer l'activité du système
Activez l'audit du système et la collecte des journaux pour détecter les actions non autorisées. Les alertes sur les événements clés, tels que les tentatives de connexion infructueuses ou les modifications apportées à des fichiers sensibles, vous aident à réagir avant que les problèmes ne s'aggravent.
8. Formez votre équipe
Fournir des directives claires aux administrateurs et aux développeurs sur les pratiques de configuration sécurisée et les workflows de correction. De nombreuses violations commencent par des erreurs humaines qui peuvent être évitées grâce à la formation.
Outils et automatisation pour renforcer la sécurité sous Linux
Le renforcement manuel des systèmes Linux est lent et source d'erreurs. Les outils d'automatisation appliquent les mises à jour, imposent des configurations sécurisées et vérifient l'absence de dérive dans les systèmes. Cela réduit les risques et garantit la cohérence des environnements sans interrompre les opérations.
1. KernelCare
Fonctionnalité : correction du noyau sans redémarrage pour Linux d'entreprise.
Principaux avantages :
- Appliquez les correctifs de sécurité du noyau sans redémarrer.
- Réduisez les fenêtres de maintenance et les risques opérationnels.
- Prend en charge toutes les principales distributions Linux d'entreprise, notamment RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Oracle Linux, etc.
2. LibCare
Fonctionnalité : correction en direct pour les bibliothèques partagées, notamment glibc et OpenSSL.
Principaux avantages :
- Corrigez les vulnérabilités critiques dans les bibliothèques partagées sans redémarrer les applications.
- Réduire les interruptions de service dans les systèmes à plusieurs niveaux.
- Idéal pour les environnements de grande taille ou distribués où les redémarrages de service provoquent des perturbations.
3. Outils de configuration et de conformité
- CIS Benchmarks / OpenSCAP : fournissent des conseils de base pour renforcer la sécurité et des analyses automatisées de conformité.
- Ansible / Puppet / Chef : renforcez la sécurité des systèmes, appliquez des configurations reproductibles et empêchez les dérives.
Conseil de pro : Utilisez la gestion de configuration pour standardiser le renforcement de la sécurité sur tous les serveurs et réduire le travail manuel.
4. Outils d'accès utilisateur et de renforcement du réseau
- LDAP / FreeIPA : centralisez l'authentification des utilisateurs et la gestion des politiques.
- Contrôles RBAC et sudo : appliquez le principe du moindre privilège et limitez les actions sensibles.
- iptables / nftables : appliquez des règles de pare-feu cohérentes et segmentez les réseaux.
5. Outils de surveillance et d'audit
- Lynis / OSSEC / Auditd : identifie les erreurs de configuration et suit les événements liés à la sécurité.
- Prometheus + Grafana : surveillez le comportement du système et visualisez les alertes et l'activité de l'infrastructure.
Erreurs courantes à éviter en matière de renforcement de la sécurité
Même les administrateurs Linux expérimentés peuvent commettre des erreurs qui réduisent l'efficacité du renforcement du système. Comprendre ces pièges et savoir comment les éviter permet de maintenir des environnements sécurisés et fiables.
1. Ignorer l'inventaire complet du système
Les équipes commencent parfois à corriger ou à configurer les systèmes sans disposer d'un inventaire complet. Les serveurs, conteneurs ou applications critiques manquants créent des angles morts où les vulnérabilités restent non corrigées, ce qui augmente le risque de compromission.
2. Retarder les correctifs et les mises à jour
Les logiciels obsolètes constituent une cible facile pour les pirates informatiques. Les calendriers de mise à jour manuels entraînent souvent des retards, laissant les noyaux, les bibliothèques et les applications exposés à des vulnérabilités CVE connues.
3. Privilèges d'accès insuffisants ou excessifs
Un accès root excessif, des comptes obsolètes ou des autorisations sudo mal gérées augmentent les surfaces d'attaque. Des clés SSH mal configurées ou le non-respect des politiques de privilèges minimaux peuvent être exploités par des pirates ou utilisés à mauvais escient en interne.
4. Ignorer la dérive de configuration
Au fil du temps, les systèmes peuvent s'écarter des bases de référence renforcées en raison de modifications ponctuelles, de mises à jour ou de politiques incohérentes. Cette « dérive de configuration » affaiblit la sécurité et rend vulnérables des systèmes auparavant sûrs.
5. Négliger la surveillance et la journalisation
Sans journaux et surveillance adéquats, les erreurs de configuration ou les attaques passent souvent inaperçues. Cela retarde la détection, complique la récupération et augmente l'impact des violations potentielles.
Renforcement de la sécurité Linux grâce à des pratiques de sécurisation cohérentes
Le renforcement de la sécurité offre aux systèmes Linux une base plus solide et réduit leur exposition aux menaces courantes. En appliquant des configurations sécurisées, en traitant rapidement les faiblesses et en évitant les erreurs courantes, les équipes maintiennent des environnements plus sûrs et plus prévisibles.
Les outils d'automatisation permettent d'aligner les systèmes sur les normes de renforcement. Les solutions de correction en direct, telles que KernelCare pour les noyaux et LibCare pour les bibliothèques partagées, appliquent les mises à jour sans redémarrage ni interruption de service. Le renforcement n'est pas une tâche ponctuelle, mais un processus continu. Des paramètres par défaut solides, des correctifs opportuns et des vérifications régulières garantissent la prévisibilité et la sécurité de vos systèmes, même lorsque de nouvelles vulnérabilités apparaissent.
Pour les systèmes fonctionnant sous des distributions Linux anciennes ou en fin de vie, le service Endless Lifecycle Support (ELS) de TuxCare fournit des correctifs de vulnérabilité continus aussi longtemps que nécessaire, au-delà de la date de fin de vie du fournisseur.
