
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O fortalecimento da segurança minimiza as superfícies de ataque por meio do ajuste das configurações do Linux, da aplicação do princípio do privilégio mínimo e da correção de vulnerabilidades críticas.
- Ferramentas automatizadas garantem a aplicação consistente de patches, a imposição de configurações e o monitoramento da conformidade em ambientes de grande porte.
- Erros comuns, como atrasos na aplicação de patches, controles de acesso fracos e desvios na configuração, podem, sem que se perceba, anular os esforços de fortalecimento da segurança.
Muitos ambientes Linux são executados com configurações padrão, serviços abertos, permissões fracas e componentes sem patches. Essas falhas abrem caminho para invasores e aumentam o risco de incidentes de segurança ou tempo de inatividade.
Este guia explica o que é o fortalecimento de segurança, como ele funciona e as principais áreas que você deve proteger no sistema operacional, nos aplicativos, nos usuários e na rede. Você também conhecerá erros comuns, práticas recomendadas e as ferramentas que apoiam um processo consistente de fortalecimento de segurança. O objetivo é ajudá-lo a criar um ambiente Linux seguro e estável.
O que é o fortalecimento da segurança?
O fortalecimento da segurança significa eliminar as oportunidades fáceis que os invasores procuram — serviços abertos, configurações padrão vulneráveis, contas esquecidas e softwares sem patches. É um processo prático: ajustar configurações, limitar o acesso, desativar o que não for necessário e garantir que os patches sejam aplicados rapidamente. O objetivo é garantir que cada parte do seu ambiente Linux apresente o mínimo de risco possível, sem deixar de cumprir sua função.
Principais componentes do fortalecimento da segurança
Um sistema Linux fortificado não é resultado de uma única correção — ele é fruto do reforço da segurança em várias camadas do sistema operacional. Concentre-se nesses componentes essenciais para eliminar vias comuns de ataque e alinhar-se às diretrizes de segurança baseadas nas melhores práticas.

1. Gerenciamento de sistemas e pacotes
Fortalecer a base do sistema, garantindo que o sistema operacional e todos os pacotes instalados permaneçam atualizados e configurados de forma segura.
Ações principais:
- Ative as atualizações automáticas sempre que possível.
- Remova pacotes, serviços e daemons obsoletos que não estejam em uso.
- Verifique a integridade dos pacotes utilizando repositórios assinados pelos fornecedores.
- Aplique correções sem reinicialização (por exemplo, o KernelCare da TuxCare) para evitar tempo de inatividade.
2. Contas de usuário e autenticação
Evite o acesso não autorizado aplicando controles rigorosos de identidade e acesso.
Ações principais:
- Aplique políticas rigorosas de senhas com o PAM.
- Desative o login via SSH como usuário root e exija a autenticação por chave.
- Implementar a autenticação multifatorial (MFA) para o acesso privilegiado.
- Use o `sudo` seguindo as regras do princípio do privilégio mínimo, em vez de contas `root` compartilhadas.
- Verifique regularmente as contas de usuário e remova credenciais desatualizadas ou não utilizadas.
3. Segurança de rede
Limite a exposição da rede para bloquear ataques remotos e restringir a conectividade.
Ações principais:
- Implemente firewalls (firewalld, nftables) com regras claras de permissão/restação.
- Desative os serviços de rede e as portas que não estiverem em uso.
- Utilize o SELinux/AppArmor para aplicar controles de acesso obrigatórios.
- Ativar a detecção de intrusões (OSSEC, Wazuh, Snort).
4. Fortalecimento do sistema de arquivos e do kernel
Proteja os arquivos do sistema e controle o comportamento de baixo nível para resistir a tentativas de escalonamento de privilégios.
Ações principais:
- Montar
/tmp,/var/tmp, e/homecom as opções noexec, nodev e nosuid. - Ative a inicialização segura e desative os módulos do kernel desnecessários.
- Aplique patches no kernel em tempo real para eliminar rapidamente vulnerabilidades críticas.
5. Registro, monitoramento e alertas
A visibilidade contínua permite detectar ameaças antes que elas se agravem.
Ações principais:
- Ativar o registro centralizado de logs (rsyslog, journald, ELK, Loki).
- Defina políticas de retenção e rotação de logs.
- Ative o auditd e configure o monitoramento de eventos baseado em regras.
- Integre o SIEM para alertas em tempo real.
6. Fortalecimento de aplicativos e serviços
Proteja a camada de software e reduza o risco de exploração por meio de aplicativos e daemons.
Ações principais:
- Execute serviços com usuários dedicados sem privilégios.
- Utilize o TLS para todas as conexões internas e externas.
- Restrinja as permissões de arquivos para os diretórios dos aplicativos.
- Impor configurações seguras para servidores web, bancos de dados e APIs.
7. Segurança física e do sistema operacional
Garanta que os invasores não consigam obter controle acessando a inicialização do sistema ou o hardware subjacente.
Ações principais:
- Proteja o BIOS/UEFI com senhas fortes.
- Desative a inicialização a partir de dispositivos externos.
- Utilize criptografia de disco completo em servidores fora de ambientes controlados.
- Ative a inicialização segura para impedir alterações não assinadas no nível do kernel.
Por que o reforço de segurança é importante
O fortalecimento da segurança reduz a superfície de ataque e protege os sistemas contra ameaças comuns. Ele ajuda as organizações a atender às exigências de conformidade, limitar erros de configuração e manter a estabilidade dos serviços essenciais. Um fortalecimento robusto também diminui o impacto do erro humano e dificulta a ação de invasores que se valem de configurações padrão vulneráveis ou componentes desatualizados.
1. Reduz a superfície de ataque vulnerável
Os invasores raramente começam com algo sofisticado. Eles procuram por tudo o que estiver aberto, desatualizado ou mal configurado. O fortalecimento de segurança elimina esses pontos de entrada óbvios — as portas desnecessárias, os serviços antigos, as configurações padrão permissivas — para que os ataques automatizados não tenham nada fácil de explorar.
Com menos serviços para sondar e menos vulnerabilidades para explorar, os invasores têm uma janela de oportunidade mais restrita. Essa simples redução da superfície de ataque ajuda a impedir muitas invasões rotineiras antes mesmo que elas comecem.
2. Evita configurações incorretas de alto risco
Pequenos erros de configuração podem causar grandes problemas: senhas padrão que não foram alteradas, SSH exposto à internet ou permissões de arquivos muito permissivas. O fortalecimento de segurança estabelece medidas de proteção para que esses problemas não cheguem ao ambiente de produção sem serem percebidos.
O fortalecimento de segurança impõe configurações seguras em todos os servidores, de modo que pequenos erros não coloquem todo o ambiente em risco. Ele padroniza o comportamento dos sistemas, reduzindo a chance de desvios e garantindo que novas implantações herdem a mesma base de segurança.
3. Ajuda a cumprir os requisitos regulatórios
As estruturas de segurança exigem configurações reforçadas. Os padrões CIS, os STIGs da DISA, o PCI DSS, a HIPAA e as diretrizes do NIST exigem controles de acesso robustos, registro de atividades, criptografia e padrões de configuração do sistema. O reforço de segurança alinha os servidores a essas expectativas, tornando as auditorias de conformidade mais rápidas e menos disruptivas. Mesmo que uma organização não esteja sujeita a regulamentações atualmente, seguir os padrões estabelecidos contribui para uma postura de segurança mais sólida a longo prazo.
Você também pode saber mais sobre as ferramentas de conformidade de TI que oferecem suporte ao monitoramento da conformidade, à correção de falhas e aos controles de segurança em nosso guia detalhado.
4. Limita o raio de explosão quando ocorrem ataques
Assim que um invasor consegue entrar, o próximo passo é realizar movimentos laterais ou escalar privilégios. O fortalecimento da segurança retarda esses ataques ao tornar as permissões mais restritas, limitar o acesso ao `sudo` e aplicar controles de acesso obrigatórios. Mesmo que algo dê errado, o dano é contido, em vez de se espalhar pelo ambiente.
5. Melhora a estabilidade do sistema e a confiabilidade operacional
Sistemas mal configurados causam problemas de desempenho, falhas nos serviços e comportamento imprevisível. O fortalecimento do sistema remove pacotes desnecessários, impõe configurações consistentes e reforça o registro de eventos e a auditoria.
Isso facilita o gerenciamento e o monitoramento dos sistemas. Com menos componentes em operação e configurações mais previsíveis, as interrupções se tornam menos frequentes e a resolução de problemas fica mais simples. O fortalecimento da segurança geralmente melhora a confiabilidade tanto quanto melhora a segurança.
Melhores práticas para o fortalecimento da segurança
Um fortalecimento eficaz da segurança combina configuração, monitoramento e automação para reduzir os riscos em sistemas Linux. As práticas recomendadas a seguir ajudam as equipes a proteger servidores, aplicativos e dados confidenciais, ao mesmo tempo em que minimizam a sobrecarga operacional.
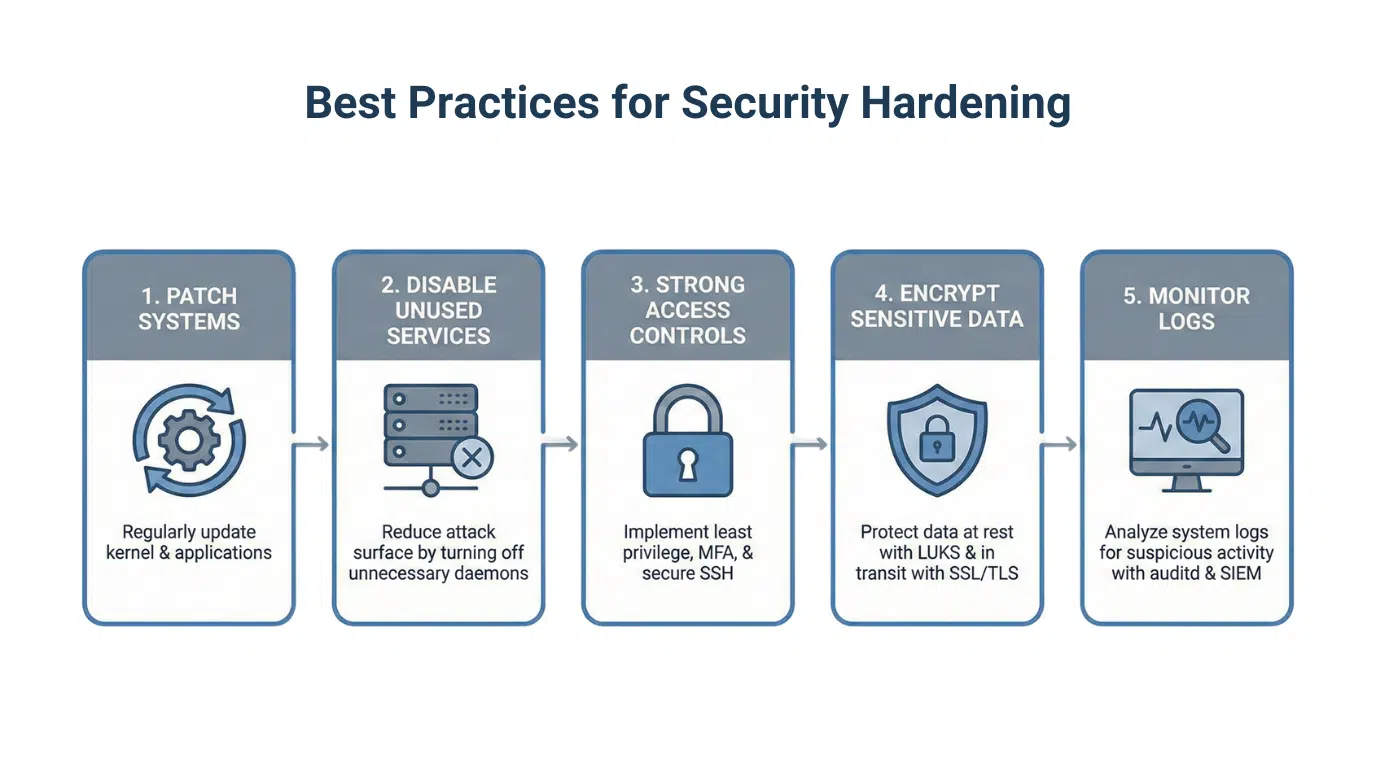
1. Manter os sistemas atualizados e com os patches instalados
Atualize regularmente o kernel do Linux, as bibliotecas (glibc, OpenSSL) e os aplicativos para corrigir vulnerabilidades. Ferramentas automatizadas de aplicação de patches em tempo real, como o KernelCare e o LibCare da TuxCare, permitem a implantação de correções de segurança sem tempo de inatividade, garantindo que os sistemas críticos permaneçam seguros e em pleno funcionamento.
2. Identificar serviços não autorizados e portas abertas
Analise os serviços em execução e as portas abertas para remover os componentes desnecessários. Desative os daemons não utilizados e bloqueie as conexões de entrada e saída desnecessárias. Cada serviço desativado reduz a superfície de ataque.
3. Implementar autenticação forte e controles de acesso
Aplique o princípio do privilégio mínimo, exija a autenticação multifatorial (MFA) sempre que possível e imponha práticas seguras de uso de chaves SSH. Restrinja o acesso ao `sudo` aos usuários essenciais e registre todas as elevações de privilégios para fins de rastreabilidade.
4. Criptografar dados confidenciais
Utilize criptografia para dados em repouso e em trânsito. Proteja segredos de configuração, arquivos de banco de dados e a comunicação entre serviços por meio de protocolos TLS robustos e certificados atualizados.
5. Verifique regularmente se há erros de configuração
Sistemas de auditoria para detectar desvios em relação às linhas de base de segurança. Os CIS Benchmarks são um ponto de referência comum. Muitos incidentes decorrem de simples desvios de configuração; por isso, varreduras programadas e automação ajudam a manter um estado consistente.
6. Fortalecer as configurações de rede e do firewall
Limite a exposição com redes segmentadas e regras rígidas de firewall. Utilize controles no nível do host, como o iptables ou o nftables, em conjunto com firewalls de perímetro para bloquear o tráfego desnecessário; nosso guia sobre configuração de firewall no Linux explica passo a passo como configurar essas ferramentas.
7. Monitorar e registrar a atividade do sistema
Habilite a auditoria do sistema e a coleta de registros para detectar ações não autorizadas. Alertas sobre eventos importantes, como tentativas de login malsucedidas ou alterações em arquivos confidenciais, ajudam você a agir antes que os problemas se agravem.
8. Treine sua equipe
Forneça orientações claras para administradores e desenvolvedores sobre práticas de configuração segura e fluxos de trabalho para aplicação de patches. Muitas violações de segurança têm origem em erros humanos que podem ser evitados por meio de treinamento.
Ferramentas e automação para o fortalecimento da segurança do Linux
O fortalecimento manual de sistemas Linux é demorado e propenso a erros. As ferramentas de automação aplicam atualizações, impõem configurações seguras e verificam se há desvios nos sistemas. Isso reduz os riscos e mantém a consistência dos ambientes sem interromper as operações.
1. KernelCare
O que faz: Aplicação de patches no kernel sem reinicialização para o Linux corporativo.
Principais benefícios:
- Aplique patches de segurança do kernel sem precisar reiniciar o sistema.
- Reduzir os períodos de manutenção e o risco operacional.
- É compatível com todas as principais distribuições Linux corporativas, incluindo RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Oracle Linux e outras.
2. LibCare
O que faz: Aplicação de patches em tempo real para bibliotecas compartilhadas, incluindo glibc e OpenSSL.
Principais benefícios:
- Corrija vulnerabilidades críticas em bibliotecas compartilhadas sem precisar reiniciar os aplicativos.
- Reduzir as interrupções no serviço em sistemas de múltiplas camadas.
- Ideal para ambientes de grande porte ou distribuídos, nos quais a reinicialização de serviços causa interrupções.
3. Ferramentas de configuração e conformidade
- Padrões de referência do CIS / OpenSCAP: Oferecem orientações básicas para o fortalecimento da segurança e análises automatizadas de conformidade.
- Ansible / Puppet / Chef: Garantir estados seguros do sistema, aplicar configurações repetíveis e evitar desvios.
Dica profissional: Utilize o gerenciamento de configuração para padronizar o fortalecimento de segurança em todos os servidores e reduzir o trabalho manual.
4. Ferramentas de acesso de usuários e fortalecimento da rede
- LDAP / FreeIPA: Centralizar a autenticação de usuários e o gerenciamento de políticas.
- Controles de política de RBAC e sudo: aplique o princípio do privilégio mínimo e restrinja ações confidenciais.
- iptables / nftables: Aplicar regras de firewall consistentes e segmentar redes.
5. Ferramentas de monitoramento e auditoria
- Lynis / OSSEC / Auditd: Identificar configurações incorretas e monitorar eventos relevantes para a segurança.
- Prometheus + Grafana: Monitore o comportamento do sistema e visualize alertas e a atividade da infraestrutura.
Erros comuns a evitar no fortalecimento da segurança
Mesmo administradores experientes do Linux podem cometer erros que reduzem a eficácia do fortalecimento do sistema. Compreender essas armadilhas e saber como evitá-las ajuda a manter ambientes seguros e confiáveis.
1. Deixar de realizar um inventário completo do sistema
Às vezes, as equipes começam a aplicar patches ou a configurar sistemas sem ter um inventário completo. A falta de servidores, contêineres ou aplicativos críticos cria pontos cegos nos quais as vulnerabilidades permanecem sem correção, aumentando o risco de invasão.
2. Adiar a instalação de patches e atualizações
Softwares desatualizados são um alvo fácil para invasores. Os cronogramas manuais de aplicação de patches costumam causar atrasos, deixando kernels, bibliotecas e aplicativos expostos a vulnerabilidades conhecidas (CVEs).
3. Privilégios de acesso insuficientes ou excessivos
O acesso excessivo como root, contas inativas ou permissões do sudo mal gerenciadas aumentam as superfícies de ataque. Chaves SSH mal configuradas ou o descumprimento das políticas de privilégios mínimos podem ser explorados por invasores ou utilizados indevidamente internamente.
4. Ignorar o desvio de configuração
Com o passar do tempo, os sistemas podem se desviar das configurações padrão reforçadas devido a alterações pontuais, atualizações ou políticas inconsistentes. Esse “desvio de configuração” enfraquece a segurança e torna vulneráveis sistemas que antes eram seguros.
5. Negligenciar o monitoramento e o registro de logs
Sem registros e monitoramento adequados, erros de configuração ou ataques muitas vezes passam despercebidos. Isso atrasa a detecção, complica a recuperação e aumenta o impacto de possíveis violações.
Fortalecimento da segurança do Linux por meio de práticas consistentes de fortalecimento
O fortalecimento da segurança proporciona aos sistemas Linux uma base mais sólida e reduz a exposição a ameaças comuns. Ao aplicar configurações seguras, corrigir vulnerabilidades antecipadamente e evitar erros rotineiros, as equipes mantêm ambientes mais seguros e previsíveis.
As ferramentas de automação ajudam a alinhar os sistemas às normas de fortalecimento de segurança. Soluções de aplicação de patches em tempo real, como o KernelCare para kernels e o LibCare para bibliotecas compartilhadas, aplicam atualizações sem a necessidade de reinicialização ou interrupção dos serviços. O fortalecimento de segurança não é algo que se conclui — é algo que se mantém. Configurações padrão robustas, patches aplicados em tempo hábil e verificações regulares mantêm seus sistemas previsíveis e seguros, mesmo com o surgimento de novas vulnerabilidades.
Para sistemas que executam distribuições Linux mais antigas ou em fim de vida útil, o Endless Lifecycle Support (ELS) da TuxCare oferece correções contínuas de vulnerabilidades pelo tempo que for necessário, mesmo após a data de fim de vida útil (EOL) definida pelo fornecedor.
