
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- El refuerzo de la seguridad minimiza las superficies de ataque al endurecer las configuraciones de Linux, aplicar el principio del mínimo privilegio y corregir vulnerabilidades críticas.
- Las herramientas automatizadas garantizan la aplicación coherente de parches, la aplicación de configuraciones y la supervisión del cumplimiento normativo en entornos de gran tamaño.
- Los errores comunes, como el retraso en la aplicación de parches, los controles de acceso débiles y las desviaciones en la configuración, pueden echar por tierra silenciosamente los esfuerzos de refuerzo de la seguridad.
Muchos entornos Linux funcionan con la configuración predeterminada, servicios abiertos, permisos débiles y componentes sin parches. Estas deficiencias crean vías claras para los atacantes y aumentan la probabilidad de que se produzcan incidentes de seguridad o tiempos de inactividad.
Esta guía explica qué es el refuerzo de la seguridad, cómo funciona y las áreas clave que debe proteger en el sistema operativo, las aplicaciones, los usuarios y la red. También aprenderá los errores más comunes, las mejores prácticas y las herramientas que respaldan un proceso de refuerzo coherente. El objetivo es ayudarle a crear un entorno Linux seguro y estable.
¿Qué es el refuerzo de la seguridad?
El refuerzo de la seguridad consiste en eliminar las oportunidades fáciles que buscan los atacantes: servicios abiertos, configuraciones predeterminadas débiles, cuentas olvidadas y software sin parches. Se trata de un proceso práctico: ajustar las configuraciones, limitar el acceso, cerrar lo que no se necesita y asegurarse de que los parches se apliquen rápidamente. El objetivo es garantizar que cada parte de su entorno Linux conlleve el menor riesgo posible sin dejar de cumplir su función.
Componentes clave del refuerzo de la seguridad
Un sistema Linux reforzado no es el resultado de una única medida, sino que se consigue reforzando la seguridad en varias capas del sistema operativo. Céntrate en estos componentes fundamentales para eliminar las vías de ataque habituales y ajustarte a las directrices de seguridad recomendadas.

1. Gestión de sistemas y paquetes
Fortalezca la base del sistema asegurándose de que el sistema operativo y todos los paquetes instalados permanezcan actualizados y configurados de forma segura.
Acciones clave:
- Habilite las actualizaciones automáticas siempre que sea posible.
- Elimine los paquetes, servicios y demonios heredados que no se utilicen.
- Verifique la integridad del paquete utilizando repositorios firmados por el proveedor.
- Aplique parches sin reinicio (por ejemplo, KernelCare de TuxCare) para evitar el tiempo de inactividad.
2. Cuentas de usuario y autenticación
Evite el acceso no autorizado mediante la aplicación de estrictos controles de identidad y acceso.
Acciones clave:
- Aplique políticas de contraseñas seguras con PAM.
- Desactive el inicio de sesión SSH como root y exija la autenticación basada en claves.
- Implementar la autenticación multifactorial (MFA) para el acceso privilegiado.
- Utilice sudo con reglas de privilegios mínimos en lugar de cuentas raíz compartidas.
- Audite las cuentas de usuario con regularidad y elimine las credenciales caducadas o que no se utilicen.
3. Seguridad de la red
Limite la exposición de la red para bloquear ataques remotos y restringir la conectividad.
Acciones clave:
- Aplicar cortafuegos (firewalld, nftables) con reglas claras de permiso/denegación.
- Desactive los servicios y puertos de red que no utilice.
- Utilice SELinux/AppArmor para aplicar controles de acceso obligatorios.
- Habilitar la detección de intrusiones (OSSEC, Wazuh, Snort).
4. Fortalecimiento del sistema de archivos y del núcleo
Proteja los archivos del sistema y controle el comportamiento de bajo nivel para resistir los intentos de escalada de privilegios.
Acciones clave:
- Monte
/tmp,/var/tmp, y/homesin ejecución, sin dispositivos, sin usuarios. - Aplica el arranque seguro y desactiva los módulos del kernel que no sean necesarios.
- Aplicar parches del kernel en tiempo real para eliminar rápidamente las vulnerabilidades críticas.
5. Registro, supervisión y alertas
La visibilidad continua le permite detectar amenazas antes de que se agraven.
Acciones clave:
- Habilitar el registro centralizado (rsyslog, journald, ELK, Loki).
- Establecer políticas de retención y rotación de registros.
- Habilite auditd y configure la supervisión de eventos basada en reglas.
- Integre SIEM para recibir alertas en tiempo real.
6. Aplicación y endurecimiento del servicio
Proteja la capa de software y reduzca el riesgo de explotación a través de aplicaciones y demonios.
Acciones clave:
- Ejecute los servicios con usuarios dedicados sin privilegios.
- Utilice TLS para todas las conexiones internas y externas.
- Restringir los permisos de archivo para los directorios de aplicaciones.
- Aplica configuraciones seguras para servidores web, bases de datos y API.
7. Seguridad física y de arranque
Asegúrese de que los atacantes no puedan obtener el control accediendo al inicio del sistema o al hardware subyacente.
Acciones clave:
- Proteja el BIOS/UEFI con contraseñas seguras.
- Desactivar el arranque desde dispositivos externos.
- Utilice el cifrado de disco completo en servidores fuera de entornos controlados.
- Habilite el arranque seguro para evitar cambios sin firmar a nivel del kernel.
Por qué es importante reforzar la seguridad
El refuerzo de la seguridad reduce la superficie de ataque y protege los sistemas frente a amenazas habituales. Ayuda a las organizaciones a cumplir los requisitos de conformidad, limitar las configuraciones erróneas y mantener la estabilidad de los servicios críticos. Un refuerzo sólido también reduce el impacto de los errores humanos y frena a los atacantes que se aprovechan de configuraciones predeterminadas débiles o componentes obsoletos.
1. Reduce la superficie de ataque explotable.
Los atacantes rara vez comienzan con algo sofisticado. Buscan cualquier cosa que esté abierta, desactualizada o mal configurada. El endurecimiento elimina esos puntos de entrada obvios (los puertos innecesarios, los servicios antiguos, los valores predeterminados permisivos) para que los ataques automatizados no tengan nada fácil de aprovechar.
Con menos servicios que sondear y menos puntos débiles que explotar, los atacantes tienen menos oportunidades. Esta simple reducción de la superficie de ataque ayuda a prevenir muchas intrusiones rutinarias antes de que se produzcan.
2. Evita configuraciones erróneas de alto riesgo.
Los pequeños errores de configuración pueden generar grandes problemas: contraseñas predeterminadas que se dejan sin cambiar, SSH expuesto a Internet o permisos de archivos demasiado laxos. El endurecimiento establece barreras de protección para que estos problemas no pasen desapercibidos en la producción.
El endurecimiento aplica configuraciones seguras en todos los servidores, de modo que los pequeños errores no pongan en riesgo todo el entorno. Estandariza el comportamiento de los sistemas, lo que reduce la posibilidad de desviaciones y garantiza que las nuevas implementaciones hereden la misma base de seguridad.
3. Ayuda a cumplir los requisitos normativos.
Los marcos de seguridad esperan configuraciones reforzadas. Las directrices CIS Benchmarks, DISA STIGs, PCI DSS, HIPAA y NIST exigen controles de acceso estrictos, registro, cifrado y estándares de configuración del sistema. El refuerzo alinea los servidores con estas expectativas, lo que agiliza las auditorías de cumplimiento y reduce las interrupciones. Incluso si una organización no está regulada en la actualidad, seguir los estándares establecidos permite crear una postura de seguridad más sólida a largo plazo.
También puedes obtener más información sobre las herramientas de cumplimiento normativo en el ámbito de las tecnologías de la información que facilitan la supervisión del cumplimiento, la corrección de incidencias y los controles de seguridad en nuestra guía detallada.
4. Limita el radio de la explosión cuando se producen ataques.
Una vez que un atacante logra entrar, su siguiente paso es moverse lateralmente o escalar privilegios. El endurecimiento los ralentiza al restringir los permisos, limitar el acceso a sudo e imponer controles de acceso obligatorios. Incluso si algo sale mal, el daño queda contenido en lugar de propagarse por todo el entorno.
5. Mejora la estabilidad del sistema y la fiabilidad operativa.
Los sistemas mal configurados provocan problemas de rendimiento, fallos en el servicio y un comportamiento impredecible. El endurecimiento elimina los paquetes innecesarios, aplica una configuración coherente y refuerza el registro y la auditoría.
Esto facilita la gestión y supervisión de los sistemas. Con menos componentes en funcionamiento y configuraciones más predecibles, las interrupciones del servicio son menos frecuentes y la resolución de problemas resulta más sencilla. El endurecimiento suele mejorar la fiabilidad tanto como mejora la seguridad.
Mejores prácticas para reforzar la seguridad
El refuerzo eficaz de la seguridad combina la configuración, la supervisión y la automatización para reducir los riesgos en los sistemas Linux. Las siguientes prácticas recomendadas ayudan a los equipos a proteger los servidores, las aplicaciones y los datos confidenciales, al tiempo que minimizan los gastos operativos.
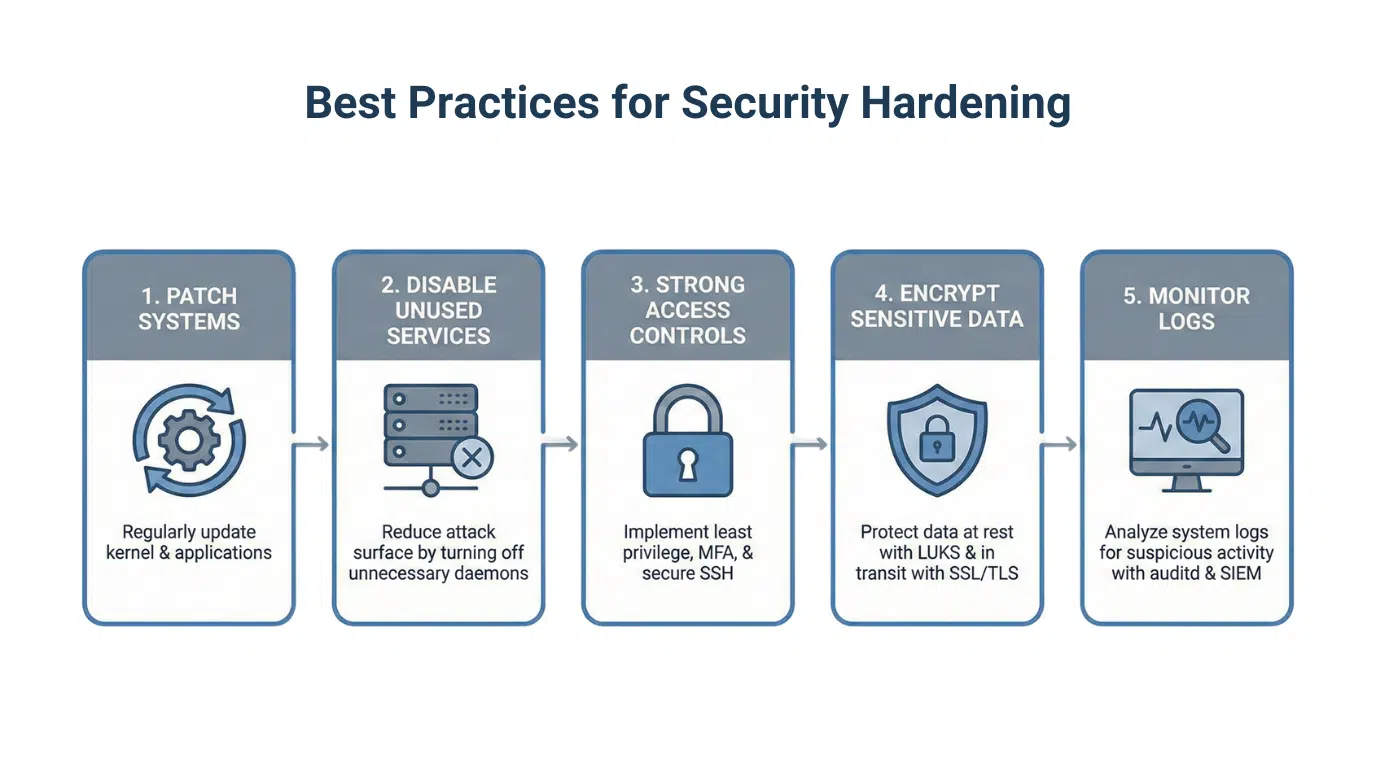
1. Mantenga los sistemas actualizados y parcheados.
Actualice periódicamente el kernel de Linux, las bibliotecas (glibc, OpenSSL) y las aplicaciones para corregir vulnerabilidades. Las herramientas de parcheo automático en tiempo real, como KernelCare y LibCare de TuxCare, permiten implementar correcciones de seguridad sin tiempo de inactividad, lo que garantiza que los sistemas críticos permanezcan seguros y operativos.
2. Identificar servicios no autorizados y puertos abiertos
Revise los servicios en ejecución y los puertos abiertos para eliminar los componentes que no necesite. Desactive los demonios que no utilice y bloquee las conexiones entrantes y salientes innecesarias. Cada servicio desactivado reduce la superficie de ataque.
3. Implementar controles de autenticación y acceso sólidos.
Utilice el principio del mínimo privilegio, exija la autenticación multifactorial (MFA) siempre que sea posible y aplique prácticas seguras con claves SSH. Restrinja el acceso a sudo a los usuarios esenciales y registre todas las escaladas de privilegios para garantizar la trazabilidad.
4. Cifrar los datos confidenciales
Utilice el cifrado para los datos en reposo y en tránsito. Proteja los secretos de configuración, los archivos de bases de datos y las comunicaciones entre servicios con protocolos TLS robustos y certificados actuales.
5. Compruebe regularmente si hay configuraciones incorrectas.
Sistemas de auditoría para detectar desviaciones de las bases de referencia seguras. Los puntos de referencia CIS son un punto de referencia común. Muchos incidentes se deben a simples desviaciones en la configuración, por lo que los análisis programados y la automatización ayudan a mantener un estado coherente.
6. Endurecer la configuración de la red y el cortafuegos
Limita la exposición mediante redes segmentadas y reglas de cortafuegos estrictas. Utiliza controles a nivel de host, como iptables o nftables, junto con cortafuegos perimetrales para bloquear el tráfico innecesario; nuestra guía sobre la configuración de cortafuegos en Linux explica paso a paso cómo configurar estas herramientas.
7. Supervisar y registrar la actividad del sistema.
Habilite la auditoría del sistema y la recopilación de registros para detectar acciones no autorizadas. Las alertas sobre eventos clave, como intentos fallidos de inicio de sesión o cambios en archivos confidenciales, le ayudan a responder antes de que los problemas se agraven.
8. Entrena a tu equipo
Proporcione orientación clara a los administradores y desarrolladores sobre prácticas de configuración seguras y flujos de trabajo de aplicación de parches. Muchas infracciones comienzan con errores humanos que se pueden prevenir mediante la formación.
Herramientas y automatización para reforzar la seguridad de Linux
El endurecimiento manual de los sistemas Linux es lento y propenso a errores. Las herramientas de automatización aplican actualizaciones, imponen configuraciones seguras y comprueban si los sistemas presentan desviaciones. Esto reduce el riesgo y mantiene la coherencia de los entornos sin interrumpir las operaciones.
1. KernelCare
Qué hace: Parches del kernel sin reinicio para Linux empresarial.
Ventajas principales:
- Aplique parches de seguridad del kernel sin reiniciar.
- Reduzca los intervalos de mantenimiento y el riesgo operativo.
- Compatible con todas las principales distribuciones Linux para empresas, incluidas RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Oracle Linux y muchas más.
2. LibCare
Qué hace: Aplicar parches en tiempo real a bibliotecas compartidas, incluidas glibc y OpenSSL.
Ventajas principales:
- Corrija vulnerabilidades críticas en bibliotecas compartidas sin reiniciar las aplicaciones.
- Reduzca las interrupciones del servicio en sistemas de varios niveles.
- Ideal para entornos grandes o distribuidos en los que el reinicio del servicio provoca interrupciones.
3. Herramientas de configuración y cumplimiento
- CIS Benchmarks / OpenSCAP: Proporcionan orientación básica sobre refuerzo de la seguridad y análisis automatizados de cumplimiento normativo.
- Ansible / Puppet / Chef: Imponer estados de sistema seguros, aplicar configuraciones repetibles y evitar desviaciones.
Consejo profesional: Utilice la gestión de la configuración para estandarizar el refuerzo de la seguridad en todos los servidores y reducir el trabajo manual.
4. Herramientas de acceso de usuarios y refuerzo de la red
- LDAP / FreeIPA: Centralice la autenticación de usuarios y la gestión de políticas.
- Controles de políticas RBAC y sudo: aplique el principio del mínimo privilegio y restrinja las acciones confidenciales.
- iptables / nftables: Aplicar reglas de firewall coherentes y segmentar redes.
5. Herramientas de supervisión y auditoría
- Lynis / OSSEC / Auditd: Identifica configuraciones incorrectas y realiza un seguimiento de los eventos relevantes para la seguridad.
- Prometheus + Grafana: Supervisa el comportamiento del sistema y visualiza las alertas y la actividad de la infraestructura.
Errores comunes que se deben evitar al reforzar la seguridad
Incluso los administradores de Linux con experiencia pueden cometer errores que reducen la eficacia del refuerzo del sistema. Comprender estos escollos y cómo evitarlos ayuda a mantener entornos seguros y fiables.
1. Omitir un inventario completo del sistema
Los equipos a veces comienzan a aplicar parches o configurar sistemas sin un inventario completo. La falta de servidores, contenedores o aplicaciones críticas crea puntos ciegos en los que las vulnerabilidades permanecen sin parchear, lo que aumenta el riesgo de compromiso.
2. Retrasar los parches y las actualizaciones
El software obsoleto es un blanco fácil para los atacantes. Los programas de parches manuales suelen provocar retrasos, lo que deja los núcleos, las bibliotecas y las aplicaciones expuestos a vulnerabilidades de seguridad conocidas.
3. Privilegios de acceso débiles o excesivos
El acceso excesivo a la raíz, las cuentas obsoletas o los permisos sudo mal gestionados aumentan las superficies de ataque. Las claves SSH mal configuradas o el incumplimiento de las políticas de privilegios mínimos pueden ser explotados por los atacantes o utilizados indebidamente a nivel interno.
4. Ignorar la deriva de la configuración
Con el tiempo, los sistemas pueden desviarse de las bases de referencia reforzadas debido a cambios ad hoc, actualizaciones o políticas incoherentes. Esta «desviación de la configuración» debilita la seguridad y hace que los sistemas que antes eran seguros se vuelvan vulnerables.
5. Descuidar la supervisión y el registro
Sin registros y supervisión adecuados, los errores de configuración o los ataques suelen pasar desapercibidos. Esto retrasa la detección, complica la recuperación y aumenta el impacto de posibles infracciones.
Fortalecimiento de la seguridad de Linux mediante prácticas de refuerzo coherentes
El refuerzo de la seguridad proporciona a los sistemas Linux una base más sólida y reduce la exposición a amenazas comunes. Al aplicar configuraciones seguras, abordar las debilidades de forma temprana y evitar errores rutinarios, los equipos mantienen entornos más seguros y predecibles.
Las herramientas de automatización ayudan a alinear los sistemas con los estándares de refuerzo. Las soluciones de parcheo en vivo, como KernelCare para kernels y LibCare para bibliotecas compartidas, aplican actualizaciones sin reinicios ni interrupciones del servicio. El refuerzo no es algo que se termina, es algo que se mantiene. Los valores predeterminados sólidos, los parches oportunos y las comprobaciones periódicas mantienen sus sistemas predecibles y seguros, incluso cuando aparecen nuevas vulnerabilidades.
Para los sistemas que ejecutan distribuciones Linux antiguas o al final de su vida útil, el servicio Endless Lifecycle Support (ELS) de TuxCare ofrece correcciones continuas de vulnerabilidades durante el tiempo que sea necesario, más allá de la fecha de fin de vida útil del proveedor.
