
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Sicherheitshärtung minimiert Angriffsflächen durch Verschärfung der Linux-Konfigurationen, Durchsetzung des Prinzips der geringsten Privilegien und Behebung kritischer Schwachstellen.
- Automatisierte Tools gewährleisten konsistente Patches, die Durchsetzung von Konfigurationen und die Überwachung der Compliance in großen Umgebungen.
- Häufige Fehler wie verzögerte Patches, schwache Zugriffskontrollen und Konfigurationsabweichungen können die Bemühungen zur Absicherung unbemerkt zunichte machen.
Viele Linux-Umgebungen laufen mit Standardeinstellungen, offenen Diensten, schwachen Berechtigungen und nicht gepatchten Komponenten. Diese Lücken bieten Angreifern klare Angriffsflächen und erhöhen das Risiko von Sicherheitsvorfällen oder Ausfallzeiten.
Dieser Leitfaden erklärt, was Sicherheitshärtung ist, wie sie funktioniert und welche wichtigen Bereiche Sie im Betriebssystem, in Anwendungen, bei Benutzern und im Netzwerk sichern müssen. Außerdem lernen Sie häufige Fehler, praktische Best Practices und Tools kennen, die einen konsistenten Härtungsprozess unterstützen. Das Ziel ist es, Ihnen dabei zu helfen, eine sichere und stabile Linux-Umgebung aufzubauen.
Was ist Sicherheitshärtung?
Sicherheitshärtung bedeutet, die einfachen Angriffsmöglichkeiten zu beseitigen, nach denen Angreifer suchen – offene Dienste, schwache Standardeinstellungen, vergessene Konten und nicht gepatchte Software. Es handelt sich um einen praktischen Prozess: Konfigurationen anpassen, Zugriff einschränken, nicht benötigte Dienste herunterfahren und sicherstellen, dass Patches schnell installiert werden. Das Ziel ist es, sicherzustellen, dass jeder Teil Ihrer Linux-Umgebung so wenig Risiko wie möglich birgt und dennoch seine Aufgabe erfüllt.
Wichtige Komponenten der Sicherheitshärtung
Ein gehärtetes Linux-System ist nicht das Ergebnis einer einzelnen Korrektur – es entsteht durch die Verschärfung der Sicherheitsmaßnahmen auf mehreren Ebenen des Betriebssystems. Konzentrieren Sie sich auf diese Kernkomponenten, um gängige Angriffspfade zu beseitigen und die Sicherheitsstandards gemäß den Best Practices einzuhalten.

1. System- und Paketverwaltung
Stärken Sie die Systemgrundlage, indem Sie sicherstellen, dass das Betriebssystem und alle installierten Pakete gepatcht und sicher konfiguriert bleiben.
Wichtige Maßnahmen:
- Aktivieren Sie nach Möglichkeit automatische Updates.
- Entfernen Sie nicht verwendete Pakete, Dienste und veraltete Daemons.
- Überprüfen Sie die Integrität des Pakets mithilfe von vom Anbieter signierten Repositorys.
- Wenden Sie rebootless patching (z. B. TuxCare's KernelCare) an, um Ausfallzeiten zu vermeiden.
2. Benutzerkonten und Authentifizierung
Verhindern Sie unbefugten Zugriff durch strenge Identitäts- und Zugriffskontrollen.
Wichtige Maßnahmen:
- Setzen Sie mit PAM strenge Passwortrichtlinien durch.
- Deaktivieren Sie die Root-SSH-Anmeldung und verlangen Sie eine schlüsselbasierte Authentifizierung.
- Implementieren Sie eine Multi-Faktor-Authentifizierung (MFA) für privilegierten Zugriff.
- Verwenden Sie sudo mit Regeln für geringstmögliche Berechtigungen anstelle von gemeinsam genutzten Root-Konten.
- Überprüfen Sie regelmäßig Benutzerkonten und entfernen Sie veraltete oder ungenutzte Anmeldedaten.
3. Netzwerksicherheit
Begrenzen Sie die Netzwerkexposition, um Angriffe aus der Ferne zu blockieren und die Konnektivität einzuschränken.
Wichtige Maßnahmen:
- Setzen Sie Firewalls (firewalld, nftables) mit klaren Zulassungs-/Ablehnungsregeln durch.
- Deaktivieren Sie nicht verwendete Netzwerkdienste und Ports.
- Verwenden Sie SELinux/AppArmor, um obligatorische Zugriffskontrollen durchzusetzen.
- Aktivieren Sie die Intrusion Detection (OSSEC, Wazuh, Snort).
4. Dateisystem und Kernel-Hardening
Schützen Sie Systemdateien und kontrollieren Sie Low-Level-Verhalten, um Versuchen der Privilegienerweiterung standzuhalten.
Wichtige Maßnahmen:
- Berg
/tmp,/var/tmpund/homemit noexec, nodev, nosuid. - Sicheres Booten erzwingen und nicht benötigte Kernel-Module deaktivieren.
- Wenden Sie Live-Kernel-Patches an, um kritische Sicherheitslücken schnell zu beseitigen.
5. Protokollierung, Überwachung und Alarmierung
Durch kontinuierliche Transparenz können Sie Bedrohungen erkennen, bevor sie eskalieren.
Wichtige Maßnahmen:
- Zentralisierte Protokollierung aktivieren (rsyslog, journald, ELK, Loki).
- Richtlinien für die Aufbewahrung und Rotation von Protokollen festlegen.
- Aktivieren Sie auditd und konfigurieren Sie die regelbasierte Ereignisüberwachung.
- Integrieren Sie SIEM für Echtzeit-Warnmeldungen.
6. Anwendung & Diensthärtung
Sichern Sie die Softwareebene und reduzieren Sie das Risiko von Angriffen durch Apps und Daemons.
Wichtige Maßnahmen:
- Führen Sie Dienste mit dedizierten Benutzern ohne Sonderrechte aus.
- Verwenden Sie TLS für alle internen und externen Verbindungen.
- Beschränken Sie die Dateiberechtigungen für Anwendungsverzeichnisse.
- Sichere Konfigurationen für Webserver, Datenbanken und APIs durchsetzen.
7. Physische Sicherheit und Boot-Sicherheit
Stellen Sie sicher, dass Angreifer keine Kontrolle erlangen können, indem sie auf den Systemstart oder die zugrunde liegende Hardware zugreifen.
Wichtige Maßnahmen:
- Schützen Sie BIOS/UEFI mit sicheren Passwörtern.
- Booten von externen Geräten deaktivieren.
- Verwenden Sie eine vollständige Festplattenverschlüsselung auf Servern außerhalb kontrollierter Umgebungen.
- Aktivieren Sie Secure Boot, um nicht signierte Änderungen auf Kernel-Ebene zu verhindern.
Warum Sicherheitshärtung wichtig ist
Sicherheitshärtung reduziert die Angriffsfläche und schützt Systeme vor routinemäßigen Bedrohungen. Sie hilft Unternehmen dabei, Compliance-Anforderungen zu erfüllen, Fehlkonfigurationen zu begrenzen und kritische Dienste stabil zu halten. Eine starke Härtung verringert außerdem die Auswirkungen menschlicher Fehler und verlangsamt Angreifer, die sich auf schwache Standardeinstellungen oder veraltete Komponenten verlassen.
1. Reduziert die angreifbare Angriffsfläche
Angreifer beginnen selten mit ausgeklügelten Methoden. Sie suchen nach allem, was offen, veraltet oder falsch konfiguriert ist. Durch Hardening werden diese offensichtlichen Einstiegspunkte – unnötige Ports, alte Dienste, freizügige Standardeinstellungen – beseitigt, sodass automatisierte Angriffe keine Angriffsfläche finden.
Da weniger Dienste untersucht und weniger Schwachstellen ausgenutzt werden können, haben Angreifer weniger Möglichkeiten zum Angriff. Diese einfache Verringerung der Angriffsfläche trägt dazu bei, viele routinemäßige Eindringversuche zu verhindern, bevor sie überhaupt beginnen.
2. Verhindert risikoreiche Fehlkonfigurationen
Kleine Konfigurationsfehler können große Probleme verursachen: Standardpasswörter, die nicht geändert wurden, SSH, das dem Internet ausgesetzt ist, oder zu lockere Dateiberechtigungen. Durch Hardening werden Schutzmaßnahmen eingerichtet, damit diese Probleme nicht unbemerkt in die Produktion gelangen.
Durch die Härtung werden sichere Einstellungen auf allen Servern durchgesetzt, sodass kleine Fehler nicht die gesamte Umgebung gefährden. Sie standardisiert das Verhalten von Systemen, verringert das Risiko von Abweichungen und stellt sicher, dass neue Bereitstellungen dieselben Sicherheitsgrundlagen übernehmen.
3. Hilft bei der Erfüllung gesetzlicher Anforderungen
Sicherheitsframeworks setzen gehärtete Konfigurationen voraus. Die Richtlinien von CIS Benchmarks, DISA STIGs, PCI DSS, HIPAA und NIST verlangen alle strenge Zugriffskontrollen, Protokollierung, Verschlüsselung und Systemkonfigurationsstandards. Durch die Härtung werden Server an diese Erwartungen angepasst, wodurch Compliance-Audits schneller und weniger störend durchgeführt werden können. Selbst wenn ein Unternehmen derzeit nicht reguliert ist, sorgt die Einhaltung etablierter Standards langfristig für eine stärkere Sicherheitslage.
In unserem ausführlichen Leitfaden erfahren Sie außerdem mehr über IT-Compliance-Tools, die die Überwachung der Compliance, die Behebung von Verstößen und Sicherheitskontrollen unterstützen.
4. Begrenzt den Explosionsradius bei Angriffen
Sobald ein Angreifer eindringt, besteht sein nächster Schritt darin, sich seitwärts zu bewegen oder seine Berechtigungen zu erweitern. Durch Hardening werden sie ausgebremst, indem Berechtigungen verschärft, der sudo-Zugriff eingeschränkt und obligatorische Zugriffskontrollen durchgesetzt werden. Selbst wenn etwas schiefgeht, bleibt der Schaden begrenzt und breitet sich nicht in der gesamten Umgebung aus.
5. Verbessert die Systemstabilität und Betriebssicherheit
Schlecht konfigurierte Systeme verursachen Leistungsprobleme, Dienstausfälle und unvorhersehbares Verhalten. Durch die Absicherung werden nicht benötigte Pakete entfernt, konsistente Einstellungen durchgesetzt und die Protokollierung und Überwachung verbessert.
Dadurch lassen sich Systeme einfacher verwalten und überwachen. Mit weniger laufenden Komponenten und besser vorhersehbaren Konfigurationen treten Ausfälle seltener auf und die Fehlerbehebung wird einfacher. Durch Hardening wird oft sowohl die Zuverlässigkeit als auch die Sicherheit verbessert.
Bewährte Verfahren für die Verbesserung der Sicherheit
Eine effektive Sicherheitshärtung kombiniert Konfiguration, Überwachung und Automatisierung, um Risiken in Linux-Systemen zu reduzieren. Die folgenden Best Practices helfen Teams dabei, Server, Anwendungen und sensible Daten zu schützen und gleichzeitig den Betriebsaufwand zu minimieren.
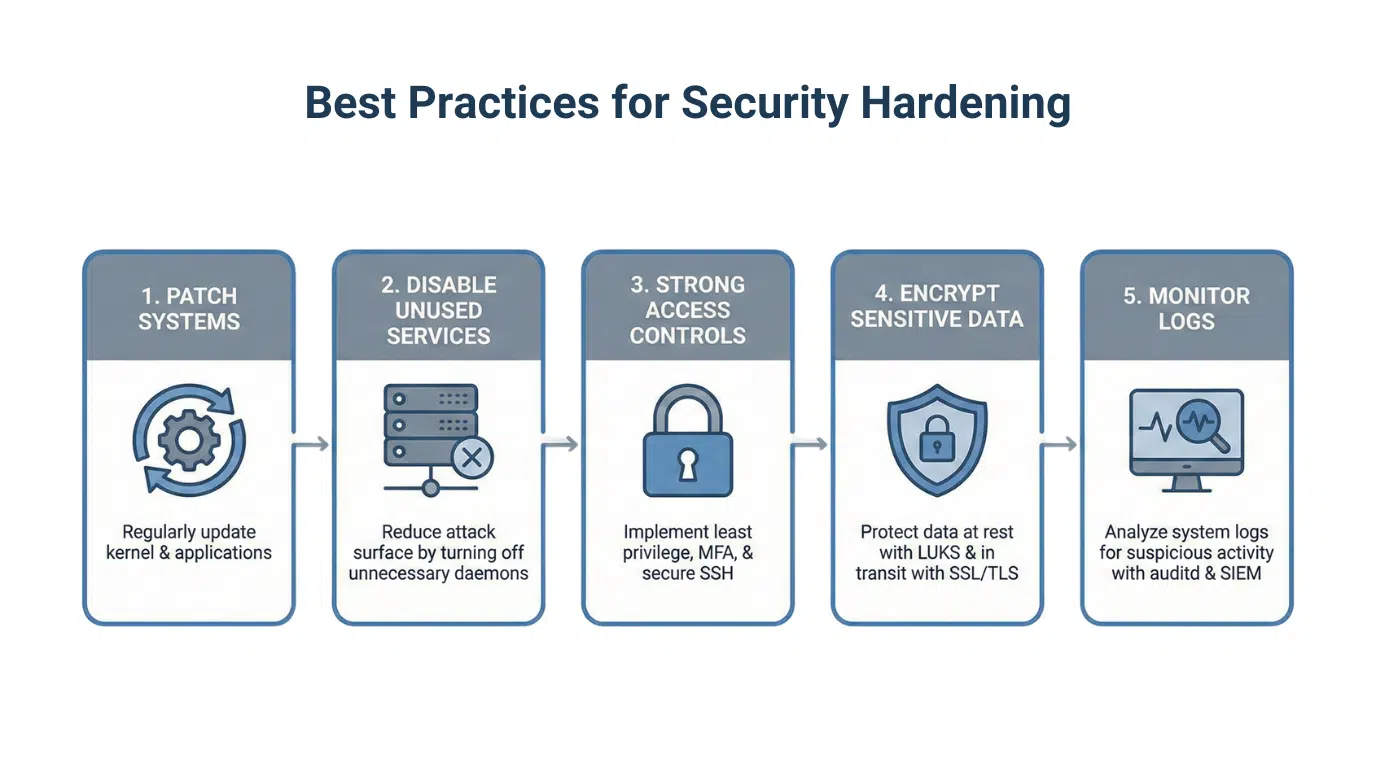
1. Halten Sie Systeme auf dem neuesten Stand und installieren Sie Patches
Aktualisieren Sie regelmäßig den Linux-Kernel, Bibliotheken (glibc, OpenSSL) und Anwendungen, um Schwachstellen zu beheben. Automatisierte Live-Patching-Tools wie KernelCare und LibCare von TuxCare ermöglichen die Bereitstellung von Sicherheitskorrekturen ohne Ausfallzeiten und gewährleisten so, dass kritische Systeme sicher bleiben und gleichzeitig betriebsbereit bleiben.
2. Nicht autorisierte Dienste und offene Ports identifizieren
Überprüfen Sie die ausgeführten Dienste und offenen Ports, um nicht benötigte Komponenten zu entfernen. Deaktivieren Sie nicht verwendete Daemons und blockieren Sie unnötige eingehende und ausgehende Verbindungen. Jeder deaktivierte Dienst verringert die Angriffsfläche.
3. Implementieren Sie starke Authentifizierung und Zugriffskontrollen
Wenden Sie das Prinzip der geringsten Privilegien an, verlangen Sie nach Möglichkeit MFA und setzen Sie sichere SSH-Schlüsselpraktiken durch. Beschränken Sie den sudo-Zugriff auf wichtige Benutzer und protokollieren Sie alle Privilegienerweiterungen zur Rückverfolgbarkeit.
4. Verschlüsseln Sie sensible Daten
Verwenden Sie Verschlüsselung für gespeicherte Daten und Daten während der Übertragung. Schützen Sie Konfigurationsgeheimnisse, Datenbankdateien und die Kommunikation zwischen Diensten mit starken TLS-Protokollen und aktuellen Zertifikaten.
5. Überprüfen Sie regelmäßig auf Fehlkonfigurationen.
Audit-Systeme für Abweichungen von sicheren Baselines. CIS-Benchmarks sind ein gängiger Referenzpunkt. Viele Vorfälle sind auf einfache Konfigurationsabweichungen zurückzuführen, sodass geplante Scans und Automatisierung dazu beitragen, einen konsistenten Zustand aufrechtzuerhalten.
6. Netzwerk- und Firewall-Einstellungen sichern
Schränken Sie das Risiko durch segmentierte Netzwerke und strenge Firewall-Regeln ein. Setzen Sie neben Perimeter-Firewalls auch Kontrollen auf Host-Ebene wie iptables oder nftables ein, um unnötigen Datenverkehr zu blockieren. In unserem Leitfaden zur Konfiguration von Linux-Firewalls erfahren Sie Schritt für Schritt, wie Sie diese Tools einrichten.
7. Überwachung und Protokollierung der Systemaktivität
Aktivieren Sie Systemüberwachung und Protokollierung, um unbefugte Aktionen zu erkennen. Warnmeldungen zu wichtigen Ereignissen wie fehlgeschlagenen Anmeldeversuchen oder Änderungen an sensiblen Dateien helfen Ihnen, zu reagieren, bevor Probleme eskalieren.
8. Trainieren Sie Ihr Team
Geben Sie Administratoren und Entwicklern klare Anweisungen zu sicheren Konfigurationspraktiken und Patch-Workflows. Viele Sicherheitsverletzungen beginnen mit menschlichen Fehlern, die durch Schulungen verhindert werden können.
Tools und Automatisierung für die Verbesserung der Linux-Sicherheit
Das manuelle Harden von Linux-Systemen ist zeitaufwendig und fehleranfällig. Automatisierungstools wenden Updates an, setzen sichere Konfigurationen durch und überprüfen Systeme auf Abweichungen. Dies reduziert Risiken und sorgt für konsistente Umgebungen, ohne den Betrieb zu unterbrechen.
1. KernelCare
Funktionsweise: Kernel-Patching ohne Neustart für Linux in Unternehmen.
Wichtigste Vorteile:
- Kernel-Sicherheitspatches ohne Neustart anwenden.
- Reduzieren Sie Wartungsfenster und Betriebsrisiken.
- Unterstützt alle gängigen Linux-Distributionen für Unternehmen, darunter RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Oracle Linux und weitere.
2. LibCare
Funktionsweise: Live-Patching für gemeinsam genutzte Bibliotheken, einschließlich glibc und OpenSSL.
Wichtigste Vorteile:
- Beheben Sie kritische Sicherheitslücken in gemeinsam genutzten Bibliotheken, ohne Anwendungen neu starten zu müssen.
- Reduzieren Sie Serviceunterbrechungen in mehrschichtigen Systemen.
- Am besten geeignet für große oder verteilte Umgebungen, in denen ein Neustart des Dienstes zu Unterbrechungen führt.
3. Konfigurations- und Compliance-Tools
- CIS-Benchmarks / OpenSCAP: Bieten grundlegende Anleitungen zur Absicherung und automatisierte Compliance-Scans.
- Ansible / Puppet / Chef: Sichere Systemzustände durchsetzen, wiederholbare Konfigurationen anwenden und Abweichungen verhindern.
Profi-Tipp: Verwenden Sie Konfigurationsmanagement, um die Absicherung aller Server zu standardisieren und manuelle Arbeit zu reduzieren.
4. Tools für Benutzerzugriff und Netzwerkabsicherung
- LDAP / FreeIPA: Zentralisierung der Benutzerauthentifizierung und Richtlinienverwaltung.
- RBAC- und sudo-Richtlinienkontrollen: Setzen Sie das Prinzip der geringsten Privilegien durch und schränken Sie sensible Aktionen ein.
- iptables / nftables: Konsistente Firewall-Regeln anwenden und Netzwerke segmentieren.
5. Überwachungs- und Audit-Tools
- Lynis / OSSEC / Auditd: Identifizieren Sie Fehlkonfigurationen und verfolgen Sie sicherheitsrelevante Ereignisse.
- Prometheus + Grafana: Überwachen Sie das Systemverhalten und visualisieren Sie Warnmeldungen und Infrastruktur-Aktivitäten.
Häufige Fehler bei der Sicherheitsoptimierung, die es zu vermeiden gilt
Selbst erfahrene Linux-Administratoren können Fehler machen, die die Wirksamkeit der Systemhärtung beeinträchtigen. Das Verständnis dieser Fallstricke und ihrer Vermeidung trägt zur Aufrechterhaltung sicherer und zuverlässiger Umgebungen bei.
1. Überspringen einer vollständigen Systeminventarisierung
Teams beginnen manchmal mit dem Patchen oder Konfigurieren von Systemen, ohne über eine vollständige Bestandsaufnahme zu verfügen. Fehlende Server, Container oder kritische Anwendungen schaffen blinde Flecken, in denen Schwachstellen ungeschützt bleiben, was das Risiko einer Kompromittierung erhöht.
2. Verzögerung von Patches und Updates
Veraltete Software ist ein leichtes Ziel für Angreifer. Manuelle Patch-Zeitpläne führen oft zu Verzögerungen, wodurch Kernel, Bibliotheken und Anwendungen bekannten CVEs ausgesetzt bleiben.
3. Schwache oder übermäßige Zugriffsrechte
Übermäßiger Root-Zugriff, veraltete Konten oder schlecht verwaltete Sudo-Berechtigungen vergrößern die Angriffsfläche. Falsch konfigurierte SSH-Schlüssel oder die Nichtbeachtung von Richtlinien zur minimalen Berechtigungsvergabe können von Angreifern ausgenutzt oder intern missbraucht werden.
4. Ignorieren von Konfigurationsabweichungen
Im Laufe der Zeit können Systeme aufgrund von Ad-hoc-Änderungen, Updates oder inkonsistenten Richtlinien von festgelegten Baselines abweichen. Diese „Konfigurationsabweichung“ schwächt die Sicherheit und macht zuvor sichere Systeme anfällig.
5. Vernachlässigung der Überwachung und Protokollierung
Ohne ordnungsgemäße Protokolle und Überwachung bleiben Fehlkonfigurationen oder Angriffe oft unbemerkt. Dies verzögert die Erkennung, erschwert die Wiederherstellung und erhöht die Auswirkungen potenzieller Sicherheitsverletzungen.
Stärkung der Linux-Sicherheit durch konsequente Hardening-Maßnahmen
Durch Sicherheitshärtung erhalten Linux-Systeme eine stärkere Basis und sind weniger anfällig für gängige Bedrohungen. Durch die Anwendung sicherer Konfigurationen, die frühzeitige Behebung von Schwachstellen und die Vermeidung routinemäßiger Fehler sorgen Teams für sicherere und besser vorhersehbare Umgebungen.
Automatisierungstools helfen dabei, Systeme an Hardening-Standards anzupassen. Live-Patching-Lösungen wie KernelCare für Kernel und LibCare für gemeinsam genutzte Bibliotheken wenden Updates ohne Neustarts oder Dienstunterbrechungen an. Hardening ist kein einmaliger Vorgang, sondern muss kontinuierlich aufrechterhalten werden. Starke Standardeinstellungen, zeitnahe Patches und regelmäßige Überprüfungen sorgen dafür, dass Ihre Systeme auch bei Auftreten neuer Schwachstellen vorhersehbar und sicher bleiben.
Für Systeme, auf denen ältere oder auslaufende Linux-Distributionen laufen, bietet TuxCare mit seinem Endless Lifecycle Support (ELS) fortlaufende Sicherheitsupdates, solange diese benötigt werden, auch über das EOL-Datum des Anbieters hinaus.
