
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Connaître les dates de fin de vie (EOL) du framework Spring aide les équipes à garantir la sécurité et la conformité tout en planifiant les mises à niveau futures.
- La plupart des versions atteignent leur fin de vie (EOL) après environ 18 mois de prise en charge par la communauté.
- Les entreprises peuvent choisir de procéder immédiatement à une mise à niveau ou de mettre en place une prise en charge étendue de Spring Security afin de protéger leurs applications Spring arrivées en fin de vie.
La date de fin de vie (EOL) du framework Spring n'est pas seulement une date sur un calendrier ; pour de nombreuses équipes en entreprise, c'est une échéance imminente en matière de sécurité et de conformité. Lorsqu'une version de Spring arrive en fin de vie, elle ne reçoit officiellement plus de correctifs de sécurité, de corrections de bogues ni de mises à jour de performances de la part des responsables de la maintenance.
La réalité pour de nombreuses organisations est que, même si une application peut encore « fonctionner correctement » sur une version obsolète, elle constitue en réalité une cible facile. Chaque jour qui s'écoule après la date de fin de vie (EOL) augmente votre exposition aux vulnérabilités Spring (CVE) découvertes après cette date.
Dans ce guide, nous examinerons les dates de fin de vie (EOL) de la plateforme Spring, les risques liés au maintien de versions dont le support a pris fin et, surtout, comment vous pouvez sécuriser vos applications sans avoir à procéder à une migration forcée et immédiate.
Quelles sont les implications de la fin de vie (EOL) du Spring Framework ?
En termes simples, cette date de fin de vie correspond à la fin du support technique assuré par le fournisseur. Une fois qu'une version spécifique atteint sa fin de vie, les responsables de la maintenance cessent de publier de nouvelles mises à jour pour celle-ci. Cela signifie également qu'il n'y a plus de correctifs de sécurité ni de corrections de bogues, ce qui explique précisément pourquoi il est risqué pour toute organisation de continuer à s'appuyer sur des logiciels en fin de vie. Du point de vue de la sécurité et de la conformité, les applications fonctionnant avec une version de framework qui n'est plus prise en charge constituent un risque.
Une fois la fin de vie atteinte, vos applications continueront peut-être de fonctionner, mais votre niveau de sécurité changera du jour au lendemain. Sans flux de mises à jour assuré par le fournisseur, toute nouvelle vulnérabilité découverte devient une brèche dans votre infrastructure que vous ne pourrez combler sans une mise à niveau complète (et souvent complexe) ou un support prolongé.
Prise en charge des versions du framework Spring et calendrier de fin de vie
Le framework Spring suit un cycle de publication majeur/mineur, avec désormais des périodes de support encore plus courtes, d'environ 19 mois, par rapport aux délais antérieurs. Cela s'explique par une nouvelle politique de support qui aligne davantage le framework sur le calendrier des versions de Spring Boot. Pendant cette période, il continue de bénéficier de correctifs de sécurité, de corrections de bogues et de mises à jour de maintenance jusqu'à ce qu'il atteigne la phase de fin de vie (EOL).
Spring Framework 3.x et 4.x
Les versions 3.1, 4.0, 4.1 et 4.3 du framework Spring ont dépassé depuis longtemps leur date de fin de vie (EOL). Cela fait des années que ces versions héritées ont atteint la fin de leur cycle de support et elles doivent être considérées comme présentant un risque élevé dans tout environnement de production en l'absence de support alternatif.
Spring Framework 5.x
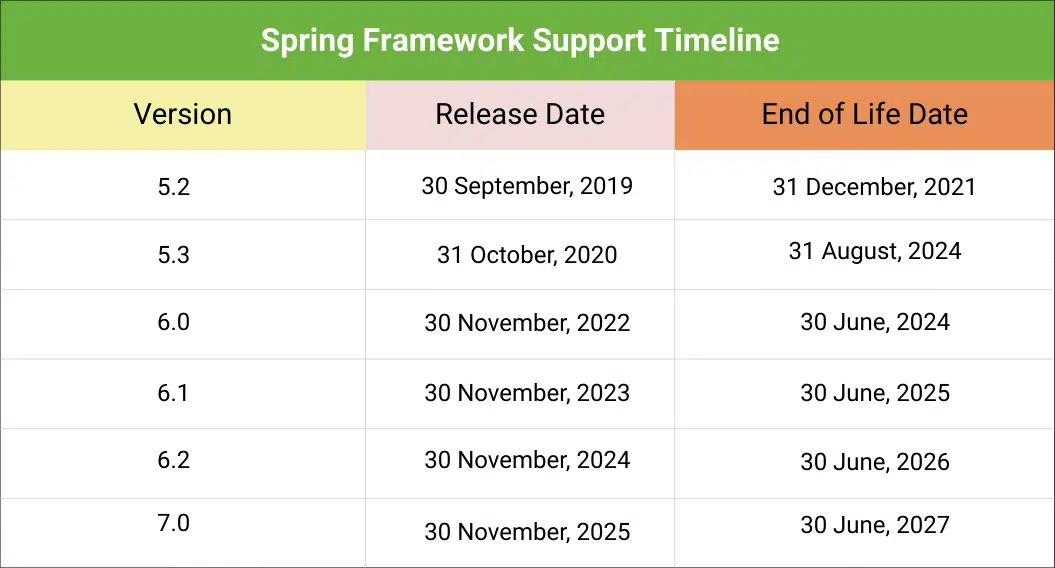
Spring Framework 5.3, dernière version de la branche 5.x, a été prise en charge pendant environ quatre ans et a atteint sa fin de vie (EOL) le 31 août 2024. De plus, il s'agissait de la dernière version prenant en charge Java 8, et passer au-delà de la version 5.3 nécessite un saut important (vers Java 17 ou une version plus récente). Comme de nombreuses entreprises n'ont pas encore pu passer à Java 17 ou une version supérieure, elles se retrouvent bloquées sur la version 5.3, qui n'est désormais plus officiellement prise en charge.
Spring Framework 6.x
À partir de Spring Framework 6.0, cette branche de Spring suit un cycle de publication plus rapide : les nouvelles versions apparaissent rapidement et sont retirées encore plus vite. Cela a donné lieu à un piège de support dans laquelle les équipes se retrouvent avec une version non prise en charge un an et demi après sa sortie.
Remarque : Les versions 6.0 et 6.1 de Spring ont déjà atteint leur date de fin de vie (EOL). Si vous utilisez Spring Framework 6.2, vos packages de support open source disparaîtront bientôt (si ce n'est déjà fait au moment où vous lisez ces lignes).
Le tableau ci-dessous présente l'état actuel de la prise en charge du Spring Framework ainsi que les dates de fin de vie.
Comment la fin de vie du framework Spring affecte les applications Spring Boot
Spring Boot dépend de versions spécifiques du Spring Framework. Lorsqu'une version du Spring Framework arrive en fin de vie (EOL), les applications Spring Boot qui s'appuient sur celle-ci ne bénéficient plus des mises à jour de sécurité fournies par l'éditeur au niveau du framework.
On a tendance à se concentrer uniquement sur la version de Spring Boot utilisée. Cependant, Spring Boot est une couche spécifique qui s'appuie sur le framework Spring. Lorsque le framework sous-jacent atteint sa fin de vie (EOL), les correctifs de sécurité pour les nouvelles vulnérabilités CVE ne sont plus publiés.
Par exemple, Spring Boot 2.7 repose sur Spring Framework 5.3. Même si le code de l'application est entièrement mis à jour, une vulnérabilité découverte dans le framework de base restera non corrigée dès lors que ce dernier ne sera plus maintenu. Concrètement, cela signifie que le niveau de sécurité de l'application dépend du cycle de vie de la version sous-jacente de Spring Framework.
Principaux risques liés à la fin de vie du framework Spring
À mesure que l'année 2026 avance, l'écart entre les anciennes versions de Spring et les exigences actuelles en matière de sécurité ne cesse de se creuser. Voici les trois principaux risques liés à l'utilisation d'une version du Spring Framework en fin de vie dans votre infrastructure.
Vulnérabilités de sécurité non corrigées
Le risque le plus grave lié à la fin de vie (EOL) du framework Spring réside dans l'absence de mises à jour de sécurité une fois que le support du fournisseur a pris fin. Lorsque de nouvelles vulnérabilités, telles que CVE-2024-38816 et CVE-2024-38819, sont révélées et affectent les versions en fin de vie, aucun correctif n'est fourni par l'éditeur. Les attaquants le savent et ciblent spécifiquement les applications fonctionnant sur des versions plus anciennes de frameworks populaires tels que Spring 5.x ou 6.x, où les correctifs ne sont pas appliqués et où les vulnérabilités restent exploitables.
Au fil du temps, ces vulnérabilités connues du public s'accumulent et vos environnements peuvent devenir un terrain de jeu pour les pirates informatiques. Même si le code de votre application est sécurisé, une vulnérabilité dans un framework central peut compromettre l'ensemble de l'environnement.
Défauts de conformité et d'audit
De nombreuses réglementations, telles que PCI DSS 4.0, HIPAA et le RGPD, exigent généralement que tous les composants du système soient pris en charge par le fournisseur. L'utilisation d'une version du Spring Framework arrivée en fin de vie constitue un manquement direct aux exigences de conformité. Si une violation de données survient sur un système utilisant des logiciels non pris en charge, votre organisation s'expose même à des amendes plus élevées ou à des sanctions judiciaires pour négligence dans la maintenance.
Stabilité opérationnelle et dette technique
Lorsque le fournisseur cesse d'assurer la maintenance d'une version après sa fin de vie (EOL), les problèmes de compatibilité s'accumulent insidieusement. Les bibliothèques tierces modernes (pour la journalisation, les pilotes de bases de données ou les intégrations cloud) finiront par cesser de prendre en charge les anciennes versions de Spring, plongeant vos développeurs dans un véritable « enfer des dépendances » où ils ne peuvent rien mettre à jour sans tout casser. Si un bug survient, vous devrez le corriger vous-même. Plus vous attendez pour abandonner une version obsolète, plus votre dette technique s'accumule.
Principales mesures à prendre après la fin de vie du framework Spring
Une fois que les versions de Spring ont dépassé leur date de fin de vie, il devient essentiel de gérer les risques. Bien que chaque équipe ait une tolérance au changement et des contraintes de ressources qui lui sont propres, voici les trois options possibles pour faire face à ce dilemme lié à la fin de vie.
1. Passez à une version prise en charge
La solution à long terme consiste à passer à une version du Spring Framework actuellement prise en charge (par exemple, Spring Framework 7.x). Cela vous garantit de bénéficier des mises à jour de sécurité fournies par la communauté et d'une maintenance continue jusqu'à la fin de la période de support. Cependant, la mise à niveau vers une nouvelle version majeure est rarement une tâche simple et nécessite souvent des modifications du code, une validation des dépendances et des tests approfondis afin d'éviter les problèmes en production dus à des changements incompatibles. Passer de Spring 5.x à 6.x, par exemple, n'est pas seulement un changement de version ; cela implique une mise à niveau vers Java 17 (ou une version plus récente) et une transition des espaces de noms javax vers jakarta.
2. Souscrire au service « Endless Lifecycle Support » (ELS)
De nombreuses organisations reportent leurs mises à niveau, car celles-ci nécessitent de planifier des temps d'arrêt et ne correspondent souvent pas à leurs priorités opérationnelles. Certaines équipes optent pour une prolongation du support de sécurité afin de gagner du temps jusqu'à ce que la migration devienne réalisable, tandis que d'autres choisissent tout simplement de ne rien faire. Cependant, l'inaction n'est tout simplement pas une option lorsqu'il existe des alternatives réalisables et rentables.
TuxCare propose un support à vie (ELS) pour les versions du framework Spring qui ont atteint leur fin de vie. L'ELS aide les entreprises à garantir la sécurité et la conformité de leurs versions existantes en fin de vie en fournissant des correctifs de sécurité prêts à l'emploi pour les vulnérabilités de Spring.
TuxCare prend en charge à la fois les versions de Spring Framework et de Spring Boot. Voici la liste des versions prises en charge :
- Spring Framework : 3.1, 4.0, 4.1, 4.3, 5.2, 5.3, 6.0, 6.1 et 6.2.
- Spring Boot : 2.7, 3.2 et 3.4.

3. Migrer vers une autre pile
Si une application est tellement ancienne que la mise à niveau du framework coûte plus cher que de la refaire entièrement, certaines équipes choisissent de passer à une pile technologique différente (Python, .NET). Bien que cette approche résolve le problème de fin de vie, il s'agit d'un projet à long terme qui peut prendre des mois, voire des années. Il faut néanmoins trouver un moyen de sécuriser l'application pendant la migration.
Restez en sécurité après la fin de vie avec TuxCare
La fin de vie (EOL) du framework Spring ne doit pas nécessairement entraîner une crise de migration. TuxCare propose un support à cycle de vie illimité (ELS) pour Spring, qui permet aux entreprises de continuer à recevoir des correctifs de sécurité pour les vulnérabilités connues, même après la fin du support officiel du fournisseur. Cela offre également aux équipes la flexibilité nécessaire pour planifier leurs migrations selon leur propre calendrier, tout en conservant des environnements de production stables et sécurisés.
Pour découvrir comment TuxCare ELS peut garantir la sécurité et la conformité de vos applications Spring, contactez l'un de nos experts.

