
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Die Kenntnis der Zeitpläne für das Ende der Lebensdauer (EOL) des Spring Frameworks hilft Teams dabei, Sicherheit und Compliance zu gewährleisten und gleichzeitig zukünftige Upgrades zu planen.
- Die meisten Versionen erreichen nach etwa 18 Monaten Community-Support das Ende ihrer Lebensdauer (EOL).
- Unternehmen können sich für ein sofortiges Upgrade entscheiden oder erweiterten Spring-Sicherheits-Support implementieren, um ihre EOL-Spring-Anwendungen zu schützen.
Das Ende der Lebensdauer (EOL) des Spring Frameworks ist nicht nur ein Datum im Kalender, sondern für viele Unternehmensteams eine drohende Frist in Bezug auf Sicherheit und Compliance. Wenn eine Spring-Version das Ende ihrer Lebensdauer erreicht, erhält sie offiziell keine Sicherheitspatches, Bugfixes oder Leistungsupdates mehr von den Betreuern.
Die Realität für viele Unternehmen sieht so aus, dass eine Anwendung zwar auf einer veralteten Version noch „einwandfrei läuft“, aber praktisch ein leichtes Ziel darstellt. Mit jedem Tag, der nach dem EOL-Datum verstreicht, steigt Ihr Risiko, von Spring-Sicherheitslücken (CVEs) betroffen zu sein, die nach diesem Enddatum entdeckt werden.
In diesem Leitfaden befassen wir uns mit den EOL-Terminen dieser Spring-Plattform, den Risiken einer weiteren Nutzung nicht mehr unterstützter Versionen und (vor allem) damit, wie Sie Ihre Anwendungen ohne eine erzwungene, sofortige Migration sichern können.
Was bedeutet das Ende des Lebenszyklus (EOL) des Spring Frameworks?
Einfach ausgedrückt ist dieses End-of-Life-Datum das Ende des Hersteller-Supports. Sobald eine bestimmte Version das EOL erreicht, stellen die Entwickler keine weiteren Updates mehr dafür bereit. Das bedeutet auch, dass es keine Sicherheitspatches und Bugfixes mehr gibt. Genau aus diesem Grund ist es für Unternehmen riskant, weiterhin auf EOL-Software zu setzen. Aus Sicht der Sicherheit und Compliance stellen Anwendungen, die mit einer nicht mehr unterstützten Framework-Version laufen, ein Risiko dar.
Nach dem EOL laufen Ihre Anwendungen möglicherweise weiter, aber die Sicherheitslage ändert sich über Nacht. Ohne regelmäßige Updates durch den Hersteller wird jede neu entdeckte Schwachstelle zu einer offenen Tür in Ihrer Infrastruktur, die Sie ohne ein vollständiges (und oft schwieriges) Upgrade oder erweiterten Support nicht schließen können.
Unterstützung für Spring Framework-Versionen und EOL-Zeitplan
Das Spring Framework arbeitet mit einem Major/Minor-Release-Rhythmus, wobei die Support-Fenster im Vergleich zu früheren Zeiträumen nun mit etwa 19 Monaten noch kürzer sind. Grund dafür ist eine neue Support-Richtlinie, die das Framework enger an den Zeitplan der Spring Boot-Versionen anpasst. Während dieses Zeitraums erhält es weiterhin Sicherheitspatches, Bugfixes und Wartungsupdates, bis es in die EOL-Phase eintritt.
Spring Framework 3.x und 4.x
Die Spring Framework-Versionen 3.1, 4.0, 4.1 und 4.3 haben ihr EOL längst überschritten. Es ist schon Jahre her, dass diese Legacy-Versionen das Ende ihrer Support-Roadmap erreicht haben, und sie sollten in jeder Produktionsumgebung als risikoreich angesehen werden, wenn es keinen alternativen Support gibt.
Spring Framework 5.x
Spring Framework 5.3, die letzte Version der 5.x-Reihe, wurde etwa vier Jahre lang unterstützt und erreichte am 31. August 2024 das Ende seiner Lebensdauer (EOL). Außerdem war es die letzte Version, die Java 8 unterstützte, und ein Wechsel über 5.3 hinaus erfordert einen erheblichen Sprung (auf Java 17 oder neuer). Da viele Unternehmen noch nicht auf Java 17+ umsteigen konnten, sind sie nun auf 5.3 angewiesen, das offiziell nicht mehr unterstützt wird.
Spring Framework 6.x
Beginnend mit Spring Framework 6.0 folgt diese Spring-Variante einem schnelleren Release-Zyklus, wobei neue Versionen schnell erscheinen und noch schneller wieder eingestellt werden. Dies hat zu einer Support-Falle , in der sich Teams 1,5 Jahre nach der Veröffentlichung einer Version mit einer nicht mehr unterstützten Version wiederfinden.
Hinweis: Spring 6.0 und 6.1 haben bereits ihr EOL-Datum erreicht. Wenn Sie Spring Framework 6.2 verwenden, werden Ihre Open-Source-Support-Pakete bald verschwinden (sofern dies nicht bereits geschehen ist, während Sie diesen Text lesen).
Die folgende Tabelle zeigt den aktuellen Support-Status für das Spring Framework und die EOL-Zeitpläne.
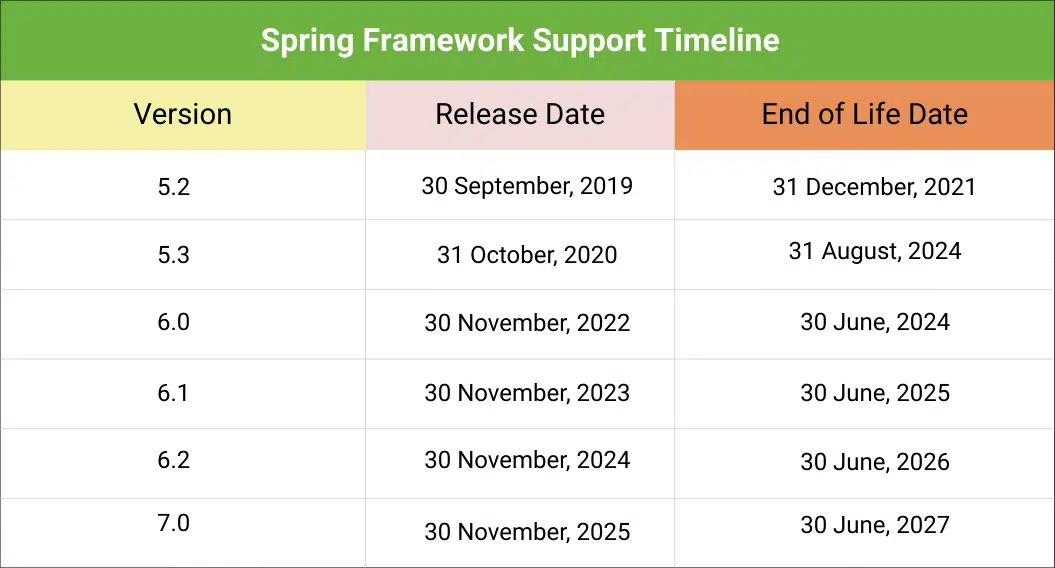
Wie sich das Ende des Lebenszyklus (EOL) des Spring Frameworks auf Spring Boot-Anwendungen auswirkt
Spring Boot hängt von bestimmten Versionen des Spring Frameworks ab. Wenn eine Version des Spring Frameworks das Ende ihrer Lebensdauer erreicht, verlieren auch die darauf basierenden Spring Boot-Anwendungen die vom Anbieter bereitgestellten Sicherheitsupdates auf Framework-Ebene.
Es ist leicht, sich nur auf die verwendete Spring Boot-Version zu konzentrieren. Spring Boot ist jedoch eine eigenwillige Schicht, die auf dem Spring Framework aufbaut. Wenn das zugrunde liegende Framework das Ende seiner Lebensdauer erreicht, werden keine Sicherheitskorrekturen für neue CVE-Offenlegungen mehr veröffentlicht.
Beispielsweise basiert Spring Boot 2.7 auf Spring Framework 5.3. Selbst wenn der Anwendungscode vollständig gepatcht ist, bleibt eine im Kern-Framework entdeckte Schwachstelle ungepatcht, sobald das Framework nicht mehr gewartet wird. In der Praxis bedeutet dies, dass die Sicherheitslage der Anwendung vom Lebenszyklus der zugrunde liegenden Spring Framework-Version abhängt.
Wichtige Risiken des EOL des Spring Frameworks
Im Laufe des Jahres 2026 wird sich die Kluft zwischen älteren Spring-Versionen und modernen Sicherheitsanforderungen weiter vergrößern. Hier sind drei wesentliche Risiken, die mit einer auslaufenden Spring Framework-Version in Ihrer Infrastruktur verbunden sind.
Ungepatchte Sicherheitsschwachstellen
Das größte Risiko beim Übergang zum Ende des Lebenszyklus (EOL) des Spring Frameworks ist das Ausbleiben von Sicherheitsupdates nach Beendigung des Hersteller-Supports. Wenn neue Schwachstellen wie CVE-2024-38816 und CVE-2024-38819 bekannt werden, die EOL-Versionen betreffen, gibt es keine Upstream-Korrektur. Angreifer wissen dies und zielen gezielt auf Anwendungen ab, die auf älteren Versionen beliebter Frameworks wie Spring 5.x oder 6.x laufen, wo keine Patches angewendet werden und Schwachstellen weiterhin ausgenutzt werden können.
Im Laufe der Zeit sammeln sich diese öffentlich bekannten Schwachstellen an und Ihre Umgebungen können zu einem Spielplatz für Hacker werden. Selbst wenn Ihr Anwendungscode sicher ist, kann eine Schwachstelle in einem Kern-Framework die gesamte Umgebung gefährden.
Versäumnisse bei Compliance und Audit
Viele regulatorische Rahmenwerke wie PCI DSS 4.0, HIPAA und DSGVO verlangen im Allgemeinen, dass alle Systemkomponenten vom Anbieter unterstützt werden. Die Verwendung einer EOL-Version des Spring Frameworks stellt einen direkten Verstoß gegen die Compliance dar. Wenn es auf einem System, auf dem nicht unterstützte Software läuft, zu einer Sicherheitsverletzung kommt, kann Ihr Unternehmen aufgrund fahrlässiger Wartung sogar mit höheren Geldstrafen oder rechtlichen Sanktionen rechnen.
Betriebsstabilität und technische Schulden
Da der Anbieter nach dem EOL die Wartung einer Version einstellt, nehmen Kompatibilitätsprobleme unbemerkt zu. Moderne Bibliotheken von Drittanbietern (für Protokollierung, Datenbanktreiber oder Cloud-Integrationen) werden irgendwann die Unterstützung für ältere Spring-Versionen einstellen, sodass Ihre Entwickler in einer Abhängigkeitshölle stecken bleiben, in der sie nichts aktualisieren können, ohne alles zu zerstören. Wenn ein Fehler auftritt, müssen Sie ihn selbst beheben. Je länger Sie mit der Umstellung von einer veralteten Version warten, desto mehr technische Schulden sammeln Sie an.
Wichtige Maßnahmen, die Sie nach dem Ende des Supports für Spring Framework ergreifen können
Sobald Spring-Versionen ihr EOL-Datum überschritten haben, wird es wichtig, das Risiko zu managen. Auch wenn jedes Team eine andere Bereitschaft zu Veränderungen und andere Ressourcenbeschränkungen hat, gibt es drei Möglichkeiten, mit diesem EOL-Problem umzugehen.
1. Aktualisieren Sie auf eine unterstützte Version.
Die langfristige Lösung besteht darin, ein Upgrade auf eine derzeit unterstützte Version des Spring Frameworks (z. B. Spring Framework 7.x) durchzuführen. Dadurch stellen Sie sicher, dass Sie bis zum Ende des Supportzeitraums Sicherheitsupdates und laufende Wartungsleistungen von der Community erhalten. Ein Upgrade auf eine neue Hauptversion ist jedoch selten eine einfache Aufgabe und erfordert oft Code-Updates, die Überprüfung von Abhängigkeiten und gründliche Tests, um Produktionsprobleme aufgrund von grundlegende Änderungen. Der Wechsel von Spring 5.x zu 6.x ist beispielsweise nicht nur eine Versionsänderung, sondern beinhaltet auch ein Upgrade auf Java 17 (oder neuer) und einen Übergang von javax- zu jakarta-Namespaces.
2. Endless Lifecycle Support (ELS) anwenden
Viele Unternehmen zögern Upgrades hinaus, weil sie Ausfallzeiten planen müssen und diese oft nicht mit den betrieblichen Prioritäten vereinbar sind. Einige Teams entscheiden sich für einen verlängerten Sicherheitssupport, um mehr Zeit zu gewinnen, bis die Migration praktikabel ist, während andere Maßnahmen ganz aufschieben. Nichts zu tun ist jedoch keine Option, wenn es praktikable und kostengünstige Alternativen gibt.
TuxCare bietet Endless Lifecycle Support (ELS) für Spring Framework-Versionen, die das Ende ihrer Lebensdauer erreicht haben. ELS hilft Unternehmen dabei, die Sicherheit und Compliance bestehender EOL-Versionen zu gewährleisten, indem es produktionsreife Sicherheitspatches für Spring-Schwachstellen bereitstellt.
TuxCare deckt sowohl Spring Framework- als auch Spring Boot-Versionen ab. Hier ist die Liste der unterstützten Versionen:
- Spring Framework: 3.1, 4.0, 4.1, 4.3, 5.2, 5.3, 6.0, 6.1 und 6.2.
- Spring Boot: 2.7, 3.2 und 3.4.

3. Zu einem anderen Stack migrieren
Wenn eine Anwendung so alt ist, dass eine Aktualisierung des Frameworks teurer ist als eine Neuentwicklung, entscheiden sich manche Teams dafür, komplett auf einen anderen Sprachstack (Python, .NET) umzusteigen. Dieser Ansatz löst zwar das EOL-Problem, ist jedoch ein langfristiges Projekt, das Monate oder sogar Jahre dauern kann. Sie benötigen weiterhin eine Möglichkeit, die Anwendung während der Migration zu sichern.
Bleiben Sie auch nach Ablauf der Lebensdauer sicher mit TuxCare
Das Ende des Lebenszyklus von Spring Framework muss nicht zwangsläufig zu einer Migrationskrise führen. TuxCare bietet Endless Lifecycle Support (ELS) für Spring, wodurch Unternehmen auch nach Ablauf des offiziellen Hersteller-Supports weiterhin Sicherheitspatches für bekannte Schwachstellen erhalten. Dies gibt Teams die Flexibilität, Migrationen nach ihrem eigenen Zeitplan zu planen und gleichzeitig stabile, geschützte Produktionsumgebungen aufrechtzuerhalten.
Um zu erfahren, wie TuxCare ELS Ihre Spring-Anwendungen sicher und konform halten kann, wenden Sie sich an einen unserer Experten.

