Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco



Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O FedRAMP 20x já está em vigor para as Classes A, B e C, e as regras de 2026 passarão a ser obrigatórias para todos a partir de 1º de janeiro de 2027.
- Um indicador-chave de segurança descreve o monitoramento automático de softwares de terceiros para identificar vulnerabilidades em fornecedores, utilizando métodos como notificações contratuais.
- Os Indicadores-chave de Segurança nunca mencionam dependências nem listas de materiais de software; portanto, o escopo decorre das definições das regras.
- A identificação de vulnerabilidades é uma exigência, enquanto os prazos para correção das vulnerabilidades da Classe C são recomendações das quais os provedores podem se afastar, desde que justifiquem tal decisão por meio de documentação.
O FedRAMP 20x considera um documento de segurança desatualizado como uma vulnerabilidade. De acordo com as regras de detecção de vulnerabilidades do Programa Federal de Gestão de Riscos e Autorizações (FedRAMP), uma declaração de controle desatualizada no Registro de Decisão de Segurança de um provedor — que substituiu o Plano de Segurança do Sistema — é detectada e corrigida como qualquer outra falha.
Se a documentação precisa acompanhar o ritmo do sistema, o mesmo vale para o software que o compõe, incluindo o código que você não escreveu. O software de terceiros executado dentro de uma oferta de serviço em nuvem está incluído no escopo da norma 20x, mesmo que os Indicadores-chave de Segurança (KSIs) nunca utilizem a palavra“dependências”.As regras chegam a essa conclusão ao definir o que é uma oferta de serviço em nuvem, e alguns KSIs mencionam diretamente o software de terceiros e os riscos da cadeia de suprimentos.
O que o FedRAMP 20x traz de mudanças para os provedores de nuvem
O FedRAMP, programa federal que padroniza a avaliação de segurança para serviços em nuvem, faz parte da Administração de Serviços Gerais (GSA). O que o 20x muda é a origem das provas. Agora, os provedores comprovam suas alegações com evidências que um sistema pode validar automaticamente, em vez de longos planos escritos que as pessoas analisam manualmente.
O FedRAMP também alterou sua terminologia. Agora, o resultado é denominado “certificação”, em vez de “autorização”. O FedRAMP certifica a oferta, e cada órgão continua tomando sua própria decisão quanto à autorização de uso.
A situação atual do FedRAMP 20x após a fase piloto
O projeto-piloto FedRAMP 20x foi realizado em duas fases. A Fase 1 consistiu em uma prova de conceito de baixo impacto, realizada de abril a setembro de 2025. A Fase 2 testou o nível “Moderado” de novembro de 2025 a março de 2026, e as primeiras autorizações do projeto-piloto no nível “Moderado” foram concedidas em 6 de março de 2026. Ambos os projetos-piloto foram concluídos, e o programa está na Fase 3, de adoção em larga escala.
Os projetos-piloto foram incorporados às Regras Consolidadas para 2026 (CR26). As últimas notícias sobre o FedRAMP 20x dizem respeito, em sua maioria, a questões administrativas, já que o registro de alterações das regras apresenta esclarecimentos e pequenos ajustes até 8 de outubro de 2026.
Se você veio procurando pelo FedRAMP 20x Moderate, o nome atual é Classe C. O nível Baixo agora é a Classe B e o Alto é a Classe D. A Classe A é nova e representa um ponto de entrada para prestadores de serviços com programas de segurança maduros que desejam ingressar no mercado federal. O caminho 20x está aberto às Classes A, B e C.
A Revisão 5 (Rev5), o processo mais antigo, segue um cronograma. Estas são as datas que você precisa saber.
| Data | Marco |
|---|---|
| 4 de maio de 2026 | Lançamento da prévia pública do CR26 |
| 4 de julho de 2026 | Começa a adoção antecipada opcional, com datas de vigência que variam de acordo com o conjunto de regras |
| 31 de agosto de 2026 | Inauguração de dutos das classes B e C |
| 1º de janeiro de 2027 | Data geral de entrada em vigor das regras de 2026. Alguns conjuntos de regras entram em vigor mais cedo, como as regras relativas a vulnerabilidades, em 7 de dezembro de 2026, e alguns prazos de carência da Rev5 se estendem até datas posteriores |
| Primeiro semestre do ano fiscal de 2027 (de outubro de 2026 a março de 2027) | Piloto com certificação estimada na Classe D |
| 11 de junho de 2027 | O FedRAMP deixa de aceitar novas certificações Rev5 |
| Até, no mínimo, 31 de dezembro de 2028 | As certificações Rev5 existentes permanecem válidas, a menos que o FedRAMP determine o contrário |
Como funcionam os KSIs do FedRAMP 20x
Um KSI 20x do FedRAMP define uma capacidade de segurança, como o registro de alterações no serviço ou o monitoramento de software de terceiros em busca de vulnerabilidades na cadeia de fornecimento. Os indicadores geralmente listam os controles relacionados da Publicação Especial 800-53 do Instituto Nacional de Padrões e Tecnologia (NIST), um catálogo amplamente utilizado de controles de segurança, de modo que se baseiam em uma estrutura já existente.
Você também pode descobrir como essas estruturas se alinham em todo o setor em nosso guia sobre os principais padrões de segurança na nuvem.
O FedRAMP agrupa os KSIs em temas. A lista atual inclui Gestão de Mudanças, Gestão de Identidade e Acesso, Resposta a Incidentes, Planejamento de Recuperação, Políticas e Inventário, Configuração de Serviços e Risco da Cadeia de Suprimentos, entre outros.
Os provedores validam esses indicadores de forma persistente. O FedRAMP define isso como uma repetição frequente em ciclos, sendo permitidas lacunas desde que sejam intencionais e documentadas; portanto, não significa necessariamente que seja contínuo. Os números mais concretos vêm das regras de vulnerabilidade, que têm sua própria data de início. Os provedores da Classe C devem verificar e validar o status dos recursos baseados em máquinas, como software, hardware e serviços em nuvem, pelo menos a cada três dias. Recursos que não são executados em computadores, como políticas e procedimentos da equipe, passam por essa verificação pelo menos a cada três meses.
O Registro de Decisões de Segurança é um registro contínuo das decisões de segurança de um provedor, e o FedRAMP espera que ele seja mantido, verificado e validado de forma contínua. Os avaliadores — termo que o FedRAMP agora utiliza em vez de “organizações de avaliação terceirizadas” (3PAOs) — normalmente analisam as evidências subjacentes a ele, sendo o FedRAMP o avaliador final.
Alguns desses indicadores estão relacionados aos programas que você executa.
Quando os KSIs se relacionam com softwares de terceiros
O escopo é fundamental nesse contexto. Os provedores devem identificar todos os recursos de informação que possam lidar com dados de clientes federais ou afetar sua confidencialidade, integridade ou disponibilidade; esse conjunto constitui a oferta de serviços em nuvem. O FedRAMP define um recurso de informação de forma ampla o suficiente para incluir software, código, hardware e serviços em nuvem. Isso abrange o código de terceiros executado dentro da oferta, independentemente de uma regra especificá-lo ou não.
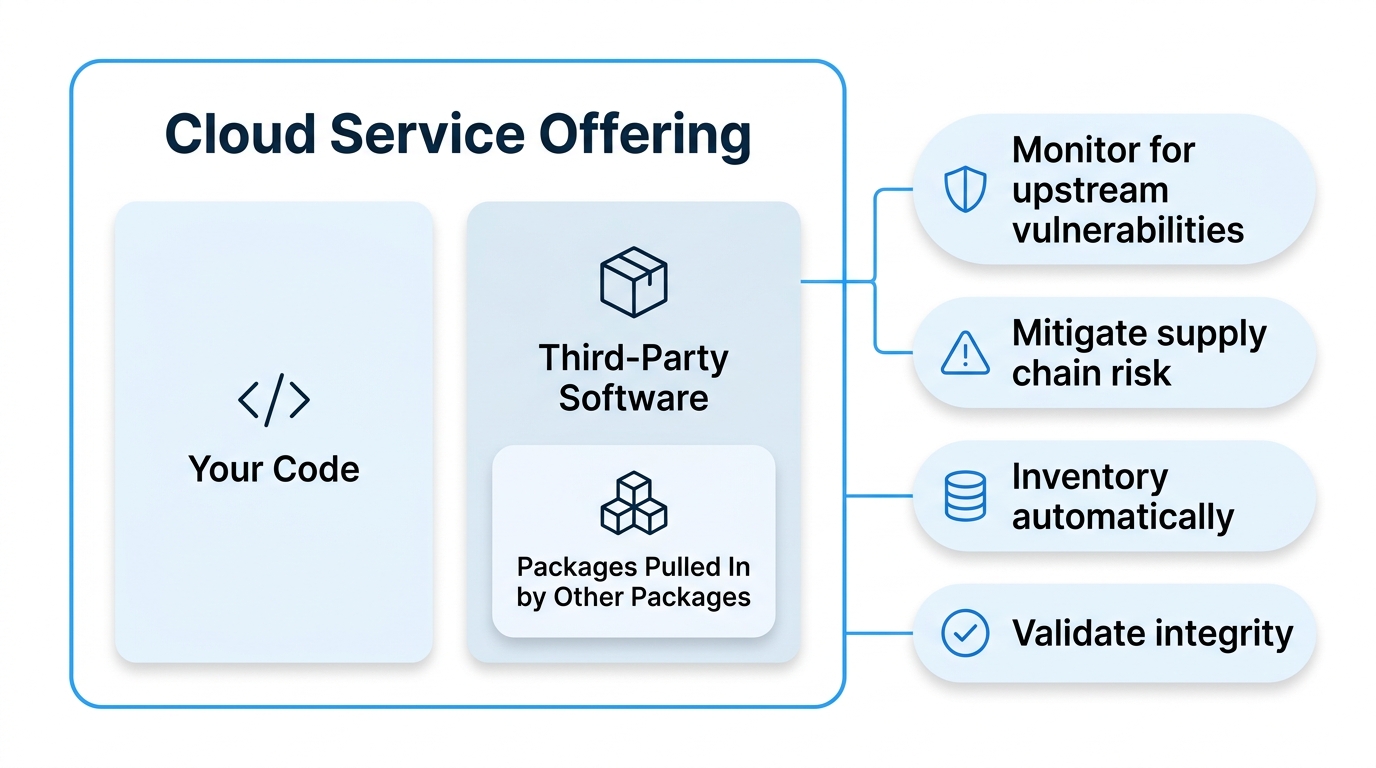
A partir daí, os indicadores tornam-se mais específicos. Três deles abordam diretamente os riscos relacionados a softwares de terceiros e à cadeia de suprimentos, e dois abrangem os estoques e as verificações de integridade em toda a oferta, incluindo o software.
| KSI | Tema | O que descreve |
|---|---|---|
| KSI-SCR-MON | Risco na cadeia de suprimentos | O software de terceiros é monitorado automaticamente quanto a vulnerabilidades na origem, por meio de métodos que podem incluir notificações contratuais ou serviços de monitoramento ativo |
| KSI-SCR-MIT | Risco na cadeia de suprimentos | Os riscos da cadeia de suprimentos são constantemente identificados, analisados e mitigados |
| KSI-CNA-IBP | Arquitetura nativa da nuvem | O uso e a configuração de recursos de máquinas de terceiros são constantemente comparados às melhores práticas e orientações do provedor original |
| KSI-PIY-GIV | Política e Estoque | Listas de recursos de informação geradas automaticamente a partir de fontes confiáveis |
| KSI-SVC-VRI | Configuração do serviço | Métodos criptográficos utilizados para validar a integridade dos recursos de máquinas |
A regra de detecção de vulnerabilidades também cita o monitoramento da cadeia de suprimentos como uma das técnicas que os provedores utilizam para identificar pontos fracos. Nenhum dos KSIs utiliza os termos “dependência”, “código aberto”, “pacote” ou “SBOM”. Em uma leitura literal, uma biblioteca de terceiros em execução dentro do seu serviço é considerada software de terceiros nos termos da KSI-SCR-MON. O que as regras não especificam é o nível de granularidade que o monitoramento deve ter nem quais evidências satisfazem um avaliador, e é aí que entra a interpretação.
Da fonte: O requisito SA-22, “Componentes do sistema sem suporte”, está mapeado para o KSI-SCR-MIT. Ele exige a substituição dos componentes assim que o desenvolvedor, fornecedor ou fabricante deixar de oferecer suporte a eles, ou a disponibilização de fontes alternativas para a continuidade do suporte. Ele já faz parte das diretrizes da FedRAMP Rev. 5 para as Classes B, C e D.
Inclua o SA-22 junto às definições do escopo, e a expectativa de que você substitua componentes sem suporte ou providencie suporte contínuo não é novidade. No âmbito do 20x, espera-se que a comprovação de que você lidou com componentes sem suporte venha de uma validação automatizada, e não de uma explicação por escrito.
O que as regras exigem e o que elas deixam em aberto
Os requisitos de vulnerabilidade do FedRAMP 20x são classificados em dois níveis de exigência: “MUST” e “SHOULD”, e o FedRAMP define ambos. “MUST” é um requisito absoluto. “SHOULD” significa que um provedor pode ter motivos válidos para não cumpri-lo, mas deve avaliar as implicações e explicar sua decisão na documentação de segurança.
A identificação e o tratamento de vulnerabilidades estão, sem dúvida, na categoria das OBRIGAÇÕES. Os provedores devem identificar, de forma sistemática, persistente e imediata, as vulnerabilidades em seus produtos e serviços e, em seguida, acompanhá-las, avaliá-las, mitigá-las e corrigi-las.
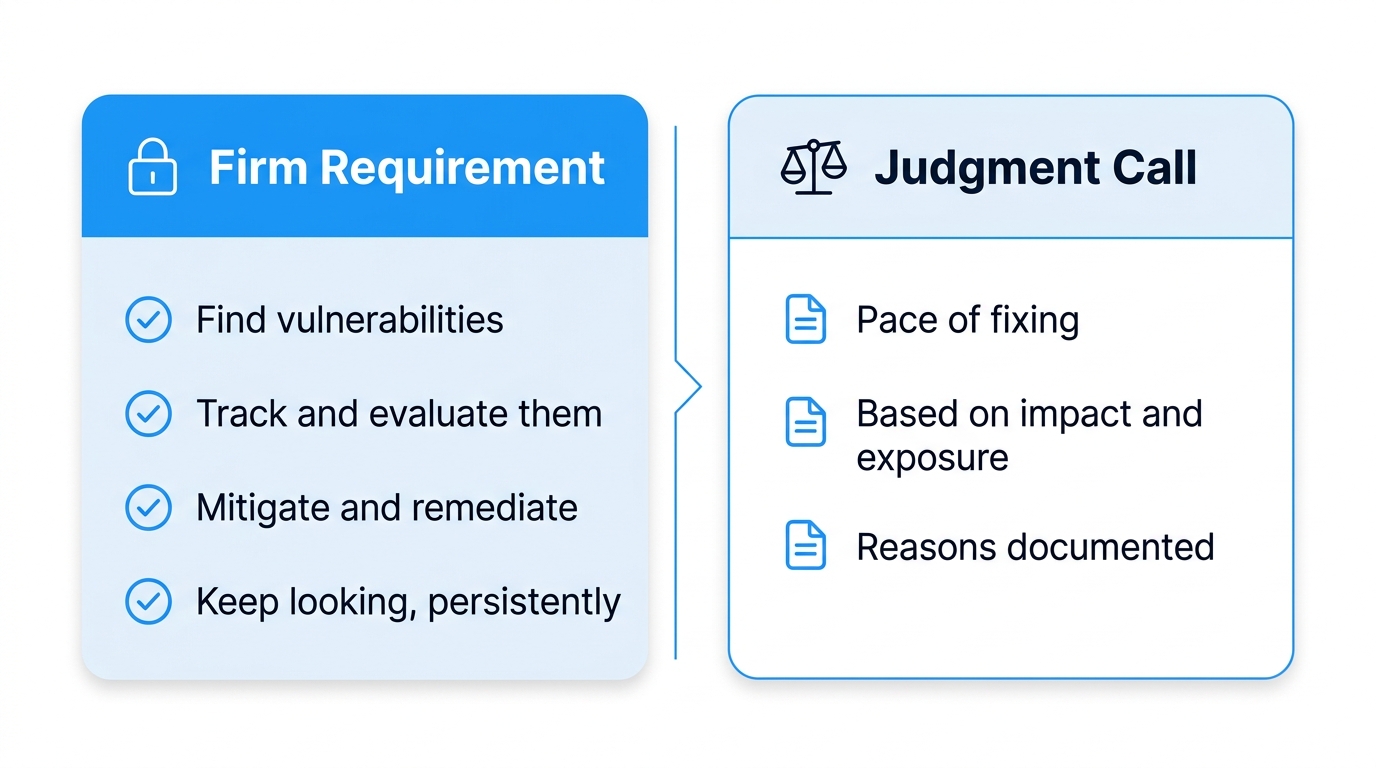
O prazo é a parte flexível. Para a Classe C, os prazos para mitigação ou correção estão no nível “DEVE”. Eles dependem do impacto potencial da vulnerabilidade nas agências, se ela pode ser acessada pela internet e qual é a probabilidade de ser explorada, e variam de 2 dias na extremidade mais grave da tabela a 192 dias na outra. Os provedores também devem corrigir as Vulnerabilidades Conhecidas e Exploradas (KEVs) até as datas de vencimento listadas no catálogo da Agência de Segurança Cibernética e de Infraestrutura (CISA), mesmo que uma vulnerabilidade já tenha sido totalmente mitigada, e devem evitar implantar novos recursos baseados em máquinas que já apresentem uma. Na prática, isso significa uma obrigação firme de identificar vulnerabilidades no código de terceiros, com os prazos para corrigi-las definidos como padrões dos quais só é possível se afastar mediante justificativas documentadas.
A linguagem KEV tem origem na Diretiva Operacional Vinculativa (BOD) 26-04, emitida pela CISA em 10 de junho de 2026. Ela se aplica diretamente às agências civis federais do Poder Executivo, que devem atuar por meio do FedRAMP para garantir que suas ofertas de nuvem estejam em conformidade com o FedRAMP.
As regras de detecção e resposta a vulnerabilidades seguem um cronograma próprio. Espera-se que os provedores que estejam obtendo ou mantendo a certificação as cumpram a partir de 7 de dezembro de 2026, com um período de carência até 7 de março de 2027. Essa data é anterior à de 1º de janeiro de 2027, prevista para a aplicação das regras em geral.
Planejando agora a conformidade com o FedRAMP 20x
Um candidato que está solicitando a certificação pela primeira vez e um detentor atual da Rev5 enfrentam diferentes requisitos de conformidade com o FedRAMP 20x. Se você estiver buscando sua primeira certificação, as novas certificações Rev5 terminam em 11 de junho de 2027; portanto, o 20x é o destino mais provável, a menos que você precise da Classe D, que, por enquanto, só é atendida pela Rev5. Se você já possui uma certificação Rev5, os prazos variam de acordo com o conjunto de regras, e o FedRAMP alterou algumas datas de carência da Rev5 recentemente, até 13 de setembro de 2026; portanto, verifique a página de prazos para saber qual é o seu.
Para softwares de terceiros, comece pelo inventário. O KSI-PIY-GIV, o indicador de inventário, espera que os inventários sejam gerados automaticamente a partir de fontes confiáveis sempre que forem necessários, e uma lista de materiais de software (BOM ) produzida em sua compilação pode ser uma fonte em potencial. Combine isso com um monitoramento que abranja pacotes transitivos — aqueles incluídos por outros pacotes —, bem como aqueles que você selecionou propositalmente, já que é mais fácil perder o controle sobre esses últimos.
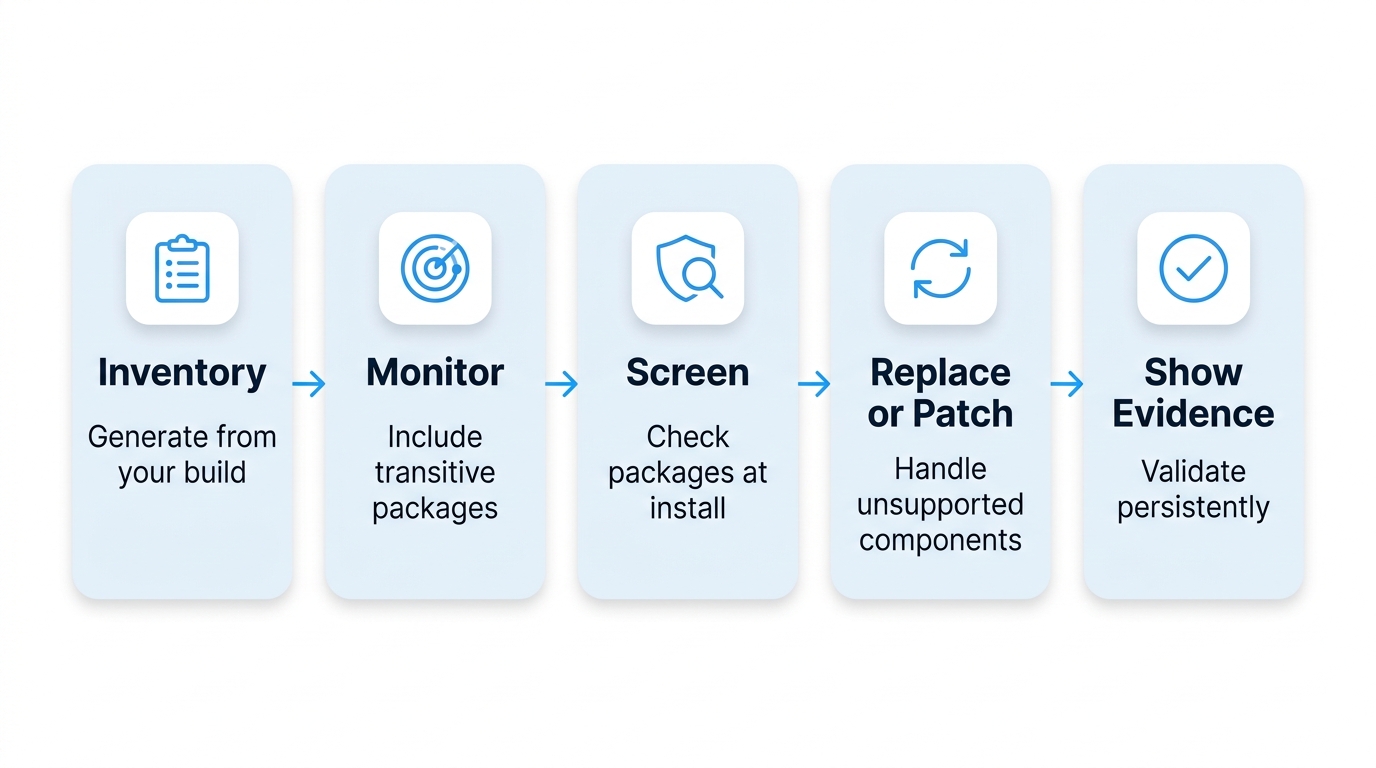
A definição de risco da cadeia de suprimentos da KSI-SCR-MIT também parece abranger mais do que as vulnerabilidades conhecidas; portanto, a avaliação do risco do que chega ao local de instalação deve fazer parte do plano.
Observação: De acordo com as regras do Escopo Mínimo de Avaliação, nos casos em que a regra de identificação de escopo se aplica, cada recurso de informação de terceiros aplicável deve ter seu uso e configuração documentados, além de uma justificativa, medidas de mitigação e controles compensatórios. O FedRAMP define esse termo como qualquer recurso de informação que não esteja inteiramente incluído no Escopo Mínimo de Avaliação da oferta de serviço em nuvem, como um serviço externo. Uma biblioteca integrada ao seu próprio serviço, por outro lado, normalmente estaria dentro do escopo. O KSI-SCR-MON abrange “recursos de informação de software de terceiros”, um conceito mais amplo do que o termo definido “recurso de informação de terceiros” e que inclui código de terceiros executado dentro do seu próprio serviço.
Então, analise o que você está executando cujo suporte já expirou. Componentes sem mantenedor upstream tendem a ficar sem correções, e o conselho habitual é aumentar a versão; porém, a atualização nem sempre é uma solução segura, portanto, uma substituição ou um patch adaptado para versões anteriores precisa ser considerada.
As ferramentas de governança, risco e conformidade (GRC) do FedRAMP 20x também fazem parte do quadro. No projeto-piloto da Fase 1, os fornecedores de GRC representaram a maior parcela das inscrições, buscando a certificação de seus próprios produtos. Seja qual for a ferramenta escolhida, as evidências ainda provêm de seus próprios sistemas e são validadas de acordo com o cronograma estabelecido pelas regras.
Saiba o que está em execução antes que o avaliador pergunte
Mais cedo ou mais tarde, é provável que um avaliador pergunte quais pacotes de terceiros seu serviço executa e quem aplica as correções quando o suporte do desenvolvedor original é encerrado. Essa é uma pergunta incômoda quando alguns desses pacotes foram instalados por meio de outros pacotes ou quando seus mantenedores deixaram o projeto.
O SecureChain é uma forma de reduzir essa lacuna. Para os pacotes que abrange, a TuxCare recompila cada um deles a partir do código-fonte em um ambiente isolado e fortificado, verifica se há malware oculto e código suspeito antes que cheguem ao seu ambiente e aplica correções para novas vulnerabilidades (CVEs) sob um SLA. Quando os mantenedores originais deixam de disponibilizar correções, o Suporte de Ciclo de Vida Ilimitado (Endless Lifecycle Support) dá continuidade à aplicação de correções. A cobertura abrange JavaScript, Python, Java, Go, Rust e PHP, e as compilações incluem proveniência SLSA Nível 3, SBOMs e registros VEX.
Se você não consegue citar os pacotes de terceiros presentes no seu serviço atualmente, nem explicar o que acontece quando um deles perde o suporte do desenvolvedor original, esse é o problema que deve ser resolvido em primeiro lugar.
Perguntas frequentes
O que é o FedRAMP 20x?
O Programa Federal de Gestão de Riscos e Autorizações (FedRAMP) é o programa padronizado de avaliação de segurança do governo federal para serviços em nuvem. O FedRAMP 20x é sua mais nova via de certificação, que substitui as análises baseadas em grande volume de documentação por validação automatizada e evidências legíveis por máquina. Ele está aberto a novos pedidos de certificação, com um projeto-piloto de alto impacto previsto para uma fase posterior.
O que são os KSIs do FedRAMP 20x?
Os Indicadores-chave de Segurança (KSIs) são declarações sobre as capacidades de segurança que um provedor de nuvem demonstra para a trajetória 20x do Programa Federal de Gestão de Riscos e Autorizações (FedRAMP). Eles são agrupados em temas, como Gestão de Mudanças e Risco da Cadeia de Suprimentos, e geralmente enumeram os controles de segurança federais aos quais se referem. O FedRAMP espera que a validação seja automatizada sempre que possível.
Existe um nível “Moderado” no FedRAMP 20x?
Não é mais chamado assim. O Programa Federal de Gestão de Riscos e Autorizações (FedRAMP) substituiu seus níveis de impacto Baixo, Moderado e Alto pelas certificações Classe B, Classe C e Classe D; portanto, o nível Moderado agora é a Classe C. A Classe C está disponível por meio da nova trajetória 20x do FedRAMP, enquanto a Classe D está prevista para um projeto-piloto posterior.
Qual é a situação do projeto-piloto FedRAMP 20x?
Ambos os projetos-piloto do 20x, a nova trajetória do Programa Federal de Gestão de Riscos e Autorizações (FedRAMP), foram concluídos. A Fase 1 testou o nível de impacto “Baixo” em 2025, e a Fase 2 testou o nível “Moderado” de novembro de 2025 a março de 2026. O FedRAMP está agora na Fase 3, de adoção em larga escala, com a implementação gradual das regras de 2026 e uma data de obrigatoriedade geral em 1º de janeiro de 2027.
Quais são os requisitos do FedRAMP 20x relativos a vulnerabilidades?
De acordo com o Programa Federal de Gestão de Riscos e Autorizações (FedRAMP), os provedores devem identificar e corrigir vulnerabilidades em seus serviços em nuvem. Os provedores da Classe C, que correspondem ao antigo nível “Moderado”, também devem verificar e validar o status de seus recursos tecnológicos pelo menos a cada três dias. Os prazos para correção da Classe C são recomendações, e qualquer desvio deles deve ser justificado por meio de documentação.
As dependências de software estão incluídas no escopo do FedRAMP 20x?
O software dentro de um serviço em nuvem está incluído no escopo, incluindo código de terceiros, pois o escopo do Programa Federal de Gestão de Riscos e Autorizações (FedRAMP) abrange qualquer recurso de informação suscetível de lidar com dados de clientes federais ou de afetar sua confidencialidade, integridade ou disponibilidade. Um Indicador-chave de Segurança (KSI) trata do monitoramento de software de terceiros quanto a vulnerabilidades a montante. Nenhum KSI utiliza os termos “dependência” ou “lista de materiais de software”, mas uma biblioteca de terceiros dentro do serviço ainda é um recurso de informação dentro do escopo e um software de terceiros no âmbito do KSI-SCR-MON. O nível de detalhamento do monitoramento fica a critério dos avaliadores.
O que significa GRC para o FedRAMP 20x?
As ferramentas de governança, risco e conformidade (GRC) ajudam as equipes a organizar o trabalho de conformidade e as evidências. No primeiro projeto-piloto do 20x, a nova vertente do Programa Federal de Gestão de Riscos e Autorizações (FedRAMP), os fornecedores de GRC representaram a maior categoria de inscrições, buscando a certificação de seus próprios produtos. O uso de ferramentas é uma forma de coletar as evidências exigidas pelas regras do FedRAMP.