Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- FedRAMP 20x ist für die Klassen A, B und C in Kraft getreten, und die Vorschriften für 2026 werden am 1. Januar 2027 allgemein verbindlich.
- Ein wichtiger Sicherheitsindikator beschreibt die automatische Überwachung von Drittanbietersoftware auf vorgelagerte Sicherheitslücken unter Verwendung von Methoden wie vertraglichen Hinweisen.
- In den Key Security Indicators werden niemals Abhängigkeiten oder Software-Stücklisten genannt, sodass sich der Geltungsbereich aus den Definitionen der Regeln ergibt.
- Das Aufspüren von Schwachstellen ist eine Vorgabe, während die Fristen für die Behebung von Schwachstellen der Klasse C Empfehlungen sind, von denen Anbieter mit dokumentierter Begründung abweichen können.
FedRAMP 20x behandelt ein veraltetes Sicherheitsdokument als Schwachstelle. Gemäß den Regeln zur Erkennung von Schwachstellen des Federal Risk and Authorization Management Program (FedRAMP) wird eine veraltete Kontrollangabe im „Security Decision Record“ eines Anbieters – der den „System Security Plan“ ersetzt hat – wie jede andere Schwachstelle erkannt und behoben.
Wenn die Dokumentation mit dem System Schritt halten muss, gilt das auch für die darin enthaltene Software, einschließlich des Codes, den Sie nicht selbst geschrieben haben. Software von Drittanbietern, die innerhalb eines Cloud-Service-Angebots ausgeführt wird, fällt unter den Geltungsbereich von 20x, auch wenn in den Key Security Indicators (KSIs) der Begriff„Abhängigkeiten“nie verwendet wird. Die Vorschriften kommen zu diesem Ergebnis, indem sie ein Cloud-Service-Angebot definieren, und einige KSIs weisen direkt auf Software von Drittanbietern und Risiken in der Lieferkette hin.
Was sich durch FedRAMP 20x für Cloud-Anbieter ändert
FedRAMP, das Bundesprogramm zur Standardisierung der Sicherheitsbewertung von Cloud-Diensten, ist Teil der General Services Administration (GSA). Was sich bei 20x ändert, ist die Herkunft der Nachweise. Anbieter untermauern ihre Angaben nun mit Nachweisen, die ein System automatisch validieren kann, anstelle von umfangreichen schriftlichen Plänen, die von Mitarbeitern manuell geprüft werden.
FedRAMP hat zudem seine Terminologie geändert. Das Ergebnis wird nun als „Zertifizierung“ statt als „Genehmigung“ bezeichnet. FedRAMP zertifiziert das Angebot, und jede Behörde trifft weiterhin ihre eigene Entscheidung über die Genehmigung der Nutzung.
Der aktuelle Stand von FedRAMP 20x nach der Pilotphase
Das FedRAMP-20x-Pilotprojekt wurde in zwei Phasen durchgeführt. Phase 1 war ein Proof-of-Concept mit geringer Auswirkung, der von April bis September 2025 lief. In Phase 2 wurde von November 2025 bis März 2026 die Stufe „Moderate“ getestet, und die ersten Genehmigungen für das „Moderate“-Pilotprojekt wurden am 6. März 2026 erteilt. Beide Pilotprojekte sind abgeschlossen, und das Programm befindet sich nun in Phase 3, der flächendeckenden Einführung.
Die Pilotprojekte flossen in die „Consolidated Rules for 2026“ (CR26) ein. Die neuesten FedRAMP-20x-Meldungen betreffen größtenteils organisatorische Angelegenheiten, da das Änderungsprotokoll der Vorschriften bis zum 8. Oktober 2026 lediglich Klarstellungen und geringfügige Anpassungen enthält.
Falls Sie nach „FedRAMP 20x Moderate“ gesucht haben: Die Bezeichnung lautet nun „Klasse C“. „Low“ heißt jetzt „Klasse B“ und „High“ „Klasse D“. „Klasse A“ ist neu und dient als Einstiegsmöglichkeit für Anbieter mit ausgereiften Sicherheitsprogrammen, die den Bundesmarkt erschließen möchten. Der 20x-Pfad steht den Klassen A, B und C offen.
Revision 5 (Rev5), das ältere Verfahren, unterliegt einem festen Zeitplan. Hier sind die wichtigsten Termine.
| Datum | Meilenstein |
|---|---|
| Mai 4, 2026 | Öffentliche Vorschau auf CR26 veröffentlicht |
| Juli 4, 2026 | Die optionale vorzeitige Einführung beginnt; die Gültigkeitsdaten variieren je nach Regelwerk |
| August 31, 2026 | Pipelines der Klassen B und C wurden in Betrieb genommen |
| Januar 1, 2027 | Allgemeiner Stichtag für die Vorschriften von 2026. Einige Vorschriften treten bereits früher in Kraft, wie beispielsweise die Vorschriften zu Sicherheitslücken am 7. Dezember 2026, während einige Übergangsfristen für Rev5 erst später enden. |
| Erstes Halbjahr des Geschäftsjahres 2027 (Oktober 2026 bis März 2027) | Pilot der Klasse D (vorläufig) |
| Juni 11, 2027 | FedRAMP nimmt keine neuen Rev5-Zertifizierungen mehr entgegen |
| Spätestens am 31. Dezember 2028 | Bestehende Rev5-Zertifizierungen bleiben gültig, sofern FedRAMP nichts anderes anordnet. |
So funktionieren die FedRAMP 20x-KSIs
Ein FedRAMP-20x-KSI beschreibt eine Sicherheitsfunktion, wie beispielsweise die Protokollierung von Änderungen am Dienst oder die Überwachung von Drittanbietersoftware auf vorgelagerte Schwachstellen. In den Indikatoren werden in der Regel die entsprechenden Kontrollmaßnahmen aus der Sonderveröffentlichung 800-53 des National Institute of Standards and Technology (NIST) aufgeführt, einem weit verbreiteten Katalog von Sicherheitskontrollen, sodass sie auf ein bestehendes Rahmenwerk zurückgeführt werden können.
In unserem Leitfaden zu den wichtigsten Cloud-Sicherheitsstandards können Sie außerdem erfahren, inwiefern sich diese Rahmenwerke branchenweit angleichen.
FedRAMP fasst die KSIs zu Themenbereichen zusammen. Die aktuelle Liste umfasst unter anderem Änderungsmanagement, Identitäts- und Zugriffsmanagement, Reaktion auf Vorfälle, Notfallplanung, Richtlinien und Bestandsaufnahme, Dienstkonfiguration sowie Risiken in der Lieferkette.
Anbieter überprüfen diese Indikatoren kontinuierlich. FedRAMP definiert dies als häufige, zyklische Wiederholung, wobei Lücken zulässig sind, sofern sie beabsichtigt und dokumentiert sind; es handelt sich also nicht um eine streng kontinuierliche Überprüfung. Die genaueren Zahlen stammen aus den Schwachstellenregeln, die jeweils ein eigenes Startdatum haben. Anbieter der Klasse C müssen den Status maschinenbasierter Ressourcen wie Software, Hardware und Cloud-Dienste mindestens alle drei Tage überprüfen und validieren. Ressourcen, die nicht auf Computern laufen, wie Richtlinien und Mitarbeiterverfahren, werden mindestens alle drei Monate überprüft.
Das „Security Decision Record“ ist ein fortlaufendes Protokoll der Sicherheitsentscheidungen eines Anbieters, und FedRAMP erwartet, dass es kontinuierlich gepflegt, überprüft und validiert wird. „Assessoren“ – ein Begriff, den FedRAMP nun anstelle von „Third-Party Assessment Organizations“ (3PAOs) verwendet – prüfen in der Regel die zugrunde liegenden Nachweise, wobei FedRAMP die Rolle des endgültigen Assessors übernimmt.
Einige dieser Indikatoren greifen auf die von Ihnen verwendete Software zu.
Wo die KSIs mit Software von Drittanbietern in Berührung kommen
Der Geltungsbereich deckt hier einen Großteil der Arbeit ab. Anbieter müssen jede Informationsressource identifizieren, die voraussichtlich Kundendaten der Bundesbehörden verarbeitet oder deren Vertraulichkeit, Integrität oder Verfügbarkeit beeinträchtigt; diese Gesamtheit bildet das Cloud-Service-Angebot. FedRAMP definiert den Begriff „Informationsressource“ so weit, dass er Software, Code, Hardware und Cloud-Dienste umfasst. Dies schließt auch Code von Drittanbietern ein, der innerhalb des Angebots ausgeführt wird, unabhängig davon, ob er in einer Regel ausdrücklich genannt wird oder nicht.
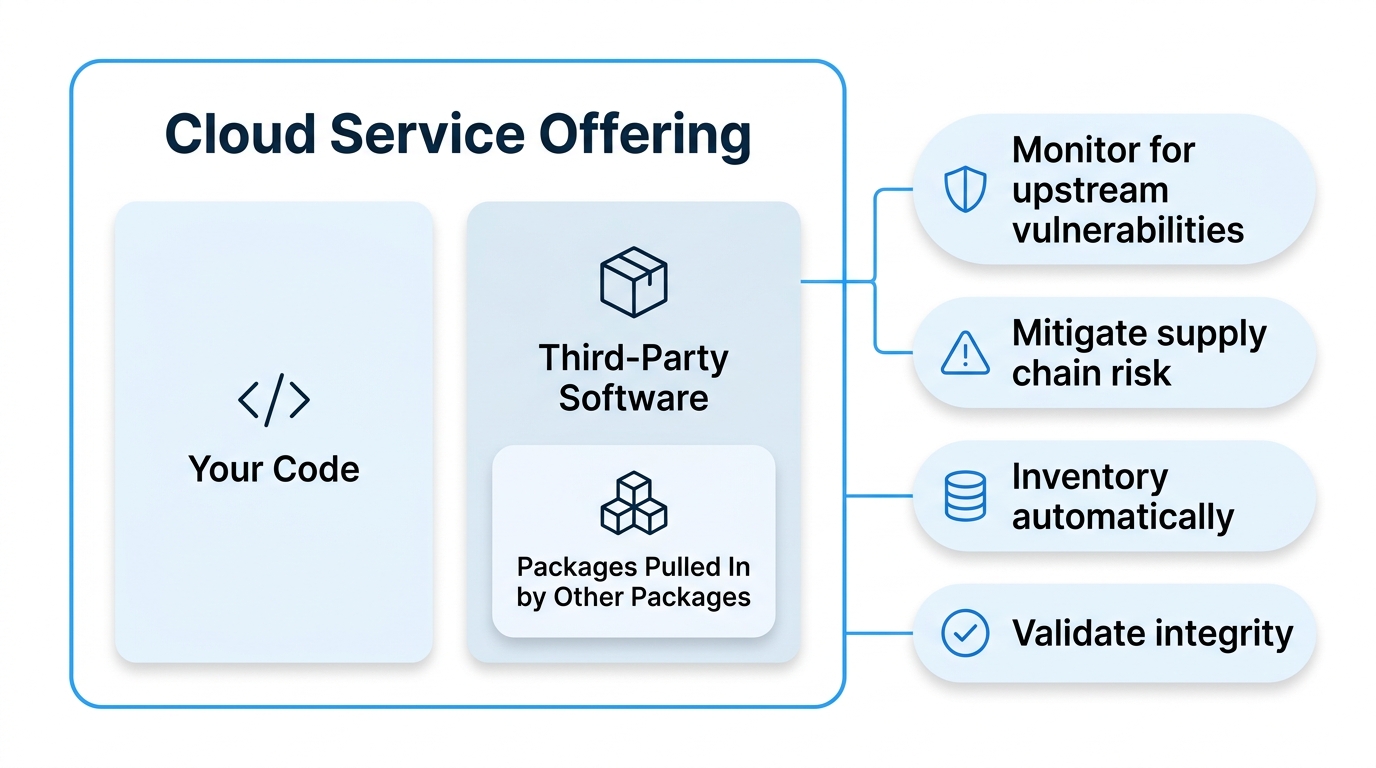
Von da an werden die Indikatoren spezifischer. Drei davon befassen sich direkt mit Software von Drittanbietern und Risiken in der Lieferkette, und zwei decken Bestandsaufnahmen und Integritätsprüfungen im gesamten Angebot ab, einschließlich der Software.
| KSI | Thema | Was darin beschrieben wird |
|---|---|---|
| KSI-SCR-MON | Risiken in der Lieferkette | Software von Drittanbietern wird automatisch auf vorgelagerte Sicherheitslücken überprüft, unter anderem durch vertraglich vereinbarte Benachrichtigungen oder aktive Überwachungsdienste. |
| KSI-SCR-MIT | Risiken in der Lieferkette | Risiken in der Lieferkette werden kontinuierlich ermittelt, überprüft und gemindert |
| KSI-CNA-IBP | Cloud-native Architektur | Die Nutzung und Konfiguration von maschinenbasierten Ressourcen von Drittanbietern wird kontinuierlich mit den Best Practices und Richtlinien des ursprünglichen Anbieters abgeglichen. |
| KSI-PIY-GIV | Richtlinien und Bestand | Verzeichnisse von Informationsressourcen, die automatisch aus maßgeblichen Quellen generiert werden |
| KSI-SVC-VRI | Dienstkonfiguration | Kryptografische Verfahren zur Überprüfung der Integrität maschinengestützter Ressourcen |
Die Regel zur Erkennung von Schwachstellen führt zudem die Überwachung der Lieferkette als eine der Techniken auf, die Anbieter zur Identifizierung von Schwachstellen einsetzen. In keiner der KSIs werden die Begriffe „Abhängigkeit“, „Open Source“, „Paket“ oder „SBOM“ verwendet. Bei einer wörtlichen Auslegung gilt eine in Ihrem Dienst ausgeführte Bibliothek eines Drittanbieters gemäß KSI-SCR-MON als Software eines Drittanbieters. Was die Regeln jedoch nicht konkret festlegen, ist, wie detailliert die Überwachung sein muss oder welche Nachweise einen Prüfer zufriedenstellen – und genau hier kommt die Auslegung ins Spiel.
Aus der Quelle: Die Anforderung SA-22 „Nicht mehr unterstützte Systemkomponenten“ wird KSI-SCR-MIT zugeordnet. Sie sieht vor, dass Komponenten ersetzt werden müssen, sobald der Entwickler, Anbieter oder Hersteller den Support dafür einstellt, oder dass alternative Quellen für den weiteren Support bereitgestellt werden müssen. Sie ist bereits Bestandteil der FedRAMP-Baselines der Revision 5 für die Klassen B, C und D.
Fügen Sie SA-22 neben die Definitionen des Anwendungsbereichs ein; die Erwartung, dass Sie nicht mehr unterstützte Komponenten ersetzen oder für die Fortführung des Supports sorgen, ist nicht neu. Im Rahmen von 20x wird erwartet, dass der Nachweis, dass Sie sich um nicht mehr unterstützte Komponenten gekümmert haben, durch eine automatisierte Validierung erbracht wird und nicht durch eine schriftliche Erklärung.
Was die Vorschriften vorschreiben und was sie offen lassen
Die FedRAMP-20x-Anforderungen hinsichtlich Sicherheitslücken werden in zwei Stufen unterteilt: „MUST“ und „SHOULD“, die beide von FedRAMP definiert werden. „MUST“ ist eine zwingende Anforderung. „SHOULD“ bedeutet, dass ein Anbieter zwar triftige Gründe für eine Abweichung haben kann, jedoch die Auswirkungen abwägen und seine Entscheidung in seiner Sicherheitsdokumentation begründen muss.
Das Aufspüren und Behandeln von Sicherheitslücken gehört eindeutig zu den unverzichtbaren Aufgaben. Anbieter müssen Sicherheitslücken in ihren Angeboten systematisch, beharrlich und zeitnah identifizieren und diese anschließend nachverfolgen, bewerten, mindern und beheben.
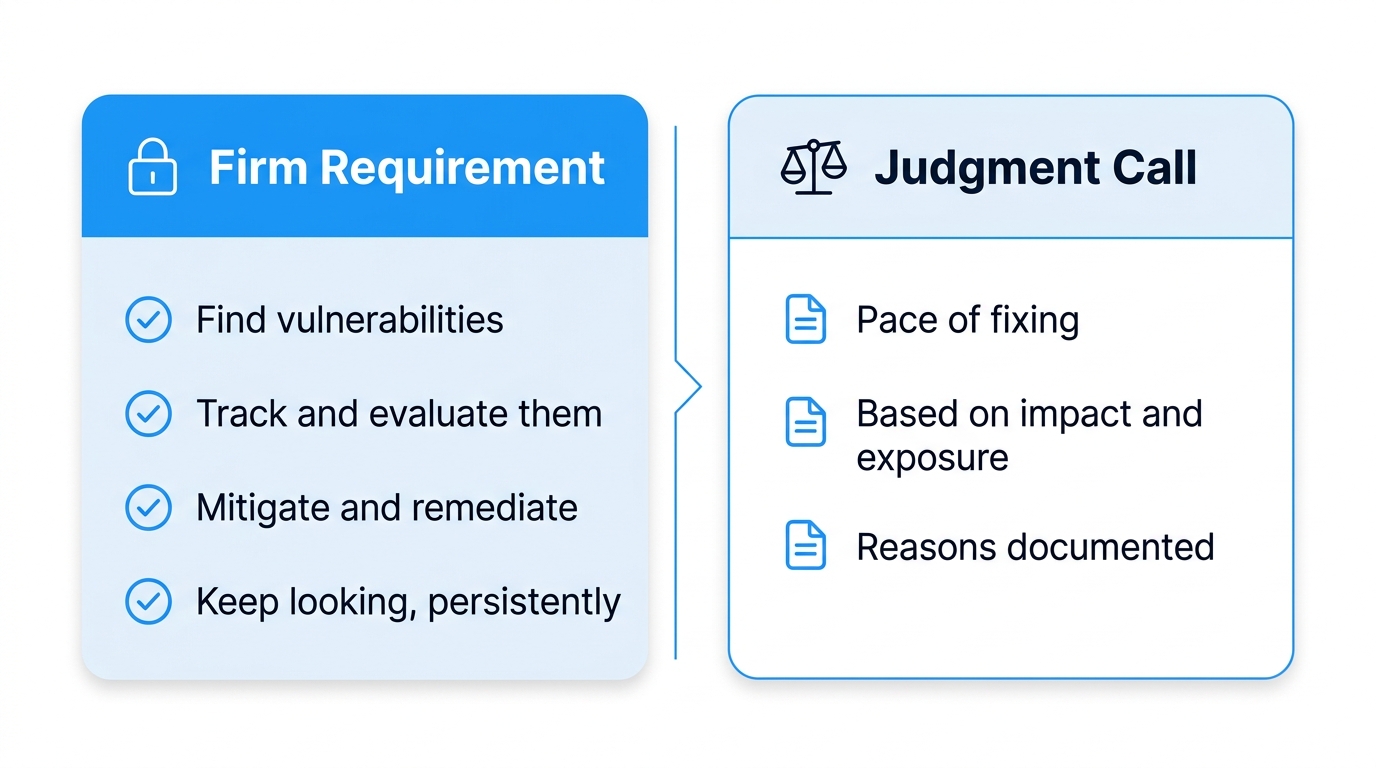
Der Zeitrahmen ist flexibel. Für Klasse C gelten die Fristen für die Minderung oder Behebung auf der Ebene „SHOULD“. Sie hängen von den potenziellen Auswirkungen einer Schwachstelle auf Behörden ab, davon, ob sie über das Internet erreichbar ist, und davon, wie wahrscheinlich es ist, dass sie ausgenutzt wird; sie reichen von 2 Tagen am oberen Ende der Skala bis zu 192 Tagen am anderen Ende. Anbieter sollten zudem bekannte, bereits ausgenutzte Schwachstellen (Known Exploited Vulnerabilities, KEVs) bis zu den im Katalog der Cybersecurity and Infrastructure Security Agency (CISA) aufgeführten Fristen beheben, selbst wenn eine Schwachstelle bereits vollständig gemindert wurde, und sollten die Bereitstellung neuer maschinenbasierter Ressourcen vermeiden, die bereits eine solche Schwachstelle aufweisen. In der Praxis bedeutet dies eine feste Verpflichtung, Schwachstellen im Code von Drittanbietern aufzuspüren, wobei die Fristen für deren Behebung als Standardwerte festgelegt sind, von denen man nur mit dokumentierten Gründen abweichen darf.
Der Wortlaut der KEV geht auf die verbindliche operative Richtlinie (BOD) 26-04 zurück, die die CISA am 10. Juni 2026 erlassen hat. Sie gilt unmittelbar für die zivilen Bundesbehörden der Exekutive, die über FedRAMP sicherstellen müssen, dass ihre Cloud-Angebote FedRAMP-konform sind.
Die Regeln zur Erkennung und Behebung von Sicherheitslücken gelten nach einem eigenen Zeitplan. Von Anbietern, die eine Zertifizierung erwerben oder aufrechterhalten, wird erwartet, dass sie diese ab dem 7. Dezember 2026 befolgen, wobei eine Übergangsfrist bis zum 7. März 2027 gewährt wird. Dies ist früher als der 1. Januar 2027, der als Stichtag für die Regeln im Allgemeinen gilt.
Jetzt mit der Planung für die FedRAMP-20x-Konformität beginnen
Für Erstantragsteller und aktuelle Inhaber einer Rev5-Zertifizierung gelten unterschiedliche Anforderungen hinsichtlich der FedRAMP-20x-Konformität. Wenn Sie eine Erstzertifizierung anstreben, sollten Sie beachten, dass neue Rev5-Zertifizierungen am 11. Juni 2027 auslaufen; daher ist 20x das wahrscheinlichere Ziel, es sei denn, Sie benötigen die Klasse D, die derzeit nur von Rev5 abgedeckt wird. Wenn Sie bereits über eine Rev5-Zertifizierung verfügen, variieren die Fristen je nach Regelwerk, und FedRAMP hat einige Rev5-Übergangsfristen erst kürzlich auf den 13. September 2026 verschoben. Informieren Sie sich daher auf der FedRAMP-Seite mit den Fristen über Ihre individuellen Fristen.
Bei Software von Drittanbietern sollten Sie mit der Bestandsaufnahme beginnen. KSI-PIY-GIV, der Indikator für die Bestandsaufnahme, geht davon aus, dass Bestandslisten bei Bedarf automatisch aus verlässlichen Quellen generiert werden – eine mögliche Quelle hierfür ist die in Ihrem Build erstellte Software-Stückliste. Kombinieren Sie dies mit einer Überwachung, die sowohl transitive Pakete – also solche, die von anderen Paketen einbezogen werden – als auch die von Ihnen bewusst ausgewählten Pakete abdeckt, da diese leichter aus dem Blickfeld geraten können.
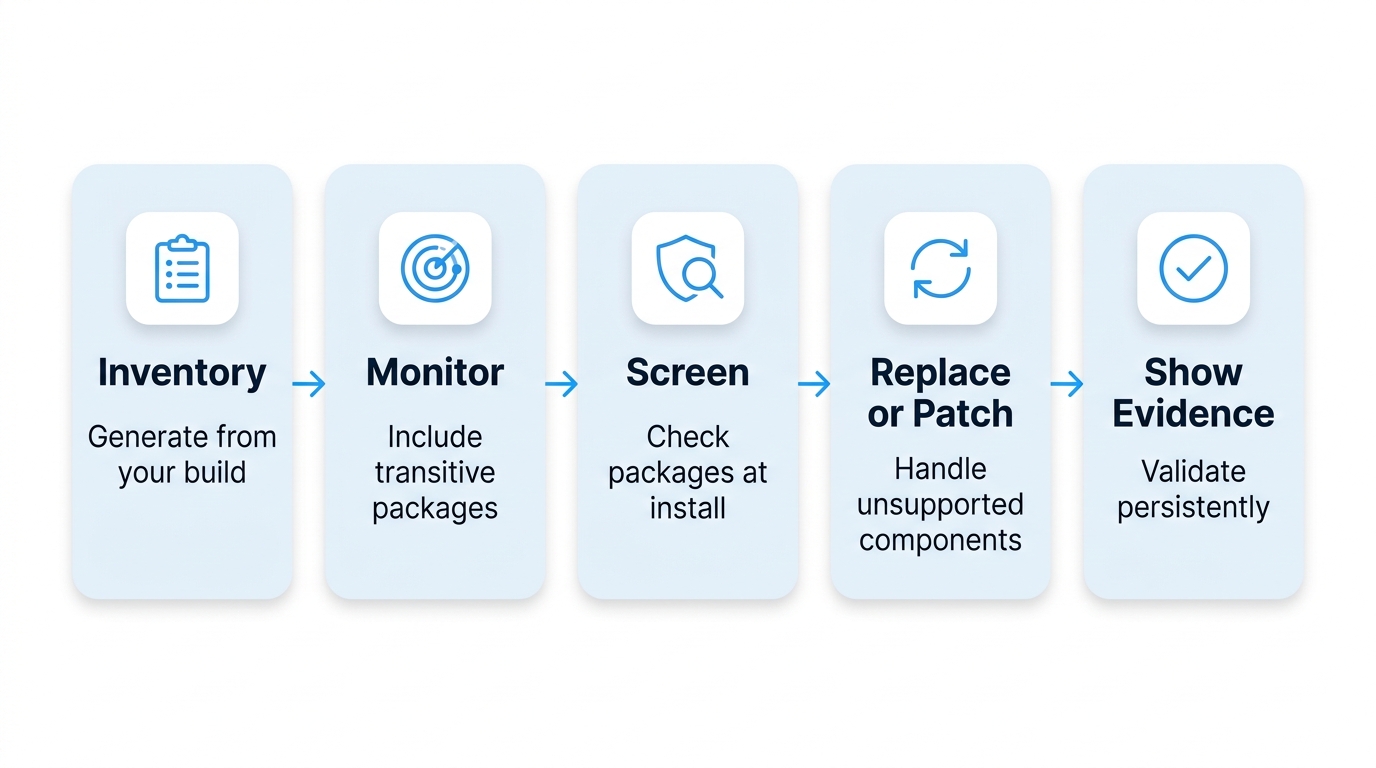
Die Definition des Begriffs „Lieferkettenrisiko“ bei KSI-SCR-MIT ist offenbar weiter gefasst als die bekannten Schwachstellen; daher sollte die Überprüfung der Risiken bei der Anlieferung Teil des Plans sein.
Hinweis: Gemäß den Regeln zum Mindestbewertungsumfang, sofern die Regel zur Festlegung des Umfangs gilt, müssen für jede betroffene Informationsressource eines Drittanbieters die Nutzung und Konfiguration dokumentiert sowie eine Begründung, Risikominderungsmaßnahmen und ausgleichende Kontrollmaßnahmen vorliegen. FedRAMP definiert diesen Begriff als jede Informationsressource, die nicht vollständig im Mindestbewertungsumfang für das Cloud-Service-Angebot enthalten ist, wie beispielsweise ein externer Dienst. Eine in Ihren eigenen Dienst integrierte Bibliothek würde hingegen normalerweise in den Umfang fallen. KSI-SCR-MON umfasst „Software-Informationsressourcen von Drittanbietern“, was weiter gefasst ist als der definierte Begriff „Informationsressource von Drittanbietern“ und auch Code von Drittanbietern einschließt, der innerhalb Ihres eigenen Dienstes ausgeführt wird.
Schauen Sie sich dann an, welche Komponenten Sie über den Support hinaus nutzen. Komponenten ohne Upstream-Betreuer bleiben in der Regel ungepatcht, und die übliche Empfehlung lautet, die Version zu erhöhen. Da ein Upgrade jedoch nicht immer eine sichere Lösung darstellt, muss ein Ersatz oder ein zurückportierter Patch in Betracht gezogen werden.
Auch FedRAMP-20x-Tools für Governance, Risiko und Compliance (GRC) spielen dabei eine Rolle. Im Pilotprojekt der Phase 1 entfiel der größte Anteil der Einreichungen auf GRC-Anbieter, die eine Zertifizierung für ihre eigenen Produkte beantragten. Unabhängig davon, für welches Tool Sie sich entscheiden, stammen die Nachweise weiterhin aus Ihren eigenen Systemen und werden gemäß dem in den Vorschriften festgelegten Zeitplan validiert.
Informieren Sie sich, was gerade läuft, bevor ein Gutachter danach fragt
Früher oder später wird ein Prüfer wahrscheinlich fragen, welche Pakete von Drittanbietern Ihr Dienst nutzt und wer diese patcht, wenn der Support durch den Upstream-Entwickler endet. Das ist eine unangenehme Frage, wenn einige dieser Pakete über andere Pakete bereitgestellt wurden oder wenn ihre Betreuer das Projekt verlassen haben.
SecureChain ist eine Möglichkeit, diese Lücke zu schließen. Für die von SecureChain abgedeckten Pakete erstellt TuxCare jedes einzelne aus dem Quellcode in einer gehärteten, isolierten Umgebung neu, scannt es auf versteckte Malware und verdächtigen Code, bevor es in Ihre Umgebung gelangt, und patcht neue CVEs im Rahmen eines SLA. Wenn die Upstream-Betreuer keine Korrekturen mehr bereitstellen, übernimmt der „Endless Lifecycle Support“ die weitere Patchen. Die Abdeckung umfasst JavaScript, Python, Java, Go, Rust und PHP, und die Builds enthalten SLSA-Level-3-Provenienz, SBOMs und VEX-Datensätze.
Wenn Sie heute nicht sagen können, welche Pakete von Drittanbietern in Ihrem Dienst verwendet werden, oder nicht erklären können, was passiert, wenn eines davon den Support seitens des Upstream-Entwicklers verliert, dann ist das das Problem, das Sie als Erstes beheben müssen.
FAQ
Was ist FedRAMP 20x?
Das „Federal Risk and Authorization Management Program“ (FedRAMP) ist das standardisierte Sicherheitsbewertungsprogramm der US-Bundesregierung für Cloud-Dienste. FedRAMP 20x ist der neuere Zertifizierungsweg, bei dem dokumentenintensive Prüfungen durch automatisierte Validierung und maschinenlesbare Nachweise ersetzt werden. Es stehen neue Zertifizierungsanträge offen, wobei für eine spätere Phase ein Pilotprojekt mit hoher Wirkung geplant ist.
Was sind FedRAMP 20x-KSIs?
Schlüsselsicherheitsindikatoren (KSIs) sind Aussagen zu Sicherheitsfähigkeiten, die ein Cloud-Anbieter im Rahmen des „Federal Risk and Authorization Management Program“ (FedRAMP) für den 20x-Pfad nachweisen muss. Sie sind in Themenbereiche wie „Änderungsmanagement“ und „Risiken in der Lieferkette“ unterteilt und listen in der Regel die entsprechenden Sicherheitskontrollen der US-Bundesbehörden auf. FedRAMP erwartet, dass die Validierung soweit wie möglich automatisiert erfolgt.
Gibt es bei FedRAMP 20x eine Einstufung der Stufe „Moderate“?
Nicht mehr unter diesem Namen. Das Federal Risk and Authorization Management Program (FedRAMP) hat seine Risikostufen „Low“, „Moderate“ und „High“ durch Zertifizierungen der Klassen B, C und D ersetzt, sodass „Moderate“ nun der Klasse C entspricht. Die Klasse C ist über den neueren 20x-Pfad von FedRAMP verfügbar, während die Klasse D für ein späteres Pilotprojekt vorgesehen ist.
Wie ist der Stand des FedRAMP-20x-Pilotprojekts?
Beide Pilotprojekte für „20x“, den neueren Pfad im Federal Risk and Authorization Management Program (FedRAMP), sind abgeschlossen. In Phase 1 wurde im Jahr 2025 die Stufe „Low Impact“ getestet, und in Phase 2 wurde von November 2025 bis März 2026 die Stufe „Moderate“ getestet. FedRAMP befindet sich nun in Phase 3, der flächendeckenden Einführung, wobei die Vorschriften für 2026 schrittweise eingeführt werden und die allgemeine Verbindlichkeit am 1. Januar 2027 beginnt.
Welche Anforderungen stellt FedRAMP 20x in Bezug auf Sicherheitslücken?
Im Rahmen des Federal Risk and Authorization Management Program (FedRAMP) müssen Anbieter Schwachstellen in ihrem Cloud-Dienst aufspüren und beheben. Anbieter der Klasse C, der ehemaligen Stufe „Moderate“, müssen zudem den Status ihrer technologischen Ressourcen mindestens alle drei Tage überprüfen und validieren. Die Fristen für Abhilfemaßnahmen der Klasse C sind Empfehlungen; eine Abweichung davon erfordert eine dokumentierte Begründung.
Fallen Software-Abhängigkeiten in den Geltungsbereich von FedRAMP 20x?
Software innerhalb eines Cloud-Dienstes fällt in den Geltungsbereich, einschließlich Code von Drittanbietern, da der Geltungsbereich des Federal Risk and Authorization Management Program (FedRAMP) alle Informationsressourcen umfasst, die voraussichtlich Kundendaten der Bundesbehörden verarbeiten oder deren Vertraulichkeit, Integrität oder Verfügbarkeit beeinträchtigen könnten. Ein wichtiger Sicherheitsindikator (Key Security Indicator, KSI) befasst sich mit der Überwachung von Drittanbietersoftware auf vorgelagerte Schwachstellen. Kein KSI verwendet die Begriffe „Abhängigkeit“ oder „Software-Stückliste“, doch eine Drittanbieter-Bibliothek innerhalb des Dienstes ist dennoch eine unter den Geltungsbereich fallende Informationsressource und gilt als Drittanbietersoftware im Sinne von KSI-SCR-MON. Wie detailliert die Überwachung sein muss, liegt im Ermessen der Prüfer.
Was bedeutet GRC für FedRAMP 20x?
GRC-Tools (Governance, Risk und Compliance) helfen Teams dabei, Compliance-Maßnahmen und Nachweise zu organisieren. Im ersten Pilotprojekt von „20x“, dem neueren Ansatz im Rahmen des Federal Risk and Authorization Management Program (FedRAMP), stellten GRC-Anbieter die größte Gruppe der Antragsteller dar, die eine Zertifizierung für ihre eigenen Produkte beantragten. Der Einsatz von Tools ist eine Möglichkeit, die gemäß den FedRAMP-Vorschriften erforderlichen Nachweise zu sammeln.