
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O PostgreSQL 13 chegou ao fim do ciclo de vida, o que significa que não recebe mais atualizações de segurança da comunidade.
- Continuar utilizando essa versão aumenta a exposição a vulnerabilidades sem correção e o risco de não conformidade.
- A migração para uma versão mais recente exige testes extensivos e pode acarretar tempo de inatividade para garantir a compatibilidade das aplicações.
- É possível obter atualizações de segurança contínuas para o PostgreSQL 13 após o fim do ciclo de vida (EOL) por meio de um fornecedor terceirizado confiável.
A partir de 13 de novembro de 2025, o PostgreSQL 13 atingiu oficialmente o fim do ciclo de vida (EOL). No mundo da engenharia de dados de alto risco, “EOL” não é apenas uma etapa do ciclo de vida — é um risco.
A comunidade cortou os laços. Não há mais patches de segurança, nem correções de bugs, nem suporte do desenvolvedor original. Se amanhã surgir uma vulnerabilidade de dia zero no PostgreSQL 13, seu ambiente de produção ficará, essencialmente, por conta própria. Para quem gerencia dados confidenciais ou cargas de trabalho regulamentadas em 2026, permanecer na versão 13 não é apenas uma questão de dívida técnica — é uma contagem regressiva em termos de conformidade e segurança.
Não se trata de espalhar o medo, mas sim de boas práticas operacionais. Este guia vai direto ao ponto para detalhar os riscos específicos de permanecer em um ramo obsoleto e oferece um roteiro comprovado na prática para sua estratégia de migração em 2026.
A regra dos cinco anos: por que o Postgres 13 acabou de atingir o prazo
O Postgres segue um ciclo disciplinado de cinco anos. Cada versão principal conta com meia década de suporte ativo da comunidade antes de atingir a data de fim de vida útil (EOL). Quando esse prazo se esgota, a “rede de segurança” desaparece, e o custo total de propriedade — especificamente no que diz respeito à segurança e à estabilidade — recai inteiramente sobre sua equipe de engenharia.
O ciclo de vida do PostgreSQL 13 chegou oficialmente ao fim desta etapa de suporte à segurança a partir de novembro de 2025. Embora o Grupo Global de Desenvolvimento continue a ampliar os limites do desempenho do banco de dados em versões mais recentes, ele interrompeu formalmente a manutenção da v13. Em 2026, utilizar a v13 significará operar sem um roteiro de desenvolvimento nem uma equipe de suporte; é hora de migrar para uma versão que a comunidade ainda esteja fortalecendo ativamente.

Você também pode saber mais sobre o fim do suporte (EOL) do PostgreSQL 12 em nosso guia detalhado para ver como os ciclos de lançamento anteriores foram conduzidos.
O perfil de risco: por que a estratégia de “esperar para ver” é um fracasso
O Postgres 13 não é apenas antigo; é um risco. Em 2026, a cada dia que você permanecer na v13, estará, na prática, se expondo a uma lista cada vez maior de ameaças. Eis a realidade do cenário pós-EOL:

Vulnerabilidades de segurança sem correção (CVEs)
Novas falhas de segurança surgem constantemente. No ano passado, em 2025, foram divulgadas 8 vulnerabilidades de segurança no PostgreSQL, com uma pontuação média no CVSS de 4,5. Em 2024, houve 9 vulnerabilidades com uma pontuação média de 6,24.
As versões com suporte recebem patches para corrigir essas falhas, mas o PostgreSQL 13 não. Quando a comunidade corrige uma vulnerabilidade em uma versão mais recente, como o PostgreSQL 17, muitas vezes revela uma falha que também existe na versão 13. Os invasores usam essas informações públicas para criar exploits. Como não é mais possível aplicar patches à versão 13 por meio das atualizações da comunidade, seus dados permanecem expostos a esses ataques, a menos que você obtenha os patches de outra fonte.
Para obter mais informações sobre os riscos gerais de segurança do PostgreSQL e as melhores práticas, consulte nosso guia detalhado.
Falhas em conformidade e auditoria
As principais estruturas de segurança e conformidade, como PCI DSS, HIPAA e SOC2, exigem que você utilize software com suporte técnico. O uso de um banco de dados em fim de vida útil é considerado uma falha crítica durante uma auditoria de segurança. Isso pode resultar em descumprimento das normas de conformidade ou em multas legais. Se ocorrer uma violação de dados em um sistema sem suporte técnico, isso costuma ser visto como uma forma de negligência.
Desvio técnico e incompatibilidade
O ecossistema evolui rapidamente. Drivers, ORMs e utilitários de backup modernos são otimizados para as versões mais recentes. À medida que você se afasta cada vez mais do padrão atual, acaba criando soluções alternativas manuais e consertos “de emergência” para ferramentas que simplesmente não priorizam mais a compatibilidade com a v13.
O alto custo da migração de emergência
Se ocorrer um bug crítico ou uma violação de segurança, você terá que realizar a migração sob pressão. Migrações de emergência são caras e propensas a erros. Elas costumam resultar em tempo de inatividade significativo e perda de dados, pois não há tempo suficiente para realizar testes adequados. Custa muito menos planejar uma migração ou contratar um serviço de suporte agora do que ter que reagir a uma crise no banco de dados mais tarde.
Observação: O PostgreSQL 13 não pode mais ser considerado uma versão de banco de dados com suporte. Executá-lo após o fim do suporte (EOL) significa aceitar esses riscos de segurança, conformidade e operacionais, a menos que você tome medidas.
O que as empresas devem fazer agora? Veja aqui as melhores soluções para o fim do ciclo de vida (EOL) do PostgreSQL 13
Após o fim do suporte (EOL) do PostgreSQL 13, ficar sem tomar nenhuma medida não é mais uma opção neutra. As organizações precisam de um plano que aborde questões de segurança, conformidade e estabilidade operacional
A seguir, apresentamos as principais opções que as organizações podem adotar após o fim do ciclo de vida do PostgreSQL 13.
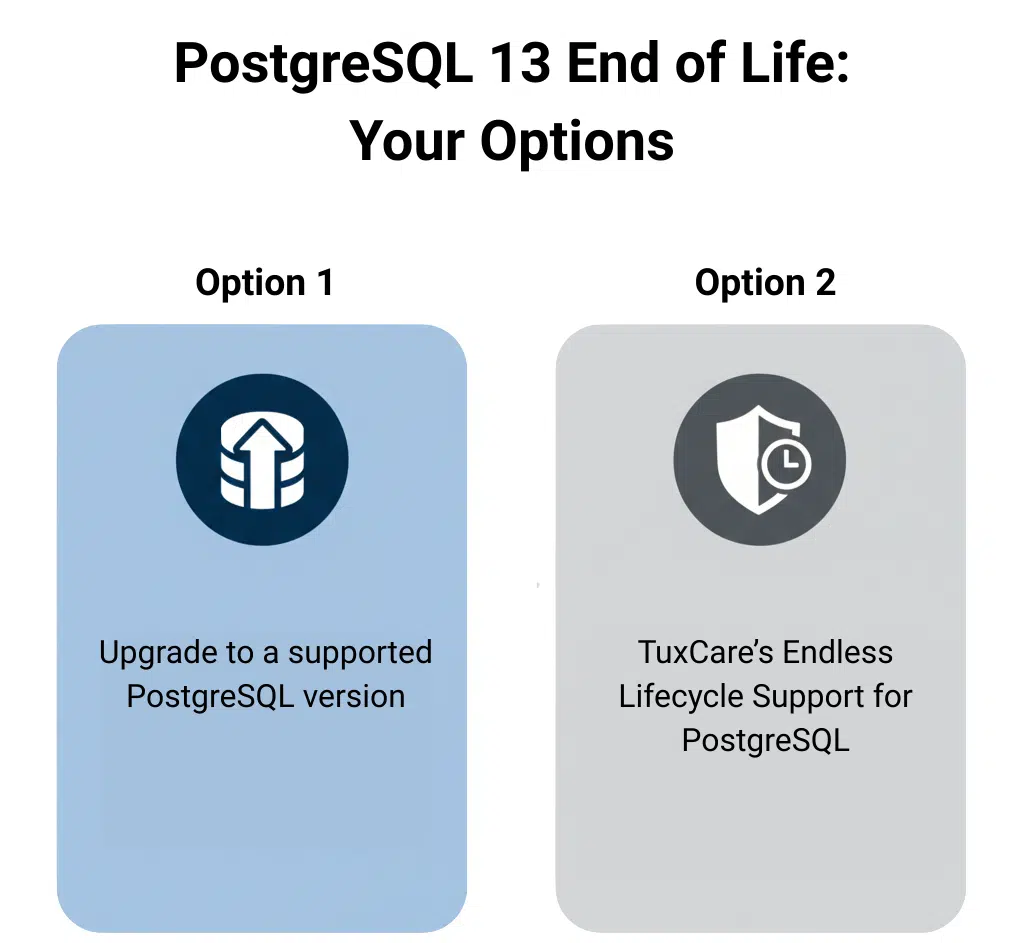
Atualize para uma versão compatível do PostgreSQL
A atualização para uma versão compatível do PostgreSQL é a solução de longo prazo após a data de fim de vida útil do PostgreSQL 13. Uma versão mais recente, como o PostgreSQL 16 ou 17, restabelece o acesso a patches de segurança da comunidade, correções de bugs e melhorias contínuas.
No entanto, as atualizações exigem um planejamento cuidadoso. É preciso testar seu aplicativo com a nova versão para garantir a compatibilidade. Provavelmente, você utilizará ferramentas como o pg_upgrade ou a replicação lógica para migrar os dados.
Dica profissional: Esse caminho é a forma padrão de retornar ao suporte da comunidade. Geralmente, isso requer um período de manutenção planejado e testes minuciosos. Podem ocorrer alterações no comportamento das consultas, nas extensões ou no desempenho; portanto, você só deve tentar isso se suas equipes de desenvolvimento tiverem tempo para validação e depuração.
Suporte de ciclo de vida ilimitado da TuxCare: ganhando tempo sem riscos
Quando a migração não é uma opção no momento, a segurança não pode ser comprometida. Seja por se tratar de um aplicativo legado, de um cronograma rígido de controle de mudanças ou da própria magnitude da infraestrutura, às vezes o conselho de “basta atualizar” não se alinha à realidade.
A TuxCare oferece Suporte de ciclo de vida ilimitado para o PostgreSQL preenche essa lacuna. Oferecemos patches de segurança de alta fidelidade para o PostgreSQL 13, muito além de sua data de fim de vida útil (EOL). Nossos engenheiros de segurança adaptam correções de versões mais recentes ou desenvolvem patches originais para neutralizar novas ameaças. Isso não requer nenhuma alteração no aplicativo e nenhum tempo de inatividade, transformando um passivo sem suporte em um ativo mantido e em conformidade.
Por que a ELS é a escolha estratégica para 2026
Se você ainda não puder se deslocar, a ELS oferece o apoio aéreo operacional de que você precisa para se manter seguro e em conformidade:
Proteção contínua contra vulnerabilidades: Não esperamos pelo “consenso da comunidade”. A TuxCare monitora todos os CVEs do Postgres e envia patches diretamente para suas instâncias v13, fechando as brechas de exploração das quais os invasores se valem.
Para uma análise mais aprofundada das ameaças que as organizações precisam enfrentar, consulte nosso guia sobre vulnerabilidades do PostgreSQL
Conformidade pronta para auditoria:O PCI DSS 4.0 e a HIPAA não se importam com os obstáculos à migração de softwares em fim de vida útil; eles se importam com a aplicação ativa de patches. O ELS atende aos requisitos dos auditores ao substituir o status de “fim de vida útil” por um fluxo de segurança documentado e gerenciado.
Migração nos seus termos: Uma atualização apressada é uma atualização fracassada. A ELS elimina a “pressão do tempo”, permitindo que sua equipe planeje, teste e execute a transição para a v17 ou versões posteriores em um cronograma que garanta a continuidade dos negócios.
Proteja seu ambiente do PostgreSQL 13 hoje mesmo
O suporte da comunidade à versão 13 chegou ao fim, mas os riscos estão apenas começando. As organizações que não conseguem se modernizar hoje precisam de uma maneira confiável de se manterem protegidas e em conformidade.
O Suporte de Ciclo de Vida Ilimitado (ELS) da TuxCare oferece uma rede de segurança comprovada na prática, fornecendo correções contínuas de vulnerabilidades que permitem que você mantenha sua infraestrutura atual enquanto planeja o futuro. Ao optar pelo ELS, você elimina o risco de “negligência”, atende às exigências dos responsáveis pela conformidade e dá à sua equipe de engenharia o espaço de manobra necessário para realizar as atualizações da maneira correta.
Dê o próximo passo hoje mesmo: proteja suas implantações do PostgreSQL 13 enquanto se prepara para uma transição tranquila para uma versão com suporte.

