
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O software em fim de vida útil (EOL) não recebe mais atualizações de segurança, deixando os sistemas vulneráveis a ameaças conhecidas.
- A utilização de software em fim de vida útil aumenta os riscos à segurança, os problemas de conformidade e as interrupções operacionais.
- A TuxCare fornece correções de vulnerabilidades para softwares de código aberto em fim de vida útil (EOL), a fim de ajudar você a manter a segurança e a conformidade.
Muitas empresas continuam utilizando softwares após a data de fim de vida útil, muitas vezes sem perceber os riscos. Softwares sem suporte expõem os sistemas a ataques cibernéticos, falhas de conformidade e interrupções operacionais.
Neste artigo, exploramos os riscos de utilizar software em fim de vida útil (EOL), a importância das atualizações de segurança e as medidas práticas que as organizações podem adotar para se manterem seguras mesmo após o término do suporte do fornecedor.
O que é um software em fim de vida útil?
O termo “software em fim de vida útil (EOL)” refere-se a sistemas operacionais ou aplicativos que não recebem mais manutenção do fornecedor. Isso significa que o fornecedor deixa de fornecer atualizações de segurança, correções de bugs e suporte oficial. Embora o software EOL ainda possa funcionar, ele representa grandes riscos à segurança, uma vez que quaisquer vulnerabilidades descobertas após a data de fim de vida útil não serão resolvidas.
A maioria dos softwares segue um ciclo de vida em que o suporte é gradualmente encerrado após um período determinado. Por exemplo, as versões LTS do Ubuntu recebem 5 anos de suporte padrão antes de entrarem na fase de manutenção estendida, que antecede o fim de vida útil.
O que são EoS e EoSL em software?
Os fornecedores utilizam termos específicos para descrever o fim da vida útil de um produto.
|
Termo |
Significado |
|
EoS (Fim do Suporte) |
As atualizações gratuitas geralmente são interrompidas. Alguns fornecedores oferecem suporte estendido pago. |
|
EoSL (Fim da Vida Útil) |
Todo o suporte é encerrado e o software é totalmente abandonado. O fornecedor não oferece mais assistência. |
Observação: O uso de software em fim de vida (EOL) pode representar um risco significativo para o sistema de uma organização e sua segurança; portanto, é essencial manter o software atualizado com os patches e atualizações de segurança mais recentes para evitar possíveis violações de segurança.
Categorias de software que chegam ao fim da vida útil
O fim da vida útil não se refere a um “tipo” de software. Trata-se de um estado de suporte. No entanto, o EOL costuma afetar mais frequentemente determinadas categorias de software, cada uma com riscos diferentes.
Sistemas operacionais
Quando um sistema operacional chega ao fim da vida útil (EOL), os fornecedores deixam de disponibilizar correções de segurança para o kernel e o sistema. Isso faz com que vulnerabilidades conhecidas permaneçam sem correção e aumenta a exposição no nível mais baixo da pilha.
Ambientes de execução de linguagens
Ambientes de execução em fim de vida útil (EOL), como o Python 2.7 ou o PHP 7.4, não recebem mais atualizações de segurança. Da mesma forma, quando o Node.js chega ao fim de vida útil, os aplicativos desenvolvidos nessas versões passam a apresentar todas as falhas não corrigidas descobertas após o término do suporte.
Bibliotecas e frameworks
Bibliotecas e frameworks antigos trazem riscos relacionados a dependências. Mesmo aplicativos bem mantidos ficam vulneráveis quando uma biblioteca essencial deixa de receber correções.
Bancos de dados
Os bancos de dados em fim de vida (EOL) não recebem as correções de segurança que protegem os dados armazenados. Isso aumenta o risco de vazamentos de dados e violações de conformidade.
Servidores web e plataformas CMS
Os servidores web EOL e os softwares CMS continuam expostos a vulnerabilidades conhecidas. Os invasores costumam ter esses componentes como alvo em primeiro lugar, pois estão voltados para o público.
Aplicativos e middleware
Ferramentas essenciais como o Apache Tomcat, o Kafka e o Hadoop também chegam ao fim da vida útil (EOL). Quando deixam de receber atualizações, os fluxos de dados e os serviços que elas alimentam tornam-se instáveis e inseguros.
Dica profissional: Verifique sempre tanto o aplicativo principal quanto suas dependências, pois componentes em fim de vida útil (EOL) podem introduzir vulnerabilidades de forma imperceptível.
Principais etapas de suporte do ciclo de vida do software
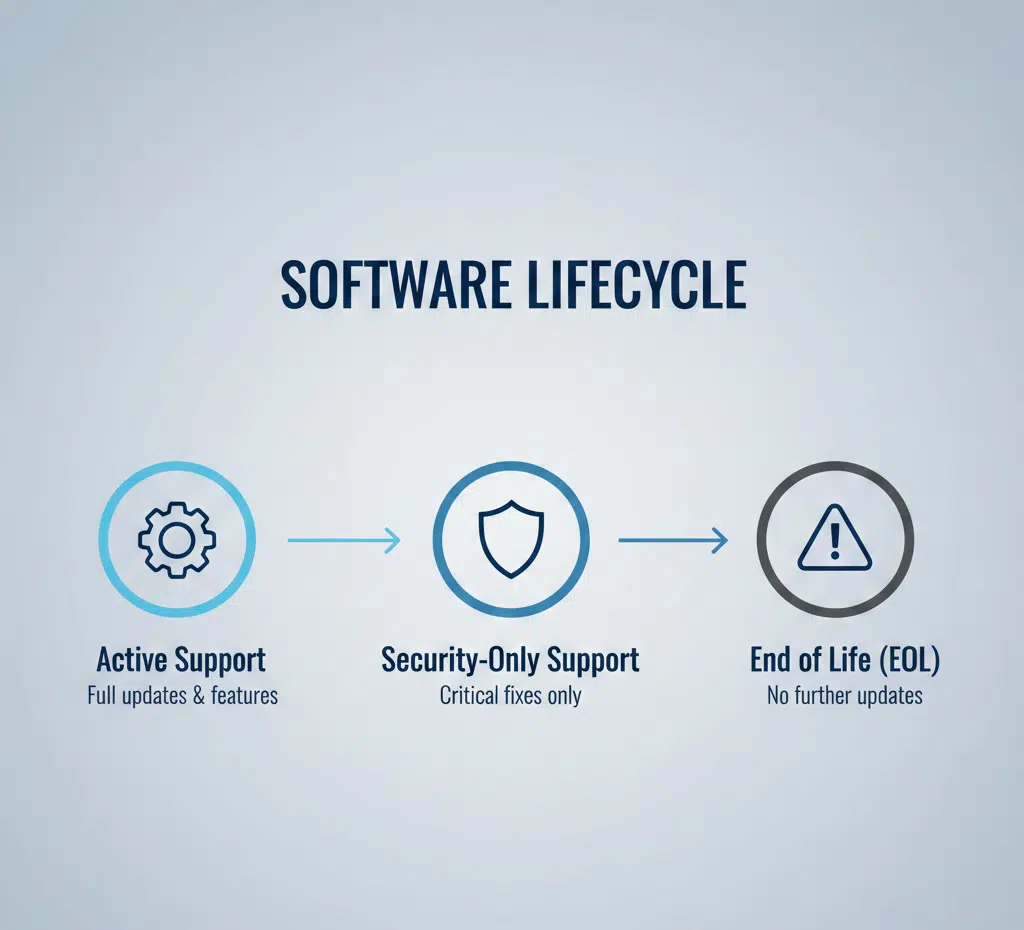
A maioria dos softwares segue um padrão simples de suporte. O que muda é o nível de cobertura de segurança, não o software em si.
Apoio ativo
O fornecedor disponibiliza patches de segurança, correções de bugs e novos recursos. Essa fase é a mais segura para sistemas de produção.
Manutenção ou Suporte Exclusivamente para Segurança
O fornecedor deixa de adicionar novos recursos e melhorias. Ele passa a fornecer apenas correções críticas de segurança. A aplicação de patches ocorre com menos frequência nessa fase.
Fim da vida
Todo o suporte do fornecedor é encerrado. Não são lançadas atualizações de segurança, e novas vulnerabilidades surgidas após o fim do ciclo de vida (EOL) permanecem sem correção.
Suporte Estendido
Alguns fornecedores oferecem suporte pago após o fim da vida útil (EOL). Você paga uma taxa para receber patches de segurança por um determinado período. Essa é uma solução temporária enquanto você migra para um novo sistema.
6 riscos de usar software em fim de vida útil (EOL) sem suporte
Como os softwares em fim de vida útil (EOL) não recebem mais atualizações de segurança do fornecedor original, os hackers podem — e ainda o fazem — atacar facilmente esses sistemas e encontrar vulnerabilidades para explorar. Aqui estão os seis principais riscos que você precisa conhecer.
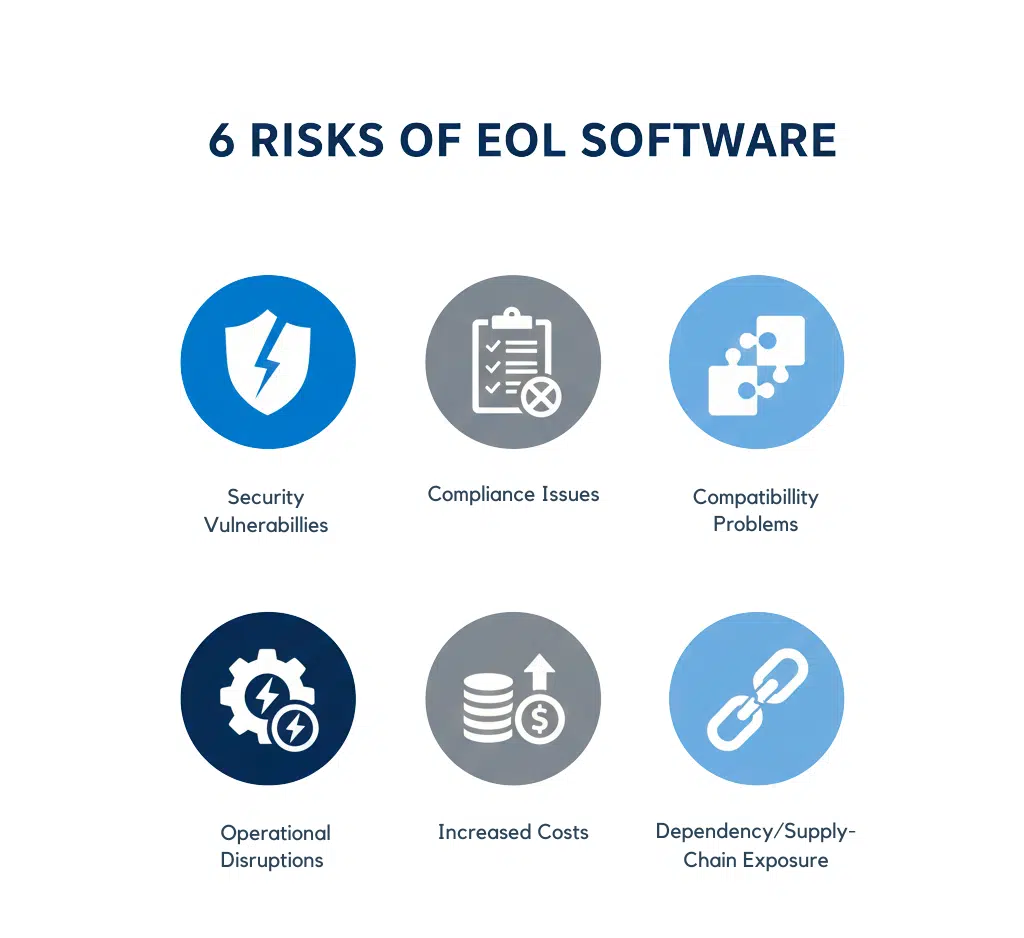
1. Os fornecedores não lançam correções para softwares em fim de vida útil
Um dos maiores riscos do uso de software em fim de vida útil (EOL) é a falta de atualizações de segurança. Sem essas atualizações, o sistema fica exposto a possíveis violações de segurança, colocando dados e informações confidenciais em grande risco.
Agentes mal-intencionados estão constantemente à procura de vulnerabilidades em softwares e, assim que encontram uma, podem explorá-la para obter acesso ao seu sistema, roubando dados confidenciais ou bloqueando os sistemas para exigir resgate.
2. Problemas de compatibilidade
Outro risco associado ao uso de software em fim de vida útil é que ele pode não ser compatível com outros softwares ou recursos de hardware que você utiliza. Essa incompatibilidade leva a falhas no sistema e a gargalos operacionais.
Por exemplo, se você estiver usando um sistema operacional em fim de vida útil, ele pode não ser compatível com a versão mais recente de um programa de software que você precise utilizar, e isso afetaria o funcionamento da organização e de seus funcionários, bem como a produtividade.
O uso de software em fim de vida útil também pode limitar a capacidade da organização de aproveitar as vantagens de novas tecnologias e recursos. Além disso, como novas tecnologias e recursos de software são desenvolvidos regularmente, eles também são projetados para funcionar com o software mais recente, em vez de sistemas operacionais em fim de vida útil. Se uma organização estiver utilizando software em fim de vida útil, ela não conseguirá aproveitar ao máximo os novos recursos, o que prejudicará a empresa em termos de produtividade e inovação.
3. Aumento das ameaças à segurança cibernética
A Agência de Segurança Cibernética e de Infraestrutura (CISA) alerta que o uso de softwares fora de suporte aumenta as chances de violações de dados e ataques de ransomware, já que os fornecedores de software não fornecerão mais patches de segurança e atualizações para corrigir vulnerabilidades recém-descobertas.
Como os hackers costumam ter como alvo softwares em fim de vida útil, sabendo que muitos usuários podem continuar a utilizá-los apesar dos riscos, a CISA está incentivando as organizações a migrarem de quaisquer sistemas em fim de vida útil que ainda possam estar utilizando.
4. Desafios relacionados à conformidade
Além dos riscos à segurança, a CISA também alerta que o uso de software em fim de vida útil (EOL) pode gerar problemas de conformidade para as organizações. Existem normas e regulamentações do setor em vigor para as empresas, que exigem que elas mantenham softwares seguros e atualizados e protejam informações confidenciais ou valiosas contra a exposição.
O uso de software cujo prazo de vida útil já tenha expirado pode não atender a esses requisitos, levando a possíveis violações e problemas legais. Para mitigar esses riscos, a CISA recomenda que as organizações desenvolvam, implementem e utilizem um software muito mais robusto do que aqueles em fim de vida útil (EOL) dos quais estão migrando.
Dessa forma, as organizações podem garantir que estão utilizando o software mais recente e seguro, além de evitar os riscos e desafios de conformidade associados ao uso de software em fim de vida útil (EOL).
5. Aumento dos custos
O uso de softwares em fim de vida útil pode aumentar os custos para as organizações devido à falta de suporte por parte dos fornecedores de software ou quando esses fornecedores deixam de disponibilizar patches de segurança, correções de bugs ou atualizações. Isso deixa as organizações vulneráveis a violações de segurança — cuja correção pode acarretar custos elevados.
Além disso, como o suporte técnico para softwares que atingiram a data de fim de vida útil muitas vezes também não está mais disponível, pode ser extremamente difícil resolver problemas. As organizações frequentemente precisam alocar recursos desproporcionais para manter sistemas obsoletos. Esses custos ocultos incluem a contratação de equipe especializada em TI para gerenciar códigos legados, o aumento do tempo de inatividade e as eventuais taxas de migração “de emergência” que surgem quando um sistema finalmente falha.
Além disso, os softwares em fim de vida útil (EOL) também podem apresentar problemas de compatibilidade com hardware ou software mais recentes, o que pode aumentar o tempo de inatividade e resultar em perda de receita.
6. Dependência e exposição da cadeia de suprimentos
A maioria dos softwares depende de bibliotecas externas e ferramentas do sistema. Essas são chamadas de dependências. Quando uma dessas ferramentas chega ao fim da vida útil (EOL), isso afeta todos os aplicativos que a utilizam. Seu aplicativo principal pode ainda ter suporte, mas uma biblioteca desatualizada nele pode permitir a invasão de hackers.
Esse risco é difícil de ser percebido. As dependências estão profundamente integradas à sua pilha de software. Com o tempo, as equipes esquecem quais partes ainda recebem suporte. Isso cria um “ponto cego”. Os invasores encontram essas brechas sem correção enquanto você presume que seus sistemas estão seguros.
Como identificar softwares em fim de vida útil
Muitas empresas utilizam softwares desatualizados, sem saber que eles já chegaram ao fim do ciclo de vida. Normalmente, é o fornecedor que define as datas de encerramento, por isso é essencial verificar o status do seu software.
Para descobrir as datas de fim de vida útil (EOL), você pode usar estes métodos:
Consulte o site do fornecedor: A maioria dos fornecedores publica páginas sobre o “Ciclo de Vida do Produto” com datas exatas.
Use rastreadores: Sites como o endoflife.date reúnem as datas de fim de vida útil (EOL) de centenas de softwares em um único lugar.
Fique atento aos alertas: A maioria dos sistemas modernos exibe um aviso na área de trabalho ou no terminal quando o suporte está prestes a terminar.
Exemplos recentes de softwares que chegaram ao fim da vida útil
O software segue um ciclo de lançamento definido. As versões mais antigas acabam chegando ao fim da vida útil (EOL). Aqui estão alguns exemplos de softwares populares que chegaram ao fim da vida útil nos últimos dois anos.
RHEL 7 (Fim do suporte: junho de 2024)
O Red Hat Enterprise Linux 7 não recebe mais atualizações de segurança regulares do fornecedor. Os servidores que rodam o RHEL 7 ficam expostos a novas vulnerabilidades, o que aumenta o risco para toda a pilha de sistemas.
Você pode ler mais sobre as implicações de segurança e os prazos em nosso guia completo sobre o fim do suporte (EOL) do RHEL 7.
PHP 8.1 (Fim do suporte: dezembro de 2025)
O PHP 8.1 atingiu o fim do ciclo de vida (EOL) no final de 2025. Os aplicativos que utilizam essa versão não recebem correções de segurança para novas vulnerabilidades. Isso coloca os servidores web e as estruturas dependentes em risco de serem comprometidos.
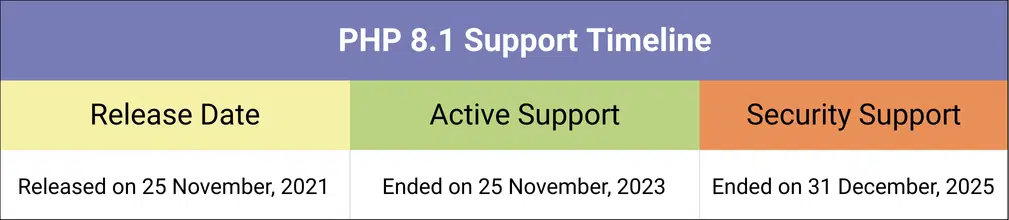
O PHP é utilizado por 72,4% de todos os sites. Embora 39,8% desses sites utilizem o PHP 8, muitos ainda permanecem em versões mais antigas. A versão 8.1 é utilizada por 22,8% de todos os sites que rodam o PHP 8, de acordo com o W3Techs.
PostgreSQL 13 (Fim do suporte: novembro de 2025)
O suporte ao PostgreSQL 13 chegou ao fim no final de 2025. O fornecedor interrompeu o lançamento de todos os patches. Os bancos de dados nessa versão enfrentam vulnerabilidades sem correção e desafios de conformidade.
Para obter informações sobre como manter a segurança do banco de dados PostgreSQL em versões mais antigas, consulte nosso guia completo.
OpenJDK 11 (Fim do suporte: outubro de 2024)
O OpenJDK 11 atingiu o fim do ciclo de vida (EOL) no final de 2024. Os aplicativos Java nessa versão correm o risco de apresentar falhas em tempo de execução. Essas falhas afetam todos os serviços vinculados ao aplicativo.
O OpenJDK 17, a próxima versão LTS no ciclo de vida do Java, também está se aproximando do fim da vida útil em várias distribuições, com os prazos de suporte chegando ao fim já em setembro de 2026, dependendo da compilação. Saiba o que isso significa para o seu ambiente em nosso guia sobre o fim da vida útil do OpenJDK 17.
Oracle Linux 7 (Fim da vida útil: dezembro de 2024)
O Oracle Linux 7 atingiu o fim do ciclo de vida (EOL) no final de 2024. Os servidores que rodam esse sistema operacional não recebem atualizações do fabricante. Isso faz com que vulnerabilidades no kernel e nos pacotes permaneçam sem correção.
Muitas dessas plataformas contam com o Suporte de Ciclo de Vida Ilimitado da TuxCare, o que permite que as organizações continuem recebendo patches de segurança essenciais mesmo após o término do suporte oficial do fornecedor.
Como manter a segurança após o software atingir o fim da vida útil (EOL)
De modo geral, os custos associados ao uso de software em fim de vida útil (EOL) podem aumentar rapidamente — desde riscos à segurança até interrupções operacionais. Portanto, as organizações devem optar por softwares atualizados e com suporte, o que, no fim das contas, minimizará os riscos à segurança e evitará outros custos desnecessários.
No entanto, por diversos motivos, as empresas podem precisar utilizar um software além da data de fim de vida útil. Felizmente, existem maneiras de utilizar esses sistemas com segurança.
Utilize as Soluções de Suporte Estendido
Depois que o fornecedor do software deixa de disponibilizar atualizações, alguns fornecedores terceirizados oferecem suporte estendido, que inclui correções de segurança para vulnerabilidades conhecidas; e o panorama desses fornecedores varia significativamente, desde provedores especializados em sistemas operacionais até ferramentas voltadas exclusivamente para frameworks, como a HeroDevs.
Para uma análise detalhada, consulte nossa comparação dos concorrentes da HeroDevs.
Isso permite que você continue usando as versões de software que já possui, sem se preocupar com vulnerabilidades de segurança.
A TuxCare oferece Suporte de Ciclo de Vida Ilimitado (ELS) para distribuições Linux, ambientes de execução de linguagens, bibliotecas e aplicativos em fim de vida, fornecendo patches de segurança essenciais após o término do suporte do fornecedor. O ELS permite que as organizações que utilizam software em fim de vida, como o Ubuntu 18.04, o .NET 6 ou aquelas que se preparam para o fim de vida do .NET 8, mantenham seus sistemas protegidos sem a necessidade de migração imediata.
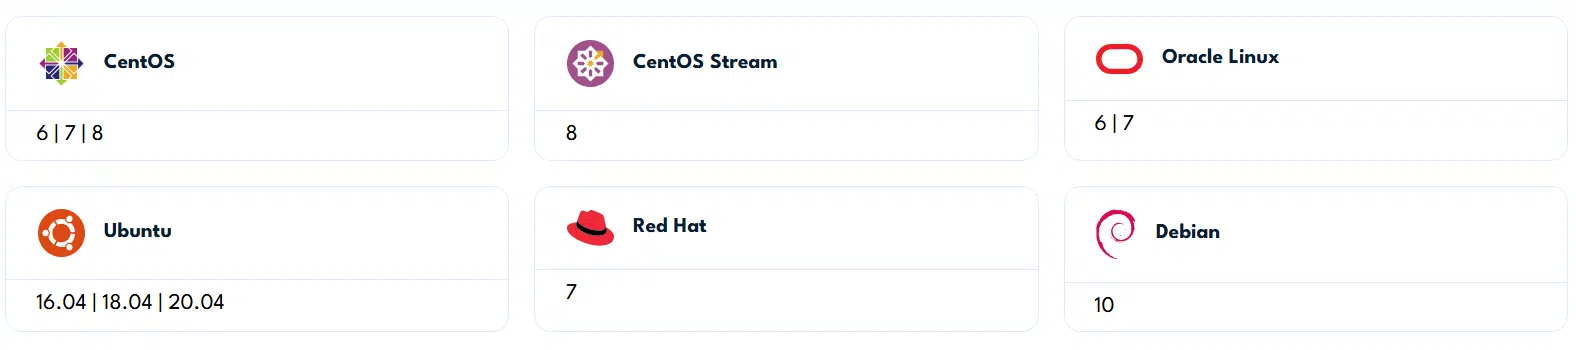
Atualmente, a TuxCare fornece correções contínuas para vulnerabilidades nas seguintes distribuições Linux em fim de vida (EOL):
- CentOS (6, 7, 8)
- CentOS Stream 8
- Oracle Linux (6, 7)
- Ubuntu (16.04, 18.04, 20.04)
- RHEL 7
- Debian 10
Você também pode conferir nossa análise completa dos prazos e riscos relacionados ao fim da vida útil (EOL) do CentOS Stream 9 em nosso relatório detalhado.
O ELS inclui atualizações de segurança para pacotes críticos, como o kernel do Linux, Apache, PHP, Python, MySQL, glibc, OpenSSL, OpenSSH e outros. Consulte a página do rastreador CVE para obter uma lista completa dos pacotes abrangidos e das vulnerabilidades corrigidas.
O ELS da TuxCare também está disponível para uma ampla variedade de softwares em fim de vida útil (EOL), incluindo Python, PHP, .NET, Spring, PostgreSQL e muitos outros. Você pode conferir todas as tecnologias compatíveis aqui.
Isolar os sistemas em fim de vida útil da rede
Manter sistemas operacionais em fim de vida (EOL) em segmentos de rede altamente restritos é uma opção. É possível limitar a exposição por meio do uso de firewalls, segmentação por VLAN ou ambientes isolados fisicamente. No entanto, isso aumenta a complexidade e a carga de trabalho dos administradores de rede e prejudica a utilidade dos sistemas.
Aplicar controles de acesso rigorosos
Você pode fortalecer os sistemas Linux em fim de vida (EOL) das seguintes maneiras:
- Ativação da autenticação multifatorial (MFA)
- Limitação do acesso do usuário root
- Implantação de sistemas de detecção de intrusão (IDS)
No entanto, essas medidas de segurança proporcionam apenas uma redução temporária dos riscos — elas não substituem as atualizações de segurança nem o suporte de longo prazo.
Migração para novos sistemas de software
A atualização para uma versão compatível garante que você receba atualizações de segurança e suporte do fornecedor original. No entanto, se não houver um caminho direto para a atualização, você deverá encontrar um substituto ou utilizar o suporte estendido para manter a segurança.
Por exemplo, não existe o CentOS 9 para atualização a partir do CentOS 8, o que obriga os usuários a migrarem para o CentOS Stream ou alternativas como o AlmaLinux. Seja para atualização ou migração, o processo exige um planejamento cuidadoso para minimizar o tempo de inatividade e os riscos de compatibilidade.
Saiba como migrar seus sistemas CentOS 7 ou 8 para o AlmaLinux com nosso guia de migração passo a passo.
Protegendo seu software em fim de vida útil com suporte contínuo ao ciclo de vida
Embora os riscos associados ao uso de softwares em fim de vida útil (EOL) após a data de encerramento do suporte sejam bastante assustadores, existe uma solução disponível. O Endless Lifecycle Support (ELS) da TuxCare permite que as organizações continuem utilizando a versão existente do software com tranquilidade, ao mesmo tempo em que minimiza o risco de violações de segurança e reduz o tempo de inatividade típico associado ao uso de softwares em fim de vida útil.
Sua organização ainda não migrou do CentOS 7? A TuxCare oferece patches de segurança e atualizações contínuas para softwares de código aberto que chegaram ao fim da vida útil (EOL), como essa versão do CentOS.
O Linux em fim de vida útil não precisa colocar sua organização em risco. Fale hoje mesmo com um especialista em segurança do Linux da TuxCare para saber como sua organização pode permanecer segura e em conformidade mesmo após o fim da vida útil.

