
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O RHEL 7 chegou ao fim de sua vida útil em 30 de junho de 2024, deixando os sistemas expostos a riscos de segurança, conformidade e estabilidade.
- A atualização para o RHEL 8 ou 9 é complexa e onerosa, e o ELS da Red Hat é caro e tem prazo limitado.
- A TuxCare oferece suporte por tempo indeterminado para o RHEL 7, com preços acessíveis e tecnologia de aplicação de patches líder do setor.
O Red Hat Enterprise Linux 7 tem servido como uma base confiável para ambientes de TI corporativos há mais de uma década. Essa era chegou oficialmente ao fim em 30 de junho de 2024, quando o RHEL 7 atingiu o fim de seu ciclo de vida de manutenção padrão. Com o fim da vida útil (EOL) do RHEL 7 já em vigor, as organizações que ainda dependem desse sistema operacional legado precisam lidar com os crescentes riscos de segurança e conformidade, à medida que as atualizações regulares chegam ao fim.
Esta postagem do blog explora o impacto da questão de segurança relacionada ao fim do ciclo de vida do RHEL 7, os desafios de atualizar ou contar com o Suporte de Ciclo de Vida Estendido limitado da Red Hat e como o Suporte de Ciclo de Vida Ilimitado da TuxCare pode ajudar a manter a operação segura e em conformidade dos sistemas RHEL 7 a longo prazo.
O que é o fim do ciclo de vida (EOL) do RHEL 7?
Um software é normalmente considerado em fim de vida útil quando o suporte completo é descontinuado pelo fornecedor e as atualizações de segurança deixam de ser fornecidas. No caso do RHEL, costuma-se referir-se à fase de fim de suporte de manutenção (EOM), após a qual as atualizações regulares de segurança e correções de bugs não são mais fornecidas pela equipe de manutenção do Red Hat Enterprise Linux. O RHEL 7 chegou ao fim de seu ciclo de vida útil de suporte de manutenção em 30 de junho de 2024.
Após a fase EOM, cada versão do RHEL passa para o que é chamado de Fase de Vida Estendida. Isso significa que, com a assinatura estendida do RHEL, você pode receber atualizações de segurança para a última versão secundária do Red Hat Enterprise Linux 7 (7.9) até 31 de maio de 2029. Após o término do suporte de manutenção, não são publicados novos lançamentos, atualizações de software nem suporte completo (no que diz respeito à segurança) para essa versão.
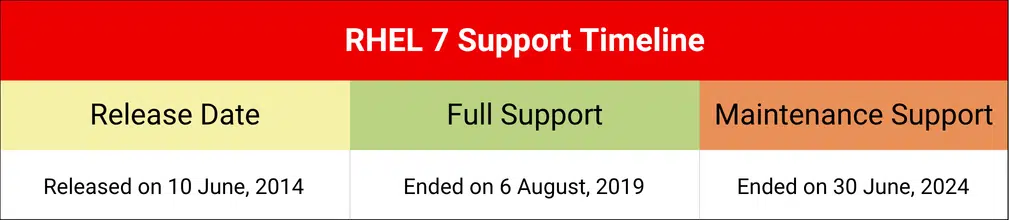
Observação: De acordo com a terminologia oficial de ciclo de vida da Red Hat, o RHEL 7 ainda não atingiu o fim total de vida útil. Ele passou para a Fase de Vida Prolongada após o Fim da Manutenção (EOM).
Riscos de continuar utilizando o RHEL 7 após o fim do ciclo de vida
A Red Hat deixou de lançar atualizações de segurança para o RHEL 7, a menos que você tenha adquirido o Suporte de Ciclo de Vida Estendido, que é limitado. Portanto, o principal risco não é que o RHEL 7 pare de funcionar repentinamente ou se torne instável após o fim do ciclo de vida. O risco é que vulnerabilidades de segurança continuem sendo descobertas, mas o sistema operacional não receba mais patches de segurança do fornecedor para corrigi-las. Isso gera um acúmulo crescente de CVEs sem correção no kernel, nas bibliotecas principais e nos pacotes instalados.
Acúmulo de vulnerabilidades sem correção
Após o fim do ciclo de vida, as vulnerabilidades recém-divulgadas que afetam os pacotes do RHEL 7 não são mais corrigidas pelo fornecedor. Essas vulnerabilidades são documentadas publicamente, muitas vezes com análises detalhadas e, em alguns casos, também estão disponíveis exploits de prova de conceito. Sem acesso a patches, os sistemas afetados permanecem expostos durante toda a vida útil da carga de trabalho.
O efeito é cumulativo. Cada nova divulgação aumenta a lista de vulnerabilidades não resolvidas, elevando a exposição geral. Sistemas que antes eram considerados seguros podem gradualmente se tornar vulneráveis simplesmente porque problemas conhecidos não recebem correções.
Maior probabilidade de exploração
Softwares desatualizados tendem a chamar a atenção dos invasores por um motivo simples: tornam-se um alvo previsível. É mais fácil explorar vulnerabilidades conhecidas em sistemas mais antigos do que desenvolver novas técnicas de ataque, já que as versões mais antigas não receberam as melhorias de segurança das quais as versões mais recentes se beneficiam.
Muitas violações de segurança se valem de vulnerabilidades que já são de conhecimento público há meses ou até anos, aproveitando-se de sistemas que nunca foram atualizados após o término dos serviços de suporte do fornecedor.
Um exemplo bem conhecido é a violação de dados da Equifax, em que uma vulnerabilidade crítica (CVE-2017-5638) no Apache Struts permaneceu sem correção, levando a um incidente em grande escala.
Falhas em conformidade e auditoria
Do ponto de vista da conformidade, utilizar um sistema operacional sem suporte apresenta desafios evidentes. A maioria das estruturas regulatórias e normativas, como PCI DSS, HIPAA, ISO 27001 e SOC 2, exige que os sistemas recebam atualizações de segurança em tempo hábil.
Durante as auditorias, os sistemas operacionais não suportados costumam ser sinalizados, independentemente de ter ocorrido ou não uma violação. Isso pode resultar em reprovação nas auditorias, na necessidade de controles compensatórios ou em multas contratuais, especialmente em ambientes voltados para o cliente ou sujeitos a regulamentação.
Risco operacional e de negócios
Além da segurança e da conformidade, há um impacto operacional. As equipes frequentemente precisam gerenciar exceções, acompanhar a aceitação de riscos e implementar medidas temporárias de mitigação. Essas medidas geram sobrecarga sem resolver o problema de fundo.
No âmbito empresarial, o risco pode se manifestar de maneiras menos óbvias. Seguradoras cibernéticas, parceiros ou clientes podem exigir que os sistemas sejam compatíveis como condição inegociável para a cobertura ou a contratação. Isso pode forçar as organizações a realizar atualizações ou migrações não planejadas sob pressão de tempo.
Suas opções e alternativas
Após o fim do ciclo de vida do RHEL 7, as empresas têm algumas opções importantes para manter a segurança e a conformidade:
1. Atualizar para o RHEL 9 ou RHEL 10
A atualização para uma versão compatível do RHEL oferece acesso a atualizações de segurança contínuas, correções de bugs e suporte do fornecedor. As versões mais recentes dessa distribuição Linux, incluindo o RHEL 9 e o RHEL 10, também trazem melhorias modernas no kernel, suporte aprimorado a contêineres e benefícios de um ciclo de vida mais longo.
A atualização oferece um novo começo, mas também traz novos desafios:
- Testes de compatibilidade das aplicações com novas bibliotecas, versões de tempo de execução e comportamento do kernel, o que pode atrasar a implantação.
- Risco de interrupção das operações durante a transição. Muitas vezes, é necessário planejar interrupções.
- Pode ser necessário realizar alterações na infraestrutura e na configuração.
- A necessidade de reciclar a equipe de TI para o novo ambiente.
- Possíveis atualizações de hardware ou migrações de máquinas virtuais.
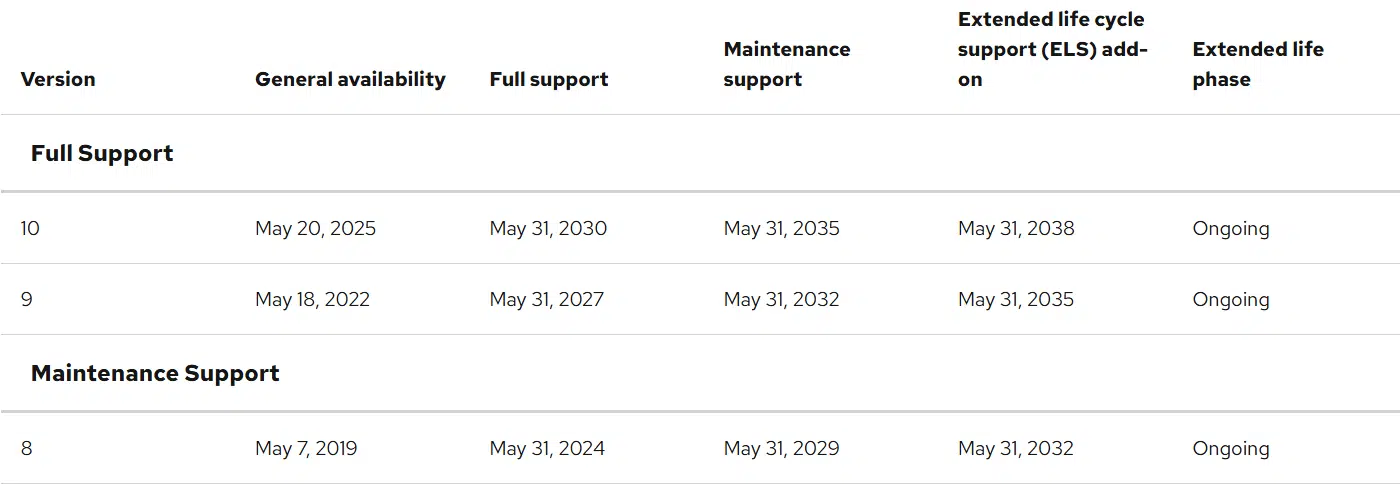
Datas do ciclo de vida das versões do RHEL
2. Suporte de Ciclo de Vida Estendido da Red Hat
A Red Hat oferece uma assinatura complementar de Suporte de Ciclo de Vida Estendido, que proporciona mais quatro anos de suporte de manutenção para problemas críticos de segurança selecionados. Isso amplia o período de suporte, mas não restabelece o suporte de manutenção completo.
Embora a Red Hat ofereça uma opção de ciclo de vida prolongado, ela apresenta várias desvantagens:
- Apenas algumas correções de segurança com impacto crítico estão incluídas.
- Seu custo é elevado, o que torna difícil para equipes preocupadas com o orçamento justificar essa despesa.
- As assinaturas do Red Hat Enterprise Linux nas versões Standard ou Premium são elegíveis apenas para manutenção estendida.
- Há um prazo limitado, o que apenas adia a necessidade de uma atualização completa.
3. Suporte de ciclo de vida ilimitado da TuxCare para o RHEL 7
O Suporte de Ciclo de Vida Ilimitado (ELS) da TuxCare oferece correções de segurança contínuas para sistemas RHEL 7 por um período prolongado após o término do suporte de manutenção. O ELS fornece correções para vulnerabilidades críticas e de alta gravidade sem exigir migração ou atualização. Ao contrário do suporte estendido do RHEL, o ELS da TuxCare fica à disposição das organizações pelo tempo que elas precisarem.
A solução ELS da TuxCare oferece um caminho mais inteligente:
- Atualizações de segurança contínuas para o RHEL 7, sem prazos obrigatórios para atualização.
- Avaliação precisa de riscos com pontuações CVE do NIST, ao contrário da Red Hat, que frequentemente atribui níveis de gravidade mais baixos, o que pode fazer com que ameaças críticas passem despercebidas em ambientes específicos.
- Economia significativa em relação ao suporte estendido da Red Hat.
- Configuração simples com um script de uma linha para se conectar ao repositório da TuxCare – não é necessário reiniciar o sistema.
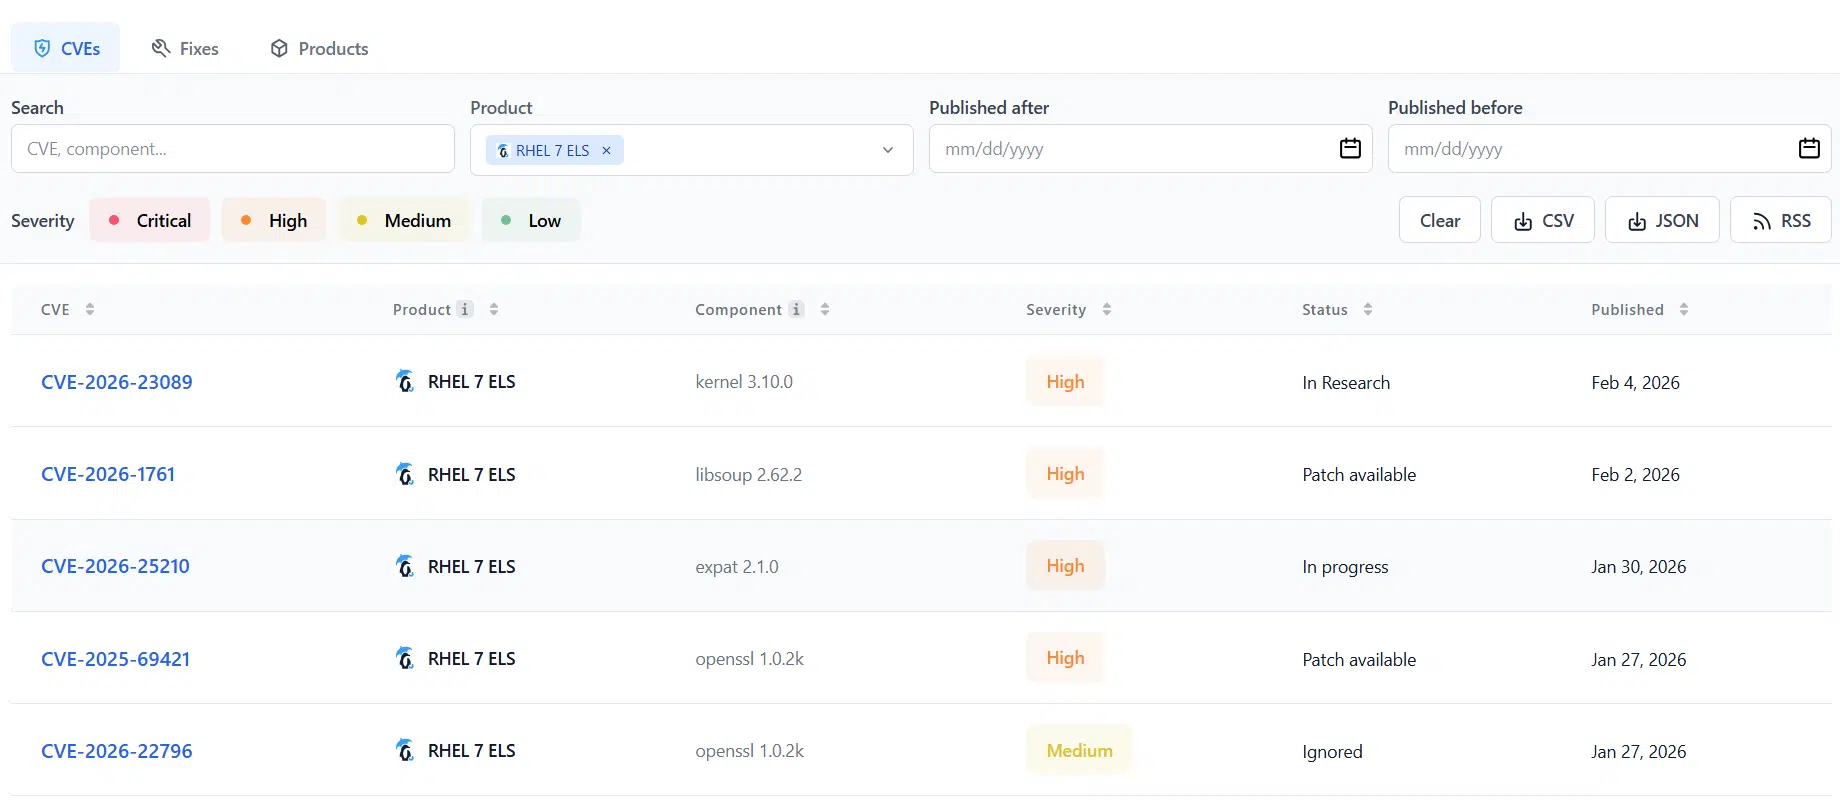
Acesse nosso rastreador de vulnerabilidades (CVE) para ver as vulnerabilidades recentes que afetam os sistemas RHEL 7 e verificar quais delas foram corrigidas por meio do Suporte de Ciclo de Vida Ilimitado da TuxCare.
4. Migrar para uma distribuição compatível com o RHEL
Algumas organizações optam por migrar cargas de trabalho para distribuições compatíveis com o RHEL, como o AlmaLinux ou o Rocky Linux. Essas alternativas livres e de código aberto têm como objetivo oferecer a mesma funcionalidade e compatibilidade do RHEL, sem custos de licença. Para organizações que estão comparando o RHEL com outras opções comerciais, como o Oracle Linux, as informações contidas em nossa postagem no blog“Oracle Linux vs Red Hat”podem ajudar a esclarecer as diferenças em termos de custo, políticas de suporte e flexibilidade a longo prazo.
Considerações:
- A migração nem sempre é simples. Dependências e configurações personalizadas podem complicar o processo.
- Os testes e a validação continuam sendo fundamentais para garantir que as cargas de trabalho se comportem conforme o esperado.
- Existe risco operacional durante o período de transição.
|
Destaque |
Red Hat ELS (Fornecedor) |
Suporte de ciclo de vida ilimitado da TuxCare |
Migração manual (RHEL 8/9/10) |
|
Requisito básico |
Assinatura ativa do RHEL |
Não é necessária nenhuma assinatura da Red Hat |
Nova assinatura do RHEL |
|
Custo primário |
Assinatura do RHEL + Taxa do complemento ELS |
Preço fixo por nó |
Trabalho migratório + Nova licença |
|
É necessária a migração? |
Não |
Não |
Sim |
Quando faz sentido migrar do RHEL 7
Nem todo sistema RHEL 7 requer migração imediata, mas há situações em que a mudança para um sistema operacional mais recente ou para uma distribuição Linux compatível é a estratégia de longo prazo mais adequada. Os sistemas que executam aplicativos já certificados no RHEL 9 ou 8, ou em distribuições compatíveis, podem se beneficiar de bibliotecas atualizadas, suporte aprimorado a contêineres, recursos de segurança aprimorados e melhor desempenho geral. A migração, nesses casos, se alinha a iniciativas mais amplas de modernização de TI e reduz a complexidade operacional ao longo do tempo.
Em ambientes regulamentados, as soluções de suporte estendido podem preencher as lacunas em estruturas padrão do setor, como PCI DSS, HIPAA ou ISO 27001. No entanto, a migração pode eventualmente se tornar necessária para cumprir as obrigações de conformidade.
Mesmo quando a conformidade não está imediatamente em jogo, a migração pode reduzir o risco operacional. Os sistemas que permanecem no RHEL 7 acumulam vulnerabilidades sem correção ao longo do tempo e exigem uma gestão contínua de riscos. A migração para um sistema operacional ou distribuição com suporte reduz essa carga, simplifica o gerenciamento de patches e limita a exposição a ameaças conhecidas.
Não deixe que o fim do suporte (EOL) do RHEL 7 coloque sua empresa em risco
Utilizar o RHEL 7 após o fim do ciclo de vida (EOL) sem um plano de suporte sólido coloca sua empresa em sério risco. Vulnerabilidades de segurança, problemas de conformidade e paralisações inesperadas podem resultar em consequências onerosas.
O Suporte de Ciclo de Vida Ilimitado da TuxCare oferece a segurança, a flexibilidade e a economia necessárias para manter seus sistemas protegidos — de acordo com sua programação, e não com a da Red Hat.
Saiba mais sobre o suporte de longo prazo da TuxCare para o RHEL 7 para assumir o controle de seus sistemas legados hoje mesmo e garantir que eles permaneçam seguros, estáveis e em conformidade pelo tempo que você precisar.

