Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco



Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O Ubuntu 22.04 LTS (Jammy Jellyfish) chegará ao fim da manutenção de segurança padrão da Canonical em maio de 2027.
- Os sistemas que permanecem na versão 22.04 continuam funcionando, mas as atualizações de segurança gratuitas deixam de ser disponibilizadas.
- A atualização para o Ubuntu 24.04 e, em seguida, para o 26.04 LTS é a solução definitiva a longo prazo.
- Se esse movimento não for executado a tempo, o Suporte de Ciclo de Vida Ilimitado da TuxCare garante que os patches continuem sendo fornecidos.
Seus servidores 22.04 ainda inicializam. Ainda atendem ao tráfego. Ainda passam em todas as verificações de integridade. E esse é, de certa forma, o problema. O fim do ciclo de vida do Ubuntu 22.04 não se manifesta como uma interrupção no serviço. A manutenção de segurança padrão termina em maio de 2027, e os servidores simplesmente continuam funcionando normalmente, enquanto os patches gratuitos deixam de chegar discretamente.
Este artigo aborda as datas exatas do ciclo de vida, o que realmente deixa de funcionar quando o suporte termina (e o que não deixa), por que a migração geralmente leva mais tempo do que o planejado e as opções concretas para continuar recebendo atualizações após o prazo final.
Datas importantes do ciclo de vida de suporte do Ubuntu 22.04
O Ubuntu 22.04 LTS (Jammy Jellyfish) foi lançado em 21 de abril de 2022. Assim como todas as versões LTS, ela conta com cinco anos de manutenção de segurança padrão para os pacotes do repositório main, com extensões opcionais pagas disponíveis adicionalmente. Aqui está um resumo completo do cronograma.
| Fase | Data | O que isso significa |
| Disponibilidade geral | 21 de abril de 2022 | Versão LTS inicial |
| Fim da manutenção de segurança padrão | Maio de 2027 | Patches gratuitos do CVE para o sistema principal |
| Fim da cobertura do Ubuntu Pro ESM | Maio de 2032 | O ESM pago abrange o principal e o universo |
| Fim da cobertura do pacote de expansão “Legacy” | Maio de 2037 | Última prorrogação paga, totalizando 15 anos |
A data mais importante é maio de 2027. Até lá, o comando `apt upgrade` baixa patches de segurança gratuitos do repositório do Ubuntu. Depois disso, os pacotes do repositório main deixam de receber essas correções, a menos que você opte por uma cobertura estendida, como o Ubuntu Pro. O sistema continua funcionando. Ele simplesmente deixa de receber correções gratuitamente.
O que acontece quando o Ubuntu 22.04 chegar ao fim do ciclo de vida?
O fim da vida útil não é um prazo flexível que você possa ignorar discretamente. No momento em que ele chega, o perfil de risco de cada sistema 22.04 ainda em produção muda. O mesmo hardware, a mesma carga de trabalho, mas uma superfície de ameaças diferente. Esses riscos se acumulam e se agravam a cada mês que você permanece na mesma situação.
1. As vulnerabilidades CVE sem correção tornam-se permanentes
As vulnerabilidades divulgadas após maio de 2027 não receberão mais correções por meio da manutenção de segurança padrão da versão 22.04. Sem algum tipo de cobertura estendida, elas permanecerão sem correção por tempo indeterminado, mesmo após a divulgação pública do código de exploração. Para se ter uma ideia do volume envolvido, o LinuxCVETracker havia registrado mais de 4.800 CVEs do kernel do Linux para 2026 até o final de agosto, sendo 359 classificadas como “Críticas” e 1.896 como “Altas”.
Uma dessas já passou da teoria para a prática. O CVE-2026-31431, apelidado de “Copy Fail”, foi adicionada ao catálogo de Vulnerabilidades Exploradas Conhecidas (KEV) da CISA em 1º de maio de 2026. Trata-se de uma falha de escalonamento de privilégios local introduzida por uma alteração no kernel de 2017 que permite que um usuário local sem privilégios obtenha acesso direto ao root, e possui uma pontuação CVSS de 7,8 (ALTA).
Isso representa um ano, e apenas o kernel. O Relatório sobre o Panorama do Código Aberto 2026 da TuxCare revelou que, entre as organizações que relataram um incidente de segurança cibernética, 61,4% afirmaram que o incidente ocorreu quando um patch já estava disponível, mas simplesmente não havia sido aplicado. Sem cobertura estendida, o patch não chega atrasado. Pode ser que nem sequer haja um patch disponível pelo canal padrão.
2. As auditorias de conformidade estão ficando mais difíceis de ser aprovadas
PCI DSS, HIPAA, SOC 2e GDPR exigem que você gerencie vulnerabilidades conhecidas e mantenha controles de segurança adequados em vigor, e um sistema operacional em fim de vida torna essa argumentação muito mais difícil de ser aceita. O PCI DSS é o mais explícito a esse respeito. Softwares sem suporte podem tornar os requisitos de atualização inatingíveis e, embora um controle compensatório adequadamente projetado seja, às vezes, aceito, é necessário documentar a restrição e demonstrar que o controle realmente aborda o risco. Esse é um fardo de conformidade muito mais pesado do que manter o sistema atualizável.
O custo posterior também não é teórico. O Relatório da IBM de 2026 sobre o Custo de uma Violação de Dados estimou o custo médio global de uma violação em um valor recorde de US$ 4,99 milhões, um aumento de 12% em relação ao ano anterior.
3. O ecossistema de software deixa você para trás
Esse problema surge aos poucos, e é por isso que as pessoas o subestimam. Os agentes de monitoramento deixam de oferecer suporte a versões antigas. Os runtimes de linguagens mais recentes não funcionam com bibliotecas de sistema desatualizadas. Eventualmente, até mesmo as equipes de suporte dos fornecedores deixam de atender aos tickets de suporte de sistemas em fim de vida útil (EOL) e, nessa altura, você já está agindo às cegas.
Por que a migração nem sempre é simples
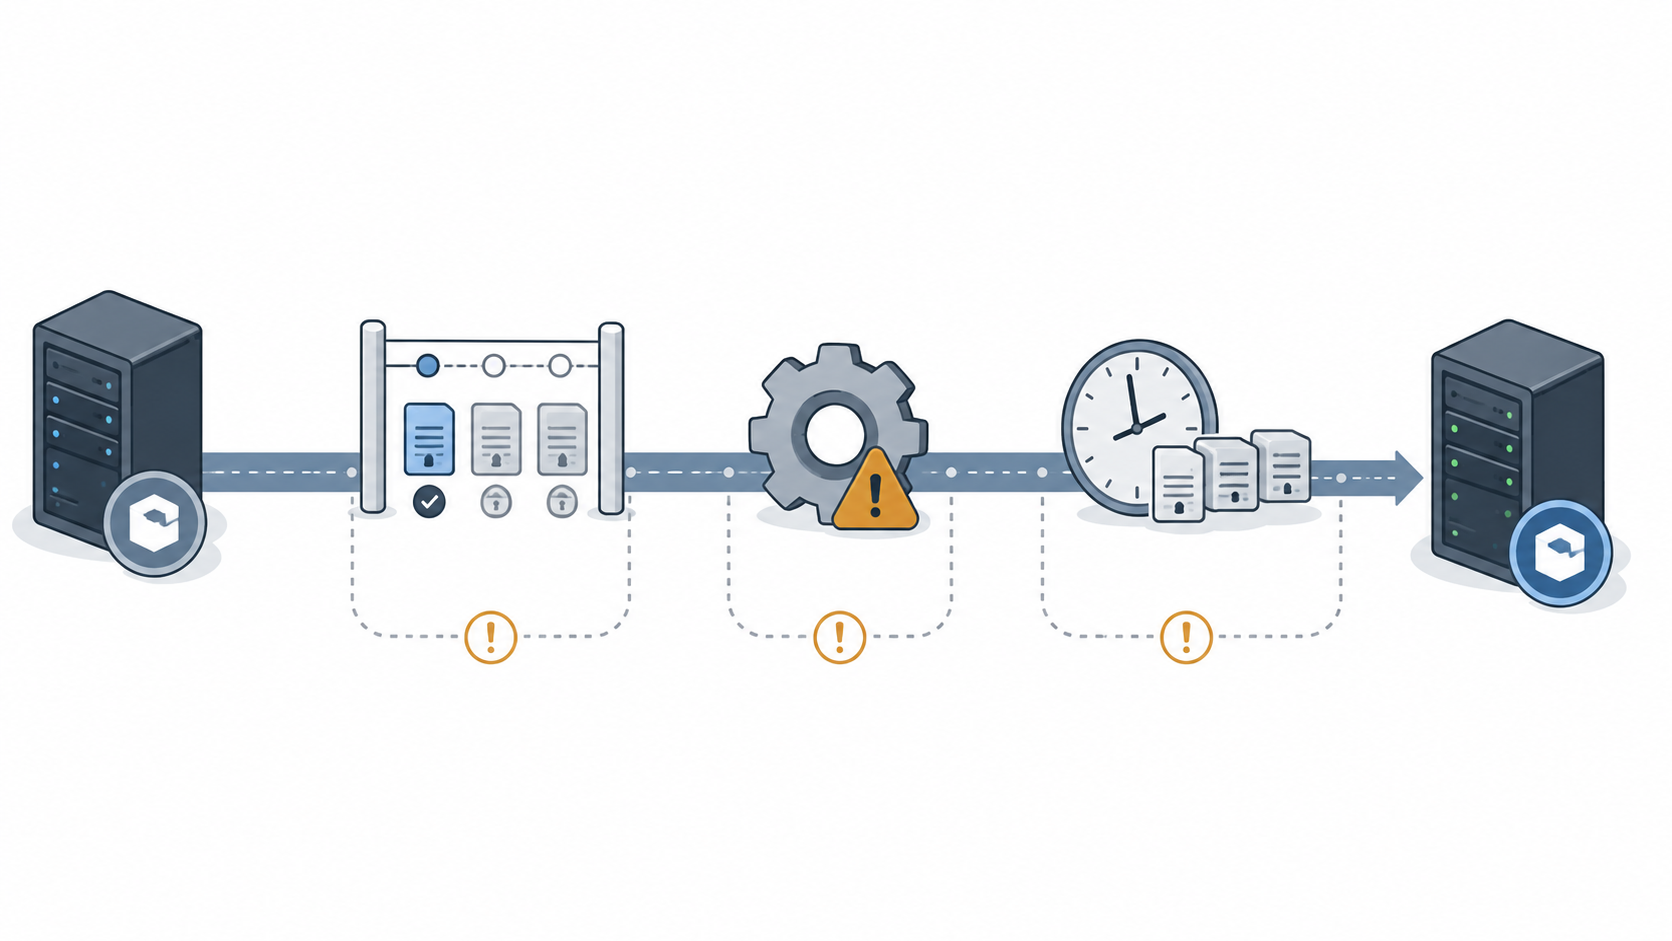
No papel, a atualização parece ser apenas um comando. Na prática, trata-se de um projeto, e definir seu escopo sempre revela muito mais do que apenas um aumento de versão. Isso traz à tona todas as suposições que sua pilha de tecnologias fez discretamente sobre o sistema operacional subjacente. Aqui estão os três pontos de atrito que rotineiramente transformam uma “atualização rápida” em um trimestre de planejamento.
As atualizações do LTS são sequenciais
Não é possível passar diretamente da versão 22.04 para a versão LTS mais recente. O processo de atualização do Ubuntu ocorre uma versão por vez; portanto, para chegar à versão 26.04 a partir da 22.04, é preciso passar primeiro pela 24.04. As próprias notas de lançamento da versão 26.04 da Canonical explicam isso claramente.
sudo do-release-upgrade
Cada etapa constitui um ciclo próprio de teste e validação, e cada uma delas pode revelar seus próprios problemas. Se você optar pela rota de atualização no local até a versão 26.04, reserve recursos para duas etapas de atualização, em vez de uma. Para uma frota maior, a abordagem mais limpa costuma ser uma instalação nova da versão LTS de destino em uma infraestrutura nova e uma reimplantação por meio do gerenciamento de configuração, o que dispensa completamente a cadeia de atualizações no local.
Dica profissional: Verifique se Prompt=lts esteja definido em /etc/update-manager/release-upgrades se quiser que o sistema acompanhe as versões LTS, o que é o padrão em uma instalação LTS. Lembre-se de que o caminho de LTS para LTS só fica disponível quando a versão de destino atinge sua primeira versão secundária. Execute do-release-upgrade -c para verificar se a próxima versão está realmente disponível sem iniciar a atualização.
Os aplicativos deixam de funcionar na nova base
A atualização do sistema operacional em si raramente causa problemas. O problema está nos aplicativos instalados. A mudança da versão 22.04 para a 24.04 traz Python, OpenSSLe dezenas de bibliotecas do sistema avançam várias versões de uma só vez, e o código que dependia de comportamentos mais antigos pode apresentar falhas que só se manifestam na hora da execução.
Repositórios de terceiros, como os PPAs, geralmente são desativados durante a atualização de versão. Opções de configuração obsoletas são ignoradas silenciosamente. É justamente nesse serviço interno legado, que ninguém mexe há três anos, que as coisas dão errado. A medida de mitigação é imprescindível. Recrie o ambiente em um ambiente de teste que espelhe a produção, execute seu conjunto completo de testes e corrija os problemas lá. Não às 2 da manhã, durante a transição.
Coordenação dos períodos de inatividade em toda a frota
Um servidor é uma janela de manutenção. Trezentos servidores são um problema logístico. Congelamentos de mudanças, aprovações de conformidade, a ordem de dependências entre os serviços e o fato de que nem tudo pode ser reiniciado de uma só vez: tudo isso contribui para prolongar o prazo.
Equipes que passaram pela fim do ciclo de vida do Ubuntu 16.04 sabem disso por experiência própria. A solução é uma implementação em fases. Primeiro os ambientes que não são de produção, depois os de produção de baixo risco e, por fim, os sistemas críticos, com imagens padrão e infraestrutura como código, para que cada lote seja repetível. Se o cronograma realmente não puder ser cumprido antes de maio de 2027, é aí que a cobertura estendida de correções mostra seu valor.
Como verificar o status do suporte do Ubuntu em 2 minutos
Você não precisa adivinhar em que estado cada caixa se encontra. Dois comandos informam a versão e o status do suporte ativo, e as datas do ciclo de vida indicam quanto tempo ainda resta. Execute-os nessa ordem em qualquer host sobre o qual você tenha dúvidas.
Primeiro, verifique qual é exatamente a sua versão
Comece confirmando o lançamento e o nome de código.
lsb_release -a
Procure por Versão: 22.04 e Nome de código: jammy. Se você quiser o código-fonte bruto, cat /etc/os-release exibe os mesmos dados, além da string completa da versão. Qualquer coisa que indique “jammy” está na versão 22.04, e versões secundárias como a 22.04.5 não alteram essa data.
Em seguida, verifique o status do suporte ao vivo
Essa é a etapa que a maioria das pessoas ignora. O cliente do Ubuntu Pro mostra qual cobertura de segurança se aplica atualmente aos pacotes em um sistema.
pro status de segurança
A saída informa quantos pacotes estão cobertos, se há atualizações de segurança padrão ou do ESM disponíveis e quais pacotes estão fora desses canais de atualização de segurança. Se forem listados pacotes que “não recebem mais atualizações de segurança”, isso significa que esses pacotes saíram desse canal de atualização, e a exposição potencial aumenta à medida que novas vulnerabilidades que os afetam são divulgadas. A visão geral do fim da vida útil do visão geral do fim do ciclo de vida do Ubuntu explica o que esse estado significa na prática.
Por fim, relacione o que você descobriu ao ciclo de vida
Compare com a tabela de datas acima ou endoflife.datee, em seguida, calcule o tempo que ainda resta. No plano 22.04 sem o Pro, a manutenção de segurança padrão termina em maio de 2027. Com o Pro ou o ESM ativo, a cobertura se estende até maio de 2032, o que dá um ganho de tempo, mas não retira a migração do seu plano de ação.
Anote a data. “Em algum momento de 2027” não é um plano de migração. “Faremos a transição no primeiro trimestre de 2027, com o ELS como plano alternativo caso haja atrasos” é que é.
O que fazer se a sua versão do Ubuntu estiver no fim do ciclo de vida (EOL)
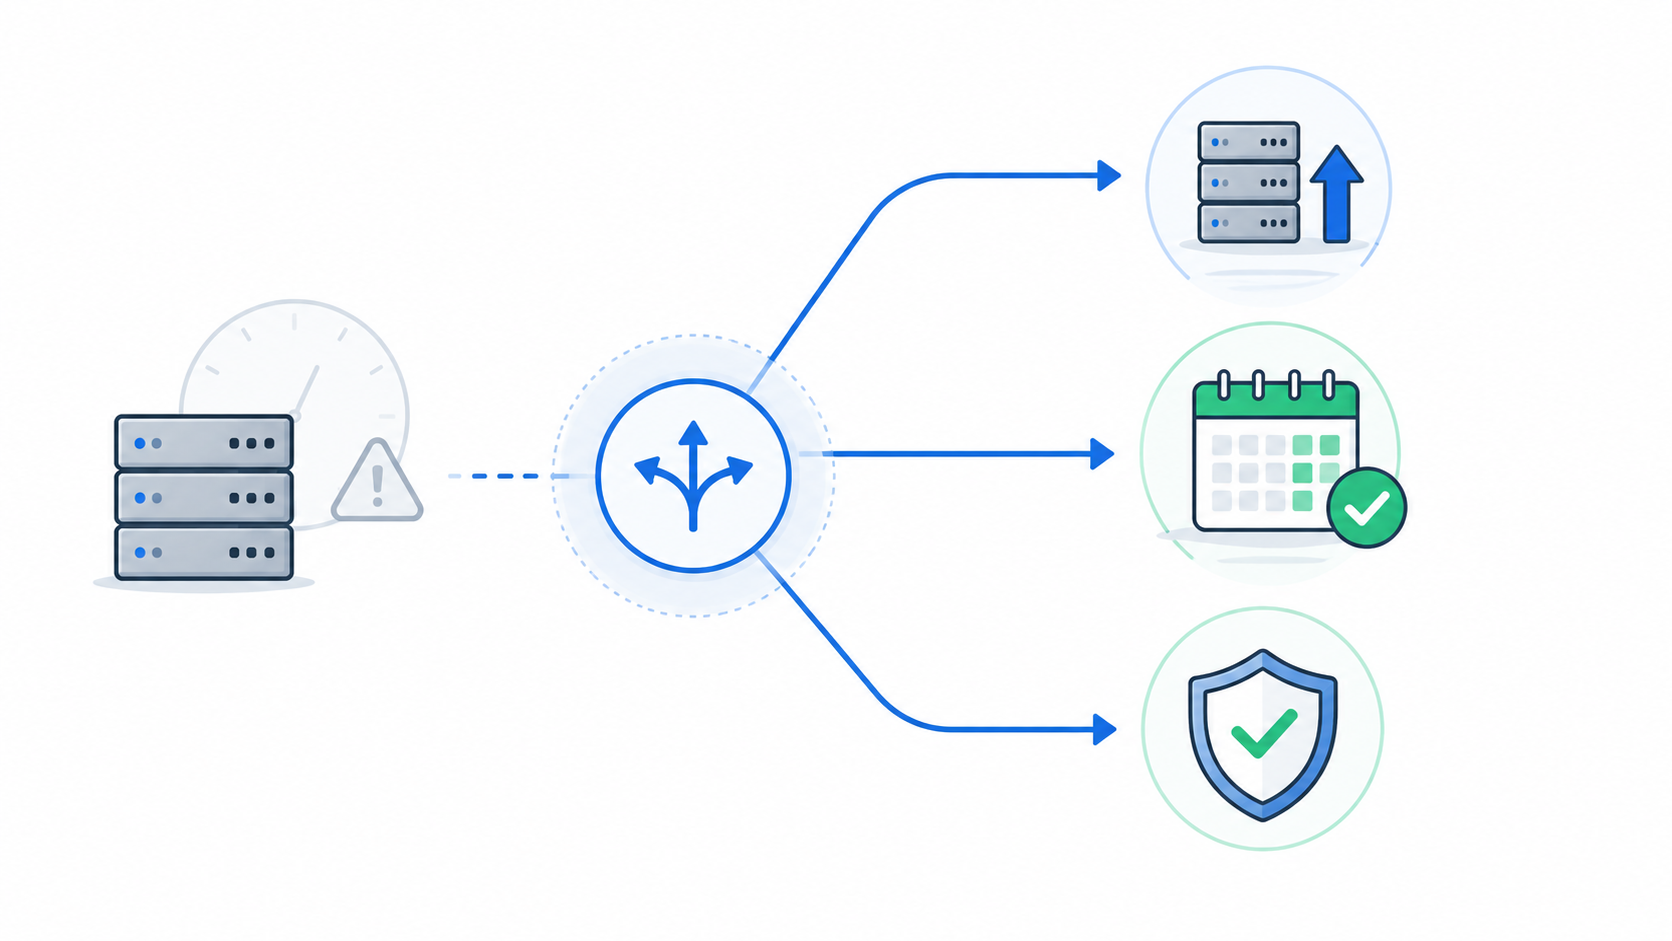
Chegar ao fim do ciclo de vida (EOL) da versão 22.04 não é um beco sem saída. Existem três caminhos viáveis, e o caminho certo depende da sua capacidade de migrar e do momento em que isso poderá ocorrer. Escolha com base nas suas restrições reais, e não na opção que pareça mais simples em um documento.
Utilizar o suporte estendido
Se a migração realmente não puder ocorrer antes de maio de 2027 — seja por causa de um congelamento regulatório, de hardware em fim de vida útil ou de uma pilha de aplicativos que não permite uma migração sem complicações —, o Suporte de Ciclo de Vida Ilimitado da TuxCare mantém os sistemas atualizados sem forçar a atualização. Você continua recebendo patches CVE para os pacotes que está realmente executando enquanto planeja a migração em um ritmo que faça sentido.
O importante não é “nunca atualizar”. É manter aberto o prazo para a aplicação de patches, para que a migração seja feita da maneira correta, em vez de às pressas. O TuxCare ELS abrange o Ubuntu 16.04, Ubuntu 18.04e Ubuntu 20.04 hoje, e abordaremos a versão 22.04 quando o suporte padrão terminar.
O suporte estendido é uma rede de segurança, não um plano para manter a versão 22.04 em uso até a década de 2030. Use-o para garantir um prazo adequado para a migração e, em seguida, aproveite esse prazo. O Relatório sobre o Panorama do Código Aberto de 2026 da TuxCare revelou que 50,2% das organizações que lidam com componentes em fim de vida útil (EOL) em produção recorrem ao suporte de ciclo de vida estendido ou a correções do fornecedor, à frente da migração, com 43,9%, e das atualizações, com 41,0%. Isso não significa que elas tenham desistido da migração. O suporte estendido lhes dá uma janela controlada para realizá-la adequadamente.
Atualize para uma versão LTS compatível
A melhor opção a longo prazo é atualizar para uma versão LTS atual. A partir de 2026, essa versão será Ubuntu 24.04 LTS, com manutenção de segurança padrão válida até maio de 2029, ou a versão 26.04 LTS (Resolute Raccoon, lançada em 23 de abril de 2026), cuja validade se estende até maio de 2031.
Lembre-se de que, a partir da versão 22.04, você passa primeiro para a 24.04 e, em seguida, para a 26.04. Antes de definir o escopo do trabalho, observe que a versão 26.04 torna a sessão de desktop do Ubuntu exclusiva para Wayland, já que o GNOME Shell não pode mais ser executado como uma sessão X.org, e atualiza o kernel da versão 6.8 para a 7.0. Os aplicativos X.org ainda rodam por meio do XWayland e outras sessões de área de trabalho ainda podem usar o X.org, mas qualquer coisa com dependências de área de trabalho ou de drivers do kernel merece uma análise mais detalhada. Esse caminho oferece a você um novo período de suporte padrão de vários anos. É também o que exige mais trabalho inicial; portanto, reserve verba para os testes e cenários de falhas abordados acima.
Ativar o Canonical Ubuntu Pro com o ESM
Se você deseja uma cobertura estendida diretamente do fornecedor, o Ubuntu Pro ativa o ESM para a versão 22.04 até maio de 2032, com cobertura de segurança para pacotes nos repositórios main e universe. É gratuito para uso pessoal em até cinco máquinas, com planos pagos disponíveis para implantações em organizações.
O Pro é a opção mais simples se você já estiver totalmente comprometido com as ferramentas da Canonical. Para frotas maiores, porém, o custo por máquina aumenta rapidamente, e é nesse ponto que vale a pena comparar opções de terceiros, como o TuxCare ELS, antes de se comprometer.
Mantenha a segurança após o Ubuntu 22.04 atingir o fim da vida útil (EOL) com a TuxCare
Maio de 2027 está mais próximo do que parece, e os servidores não vão avisar quando essa data chegar. Eles simplesmente deixarão de receber atualizações. Quer você migre para a versão 24.04, faça uma nova implantação na 26.04 ou precise manter a 22.04 por mais tempo do que o planejado, o que você não pode adiar é a decisão sobre a lacuna de segurança entre agora e a data de transição.
Caso essa migração não seja concluída dentro do prazo, o Suporte de Ciclo de Vida Ilimitado da TuxCare mantém seus sistemas 22.04 atualizados contra novas vulnerabilidades (CVEs) sem a necessidade de uma migração apressada ou de tempo de inatividade não planejado. O fim do ciclo de vida (EOL) passa a ser um marco em seu plano de ação, em vez de uma situação de emergência.
Perguntas frequentes
O Ubuntu 24.04 LTS (Noble Numbat) e o 26.04 LTS (Resolute Raccoon) são as versões LTS sucessoras atuais. Para uma atualização direta da versão 22.04, o caminho recomendado é sequencial: primeiro você atualiza para a 24.04 e, em seguida, para a 26.04, se necessário. Uma reimplantação limpa diretamente para a versão 26.04 também funciona.
Execute o comando `lsb_release -a` em um terminal. Os campos “Release” e “Codename” fornecem as informações necessárias, já que “22.04” e “jammy” indicam que você está na versão Jammy Jellyfish. O comando `cat /etc/os-release` também fornece essas informações.
Sim. O sistema continuará funcionando após maio de 2027, mas deixará de receber atualizações de segurança gratuitas para os pacotes do repositório `main`. Você precisará do Ubuntu Pro com o ESM ou de um suporte estendido de terceiros adequado para continuar recebendo patches de segurança e ajudar a atender aos seus requisitos de conformidade. Executar um sistema operacional após o término do suporte padrão não é o mesmo que executar um sistema operacional com falhas, mas, sem cobertura estendida, você não poderá mais contar com o canal de atualizações padrão quando novas vulnerabilidades surgirem.