Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Für Ubuntu 22.04 LTS (Jammy Jellyfish) endet die reguläre Sicherheitsunterstützung durch Canonical im Mai 2027.
- Systeme, die auf Version 22.04 verbleiben, laufen zwar weiter, es werden jedoch keine kostenlosen Sicherheitspatches mehr bereitgestellt.
- Ein Upgrade auf Ubuntu 24.04 und anschließend auf 26.04 LTS ist die saubere, langfristige Lösung.
- Falls dieser Zug nicht rechtzeitig ausgeführt werden kann, sorgt der „Endless Lifecycle Support“ von TuxCare sorgt dafür, dass weiterhin Patches bereitgestellt werden.
Ihre 22.04-Server starten weiterhin. Sie bedienen weiterhin den Datenverkehr. Sie bestehen weiterhin alle Funktionsprüfungen. Und genau das ist das Problem. Das Ende des Supportzyklus für Ubuntu 22.04 macht sich nicht als Ausfall bemerkbar. Die reguläre Sicherheitswartung endet im Mai 2027, und die Server laufen einfach weiter, während die kostenlosen Patches still und leise ausbleiben.
Dieser Artikel befasst sich mit den genauen Terminen des Lebenszyklus, der Frage, was nach Ablauf des Supports tatsächlich nicht mehr funktioniert (und was weiterhin funktioniert), den Gründen, warum die Migration in der Regel länger dauert als geplant, sowie den konkreten Möglichkeiten, auch nach Ablauf der Frist weiterhin auf dem neuesten Stand zu bleiben.
Wichtige Termine zum Support-Lebenszyklus von Ubuntu 22.04
Ubuntu 22.04 LTS (Jammy Jellyfish) wurde am 21. April 2022 veröffentlicht. Wie jede LTS-Version erhält sie fünf Jahre lang die reguläre Sicherheitspflege für Pakete im „main“-Repository, ergänzt durch optionale kostenpflichtige Verlängerungen. Hier finden Sie die vollständige Zeitleiste auf einen Blick.
| Phase | Datum | Was das bedeutet |
| Allgemeine Verfügbarkeit | April 21, 2022 | Erste LTS-Version |
| Ende der routinemäßigen Wartungsarbeiten im Sicherheitsbereich | Mai 2027 | Kostenlose CVE-Patches für „Main Stop“ |
| Ende der Berichterstattung über Ubuntu Pro ESM | Mai 2032 | Die kostenpflichtige ESM-Version deckt die Haupt- und die Gesamtgruppe ab |
| Ende der Berichterstattung über das „Legacy“-Add-on | Mai 2037 | Letzte bezahlte Verlängerung, insgesamt 15 Jahre |
Das wichtigste Datum ist der Mai 2027. Bis dahin bezieht „apt upgrade“ kostenlose Sicherheitspatches aus dem Ubuntu-Archiv. Danach erhalten Pakete im „main“-Repository diese Korrekturen nicht mehr, es sei denn, Sie wechseln zu einer erweiterten Support-Variante wie Ubuntu Pro. Das System läuft weiter. Es erhält lediglich keine kostenlosen Korrekturen mehr.
Was passiert, wenn Ubuntu 22.04 das Ende seiner Lebensdauer erreicht?
Das Ende des Lebenszyklus ist keine flexible Frist, an der man sich still und leise vorbeischleichen kann. Sobald dieser Zeitpunkt erreicht ist, ändert sich das Risikoprofil jedes noch im Einsatz befindlichen 22.04-Systems. Gleiche Hardware, gleiche Arbeitslast, andere Angriffsfläche. Diese Risiken summieren sich und verstärken sich mit jedem Monat, in dem man nichts unternimmt.
1. Nicht gepatchte CVEs werden dauerhaft
Sicherheitslücken, die nach Mai 2027 bekannt werden, werden im Rahmen der regulären Sicherheitspflege von 22.04 nicht mehr behoben. Ohne eine Art erweiterter Unterstützung bleiben sie auf unbestimmte Zeit ungepatcht, auch nachdem Exploit-Code veröffentlicht wurde. Um einen Eindruck vom Ausmaß zu bekommen: hatte der LinuxCVETracker für das Jahr 2026 bis bis Ende August erfasst, von denen 359 als „kritisch“ und 1.896 als „hoch“ eingestuft wurden.
Eine davon hat bereits den Sprung von der Theorie in die Praxis geschafft. CVE-2026-31431, mit dem Spitznamen „Copy Fail“, wurde am 1. Mai 2026 in den Katalog der bekannten ausgenutzten Schwachstellen (KEV) der CISA aufgenommen. Es handelt sich um eine lokale Schwachstelle zur Rechteausweitung, die durch eine Kernel-Änderung aus dem Jahr 2017 eingeführt wurde und es einem lokalen Benutzer ohne Sonderrechte ermöglicht, direkt Root-Rechte zu erlangen. Der CVSS-Wert beträgt 7,8 (HIGH).
Das ist ein Jahr – und dabei geht es nur um den Kernel. Der Open-Source-Landschaftsbericht 2026 von TuxCare ergab, dass von den Organisationen, die einen Cybersicherheitsvorfall meldeten, 61,4 % angaben, der Vorfall sei passiert, als bereits ein Patch verfügbar war, dieser jedoch einfach nicht installiert worden war. Ohne erweiterten Support kommt der Patch nicht zu spät. Möglicherweise wird über den Standardkanal gar kein Patch bereitgestellt.
2. Compliance-Prüfungen werden immer schwieriger zu bestehen
PCI DSS, HIPAA, SOC 2und DSGVO verlangen alle, dass Sie bekannte Schwachstellen beheben und angemessene Sicherheitsmaßnahmen aufrechterhalten; ein Betriebssystem am Ende seines Lebenszyklus macht es deutlich schwieriger, dies zu rechtfertigen. PCI DSS ist diesbezüglich am eindeutigsten. Nicht mehr unterstützte Software kann die Anforderungen an Patches unerreichbar machen, und obwohl eine ordnungsgemäß konzipierte Ausgleichskontrolle manchmal akzeptiert wird, müssen Sie die Einschränkung dokumentieren und nachweisen, dass die Kontrolle das Risiko tatsächlich abdeckt. Das ist eine wesentlich größere Compliance-Belastung, als das System patchfähig zu halten.
Auch die Folgekosten sind keine reine Theorie. Der IBM-Bericht „Cost of a Data Breach“ aus dem Jahr 2026 beziffert die durchschnittlichen Kosten einer Datenschutzverletzung weltweit auf den Rekordwert von 4,99 Millionen US-Dollar – ein Anstieg von 12 % gegenüber dem Vorjahr.
3. Das Software-Ökosystem lässt dich zurück
Dieses Problem schleicht sich langsam ein, weshalb es oft unterschätzt wird. Überwachungsdienste stellen die Unterstützung für alte Versionen ein. Neuere Sprach-Runtimes lassen sich nicht mehr mit veralteten Systembibliotheken kompilieren. Irgendwann hören sogar die Support-Teams der Anbieter auf, Fehlermeldungen zu EOL-Systemen zu bearbeiten – und dann agieren Sie bereits im Blindflug.
Warum eine Migration nicht immer einfach ist
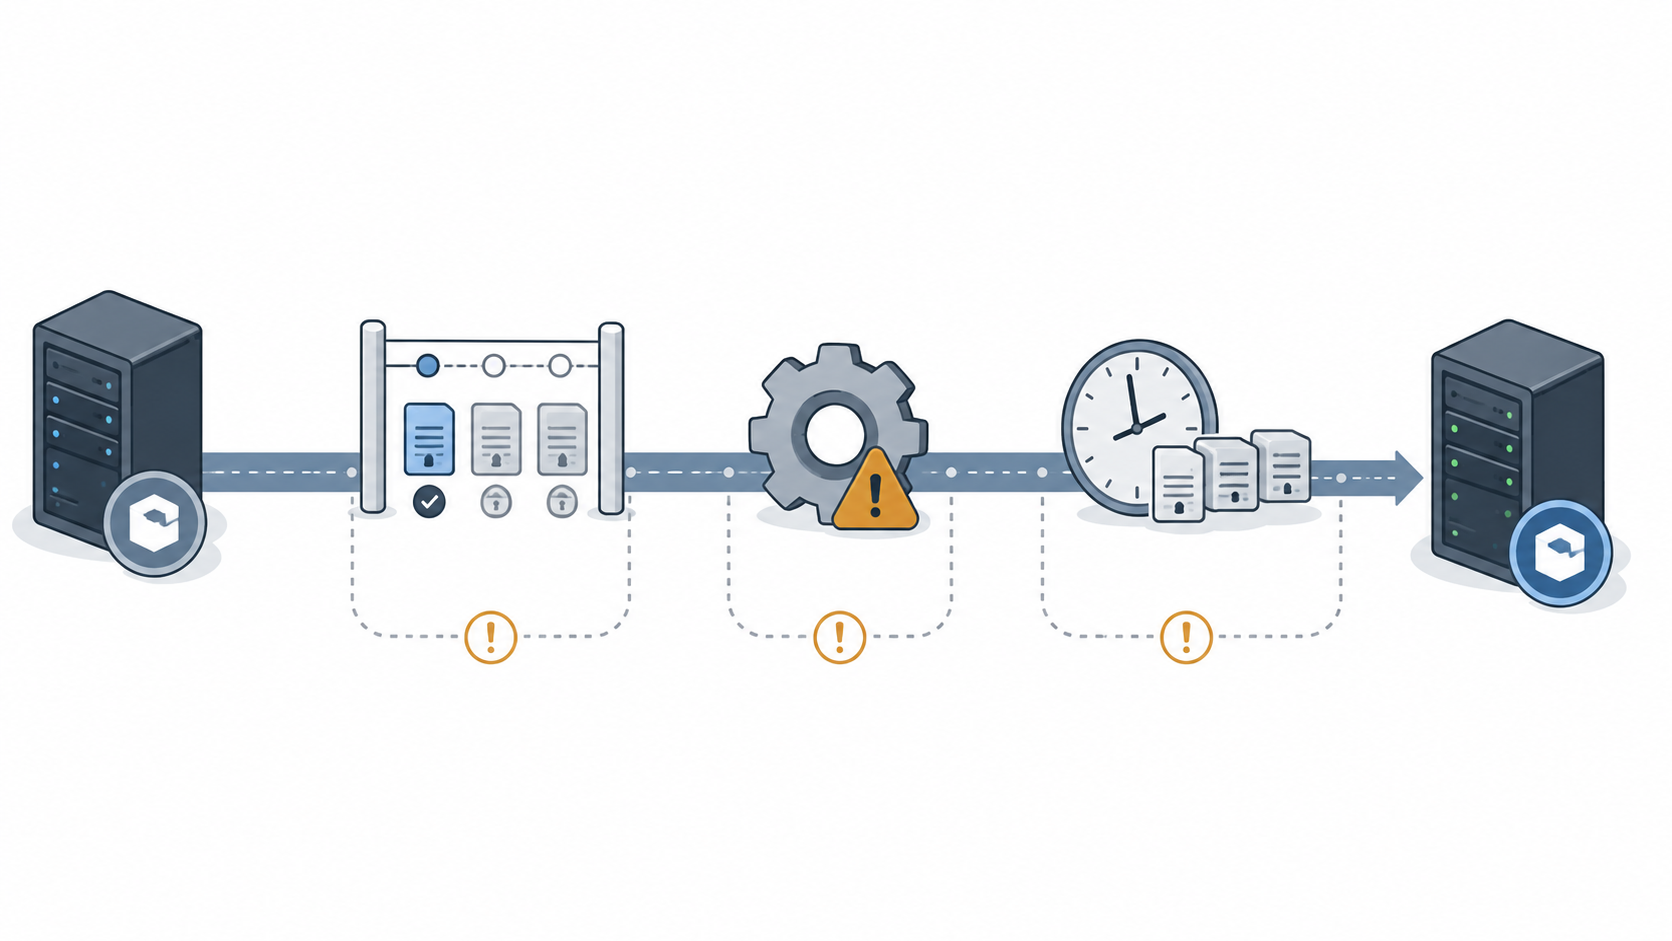
Auf dem Papier sieht das Upgrade wie ein einziger Befehl aus. In der Praxis ist es jedoch ein Projekt, und bei der Festlegung des Umfangs stellt sich immer heraus, dass es um mehr geht als nur um eine Versionserhöhung. Dabei kommen alle Annahmen ans Licht, die Ihr Stack stillschweigend über das zugrunde liegende Betriebssystem getroffen hat. Hier sind die drei Reibungspunkte, die ein „schnelles Upgrade“ regelmäßig zu einem Viertel der Planungszeit machen.
LTS-Upgrades erfolgen nacheinander
Man kann nicht direkt von 22.04 auf die neueste LTS-Version umsteigen. Der Upgrade-Pfad von Ubuntu verläuft releaseweise, d. h., um von 22.04 auf Ubuntu 26.04 zu gelangen, muss man zunächst 24.04 durchlaufen. Dies wird in den Release-Notes von Canonical zu 26.04 ausdrücklich erwähnt.
sudo do-release-upgrade
Jeder Schritt stellt einen eigenen Test- und Validierungszyklus dar, und bei jedem Schritt können eigene Fehler zutage treten. Wenn Sie den In-Place-Ansatz bis zur Version 26.04 verfolgen, sollten Sie zwei statt nur eines Upgrade-Ereignisses einplanen. Bei einem größeren Systembestand ist es oft sinnvoller, eine Neuinstallation der Ziel-LTS-Version auf einer neuen Infrastruktur durchzuführen und die Neubereitstellung über das Konfigurationsmanagement vorzunehmen, wodurch die In-Place-Kette komplett umgangen wird.
Profi-Tipp: Überprüfen Sie, ob „Prompt=lts“ in /etc/update-manager/release-upgrades eingestellt ist, wenn der Rechner LTS-Versionen verwenden soll – dies ist bei einer LTS-Installation die Standardeinstellung. Beachten Sie, dass der LTS-zu-LTS-Pfad erst dann verfügbar ist, sobald die Zielversion ihre erste Punktversion erreicht hat. Führen Sie do-release-upgrade -c aus, um zu prüfen, ob die nächste Version tatsächlich verfügbar ist, ohne das Upgrade zu starten.
Anwendungen funktionieren auf der neuen Basis nicht mehr
Das Betriebssystem-Upgrade selbst bringt selten Probleme mit sich. Es sind die darauf laufenden Anwendungen. Der Wechsel von 22.04 auf 24.04 bringt Python, OpenSSLsowie Dutzende von Systembibliotheken um mehrere Versionen auf einmal, und Code, der auf älteres Verhalten angewiesen war, kann auf eine Weise fehlschlagen, die erst zur Laufzeit sichtbar wird.
Repositorys von Drittanbietern wie PPAs werden während des Release-Upgrades in der Regel deaktiviert. Veraltete Konfigurationsoptionen werden stillschweigend ignoriert. Genau bei diesem veralteten internen Dienst, den seit drei Jahren niemand mehr angerührt hat, geht es schief. Die Abhilfemaßnahme ist unverzichtbar: Erstellen Sie die Umgebung in einer Staging-Umgebung neu, die die Produktionsumgebung widerspiegelt, führen Sie Ihre vollständige Testsuite aus und beheben Sie die Fehler dort. Nicht um 2 Uhr morgens während der Umstellung.
Koordination von Ausfallzeiten innerhalb einer Flotte
Ein Server ist ein Wartungsfenster. Dreihundert Server sind ein logistisches Problem. Änderungssperren, Genehmigungen zur Einhaltung von Vorschriften, die Reihenfolge der Abhängigkeiten zwischen den Diensten und die Tatsache, dass nicht alles gleichzeitig neu gestartet werden kann, tragen dazu bei, den Zeitplan zu verlängern.
Teams, die die das Ende des Lebenszyklus von Ubuntu 16.04 aus erster Hand kennen. Die Lösung besteht in einer schrittweisen Umstellung: zuerst Nicht-Produktionsumgebungen, dann Produktionsumgebungen mit geringem Risiko, anschließend kritische Systeme – mit Golden Images und Infrastructure-as-Code, damit jeder Schritt wiederholbar ist. Sollte der Zeitplan bis Mai 2027 tatsächlich nicht einhalten lassen, dann kommt die erweiterte Patch-Unterstützung zum Tragen.
So überprüfen Sie Ihren Ubuntu-Supportstatus in 2 Minuten
Sie müssen nicht raten, in welchem Status sich eine Box befindet. Mit zwei Befehlen können Sie die Version und den Status des Live-Supports abrufen, und anhand der Lebenszyklusdaten sehen Sie, wie viel Zeit noch verbleibt. Führen Sie diese Befehle der Reihe nach auf jedem Host aus, bei dem Sie sich unsicher sind.
Überprüfen Sie zunächst Ihre genaue Version.
Bestätigen Sie zunächst die Veröffentlichung und den Codenamen.
lsb_release -a
Achtung: Veröffentlichung: 22.04 und Codename: jammy. Wenn du den Rohquellcode haben möchtest, gibt `cat /etc/os-release` erhalten Sie dieselben Daten sowie die vollständige Versionsangabe. Alles, was „jammy“ anzeigt, basiert auf dem 22.04-Zeitplan, und Zwischenversionen wie 22.04.5 ändern dieses Datum nicht.
Überprüfen Sie als Nächstes den Status des Live-Supports
Dies ist der Schritt, den die meisten Nutzer überspringen. Der Ubuntu Pro-Client zeigt an, welche Sicherheitsabdeckung derzeit für die Pakete auf einem System gilt.
pro Sicherheitsstatus
Die Ausgabe gibt Auskunft darüber, wie viele Pakete abgedeckt sind, ob Standard- oder ESM-Sicherheitsupdates verfügbar sind und welche Pakete nicht unter diese Sicherheitsupdate-Kanäle fallen. Wenn Pakete aufgeführt werden, die „keine Sicherheitsupdates mehr erhalten“, haben diese Pakete den jeweiligen Update-Kanal verlassen, und das potenzielle Sicherheitsrisiko steigt, sobald neue Schwachstellen bekannt werden, die diese Pakete betreffen. TuxCare’s Übersicht über das Ende des Lebenszyklus von Ubuntu erläutert, was dieser Status in der Praxis bedeutet.
Ordnen Sie Ihre Ergebnisse schließlich dem Lebenszyklus zu.
Vergleichen Sie dies mit der obigen Datentabelle oder endoflife.dateabgleichen und dann Ihre verbleibende Laufzeit berechnen. Am 22.04. ohne Pro-Abonnement endet die Standard-Sicherheitswartung im Mai 2027. Bei aktivem Pro- oder ESM-Abonnement läuft der Schutz bis Mai 2032, was Ihnen zwar Zeit verschafft, die Migration jedoch nicht von Ihrer Roadmap streicht.
Notieren Sie sich das Datum. „Irgendwann im Jahr 2027“ ist kein Migrationsplan. „Wir stellen im ersten Quartal 2027 um, wobei ELS als Ausweichlösung dient, falls wir den Zeitplan nicht einhalten können“ – das ist ein Migrationsplan.
Was tun, wenn Ihre Ubuntu-Version das Ende der Lebensdauer erreicht hat?
Das Erreichen des EOL für 22.04 ist keine Sackgasse. Es gibt drei realistische Wege, und welcher der richtige ist, hängt davon ab, ob und wann Sie umsteigen können. Entscheiden Sie sich anhand Ihrer tatsächlichen Rahmenbedingungen und nicht für die Option, die in einer Dokumentation am besten klingt.
Erweiterten Support nutzen
Falls die Migration tatsächlich nicht vor Mai 2027 erfolgen kann – sei es aufgrund eines regulatorischen Moratoriums, von Hardware am Ende ihrer Lebensdauer oder eines Anwendungsstacks, der sich nicht reibungslos migrieren lässt –, sorgt der „Endless Lifecycle Support“ von TuxCare die Systeme auf dem neuesten Stand, ohne ein Upgrade zu erzwingen. Sie erhalten weiterhin CVE-Patches für die Pakete, die Sie tatsächlich nutzen, während Sie die Umstellung in einem für Sie sinnvollen Tempo planen.
Es geht nicht darum, „niemals ein Upgrade durchzuführen“. Vielmehr geht es darum, das Zeitfenster für Patches offen zu halten, damit die Migration ordnungsgemäß und nicht unter Zeitdruck durchgeführt werden kann. TuxCare ELS deckt Ubuntu 16.04, Ubuntu 18.04und Ubuntu 20.04 heute, und wird 22.04 abdecken, sobald der Standard-Support endet.
Der erweiterte Support ist ein Sicherheitsnetz, kein Plan, um 22.04 bis in die 2030er Jahre weiter zu betreiben. Nutzen Sie ihn, um sich ein Zeitfenster für eine reibungslose Migration zu verschaffen, und nutzen Sie dieses Zeitfenster dann auch tatsächlich. TuxCares „2026 Open Source Landscape Report“ ergab, dass 50,2 % der Unternehmen, die mit EOL-Komponenten in der Produktion arbeiten, auf erweiterten Lebenszyklus-Support oder Patches des Anbieters zurückgreifen – noch vor einer Migration (43,9 %) und Upgrades (41,0 %). Das bedeutet nicht, dass sie die Migration aufgegeben haben. Der erweiterte Support bietet ihnen ein kontrolliertes Zeitfenster, um dies ordnungsgemäß durchzuführen.
Auf eine unterstützte LTS-Version aktualisieren
Langfristig gesehen ist ein Upgrade auf eine aktuelle LTS-Version die beste Lösung. Ab 2026 ist das Ubuntu 24.04 LTS, dessen reguläre Sicherheitsupdates bis Mai 2029 bereitgestellt werden, oder 26.04 LTS (Resolute Raccoon, veröffentlicht am 23. April 2026), dessen Support bis Mai 2031 läuft.
Beachten Sie, dass Sie ab Version 22.04 zunächst auf 24.04 und anschließend auf 26.04 umsteigen. Bevor Sie den Arbeitsaufwand abschätzen, sollten Sie bedenken, dass die Ubuntu-Desktop-Sitzung ab Version 26.04 ausschließlich auf Wayland basiert, da GNOME Shell nicht mehr als X.org-Sitzung ausgeführt werden kann, und dass der Kernel von 6.8 auf 7.0 aktualisiert wird. X.org-Anwendungen laufen weiterhin über XWayland, und andere Desktop-Sitzungen können nach wie vor X.org nutzen; alles, was jedoch von Desktop- oder Kernel-Treibern abhängig ist, sollte genauer unter die Lupe genommen werden. Dieser Weg bietet Ihnen eine neue, mehrjährige Laufzeit mit Standard-Support. Er ist zudem mit dem größten anfänglichen Arbeitsaufwand verbunden; planen Sie daher Mittel für die oben beschriebenen Test- und Ausfallszenarien ein.
Canonical Ubuntu Pro mit ESM aktivieren
Wenn Sie einen erweiterten Support direkt vom Anbieter wünschen, aktiviert Ubuntu Pro den ESM für 22.04 bis Mai 2032, mit Sicherheitsupdates für Pakete in den Repositories „main“ und „universe“. Für den privaten Gebrauch auf bis zu fünf Rechnern ist der Dienst kostenlos; für den Einsatz in Unternehmen stehen kostenpflichtige Tarife zur Verfügung.
Pro ist der Weg mit dem geringsten Aufwand, wenn Sie bereits voll und ganz auf die Tools von Canonical setzen. Bei größeren Beständen summieren sich die Kosten pro Rechner jedoch schnell, weshalb es sich lohnt, vor einer Entscheidung Alternativen von Drittanbietern wie TuxCare ELS in Betracht zu ziehen.
Mit TuxCare auch nach Ablauf der Supportfrist für Ubuntu 22.04 sicher bleiben
Der Mai 2027 ist näher, als es den Anschein hat, und die Systeme werden Sie nicht warnen, wenn es soweit ist. Es werden einfach keine Patches mehr für sie bereitgestellt. Ganz gleich, ob Sie auf 24.04 migrieren, eine Neuinstallation auf 26.04 vornehmen oder länger als geplant bei 22.04 bleiben müssen – was Sie nicht aufschieben können, ist eine Entscheidung über die Sicherheitslücke zwischen jetzt und Ihrem Umstellungstermin.
Sollte diese Umstellung nicht rechtzeitig erfolgen, bietet der „Endless Lifecycle Support“ von TuxCare Ihre 22.04-Systeme weiterhin vor neuen CVEs geschützt – ganz ohne überstürzte Migration oder ungeplante Ausfallzeiten. Das EOL wird so zu einem Meilenstein auf Ihrer Roadmap statt zu einer Notfallsituation.
FAQs
Ubuntu 24.04 LTS (Noble Numbat) und 26.04 LTS (Resolute Raccoon) sind die aktuellen LTS-Nachfolger. Für ein Release-Upgrade von 22.04 ohne Systemneustart ist der unterstützte Pfad sequenziell, d. h., Sie wechseln zunächst auf 24.04 und anschließend bei Bedarf auf 26.04. Eine vollständige Neuinstallation direkt auf 26.04 ist ebenfalls möglich.
Führen Sie im Terminal den Befehl „lsb_release -a“ aus. Die Felder „Release“ und „Codename“ geben Aufschluss darüber, was Sie benötigen, denn „22.04“ und „jammy“ bedeuten, dass Sie „Jammy Jellyfish“ verwenden. Mit dem Befehl „cat /etc/os-release“ erhalten Sie dieselben Informationen.
Ja. Das System läuft auch nach Mai 2027 weiter, erhält jedoch keine kostenlosen Sicherheitsupdates mehr für Pakete im „main“-Repository. Sie benötigen Ubuntu Pro mit ESM oder einen geeigneten erweiterten Support von Drittanbietern, um weiterhin Sicherheitspatches zu erhalten und Ihre Compliance-Anforderungen zu erfüllen. Der Betrieb eines Betriebssystems über den Standard-Support hinaus ist nicht gleichbedeutend mit dem Betrieb eines fehlerhaften Systems, aber ohne erweiterten Support können Sie sich nicht mehr auf den Standard-Update-Kanal verlassen, wenn neue Sicherheitslücken bekannt werden.