Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco



Vá direto para um resumo gerado por IA desta postagem do blog 


Se você gerencia a aplicação de patches em tempo real em grande escala, sabe como devem ser as ferramentas de qualidade. Uma visão clara do status dos patches em toda a frota. A capacidade de agir no momento em que uma versão precisa da sua atenção. Um console que lhe dá suporte quando o fluxo de trabalho fica intenso.
A versão mais recente do ePortal foi desenvolvida com base nesses três elementos.
O ePortal é o console de gerenciamento de patches instalado localmente para KernelCare e LibCare. É nele que os administradores de Linux registram servidores para a aplicação de patches em tempo real sem reinicialização, distribuem patches em ambientes isolados da rede e decidem quais máquinas serão atualizadas e quando. A versão mais recente amplia o console em duas direções: maior visibilidade do status dos patches em toda a frota e controle mais preciso sobre como as versões são implementadas. Há também alguns ajustes internos para garantir a confiabilidade e a conformidade com a norma FIPS.
Aqui está o passeio.
Maior visibilidade sobre o status das atualizações
A interface de administração foi reformulada com novas páginas criadas especificamente para esse fim. Fluxos de trabalho diários, como verificar o status da frota, identificar servidores que precisam de atenção e tomar medidas com base no que é exibido, contam agora com uma página dedicada para cada uma dessas tarefas. O console está, de modo geral, mais ágil.
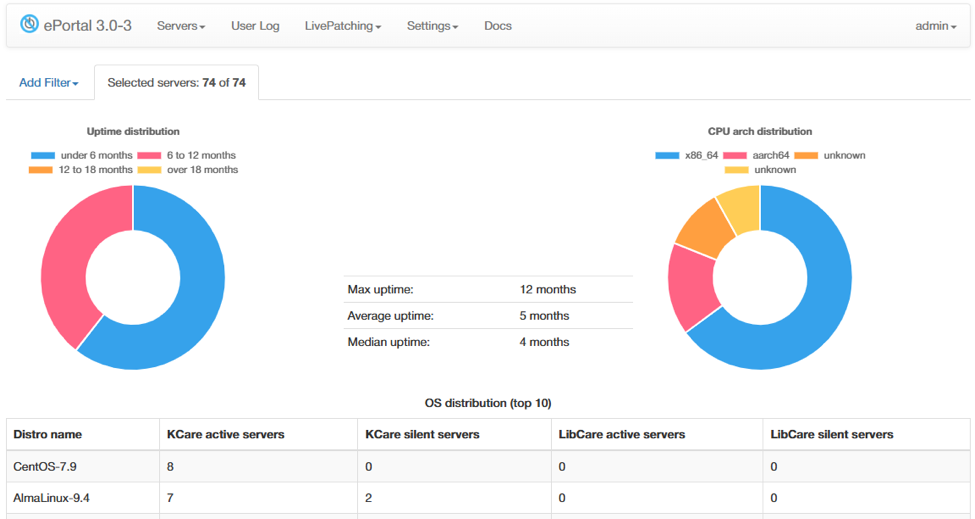
Figura 1. Página de visão geral.
Na página “Visão geral”, os gráficos de rosca agora são totalmente interativos. Basta clicar em qualquer segmento para que o ePortal o leve diretamente ao conjunto de servidores correspondente. O mesmo se aplica à página “Servidores”, onde os indicadores de status na parte superior agora são links que filtram a tabela para você. A análise detalhada passa a ser feita com um clique, em vez de um fluxo de trabalho.
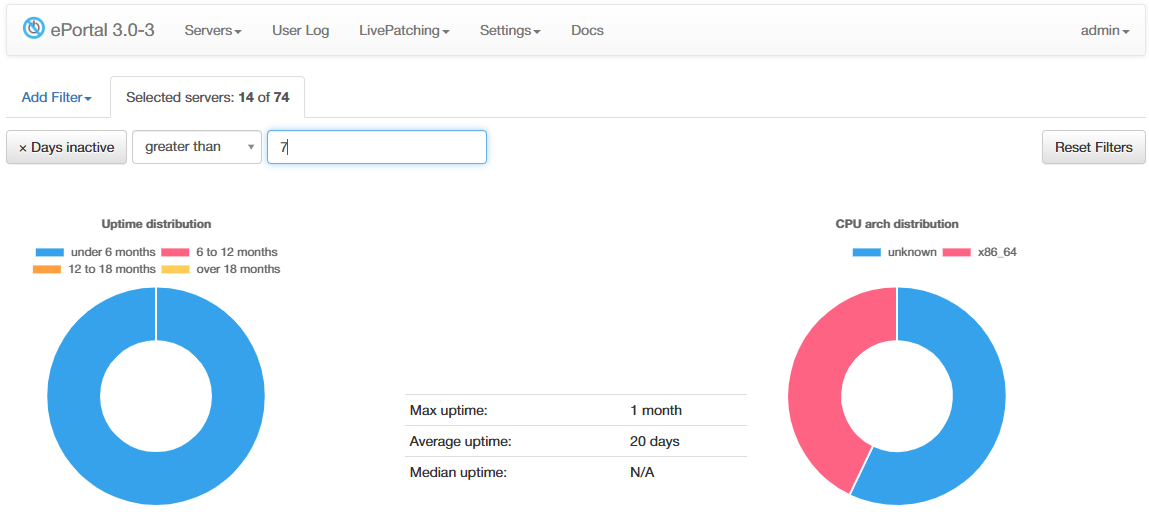
Figura 2. Gráficos de rosca clicáveis.
Os servidores com todas as atualizações mais recentes aplicadas agora exibem um indicador claro de “mais recente” na página Servidores, para que você possa identificar rapidamente quais máquinas estão totalmente atualizadas. Quando um servidor apresenta um erro de atualização, a página de detalhes do servidor agora exibe o status do erro diretamente no texto, mantendo o diagnóstico dentro do console.
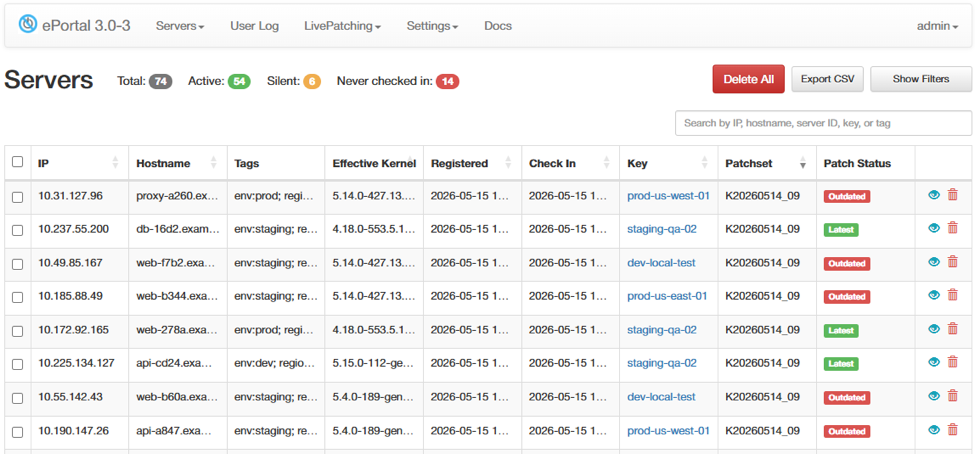
Figura 3. Página de detalhes do servidor.
Um novo filtro na coluna “Uso” restringe os conjuntos de patches apenas àqueles que estão em uso ativo. Isso é útil quando você deseja verificar o que está realmente em execução na produção em comparação com o que está no seu catálogo.
As versões bloqueadas ou congeladas na fonte do patch agora são claramente identificadas como “Bloqueadas” na interface do usuário, com registro de auditoria e restrições de modificação. É possível verificar imediatamente quais versões estão indisponíveis e por quê, e as medidas de segurança impedem alterações indesejadas.
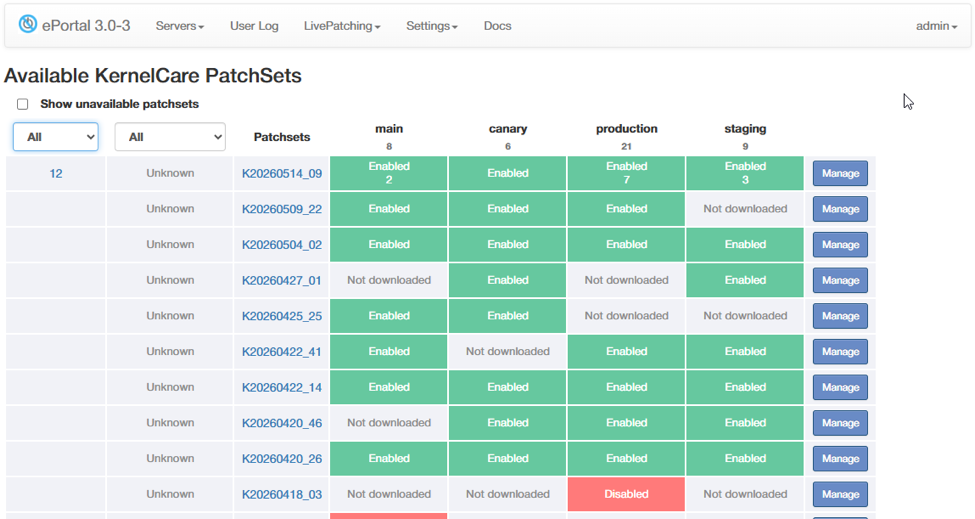
Figura 4. Página de detalhes do lançamento.
Maior controle sobre a implantação de versões
O segundo tema desta versão é oferecer aos administradores a capacidade de agir imediatamente com base no que veem. Agora é possível desativar uma versão a qualquer momento durante a implantação, sem precisar esperar que a implementação seja totalmente concluída. Se as prioridades mudarem no meio da implementação ou se for necessário pausar uma versão para revisão, basta um único clique.
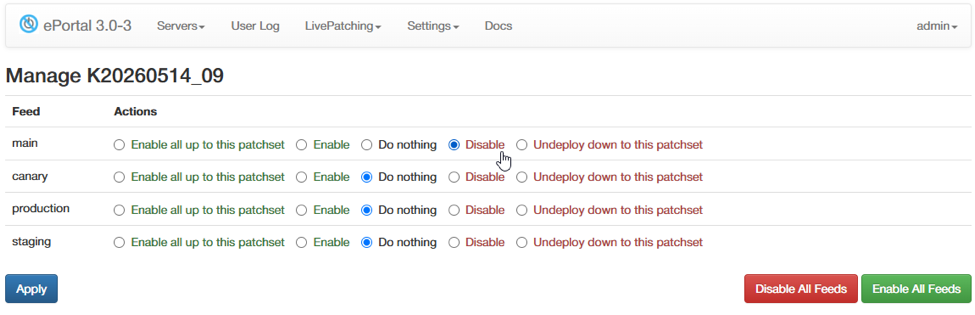
Figura 5. Ação “Desativar durante a implantação”.
Quando uma versão é desativada no servidor de patches (upstream), o ePortal agora reflete esse estado com precisão, mantendo as decisões de implantação sincronizadas com a fonte do patch. Combinado com as etiquetas “bloqueado”/“congelado” e o registro de auditoria, você obtém um registro claro e comprovável do que foi implantado, quando e por quem. Útil para revisões internas e respostas a auditorias.
Para a manutenção de rotina da frota, agora é possível remover em massa servidores obsoletos e que nunca foram registrados. À medida que as frotas evoluem ao longo do tempo, isso mantém o inventário organizado, sem a necessidade de trabalho manual página por página.
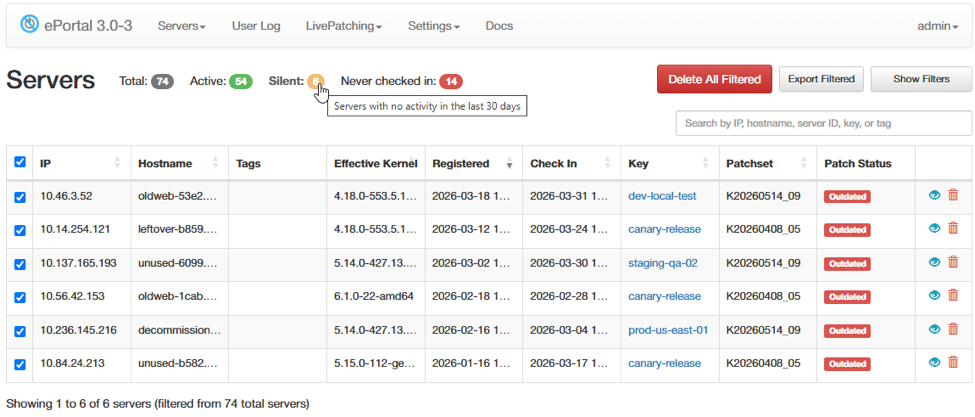
Figura 6. Ação de limpeza em massa.
Confiabilidade e FIPS
Há duas alterações que vale a pena destacar caso você esteja operando o ePortal em um ambiente de rede regulamentado ou restrito.
As solicitações de código-fonte de patch agora oferecem suporte a configurações ajustáveis de tempo limite e tentativas de repetição, o que é útil quando o ePortal está atrás de um proxy lento ou opera em condições de alta latência ou conectividade intermitente. Os valores padrão ainda funcionam para a maioria das implantações, mas agora podem ser ajustados de acordo com o seu ambiente.
Os métodos de resumo criptográfico no código de autenticação foram atualizados para se adequarem aos requisitos da FIPS. Uma mudança significativa para equipes que atuam em ambientes regulamentados, onde as respostas a auditorias sobre primitivas criptográficas fazem parte do trabalho.
Atualizar para a versão mais recente
Para aproveitar todas as novidades desta versão, atualize para a versão mais recente do ePortal seguindo o procedimento padrão de atualização descrito na documentação do TuxCare ePortal.
É novo no KernelCare? Você pode começar um período de teste ou comprar agora para adicionar a aplicação de patches em tempo real à sua frota.
Muitas das novidades desta versão surgiram a partir do feedback direto dos clientes. Se houver algo que você gostaria de ver na próxima versão, entre em contato conosco.