Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wenn Sie Live-Patches in großem Umfang verwalten, wissen Sie, wie gute Tools aussehen. Ein klarer Überblick über den Patch-Status der gesamten Infrastruktur. Die Möglichkeit, sofort zu handeln, sobald ein Release Ihre Aufmerksamkeit erfordert. Eine Konsole, auf die Sie sich verlassen können, wenn es im Arbeitsablauf hektisch wird.
Die neueste Version des ePortals basiert auf allen drei Komponenten.
ePortal ist die lokal installierte Patch-Management-Konsole für KernelCare und LibCare. Hier registrieren Linux-Administratoren Server für das Live-Patching ohne Neustart, verteilen Patches in isolierten Umgebungen und legen fest, welche Rechner wann aktualisiert werden. Die neueste Version erweitert die Konsole in zweierlei Hinsicht: durch einen tieferen Einblick in den Patch-Status der gesamten Serverflotte und eine präzisere Steuerung der Rollout-Prozesse. Hinter den Kulissen wurden zudem einige Verbesserungen hinsichtlich Zuverlässigkeit und FIPS-Konformität vorgenommen.
Hier ist die Führung.
Besserer Einblick in den Patch-Status
Die Admin-Oberfläche wurde mit neuen, speziell für diesen Zweck entwickelten Seiten neu gestaltet. Für alltägliche Arbeitsabläufe wie die Überprüfung des Flottenstatus, das Auffinden von Servern, die Aufmerksamkeit erfordern, und das Ergreifen entsprechender Maßnahmen gibt es jeweils eine eigene Seite. Die Konsole reagiert insgesamt schneller.
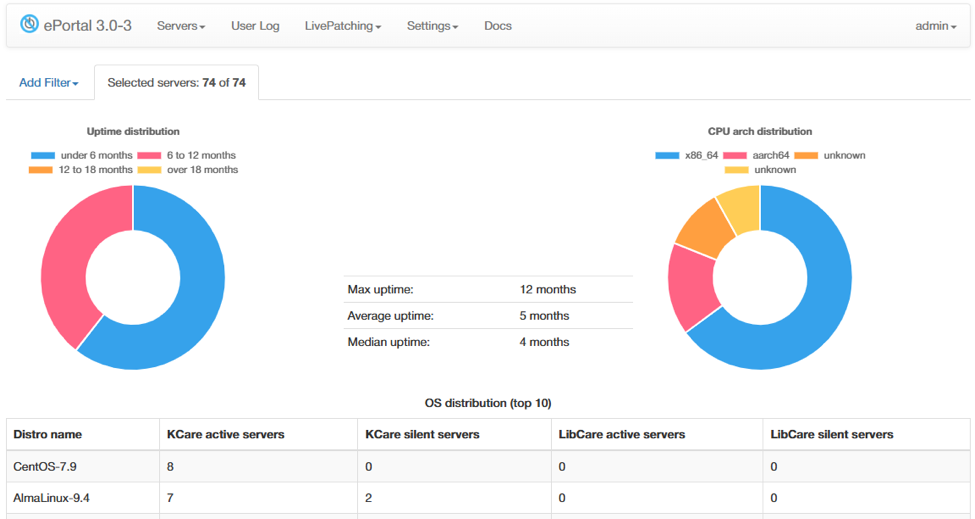
Abbildung 1. Übersichtsseite.
Auf der Übersichtsseite sind die Ringdiagramme nun vollständig interaktiv. Klicken Sie auf ein beliebiges Segment, und ePortal leitet Sie direkt zu den entsprechenden Servern weiter. Das Gleiche gilt für die Seite „Server“, auf der die Statuszähler oben nun als Links fungieren, über die Sie die Tabelle filtern können. Der Drilldown erfolgt nun per Mausklick statt über einen Arbeitsablauf.
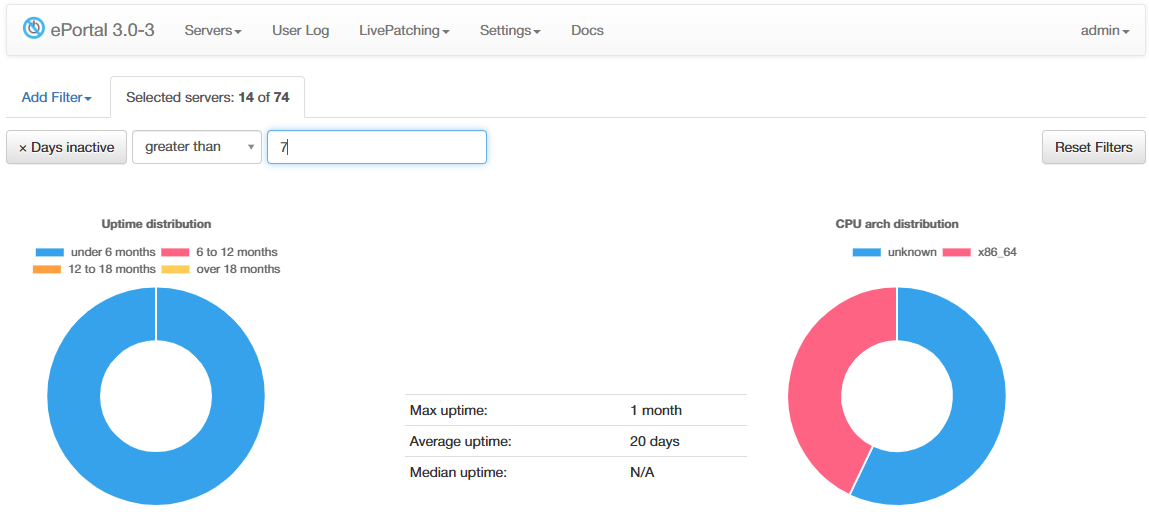
Abbildung 2. Klickbare Ringdiagramme.
Server, auf denen alle aktuellen Patches installiert sind, werden nun auf der Seite „Server“ deutlich mit dem Hinweis „Aktuell“ gekennzeichnet, sodass Sie auf einen Blick erkennen können, welche Rechner vollständig auf dem neuesten Stand sind. Wenn bei einem Server ein Patch-Fehler auftritt, wird der Fehlerstatus nun direkt auf der Seite mit den Serverdetails angezeigt, sodass die Diagnose innerhalb der Konsole erfolgt.
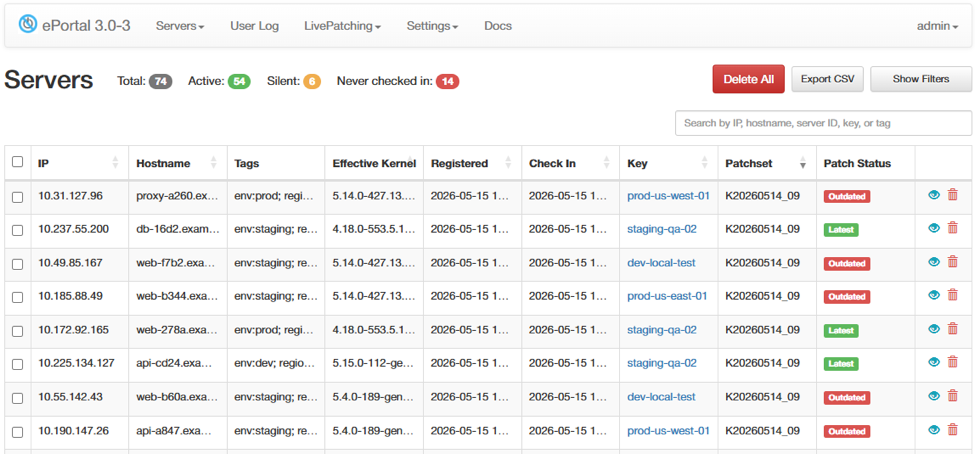
Abbildung 3. Seite mit den Serverdetails.
Ein neuer Filter in der Spalte „Verwendung“ grenzt die Patch-Sets auf diejenigen ein, die aktiv im Einsatz sind. Dies ist hilfreich, wenn Sie überprüfen möchten, was tatsächlich in der Produktion läuft und was sich in Ihrem Katalog befindet.
Releases, die an der Patch-Quelle blockiert oder gesperrt wurden, werden nun in der Benutzeroberfläche deutlich als „Blockiert“ gekennzeichnet und unterliegen einer Protokollierung sowie Änderungsbeschränkungen. Sie können sofort erkennen, welche Releases nicht verfügbar sind und warum, und die Sicherheitsvorkehrungen verhindern unbeabsichtigte Änderungen.
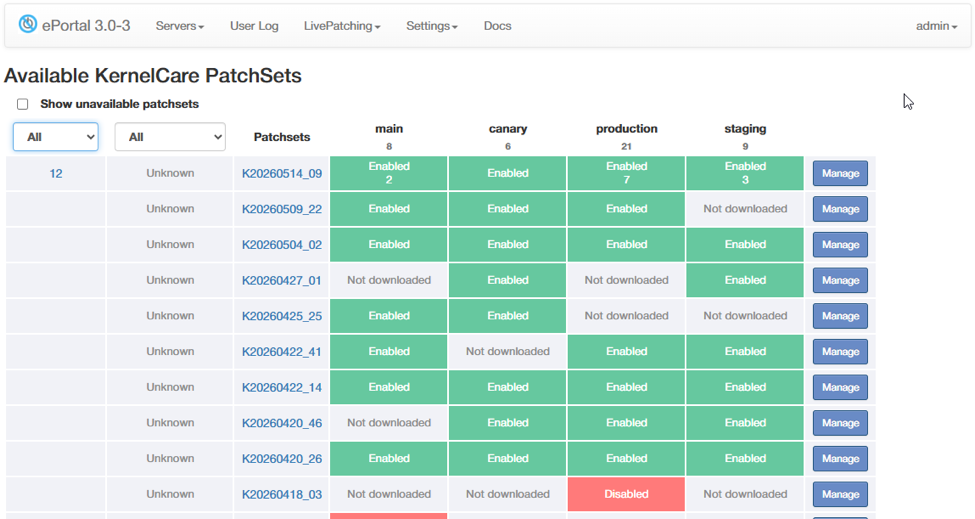
Abbildung 4. Seite mit den Veröffentlichungsdetails.
Präzisere Steuerung der Release-Bereitstellung
Das zweite Thema dieser Version ist, dass Administratoren nun die Möglichkeit haben, sofort auf das zu reagieren, was sie sehen. Sie können eine Version nun zu jedem Zeitpunkt während der Bereitstellung deaktivieren, ohne warten zu müssen, bis der Rollout vollständig abgeschlossen ist. Wenn sich die Prioritäten während des Rollouts ändern oder eine Version zur Überprüfung angehalten werden muss, ist dies mit einem einzigen Klick erledigt.
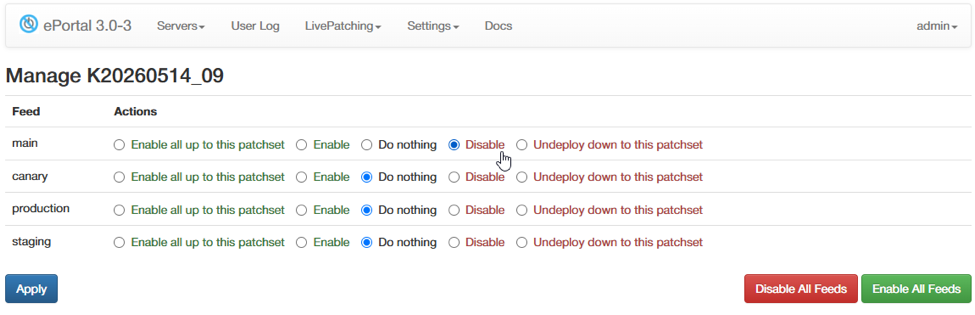
Abbildung 5. Aktion „Während der Bereitstellung deaktivieren“.
Wenn eine Version auf dem Patch-Server im Upstream-Bereich deaktiviert wird, spiegelt ePortal diesen Status nun korrekt wider, sodass die Bereitstellungsentscheidungen mit der Patch-Quelle synchronisiert bleiben. In Kombination mit den Kennzeichnungen „blockiert“/„eingefroren“ und der Audit-Protokollierung erhalten Sie einen klaren, nachvollziehbaren Nachweis darüber, was wann und von wem bereitgestellt wurde. Dies ist nützlich für interne Überprüfungen und für Antworten auf Audit-Anfragen.
Bei der routinemäßigen Flottenwartung können veraltete und nie eingecheckte Server nun in großen Mengen entfernt werden. Da sich Flotten im Laufe der Zeit weiterentwickeln, sorgt dies für einen übersichtlichen Bestand, ohne dass manuell Seite für Seite durchgearbeitet werden muss.
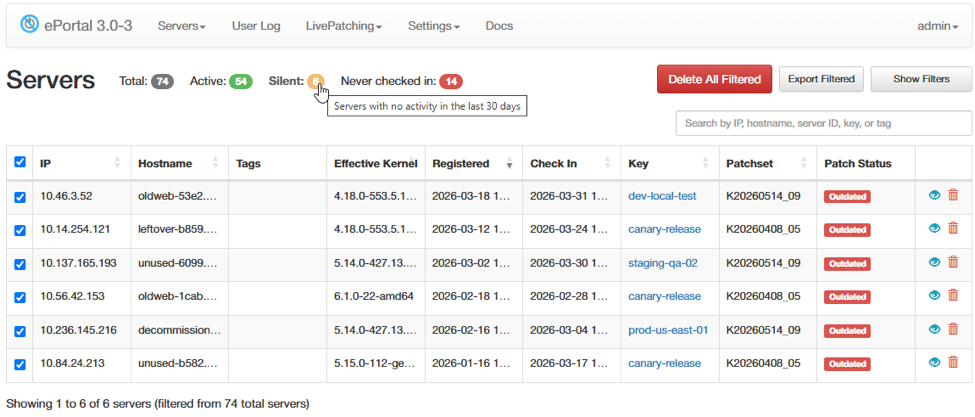
Abbildung 6. Großangelegte Aufräumaktion.
Zuverlässigkeit und FIPS
Zwei Änderungen, auf die Sie achten sollten, wenn Sie ePortal in einer regulierten oder eingeschränkten Netzwerkumgebung betreiben.
Anfragen zur Patch-Bezugsquelle unterstützen nun konfigurierbare Zeitlimit- und Wiederholungs-Einstellungen. Dies ist besonders dann nützlich, wenn ePortal hinter einem langsamen Proxy läuft oder über eine Verbindung mit hoher Latenz oder unterbrochener Verbindung betrieben wird. Die Standardeinstellungen funktionieren zwar weiterhin für die meisten Bereitstellungen, die Werte lassen sich nun jedoch an Ihre Umgebung anpassen.
Die kryptografischen Hash-Verfahren im Authentifizierungscode wurden aktualisiert, um sie an die FIPS-Anforderungen anzupassen. Eine wichtige Änderung für Teams, die in regulierten Umgebungen arbeiten, in denen die Beantwortung von Prüfungsanfragen zu kryptografischen Primitiven zum Arbeitsalltag gehört.
Auf die neueste Version aktualisieren
Um alle Vorteile dieser Version nutzen zu können, führen Sie ein Upgrade auf die neueste Version von ePortal durch, indem Sie das Standard-Upgrade-Verfahren befolgen, das in der TuxCare ePortal-Dokumentation.
Sind Sie neu bei KernelCare? Dann können Sie eine Testversion starten oder jetzt kaufen , um Ihre Fahrzeugflotte mit Live-Patching auszustatten.
Ein Großteil der Neuerungen in dieser Version geht auf direktes Kundenfeedback zurück. Wenn Sie sich für die nächste Version etwas wünschen, lassen Sie es uns wissen.